Skip to content
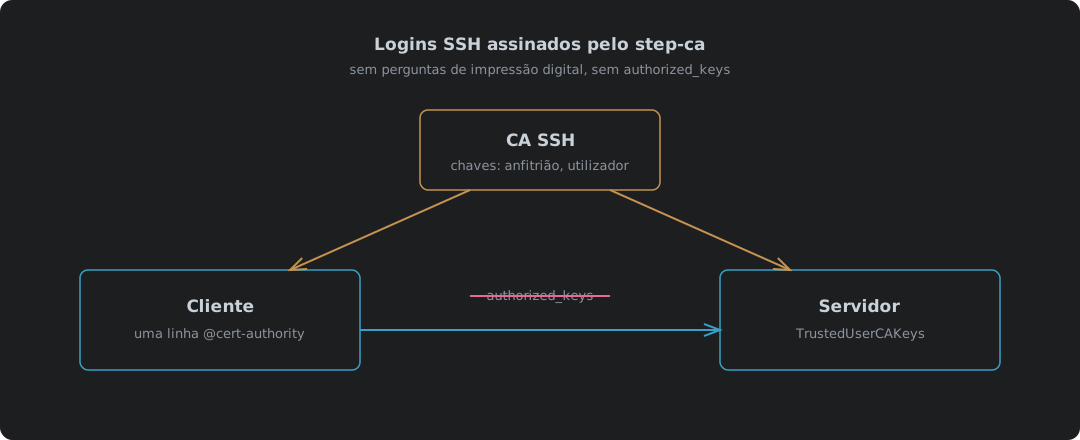
A CA SSH do step-ca assina uma chave de anfitrião e uma chave de utilizador; o cliente confia na CA de anfitriões e o servidor confia na CA de utilizadores, portanto nenhum guarda uma lista de chaves

Logins SSH assinados pelo step-ca: acabou o authorized_keys

Usar o step-ca 0.30.2 como autoridade de certificação SSH, testado com o OpenSSH 10.0. Porque é que os certificados batem o authorized_keys e a confiança no primeiro uso, ligar a CA SSH quando o step-ca é configurado pela primeira vez, assinar uma chave de anfitrião (e a ordem dos argumentos que o faz tropeçar), as duas linhas no sshd_config e a única linha @cert-authority no known_hosts, um certificado de utilizador de 16 horas, quatro testes de login incluindo um utilizador errado e um anfitrião não confiável, renovar um certificado de anfitrião com o sshpop, e onde é que falha.

9 de outubro de 2026 · 8 minutos · 1637 palavras · Damien Dye
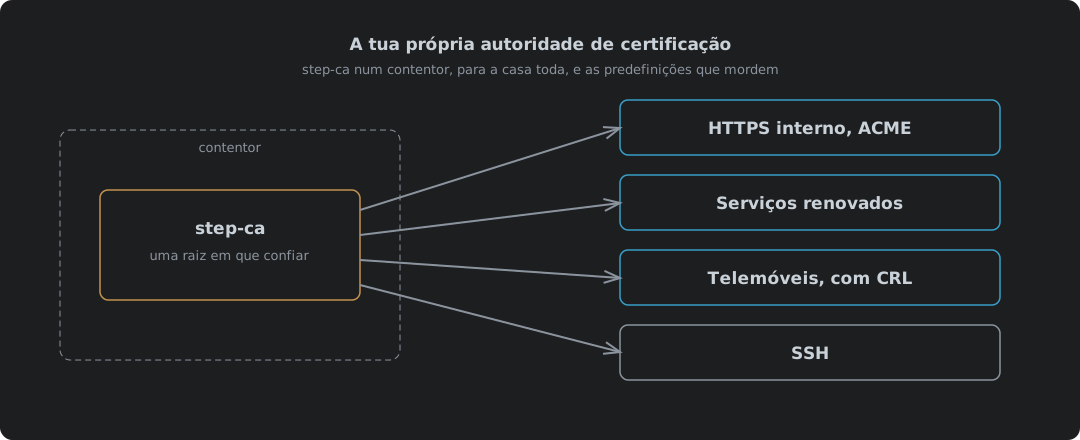
step-ca num contentor a emitir certificados a partir da sua intermédia, com uma CRL a marcar um telemóvel perdido como revogado

A tua própria autoridade de certificação: step-ca num contentor

O step-ca 0.30.2 da Smallstep num contentor Podman ou Docker como autoridade de certificação para tudo dentro de casa, tudo testado. Porque é que uma CA privada bate os certificados autoassinados e os públicos para nomes internos, arrancá-la com ACME e SSH ligados, as duas palavras-passe que a imagem gera e para onde vai cada uma, confiar na raiz em cada dispositivo, HTTPS interno para o Caddy ou qualquer outra coisa que fale ACME, e step ca renew para os serviços que não falam. Os certificados de cliente e o SSH têm cada um o seu artigo.

9 de outubro de 2026 · 8 minutos · 1830 palavras · Damien Dye
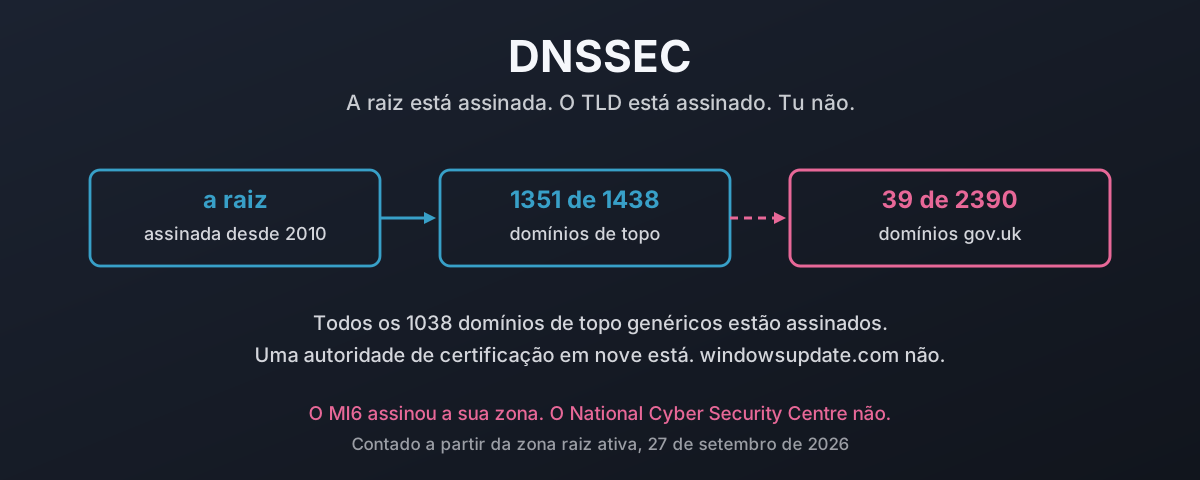
Uma cadeia de confiança que parte da raiz assinada, passa por um TLD assinado e para num domínio de segundo nível não assinado, com os números contados ao lado de cada passo

DNSSEC: proteger o teu tráfego contra falsificações

A parte difícil do DNSSEC ficou feita há anos. Contados a partir da zona raiz ativa a 27 de setembro de 2026, 1351 de 1438 domínios de topo têm um registo DS e todos os 1038 gTLD estão assinados. Depois para de repente. Um censo de todos os domínios gov.uk do registo oficial encontra 39 assinados entre os 2390 que ainda resolvem, nove deles juntas de freguesia, e o HMRC, o NHS, o GCHQ e o National Cyber Security Centre não estão entre eles. Uma autoridade de certificação em nove assinou. Tal como uma distribuição Linux ou BSD em cinco. windowsupdate.com não tem DS nenhum. Isto é o que uma resposta falsificada custa de facto, o que a assinatura faz contra isso, porque é que as desculpas do costume não sobrevivem ao contacto com os números e se, quarenta e dois anos depois de Mockapetris, o verdadeiro problema é quase ninguém perceber o que o DNS promete de facto.

27 de setembro de 2026 · 51 minutos · 11651 palavras · Damien Dye

O Webex anda à procura dos teus certificados num servidor de compilação da Cisco

O Webex 46.8.0.35631 no Fedora 44 fica atrás de uma faixa amarela a dizer «Offline - No internet connection» enquanto todos os outros programas da máquina chegam à internet sem queixas. Deixou a linha VoIP completamente parada. A rede nunca foi o problema: a Cisco empacota o seu próprio fork do OpenSSL e compilou-o com OPENSSLDIR definido como /workspace/.conan2/p/b/cisco8ee8b59cf93de/p/ssl, um diretório que existe num contentor de compilação e em mais lado nenhum, por isso não carrega nenhuma âncora de confiança e todos os handshakes falham. O artigo segue por ordem: o que é de facto o estado avariado, perguntar à biblioteca distribuída onde acha que vivem os certificados, reproduzir o código de erro exato fora do Webex, porque é que nada te avisa, as duas correções que não funcionam e porquê, e a que funciona. Depois o processo de compilação: usaram $ORIGIN para o código e deixaram três caminhos de dados absolutos, o cabeçalho do RPM tem como anfitrião de compilação um ID de contentor, por isso o contentor já estava no pipeline e nunca foi usado para correr o resultado, o pacote exige uma glibc de 2018 porque não querem ligar estaticamente, 2,2 GB são distribuídos em duplicado, e não traz documentação nenhuma nem nenhum ficheiro marcado como configuração. Depois como devia ter sido compilado, as seis correções e a verificação de uma linha que o apanha. E por fim a comparação: a Cisco tem 98 entradas no catálogo de vulnerabilidades exploradas da CISA, só atrás da Microsoft, e um caminho de confiança que ninguém verificou e um bypass que ninguém verificou são a mesma falha com riscos diferentes.
15 de setembro de 2026 · 43 minutos · 9533 palavras · Damien Dye