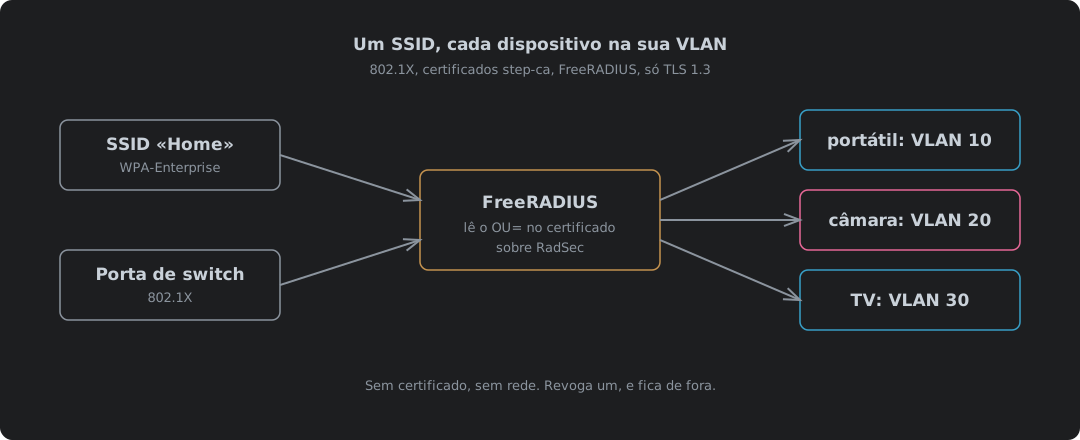
Um SSID, cada dispositivo na sua própria VLAN: 802.1X com certificados do step-ca
802.1X com certificados (EAP-TLS) para portas de switch com fios e um único SSID WPA2/WPA3-Enterprise, em que é o servidor RADIUS que decide em que VLAN cai cada dispositivo. O step-ca 0.30.2 grava um papel em cada certificado de dispositivo e recusa emitir um sem ele; o FreeRADIUS 3.2.10 traduz esse papel numa VLAN, deixa que uma lista por dispositivo o substitua e funciona só com TLS 1.3. Porque é que uma palavra-passe de WiFi partilhada é o problema, porquê certificados e porquê TLS 1.3, a armadilha da revogação em que o FreeRADIUS ignora uma CRL nova num HUP, em que é que confia um dispositivo que não verifica o nome do servidor, como proteger o próprio tráfego RADIUS com Message-Authenticator e RadSec sobre TLS 1.3, o radsecproxy para o equipamento que só fala UDP, uma porta com fios e uma rede WiFi simuladas de ponta a ponta, as definições Netgear e TP-Link, as definições dos clientes Linux, Apple e Android, cada ficheiro de configuração completo e para descarregar, e porque é que tantos administradores e MSP continuam a não se dar ao trabalho e o Cyber Essentials não lhes pede que o façam.