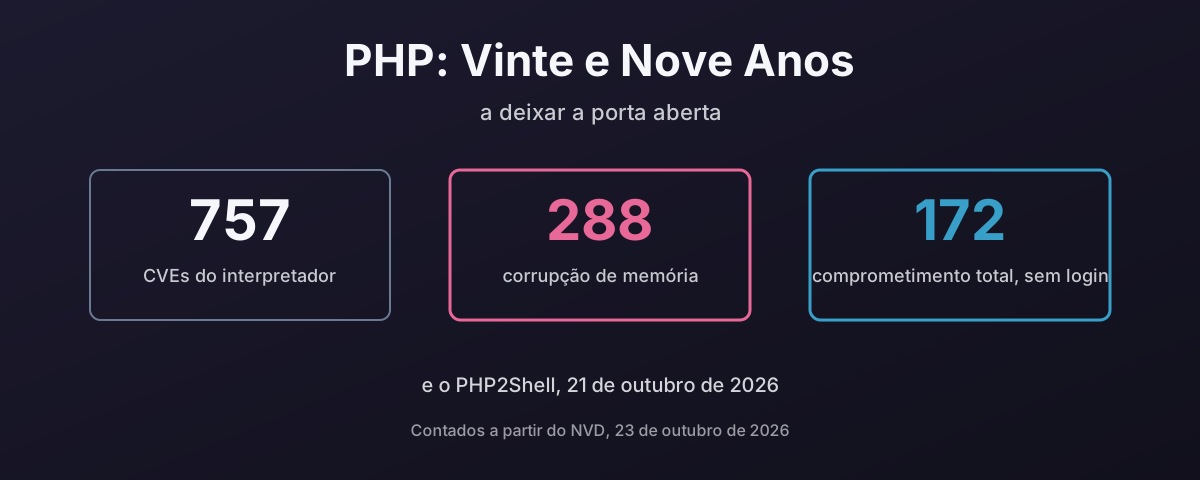
PHP2Shell, Esta Semana
A 21 de outubro de 2026, o projeto PHP publicou quatro versões de uma vez, 8.5.12, 8.4.27, 8.3.36 e 8.2.35, para corrigir duas falhas críticas no próprio interpretador1. Não no WordPress. Não num plugin. No PHP.
As duas têm 9,2 no CVSS 4.0. As duas permitem execução remota de código sem login. Os investigadores que as encontraram descreveram o alcance sem rodeios: «Every PHP version released in the last decade is affected by at least one of these vulnerabilities, going back to version 5.4.»2
O aviso do próprio projeto PHP diz o resto:
| O que o aviso diz | O que significa para ti |
|---|---|
| «unauthenticated remote code execution» | ninguém precisa de uma conta no teu site |
| «risk highest for mod_php» | a configuração antiga mais comum do Apache é a que está pior colocada |
| «before any application code runs» | o teu próprio código, por mais cuidadoso que seja, nunca tem uma palavra a dizer |
| «There are no complete mitigations, updating is the only safe choice.» | nenhuma alteração de configuração te salva |
| «PHP 8.1 and older no longer receive updates» | uma boa parte da web não recebe correção nenhuma |
E já estava a ser usado antes de alguém ser avisado. A rede de honeypots da Amazon registou uma tentativa a 17 de outubro, quatro dias antes da divulgação3. A watchTowr viu-o a ser explorado no dia 21, e havia provas de conceito funcionais públicas poucas horas depois da correção4.
Os dois bugs são bugs de segurança de memória. Um está na forma como o interpretador arruma a casa depois de ficar sem memória. O outro é um use-after-free: memória de um pedido é libertada e depois lida outra vez, e o pedido seguinte no mesmo worker consegue vê-la56. Guarda bem este segundo. Volta mais à frente.
Nada disto é novo. É esse o objetivo do artigo. O PHP2Shell não é um acidente que aconteceu a uma linguagem cuidadosa. É a página mais recente de um historial com quase trinta anos, e todos os números nele são públicos.
Um Processo Guarda Tudo
Entre novembro de 2014 e abril de 2017 fui engenheiro Linux de terceira linha na plataforma de cloud e alojamento da Pulsant. Parte desse trabalho era configurar ambientes PHP-FPM para clientes de comércio eletrónico e afiná-los para serem rápidos.
As invasões a sites PHP eram comuns. Não de vez em quando. Comuns. E resumiam-se a duas causas: implementação fraca, e nenhuma separação entre o front end e o back end.
A linguagem faz da segunda a predefinição. Um site PHP típico é um processo. O template da página, a lógica de negócio e o SQL vivem todos no mesmo tratador de pedidos, muitas vezes no mesmo ficheiro. Esse processo corre como um utilizador do sistema operativo. Consegue ler a palavra-passe da base de dados, porque a palavra-passe está num ficheiro ao lado do código. E normalmente consegue escrever na sua própria raiz web, porque é assim que funcionam os uploads e as atualizações.
Isto não é a minha opinião sobre como o PHP é implementado. É o que o PHP e o WordPress documentam.
| Fonte | O que diz |
|---|---|
| Manual do PHP, módulo do Apache | quando o PHP corre como módulo do Apache «it inherits Apache’s user permissions», e «a malicious script could access and modify the database, even without a username and password»7 |
| Manual do PHP, instalação no Apache | «The mod_php approach embeds PHP directly into every Apache httpd worker process.»8 |
| WordPress, wp-config | o ficheiro «is located in the root of your WordPress file directory and contains … database connection information»9 |
| WordPress, permissões de ficheiros | o wp-config.php «is initially created with 644 permissions, and it’s a hazard to leave it like that»10 |
| WordPress, endurecimento | o utilizador da base de dados «only needs» SELECT, INSERT, UPDATE e DELETE, e depois «it is NOT recommended to revoke these privileges»11 |
Lê outra vez essa última linha. O fornecedor diz-te como seria o privilégio mínimo, e depois diz-te para não o aplicares, porque as atualizações mudam o esquema.
Compara com a versão separada. O front end gera páginas e não guarda segredos. O back end é um serviço à parte com o seu próprio utilizador, uma API estreita, e sem acesso de escrita ao seu próprio código. A conta da base de dados pode fazer o que o back end precisa e mais nada. As orientações da OWASP dizem o mesmo por palavras suas: «The application’s backend database should be isolated from other servers», num «dedicated internal network segment»12. O próprio manual do PHP diz que as aplicações «should never connect to the database as its owner or a superuser»13.
Nada disso é exótico. É o aspeto de um processo como deve ser. A razão por que importa aqui é simples. No modelo separado, um bug no front end dá a um atacante um front end. No modelo habitual do PHP, um bug em qualquer lado dá-lhe os templates, o código, as credenciais e os dados, de uma só vez.
O PHP-FPM ajuda, e o próprio guia de instalação do PHP marca-o agora como a forma recomendada de correr o PHP sob o Apache8. As suas pools podem arrancar workers «with different uid/gid/chroot/environment»14. Mas uma pool por site continua a ser um site por processo, a guardar tudo o que esse site tem. É uma parede melhor entre clientes. Não é uma parede dentro da aplicação.
Guarda essa imagem ao longo de todas as secções abaixo. Cada bug do historial cai sobre esse processo.
Vinte e Nove Anos de CVEs
A National Vulnerability Database lista todos os CVEs registados contra o interpretador PHP sob um único identificador de produto, cpe:2.3:a:php:php. Pergunta-lhe, e ela responde 75715.
Essa contagem é só do interpretador. Nada de WordPress, nada de Drupal, nada de plugins, nada de frameworks. Só o programa que corre o teu PHP.
| Período | CVEs | Corrupção de memória | O que se passava |
|---|---|---|---|
| 1997 a 2006 | 93 | 3 | web inicial, pouca classificação |
| 2007 | 114 | 19 | o Month of PHP Bugs |
| 2008 a 2014 | 187 | 54 | ruído de fundo constante |
| 2015 a 2017 | 208 | 122 | os anos do unserialize e da memória |
| 2018 a 2023 | 100 | 63 | menos, ainda sobretudo memória |
| 2024 a 2026 | 55 | 27 | o PHP2Shell cai nesta janela |
| Total | 757 | 288 |
Destacam-se dois picos. O primeiro é março de 2007, quando um antigo membro da equipa de segurança do PHP organizou o Month of PHP Bugs, divulgando falhas no Zend Engine, no núcleo do PHP e nas suas extensões «on a day by day basis»16. Tinha fundado a PHP Security Response Team, depois saiu, e disse porquê: «I dislike the ways bugs are handled»17. Quando o fundador da equipa de segurança de um projeto se vai embora e publica um bug por dia, isso diz-te como iam as coisas lá dentro.
O segundo pico é 2016: 120 CVEs, 65 deles de corrupção de memória. Mais sobre isso abaixo.
O número da memória é um mínimo, não uma estimativa. O NVD marca uma boa quantidade de bugs mais antigos como «Other» em vez de lhes dar um tipo de fraqueza, incluindo alguns dos use-after-free da secção seguinte. O número real é maior. Estou a usar o que consigo demonstrar.
O Motor Está Escrito em C
É aqui que o argumento da segurança de memória tem de ser feito com cuidado, porque um programador de PHP vai lembrar, e com toda a razão, que o código dele nunca chama malloc. Os scripts PHP não gerem memória à mão. Não consegues escrever um buffer overflow em PHP como consegues em C.
Não precisas. O interpretador que corre o teu script está escrito em C, e as suas extensões estão escritas em C. Cada byte de entrada não confiável que o teu site recebe, cada cabeçalho, cada upload, cada campo de formulário, cada cookie, é analisado por esse C antes de o teu código o ver. Quando esse C está errado, o teu PHP cuidadoso não interessa. O PHP2Shell provou-o: o aviso diz que o ataque pode disparar «before any application code runs»1.
O historial mostra o que esse C tem feito mal:
| Classe CWE | O que é | CVEs do interpretador PHP |
|---|---|---|
| CWE-119 | erros de buffer de memória, em geral | 93 |
| CWE-125 | leitura fora dos limites | 50 |
| CWE-190 | overflow de inteiro | 35 |
| CWE-189 | erros numéricos, etiqueta antiga | 33 |
| CWE-416 | use after free | 27 |
| CWE-787 | escrita fora dos limites | 26 |
| CWE-476 | desreferência de ponteiro nulo | 20 |
São essas as classes a que as agências de segurança se referem quando falam de segurança de memória. Em novembro de 2022, a NSA aconselhou as organizações «to consider making a strategic shift from programming languages that provide little or no inherent memory protection, such as C/C++, to a memory safe language when possible»18. Em dezembro de 2023, a CISA, com o National Cyber Security Centre do Reino Unido entre os coautores, pôs-lhe um número: «two-thirds of reported vulnerabilities in memory unsafe programming languages still relate to memory issues»19.
Nenhum dos documentos nomeia o PHP. Não precisam. Nomeiam a linguagem de que o PHP é feito.
O pior exemplo repetido é o unserialize(), a função que transforma uma string guardada outra vez em objetos PHP. Teve a mesma classe de bug, no mesmo sítio, mais do que uma vez:
| CVE | Onde | O que o NVD regista |
|---|---|---|
| CVE-2014-8142 | process_nested_data | use-after-free no unserialize20 |
| CVE-2015-0231 | a mesma função | «exists because of an incomplete fix for CVE-2014-8142»21 |
| CVE-2015-2787 | tratamento do __wakeup | use-after-free no unserialize |
| CVE-2016-5771 | SPL, com recolha de lixo | use-after-free no unserialize22 |
| CVE-2016-5773 | ZipArchive, com recolha de lixo | use-after-free no unserialize |
O manual do PHP sabe. A página da função traz o aviso: «Do not pass untrusted user input to unserialize() regardless of the options value of allowed_classes.»23 É uma linguagem a dizer-te que uma das suas próprias funções incorporadas não é segura para usar na coisa com que a maior parte do código web lida o dia inteiro.
Depois há o PHP-FPM, o gestor de processos que o próprio guia de instalação do PHP recomenda em vez do mod_php. Em outubro de 2019, o CVE-2019-11043 mostrou que «in certain configurations of FPM setup it is possible to cause FPM module to write past allocated buffers … opening the possibility of remote code execution»24. A configuração em causa era uma montagem comum de nginx. Foi corrigido a 24 de outubro de 201925. A CISA acrescentou-o mais tarde ao seu catálogo de vulnerabilidades com exploração conhecida, assinalado como usado em campanhas de ransomware26.
A PHP Foundation encomendou de facto uma auditoria de segurança a sério ao código-fonte do interpretador, e é justo reconhecê-lo. Os resultados, publicados a 10 de abril de 2025, encontraram 27 problemas, 17 deles com implicações de segurança27. Isso é boa prática e devia ser normal. São também mais 17, numa auditoria a um código que já tinha quase três décadas de relatórios públicos de bugs.
A Linguagem Cometeu os Mesmos Erros Um Andar Acima
O C é uma camada. A linguagem por cima cometeu o mesmo tipo de erro no seu desenho: confiar em entradas em que não tinha nada que confiar, e levar anos a parar.
| Funcionalidade | O que fazia | Desligada por omissão ou obsoleta | Retirada | Tempo |
|---|---|---|---|---|
register_globals | transformava parâmetros do pedido em variáveis do script | desligada na 4.2.0, 22 de abril de 200228 | 5.4.0, 1 de março de 201229 | dez anos |
| magic quotes | escapava as entradas automaticamente, e mal | obsoleta na 5.3.0, 30 de junho de 2009 | 5.4.0, 1 de março de 201230 | três anos |
preg_replace /e | avaliava a substituição como código PHP | obsoleta na 5.5.0, 20 de junho de 201331 | 7.0.0, 3 de dezembro de 201532 | dois anos e meio |
allow_url_include | deixava o include ir buscar código pela rede | obsoleta na 7.4.033 | ||
| metadados phar | desserializados automaticamente ao aceder ao ficheiro | corrigido na 8.034 | ||
0 == "foobar" | dava verdadeiro | corrigido na 8.035 |
O register_globals merece uma linha só para ele. Durante anos, qualquer parâmetro do pedido, ?admin=1 por exemplo, passava a ser uma variável no teu script, e se o teu código verificasse $admin antes de o definir, o atacante já o tinha definido por ti. O próprio manual do PHP chamou a desligá-lo «the most controversial change in PHP»29. Dez anos entre desligado por omissão e desaparecido. Foi esse o tempo que o projeto tolerou uma funcionalidade que sabia ser perigosa, porque retirá-la estragaria sites.
O caso do phar é o mesmo padrão uma camada abaixo. Em 2018, Sam Thomas mostrou na Black Hat que operações normais sobre ficheiros num caminho phar:// desserializavam metadados fornecidos pelo atacante, levando o problema do unserialize() a funções que ninguém considerava perigosas36. O PHP 8.0, no final de 2020, deixou de o fazer automaticamente, «to fix potential security vulnerabilities due to object instantiation, autoloading, etc.»34.
Depois o type juggling. O == do PHP converte tipos antes de comparar, por isso strings que parecem números são comparadas como números. O RFC que corrigiu parte disto no PHP 8.0 disse-o sem rodeios: «This results in many surprising comparison results, the most notable of which is that 0 == “foobar” returns true.»35
Essa correção foi real. Também foi parcial. Eis a mesma verificação corrida nos contentores oficiais php:7.4-cli e php:8.5-cli, sendo o segundo a 8.5.12, a versão corrigida para o PHP2Shell esta semana, com os dois resultados lado a lado:
$ php -r 'var_dump(0 == "foobar");'
bool(true)            # 7.4.33
bool(false)           # 8.5.12

$ php -r 'var_dump("0e462097431906509019562988736854" == "0e830400451993494058024219903391");'
bool(true)            # 7.4.33
bool(true)            # 8.5.12
Duas strings diferentes, iguais. As duas começam por 0e seguido de dígitos, por isso o PHP lê as duas como zero vezes dez elevado a qualquer coisa, e zero é igual a zero. As duas têm o formato de um hash MD5. Compara um hash de palavra-passe guardado com == em vez de === ou hash_equals(), e qualquer entrada cujo hash comece por acaso dessa forma corresponde. Está documentado há anos. Continua a funcionar na versão mais recente.
Isto é a linguagem num exemplo. Uma correção que entrou, metade do problema deixado para trás, e a versão segura a exigir que saibas que existe um operador diferente.
Uma Shell, Quase Todos os Anos
A pergunta que vale a pena fazer a qualquer plataforma não é quantos bugs teve. É com que frequência alguém podia ficar com o servidor inteiro sem palavra-passe e sem ninguém clicar em nada.
O NVD pontua todos os CVEs. Filtra os 757 pela pontuação que quer dizer exatamente isso, ataque pela rede, sem privilégios, sem interação do utilizador, impacto alto na confidencialidade e na integridade, e ficas com 17215.
172 ao longo de 23 dos 28 anos que têm algum CVE de PHP. Só cinco estão em branco. Só 2016 tem 65.
Uma pontuação de gravidade é uma classificação, não uma invasão. Por isso a segunda metade do quadro é o catálogo Known Exploited Vulnerabilities da CISA, que só lista falhas com exploração confirmada no terreno26. Das suas 1754 entradas a 21 de outubro de 2026, 81 são o próprio PHP ou aplicações escritas em PHP:
| Ano em que foi acrescentado | PHP e aplicações PHP | Catálogo inteiro |
|---|---|---|
| 2021 | 16 | 311 |
| 2022 | 16 | 555 |
| 2023 | 10 | 187 |
| 2024 | 8 | 186 |
| 2025 | 11 | 245 |
| 2026, até 21 de outubro | 20 | 270 |
2026 já é o pior ano do PHP no catálogo, e o PHP2Shell ainda nem lá está. Três dos deste ano são no próprio núcleo do WordPress: dois acrescentados a 21 de julho, e uma inclusão remota de ficheiros a 25 de setembro.
| Entradas KEV com uso conhecido por ransomware | O quê |
|---|---|
| CVE-2019-11043 | buffer overflow no PHP-FPM |
| CVE-2024-4577 | injeção de argumentos no PHP-CGI |
| CVE-2021-3129 | Laravel Ignition |
| CVE-2018-7600, CVE-2018-7602 | Drupal |
E o catálogo conta muito por baixo no caso do PHP. Foi construído à volta dos sistemas federais dos EUA e exige um CVE mais exploração confirmada. Tem 3 entradas de plugins do WordPress. O ecossistema de plugins do WordPress registou 11 334 vulnerabilidades só em 202537. Os 81 são a parte que alguém oficial pôs por escrito.
O WordPress Multiplica-o
O WordPress é 39,6% de todos os sites, e 58,3% dos sites cujo sistema de gestão de conteúdos se consegue identificar38. O PHP é a linguagem do lado do servidor de 69,3% dos sites onde isso se consegue ver39. Portanto, seja qual for o historial do PHP, o WordPress leva-o a uma parte enorme da web, e depois junta-lhe o seu.
O núcleo não é o problema principal. Os plugins é que são.
| 2024 | 2025 | |
|---|---|---|
| Novas vulnerabilidades no ecossistema WordPress, Patchstack | 796640 | 11 33437 |
| Em plugins | 96% | 91% |
| No núcleo | 7 | 6 |
| Sem correção a tempo da divulgação pública | 33% | 46% |
| Tempo mediano até à exploração em massa, bugs muito explorados | 5 horas |
A Wordfence, com a sua própria base de dados, contou 8223 em 2024, uma subida de 68% sobre 2023, e concluiu que «Roughly 35% of the vulnerabilities disclosed in 2024 remain unpatched in 2025»41. Bases de dados diferentes, totais diferentes, a mesma forma.
Fica um momento com os números de 2025. Quase metade das vulnerabilidades não tinha correção do programador quando foi tornada pública. E para aquelas atrás das quais os atacantes vão de facto, o intervalo mediano entre a divulgação e a exploração em massa é de cinco horas. A maioria das pessoas não verifica as atualizações dos plugins de cinco em cinco horas. A maioria das pessoas não consegue.
O modelo de plugins é o multiplicador. A segurança de um site depende do autor menos cuidadoso de qualquer coisa nele instalada, e a Wordfence concluiu que «over one third of developers are unreachable or unresponsive» quando avisados de uma falha41. A Patchstack contou 1614 plugins e temas retirados do repositório em 2024 por problemas de segurança que ninguém corrigiu40. E por causa do modelo de processo único, cada plugin corre com os direitos todos do site.
Os incidentes são uma lista longa. Estes são os que têm fontes primárias por trás:
| Ano | O quê | Escala |
|---|---|---|
| 2011 | TimThumb, um script de imagens incluído em muitos temas, deixava os atacantes «upload and execute arbitrary PHP code»42 | «many commercial and free themes» |
| 2014 | RevSlider, por trás da campanha SoakSoak43 | «compromising over 100,000 WordPress sites» |
| 2016 | Mossack Fonseca, a firma dos Panama Papers: o seu site «may have been breached via a vulnerable version of Revolution Slider»44 | o site corria uma versão explorável; como os dados saíram nunca foi demonstrado |
| 2017 | injeção de conteúdo pela REST API no WordPress 4.7.0 e 4.7.1, ativa por omissão45 | 66 000 páginas desfiguradas indexadas pelo Google pela contagem da Sucuri46; 1 893 690 pela da Wordfence quatro dias depois47 |
| 2020 | WP File Manager, execução de código sem autenticação, explorada antes de existir correção48 | «over 700,000 active installations» |
| 2025 | SureTriggers, criação de conta de administrador sem autenticação49 | «exploitation attempts observed within hours after disclosure» |
Tive cuidado com a linha de 2016. A Wordfence mostrou que o site da firma corria uma versão do slider trivialmente explorável. Não mostrou que tenha sido assim que os documentos foram levados, e não vou afirmar mais do que as provas permitem.
Como o Malware Fica
Entrar é metade. Ficar é a outra metade, e o PHP torna isso fácil por uma razão que volta direitinha à imagem do processo único.
O interpretador corre qualquer ficheiro .php a que consiga chegar. A raiz web normalmente pode ser escrita pelo mesmo utilizador que corre o código. Por isso, assim que um atacante tem qualquer forma de escrever um ficheiro, um formulário de upload, um bug num plugin, um gestor de ficheiros, consegue escrever um script que corre sempre que alguém o pede. Isso é uma web shell: um ficheiro pequeno, sentado no teu site, a receber ordens.
A CISA diz há anos em que linguagens estas são sobretudo escritas: «The most commonly observed web shells are written in languages that are widely supported, such as PHP and ASP.»50 As orientações conjuntas da NSA e do Australian Signals Directorate chamam-lhes «a long-standing, pervasive threat that continues to evade many security tools», e difíceis de detetar porque são «easily modified by attackers and often employ encryption, encoding, and obfuscation»51.
Os números das limpezas mostram com que frequência lá estão:
| Fonte | Conclusão |
|---|---|
| Sucuri, 2022, 43 374 sites limpos | «69.63% of compromised websites were found to have at least one backdoor»; 1 188 864 backdoors removidas52 |
| Sucuri, 2022 | «90% of credit card skimmers were found in the form of malicious PHP code»52 |
| Sucuri, 2023, 39 594 sites limpos | «49.21% of compromised websites were found with at least one website backdoor»; WordPress com 95,5% das infeções53 |
| Wordfence, 2024 | «just under one million distinct sites infected with malware»41 |
Portanto, no ano de limpezas mais recente, metade dos sites invadidos ainda tinha uma forma de voltar a entrar guardada no disco. Restaura a base de dados, corrige o plugin, e o atacante volta a entrar pelo ficheiro que deixou.
Não há solução engenhosa para isto. Há a chata, a correta, e a NSA pô-la por escrito: «web applications should not have permission to write directly to a web accessible directory or modify web accessible code»51. Essa única frase é o modelo de camadas separadas do início deste artigo, dito por uma agência de informações.
| Onde corre mal | O controlo que o trava |
|---|---|
| o utilizador de execução consegue escrever o código | código pertencente a um utilizador de implementação separado, só de leitura para o utilizador de execução |
| os uploads caem dentro da raiz web | guardar os uploads «outside of the webroot», ou noutro servidor54 |
| o PHP executa qualquer coisa nos uploads | nenhuma execução de scripts nos caminhos de upload no servidor web, e «disable per directory configuration overrides on upload directories»54 |
| ninguém repara num ficheiro novo | monitorização da integridade dos ficheiros contra uma cópia conhecida e boa51 |
| a conta da base de dados pode fazer tudo | privilégio mínimo para o utilizador da base de dados13 |
O guia de endurecimento do WordPress, já agora, nunca menciona impedir o PHP de correr no diretório de uploads11. É por isso que a tabela cita a OWASP e a NSA em vez dele.
Repara no que não está nessa tabela. As próprias definições de endurecimento do PHP. O manual é honesto sobre elas. O disable_functions «can be circumvented and should not be considered a sufficient security measure for shared hosting environments», e o open_basedir «is just an extra safety net, that is in no way comprehensive, and can therefore not be relied upon when security is needed»55. Quando a documentação da própria linguagem te diz que os seus botões de segurança não são fronteiras de segurança, acredita. Como tal, a fronteira tem de vir de fora do processo.
Até o php.net Foi Invadido
Se a infraestrutura do próprio projeto fosse sólida, podias argumentar que o historial se deve a um problema difícil bem tratado. Foi invadida duas vezes.
| Quando | O que aconteceu |
|---|---|
| 22 a 24 de outubro de 2013 | «JavaScript malware was served to a small percentage of php.net users»; «two servers were compromised», método «unknown at this time»56 |
| 28 de março de 2021 | «two malicious commits were pushed to the php-src repo» em nome de dois programadores do núcleo57 |
A de 2021 é a que importa. Alguém meteu código na própria árvore de código-fonte da linguagem, fazendo-se passar pelas pessoas que a mantêm. Foi apanhado. A resposta do projeto merece ser citada porque é a certa, dita com clareza: «maintaining our own git infrastructure is an unnecessary security risk», e os repositórios passaram para o GitHub57.
Mérito a quem o tem: foi uma boa decisão, tomada depressa, e explicada às claras. Mas repara no que admite. Durante anos, a fonte canónica de uma linguagem que corre a maior parte da web viveu numa infraestrutura gerida pelo próprio projeto, que o próprio projeto decidiu ser um risco que não devia estar a carregar.
Metade da Web Corre Uma Versão Que Ninguém Corrige
Tudo o que está acima assume que o site está atualizado. Muitíssimos não estão.
O php.net suporta atualmente quatro ramos. O 8.2 recebe só correções de segurança, até 31 de dezembro de 2026. O 8.3, o 8.4 e o 8.5 são o resto58. Tudo o que é mais antigo chegou ao fim de vida: o 8.1 desde 31 de dezembro de 2025, o 8.0 desde novembro de 2023, o 7.4 desde novembro de 202259.
Agora a fatia medida do que está de facto a correr:
| Sem suporte hoje | Sem suporte a partir de 1 de janeiro de 2027 | |
|---|---|---|
| Sites PHP, W3Techs6061 | 48,3% | cerca de 66% |
| Instalações WordPress, wordpress.org62 | 34,7% | cerca de 58% |
Só o PHP 7.4, sem suporte há quase quatro anos, é cerca de um quinto de todos os sites PHP que mostram a versão. A página de requisitos do próprio WordPress pede PHP 8.3, e depois diz que o WordPress «also works with PHP 7.4+», notando que essas versões «have reached their official End Of Life»63. Um fornecedor que ainda corre numa versão morta é um fornecedor que decidiu não te obrigar a mudar.
Duas ressalvas honestas. A W3Techs só vê a versão nos sites que a anunciam. E algumas distribuições Linux fazem backport de correções para builds antigos de PHP, por isso «sem suporte do php.net» nem sempre é «sem correção». Mas o PHP2Shell é o teste disso. Desta vez o projeto publicou de facto patches de código-fonte para o 7.4, o 8.0 e o 8.11, e alguém ainda tem de os compilar, distribuir e instalar. Num alojamento partilhado a correr uma versão que não é de ninguém, esse alguém é ninguém.
Eu Desisti Dele. Devias Pensar em Sair Também.
Eu escrevia PHP. Depois da Pulsant desisti da linguagem, por causa dos problemas que causava e do trabalho que esses problemas davam. Não foi um mau incidente. Foram anos das mesmas duas causas, site após site, e a limpeza a cair em cima de quem estivesse de turno.
Por isso vou dizê-lo com clareza. Se a escolha for tua, pensa em sair. Hoje existem ferramentas melhores para isto, e o Go é a primeira para que te apontaria.
Não por estar na moda. Porque remove, por omissão, a maior parte do que este artigo tem estado a contar:
| O site PHP habitual | Um serviço em Go | |
|---|---|---|
| Segurança de memória | motor escrito em C, 288 CVEs de corrupção de memória | segurança de memória por desenho; a NSA e a CISA nomeiam-no as duas1819 |
| Correr o código | analisado e compilado outra vez a cada pedido a não ser que o OPcache esteja carregado, uma extensão que acrescentas tu antes da 8.5; depois corrido por um interpretador escrito em C; um JIT desde a 8.0, desligado por omissão6465 | compilado uma vez, antecipadamente, para código máquina nativo66 |
| Servir um pedido | o servidor web entrega cada pedido a um interpretador | um binário compilado responde ele próprio ao HTTP |
| Um ficheiro largado na raiz web | um ficheiro .php corre no momento em que alguém o pede | nada corre um ficheiro do disco por causa do seu caminho |
| Saída HTML | o echo escreve em bruto; escapar é uma função de que te tens de lembrar | o html/template escapa por omissão, conforme o contexto67 |
| SQL | as prepared statements existem no PDO, se as usares | a forma documentada passa os parâmetros como argumentos68 |
| Falhas conhecidas naquilo de que dependes | descobres pelas notícias | o govulncheck só reporta as que o teu código chama de facto69 |
| Onde vivem as peças | código, configuração e uploads numa árvore com permissão de escrita | um binário só de leitura, com a configuração e os uploads noutro sítio |
Compilado importa duas vezes. É mais rápido: os programas Go «are compiled ahead of time to native machine code», sem máquina virtual por baixo, e um dos seus objetivos de desenho declarados é «to approach the performance of C for comparable programs»66. E é mais seguro, porque não há interpretador no caminho do pedido a analisar código em tempo de execução, nem um motor em C com 757 CVEs entre a rede e o teu programa. O PHP, entregue a si próprio, faz o contrário. Sem OPcache carrega, analisa e compila cada script a cada pedido, sem necessidade, milhares de vezes por minuto num site movimentado. O OPcache existe para parar isso, «removing the need for PHP to load and parse scripts on each request»64. Mas não vem ligado de origem. Até à 8.4 inclusive, é uma extensão partilhada à parte que alguém tem de carregar com zend_extension e configurar. Só o PHP 8.5 a inclui: «The Opcache extension is now always built into the PHP binary and is always loaded»70. O próprio RFC do projeto para essa mudança diz que «running PHP in production without OPcache is generally considered a mistake»71. A W3Techs põe a 8.5 em 4,5% dos sites PHP 860, por isso, para quase tudo o que corre hoje, a solução para compilar cada script a cada pedido continua a ser um extra de que alguém se teve de lembrar. E mesmo carregado, o que guarda em cache é bytecode para o interpretador em C correr. O Go faz a compilação uma vez, antes de o programa ver sequer um pedido.
Mais rápido e mais seguro, desde que seja programado como deve ser. Essa última oração é o conteúdo inteiro dos próximos parágrafos.
O pacote de templates do Go resume o seu desenho numa linha: gera «HTML output safe against code injection», e «The escaping is contextual, so actions can appear within JavaScript, CSS, and URI contexts.»67 O guia de bases de dados é igualmente claro: «You can avoid an SQL injection risk by providing SQL parameter values as sql package function arguments.»68 Essas são as predefinições. Em PHP são coisas que tens de saber que existem para as ires buscar.
A linha que eu sublinharia é a do ficheiro largado. Metade dos sites invadidos que a Sucuri limpou em 2023 ainda tinha uma backdoor no disco53, e isso só funciona porque o interpretador corre qualquer script a que consiga chegar. Um serviço compilado não anda à procura de scripts. Não há nada onde um ficheiro largado se possa ligar.
Agora a parte honesta, porque uma linguagem não é uma cura. O Go tem mais segurança de memória, não segurança perfeita. O seu próprio modelo de memória diz que uma corrida de dados sobre uma slice, um map ou um valor de interface «can in turn lead to arbitrary memory corruption»72, e o Go traz a ferramenta para a apanhar. Compila com -race, ou corre go test -race, e o binário é compilado com um detetor que reporta uma corrida no momento em que acontece. Apanha corridas em tempo de execução e não em tempo de compilação, e «can’t find races in code paths that are not executed», por isso pertence a todas as execuções de testes e a uma carga realista73. O PHP não tem nada parecido. Manter a memória de um pedido longe do seguinte fica inteiramente a cargo do motor, e o PHP2Shell é esse motor a fazê-lo mal: memória libertada por um pedido, lida pelo seguinte no mesmo worker6. Fora isso, o Go trava a classe de corrupção de memória que este artigo tem estado a contar, e faz da forma segura a forma fácil para mais duas. Não trava uma verificação de login mal feita, um teste de permissões em falta ou uma query construída a colar strings, se insistires em fazer isso. O Go também publica os seus próprios avisos de segurança, através da sua base de dados de vulnerabilidades69. E um serviço Go a correr como root a partir de um diretório com permissão de escrita continua a estar mal implementado.
O que muda é a predefinição. A predefinição do PHP é um processo que guarda tudo. A predefinição do Go é um programa que faz um trabalho, que é a separação do início deste artigo com a maior parte do trabalho já feita. Se o Go não servir à tua equipa, o Rust é a outra saída. Os dois compilam antecipadamente para código nativo. O Rust corre «with no runtime or garbage collector»74, e o compilador e o runtime do Go estão «implemented in Go and assembler, without C» desde o Go 1.575.
O C# e o Java também estão na lista de linguagens com segurança de memória das agências18, mas não são uma saída para o problema com que este artigo começou. Cada um corre numa máquina virtual escrita em C++. O HotSpot do OpenJDK são «around 3000 C/C++ header and source files, comprising more than 1.2 million lines of code»76, e o recolhedor de lixo e o compilador JIT do .NET são código-fonte C++ na árvore do CoreCLR77. É a mesma forma do PHP: um grande motor nativo entre a rede e o teu código. E o Java carrega código numa aplicação em execução por desenho. O seu class loader padrão existe «to load classes and resources from a search path of URLs referring to both JAR files and directories»78, e o Log4Shell transformou isso em execução remota de código: um atacante que controlasse uma mensagem de log «can execute arbitrary code loaded from LDAP servers»79. Foi direitinho para o catálogo da CISA26. É a mesma porta que a do PHP, com mais cerimónia à frente.
Por isso escolhe Go ou Rust. Muda primeiro o back end, um endpoint de cada vez, e deixa o front end em PHP sem guardar nada que valha a pena roubar até também ele poder sair.
Se Ainda o Implementas Assim, Podes Chamar-te Profissional?
Há provas suficientes acima para que isto tenha deixado de ser uma opinião. Por isso, aqui está a pergunta, feita diretamente. Se ainda implementas o PHP como um processo que guarda o código, as credenciais e uma raiz web com permissão de escrita, podes chamar-te profissional?
Depende de qual de três pessoas és. E saber qual não é coisa que te acontece. Garantir que sabes é o trabalho.
Tens uma restrição real, e puseste-a por escrito. Um produto de que o negócio depende só existe em PHP. Uma migração está orçamentada e no orçamento do próximo ano. Muito bem. Isso é profissional, desde que a razão esteja no papel com uma data ao lado, o utilizador de execução não consiga escrever o código, os uploads não possam ser executados, a conta da base de dados esteja reduzida ao mínimo, e tenhas corrigido o PHP2Shell esta semana. Estás a correr um risco conhecido de propósito, com as paredes que lhe consegues pôr à volta.
Nunca ninguém te disse. Ninguém te mostrou o historial, e o tutorial com que aprendeste punha tudo num diretório. Isso é uma lacuna, e toda a gente tem lacunas. Deixa de ser uma lacuna no momento em que leste até aqui.
Sabes, e montas assim na mesma. Viste os números, ou o suficiente deles. Sabes que a palavra-passe da base de dados está na raiz web e que a raiz web tem permissão de escrita. Implementas assim porque é mais rápido, porque o cliente não paga por melhor, e porque ninguém te obrigou a justificá-lo. É a esse caso que esta pergunta se dirige. A falha não é a lacuna no teu conhecimento. É construir por cima de uma lacuna que já viste e à qual nunca voltaste para a fechar.
Toda a gente já lá esteve. Ficar lá por escolha é que não tem defesa.
A Porta Esteve Sempre Aberta
O que me impressiona ao ler este historial não é o PHP ter bugs. Todas as linguagens têm. É quão pouco disto alguma vez foi uma surpresa.
O projeto sabia que o register_globals era perigoso em 2002 e retirou-o em 2012. O seu manual diz-te para não confiares no unserialize(), para não confiares no disable_functions, para não confiares no open_basedir. A sua própria documentação diz que um script sob o mod_php consegue chegar à base de dados sem palavra-passe. As agências dizem há anos que a linguagem de que é feito é de onde vêm dois terços dos bugs de memória. Todos os avisos estão lá, por escrito, das pessoas que deviam saber.
E continuou a ganhar na mesma, porque era barato. Barato de alojar, barato de aprender, barato de vender a um cliente que queria um site até sexta-feira. Um diretório, um processo, uma palavra-passe num ficheiro, e um site que funcionava. O preço era um plano de alojamento partilhado. O custo nunca vinha na fatura: as limpezas, as backdoors deixadas no disco, os números de cartão dos clientes levados por PHP malicioso, a janela de cinco horas entre a divulgação e o ataque.
É essa a parte para a qual não tenho paciência. Não os bugs. A decisão, tomada vezes sem conta por pessoas que sabiam melhor, de que a forma barata chegava porque ninguém estava a verificar. Uma norma é aquilo que manténs quando ninguém está a verificar. A separação entre front end e back end, o código só de leitura, a conta da base de dados reduzida ao mínimo: nada disso é novo, nada disso é caro, e tudo isso teria transformado muitos dos incidentes acima em coisa nenhuma que valesse a pena escrever.
O PHP2Shell não é o fim deste historial. É só a entrada desta semana. A linguagem vai corrigi-lo, os alojamentos vão acabar por distribuir a atualização, e a fatia das versões vai subindo como sempre sobe, devagar. O que decide se o próximo te custa alguma coisa não é o PHP. É se construíste as paredes que ele nunca te deu, ou se mudaste para algo que já as traz.
PHP — News archive 2026, 21st October — «PHP 8.5.12, 8.4.27, 8.3.36 and 8.2.35 fix two critical vulnerabilities that can allow unauthenticated remote code execution»; «We consider the risk highest for mod_php, with a demonstrated exploit where an unauthenticated request can trigger the attack before any application code runs»; «There are no complete mitigations, updating is the only safe choice.» ↩︎ ↩︎ ↩︎
Wiz Research — PHP2Shell — 21 de outubro de 2026; «Every PHP version released in the last decade is affected by at least one of these vulnerabilities, going back to version 5.4»; «All of the disclosed vulnerabilities are memory-safety issues». ↩︎
AWS Security Blog — PHP2Shell exploitation prior to public disclosure in MadPot — uma tentativa de exploração registada a 17 de outubro de 2026. ↩︎
watchTowr — PHP2Shell FAQ — exploração observada no terreno a 21 de outubro de 2026. ↩︎
NVD — CVE-2026-109618 — o tratamento de erros por falta de memória deixa dados do pedido parcialmente inicializados que a limpeza trata como válidos; execução remota de código. ↩︎
NVD — CVE-2026-109619 — memória do pedido usada depois de ter sido libertada; execução remota de código; afeta a partir da 5.4.0. ↩︎ ↩︎
PHP manual — Installed as an Apache module — «When PHP is used as an Apache module it inherits Apache’s user permissions»; «a malicious script could access and modify the database, even without a username and password». ↩︎
PHP manual — Apache 2.x on Unix systems — «The mod_php approach embeds PHP directly into every Apache httpd worker process.» ↩︎ ↩︎
WordPress — wp-config.php — fica na raiz do diretório do WordPress e guarda os dados de ligação à base de dados. ↩︎
WordPress — Changing file permissions — o wp-config.php «is initially created with 644 permissions, and it’s a hazard to leave it like that». ↩︎
WordPress — Hardening WordPress — privilégios da base de dados, permissões de ficheiros; nenhuma orientação sobre bloquear a execução de PHP nos uploads. ↩︎ ↩︎
OWASP — Database Security Cheat Sheet — «The application’s backend database should be isolated from other servers»; um segmento de rede interno dedicado. ↩︎
PHP manual — Database design — «Applications should never connect to the database as its owner or a superuser.» ↩︎ ↩︎
PHP manual — FastCGI Process Manager — pools que arrancam workers «with different uid/gid/chroot/environment». ↩︎
NVD CVE API,
virtualMatchString=cpe:2.3:a:php:php— consultada a 23 de outubro de 2026: 757 CVEs. Corrupção de memória contada como CWE-119, 120, 121, 122, 125, 129, 131, 189, 190, 191, 415, 416, 476, 680, 787, 824, 843 ou 908: 288. Comprometimento remoto total contado como CVSS 3.xAV:N/PR:N/UI:N/C:H/I:H, ou CVSS 2 por rede, sem autenticação, impacto completo na confidencialidade e na integridade onde não existe pontuação 3.x: 172. ↩︎ ↩︎Month of PHP Bugs, php-security.org, Wayback Machine — «During March 2007 old and new security vulnerabilities in the Zend Engine, the PHP core and the PHP extensions will be disclosed on a day by day basis.» ↩︎
The Register — Stefan Esser interview, 7th February 2007 — fundador do Hardened-PHP Project, tinha saído há pouco da PHP Security Response Team: «I dislike the ways bugs are handled». ↩︎
NSA — Software Memory Safety, November 2022, Wayback Machine — «a strategic shift from programming languages that provide little or no inherent memory protection, such as C/C++, to a memory safe language when possible.» E também: «Examples of memory safe language include C#, Go, Java®, Ruby™, Rust®, and Swift®.» ↩︎ ↩︎ ↩︎
CISA and partners — The Case for Memory Safe Roadmaps, December 2023 — escrito em coautoria com o NCSC do Reino Unido, entre outros; «two-thirds of reported vulnerabilities in memory unsafe programming languages still relate to memory issues.» ↩︎ ↩︎
NVD — CVE-2014-8142 — use-after-free em
process_nested_datadurante o unserialize. ↩︎NVD — CVE-2015-0231 — use-after-free no unserialize que «exists because of an incomplete fix for CVE-2014-8142». ↩︎
NVD — CVE-2016-5771 — use-after-free na SPL desencadeado através do unserialize e da recolha de lixo. ↩︎
PHP manual — unserialize — «Do not pass untrusted user input to unserialize() regardless of the options value of allowed_classes.» ↩︎
NVD — CVE-2019-11043 — «in certain configurations of FPM setup it is possible to cause FPM module to write past allocated buffers … opening the possibility of remote code execution.» ↩︎
PHP 7 ChangeLog — corrigido a 24 de outubro de 2019 nas 7.3.11, 7.2.24 e 7.1.33, bug #78599. ↩︎
CISA — Known Exploited Vulnerabilities catalogue — feed JSON versão 2026.10.21, 1754 entradas; 81 de PHP ou de aplicações escritas em PHP por fornecedor e produto; uso por ransomware tal como registado no feed. ↩︎ ↩︎ ↩︎
The PHP Foundation — PHP core security audit results, 10th April 2025 — «The audit identified 27 issues, with 17 having security implications». ↩︎
PHP 4 ChangeLog — 4.2.0, 22 de abril de 2002: «register_globals defaults to ‘off’ now». ↩︎
PHP manual — Using Register Globals, Wayback Machine — «DEPRECATED as of PHP 5.3.0 and REMOVED as of PHP 5.4.0»; «the most controversial change in PHP». ↩︎ ↩︎
PHP manual — Magic Quotes, Wayback Machine — «DEPRECATED as of PHP 5.3.0 and REMOVED as of PHP 5.4.0». ↩︎
PHP manual — Deprecated features in PHP 5.5.x, Wayback Machine — «The preg_replace() /e modifier is now deprecated.» ↩︎
PHP manual — Pattern Modifiers, Wayback Machine —
e«DEPRECATED in PHP 5.5.0, and REMOVED as of PHP 7.0.0.» ↩︎PHP manual — Deprecated features in PHP 7.4 — «The allow_url_include ini directive is deprecated.» ↩︎
PHP manual — Backward incompatible changes in PHP 8.0 — os metadados phar «will no longer be automatically unserialized, to fix potential security vulnerabilities due to object instantiation, autoloading, etc.» ↩︎ ↩︎
PHP RFC — Saner string to number comparisons — implementado no PHP 8.0; «the most notable of which is that 0 == “foobar” returns true.» ↩︎ ↩︎
Sam Thomas, Black Hat USA 2018 — It’s A PHP Unserialization Vulnerability Jim, But Not As We Know It — operações sobre ficheiros em caminhos
phar://desserializam metadados. ↩︎Patchstack — State of WordPress Security in 2026 — dados de 2025: 11 334 novas vulnerabilidades, 91% em plugins, 6 no núcleo, 46% sem correção a tempo da divulgação, mediana de 5 horas até à exploração em massa. ↩︎ ↩︎
W3Techs — WordPress — «58.3% of all the websites whose content management system we know. This is 39.6% of all websites.» ↩︎
W3Techs — PHP — «PHP is used by 69.3% of all the websites whose server-side programming language we know.» Lido a 23 de outubro de 2026. Versões principais entre os sites PHP: 8 com 65,3%, 7 com 26,9%, 5 com 7,7%. ↩︎
Patchstack — State of WordPress Security in 2025 — dados de 2024: 7966 novas vulnerabilidades, 96% em plugins, 7 no núcleo, 33% sem correção a tempo da divulgação. ↩︎ ↩︎
Wordfence — 2024 Annual WordPress Security Report — 8223 vulnerabilidades, um aumento de 68%; «Roughly 35% of the vulnerabilities disclosed in 2024 remain unpatched in 2025»; «just under one million distinct sites infected with malware». ↩︎ ↩︎ ↩︎
Mark Maunder — Zero day vulnerability in many WordPress themes, 1st August 2011 — o timthumb.php vinha incluído em «many commercial and free themes»; os atacantes podiam «upload and execute arbitrary PHP code». ↩︎
Sucuri — RevSlider vulnerability leads to massive WordPress SoakSoak compromise, 15th December 2014 — «compromising over 100,000 WordPress sites». ↩︎
Wordfence — Mossack Fonseca breach, Revolution Slider possible cause, 7th April 2016, Wayback Machine — «may have been breached via a vulnerable version of Revolution Slider». ↩︎
Sucuri — Content injection vulnerability in WordPress REST API, 1st February 2017 — «allows an unauthenticated user to modify the content of any post or page»; ativa por omissão na 4.7.0 e na 4.7.1. ↩︎
Sucuri — WordPress REST API vulnerability abused in defacement campaigns, 6th February 2017 — «Google alone shows 66,000+ pages compromised», para uma campanha. ↩︎
Wordfence — Rapid growth in REST API defacements, 10th February 2017, Wayback Machine — as páginas desfiguradas indexadas pelo Google passaram «from 1,496,020 to 1,893,690»; a contagem anterior da Sucuri era de 66 000. ↩︎
Wordfence — 700,000 WordPress users affected by zero-day in File Manager plugin, 1st September 2020, Wayback Machine — «a WordPress plugin with over 700,000 active installations». ↩︎
Patchstack — SureTriggers vulnerability exploited within 4 hours, 10th April 2025 — criação de administrador sem autenticação; «exploitation attempts observed within hours after disclosure». ↩︎
CISA — Compromised Web Servers and Web Shells, TA15-314A — «The most commonly observed web shells are written in languages that are widely supported, such as PHP and ASP.» ↩︎
NSA and ASD — Detect and Prevent Web Shell Malware, April 2020, Wayback Machine — «web applications should not have permission to write directly to a web accessible directory or modify web accessible code»; monitorização da integridade dos ficheiros como recurso. ↩︎ ↩︎ ↩︎
Sucuri — 2022 Website Threat Research Report — 43 374 sites limpos; 69,63% com pelo menos uma backdoor; 1 188 864 backdoors removidas; 90% dos skimmers de cartões em PHP malicioso. ↩︎ ↩︎
Sucuri — 2023 Hacked Website and Malware Threat Report — 39 594 sites limpos; 49,21% com pelo menos uma backdoor; WordPress com 95,5% das infeções. ↩︎ ↩︎
OWASP — File Upload Cheat Sheet — guardar os uploads «outside of the webroot»; «disable per directory configuration overrides on upload directories». ↩︎ ↩︎
PHP manual — Description of core php.ini directives — o
disable_functions«can be circumvented»; oopen_basedir«can therefore not be relied upon when security is needed». ↩︎PHP — News archive 2013, 24th October — malware servido de 22 a 24 de outubro de 2013; dois servidores comprometidos. ↩︎
PHP internals — Changes to Git commit workflow, 28th March 2021 — dois commits maliciosos enviados para o php-src; o servidor git.php.net descontinuado e o GitHub tornado canónico. ↩︎ ↩︎
PHP — Supported versions — 8.2 com correções de segurança até 31 de dezembro de 2026; 8.3, 8.4 e 8.5 suportados. Lido a 23 de outubro de 2026. ↩︎
PHP — Unsupported branches — fim de vida do 8.1 a 31 de dezembro de 2025, do 8.0 a 26 de novembro de 2023, do 7.4 a 28 de novembro de 2022. ↩︎
W3Techs — PHP version 8 — fatias das subversões dentro do PHP 8; combinadas com as fatias das versões principais para dar 48,3% dos sites PHP em versões sem suporte. ↩︎ ↩︎
W3Techs — PHP version 7 — o 7.4 é 73,4% dos sites PHP 7. ↩︎
WordPress — Statistics — versões de PHP dos sites WordPress que reportam ao wordpress.org; 34,7% abaixo da 8.2. Lido a 23 de outubro de 2026. ↩︎
WordPress — Requirements — «PHP version 8.3 or greater»; funciona com 7.4+, que «reached their official End Of Life». ↩︎
PHP manual — OPcache introduction — «OPcache improves PHP performance by storing precompiled script bytecode in shared memory, thereby removing the need for PHP to load and parse scripts on each request.» Até ao PHP 8.4, uma extensão partilhada carregada através de
zend_extension. ↩︎ ↩︎PHP manual — OPcache runtime configuration —
opcache.jitdisponível a partir do PHP 8.0.0, por omissão «disable». ↩︎Go — Frequently Asked Questions — «Go programs are compiled ahead of time to native machine code»; o runtime «does not include a virtual machine»; «One of Go’s design goals is to approach the performance of C for comparable programs». ↩︎ ↩︎
Go — package html/template — «implements data-driven templates for generating HTML output safe against code injection»; «The escaping is contextual, so actions can appear within JavaScript, CSS, and URI contexts.» ↩︎ ↩︎
Go — Avoiding SQL injection risk — «You can avoid an SQL injection risk by providing SQL parameter values as
sqlpackage function arguments.» ↩︎ ↩︎Go — Vulnerability management — uma base de dados de vulnerabilidades com curadoria; o govulncheck «only surfaces vulnerabilities that actually affect you, based on which functions in your code are transitively calling vulnerable functions». ↩︎ ↩︎
PHP manual — Backward incompatible changes in PHP 8.5 — «The Opcache extension is now always built into the PHP binary and is always loaded. The INI directives opcache.enable and opcache.enable_cli are still honored.» ↩︎
PHP RFC — Make OPcache a non-optional part of PHP — implementado no PHP 8.5; «running PHP in production without OPcache is generally considered a mistake». ↩︎
Go — The Go Memory Model — corridas sobre valores de várias palavras «can in turn lead to arbitrary memory corruption»; o ThreadSanitizer através de
go build -racereporta corridas. ↩︎Go — Data Race Detector — correr os testes com
go test -race; «The race detector only finds races that happen at runtime, so it can’t find races in code paths that are not executed.» ↩︎Rust — rust-lang.org — «Rust is blazingly fast and memory-efficient: with no runtime or garbage collector». ↩︎
Go 1.5 Release Notes — «The compiler and runtime are now implemented in Go and assembler, without C.» ↩︎
OpenJDK — The HotSpot Group — «around 3000 C/C++ header and source files, comprising more than 1.2 million lines of code». ↩︎
dotnet/runtime — src/coreclr — o recolhedor de lixo (
gc/gc.cpp) e o JIT (jit/compiler.cpp) são C++. ↩︎Java SE 21 — URLClassLoader — «to load classes and resources from a search path of URLs referring to both JAR files and directories». ↩︎
NVD — CVE-2021-44228 — «An attacker who can control log messages or log message parameters can execute arbitrary code loaded from LDAP servers»; acrescentado ao KEV da CISA a 10 de dezembro de 2021. ↩︎