Nada corre quando pedes uma página
Esta semana o projeto PHP publicou correções para o PHP2Shell, e o seu aviso dizia que o ataque pode disparar «before any application code runs»1. Escrevi sobre o que isso significa para o PHP em PHP: vinte e nove anos a deixar a porta aberta. Este artigo é sobre a outra metade da resposta. E se nada correr de todo?
É assim que este blogue funciona. Quando pediste esta página, nenhum programa meu arrancou, leu uma base de dados, verificou um login ou construiu HTML. Foi devolvido um ficheiro que já existia. É tudo.
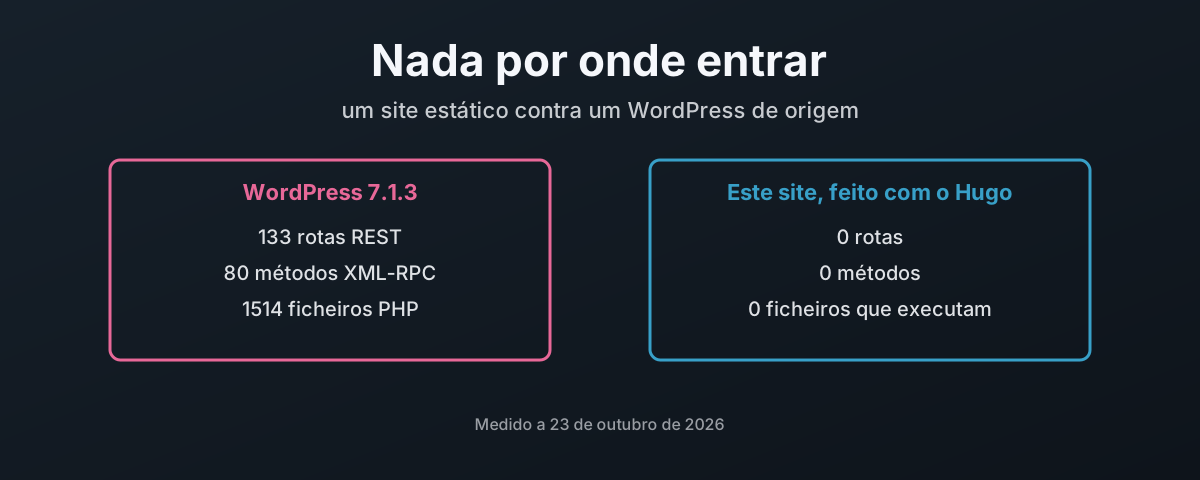
Eis como fica essa diferença, medida no mesmo dia, contra um WordPress de origem instalado de fresco num laboratório e contra este site tal como está no ar agora:
| WordPress 7.1.3 de origem | Este site | |
|---|---|---|
| Rotas da API REST | 133 | 0 |
| Rotas REST que aceitam escritas | 62 | 0 |
| Métodos XML-RPC | 80 | 0 |
| Ficheiros que executam no servidor | 1514 PHP | 0 |
| Ficheiros graváveis pelo utilizador que serve o site | 3785 de 3785 | nenhum: nada corre para escrever |
| Base de dados | 12 tabelas, conta da aplicação com todos os privilégios | nenhuma |
| Página de login | wp-login.php, ativa | nenhuma; o caminho devolve 404 |
| Um POST, PUT ou DELETE à página inicial | o PHP corre e gera a página na mesma | recusado na periferia com 405; nada corre |
Nenhum desses zeros é uma opção que eu tenha desligado. São zeros porque aquilo que contam não existe aqui. Não se pode atacar uma página de login que nunca foi construída.
O que um WordPress de origem põe na internet
Não quis argumentar isto de memória, por isso medi. As imagens de contentor oficiais wordpress e mariadb, a correr em podman na minha própria máquina e ligadas ao localhost, instaladas sem nada acrescentado: nenhum plugin além dos que vêm de origem, o tema predefinido, um administrador. WordPress 7.1.3 sobre PHP 8.3.36. Depois contei aquilo a que responde.
A API REST é a maior superfície isolada. Cinco namespaces, 133 rotas, 257 pares de rota e método, e 62 rotas que aceitam algum tipo de escrita. Chegou ao núcleo com o WordPress 4.7, «with REST API endpoints for posts, comments, terms, users, meta, and settings»2. E dizem-te para não a desligar: «You should not disable the REST API; doing so will break WordPress Admin functionality that depends on the API being active.»3 Por isso fica ligada.
| O que está exposto por predefinição | O que diz a própria documentação do WordPress |
|---|---|
| XML-RPC, 80 métodos | ligado por predefinição desde a 3.5: «Enable XML-RPC by default, remove Writing Settings option»4 |
| a API REST, 133 rotas | «content that is public on your site is generally publicly accessible via the REST API»5 |
| a lista de utilizadores | GET /wp/v2/users devolve o nome de apresentação, o slug, a ligação e o avatar de cada autor na vista predefinida6 |
wp-login.php e xmlrpc.php | «xmlrpc.php is a frequent brute‑force target»; «Apply rate limits to /wp-login.php and /xmlrpc.php globally.»7 |
wp-cron.php | «WP-Cron works by checking, on every page load, a list of scheduled tasks to see what needs to be run.»8 |
| o editor de temas e plugins | «This is often the first tool an attacker will use if able to login, since it allows code execution.»9 |
A lista de utilizadores merece um segundo olhar. No meu laboratório, um pedido anónimo a esse endpoint devolveu a única conta de administrador, por nome de apresentação e slug. Alguém que nunca iniciou sessão fica a saber quais são as contas do site antes de ter tentado o que quer que seja, numa instalação nova, por desenho. Ninguém teve de o configurar mal.
Depois, os ficheiros. A imagem oficial corre o Apache como www-data, e o www-data é dono de toda a raiz web. Os 3785 ficheiros, entre eles os 1514 ficheiros PHP, são graváveis pelo mesmo utilizador que corre o código. Todos os ficheiros. O código incluído. O wp-config.php, com a palavra-passe da base de dados lá dentro, está na raiz web com o modo 644. A conta de base de dados que o WordPress usa tem ALL PRIVILEGES sobre a sua base de dados.
É o modelo de processo único do artigo sobre o PHP, ao vivo e sem alterações, a partir da imagem oficial. Não é um site mal gerido. É o ponto de partida de todos os sites WordPress, antes de entrar o primeiro plugin.
E é dos plugins que vem a maior parte. A Patchstack contou 11 334 novas vulnerabilidades no ecossistema WordPress em 2025. «91% of new vulnerabilities were found in plugins, and 9% were found in themes. There were only 6 vulnerabilities reported in the WordPress core.»10 Quase metade não tinha correção quando foram tornadas públicas, e a mediana do tempo até à exploração em massa, para as que os atacantes queriam, foi de cinco horas10.
O que este site põe na internet
Este blogue são 6343 ficheiros. Eis todos eles, por tipo:
| Tipo de ficheiro | Número | O que é |
|---|---|---|
.html | 3486 | as páginas, em cinco línguas |
.xml | 1576 | feeds RSS e sitemaps |
.svg | 1181 | diagramas, capas, ícones |
.png | 46 | capturas de ecrã |
.json | 10 | o índice de pesquisa e os carimbos de construção |
.js | 4 | pequenos scripts que correm no teu navegador, não no servidor |
.css, tipos de letra e o resto | 40 | estilos, e ficheiros anexados aos artigos |
| Executados no servidor | 0 |
Há alguns ficheiros .py e .sh lá pelo meio. São scripts anexados aos artigos para os leitores descarregarem, e o servidor envia-os como texto. Nada no servidor os corre. Não há nada no servidor com que os correr.
Está implementado na Cloudflare como recursos estáticos, sem script Worker nenhum. A configuração de implementação não tem ponto de entrada, e a documentação da Cloudflare diz o que isso significa: «The main key is optional for assets-only Workers.»11 Quando um caminho pedido corresponde a um ficheiro, «that file will be served» sem invocar código Worker, e «If no Worker script is present, a 404 Not Found response is returned.»12 E também não custa nada: «Requests to static assets are free and unlimited.»13
A Cloudflare é uma escolha, não um requisito. O resultado é uma pasta de ficheiros, e qualquer servidor HTTPS capaz de enviar um ficheiro consegue servi-la: nginx, Caddy, um Apache a servir apenas ficheiros estáticos, ou um bucket de armazenamento de objetos atrás de uma CDN. As ligações são relativas, por isso a mesma construção serve sem alterações a partir da raiz de um domínio ou de um subdiretório; isso foi verificado servindo o site construído sob /preview/ e confirmando que as 592 referências locais em seis páginas resolviam todas. Mudar de alojamento é copiar uma pasta. A única peça específica da Cloudflare é o ficheiro _headers; noutro sítio qualquer, os mesmos cabeçalhos vão para a configuração do próprio servidor. O que passa de um lado para o outro é a propriedade que importa. Seja o que for que o sirva, só tem de enviar ficheiros, por isso nunca tem de correr o teu código.
Assim, o site no ar responde deste modo:
$ for m in POST PUT DELETE; do curl -s -o /dev/null -w "$m %{http_code}\n" -X $m https://blogs.damiendye.uk/en/; done
POST 405
PUT 405
DELETE 405

$ for p in wp-login.php xmlrpc.php wp-admin/ wp-json/; do curl -s -o /dev/null -w "%{http_code} $p\n" https://blogs.damiendye.uk/$p; done
404 wp-login.php
404 xmlrpc.php
404 wp-admin/
404 wp-json/
Nada responde. É esse o desenho.
Os cabeçalhos de segurança saem com cada ficheiro a partir de um ficheiro de texto simples _headers no repositório, que a Cloudflare lê na implementação14. A Content Security Policy prende cada script, estilo, imagem, tipo de letra e ligação a esta única origem. Vou ser franco quanto à falha que tem: script-src e style-src ainda levam 'unsafe-inline', porque o tema escreve alguns pequenos scripts na página. É a tarefa pendente nesse ficheiro, e está registada no repositório exatamente como tal.
E publicar não precisa de uma porta. No WordPress, publicar é uma escrita por HTTP: o editor, a API REST e o XML-RPC existem porque é assim que os artigos chegam ao servidor, e cada um deles é um caminho para dentro. Aqui, escrevo um artigo como ficheiro de texto e envio-o para um repositório Git, e a construção carrega os ficheiros finais através da API de implementação da Cloudflare. Nada do que serve o site aceita uma escrita vinda da web, porque nada precisa de o fazer. O repositório também é privado. Pede-o ao GitHub sem as minhas credenciais e a resposta é um 404, por isso o código-fonte, os rascunhos e o histórico também não estão na internet.
A superfície de ataque é uma contagem, não uma sensação
A OWASP define a superfície de ataque como «the sum of all paths for data/commands into and out of the application, and the code that protects these paths»15, e diz que a forma de a reduzir é «turning off features and interfaces that aren’t being used»15. O National Cyber Security Centre do Reino Unido di-lo de forma mais seca: «If would-be attackers can’t reach an interface, they can’t attack it.»16 O seu esquema Cyber Essentials torna-o um requisito: «remove or disable unnecessary software (including applications, system utilities and network services)»17.
Por isso conta os caminhos, pelo que são e não por quantos são:
| Caminho para dentro ou para fora | WordPress | Site estático |
|---|---|---|
| login e adivinhação de palavras-passe | wp-login.php, XML-RPC | nenhum |
| interface de administração | /wp-admin/, com um editor de código | nenhuma |
| API programável | REST e XML-RPC, com escritas | nenhuma |
| código do lado do servidor por pedido | núcleo, tema, cada plugin | nenhum |
| base de dados | sim, alcançável a partir de tudo o que está acima | nenhuma |
| armazenamento gravável no servidor | uploads e, na imagem de origem, tudo | nenhum |
| tarefas agendadas disparadas pelos visitantes | wp-cron.php ao carregar a página | nenhuma |
| código de terceiros que tens de manter corrigido | cada plugin e tema, no servidor | as ferramentas de construção, fora do servidor |
| o que uma sessão roubada dá a um atacante | o site | nada onde iniciar sessão |
Nove linhas. Nenhuma delas corre código no servidor. Todas pela mesma razão. O trabalho foi feito antes de alguém pedir uma página.
A penúltima linha é o senão honesto, e o resto deste artigo é sobre ela. Um site estático continua a correr código. Só que o corre noutro sítio, uma vez, antes de publicar.
Como o Hugo mantém a construção honesta
O Hugo é «a static site generator written in Go»18, por isso o programa que faz a construção é ele próprio seguro em memória e compilado, o que conta depois do artigo sobre o PHP. A sua página de segurança traça a linha exatamente onde este artigo a traça: o resultado «runs directly in the browser», mas «during development and site building, the hugo executable itself is the runtime environment.»19 E sobre servir, sem rodeios: «We have no online production server»19. Ótimo.
Dentro da construção, está fechado por predefinição. «Hugo’s built-in security policy, which restricts access to os/exec, remote communication, and similar operations, is configured via allowlists. By default, access is restricted.»20
| Predefinição do Hugo | O que impede |
|---|---|
| «No arbitrary commands»19 | um template não pode chamar a shell da máquina |
exec.allow limitado a Sass, Go, Git, Node e PostCSS20 | só ferramentas nomeadas, com opções fixas |
funcs.getenv limitado a ^HUGO_ e ^CI$20 | os templates não podem ler os teus segredos do ambiente |
| os pedidos remotos recusam anfitriões por endereço IP e localhost20 | um template não pode chegar à tua própria rede |
módulos verificados contra o go.sum19 | uma dependência adulterada faz falhar a construção |
Este site alarga uma destas de propósito. Acrescenta as variáveis de commit do CI ao funcs.getenv, para que o carimbo de construção em /en/version.json possa registar que commit construiu o site no ar. É uma escolha feita e registada, que é o propósito de uma allowlist. Assim, não é um buraco. É uma decisão.
Para onde vai o risco: a construção
Tira o servidor e o risco não desaparece. Muda-se para aquilo que constrói os ficheiros. O framework SLSA nomeia as duas ameaças com exatidão: uma «build integrity threat», em que um adversário introduz «behavior to an artifact without changing its source code», e uma «dependency threat», por «compromising some other artifact that the former depends on at build time»21.
Este site está na linha do meio, e não vou fingir o contrário. É construído no contentor de construção da Cloudflare a cada push para o repositório. Esse contentor não é o servidor que te responde, e desaparece quando a construção termina. Mas, durante a construção, é-lhe confiado tudo o que acaba no site.
E a construção tinha duas falhas, ambas encontradas ao escrever este artigo. Uma está corrigida. A outra é uma escolha.
| Falha | Porque importa | Estado |
|---|---|---|
| o binário do Hugo era aceite de boa-fé: o download do próprio script não verificava checksum e, no CI, saltava o download de qualquer forma e usava a cópia que a imagem de construção da Cloudflare tinha instalado | um binário trocado construiria o que lhe apetecesse | corrigida, 23 de outubro de 2026: a construção descarrega sempre o próprio Hugo, verifica-o contra o SHA-256 publicado no lançamento22 e recusa construir se não coincidir |
o tema segue o ramo master do seu upstream em cada construção | uma alteração no upstream pode mudar o site no ar sem nenhum commit aqui | aberta, por escolha; a correção é fixá-lo a um commit, ou passá-lo para um módulo Hugo coberto pelo go.sum19 |
A primeira é o tipo de coisa que só se encontra lendo o próprio script de construção linha a linha. O script verificava a versão. Mas uma string de versão é algo que um binário diz sobre si próprio. Não prova nada sobre os bytes. Agora os bytes são verificados:
Fetching Hugo Extended 0.167.0...
Hugo verified: sha256 0163f5c3deddac1f494a1629ddc40c65d18de9d5794facd98f7f96ac2c7d8957
E uma cópia do mesmo tarball com um byte acrescentado é recusada:
Refusing to build: hugo_extended_0.167.0_linux-amd64.tar.gz does not match the release checksum
  expected 0163f5c3deddac1f494a1629ddc40c65d18de9d5794facd98f7f96ac2c7d8957
  got      92682d765d9d34bc53d6f818d56e598d34b5b8267a1cc3b9971da0f53c792251
O tema é uma troca deliberada, atualidade em vez de reprodutibilidade, e está registado como tal. Mas é exatamente a ameaça de dependência que o SLSA descreve, e o honesto é dizê-lo. Nenhuma das falhas expôs alguma vez o site no ar a um visitante. Ambas eram confiança depositada na construção, e prefiro listá-las a que seja um leitor a encontrá-las.
Até o checksum tem um limite. Prova que o ficheiro que descarregaste é o ficheiro da página do lançamento. Não prova quem o lá pôs: não há assinaturas entre os ficheiros do lançamento22. Isso é integridade, não autenticidade, e é o máximo que o projeto oferece hoje.
Construir offline, uma vez
A versão mais estrita tira a construção da máquina de qualquer outra pessoa. Constrói numa máquina que é tua e que controlas, verifica o que construíste e carrega apenas os ficheiros finais. Nada na internet corre alguma vez a tua construção, e o alojamento nunca vê nada além do resultado.
| Passo | Porquê |
|---|---|
| instala a versão exata do Hugo e verifica-a contra o SHA-256 publicado | sabes que binário construiu o teu site |
fixa o tema e quaisquer módulos a commits, e faz commit do go.sum | a construção só muda quando tu a mudas |
constrói para um diretório de saída limpo, sem --buildDrafts | o que publicas é o que querias publicar |
| procura qualquer coisa executável no resultado antes de ele sair | um site estático não deve conter nada que o servidor corresse |
| carrega apenas o diretório de saída, com uma credencial só de implementação | o alojamento nunca guarda o teu código-fonte, as tuas ferramentas nem o teu histórico |
| serve-o a partir de um alojamento que não corre código para ficheiros estáticos | não sobra nada para corrigir no momento de servir |
São uns quantos comandos, não um projeto. E muda o sítio onde um atacante tem de estar para te fazer mal. Para alterar um site WordPress, precisa de um pedido ao servidor. Para alterar este tipo de site, precisa da tua máquina de construção. É um alvo muito mais pequeno, e é um que podes desligar da tomada.
Dez mil páginas, medidas
A superfície de ataque é um dos custos de correr código em cada pedido. A eletricidade é outro, e o disco também. Por isso pus ambos sob a mesma carga: 10 000 pedidos à página inicial, dez de cada vez, a partir do mesmo portátil, por HTTP simples no localhost para que nenhum dos lados pagasse o TLS. O WordPress de origem do laboratório de um lado. Do outro, os ficheiros reais construídos deste site servidos pelo nginx num contentor, porque a periferia da Cloudflare não é coisa a que eu consiga ligar um contador. Li o tempo de CPU que cada contentor usou a partir do seu cgroup antes e depois de cada execução, três execuções de cada.
| 10 000 pedidos de página | WordPress 7.1.3 de origem | Este site em nginx |
|---|---|---|
| Tempo de CPU, três execuções | 409 s, 530 s, 575 s | 0,15 s, 0,18 s, 0,19 s |
| Tempo de CPU por página | 41 a 57 ms | 15 a 19 µs |
| Páginas por segundo | 168 a 236 | 23 679 a 28 044 |
| Memória sob carga | 302 a 310 MiB, mais 145 MiB para a base de dados | 15 MiB |
| Pedidos falhados | 0 | 0 |
São duas mil a três mil e quinhentas vezes o tempo de processador para as mesmas dez mil páginas. Cada um desses segundos de CPU foi tirado da tomada e transformado em calor. O lado estático serviu as 10 000 em mais ou menos o tempo de processador que o WordPress gastou em três ou quatro das suas páginas.
O disco conta a mesma história:
| Em disco e em memória | WordPress de origem | Este site |
|---|---|---|
| Imagens de contentor para o correr | 803 MB WordPress, 334 MB MariaDB | 166 MB nginx, ou nada na Cloudflare |
| O próprio site | 115 MB de raiz web, para um site vazio | 114 MB, cinco línguas, todos os artigos e diagramas |
| Base de dados | 163 MB de ficheiros com 0,72 MB de dados | nenhuma |
| Memória em repouso | 170 MiB, mais 139 MiB para a base de dados | 13 MiB |
Os números do WordPress são de uma instalação nova com um artigo de exemplo. Os números do estático são este blogue inteiro.
Para ser justo com o WordPress, um plugin de cache de página inteira fecharia boa parte da diferença de CPU. Mas olha para o que é essa correção. É uma cópia estática de cada página, posta à frente do PHP para que o PHP não corra. A cura é aquilo que este artigo defende, aparafusada ao lado daquilo contra que argumenta, com a página de login, a API e a base de dados todas ainda lá atrás.
Do que abdicas
A lista honesta, porque um site estático não é a ferramenta certa para tudo:
| Abdicas de | O que este site faz em vez disso |
|---|---|
| comentários | nenhum; os leitores podem enviar email |
| pesquisa do lado do servidor | um índice JSON construído com o site, pesquisado no teu navegador |
| formulários que enviam para o servidor | nenhum |
| logins e áreas de membros | nenhum; tudo aqui é público |
| edição no navegador | os artigos são ficheiros de texto num repositório git |
| publicação instantânea sem construção | uma construção demora um ou dois minutos |
Se precisas de uma loja, de uma área de membros ou de contas de utilizador, precisas de algo a correr num servidor, e este artigo não te diz o contrário. O que te diz é que um blogue, um site institucional ou um conjunto de documentação não precisa de nada disso. A maioria dos sites WordPress é uma destas três coisas. Sê honesto sobre qual é o teu.
Constrói uma vez e serve-o morto
O que me faz confusão é quanto risco se carrega sem razão nenhuma. Uma página de empresa que muda duas vezes por ano, a correr uma base de dados, uma página de login, uma API com 62 rotas graváveis e um executor de tarefas agendadas que dispara sempre que alguém visita. Tudo isso para produzir o mesmo HTML que produziu ontem. Todos os dias.
Isso não é uma decisão técnica. É um hábito, e é um hábito que alguém fatura. Alojamento, plugins, extras de segurança, a limpeza quando corre mal. O preço que tem é um plano de WordPress gerido. O que custa é cada um desses caminhos mantido aberto, e corrigido, e vigiado, para conteúdo que podia ter sido uma pasta de ficheiros.
O padrão a que sujeito este site é simples. Nada corre se não precisar de correr. Cada falha fica registada onde a próxima pessoa a vai encontrar, incluindo as duas da construção, e uma delas já está fechada. Não se trata de ser esperto. Um padrão é aquilo que manténs quando ninguém está a verificar, e ninguém verifica um blogue até ao dia em que ele começa a servir o código de outra pessoa.
Por isso constrói uma vez, verifica o que construíste e serve-o morto. O que sobrar para atacar está na tua máquina, que é onde deve estar.
PHP — News archive 2026, 21st October — «We consider the risk highest for mod_php, with a demonstrated exploit where an unauthenticated request can trigger the attack before any application code runs». ↩︎
WordPress 4.7 release notes — «WordPress 4.7 comes with REST API endpoints for posts, comments, terms, users, meta, and settings.» ↩︎
WordPress REST API Handbook — Frequently Asked Questions — «You should not disable the REST API; doing so will break WordPress Admin functionality that depends on the API being active.» ↩︎
WordPress 3.5 release notes — «Enable XML-RPC by default, remove Writing Settings option». ↩︎
WordPress REST API Handbook — «content that is public on your site is generally publicly accessible via the REST API». ↩︎
WordPress REST API reference — Users —
GET /wp/v2/users, contexto predefinido «view»; name, slug, link e avatar_urls no contexto view. ↩︎WordPress — Brute force attacks — «xmlrpc.php is a frequent brute‑force target»; «Apply rate limits to /wp-login.php and /xmlrpc.php globally.» ↩︎
WordPress Plugin Handbook — Cron — «WP-Cron works by checking, on every page load, a list of scheduled tasks to see what needs to be run.» ↩︎
WordPress — Hardening WordPress — o editor do Dashboard «is often the first tool an attacker will use if able to login, since it allows code execution.» ↩︎
Patchstack — State of WordPress Security in 2026 — dados de 2025: 11 334 novas vulnerabilidades; 91% em plugins, 9% em temas, 6 no núcleo; 46% sem correção a tempo da divulgação; mediana de 5 horas até à exploração em massa. ↩︎ ↩︎
Cloudflare — Wrangler configuration — «The main key is optional for assets-only Workers.» ↩︎
Cloudflare — Workers static assets — um ficheiro correspondente «will be served» sem invocar código Worker; «If no Worker script is present, a 404 Not Found response is returned.» ↩︎
Cloudflare — Static assets billing and limitations — «Requests to static assets are free and unlimited.» ↩︎
Cloudflare — Static assets headers — cabeçalhos definidos por «a plain text file called _headers». ↩︎
OWASP — Attack Surface Analysis Cheat Sheet — «the sum of all paths for data/commands into and out of the application, and the code that protects these paths»; reduz-se com «turning off features and interfaces that aren’t being used». ↩︎ ↩︎
NCSC — Making compromise difficult, 2.2 Reduce attack surface — «If would-be attackers can’t reach an interface, they can’t attack it.» ↩︎
NCSC — Cyber Essentials: Requirements for IT infrastructure v3.2 — «remove or disable unnecessary software (including applications, system utilities and network services)». ↩︎
Hugo — Introduction — «Hugo is a static site generator written in Go, optimized for speed and designed for flexibility.» ↩︎
Hugo — Security model — «during development and site building, the hugo executable itself is the runtime environment»; «We have no online production server»; «No arbitrary commands»; um checksum do go.sum que não coincida faz falhar a construção. ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
Hugo — Configure security — «By default, access is restricted»; allowlists predefinidas de exec, getenv e http. ↩︎ ↩︎ ↩︎ ↩︎
SLSA v1.2 — Threats — ameaça à integridade da construção: «behavior to an artifact without changing its source code»; ameaça de dependência: «compromising some other artifact that the former depends on at build time». ↩︎
Hugo v0.167.0 release — 36 recursos, incluindo
hugo_0.167.0_checksums.txt(SHA-256); sem ficheiros de assinatura, SBOM ou atestação. ↩︎ ↩︎