Onde o software é fraco, como essa fraqueza foi aproveitada, e o que podes verificar e mudar tu mesmo. Com base em registos públicos, avisos de segurança e nos próprios documentos dos fabricantes.
Há software com um longo historial de ser invadido.
Esse historial é público. Qualquer pessoa o pode ler, contar e verificar.
Estes artigos leem esse historial e dizem o que significa para ti.
Tratam de:
Quantas vezes um produto teve falhas graves, contadas ano a ano.
Que falhas deixam um atacante entrar sem palavra-passe.
Como a forma habitual de instalar um produto torna cada falha pior.
O que podes verificar nos teus próprios sistemas, e o que mudar.
Cada número tem ligação para a sua fonte, para que o possas verificar tu mesmo.
Um site estático não tem por onde entrar
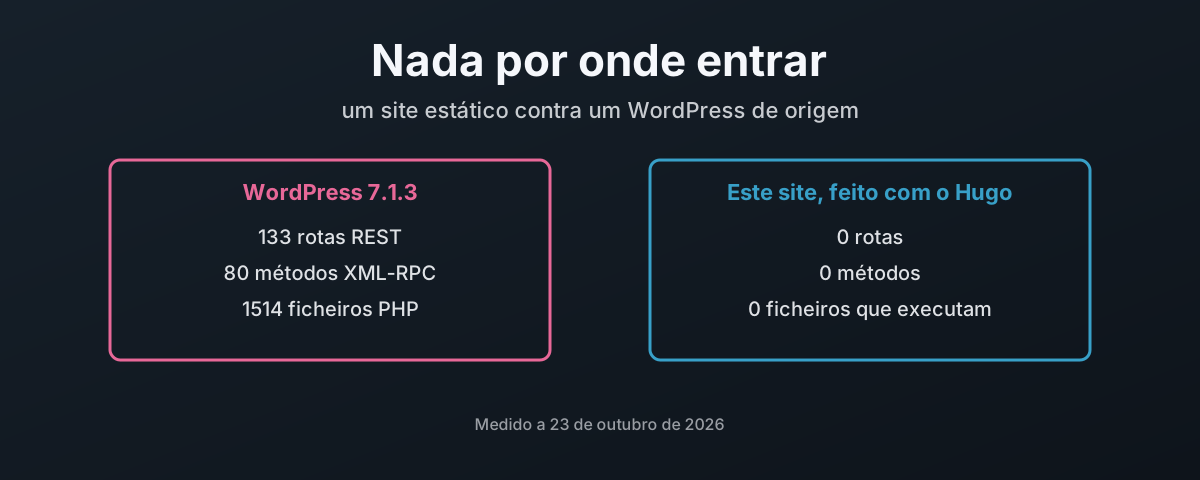
Este blogue é construído com o Hugo e servido como 6343 ficheiros simples, sem nenhum código meu a correr em nenhum pedido. Do outro lado, um WordPress 7.1.3 de origem medido num laboratório podman: 133 rotas REST, 62 das quais aceitam escritas, 80 métodos XML-RPC, 1514 ficheiros PHP, cada um dos seus 3785 ficheiros gravável pelo próprio utilizador do servidor web, e uma conta de base de dados com todos os privilégios. Este artigo conta as duas superfícies de ataque, explica o que o modelo de segurança do próprio Hugo faz no momento da construção, assume para onde vai o risco quando nada corre no momento de servir, incluindo duas falhas na forma como este site era construído, uma delas já corrigida, e mostra como construir um site estático offline, uma vez, e carregar apenas os ficheiros finais.
PHP: Vinte e Nove Anos a Deixar a Porta Aberta
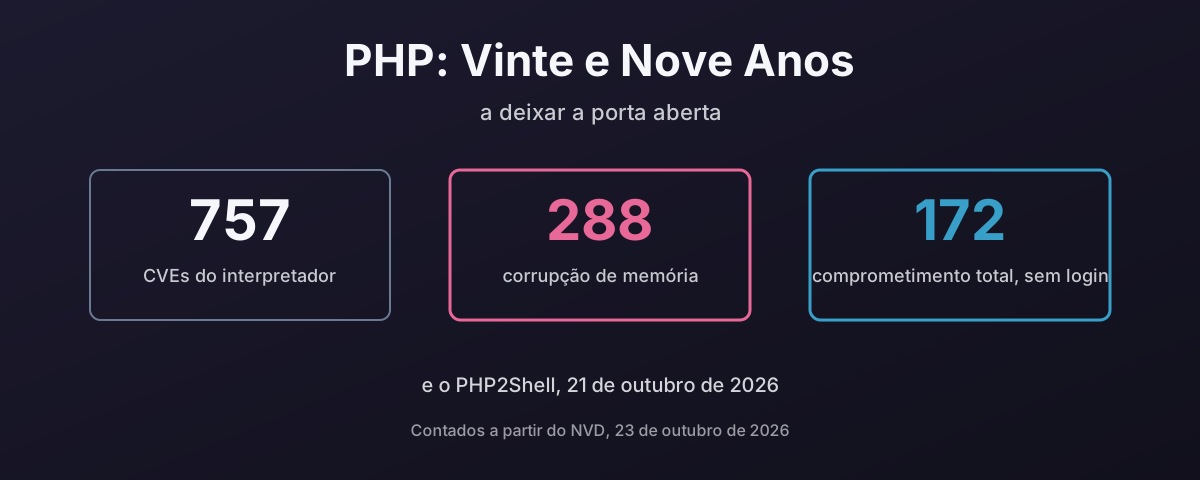
O PHP2Shell, divulgado a 21 de outubro de 2026, é execução remota de código sem autenticação no próprio interpretador PHP, em todas as versões desde a 5.4, explorado antes de existir a correção. É a entrada mais recente de um longo historial: 757 CVEs contra o interpretador desde 1997, pelo menos 288 deles corrupção de memória e 172 classificados como comprometimento remoto total sem login. Este artigo conta esse historial a partir do NVD e do catálogo KEV da CISA, explica porque é que um motor em C e uma linguagem que levou uma década a retirar o register_globals cometem o mesmo erro duas vezes, olha para o que o WordPress faz aos números, para como as web shells se instalam e como as travar, para as duas vezes em que o próprio php.net foi invadido, para a fatia da web que ainda corre versões que ninguém corrige, e para porque é que a implementação habitual, um processo que guarda os templates, a lógica, o SQL e a palavra-passe da base de dados, transforma cada um desses bugs em tudo. E porque é que, tendo eu próprio desistido do PHP, acho que devias pensar em trocá-lo por uma linguagem com segurança de memória como o Go.