A licença já está no firmware
Muita gente tem uma licença do Fisher-Price OS (Windows) sem nunca ter visto a sua chave de produto. Veio com a máquina, e a chave vive no firmware dessa máquina, numa pequena tabela ACPI chamada MSDM.
Depois a máquina deixa de ser o sítio onde o trabalho acontece. Ou o dono quer essa licença numa VM que agora te aluga, ou a própria máquina é apagada, transformada num anfitrião Proxmox, e a cópia do sistema que veio com ela é pedida de volta como VM por cima.
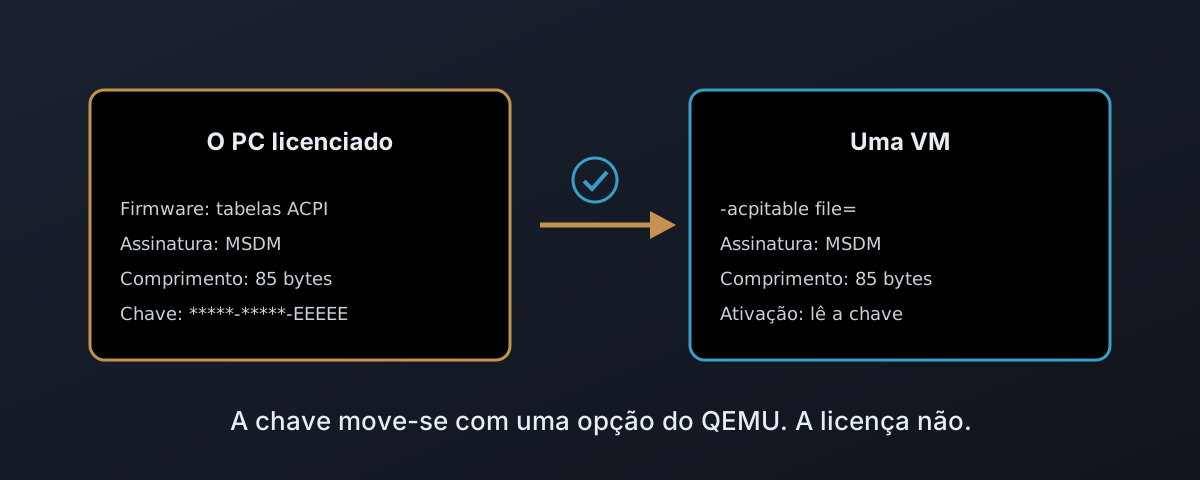
Mecanicamente, é uma opção do QEMU. Esse é o problema. O QEMU entrega qualquer tabela a um convidado sem a verificar, o convidado ativa com a chave que encontrar, e nada em parte nenhuma da pilha pergunta se a licença permite alguma coisa disto. Este artigo trata do que é a tabela, de como a pôr numa VM sem passar adiante uma corrompida, do que os termos da Microsoft dizem sobre movê-la, e de porque uma licença por volume nunca se aproxima dela.
O que é a tabela
Desde o OEM Activation 3.0, um fabricante de PCs já não imprime a chave num autocolante por baixo da caixa, onde qualquer pessoa com a câmara do telemóvel a pode copiar, e a chave passa a ir para o firmware da máquina. As ferramentas de fábrica da Microsoft «injects the product keys into the firmware», e o passo de validação verifica «that the MSDM table exists» e que o cabeçalho e as entradas «comply with the correct formats»1. Uma máquina preparada assim é «activated by using the OA3 DPK in the firmware»2. A MSDM é uma tabela ACPI comum, e no Linux lê-se diretamente do firmware:
sudo cat /sys/firmware/acpi/tables/MSDM > msdm.bin
O portátil em que isto foi escrito tem uma. 85 bytes.
A especificação publicada pela Microsoft define o cabeçalho ACPI normal de 36 bytes com a assinatura MSDM, e depois para.
Tudo o que vem depois do cabeçalho é uma «Proprietary data structure that contains all the licensing data necessary to enable Windows activation»3.
| Bytes | Contém | Conhecido a partir de |
|---|---|---|
| 0 a 35 | o cabeçalho ACPI normal: assinatura MSDM, comprimento, checksum, OEM ID | a especificação da Microsoft |
| 36 a 55 | 20 bytes de campos: versão, tipo de dados, comprimento dos dados | tabelas reais, não uma especificação publicada |
| 56 a 84 | a chave de produto de 29 caracteres, cinco grupos de cinco | tabelas reais, não uma especificação publicada |
O QEMU passa tudo o que lhe deres
O -acpitable file= do QEMU recebe a «whole ACPI table from the specified files, including all ACPI headers (possible overridden by other options)»4, e o convidado vê então uma tabela MSDM exatamente como o firmware de um portátil a apresentaria.
Isso foi verificado com uma chave deliberadamente falsa.
Os bytes saíram do outro lado idênticos, da assinatura ao último carácter.
O QEMU não recusa nada.
Isto é o que o hw/acpi/core.c faz com um ficheiro estragado5:
| O que está mal no ficheiro | O que o QEMU faz | O que o convidado vê |
|---|---|---|
| O comprimento no cabeçalho não bate com o ficheiro | avisa, e depois substitui o comprimento pelo tamanho real | um cabeçalho válido |
| O checksum não soma zero | recalcula-o, em todas as tabelas, sempre | um checksum válido |
| Chave truncada ou mutilada | nada, os dados depois do cabeçalho não são da sua conta | uma tabela de aspeto válido à volta de uma chave estragada |
O convidado não tem forma de notar a diferença, e tu também não, até alguém abrir um pedido de suporte. A primeira notícia que alguém tem disto é um cliente cuja ativação falhou.
Por isso, se os clientes enviam estes ficheiros, verifica-os antes de o QEMU os ver:
#!/usr/bin/env python3
"""Refuse anything that is not a well-formed MSDM table before QEMU sees it."""
import re, struct, sys

t = open(sys.argv[1], 'rb').read()
fail = lambda why: sys.exit(f"{sys.argv[1]}: {why}")

if len(t) < 56:                       fail(f"{len(t)} bytes, too short for an MSDM table")
sig, length = t[:4], struct.unpack_from('<I', t, 4)[0]
if sig != b'MSDM':                    fail(f"signature is {sig!r}, not MSDM")
if length != len(t):                  fail(f"header says {length} bytes, file is {len(t)}")
if sum(t) & 0xff:                     fail("checksum does not sum to zero")
ver, _, dtype, _, dlen = struct.unpack_from('<5I', t, 36)
if (ver, dtype) != (1, 1):            fail(f"version {ver}, data type {dtype}: expected 1 and 1")
if dlen != 29 or 56 + dlen != length: fail(f"data length {dlen}: expected 29")
key = t[56:].decode('ascii', 'replace')
if not re.fullmatch(r'([0-9A-Z]{5}-){4}[0-9A-Z]{5}', key): fail("data is not a 5x5 product key")
print(f"OK  OEM {t[10:16].decode(errors='replace').strip()!r}  key *****-*****-*****-*****-{key[-5:]}")
| Verifica | Compara o ficheiro com | Uma falha significa |
|---|---|---|
| Assinatura, comprimento, checksum | o cabeçalho documentado pela Microsoft | o ficheiro está estragado |
| Versão, tipo de dados, comprimento dos dados, forma da chave | a forma que as tabelas reais têm | olha para este à mão, não «isto é falsificado» |
Nunca imprime a chave, só o último grupo. Uma chave de produto num ficheiro de registo é uma chave de produto que outra pessoa pode usar.
Executado contra uma tabela boa e três cópias estragadas dela:
OK  OEM 'EXMPLE'  key *****-*****-*****-*****-EEEEE
bad-sum.bin: checksum does not sum to zero
bad-trunc.bin: header says 85 bytes, file is 70
bad-sig.bin: signature is b'SLIC', not MSDM
Para onde vai, e quem a pode lá pôr
Uma chave de produto é um segredo.
Não pertence a nenhum sítio onde o www-data a possa ler, e o pmxcfs dá-te exatamente um lugar em /etc/pve onde não pode6:
| Onde a tabela poderia viver | Quem a pode ler | Em todos os nós para onde a VM pode migrar |
|---|---|---|
/etc/pve/priv | só o root | sim |
qualquer outro sítio em /etc/pve | legível pelo grupo, incluindo o www-data da interface web | sim |
| um diretório num só nó | o que tu definires | não |
Com 85 bytes, está muito longe do limite de 1 MiB por ficheiro do pmxcfs7:
mkdir -p /etc/pve/priv/msdm
check-msdm.py upload.bin && cp upload.bin /etc/pve/priv/msdm/9000.bin
qm set 9000 --args "-acpitable file=/etc/pve/priv/msdm/9000.bin"
O qm set --args substitui a linha inteira.
Se a VM já tiver opções de SMBIOS ou de firmware em args, escreve-as todas juntas.
E como args é só para root, isto é trabalho para o teu aprovisionamento, não algo que um cliente possa fazer a partir da interface web.
É assim que deve ser.
O cliente fornece o ficheiro, as tuas ferramentas verificam-no e anexam-no.
A tabela move uma chave, não um direito
É aqui que esta funcionalidade pede cabeça fria. Mover a tabela MSDM para uma VM move a chave. Não a licença.
Os próprios termos da Microsoft dizem-no, e as linhas que importam cabem numa tabela:
| Caso | O que a Microsoft diz | Fonte |
|---|---|---|
| Licença OEM, movê-la | transferível para outro utilizador «only with the licensed device» | termos da licença OEM8 |
| Licença OEM, quantas instalações | «only one instance of the software for use on one device, whether that device is physical or virtual» | termos da licença OEM8 |
| Licença OEM, por palavras simples | «locked» ao PC original «and cannot be transferred to any other PC» | blogue da Microsoft para pequenas empresas9 |
| A exceção | as disposições de transferência «do not apply» quando o software foi adquirido na Alemanha ou numa lista de outros países | termos da licença OEM8 |
| Alojá-la para clientes | o Services Provider License Agreement é para «hosted applications to end customers» | SPLA10 |
| Edições de desktop como VMs alojadas | «VMs must be hosted by a Qualified Multitenant Hoster (QMTH)» | Microsoft Learn11 |
A tabela vem sempre da máquina licenciada do próprio cliente, nunca dos teus anfitriões. O caso que cabe por inteiro dentro do texto é o mais simples: a máquina com que a licença foi vendida, agora a correr Proxmox, com essa mesma cópia do Fisher-Price OS (Windows) movida para uma única VM nela. Continua a ser uma instância num dispositivo, e os termos OEM permitem-no «whether that device is physical or virtual»8. Uma segunda VM, ou outra máquina, e já não é.
Nesse único caso, a máquina do cliente e o hipervisor são a mesma caixa, por isso não há nada para enviar nem nada para copiar.
O kernel do Proxmox já expõe a tabela MSDM do firmware em /sys/firmware/acpi/tables/, legível só pelo root, e o QEMU no Proxmox corre como root, por isso pode tirar a tabela diretamente dali:
qm set 100 --args "-acpitable file=/sys/firmware/acpi/tables/MSDM"
Apontar para a tabela viva em vez de uma cópia tem duas consequências.
O caminho é lido no nó em que a VM arrancar, por isso isto pertence a um anfitrião isolado e não a um cluster: migra a VM e ela ou recebe a tabela desse nó, uma licença diferente numa máquina diferente, ou nem arranca, porque o QEMU recusa um ficheiro em falta com can't open file … No such file or directory.
E é uma linha, o que a torna uma linha para colar numa segunda VM.
Essa segunda VM é o caso que os termos não cobrem, por isso uma VM recebe-a e mais nenhuma.
Portanto, constrói a funcionalidade. O mecanismo é sólido, e há clientes com direito a usá-lo; um que tenha comprado a licença na Alemanha pode bem estar entre eles. Mas põe o direito onde ele pertence: nos teus termos de serviço, o cliente garante que tem uma licença que cobre a execução na tua VM, e fá-lo antes de o botão de envio fazer seja o que for. O validador prova que a tabela está bem formada. Nada prova que seja dele para usar.
As licenças por volume nunca se aproximam da tabela
Pode um cliente com uma licença por volume usar o mesmo caminho? Não. Não há nada para a tabela transportar.
A MSDM pertence ao canal OEM e a mais nada. O próprio guia de planeamento da Microsoft diz que a ativação OEM «is available only for computers that are purchased through OEM channels and have the Windows operating system preinstalled»12. As licenças por volume ativam através de um de três outros modelos, «Multiple Activation Keys (MAK)», «KMS» e «Active Directory-based activation»12, e em todos eles a chave é instalada no sistema operativo. Nada a lê do firmware.
| Método | Onde vive a chave | Com quem fala o convidado | Numa VM do Proxmox |
|---|---|---|---|
| OEM, OA 3.0 | a tabela MSDM no firmware | os servidores de ativação da Microsoft | o caminho -acpitable acima |
| MAK | instalada no convidado | a Microsoft, uma vez, descontada das ativações da chave | funciona com acesso à internet ou por telefone |
| KMS | uma chave genérica (GVLK) no convidado | o anfitrião KMS do cliente em TCP 1688 | precisa de uma rota até ele, e de 25 clientes ou 5 servidores antes de ativar seja o que for |
| Active Directory | uma GVLK no convidado | os controladores de domínio do cliente, pelo menos a cada 180 dias | precisa da VM juntada ao domínio dele |
| AVMA | uma chave genérica no convidado | a própria licença Datacenter do anfitrião Hyper-V | simplesmente não está disponível |
Por isso, para um cliente com licença por volume, não há nada a construir no hipervisor. A chave dele vai na imagem dele, e a tua parte é o caminho de rede: a porta 1688 até ao anfitrião KMS dele, ou uma VPN até aos controladores de domínio dele. O espaço da MSDM fica vazio, e deve ficar.
Há duas coisas que apanham as pessoas desprevenidas. A chave genérica dos suportes de volume não ativa nada sozinha, porque «the GVLK doesn’t work unless a valid KMS host key can be found»12, por isso uma VM construída a partir do ISO Enterprise do cliente sem rota para casa fica por ativar. E uma licença por volume de desktop não é uma licença por si só. Os programas por volume «cover upgrades to Windows client operating systems only», e «an existing retail or OEM operating system license is needed for each computer»12. A licença por volume assenta numa licença de base, muitas vezes a mesma licença OEM de que tratava a secção anterior, e se pode correr na tua VM continua a ser a questão de alojamento daquela tabela, não uma questão de ativação.
O AVMA merece uma linha só para si, porque é o que parece ser a resposta. É a forma da Microsoft de um anfitrião ativar os seus próprios convidados servidor, ligando «the VM activation to the licensed virtualization host», e exige «a Windows Server Datacenter edition with the Hyper-V server host role installed»13. A Microsoft é clara quanto ao resto: «AVMA doesn’t work with other server virtualization technologies»13. No Proxmox, os convidados servidor ativam com as tuas chaves SPLA ou com o KMS do próprio cliente.
Nada na pilha verifica a papelada
Cada camada aqui faz o seu trabalho e nada mais. O firmware guarda uma chave. O QEMU copia os bytes e arruma o cabeçalho. O convidado lê a chave e ativa com ela. Nenhuma delas consegue dizer se a máquina por baixo é aquela com que a licença foi vendida, e nenhuma delas foi alguma vez feita para isso.
Por isso a verificação cai em cima de quem gere o hipervisor. Uma licença é um acordo entre quem a comprou e a Microsoft, e a tua plataforma não é parte nele, mas é a coisa que move a chave, e isso torna a questão tua, quer a tenhas pedido quer não.
Escreve a resposta antes de o botão de envio fazer seja o que for. Uma máquina, uma VM, a licença do próprio cliente e a palavra dele de que ela cobre isto. Não custa nada, e protege-te tanto a ti como a ele. O software move qualquer chave que lhe entreguem. Se o devia ter feito é uma pergunta a que só uma pessoa sabe responder, por isso garante que há uma.
Microsoft Learn, OA 3.0 on the factory floor — «injects the product keys into the firmware»;
/Validateverifica «that the MSDM table exists». ↩︎Microsoft Learn, Validate an OEM Activation key — «is activated by using the OA3 DPK in the firmware». ↩︎
Microsoft, Microsoft Software Licensing Tables (SLIC and MSDM) — tabela 2, offset 36: «Proprietary data structure that contains all the licensing data necessary to enable Windows activation.» ↩︎
QEMU, System Emulation, Invocation — campos de
-smbiospor tipo;-acpitable«For file=, take whole ACPI table from the specified files, including all ACPI headers»;-boot«Currently Seabios for X86 system support it.» ↩︎QEMU v11.0.3,
hw/acpi/core.c— «ACPI table has wrong length» é umwarn_report, depois o comprimento é substituído e o checksum recalculado. ↩︎pve-cluster,
src/pmxcfs/pmxcfs.c— os caminhos sobprivsão mascarados para0777700, tudo o resto para0777750. ↩︎pve-cluster,
src/pmxcfs/memdb.h—#define MEMDB_MAX_FILE_SIZE (1024 * 1024) // 1 MiB. ↩︎Microsoft, Windows 11 OEM licence terms — «you may transfer the license to use the software directly to another user, only with the licensed device»; as disposições de transferência «do not apply if you acquired the software in Germany» ou nos países listados. Cópia arquivada; a página ao vivo recusa pedidos automáticos. ↩︎ ↩︎ ↩︎ ↩︎
Microsoft, small business blog archive — «the OEM Windows license is ’locked’ to the original PC it comes with and cannot be transferred to any other PC.» ↩︎
Microsoft, Services Provider License Agreement — «for service providers and software development companies licensing eligible Microsoft products to provide software services and hosted applications to end customers.» ↩︎
Microsoft Learn, Windows subscription activation for VDA — «VMs must be hosted by a Qualified Multitenant Hoster (QMTH).» ↩︎
Microsoft Learn, Plan for volume activation — os três modelos de ativação por volume; os limiares do KMS de «at least five computers» para servidores e «at least 25 computers» para clientes, na porta TCP 1688; a ativação baseada em Active Directory a precisar do domínio «at least once every 180 days»; «the GVLK doesn’t work unless a valid KMS host key can be found»; as licenças por volume «cover upgrades to Windows client operating systems only». ↩︎ ↩︎ ↩︎ ↩︎
Microsoft Learn, Automatic Virtual Machine Activation in Windows Server — «AVMA requires a Windows Server Datacenter edition with the Hyper-V server host role installed»; «AVMA doesn’t work with other server virtualization technologies.» ↩︎ ↩︎