Quanto custa realmente o Azure Virtual Desktop
O Azure Virtual Desktop entrega um ambiente de trabalho Windows num browser. É isso mesmo que faz, e funciona. A questão é quanto custa mantê-lo a funcionar.
O preço da etiqueta não é o preço. A pilha de licenciamento da Microsoft para o AVD é mais ou menos esta1:
- Uma licença Microsoft 365 que inclua o direito ao Windows Enterprise: E3 ou E5, ou o equivalente Business Premium
- Computação Azure por baixo do ambiente de trabalho: uma VM faturada à hora, ou uma instância reservada faturada ao mês
- Armazenamento Azure para o disco do sistema operativo e para o perfil do utilizador
- Rede Azure para o tráfego entre o ambiente de trabalho e tudo o resto
- Opcionalmente, Microsoft Entra ID P1 ou P2 para políticas de acesso condicional
O Windows 365 Cloud PC simplifica a faturação num valor fixo por utilizador por mês, mas o valor não é pequeno. Uma configuração de 2 vCPU / 8 GB / 128 GB, que é um modesto ambiente de trabalho de escritório, custa £35,60 por utilizador por mês2. Junta-lhe uma GPU e salta para £269,40 no escalão GPU Standard. Multiplica pelo número de pessoas e é uma linha a sério no orçamento, todos os meses, para sempre.
É esse o produto que este artigo substitui.
Como é a pilha que o substitui
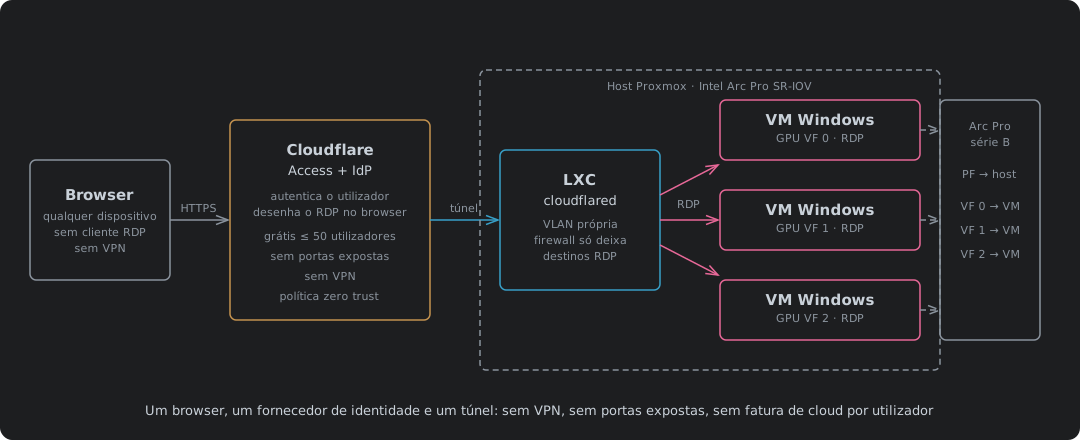
Três camadas, cada uma independente, nenhuma faturada por utilizador:
A camada de GPU é a construção Intel Arc Pro SR-IOV do artigo anterior. Uma única placa Arc Pro divide-se em funções virtuais de hardware através do SR-IOV PCIe normal: sem licença vGPU, sem subscrição NVIDIA. Cada VM Windows recebe a sua própria VF e o seu próprio ambiente de trabalho acelerado por GPU. É a placa que define o número de lugares, não um servidor de licenças.
A camada de acesso é o Cloudflare Access com RDP desenhado no browser. O utilizador abre um URL em qualquer browser, autentica-se no teu fornecedor de identidade, e a Cloudflare desenha a sessão RDP diretamente no separador do browser. Nenhum cliente RDP instalado. Nenhuma VPN. Nenhuma porta exposta à internet. O Access federa com qualquer fornecedor OAuth ou OIDC, o que inclui fornecedores on-prem como o Keycloak ou o Authentik montados sobre o teu Active Directory existente, seja ele Samba 4 AD ou um controlador de domínio Windows. O diretório continua a fazer o que já faz: contas de utilizador, políticas de grupo, VMs juntas ao domínio. O Keycloak ou o Authentik federam contra ele e acrescentam a camada OAuth/OIDC e MFA de que o Cloudflare Access precisa. O plano de identidade fica no teu próprio hardware. Não é precisa nenhuma subscrição Entra ID. O Cloudflare Access trata do que acontece a seguir: controla o que o utilizador autenticado pode alcançar na tua rede, que aplicações, que protocolos, que hosts. O ambiente de trabalho está atrás de um túnel Cloudflare e é inalcançável de qualquer lado exceto através da política do Access, e a política decide tanto a identidade como o âmbito.
A camada de túnel é um processo cloudflared a correr num contentor LXC no Proxmox, na sua própria VLAN: uma /30 para IPv4 com o seu próprio prefixo IPv6 dedicado, mais nada no domínio de broadcast. A firewall do Proxmox controla o que o LXC pode alcançar, e a resposta é curta: TCP 3389 para as VMs de ambiente de trabalho e mais nada. Se o ponto final do túnel for comprometido, o raio de impacto é um contentor numa VLAN de resto vazia, e a única coisa com que pode falar é aquilo que a firewall já permite. É uma superfície muito mais pequena do que um concentrador de VPN que distribui uma sub-rede encaminhada.
O Cloudflare Zero Trust é gratuito até 50 utilizadores3. Pagas a partir do utilizador 51. O Azure Virtual Desktop cobra desde o primeiro lugar.
A arquitetura
O caminho que uma sessão de ambiente de trabalho percorre:
- O utilizador abre
https://vdi.example.comem qualquer browser, em qualquer dispositivo - O Cloudflare Access interceta o pedido e redireciona para o teu fornecedor de identidade: Keycloak ou Authentik federado contra o teu Active Directory
- O fornecedor OAuth valida a identidade do utilizador contra o AD e trata do MFA
- O Access avalia a política: o fornecedor confirmou quem é, o Access decide o que pode alcançar na tua rede
- A Cloudflare estabelece uma sessão RDP através do túnel até à VM de destino
- A sessão RDP é desenhada no browser: sem cliente, sem plugin, sem download
- O túnel termina num contentor LXC no host Proxmox, numa VLAN fechada
- O LXC encaminha o RDP para a VM Windows, que tem uma função virtual de GPU da placa Arc Pro
Em momento algum a VM Windows tem um IP público. Em momento algum a porta 3389 está aberta à internet. A única coisa à escuta na internet pública é a Cloudflare, e a única coisa que passa a Cloudflare é um utilizador que passou a política do Access.
O ponto final do túnel: um LXC na sua própria VLAN
O processo cloudflared tem de correr em algum lado, e onde o pões é uma decisão de segurança.
Corrê-lo diretamente no host Proxmox é a opção mais simples e a pior. Um ponto final de túnel que partilha o espaço de nomes de rede do host consegue alcançar tudo o que o host alcança, o que num hipervisor é tudo. Um túnel comprometido torna-se um ponto de apoio para o plano de gestão.
Corrê-lo numa VM completa é limpo mas pesado. Um relé de túnel é um único binário Go que quase não usa CPU e algumas centenas de megabytes de RAM. Dar-lhe um kernel inteiro e um disco virtual é exagero.
Um contentor LXC tem a forma certa. Tem o seu próprio espaço de nomes de rede, a sua própria VLAN (uma /30 IPv4 e um prefixo IPv6 dedicado, mais nada a partilhar o domínio de broadcast) e as suas próprias regras na firewall do Proxmox. Partilha o kernel do host, mas não a sua pilha de rede. A firewall permite TCP 3389 para as VMs de ambiente de trabalho, DNS para as resolver, e HTTPS de saída para a periferia da Cloudflare. Assim sendo, mesmo um ponto final de túnel comprometido só consegue falar com aquilo com que já devia falar, e a VLAN onde está não tem outros residentes para alcançar.
A configuração do LXC, as regras da firewall do Proxmox para a VLAN e a configuração do túnel cloudflared estão todas no próximo artigo.
Como encaixa o Cloudflare Access
Isto tem duas metades. O fornecedor OAuth, Keycloak ou Authentik, federado contra o teu Active Directory (Samba 4 ou Windows), trata da validação da identidade e do MFA. Prova que o utilizador é quem diz ser, usando o mesmo diretório a que as VMs estão juntas. O Cloudflare Access trata de tudo o que vem depois: o que o utilizador autenticado pode alcançar, por que protocolo, e como a sessão é desenhada.
O Cloudflare Access desenha a sessão RDP diretamente no browser. Não é um download nem um plugin: a periferia da Cloudflare corre um cliente RDP sem interface e transmite o resultado como um canvas no separador do browser. O utilizador vê um ambiente de trabalho Windows. O browser vê HTTPS para a Cloudflare. A VM Windows vê uma ligação RDP vinda do túnel cloudflared.
A aplicação do Access é uma aplicação self-hosted apontada à entrada RDP do túnel. A política do Access é onde as duas metades se encontram. O fornecedor OAuth já confirmou a identidade e passou o desafio MFA. O Access pega nesse token e decide o que fazer com ele: que aplicação o utilizador pode alcançar, se a postura do dispositivo passa, se a sua localização é permitida. O fornecedor diz quem. O Access diz o quê.
A criação do túnel, as regras de entrada, a configuração do LXC, as regras da firewall do Proxmox e a própria política do Access estão todas no próximo artigo. Este expõe o que a pilha é e porque existe. O próximo constrói-a.
O que o utilizador vê
O Cloudflare Access inclui um App Launcher, um portal de recursos que lista todas as aplicações que o utilizador autenticado pode alcançar. Depois de o utilizador entrar através do fornecedor OAuth, o portal mostra-lhe os ambientes de trabalho disponíveis, as aplicações web internas e quaisquer outros recursos em túnel, tudo num só sítio. Um URL, um login, e um mosaico para cada coisa a que tem acesso. É a página de entrada de toda a pilha, não só do RDP.
O utilizador clica num mosaico de ambiente de trabalho e recebe um ambiente de trabalho Windows num separador do browser. Sem cliente, sem plugin, sem download. Funciona em qualquer dispositivo que já tenha: um portátil da empresa, uma máquina pessoal, um Chromebook, um tablet. É esse o objetivo. O sistema foi feito para empresas que deixam as pessoas usar o seu próprio equipamento.
A área de transferência, o áudio e os vários monitores não são suportados na sessão desenhada no browser. É de propósito, não por acaso. Cada um desses canais é um caminho de exfiltração de dados. Uma área de transferência que atravessa a fronteira leva ficheiros para fora. A captura de áudio leva conversas para fora. Vários monitores com um ambiente de trabalho local ao lado do remoto tornam o arrastar e largar trivial. Cortar esses canais quer dizer que um utilizador pode trabalhar dentro do ambiente de trabalho, mas não consegue tirar trabalho de lá por um canal lateral. A política do Access controla quem entra. O desenho no browser controla o que sai.
Se a empresa precisar da área de transferência ou do áudio para um fluxo de trabalho concreto, o Cloudflare Access também suporta um cliente RDP nativo através do túnel: o mesmo túnel, a mesma política, a mesma verificação de identidade. O caminho nativo dá todas as funcionalidades do RDP aos utilizadores que precisam delas e mantém o caminho do browser fechado para todos os outros. Dois métodos de acesso, um motor de políticas, um túnel.
A comparação de custos
Um exemplo concreto. Um servidor, 42 ambientes de trabalho acelerados por GPU:
- Um CPU de 64 núcleos com hyperthreading dá-te 128 threads. Cada VM recebe 8 vCPUs, uma alocação de ambiente de trabalho a sério, não um thin client. 42 × 8 = 336 vCPUs, o que no papel passa bem dos 128 threads. Mas isto é VDI. Os ambientes de trabalho de escritório estão parados a maior parte do tempo. Um utilizador a ler um documento ou a escrever um email não está a carregar 8 núcleos. A sobrealocação aqui não é um risco, é o desenho. O Proxmox deixa-te alocar mais vCPUs do que threads físicos porque o escalonador sabe que a maioria está a dormir. O CPU é dimensionado para o pico, e o pico é um punhado de utilizadores a compilar ou a renderizar ao mesmo tempo, não os 42. Isto não é um atalho: os hiperescaladores da cloud sobrealocam da mesma maneira. Cada VM Azure que alugas partilha núcleos físicos com outros clientes no mesmo host. O modelo de desempenho é idêntico. A diferença é quem é dono do host.
- 12 GB de RAM por VM é um ambiente de trabalho de escritório sólido. 42 × 12 GB = 504 GB, mais 4 GB para o próprio Proxmox = 508 GB no papel. Na prática o KSM junta as páginas idênticas dessas 42 imagens Windows, por isso a RAM física necessária é bastante menor, mas orçamenta 512 GB de DIMMs e deixa o KSM dar-te a folga.
- Três placas duplas Intel Arc Pro B60 numa motherboard como a Supermicro H13SSL-NT. Cada placa física apresenta duas GPUs ao sistema operativo, por isso três placas dão-te 6 GPUs. Cada GPU suporta 7 funções virtuais SR-IOV4. São 42 ambientes de trabalho acelerados por GPU a partir de três slots PCIe. A B60 está à venda por cerca de $599–799 por placa. A B70 é a opção maior, a $949 no lançamento para 32 GB e 4 funções virtuais por GPU5: menos lugares, mas mais VRAM por lugar.
Windows 365 Cloud PC para 42 utilizadores2:
Mesmo sem GPU, os números não são pequenos. O escalão Basic (2 vCPU, 4 GB, 128 GB) custa £26,90/utilizador/mês. O escalão Standard (2 vCPU, 8 GB, 128 GB, que é um modesto ambiente de trabalho de escritório) custa £35,60/utilizador/mês. Para 42 utilizadores no Standard, são £1495,20/mês, £17 942,40/ano, antes de qualquer um dos extras abaixo.
Com GPU fica pior. O escalão GPU Standard custa £269,40/utilizador/mês. Para 42 utilizadores, são £11 314,80/mês, £135 777,60/ano.
Os dois escalões somam depois:
- Licenciamento Microsoft 365, se ainda não o tiveres
- Rede Azure: a entrada e a saída são faturadas à parte, e um ambiente de trabalho que transmite para um browser não é leve na saída
- Azure Backup ou uma solução de backup de terceiros: os snapshots das VMs e o armazenamento dos perfis não têm backup de borla
- Endereços IPv4 públicos: o Azure cobra cada IP público ligado a um recurso, e o preço só tem subido
- O preço de base do Azure é em USD, por isso os custos em GBP mexem com a taxa de câmbio: uma libra fraca torna cada linha mais cara e não tens controlo sobre nenhum dos lados disso
- A fatura nunca para. O quinto ano custa o mesmo que o primeiro.
Esta pilha para 42 utilizadores: o custo da construção:
- Motherboard Supermicro H13SSL-NT: ~£700
- CPU AMD EPYC de 64 núcleos: ~£1500
- 512 GB DDR5 ECC RDIMM (8 × 64 GB): ~£5200
- Três placas duplas B60: ~£1800
- Caixa, fonte de alimentação, SSDs de arranque: ~£800
- Total em hardware: cerca de £10 000
Amortizado ao longo de cinco anos de vida, são £2000/ano de custo de capital. Soma:
- Cloudflare Zero Trust: gratuito até 50 utilizadores
- Direitos VDI do Windows 11 Enterprise: o Software Assurance sobre o Pro faz o upgrade para Enterprise, que inclui acesso VDI até quatro VMs por utilizador, ou licencia através do Microsoft 365 E3/E56
- Eletricidade, e vale a pena pôr-lhe um número
O orçamento de energia no consumo de pico: um EPYC de 64 núcleos a 360W de TDP, três placas duplas B60 a 400W cada (1200W), 512 GB de RAM a cerca de 80W, mais armazenamento, ventoinhas e perdas da fonte a cerca de 150W. São aproximadamente 1800W na tomada em carga total. Os ambientes de trabalho VDI não estão em carga total: o uso de escritório é sobretudo CPU parado e GPU leve, por isso uma média realista anda mais perto dos 1000–1200W. Digamos 1100W.
A 35p por kWh, 1,1 kW a funcionar 24/7 dá:
- 1,1 × 24 × 365 = 9636 kWh/ano
- 9636 × £0,35 = £3373/ano em eletricidade
Assim, o custo anual total desta pilha anda pelas £5400/ano: £2000 em hardware amortizado e £3400 em eletricidade, antes do licenciamento Windows e da internet. Põe isso ao lado da fatura do Azure: £5400 contra £135 778 no escalão com GPU, ou £17 942 para ambientes de trabalho básicos sem GPU. Mesmo no escalão Azure mais barato, esta pilha custa menos de um terço. No escalão com GPU, é 4% da fatura do Azure.
Porque é que a VDI encaixa no Proxmox
A VDI é uma das cargas de trabalho em que o Proxmox é discretamente muito bom, por duas razões que não têm nada a ver com o hipervisor em si.
KSM. O Proxmox ativa o KSMd, o daemon de fusão de páginas iguais do kernel, de origem. Vinte VMs Windows feitas a partir da mesma imagem partilham uma enorme quantidade de páginas de memória idênticas: o sistema operativo, as bibliotecas de base, as partes não alteradas do perfil do utilizador. O KSMd encontra esses duplicados e junta-os numa única página física, com copy-on-write. O resultado é que vinte ambientes de trabalho cabem na memória de que precisarias para oito ou dez. Num host VDI onde todas as VMs correm a mesma imagem, o KSM não é uma otimização marginal. É o que torna a densidade comportável.
bcache. Se o teu armazenamento for Ceph sobre HDD com bcache em Optane, a VDI é a melhor carga de trabalho possível para ele. As tempestades de arranque e de login são pesadas em leituras e repetitivas, exatamente o padrão que uma cache absorve. Assim que o conjunto de trabalho está quente, os ambientes de trabalho leem do Optane com latência NVMe e os discos mal se mexem. As escritas são alterações de perfil e ficheiros temporários, pequenos e sequenciais o suficiente para que o writeback do bcache os trate sem nunca estrangular o HDD.
Perfis: duas opções, ambas no Ceph. Os perfis dos utilizadores são a outra metade do armazenamento VDI, e há duas formas limpas de os tratar sem sair do cluster.
Os contentores de perfil FSLogix são a forma normal de fazer roaming de um perfil de ambiente de trabalho Windows, e funcionam sobre armazenamento de objetos compatível com S3. O Ceph do Proxmox expõe um gateway S3 através do RADOS Gateway, por isso o repositório de perfis vive no mesmo cluster que os discos das VMs. Sem servidor de ficheiros à parte, sem fatura do Azure Files, sem dependência externa.
A outra opção é saltar o FSLogix por completo e usar o redirecionamento de pastas do Windows para partilhas SMB servidas por Samba em cluster sobre CephFS. Os ambientes de trabalho redirecionam Documentos, Ambiente de Trabalho, AppData e o resto para uma partilha Samba assente em CephFS, e o cluster Samba trata do failover. Nenhum contentor de perfil: os ficheiros vivem no sistema de ficheiros como ficheiros simples, e o CephFS trata da replicação. É mais simples de gerir, mais simples de fazer backup, e contorna por completo o licenciamento FSLogix, o que dá jeito se o custo da licença for um problema ou se só quiseres menos peças móveis. De uma maneira ou de outra, os perfis ficam no teu próprio armazenamento, assentes no mesmo pool Ceph, e o custo é o disco que já compraste.
Entre o KSM a recuperar memória, o bcache a recuperar latência de armazenamento e os perfis a ficarem no Ceph, seja pelo FSLogix sobre S3 ou pelo redirecionamento de pastas sobre CephFS, um único host Proxmox com HDDs e uma quantidade modesta de RAM serve mais ambientes de trabalho do que a ficha técnica sugere. O Azure cobra cada gigabyte dos três. Aqui, a infraestrutura faz o trabalho de borla.
Backup, resiliência e conformidade
Manter tudo dentro da VDI não é só uma decisão de custo. É uma decisão de conformidade e de resiliência.
Quando o ambiente de trabalho vive no servidor, os dados vivem no servidor. Nada chega ao dispositivo do utilizador. Um portátil roubado é um ecrã perdido, não um conjunto de dados perdido. Não há disco local para cifrar, não há cópia local para exfiltrar, não há ponto final para fazer imagem forense depois de uma intrusão. Os dados nunca saíram da infraestrutura que controlas.
Isso torna o backup simples. Os discos das VMs e os repositórios de perfis estão no Ceph, e os snapshots do Ceph são atómicos e instantâneos. Uma política de snapshots cobre todos os ambientes de trabalho e todos os perfis. Repor um ambiente de trabalho no estado de ontem é um rollback de snapshot, não uma reconstrução. Repor um perfil é a mesma operação noutro pool. O destino do backup é o cluster, não vinte pontos finais espalhados.
Também simplifica a conformidade. A residência dos dados é fácil de provar quando os dados estão em hardware que é teu, num bastidor para o qual podes apontar, numa jurisdição que escolheste. Os registos de auditoria ficam nos teus próprios logs. O acesso é controlado por políticas Cloudflare que tu escreveste, autenticado por um IdP que tu corres, e registado por sistemas que tu controlas. Não há nenhum fornecedor de cloud terceiro entre ti e as provas que um auditor pede.
A resiliência segue a mesma linha. Uma VM de ambiente de trabalho morta é uma VM nova a partir da imagem de referência com o perfil ligado de novo. O utilizador entra outra vez e o ambiente de trabalho está de volta. Não há ponto final para reconstruir, não há sistema operativo para reinstalar, não há hardware para enviar. A unidade de recuperação é a VM, e levantar uma demora minutos.
Do que abdicas
Isto não é gratuito em todos os sentidos. As coisas de que o Azure Virtual Desktop trata e esta pilha não:
- A Microsoft trata das correções e das atualizações. Aqui, tratas tu.
- O Intune e o Endpoint Manager integram-se nativamente com o AVD. Aqui, geres tu as VMs Windows, à mão ou com as ferramentas que escolheres.
- A rede do Azure é problema do Azure. Aqui, a tua ligação à internet é o caminho até ao ambiente de trabalho. Se cair, os ambientes de trabalho ficam inalcançáveis até ela voltar.
- No Azure, escalar está à distância de um cartão de crédito. Aqui, escalar quer dizer comprar outra placa ou outro host.
- O AVD dá ao utilizador o conjunto completo de funcionalidades RDP por omissão. Aqui, o caminho desenhado no browser retira a área de transferência, o áudio e os vários monitores de propósito. Os utilizadores que precisam dessas funcionalidades recebem um cliente RDP nativo através do mesmo túnel e da mesma política, mas a omissão é o browser fechado, e é essa a omissão certa para uma força de trabalho BYOD.
Nada disto é trivial. Se importa ou não depende do que tens: se já corres Proxmox, já geres Windows e já tens alguém que consegue tomar conta de um hipervisor, então tudo isto são coisas que já fazes. Se não, então o Azure está a vender-te o pessoal que não tens, e isso vale genuinamente alguma coisa.
A questão é se vale £18 000 por ano por 42 ambientes de trabalho básicos, ou £136 000 pelos que têm GPU, todos os anos, mais rede, backup, IPv4 e licenciamento por cima, com o preço definido por outra pessoa, o hardware a pertencer a outra pessoa, e a fatura numa moeda que não controlas. Ou se gastas £5400 por ano em hardware e eletricidade e ficas com o resto.
É isso que este artigo expõe. O próximo constrói-o: o túnel cloudflared, o LXC, as regras da firewall do Proxmox, a política do Cloudflare Access, e o ambiente de trabalho a funcionar num separador do browser.
Referências
Azure Virtual Desktop pricing — computação, armazenamento e rede faturados à parte, por cima do direito Microsoft 365. ↩︎
Windows 365 plans and pricing — valor fixo por utilizador por mês, configurações com GPU no escalão Enterprise. ↩︎ ↩︎
Cloudflare Zero Trust pricing — gratuito até 50 utilizadores, pagamento conforme o uso a partir do utilizador 51. ↩︎
Intel Arc Pro B60 specifications — 24 GB GDDR6, 20 núcleos Xe2, PCIe 5.0 x8, SR-IOV com até 7 funções virtuais. ↩︎
Intel Arc Pro B70 specifications — 32 GB GDDR6, 32 núcleos Xe2, PCIe 5.0 x16, SR-IOV com até 4 funções virtuais. ↩︎
Windows 11 Licensing for Virtual Desktops — o Software Assurance num sistema operativo elegível (por exemplo, o Pro) faz o upgrade para Enterprise, concedendo direitos VDI até quatro VMs por utilizador no teu próprio servidor on-premises. ↩︎