Uma palavra-passe para a casa toda
Uma palavra-passe de WiFi é partilhada por tudo o que alguma vez se ligou. Os portáteis, os telemóveis, a televisão, a câmara da campainha com um firmware que ninguém atualizou desde que foi montada, o convidado a quem foi dada no Natal, e todos os telemóveis que esse convidado teve desde então. Estão todos na mesma rede. Cada um deles pode falar com todos os outros.
Dividir isso da maneira habitual quer dizer mais SSIDs. Um para o pessoal, um para IoT, um para convidados, cada um com a sua palavra-passe e a sua VLAN. Funciona. Depois uma palavra-passe é divulgada, e andas a correr todos os dispositivos desse SSID com uma nova, que é precisamente o trabalho que nunca chega a ser feito.
Uma porta com fios livre é pior. Nem palavra-passe tem. Ligas o cabo e ficas na VLAN que estiver definida na porta.
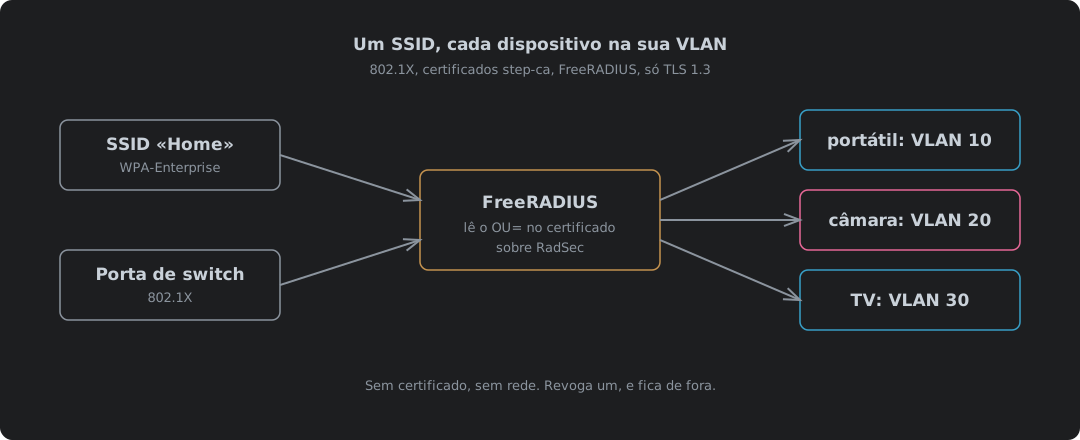
O 802.1X com certificados vira isso ao contrário. Cada dispositivo leva o seu próprio certificado e prova o que é antes de passar um único pacote, e depois é a rede, não o dispositivo nem quem distribuiu a palavra-passe, que decide para onde ele vai. Um SSID. Todas as portas do switch iguais. O portátil cai na VLAN do pessoal, a câmara na VLAN de IoT, e um dispositivo a quem nunca emitiste certificado não cai em lado nenhum.
| Uma palavra-passe partilhada | Um SSID por VLAN | 802.1X, um SSID | |
|---|---|---|---|
| Quem entra | Quem tiver a palavra-passe | Quem tiver a palavra-passe desse SSID | Só um dispositivo com um certificado emitido por ti |
| Que VLAN | Todos na mesma | O SSID a que se ligaram | O que o servidor RADIUS disser para esse dispositivo |
| Bloquear um dispositivo perdido | Mudar a palavra-passe em todo o lado | Mudar a palavra-passe desse SSID em todo o lado | Revogar um certificado |
| Portas com fios | Abertas | Abertas | A mesma verificação que o WiFi |
| SSIDs a emitir | 1 | Um por VLAN | 1 |
É isso que este artigo constrói. O step-ca emite os certificados e escreve neles o papel de cada dispositivo, o FreeRADIUS verifica cada certificado contra a CA e a sua lista de revogação, lê dele o papel e responde com uma VLAN, e o switch ou o ponto de acesso põe o dispositivo onde lhe foi dito. O equipamento é Netgear ou TP-Link, a falar com o FreeRADIUS sobre TLS onde consegue. Correu tudo aqui antes de se aproximar de equipamento real: a CA e o servidor RADIUS em contentores, e a porta do switch e a rede WiFi em simuladores.
Quatro partes, e só uma delas decide
O 802.1X dá nome a três papéis1. O suplicante é o dispositivo que pede para entrar. O autenticador é a porta do switch ou o ponto de acesso. O servidor de autenticação é o RADIUS. Junta a CA que emitiu os certificados e é o sistema todo.
O switch e o AP não decidem nada. Retransmitem. Até o dispositivo se autenticar, a porta deixa passar EAP e mais nada. O autenticador embrulha esse EAP em RADIUS, envia-o para o servidor e age conforme a resposta. Um Access-Accept abre a porta. Se o Accept trouxer atributos de túnel, a porta ou o cliente WiFi vai para a VLAN que eles indicam. O RFC 3580 fixa quais são esses três atributos, emprestados dos atributos de túnel do RADIUS23:
| Atributo | Valor | Significado |
|---|---|---|
Tunnel-Type | VLAN (13) | Este túnel é uma VLAN |
Tunnel-Medium-Type | IEEE-802 (6) | Numa rede 802 |
Tunnel-Private-Group-Id | "10" | O ID da VLAN, enviado como texto |
Por isso a marca do switch importa menos do que se pensaria. A decisão vive numa máquina que és tu que geres. Todos os fabricantes que fazem VLAN dinâmica leem os mesmos três atributos. O RFC é claro que o ID da VLAN é «encoded as a string»3, e é por isso que está entre aspas.
Porquê certificados, e porquê só TLS 1.3
Há vários métodos EAP, e a maioria dos que se usam é uma palavra-passe embrulhada em TLS. Isso funciona para uma pessoa. Para uma câmara não serve de nada, porque não há ninguém para escrever coisa nenhuma, e uma palavra-passe partilhada por mil câmaras é outra vez a palavra-passe do WiFi.
| Método | O que prova o dispositivo | Se o dispositivo confiar no servidor errado | Bloquear um dispositivo |
|---|---|---|---|
| EAP-TLS | O seu próprio certificado e chave privada | O servidor fica a conhecer o certificado, que é público de qualquer forma | Revogar o certificado |
| PEAP com MS-CHAPv2 | Um nome de utilizador e uma palavra-passe | O servidor captura um handshake que pode ser quebrado até à palavra-passe | Mudar a palavra-passe |
| EAP-TTLS com PAP | Um nome de utilizador e uma palavra-passe | O servidor recebe a própria palavra-passe | Mudar a palavra-passe |
Essa coluna do meio é a razão para o EAP-TLS. O MS-CHAPv2 está quebrado há mais de uma década. O próprio aviso da Microsoft diz que «an attacker who obtained the MS-CHAP v2 authentication traffic could then use the exploit code to decrypt a user’s credentials»4. Embrulhá-lo em PEAP só o protege se cada dispositivo verificar com quem está a falar, e, como mostra a secção dos dispositivos, muitos não verificam. Com EAP-TLS não há segredo nenhum na troca para roubar. A chave privada nunca sai do dispositivo5. Nada para quebrar.
O TLS 1.2 põe o certificado no ar
O EAP-TLS sobre TLS 1.2 tem uma falha fácil de não ver. O dispositivo envia o certificado antes de a cifra começar. Às claras. Qualquer pessoa a escutar o WiFi o pode ler, e, como este artigo escreve o papel do dispositivo no certificado, pode ler isso também.
Medido aqui, procurando o nome do dispositivo e o seu papel em todas as mensagens EAP que o dispositivo enviou:
| Execução | TLS | Nome do dispositivo às claras | Papel OU=staff às claras |
|---|---|---|---|
Identidade laptop1 | 1.2 | Sim | Sim |
Identidade laptop1 | 1.3 | Sim, na identidade | Não |
Identidade anonymous | 1.3 | Não | Não |
O TLS 1.3 resolve isto. O RFC 9190 diz que com TLS 1.3 «the use of privacy is mandatory and does not cause any additional round trips»6. A identidade exterior continua a ir às claras, por isso também não deve dar o nome do dispositivo. O RFC recomenda uma identidade anónima6. Aqui nada precisa de uma verdadeira, porque o FreeRADIUS lê quem é o dispositivo a partir do certificado. Com anonymous do lado de fora, a última linha é o que um bisbilhoteiro apanha: nada de nada.
Por isso esta montagem corre só com TLS 1.3. O FreeRADIUS está fixado nele nas duas pontas. Um dispositivo que não o fale não entra. Isso tem um custo, e está contado na secção dos dispositivos em vez de escondido. A própria configuração do FreeRADIUS ainda te diz para limitar a 1.2, em maiúsculas, porque «most EAP supplicants WILL NOT DO TLS 1.3 PROPERLY»7. Mérito a quem o tem: essa configuração é a documentação mais honesta deste artigo inteiro, e quase todas as armadilhas mais abaixo estão lá escritas em algum lado, se leres os comentários. Numa rede em que és tu que escolhes os dispositivos, isso é uma razão para escolher dispositivos melhores.
Pôr o papel no certificado
A VLAN é decidida pelo que o dispositivo é, e o certificado é onde isso fica. O step-ca consegue escrevê-lo lá com um modelo, o mesmo mecanismo que o artigo dos certificados de cliente usa para o ponto de distribuição da CRL. Arrancar a própria CA está explicado em step-ca num contentor, e isto continua a partir daí com uma CA chamada Home Network CA.
Cada certificado de dispositivo leva o seu papel na unidade organizacional (OU) do seu sujeito. O modelo tira o papel do pedido e recusa tudo o que não esteja na lista8:
{{- $roles := list "staff" "iot" "media" }}
{{- if not (has .Insecure.User.role $roles) }}
  {{- fail "role must be one of staff, iot or media" }}
{{- end }}
{
  "subject": {
    "commonName": {{ toJson .Subject.CommonName }},
    "organizationalUnit": {{ toJson .Insecure.User.role }}
  },
  "sans": {{ toJson .SANs }},
  "keyUsage": ["digitalSignature"],
  "extKeyUsage": ["clientAuth"],
  "crlDistributionPoints": ["http://ca.home.example/1.0/crl"]
}
Dá-lhe um provisioner só seu, para que os dispositivos nunca saiam do admin de uso geral, com um ano como o certificado mais longo que aceita assinar:
step ca provisioner add network --type JWK --create \
  --x509-max-dur 8760h --x509-default-dur 24h \
  --x509-template templates/device.tpl
O --x509-template copia o modelo para o ca.json em vez de apontar para o ficheiro, por isso editar o device.tpl depois não muda nada até voltares a correr step ca provisioner update network --x509-template templates/device.tpl. Depois emite o certificado de cada dispositivo com o seu papel:
step ca certificate laptop1 laptop1.crt laptop1.key \
  --provisioner network --not-after 8760h --set role=staff
$ openssl x509 -in laptop1.crt -noout -subject -ext extendedKeyUsage
subject=OU=staff, CN=laptop1
X509v3 Extended Key Usage:
    TLS Web Client Authentication
Um papel em falta ou desconhecido não leva nada:
$ step ca certificate norole norole.crt norole.key --provisioner network
The request could not be completed: role must be one of staff, iot or media.
O .Insecure.User chama-se inseguro porque é o que o requerente quiser enviar. Aqui isso não faz mal. O provisioner network tem uma palavra-passe, só tu a tens, e quem consegue assinar com ele já pode fazer o certificado que quiser, por isso um papel escrito por ele próprio não lhe dá nada a mais.
O servidor RADIUS também precisa de um certificado, para que os dispositivos possam verificar com quem estão a falar. Vem do provisioner admin como qualquer outro certificado de servidor, e dura as 24 horas por omissão, renovado por step ca renew --daemon da forma que o artigo do step-ca faz para qualquer serviço que não saiba ACME. Os dispositivos verificam o nome e a CA, não o número de série. Uma renovação diária não muda nada para eles.
| Certificado | Provisioner | Validade | Utilização alargada da chave | Leva |
|---|---|---|---|---|
radius.home.example | admin | 24 horas, renovado diariamente | Servidor e cliente | O nome que os dispositivos verificam |
laptop1 | network | 1 ano | Só cliente | OU=staff |
cam1 | network | 1 ano | Só cliente | OU=iot |
tv1 | network | 1 ano | Só cliente | OU=media |
switch1, ap1 | nas | 1 ano | Só cliente | OU=nas, para RadSec; ver abaixo |
FreeRADIUS: decidir a VLAN
FreeRADIUS 3.2.10, na imagem de contentor do próprio projeto. Três peças de configuração fazem o trabalho: o módulo EAP, uma política que escolhe a VLAN e uma lista de exceções.
O módulo EAP
Só EAP-TLS, só TLS 1.3, e a CRL verificada em cada início de sessão:
eap {
	default_eap_type = tls

	tls-config tls-common {
		certificate_file = ${certdir}/eaptls/radius.crt
		private_key_file = ${certdir}/eaptls/radius.key
		ca_path = ${certdir}/eaptls/ca
		ca_file = ${certdir}/eaptls/ca/root_ca.crt

		check_crl = yes
		ca_path_reload_interval = 300

		tls_min_version = "1.3"
		tls_max_version = "1.3"
	}

	tls {
		tls = tls-common
	}
}
| Ficheiro | Contém |
|---|---|
radius.crt | O certificado do servidor, seguido do intermédio do step-ca, tal como o step ca certificate o escreve |
radius.key | A sua chave privada; como tudo aqui, legível pelo utilizador freerad, senão o FreeRADIUS não arranca |
ca/ | A raiz, o intermédio e a CRL do intermédio, com hash feito por openssl rehash ca/ |
Essa linha do meio impediu o primeiro arranque aqui, embora não por causa da chave: Permission denied no certificado raiz, porque todos os ficheiros tinham saído da CA legíveis só pelo dono. O FreeRADIUS corre como freerad, por isso os três têm de ser legíveis por ele.
O check_crl = yes verifica o certificado do dispositivo contra a CRL do intermédio. Não verifica o próprio intermédio, por isso, ao contrário do nginx no artigo dos certificados de cliente, o FreeRADIUS não precisa de CRL da raiz. O check_all_crl liga isso se o quiseres7. O ca_path_reload_interval importa mais do que parece, e tem uma secção só sua mais abaixo.
A política
Todos os certificados que esta CA alguma vez emitiu passariam a verificação TLS. Incluindo os dos servidores web que os obtiveram por ACME. Por isso a política deita fora tudo o que não foi feito para este trabalho: sem utilização de autenticação de cliente, ou sem papel, e é rejeitado.
vlan_by_certificate {
	if (&TLS-Client-Cert-X509v3-Extended-Key-Usage-OID !~ /1\.3\.6\.1\.5\.5\.7\.3\.2/) {
		reject
	}

	device_vlan

	if (!&reply:Tunnel-Private-Group-Id) {
		if (&TLS-Client-Cert-Subject =~ /\/OU=([^\/]+)/) {
			switch "%{1}" {
				case "staff" {
					update reply { &Tunnel-Private-Group-Id := "10" }
				}
				case "iot" {
					update reply { &Tunnel-Private-Group-Id := "20" }
				}
				case "media" {
					update reply { &Tunnel-Private-Group-Id := "30" }
				}
				case {
					reject
				}
			}
		}
		else {
			reject
		}
	}

	update reply {
		&Tunnel-Type := VLAN
		&Tunnel-Medium-Type := IEEE-802
	}
}
Isso vai para policy.d/vlan, e uma linha, vlan_by_certificate, vai para o topo da secção post-auth de sites-available/default. O post-auth é onde os detalhes do certificado estão disponíveis, depois de o handshake TLS terminar9.
A lista de exceções
O papel decide a maioria dos dispositivos. Não todos. A lista é para os poucos que não deve decidir: uma câmara que começou a portar-se de forma estranha e precisa de quarentena antes de perceberes porquê, ou um dispositivo emprestado por uma semana. É um módulo passwd a ler um ficheiro de duas colunas, com o nome comum do certificado como chave:
passwd device_vlan {
	filename = ${modconfdir}/device_vlan/devices
	format = "*TLS-Client-Cert-Common-Name:=Tunnel-Private-Group-Id"
	delimiter = ","
}
# certificate CN,VLAN
cam1,99
O = à frente do atributo põe-no na resposta em vez de nos itens de verificação10. Mudar um dispositivo de sítio é uma linha num ficheiro de texto, sem certificado para reemitir e sem nada em que mexer no dispositivo.
| VLAN | Papel | O que lá vive |
|---|---|---|
| 10 | staff | Portáteis e telemóveis em que confias |
| 20 | iot | Câmaras, sensores, tudo o que liga para casa |
| 30 | media | Televisões e leitores de streaming |
| 99 | Só pela lista | Quarentena: internet no máximo, nada local |
Prová-lo antes de mexer num switch
O eapol_test vem com o wpa_supplicant e faz de dispositivo e de switch ao mesmo tempo, a falar diretamente com o servidor RADIUS. Usa-o primeiro. Quando alguma coisa não funcionar mais tarde, vais saber para que metade olhar.
network={
    key_mgmt=WPA-EAP
    eap=TLS
    phase1="tls_disable_tlsv1_3=0"
    identity="anonymous"
    ca_cert="/etc/pki/home/root_ca.crt"
    domain_match="radius.home.example"
    client_cert="/etc/pki/home/laptop1.crt"
    private_key="/etc/pki/home/laptop1.key"
}
eapol_test -c laptop1.conf -a 192.0.2.10 -s <shared secret>
As respostas, tiradas do próprio registo de depuração do FreeRADIUS:
(8) Sent Access-Accept
(8)   Tunnel-Private-Group-Id = "10"
(8)   Tunnel-Type = VLAN
(8)   Tunnel-Medium-Type = IEEE-802
| Dispositivo | Papel no certificado | Na lista | Resposta | VLAN |
|---|---|---|---|---|
laptop1 | staff | Não | Accept | 10 |
cam1 | iot | 99 | Accept | 99 |
tv1 | media | Não | Accept | 30 |
laptop2 | staff, revogado | Não | Reject, certificate revoked | Nenhuma |
radius.home.example | Nenhum | Não | Reject, sem papel | Nenhuma |
laptop1 com o TLS 1.3 desligado | staff | Não | Reject, protocol version | Nenhuma |
Vale a pena conhecer essa última linha antes de entrar em produção. O wpa_supplicant 2.11 ainda vem com o TLS 1.3 desligado para EAP, descrito como «experimental - disabled by default»11. Esquece a linha phase1 e um portátil perfeitamente bom é recusado.
Uma porta de switch, simulada
O eapol_test salta o switch. Para ver a metade do switch, o hostapd tem um driver com fios que transforma uma interface Linux numa porta 802.1X. Um cabo virtual liga-a a um wpa_supplicant a fazer de portátil, e aponta para o mesmo FreeRADIUS.
interface=port1
driver=wired
ieee8021x=1
use_pae_group_addr=1
auth_server_addr=192.0.2.10
auth_server_port=1812
auth_server_shared_secret=<shared secret>
O que a porta vê de um portátil bom e de um revogado:
port1: CTRL-EVENT-EAP-SUCCESS2 4a:42:cf:cf:09:5a
port1: AP-STA-CONNECTED 4a:42:cf:cf:09:5a
port1: STA 4a:42:cf:cf:09:5a IEEE 802.1X: authorizing port

port1: CTRL-EVENT-EAP-FAILURE2 de:d8:8c:88:6e:f2
port1: IEEE 802.1X: Force disconnection of de:d8:8c:88:6e:f2 after EAP-Failure in 10 ms
Liga o tratamento de VLAN dinâmica e ela indica a VLAN que lhe foi dada, vlan=10 para o portátil e vlan=99 para a câmara em quarentena, e depois diz que could not add dynamic VLAN interface. É uma porta Linux a ser honesta: consegue abrir e fechar, mas não consegue mudar-se a si própria para uma VLAN. Um switch gerível faz essa parte em hardware, e é dessa metade que tratam as definições dos fabricantes mais abaixo.
Revogação: a CRL que o FreeRADIUS ignora num HUP
Um portátil perdido é o caso para o qual tudo isto existe. Revoga-o na CA. O provisioner admin assina um token de revogação para o número de série, o que funciona sem a chave do portátil, porque não vais ter o portátil:
SERIAL=$(step certificate inspect laptop2.crt --format json | jq -r .serial_number)
TOKEN=$(step ca token "$SERIAL" --revoke --provisioner admin)
step ca revoke "$SERIAL" --token "$TOKEN" --reason "laptop lost"
Certificate with Serial Number 306546036599704679037436836531698019860 has been revoked.
O step-ca refaz a sua CRL de imediato quando o generateOnRevoke está ligado, configurado da forma que o artigo dos certificados de cliente mostra. Copia-a para o diretório ca/ do FreeRADIUS e o portátil fica de fora. Só que não fica. Voltou a entrar como se nada fosse.
| O que foi feito depois de a nova CRL chegar ao disco | Portátil revogado |
|---|---|
| Nada | Continua a entrar |
kill -HUP | Continua a entrar. O registo diz HUP - No files changed. Ignoring |
Esperar mais do que o ca_path_reload_interval | Recusado, certificate revoked |
| Reiniciar o FreeRADIUS | Recusado, certificate revoked |
Um HUP recarrega ficheiros de configuração, e uma CRL no ca_path não é um deles, por isso o FreeRADIUS verifica a sua lista de ficheiros de configuração, não encontra nenhum alterado e continua com a CRL antiga em memória. O que a apanha é o ca_path_reload_interval. Está desligado na configuração por omissão. Define-o abaixo de 300 segundos e o FreeRADIUS passa-te por cima no arranque:
ca_path_reload_interval is set too low, reset it to 300
Portanto, 300. Uma revogação produz efeito até cinco minutos depois de a nova CRL chegar. Vai buscá-la com um temporizador, como o artigo dos certificados de cliente já faz para o nginx, mas para este diretório. Reinicia o FreeRADIUS se cinco minutos for demasiado para o dispositivo que acabaste de perder.
A CRL também pode trancar toda a gente de uma vez. Nos dois sentidos, portanto. Ambos os casos foram testados com certificados bons:
| Estado da CRL | O que o FreeRADIUS diz | Quem entra |
|---|---|---|
| Atual | Nada | Todos os dispositivos bons |
Em falta em ca/ | error 3 : unable to get certificate CRL | Ninguém |
| Passada a data da próxima atualização | error 12 : CRL has expired | Ninguém |
A CRL do step-ca dura 24 horas por omissão. Se o temporizador que a vai buscar parar, todos os dispositivos da rede falham no dia seguinte. O allow_expired_crl existe para suavizar isso7. Não o uses. Uma rede que deixa entrar toda a gente porque uma lista ficou desatualizada deixou de verificar seja o que for, e como tal a solução é vigiar o temporizador, não desligar a verificação.
O RADIUS continua a ser MD5 e um segredo partilhado
Tudo até aqui protege a conversa entre o dispositivo e o FreeRADIUS. O EAP-TLS corre de ponta a ponta, e o switch ou o AP no meio não o consegue ler. O pacote RADIUS que o transporta é outra conversa.
O RADIUS clássico é UDP com um segredo partilhado, e o segredo é usado através de MD5, o que importaria bastante menos se o pacote não levasse nada de valor, mas o Access-Accept de um cliente WiFi leva as chaves do tráfego desse cliente. MS-MPPE-Recv-Key e MS-MPPE-Send-Key são a chave mestra que o AP usa para cifrar o tráfego desse cliente, e o RFC 2548 protege-as com b(1) = MD5(S + R + A) e um XOR, em que S é o segredo partilhado12. Não há sigilo futuro nenhum nisso. Captura hoje o tráfego RADIUS, obtém o segredo para o ano a partir de uma cópia de segurança da configuração ou da configuração ativa de um switch, e todas as chaves capturadas se decifram, juntamente com o tráfego WiFi que protegiam.
Por isso a pergunta não é se o segredo é suficientemente longo. É porque é que as chaves da rede sem fios andam a atravessar o cabo debaixo de MD5. Não precisam.
| Ameaça | RADIUS simples sobre UDP | Com Message-Authenticator obrigatório | RadSec, TLS 1.3, certificados mútuos |
|---|---|---|---|
| Access-Accept forjado (BlastRADIUS) | Possível em pedidos sem EAP, MAB incluído | Travado | Travado |
| Chaves WiFi lidas de uma captura | Qualquer pessoa que alguma vez saiba o segredo | Igual | Precisa das chaves de sessão TLS, que nunca são guardadas |
| Uma máquina na rede de gestão a fazer-se passar por switch | Só precisa do segredo | Igual | Precisa de um certificado com o papel nas, a partir de um endereço conhecido |
| Quem vê que dispositivo iniciou sessão | Qualquer pessoa no caminho | Igual | Ninguém |
BlastRADIUS, e a linha que o trava
O BlastRADIUS, CVE-2024-3596, permite a um atacante no caminho entre o switch e o servidor transformar uma rejeição numa aceitação atacando o MD5 que assina a resposta13. A correção é o atributo Message-Authenticator em todos os pedidos e todas as respostas13. O RFC 3579 sempre o exigiu em tudo o que leva EAP14, por isso o EAP-TLS nunca foi o ponto fraco. O MAB era, porque uma verificação de endereço MAC não leva EAP e muitos switches enviavam-na sem ele.
O FreeRADIUS 3.2.10 exige-o de origem, com require_message_authenticator = yes no radiusd.conf. Testado aqui com um pedido MAB feito à mão:
| Pedido | Resposta |
|---|---|
Sem Message-Authenticator | Nenhuma resposta. Registado como Packet does not contain required Message-Authenticator attribute |
Com Message-Authenticator | Uma resposta, Access-Reject para um MAC desconhecido |
Deixa essa definição como está. A configuração avisa que pôr essa e a limit_proxy_state ambas a no «will allow MITM attackers to create fake Access-Accept packets to the NAS»15.
Isso fecha a falsificação. Não faz nada pelas chaves.
RadSec: RADIUS dentro de TLS 1.3
O padrão mais alto disponível é o RadSec, RADIUS transportado sobre TLS com um certificado em cada ponta16. O switch ou o AP prova quem é com um certificado, o FreeRADIUS prova quem é com o seu, e a conversa RADIUS inteira, chaves incluídas, fica dentro de TLS 1.3 com sigilo futuro. A IETF está a passá-lo para o caminho de normalização; o draft que substituiria o RFC experimental de 2012 «Has enough positions to pass»17.
Os switches e os APs recebem certificados do step-ca como tudo o resto, de um terceiro provisioner cujo modelo carimba OU=nas e mais nada, o que quer dizer que um certificado de dispositivo não pode ser usado para se fazer passar por switch, e um certificado de switch, que não leva nenhum papel que a política de VLAN reconheça, também não pode ser usado para entrar na rede.
listen {
	ipaddr = *
	port = 2083
	type = auth
	proto = tcp
	virtual_server = default
	clients = radsec

	tls {
		certificate_file = ${certdir}/eaptls/radius.crt
		private_key_file = ${certdir}/eaptls/radius.key
		ca_path = ${certdir}/eaptls/ca
		ca_file = ${certdir}/eaptls/ca/root_ca.crt

		require_client_cert = yes
		check_crl = yes
		ca_path_reload_interval = 300

		verify {
			tmpdir = ${run_dir}
			client = "${raddbdir}/nas-only.sh %{TLS-Client-Cert-Filename}"
		}

		tls_min_version = "1.3"
		tls_max_version = "1.3"
	}
}

clients radsec {
	client switch1 {
		ipaddr = 192.0.2.21
		proto = tls
		secret = radsec
	}
}
#!/bin/sh
# Accept a RadSec client certificate only if step-ca issued it with the nas role.
openssl x509 -in "$1" -noout -subject -nameopt compat | grep -q '/OU=nas/'
O segredo é mesmo a palavra radsec. A sério. Sobre TLS não faz nada, e o próprio exemplo do FreeRADIUS diz «TLS clients MUST have the shared secret set to “radsec”»18. Duas coisas que parecem naturais não funcionam, ambas descobertas da maneira difícil. O check_cert_cn = %{client:shortname} expande para nada no momento do handshake, por isso todos os switches são recusados com Certificate CN (switch1) does not match specified value (); daí o script verify. E o listener não arranca com freeradius -X, que desliga as threads: Threading must be enabled for TLS sockets to function properly. Depura-o antes com freeradius -fxx -l stdout.
A porta de switch simulada de há pouco, refeita para usar RadSec, contra os mesmos testes:
| O switch apresenta | A partir de | Resultado |
|---|---|---|
switch1, OU=nas | O seu endereço listado | TLS 1.3 ativo; laptop1 autorizado na VLAN 10, o laptop2 revogado recusado |
O certificado do laptop1 | O endereço do switch | Recusado no handshake; o script verify devolve 1 |
switch1, OU=nas | Um endereço não listado | Ignoring request … from unknown client |
Que equipamento o consegue fazer
| Autenticador | RadSec | Notas |
|---|---|---|
| hostapd 2.11 | Sim, se compilado com ele | CONFIG_RADIUS_TLS=y está comentado no seu defconfig19. O pacote do Alpine deixa-o desligado e recusa a configuração: unsupported RADIUS type 'TLS'. Compilado com ele, funcionou à primeira |
| APs e switches TP-Link Omada | A partir do Controller 6.1, com firmware atual | «Added support for RadSec (RADIUS over TLS) to secure SSID, MAC-Based, and 802.1X authentications on both APs and Switches»20 |
| Proxy RADIUS do TP-Link Omada | Não | O próprio proxy do controlador «does not support the RadSec feature»21 |
| Netgear M4250 e M4350 | Não documentado | O manual da CLI não menciona RadSec e limita o segredo partilhado: «The secret must be an alphanumeric value not exceeding 16 characters»22 |
| APs Netgear WAX e WBE | Não documentado | Os manuais descrevem a porta RADIUS como UDP, e o segredo por omissão como sharedsecret23 |
Posso perguntar porque é que um switch vendido como totalmente gerível em 2026 não consegue falar com o seu servidor RADIUS sobre TLS? Não quem o decidiu. O que é que no processo o deixou sair assim, quando o controlador da TP-Link, o hostapd e um proxy gratuito conseguem todos. Dezasseis caracteres alfanuméricos aleatórios são cerca de 95 bits, e não é isso que se quebra. A questão é que é a única proteção que há: nenhuma opção de TLS, um esquema MD5 de 1999 a guardar as chaves do WiFi, e um AP que sai de fábrica com o segredo definido como a palavra sharedsecret. Em equipamento Netgear, o radsecproxy não é opcional.
radsecproxy, para o equipamento que só fala UDP
Onde o switch ou o AP não consegue fazer RadSec, põe o radsecproxy ao lado dele. Recebe RADIUS UDP e envia RadSec24, por isso o salto às claras são os poucos metros de VLAN de gestão entre o switch e o proxy, e não o caminho todo até ao servidor:
ListenUDP *:1812

tls stepca {
    CACertificateFile  /etc/radsecproxy/root_ca.crt
    CertificateFile    /etc/radsecproxy/radsecproxy.crt
    CertificateKeyFile /etc/radsecproxy/radsecproxy.key
    TlsVersion TLS1_3
}

client switches {
    host 192.0.2.32/27
    type udp
    secret <long random secret>
    RequireMessageAuthenticator on
}

server freeradius {
    host radius.home.example
    port 2083
    type tls
    tls stepca
    secret radsec
    certificateNameCheck on
}

realm * {
    server freeradius
}
Usa o nome. Não o endereço. Com host 10.89.0.100 o proxy recusou o servidor, e bem: No subjectaltname matching address 10.89.0.100. Com o nome, subiu como TLSv1.3 with cipher TLS_AES_256_GCM_SHA384, e os mesmos dispositivos receberam as mesmas respostas através dele: laptop1 VLAN 10, cam1 99, tv1 30, laptop2 rejeitado. Um pedido sem Message-Authenticator ficou parado no proxy: ignoring request from client switches … missing required message-authenticator.
Mantém esse salto UDP honesto. Curto, e vedado. O endereço de gestão do switch e o proxy ficam numa VLAN de gestão para a qual nenhuma VLAN de clientes consegue encaminhar, e a firewall garante-o.
A obtenção da CRL também
A CRL é assinada, por isso ninguém a consegue forjar. Mas podem reenviar uma mais antiga que ainda esteja dentro da validade, o que esconde uma revogação feita desde então. Vai buscá-la ao step-ca por HTTPS com a sua própria raiz fixada, em vez de HTTP simples:
curl -fsS --cacert /etc/freeradius/certs/eaptls/ca/root_ca.crt --tlsv1.3 \
  -o /tmp/crl.der https://ca.home.example:9000/1.0/crl
Contra qualquer outra raiz o mesmo comando falha com o código de saída 60 do curl, e o FreeRADIUS mantém a lista que tem.
Para onde caminha
O RFC 9765, RADIUS/1.1, retira o MD5 do RADIUS por completo quando corre sobre TLS: «the RADIUS shared secret is no longer used, and all MD5-based packet authentication and attribute obfuscation methods are removed»25. É Experimental. O FreeRADIUS 3.2 tem-no atrás de uma opção de compilação, --with-radiusv11, «for testing interoperability»26, e a imagem oficial 3.2.10 não é compilada com ela; a opção não está no binário. O RadSec com TLS 1.3 é o padrão mais alto que podes implementar hoje, e o RADIUS/1.1 é o passo seguinte.
O switch: Netgear e TP-Link
Todos os switches geríveis que valem a pena fazem 802.1X com VLANs dinâmicas, e as definições resumem-se às mesmas cinco coisas, diga o emblema o que disser. A diferença entre estes dois está no pormenor, e um pormenor do lado da TP-Link muda a forma como cablas uma secretária.
| Definição | Netgear M4250 e M4350 | Switches TP-Link Omada |
|---|---|---|
| Servidor RADIUS | Security > Management Security > RADIUS > Server Configuration27 | Um RADIUS Profile no controlador Omada28 |
| 802.1X ligado | Security > Port Authentication > Basic > 802.1X Configuration: Dot1x Admin Mode, Authentication Admin Mode27 | Authentication > 802.1X, Authentication Type «Port Based»28 |
| VLAN vinda do RADIUS | VLAN Assignment Mode, «The default is Disable»27 | «enable ‘VLAN Assignment’»28 |
| VLAN em falta | Não é criada a não ser que o Dynamic VLAN Creation Mode esteja ligado, também desligado por omissão27 | «the switch will create the related VLAN automatically»29 |
| Portas de acesso | Control Mode Auto | 802.1X Control mode Auto28 |
| Uplinks, a porta do servidor RADIUS, portas de AP | Force Authorized | 802.1X desligado: «Keep 802.1X authentication disabled on ports connected to the authentication server, the internet and the management computer»29 |
Cria primeiro as VLANs no switch, em qualquer dos casos. Uma VLAN que existe porque um início de sessão a fez aparecer é uma VLAN que ninguém configurou, e em que ninguém pôs uma regra de firewall.
Uma VLAN por porta na TP-Link
O próprio guia da TP-Link diz que «VLAN Assignment takes effect only when the control type is Port Based»29. Port based quer dizer que o primeiro dispositivo a autenticar-se define a VLAN da porta inteira. Põe nessa porta um switch de secretária ou um telefone com um PC ligado através dele, e o segundo dispositivo entra à boleia na VLAN do primeiro sem nunca lhe ser pedido um certificado, o que, numa porta do pessoal, quer dizer que tudo o que estiver ligado nas costas desse telefone está na VLAN do pessoal.
Por isso, na TP-Link: um dispositivo por porta de acesso. Nada entre a parede e o dispositivo. O modo baseado em MAC da Netgear autentica separadamente cada dispositivo de uma porta; o manual do GS710TUP descreve-o como permitindo «multiple supplicants connected to the same port»30.
MAB, para a impressora que não sabe fazer nada disto
Há equipamento que não tem cliente 802.1X nenhum. O MAC Authentication Bypass deixa o switch enviar o endereço MAC do dispositivo ao RADIUS como nome de utilizador e como palavra-passe, e os dois fabricantes suportam-no com 802.1X na mesma porta. A Netgear tenta primeiro 802.1X e recorre ao MAB: «if a client tries 802.1X authentication… and authentication fails, the interface proceeds with MAB authentication»27. A TP-Link envia o MAC como «12 hexadecimal digits, all lowercase and no punctuation»29.
Um endereço MAC não é uma identidade. Qualquer pessoa consegue pôr a placa de rede com o MAC da impressora num só comando, a partir de um portátil que trouxe consigo, ao lado da impressora cujo cabo acabou de pedir emprestado. Por isso o MAB tem uma lista só sua, e a política só lhe vai dar a VLAN de IoT ou a quarentena:
mab {
	if (!&EAP-Message && &User-Name =~ /^[0-9a-f]{12}$/ && &User-Password == &User-Name) {
		mab_vlan
		if (ok && &reply:Tunnel-Private-Group-Id =~ /^(20|99)$/) {
			update control { &Auth-Type := Accept }
			update reply {
				&Tunnel-Type := VLAN
				&Tunnel-Medium-Type := IEEE-802
			}
		}
		else {
			reject
		}
	}
}
Isso vai em primeiro lugar no authorize, com um módulo passwd chamado mab_vlan a ler linhas mac,vlan exatamente como a lista de dispositivos. A política dos certificados fica embrulhada em if (&EAP-Message) para deixar o MAB em paz. Testado:
| Pedido MAB | Entrada na lista | Resposta |
|---|---|---|
aabbccddeeff | 20 | Accept, VLAN 20 |
112233445566 | Nenhuma | Reject |
ccddeeff0011 | 10, a VLAN do pessoal | Reject. A política não põe um MAC na VLAN do pessoal, diga a lista o que disser |
Quem se fizer passar pela impressora fica com a VLAN da impressora e mais nada. É o máximo que um endereço MAC deve alguma vez comprar.
As definições do switch Omada acima também foram verificadas contra um Omada Software Controller simulado, 6.2.14.11, num contentor sem hardware por trás. As cadeias da sua interface em inglês dão nome a todas as definições usadas aqui: a opção RadSec, onde «a TLS-encrypted transmission tunnel will be established between the client and the RADIUS server», «Enable VLAN Assignment for Wireless Network», «Require Message-Authenticator», «Limit Proxy-State», e a importação do certificado e da chave de cliente para RadSec. Um controlador configura; não passa tráfego, por isso isto prova que as definições existem nessa versão e nada mais. A Netgear não tem nada equivalente para correr, por isso a sua coluna vem dos próprios manuais da Netgear e não foi testada aqui.
O ponto de acesso: um SSID, todas as VLANs
O ponto de acesso é onde o SSID único compensa. Uma rede WPA-Enterprise, e cada cliente é posto na VLAN que o RADIUS indica para ele. O AP marca o tráfego desse cliente com a sua VLAN e envia-o pelo cabo acima, por isso a porta do switch que alimenta o AP tem de levar, com tag, todas as VLANs que o RADIUS possa atribuir. Esquece uma e o dispositivo autentica-se na perfeição e nunca recebe um endereço.
Um SSID, simulado
Antes de confiar na palavra de qualquer dos fabricantes, a coisa toda correu em rádios simulados. O mac80211_hwsim do Linux cria placas WiFi virtuais que fazem WPA-Enterprise a sério. O kernel desta máquina não traz o módulo, por isso o teste arrancou o mesmo kernel numa pequena máquina virtual KVM e carregou-o lá, a partir do pacote assinado do próprio Fedora, com o hostapd 2.11 como ponto de acesso e três estações wpa_supplicant nos seus próprios namespaces de rede31:
interface=wlan0
driver=nl80211
ssid=Home
ieee8021x=1
wpa=2
wpa_key_mgmt=WPA-EAP
rsn_pairwise=CCMP
ieee80211w=1
auth_server_addr=192.0.2.10
auth_server_port=1812
auth_server_shared_secret=<shared secret>
dynamic_vlan=2
vlan_tagged_interface=trunk0
vlan_bridge=brvlan
dynamic_vlan=2 quer dizer «required»: um início de sessão sem VLAN na resposta é recusado em vez de ser largado numa VLAN por omissão. Cada estação iniciou sessão como anonymous sobre TLS 1.3, e o próprio registo do AP mostra o que o RADIUS lhe disse:
wlan0: STA 02:00:00:00:01:00 RADIUS: VLAN ID 10
wlan0: STA 02:00:00:00:02:00 RADIUS: VLAN ID 99
wlan0: STA 02:00:00:00:03:00 RADIUS: VLAN ID 30
WPA: group state machine entering state GTK_INIT (VLAN-ID 10)
WPA: group state machine entering state GTK_INIT (VLAN-ID 30)
WPA: group state machine entering state GTK_INIT (VLAN-ID 99)
| Estação | Certificado | VLAN | Bridge | O seu próprio gateway | A VLAN da televisão |
|---|---|---|---|---|---|
laptop1 | OU=staff | 10 | brvlan10 | Acessível | Sem resposta |
cam1 | OU=iot, na lista | 99 | brvlan99 | Acessível | |
tv1 | OU=media | 30 | brvlan30 | Acessível |
As linhas da chave de grupo são a parte que escapa às pessoas. As tramas de broadcast e multicast no WiFi são cifradas com uma chave de grupo partilhada por todos na rede, e se as três VLANs partilhassem uma, a câmara conseguiria ler do ar os broadcasts do portátil, pensasse o switch o que pensasse. O hostapd mantém uma chave de grupo separada por VLAN, e o registo mostra-o a iniciar uma para cada. A mesma execução em WPA3-Enterprise, WPA-EAP-SHA256 com proteção das tramas de gestão obrigatória, deu as mesmas três VLANs e as mesmas três chaves de grupo.
| Definição | Netgear WAX e WBE | TP-Link Omada EAP |
|---|---|---|
| Segurança | WPA2 Enterprise ou WPA3 Enterprise | WPA2-Enterprise ou WPA3-Enterprise, incluindo um modo exclusivo com CCMP-128 |
| VLAN vinda do RADIUS | Dynamic VLAN, Enable23 | «Enable VLAN Assignment for Wireless Network»28 |
| Sem VLAN na resposta | O cliente vai para a VLAN do próprio SSID23 | Não documentado; o FreeRADIUS aqui nunca envia um Accept sem ela |
| Transporte RADIUS | Só UDP, portanto radsecproxy | RadSec a partir do Controller 6.1 com firmware atual20 |
Vale a pena conhecer dois pormenores da Netgear antes que te mordam. Um cliente a quem o servidor RADIUS não dá VLAN é «automatically assigned the VLAN ID that you configured for the SSID»23, por isso define a VLAN do próprio SSID como quarentena, não como pessoal; o FreeRADIUS aqui envia sempre uma, mas a alternativa deve falhar fechada na mesma. E a VLAN dinâmica «is mutually exclusive with a captive portal, NAT mode, wireless client isolation, and a multicast DNS (mDNS) gateway»23, por isso um portal de convidados no mesmo SSID está fora de questão.
O WPA3-Enterprise no WAX620 é o modo de 192 bits: «the encryption is automatically set to GCMP256»32, com proteção das tramas de gestão obrigatória. Os clientes que não sabem fazer GCMP-256 não se ligam. Testa o teu dispositivo mais antigo antes de mudares, tal como para o TLS 1.3.
Os dispositivos, e a verificação que toda a gente salta
Cada dispositivo precisa de três coisas: o seu próprio certificado e chave, o certificado raiz, e o nome do servidor RADIUS que deve esperar. A maioria dos guias trata das duas primeiras. Deixa qualquer coisa de fora da terceira e continua a funcionar, e o problema é esse.
A terceira é o que impede um dispositivo de confiar no servidor errado. Aqui, montou-se duas vezes um servidor RADIUS falso: uma com um certificado perfeitamente válido da mesma CA, emitido para ha.home.example, e outra com um certificado autoassinado. Um portátil foi apontado a cada um com três definições de cliente diferentes:
| O cliente verifica | Servidor verdadeiro | Mesma CA, outro nome | Autoassinado |
|---|---|---|---|
| A CA e o nome do servidor | Liga-se | Recusado, Domain mismatch | Recusado |
| Só a CA | Liga-se | Liga-se | Recusado |
| Nada | Liga-se | Liga-se | Liga-se |
Olha para a linha do meio. A tua CA assina um certificado para cada servidor web da casa. Um dispositivo que só verifica a CA vai confiar em qualquer um deles como seu servidor RADIUS, por isso quem deitar a mão a uma dessas chaves, de uma máquina de testes esquecida ou de um servidor web que ninguém atualizou, pode montar um ponto de acesso com o teu SSID e os teus dispositivos ligam-se a ele sem um pio. Com EAP-TLS não entregam palavra-passe nenhuma, mas estão na rede do atacante e a confiar nela. O TLS 1.3 não muda isto; as mesmas três linhas voltaram com 1.3. Só a verificação do nome o muda.
O Android chegou lá primeiro. A opção «Do not validate» foi removida «for security reasons»33, embora se note que «saved enterprise configurations that are set up to turn off server certificate validation aren’t affected»33. Um telemóvel antigo ainda pode trazer uma.
| Linux (NetworkManager) | macOS, iOS, iPadOS | Android | |
|---|---|---|---|
| Certificado e chave | 802-1x.client-cert, 802-1x.private-key | Payload de identidade num perfil de configuração | Instalado como certificado Wi-Fi |
| Certificado raiz | 802-1x.ca-cert | Payload de certificado, confiado através de PayloadCertificateAnchorUUID34 | Campo do certificado da CA |
| Nome do servidor | 802-1x.domain-match35 | TLSTrustedServerNames34 | Campo Domínio; setDomainSuffixMatch na API36 |
| TLS 1.3 | 802-1x.phase1-auth-flags tls-1-3-enable | TLSMinimumVersion e TLSMaximumVersion "1.3"; o máximo é "1.2" por omissão34 | setMinimumTlsVersion(TLS_V1_3), a partir do nível de API 34, onde o dispositivo o suporte36 |
No Linux a coisa toda é um comando. Foi verificado com nmcli --offline, que imprime a ligação que faria sem tocar no sistema em execução:
nmcli connection add type wifi con-name Home ifname '*' ssid Home \
  wifi-sec.key-mgmt wpa-eap 802-1x.eap tls 802-1x.identity anonymous \
  802-1x.ca-cert /etc/pki/home/root_ca.crt \
  802-1x.domain-match radius.home.example \
  802-1x.client-cert /etc/pki/home/laptop1.crt \
  802-1x.private-key /etc/pki/home/laptop1.key \
  802-1x.private-key-password-flags not-required \
  802-1x.phase1-auth-flags tls-1-3-enable
Para uma porta com fios é igual, com type ethernet e sem SSID. A versão máxima de TLS da Apple ser 1.2 por omissão é a armadilha desse lado: um perfil que a omita constrói um Mac que esta rede recusa.
O que custa ser só TLS 1.3
O limite honesto desta montagem são os dispositivos que não o conseguem fazer. Uma câmara ou uma televisão com um suplicante embutido de há anos pode conseguir EAP-TLS sobre 1.2 e nunca 1.3, e não há definição nenhuma do teu lado que resolva isso. A versão de TLS é acordada antes de o FreeRADIUS ver o certificado, por isso não consegue abrir uma exceção para o papel de IoT.
Por isso testa cada dispositivo antes de o comprares. Não depois. Aponta-o a um FreeRADIUS só com 1.3 e lê o registo: recv TLS 1.3 Handshake, ClientHello ou protocol version diz-te tudo o que precisas. Um dispositivo que falhe vai para uma porta com fios com MAB, ou não vai para a rede. Enfraquecer a rede inteira para servir a pior coisa que nela está é como começou a palavra-passe partilhada.
A configuração completa, ficheiro a ficheiro
Tudo o que está acima foi cortado às linhas que provam cada ponto. Isto é o lote inteiro. Todos os ficheiros aqui correram no laboratório, desde um step-ca vazio e uma árvore FreeRADIUS de origem até um portátil na VLAN 10, e as cópias abaixo são esses mesmos ficheiros com os endereços do laboratório trocados pelos da tabela. Leva-os numa só transferência, eap-tls-configs.tar.gz, ou um ficheiro de cada vez a partir das ligações.
| Nome | Endereço | O que é |
|---|---|---|
ca.home.example | Só pelo nome | step-ca, porta 9000 |
radius.home.example | 192.0.2.10 | FreeRADIUS, RadSec na 2083 |
radsecproxy | 192.0.2.11 | radsecproxy, UDP de entrada, RadSec de saída |
switch1, ap1 | 192.0.2.21, 192.0.2.31 | Equipamento que fala RadSec |
| Equipamento só UDP | 192.0.2.32 a .63 | Através do radsecproxy; o AP Linux mais abaixo é o ap2 na .33 |
| Ficheiro | Vai para | A sua função |
|---|---|---|
step-ca/templates/device.tpl | /home/step/templates/ na CA | Papel na OU, só autenticação de cliente |
step-ca/templates/nas.tpl | /home/step/templates/ na CA | OU=nas, para RadSec |
step-ca/setup.sh | Correr uma vez na CA | Acrescenta os provisioners network e nas |
step-ca/issue.sh | Correr onde o step confia na CA | Todos os certificados, e a receita de revogação |
freeradius/install.sh | Correr a partir de freeradius/ | Põe o resto no sítio |
freeradius/mods-available/eap | RADDB/mods-available/ | EAP-TLS, TLS 1.3, CRL verificada |
freeradius/mods-available/device_vlan | RADDB/mods-available/ | Lê a lista por dispositivo |
freeradius/mods-available/mab_vlan | RADDB/mods-available/ | Lê a lista MAB |
freeradius/mods-config/device_vlan/devices | RADDB/mods-config/device_vlan/ | Nome do certificado para VLAN |
freeradius/mods-config/device_vlan/mab | RADDB/mods-config/device_vlan/ | Endereço MAC para VLAN |
freeradius/policy.d/vlan | RADDB/policy.d/ | Escolhe a VLAN para um certificado |
freeradius/policy.d/mab | RADDB/policy.d/ | Escolhe a VLAN para um MAC, só 20 ou 99 |
freeradius/sites-available/default.patch | Aplicado a RADDB | Chama as duas políticas |
freeradius/sites-available/tls | RADDB/sites-available/ | Listener RadSec e os seus clientes |
freeradius/nas-only.sh | RADDB/ | Só deixa entrar certificados OU=nas |
freeradius/clients.conf | RADDB/ | UDP para testes na própria máquina |
systemd/radius-crl-refresh | /usr/local/sbin/ | Vai buscar e verifica a CRL |
systemd/radius-crl-refresh.service | /etc/systemd/system/ | Corre-o |
systemd/radius-crl-refresh.timer | /etc/systemd/system/ | De hora a hora |
systemd/radius-cert-renew.service | /etc/systemd/system/ | Renova o certificado do servidor |
radsecproxy/radsecproxy.conf | /etc/radsecproxy.conf | UDP de entrada, RadSec de saída |
hostapd/hostapd-wired.conf | /etc/hostapd/ | Uma porta de switch 802.1X em Linux |
hostapd/hostapd-wifi.conf | /etc/hostapd/ | Um ponto de acesso Linux, um SSID |
clients/wpa_supplicant-wired.conf | O dispositivo | Início de sessão com fios |
clients/wpa_supplicant-wifi.conf | O dispositivo | Início de sessão WiFi |
clients/nmcli.sh | O dispositivo | O mesmo, através do NetworkManager |
O FreeRADIUS vive num sítio diferente em cada distribuição, e os seus ficheiros não querem saber qual, porque todos os caminhos dentro deles são construídos a partir do diretório de configuração. O install.sh recebe esse diretório como RADDB. Foi corrido nas três abaixo, e a própria verificação de configuração do FreeRADIUS, -XC, passou em cada uma. Só a imagem oficial seguiu para correr todos os testes deste artigo; nas outras duas essa verificação é toda a prova, num contentor, por isso o SELinux numa máquina Fedora real não fez parte dela.
| Imagem oficial | Debian 13 | Fedora | |
|---|---|---|---|
| FreeRADIUS | 3.2.10 | 3.2.7 | 3.2.8 |
RADDB | /etc/freeradius | /etc/freeradius/3.0 | /etc/raddb |
| Corre como | freerad | freerad | radiusd |
| Serviço | O contentor | freeradius | radiusd |
| Testado | Tudo neste artigo | install.sh e -XC | install.sh e -XC |
As duas unidades systemd indicam /etc/freeradius e o serviço freeradius. Em Debian ou Fedora, muda ambos de acordo com a tabela. Mais nada mexe.
step-ca
O modelo de dispositivo é o de Pôr o papel no certificado, linha a linha, com um comentário no topo. O modelo nas é a mesma ideia com o papel fixo:
{{- /* Certificates for switches, access points and radsecproxy, used
       for RadSec. OU=nas is what FreeRADIUS checks for; it maps to no
       VLAN, so a nas certificate cannot get a device on the network. */ -}}
{
  "subject": {
    "commonName": {{ toJson .Subject.CommonName }},
    "organizationalUnit": "nas"
  },
  "sans": {{ toJson .SANs }},
  "keyUsage": ["digitalSignature"],
  "extKeyUsage": ["clientAuth"],
  "crlDistributionPoints": ["http://ca.home.example/1.0/crl"]
}
O setup.sh acrescenta os dois provisioners. Corre-o uma vez dentro do contentor do step-ca. Pede uma palavra-passe para cada um, e o bloco da CRL que imprime vai para o ca.json à mão:
#!/bin/sh
# Run inside the step-ca container, as the step user, once.
# Adds the two provisioners this post uses. Each asks for a password for
# its own key; keep both.
set -e

step ca provisioner add network --type JWK --create \
  --x509-max-dur 8760h --x509-default-dur 24h \
  --x509-template /home/step/templates/device.tpl

step ca provisioner add nas --type JWK --create \
  --x509-max-dur 8760h --x509-default-dur 24h \
  --x509-template /home/step/templates/nas.tpl

# Then add this block at the top level of /home/step/config/ca.json and
# restart the container:
#
#   "crl": {
#     "enabled": true,
#     "generateOnRevoke": true,
#     "cacheDuration": "24h",
#     "idpURL": "http://ca.home.example/1.0/crl"
#   }
O issue.sh faz todos os certificados deste artigo, e guarda como comentário a receita de revogação da secção da revogação, para o dia em que precisares dela. Essa receita também foi corrida contra esta CA, num laptop2 feito para o efeito:
#!/bin/sh
# Issue the certificates. Run anywhere the step CLI trusts the CA.
set -e

# The RADIUS server: default 24 hours, renewed daily by radius-cert-renew.service.
step ca certificate radius.home.example radius.crt radius.key --provisioner admin

# Devices: a year each, the role decides the VLAN.
step ca certificate laptop1 laptop1.crt laptop1.key --provisioner network --not-after 8760h --set role=staff
step ca certificate cam1    cam1.crt    cam1.key    --provisioner network --not-after 8760h --set role=iot
step ca certificate tv1     tv1.crt     tv1.key     --provisioner network --not-after 8760h --set role=media

# Switches, APs and radsecproxy, for RadSec.
step ca certificate switch1     switch1.crt     switch1.key     --provisioner nas --not-after 8760h
step ca certificate ap1         ap1.crt         ap1.key         --provisioner nas --not-after 8760h
step ca certificate radsecproxy radsecproxy.crt radsecproxy.key --provisioner nas --not-after 8760h

# A lost device: revoke by serial, no key needed.
#   SERIAL=$(step certificate inspect laptop2.crt --format json | jq -r .serial_number)
#   TOKEN=$(step ca token "$SERIAL" --revoke --provisioner admin)
#   step ca revoke "$SERIAL" --token "$TOKEN" --reason "laptop lost"
FreeRADIUS
Corre o install.sh a partir do diretório freeradius da transferência. Copia os ficheiros para dentro, aplica o patch ao site por omissão e cria as ligações. É tudo o que faz:
#!/bin/sh
#  Puts these files into a stock FreeRADIUS 3.2 tree. Run from this
#  directory. RADDB is /etc/freeradius on the official image,
#  /etc/freeradius/3.0 on Debian and Ubuntu, /etc/raddb on Fedora.
set -eu
RADDB=${RADDB:-/etc/freeradius}

cp mods-available/eap mods-available/device_vlan mods-available/mab_vlan "$RADDB/mods-available/"
mkdir -p "$RADDB/mods-config/device_vlan"
cp mods-config/device_vlan/devices mods-config/device_vlan/mab "$RADDB/mods-config/device_vlan/"
cp policy.d/vlan policy.d/mab "$RADDB/policy.d/"
cp sites-available/tls "$RADDB/sites-available/"
cp clients.conf "$RADDB/"
install -m 0755 nas-only.sh "$RADDB/nas-only.sh"
patch -d "$RADDB" -p0 --forward < sites-available/default.patch

for m in eap device_vlan mab_vlan; do
	ln -sfn ../mods-available/$m "$RADDB/mods-enabled/$m"
done
ln -sfn ../sites-available/tls "$RADDB/sites-enabled/tls"

#  The certificates go in $RADDB/certs/eaptls: radius.crt, radius.key,
#  and ca/ holding root_ca.crt, intermediate_ca.crt and the CRL. All of
#  it readable by the user FreeRADIUS runs as: freerad, or radiusd on
#  Fedora.
mkdir -p "$RADDB/certs/eaptls/ca"
O patch são duas linhas no site por omissão de origem. Foi feito contra a 3.2.10 e aplica-se à 3.2.7 e à 3.2.8 sem nada pior do que um desvio:
freeradius/sites-available/default.patch
--- sites-available/default
+++ sites-available/default
@@ -301,6 +301,9 @@
 #  Make *sure* that 'preprocess' comes before any realm if you
 #  need to setup hints for the remote radius server
 authorize {
+	#  MAC Authentication Bypass, policy.d/mab.
+	mab
+
 	#
 	#  Take a User-Name, and perform some checks on it, for spaces and other
 	#  invalid characters.  If the User-Name appears invalid, reject the
@@ -810,6 +813,9 @@
 #  Once we KNOW that the user has been authenticated, there are
 #  additional steps we can take.
 post-auth {
+	#  The VLAN for a certificate login, policy.d/vlan.
+	vlan_by_certificate
+
 	#
 	#  If you need to have a State attribute, you can
 	#  add it here.  e.g. for later CoA-Request with
O mods-available/eap substitui o de origem. Todo ele:
#  EAP for 802.1X: EAP-TLS only, TLS 1.3 only, CRL checked on every login.
#  Replaces the stock mods-available/eap. mods-enabled/eap links to it.
eap {
	default_eap_type = tls
	timer_expire = 60
	ignore_unknown_eap_types = no
	max_sessions = ${max_requests}

	tls-config tls-common {
		#  The server certificate followed by step-ca's intermediate,
		#  exactly as "step ca certificate" writes it.
		certificate_file = ${certdir}/eaptls/radius.crt
		private_key_file = ${certdir}/eaptls/radius.key

		#  Root, intermediate and the intermediate's CRL, hashed with
		#  "openssl rehash". radius-crl-refresh keeps the CRL current.
		ca_path = ${certdir}/eaptls/ca
		ca_file = ${certdir}/eaptls/ca/root_ca.crt

		check_crl = yes
		#  A HUP does not reload a CRL. This does, at 300 s, the minimum.
		ca_path_reload_interval = 300

		tls_min_version = "1.3"
		tls_max_version = "1.3"
		cipher_list = "DEFAULT"
		ecdh_curve = ""

		cache {
			enable = no
		}

		verify {
		}
	}

	tls {
		tls = tls-common
	}
}
O policy.d/vlan é a política de há pouco com o invólucro if (&EAP-Message) que a secção do MAB menciona:
#  Called first in post-auth. Picks the VLAN for a certificate login:
#  the per-device list first, then the role in the certificate's OU.
vlan_by_certificate {
	#  Certificate logins only. MAB is decided in authorize.
	if (&EAP-Message) {
		#  Only certificates made for this job: client auth, and a role.
		if (&TLS-Client-Cert-X509v3-Extended-Key-Usage-OID !~ /1\.3\.6\.1\.5\.5\.7\.3\.2/) {
			reject
		}

		#  1. The per-device list wins.
		device_vlan

		#  2. Otherwise the role in the certificate decides.
		if (!&reply:Tunnel-Private-Group-Id) {
			if (&TLS-Client-Cert-Subject =~ /\/OU=([^\/]+)/) {
				switch "%{1}" {
					case "staff" {
						update reply { &Tunnel-Private-Group-Id := "10" }
					}
					case "iot" {
						update reply { &Tunnel-Private-Group-Id := "20" }
					}
					case "media" {
						update reply { &Tunnel-Private-Group-Id := "30" }
					}
					case {
						reject
					}
				}
			}
			else {
				reject
			}
		}

		update reply {
			&Tunnel-Type := VLAN
			&Tunnel-Medium-Type := IEEE-802
		}
	}
}
O policy.d/mab é a política da secção do MAB, e o mods-available/device_vlan e o nas-only.sh são como mostrados antes, os três com um comentário acrescentado. O módulo da lista MAB e as duas listas:
freeradius/mods-available/mab_vlan
#  MAC Authentication Bypass: MAC address to VLAN, for kit with no
#  802.1X client. The mab policy only accepts VLAN 20 or 99 from here.
#  mods-enabled/mab_vlan links to it.
passwd mab_vlan {
	filename = ${modconfdir}/device_vlan/mab
	format = "*User-Name:=Tunnel-Private-Group-Id"
	delimiter = ","
}
freeradius/mods-config/device_vlan/devices
# Certificate CN,VLAN. Overrides the role in the certificate.
# cam1 is quarantined while it is looked at.
cam1,99
freeradius/mods-config/device_vlan/mab
# MAC (12 hex digits, lowercase, no punctuation),VLAN. 20 or 99 only.
aabbccddeeff,20
O sites-available/tls substitui o exemplo RadSec de origem. O diretório temporário do verify é ${run_dir}, que já existe e pertence ao utilizador com que o FreeRADIUS corre, por isso não há nada para criar:
freeradius/sites-available/tls
#  RadSec: RADIUS over TLS 1.3 on port 2083, for switches, access
#  points and radsecproxy. Replaces the stock sites-available/tls;
#  sites-enabled/tls links to it. Requests go to the default site.
listen {
	ipaddr = *
	port = 2083
	type = auth
	proto = tcp
	virtual_server = default
	clients = radsec

	limit {
		max_connections = 16
		lifetime = 0
		idle_timeout = 30
	}

	tls {
		certificate_file = ${certdir}/eaptls/radius.crt
		private_key_file = ${certdir}/eaptls/radius.key
		ca_path = ${certdir}/eaptls/ca
		ca_file = ${certdir}/eaptls/ca/root_ca.crt

		require_client_cert = yes
		check_crl = yes
		ca_path_reload_interval = 300

		#  Only certificates from step-ca's nas provisioner.
		verify {
			#  Where FreeRADIUS writes the certificate for the script to read.
			tmpdir = ${run_dir}
			client = "${raddbdir}/nas-only.sh %{TLS-Client-Cert-Filename}"
		}

		tls_min_version = "1.3"
		tls_max_version = "1.3"
		cipher_list = "DEFAULT"
		ecdh_curve = ""

		cache {
			enable = no
		}
	}
}

#  One entry per switch, AP and proxy, by management address. Over TLS
#  the secret does nothing, and FreeRADIUS requires it to be "radsec".
clients radsec {
	client switch1 {
		ipaddr = 192.0.2.21
		proto = tls
		secret = radsec
	}
	client ap1 {
		ipaddr = 192.0.2.31
		proto = tls
		secret = radsec
	}
	client radsecproxy {
		ipaddr = 192.0.2.11
		proto = tls
		secret = radsec
	}
}
O clients.conf substitui o de origem e deixa entrar o eapol_test na própria máquina e mais nada. Os switches e os APs entram por RadSec ou através do proxy:
#  UDP clients. Kit talks RadSec (sites-available/tls) or goes through
#  radsecproxy, so plain RADIUS is only for testing on this host with
#  eapol_test. Replaces the stock clients.conf.
client localhost {
	ipaddr = 127.0.0.1
	proto = *
	secret = CHANGE-ME-test-only
	require_message_authenticator = yes
	nas_type = other
}
Verifica primeiro a configuração. Depois arranca-o em primeiro plano, com as threads ligadas para que o RadSec funcione:
freeradius -XC
freeradius -fxx -l stdout
Mantê-lo atualizado
O radius-crl-refresh vai buscar a CRL com a raiz fixada, e recusa uma que não esteja assinada pelo intermédio ou que já esteja desatualizada, por isso uma obtenção falhada deixa a lista antiga no sítio. Nunca troca uma lista boa por lixo:
#!/bin/sh
# Fetch step-ca's CRL over HTTPS with the root pinned, and put it where
# FreeRADIUS reads it. FreeRADIUS picks it up within ca_path_reload_interval.
# Installed as /usr/local/sbin/radius-crl-refresh.
set -eu

CA_URL="${CA_URL:-https://ca.home.example:9000}"
DIR="${DIR:-/etc/freeradius/certs/eaptls/ca}"
TMP=$(mktemp -d)
trap 'rm -rf "$TMP"' EXIT

curl -fsS --cacert "$DIR/root_ca.crt" --tlsv1.3 -o "$TMP/crl.der" "$CA_URL/1.0/crl"
openssl crl -inform DER -in "$TMP/crl.der" -out "$TMP/crl.pem"

# Refuse a list that is not signed by our intermediate, or already stale.
openssl crl -in "$TMP/crl.pem" -noout -CAfile "$DIR/intermediate_ca.crt" 2>&1 | grep -q 'verify OK'
next=$(date -d "$(openssl crl -in "$TMP/crl.pem" -noout -nextupdate | cut -d= -f2)" +%s)
[ "$next" -gt "$(date +%s)" ]

install -m 0644 "$TMP/crl.pem" "$DIR/intermediate.crl.pem.new"
mv -f "$DIR/intermediate.crl.pem.new" "$DIR/intermediate.crl.pem"
openssl rehash "$DIR"
systemd/radius-crl-refresh.service
[Unit]
Description=Fetch step-ca's CRL for FreeRADIUS
Wants=network-online.target
After=network-online.target

[Service]
Type=oneshot
ExecStart=/usr/local/sbin/radius-crl-refresh
systemd/radius-crl-refresh.timer
[Unit]
Description=Fetch step-ca's CRL for FreeRADIUS every hour

[Timer]
OnBootSec=1min
OnUnitActiveSec=1h
RandomizedDelaySec=5min
Persistent=true

[Install]
WantedBy=timers.target
O certificado do servidor dura 24 horas, por isso renova-se sozinho. A renovação aqui manteve a chave e as permissões dos dois ficheiros, o que importa porque o FreeRADIUS os lê como freerad. Reinicia o FreeRADIUS em vez de enviar um HUP. Pela mesma razão que a CRL:
systemd/radius-cert-renew.service
#  Keeps FreeRADIUS's 24-hour server certificate renewed, and restarts
#  FreeRADIUS on each renewal so it loads the new one. Once, as root:
#    step ca bootstrap --ca-url https://ca.home.example:9000 --fingerprint <root fingerprint>
#    chgrp freerad radius.key && chmod 0640 radius.key
#  Renewal rewrites radius.crt and keeps the key and both files' modes.
[Unit]
Description=Renew FreeRADIUS's server certificate from step-ca
Wants=network-online.target
After=network-online.target

[Service]
ExecStart=/usr/bin/step ca renew --daemon \
  --exec "systemctl restart freeradius" \
  /etc/freeradius/certs/eaptls/radius.crt /etc/freeradius/certs/eaptls/radius.key
Restart=on-failure
RestartSec=5min

[Install]
WantedBy=multi-user.target
radsecproxy
# radsecproxy beside switches and APs that only speak UDP RADIUS.
# Takes UDP in on the management VLAN, sends RadSec over TLS 1.3 out.

ListenUDP *:1812

LogLevel 3
LogDestination file:///var/log/radsecproxy.log

tls stepca {
    CACertificateFile  /etc/radsecproxy/root_ca.crt
    CertificateFile    /etc/radsecproxy/radsecproxy.crt
    CertificateKeyFile /etc/radsecproxy/radsecproxy.key
    TlsVersion TLS1_3
}

# The kit that only speaks UDP, from 192.0.2.32 to .63 on the management
# VLAN. Netgear caps the secret at 16 alphanumeric characters, so use all
# 16, random:
#   openssl rand -base64 32 | tr -dc 'A-Za-z0-9' | head -c 16
client switches {
    host 192.0.2.32/27
    type udp
    secret CHANGE-ME-16chars
    RequireMessageAuthenticator on
}

server freeradius {
    host radius.home.example
    port 2083
    type tls
    tls stepca
    secret radsec
    certificateNameCheck on
}

realm * {
    server freeradius
}
hostapd
Uma máquina Linux a fazer de porta de switch, a falar RadSec. Este é o ficheiro com que a porta simulada correu:
# A Linux box as an 802.1X wired port, talking RadSec to FreeRADIUS.
# Needs hostapd built with CONFIG_DRIVER_WIRED=y and CONFIG_RADIUS_TLS=y.
interface=eth1
driver=wired
ieee8021x=1
use_pae_group_addr=1
eap_reauth_period=3600
nas_identifier=switch1

auth_server_addr=192.0.2.10
auth_server_port=2083
auth_server_type=TLS
auth_server_shared_secret=radsec
auth_server_ca_cert=/etc/hostapd/root_ca.crt
auth_server_client_cert=/etc/hostapd/switch1.crt
auth_server_private_key=/etc/hostapd/switch1.key

logger_syslog=-1
logger_syslog_level=2
E para um ponto de acesso. Este passa pelo radsecproxy sobre UDP, como faria um AP Netgear, e é o ficheiro com que os rádios simulados correram:
# A Linux access point: one WPA2/WPA3-Enterprise SSID, each client on the
# VLAN RADIUS names. This one talks UDP to radsecproxy, like the Netgear
# APs. For RadSec, build hostapd with CONFIG_RADIUS_TLS=y and use the
# auth_server_* block from hostapd-wired.conf instead.
interface=wlan0
driver=nl80211
ssid=Home
country_code=GB
hw_mode=g
channel=6

ieee8021x=1
eapol_version=2
wpa=2
# WPA-EAP for WPA2-Enterprise; WPA-EAP-SHA256 with ieee80211w=2 for WPA3-Enterprise.
wpa_key_mgmt=WPA-EAP WPA-EAP-SHA256
rsn_pairwise=CCMP
ieee80211w=1
nas_identifier=ap2
own_ip_addr=192.0.2.33

auth_server_addr=192.0.2.11
auth_server_port=1812
auth_server_shared_secret=CHANGE-ME-16chars
radius_require_message_authenticator=1

# 2 = required: no VLAN in the answer means no network.
dynamic_vlan=2
vlan_naming=1
vlan_tagged_interface=eth0
vlan_bridge=brvlan

ctrl_interface=/run/hostapd
logger_syslog=-1
logger_syslog_level=2
Os dispositivos
O nmcli.sh é o comando da secção dos dispositivos e o seu gémeo com fios. Sem NetworkManager, o wpa_supplicant recebe estes:
clients/wpa_supplicant-wired.conf
# Linux client, wired 802.1X. Run: wpa_supplicant -D wired -i eth0 -c this-file
ctrl_interface=/run/wpa_supplicant
ap_scan=0
network={
    key_mgmt=IEEE8021X
    eapol_flags=0
    eap=TLS
    phase1="tls_disable_tlsv1_3=0"
    identity="anonymous"
    ca_cert="/etc/pki/home/root_ca.crt"
    domain_match="radius.home.example"
    client_cert="/etc/pki/home/laptop1.crt"
    private_key="/etc/pki/home/laptop1.key"
}
clients/wpa_supplicant-wifi.conf
# Linux client, WiFi, without NetworkManager. TLS 1.3, anonymous identity,
# and the server name checked.
ctrl_interface=/run/wpa_supplicant
network={
    ssid="Home"
    key_mgmt=WPA-EAP WPA-EAP-SHA256
    ieee80211w=1
    eap=TLS
    phase1="tls_disable_tlsv1_3=0"
    identity="anonymous"
    ca_cert="/etc/pki/home/root_ca.crt"
    domain_match="radius.home.example"
    client_cert="/etc/pki/home/laptop1.crt"
    private_key="/etc/pki/home/laptop1.key"
}
Contra o que foi testado cada ficheiro
| Ficheiros | Corridos contra | Resultado |
|---|---|---|
step-ca/ | step-ca 0.30.2, uma CA nova | Os 7 certificados emitidos com os seus papéis; laptop2 emitido e revogado pela receita |
freeradius/ | 3.2.10, instalado pelo install.sh | laptop1 VLAN 10, cam1 99, tv1 30, um certificado nas recusado; MAB aabbccddeeff VLAN 20, um MAC desconhecido recusado |
radius-crl-refresh | step-ca sobre TLS 1.3 | CRL instalada e com hash; o portátil revogado recusado em menos de cinco minutos, sem reiniciar |
radius-cert-renew.service | step ca renew 0.30.2 | Certificado renovado; chave e permissões intactas |
radsecproxy.conf | radsecproxy 1.11.2 | EAP-TLS através dele aceite; MAB com Message-Authenticator VLAN 20, sem ele descartado |
hostapd-wired.conf | hostapd 2.11, compilado com RadSec | VLANs 10, 99 e 30 sobre TLS 1.3 |
hostapd-wifi.conf, wpa_supplicant-wifi.conf | Rádios simulados, através do radsecproxy | Três estações num SSID, VLANs 10, 99 e 30; o ficheiro de cliente tal como está escrito e uma estação só WPA3 ligaram-se ambos |
wpa_supplicant-wired.conf | eapol_test 2.11 | As mesmas respostas que a tabela mais acima |
| Unidades systemd | systemd-analyze verify | Nenhuma queixa além de os dois programas não estarem instalados aqui |
O que tranca toda a gente lá fora
Cada um destes casos foi encontrado ou testado durante esta montagem, exceto a VLAN em falta num trunk, que precisa de um switch real para se mostrar. Quase todos falham fechados. É a maneira certa de falhar, e mesmo assim uma má manhã.
| Avaria | O que vês | Correção |
|---|---|---|
| CRL expirada ou em falta | Todos os dispositivos recusados; CRL has expired ou unable to get certificate CRL | Ir buscar a CRL com um temporizador e vigiá-lo |
| CRL nova não apanhada | Um dispositivo revogado continua a entrar | ca_path_reload_interval = 300, ou reiniciar o FreeRADIUS |
| Cliente com o TLS 1.3 desligado | protocol version, dispositivo recusado | tls_disable_tlsv1_3=0, tls-1-3-enable ou as chaves do perfil Apple |
Ficheiros de certificado não legíveis pelo freerad | O FreeRADIUS não arranca, Permission denied | Torná-los legíveis pelo freerad, a chave só por ele |
| Certificado sem papel | Recusado pela política | Reemitir através do provisioner network com --set role= |
| VLAN em falta no switch ou no trunk do AP | O dispositivo autentica-se, não recebe endereço | Criar a VLAN e marcá-la com tag em todos os trunks a que o dispositivo possa chegar |
| Segredo partilhado RADIUS errado | Nenhuma resposta; o FreeRADIUS regista invalid Message-Authenticator! (Shared secret is incorrect.) e o switch tenta de novo até desistir | O mesmo segredo no clients.conf e no switch ou no AP |
| Dispositivo que não verifica o nome do servidor | Nada. Funciona, e também funcionaria com um impostor | Definir o nome do servidor em todos os dispositivos |
| Pedido sem Message-Authenticator | Descartado em silêncio; o switch tenta de novo e desiste | Ligá-lo no switch, ou pôr o radsecproxy à frente |
Listener RadSec com freeradius -X | Threading must be enabled for TLS sockets | freeradius -fxx -l stdout |
| hostapd compilado sem RadSec | unsupported RADIUS type 'TLS' | Compilar com CONFIG_RADIUS_TLS=y, ou usar o radsecproxy |
| radsecproxy com o endereço do servidor | No subjectaltname matching address | Usar radius.home.example |
Porque é que isto não está em todas as redes empresariais por omissão?
Nada neste artigo é novo. O EAP-TLS foi publicado em outubro de 199937. Os atributos de VLAN seguiram-se em setembro de 20033. Os dois fabricantes de switches acima documentam a VLAN dinâmica nos seus próprios manuais, e a CA, o servidor RADIUS e o proxy são software livre e não custam nada. Vai pela via comercial e a mesma coisa passa a ser uma linha na fatura: a Cisco põe «RADIUS authentication, authorization, and accounting, including 802.1X, MAC authentication bypass» no escalão Essentials do ISE, licenciado por «concurrent active endpoints», em que um endpoint pode ser uma das «printers, fax machines, or other types of network devices»38 da rede. Seja como for, a capacidade está no equipamento há mais de vinte anos.
Então porque é que uma rede empresarial em 2026 ainda corre com uma palavra-passe que toda a gente partilha?
Posso perguntar porque é que tantos administradores e MSP simplesmente não se dão ao trabalho? Não quem. O que deixa isto continuar. Há três respostas honestas, porque há três casos.
Alguns não sabem. E essa é a falha, não a desculpa. Saber o que o teu próprio switch consegue fazer não é uma coisa que te acontece. Garantir que sabes é o trabalho, e o manual que o diz é de descarga gratuita.
Alguns sabem, e deixam ficar. A palavra-passe partilhada funciona. Ninguém abre um pedido por causa dela. Um certificado por dispositivo é um conjunto de tarefas sem nada para mostrar até ao dia em que um portátil desaparece, e como tal nunca ganha lugar na lista. Para um MSP as contas são ainda mais simples: uma rede plana com uma palavra-passe é mais barata de suportar, nenhum contrato a mede, e o cliente nunca pergunta. A série sobre os MSP percorre onde esses incentivos levam, e isto é o mesmo padrão numa fatura mais pequena. É a este caso que a pergunta se dirige: o administrador que tem o switch que o faz, leu até aqui, e mantém a chave partilhada porque ninguém o vai obrigar a justificá-la.
Alguns genuinamente ainda não conseguem. A impressora sem suplicante, a televisão que não faz TLS 1.3, a máquina de negócio que o fabricante não atualiza. É uma restrição real e a resposta é sim, é defensável: MAB para uma VLAN vedada, a razão escrita, e uma data ao lado para quando a máquina sair.
A falha não é ter uma lacuna. Toda a gente tem lacunas. É gerir uma rede empresarial por cima de uma que nunca foste fechar, em equipamento que já vinha capaz de a fechar.
Toda a gente já teve uma palavra-passe partilhada. Mantê-la numa rede empresarial por escolha é a parte que não é defensável.
Porque é que o Cyber Essentials não o pede
Porque nunca foi essa a intenção. O Cyber Essentials é a base apoiada pelo governo, e «a growing number of organisations require suppliers to be certified to bid for work»39. Foi construído contra «the most common internet based cyber security threats»39, e os seus requisitos são explícitos sobre onde param. O equipamento sem fios fica fora do âmbito onde um atacante não lhe consegue chegar a partir da internet, porque «the Cyber Essentials scheme isn’t concerned with attacks that can only be launched within the signal range of the wireless device»40. Os seus cinco controlos são firewalls, configuração segura, atualizações de segurança, controlo de acessos dos utilizadores e proteção contra malware40. Nenhum deles pergunta quem tem autorização para entrar na rede, para começar. O mais perto que chega é «change any default or guessable account passwords»40, e uma chave de WiFi impressa no balcão da receção não é uma conta.
As VLANs aparecem nele, uma vez. Um «sub-set» de uma organização, um que esteja «segregated from the rest of the organisation by a firewall or VLAN»40, pode ser avaliado à parte. Por isso o único sítio onde o esquema se cruza com uma VLAN é como forma de traçar a linha à volta de uma parte menor da rede.
Nos seus próprios termos, é justo. É um piso contra ataques vindos da internet, e di-lo. O problema é o que acontece a um piso quando tem um certificado pendurado na parede. Torna-se o alvo, depois o teto, e uma empresa consegue passá-lo com todos os dispositivos numa única rede plana atrás de uma palavra-passe que a pessoa da limpeza sabe. Qualquer pessoa que passe junto ao edifício com um portátil está dentro do modelo de ameaça que importa e fora daquele que foi avaliado.
Uma palavra-passe é uma promessa que ninguém cumpre
O que me impressionou, ao montar isto, foi quão pouco dele era difícil. Todas as armadilhas estavam escritas em algum lado, num comentário de configuração ou num manual de fabricante, e todas cederam a uma tarde no laboratório.
E mesmo assim a casa corre com uma palavra-passe de WiFi escrita no frigorífico. Não porque a alternativa seja difícil, mas porque a palavra-passe é o padrão, e o padrão nunca tem de se justificar. Toda a gente sabe que é partilhada. Toda a gente sabe que se espalha. Ninguém a muda, porque mudá-la quer dizer andar por todos os dispositivos da casa com a nova, por isso fica igual durante anos, ao longo de cada convidado, cada inquilino e cada telemóvel que foi parar a um contentor de reciclagem com ela ainda guardada, e deixa entrar toda a gente que alguma vez a teve.
Um certificado por dispositivo é uma ideia diferente do que serve a rede. A rede deve saber o que uma coisa é, e não apenas que alguém um dia lá escreveu a palavra certa. É um padrão a que te obrigas sem ninguém a verificar, o único tipo que vale a pena ter. A câmara não fica ao lado do portátil só porque calhou estar no mesmo SSID. Fica onde a puseste, em equipamento que é teu, sob uma regra que escreveste e consegues ler. Quando se porta mal, muda de sítio com uma linha num ficheiro de texto. Quando desaparece, um comando deixa-a de fora.
A troca são tarefas. Uma CRL com um temporizador por trás, certificados com uma data na agenda, dispositivos testados antes de serem comprados. É esse o custo, e está do lado certo: pagas em esforço que consegues ver, em vez de numa palavra-passe que há anos anda a deixar entrar gente em silêncio.
RFC 3748 — Extensible Authentication Protocol (EAP) — o EAP e os papéis de par, autenticador e servidor de autenticação entre os quais corre. ↩︎
RFC 2868 — RADIUS Attributes for Tunnel Protocol Support — define os atributos de túnel que o RFC 3580 reutiliza para as VLANs. ↩︎
RFC 3580 — IEEE 802.1X RADIUS Usage Guidelines — secção 3.31, «Tunnel-Type=VLAN (13) Tunnel-Medium-Type=802 Tunnel-Private-Group-ID=VLANID», e «the VLANID integer value is encoded as a string». ↩︎ ↩︎ ↩︎
Microsoft Security Advisory 2743314 — «An attacker who obtained the MS-CHAP v2 authentication traffic could then use the exploit code to decrypt a user’s credentials.» ↩︎
RFC 5216 — The EAP-TLS Authentication Protocol — autenticação mútua por certificados sobre EAP. ↩︎
RFC 9190 — EAP-TLS 1.3 — «TLS 1.3 also encrypts certificates and some of the extensions. When using EAP-TLS with TLS 1.3, the use of privacy is mandatory and does not cause any additional round trips»; a secção 2.1.7 recomenda NAIs anónimos na resposta de identidade. ↩︎ ↩︎
FreeRADIUS 3.2.10 — mods-available/eap —
check_crl,check_all_crl«Check if intermediate CAs have been revoked»,allow_expired_crl, e «most EAP supplicants WILL NOT DO TLS 1.3 PROPERLY». ↩︎ ↩︎ ↩︎Smallstep — Certificate templates — os dados de utilizador passados com
--setficam disponíveis no modelo como.Insecure.User; envolve sempre os valores emtoJson. ↩︎FreeRADIUS 3.2.10 — dictionary.freeradius.internal — os atributos
TLS-Client-Cert-*que a política lê, incluindoTLS-Client-Cert-SubjecteTLS-Client-Cert-X509v3-Extended-Key-Usage-OID. ↩︎FreeRADIUS 3.2.10 — mods-available/passwd — «Attributes marked as ‘=’ are added to reply_items instead of default configure_items». ↩︎
wpa_supplicant — wpa_supplicant.conf — «tls_disable_tlsv1_3=0 - enable TLSv1.3 (experimental - disabled by default)», e
domain_match, a «Constraint for server domain name». ↩︎RFC 2548 — Microsoft Vendor-specific RADIUS Attributes —
MS-MPPE-Send-KeyeMS-MPPE-Recv-Key, cifradas como «b(1) = MD5(S + R + A) c(1) = p(1) xor b(1)», em que S é o segredo partilhado. ↩︎BlastRADIUS — CVE-2024-3596; a mitigação recomendada é «to mandate that clients and servers always send and require Message-Authenticator attributes for all requests and responses». ↩︎ ↩︎
RFC 3579 — RADIUS Support For EAP — «the Message-Authenticator attribute MUST be used to protect all Access-Request, Access-Challenge, Access-Accept, and Access-Reject packets containing an EAP-Message attribute.» ↩︎
FreeRADIUS 3.2.10 — radiusd.conf —
require_message_authenticatorelimit_proxy_state; pôr ambos a «no» «will allow MITM attackers to create fake Access-Accept packets to the NAS!» ↩︎RFC 6614 — TLS Encryption for RADIUS — RadSec, maio de 2012, Experimental. ↩︎
IETF — RadSec: RADIUS over TLS and DTLS — estatuto pretendido Proposed Standard, tornando obsoletos o RFC 6614 e o RFC 7360; estado IESG «Has enough positions to pass» quando verificado a 13 de outubro de 2026. ↩︎
FreeRADIUS 3.2.10 — sites-available/tls — o listener RadSec,
require_client_cert,proto = tls, e «TLS clients MUST have the shared secret set to “radsec”». ↩︎hostapd 2.11 source —
hostapd/defconfig: «Include support fo RADIUS/TLS into the RADIUS client»,#CONFIG_RADIUS_TLS=y. ↩︎TP-Link — Omada Software Controller 6.1 release note — «Added support for RadSec (RADIUS over TLS) to secure SSID, MAC-Based, and 802.1X authentications on both APs and Switches», exigindo o firmware mais recente nos APs e nos switches. ↩︎ ↩︎
TP-Link Omada — 802.1X configuration — RADIUS Proxy: «It does not support the RadSec feature»; com RadSec, «it is recommended to disable Require Message-Authenticator». ↩︎
Netgear — M4250 and M4350 CLI manual —
radius server key: «The secret must be an alphanumeric value not exceeding 16 characters»; nenhuma menção a RadSec. ↩︎Netgear — WAX630 user manual — «Enter the number of the UDP port on the access point that is used to access the RADIUS server», e «By default, the password is sharedsecret.» ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
radsecproxy — «made to be able to deploy RadSec (RADIUS over TLS) so that all RADIUS communication across network links could be done using TLS, without modifying existing RADIUS software». Testado aqui com a 1.11.2. ↩︎
RFC 9765 — RADIUS/1.1 — abril de 2025, Experimental: «the RADIUS shared secret is no longer used, and all MD5-based packet authentication and attribute obfuscation methods are removed.» ↩︎
FreeRADIUS 3.2.10 — ChangeLog — o RADIUS/1.1 está «Disabled by default, can be enabled by passing
--with-radiusv11to the configure script. For now, this is for testing interoperability.» ↩︎Netgear — M4250 user manual — VLAN Assignment Mode, «The default is Disable»; Dynamic VLAN Creation Mode; Authentication Order, «if a client tries 802.1X authentication (based on the user and client credentials) and authentication fails, the interface proceeds with MAB authentication.» O manual do M4350 tem o mesmo texto. ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
TP-Link Omada — Dynamic VLAN with the VLAN Assignment function of RADIUS — switches: Authentication Type «Port Based», «enable ‘VLAN Assignment’», «make sure the 802.1X Control mode is Auto»; pontos de acesso: «Enable VLAN Assignment for Wireless Network» no perfil RADIUS. ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
TP-Link — Configuration guide for 802.1X VLAN assignment and MAB — «VLAN Assignment takes effect only when the control type is Port Based»; as VLANs em falta são criadas automaticamente; o MAB envia o MAC como «12 hexadecimal digits, all lowercase and no punctuation». ↩︎ ↩︎ ↩︎ ↩︎
Netgear — GS710TUP user manual — o controlo de porta baseado em MAC «allows multiple supplicants connected to the same port». ↩︎
hostapd — hostapd.conf — VLAN dinâmica «parsed from following RADIUS attributes based on RFC 3580 and RFC 2868»;
dynamic_vlan«2 = required; reject authentication if RADIUS server does not include VLAN ID»;vlan_tagged_interfaceevlan_bridge. Lido do pacote hostapd 2.11. ↩︎Netgear — WAX620 user manual — WPA3 Enterprise: «the encryption is automatically set to GCMP256». ↩︎
Pixel Phone Help — Connect to Wi-Fi networks — «The ‘Do not validate’ setting option used in EAP-PEAP, EAP-TLS and EAP-TTLS configurations has been removed for security reasons.» ↩︎ ↩︎
Apple — WiFi.EAPClientConfiguration —
TLSTrustedServerNames, «If a server presents a certificate that isn’t in this list, the system doesn’t trust it»; oTLSMaximumVersioné1.2por omissão. ↩︎ ↩︎ ↩︎NetworkManager — 802-1x settings —
domain-match: «Constraint for server domain name», maisca-cert,client-cert,private-keyephase1-auth-flags. ↩︎Android Developers — WifiEnterpriseConfig —
setDomainSuffixMatch;TLS_V1_3«Added in API level 34», comWifiManager.isTlsV13Supported()a indicar «whether or not TLS v1.3 is supported». ↩︎ ↩︎RFC 2716 — PPP EAP TLS Authentication Protocol — a especificação original do EAP-TLS, outubro de 1999, entretanto substituída pelo RFC 5216. ↩︎
Cisco — ISE licences — o Essentials cobre «RADIUS authentication, authorization, and accounting, including 802.1X, MAC authentication bypass and easy connect»; «Concurrent active endpoints refer to the total number of supported users and devices… printers, fax machines, or other types of network devices.» ↩︎
NCSC — About Cyber Essentials — «A growing number of organisations require suppliers to be certified to bid for work»; protege contra «the most common internet based cyber security threats». ↩︎ ↩︎
NCSC — Cyber Essentials: Requirements for IT Infrastructure v3.3 — abril de 2026. Os dispositivos sem fios ficam fora do âmbito onde não podem ser atacados a partir da internet: «the Cyber Essentials scheme isn’t concerned with attacks that can only be launched within the signal range of the wireless device»; os cinco controlos técnicos; «change any default or guessable account passwords»; um subconjunto «is part of the organisation whose network is segregated from the rest of the organisation by a firewall or VLAN». ↩︎ ↩︎ ↩︎ ↩︎