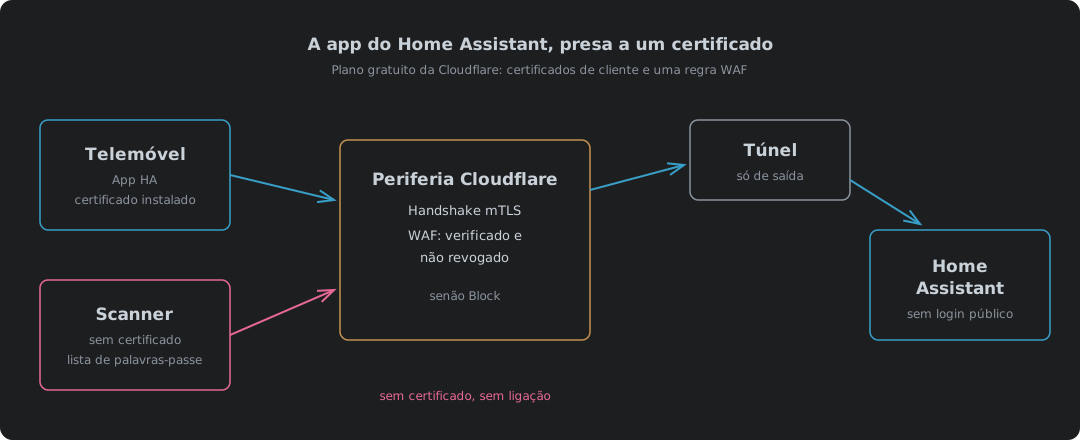
O problema de chegar ao Home Assistant de fora
O Home Assistant gere a casa aqui: as luzes, o aquecimento, o ar condicionado, o carregador do carro, os alarmes. A app no telemóvel é como tudo isso se usa fora de casa, e é também como a casa sabe onde estão os telemóveis, porque a app reporta a localização e os sensores em segundo plano.
Por isso tem de funcionar quando não está ninguém em casa. A questão é como.
A resposta habitual é pôr o Home Assistant na internet com um hostname e uma página de login. Funciona. Também quer dizer que qualquer pessoa no planeta consegue chegar à página de login, experimentar palavras-passe contra ela e sondar o que estiver por trás. Uma página de login é uma palavra-passe entre a internet e as fechaduras da tua porta da frente.
Eu não queria isso. Os requisitos eram curtos:
- Nenhuma página de login acessível ao público. Nada responde a não ser que o dispositivo seja um dos nossos.
- A app do Home Assistant tem de continuar a funcionar em segundo plano, sem ninguém a passar por um login.
- Nada extra a correr nos telemóveis. Nenhum agente de VPN.
- O plano gratuito da Cloudflare. O túnel já lá está.
Estes quatro eliminam a maior parte das opções habituais antes de começares.
O que cada opção te dá de facto
A própria documentação do Home Assistant enumera as formas de entrar: Home Assistant Cloud, uma VPN, um reverse proxy ou reencaminhamento de portas1. A Cloudflare junta as suas próprias versões das duas últimas. Eis como se saem face a esses quatro requisitos, o que pode correr mal com cada uma e quanto custa cada uma em bateria.
| Opção | Quem chega à página de login | A app funciona em segundo plano | Extra no telemóvel | O que custa de facto | Riscos | Custo de bateria | IPv4 e IPv6 |
|---|---|---|---|---|---|---|---|
| Reencaminhamento de porta para o Home Assistant | Toda a gente | Sim | Nada | Grátis na fatura. Cada scan e cada tentativa de palavra-passe corre no Home Assistant, e um DDoS cai na tua linha de casa | Página de login aberta a todos os scanners. Um buraco no router direto para a LAN. Uma linha de casa atrás de carrier-grade NAT não tem porta para reencaminhar2. App: funciona em Android e iPhone, é só um URL | Normal | O IPv4 precisa de um endereço público teu, não de carrier-grade NAT. O IPv6 precisa de uma abertura na firewall, e um telemóvel numa Wi-Fi só IPv4 não lhe chega |
| Cloudflare Tunnel, mais nada | Toda a gente | Sim | Nada | Grátis. A Cloudflare aguenta um DDoS, mas cada tentativa de palavra-passe continua a correr no Home Assistant | Página de login aberta a todos os scanners e listas de palavras-passe. Uma palavra-passe adivinhada e o atacante tem uma máquina na tua LAN. App: funciona em Android e iPhone, é só um URL | Normal | Ambos. A Cloudflare responde em qualquer um3, e a casa só liga para fora4 |
| Túnel mais um login do Cloudflare Access | Só depois de um login | Não, as chamadas em segundo plano batem no login | Nada | Grátis. Os estranhos param na Cloudflare, sem carga no Home Assistant | A localização e os sensores deixam de reportar sem ninguém dar por isso. Só o Home Assistant é publicado, atrás do login. App: não consegue enviar o cabeçalho do service token que o Access exige5 | Normal | Ambos, como o túnel |
| Túnel mais rede privada WARP | Ninguém de fora | Sim | Agente WARP | Grátis. Nada público para sondar | Corre em portas UDP que a rede de um hotel ou de um escritório pode bloquear6. O Android permite uma VPN de cada vez7. Uma rota pode pôr a LAN inteira em todos os telemóveis inscritos8. App: não precisa de nada, mas o WARP tem clientes para Android e iPhone e nenhum para um relógio Wear OS9 | Mais alto, uma VPN sempre ligada | Ambos. O agente chega à Cloudflare por qualquer um6 |
| Home Assistant Cloud | Toda a gente com o URL | Sim | Nada | £6,50 por mês ou £65 por ano10. As tentativas de palavra-passe continuam a correr no Home Assistant | Página de login pública. A entrada está nas mãos da empresa de outra pessoa: sem entrada quando o serviço deles está em baixo. Uma palavra-passe adivinhada e o atacante tem uma máquina na tua LAN. App: funciona em Android e iPhone | Normal | Em casa, qualquer um, liga para fora a um relay da Nabu Casa11. O IPv6 para o telemóvel não está documentado |
| Reencaminhamento de porta para nginx ou Caddy com certificado de cliente | Só dispositivos com certificado | Sim | Um certificado e a raiz da tua própria CA | Grátis na fatura. Um estranho custa um handshake TLS no proxy, nunca um login no Home Assistant, e um DDoS cai na tua linha de casa | Um buraco no router para o proxy, não para o Home Assistant. És tu que geres a CA, e uma CRL desatualizada tranca todos os telemóveis cá fora. App: como na linha do certificado abaixo | Normal | Como o reencaminhamento de porta. O nginx tem de ser instruído a escutar em IPv6, o Caddy fá-lo por omissão |
| Túnel mais certificado de cliente | Só dispositivos com certificado | Sim | Um certificado | Grátis. Os estranhos são recusados na periferia, sem carga no Home Assistant | Um telemóvel perdido entra até ser revogado. HTTPS simples na 443, bloqueado só onde a web está. Só o Home Assistant é publicado, e só a quem tem certificado. App: suportado em Android; a app de iPhone não está documentada; o Wear OS precisa do ficheiro PKCS12 na configuração12 | Normal | Ambos, como o túnel |
O túnel também tira da mesa a questão IPv4 contra IPv6. A Cloudflare responde ao telemóvel no que ele tiver, e a casa só liga para fora, por isso uma linha de casa atrás de carrier-grade NAT, ou uma com IPv6 e nenhum IPv4 público, funciona como qualquer outra. Um reencaminhamento de porta precisa de um endereço IPv4 público teu, ou de IPv6 nas duas pontas. Porque é que tantas linhas de casa ainda não têm nem uma coisa nem outra é uma história à parte, em We Never Ran Out of Addresses. We Ran Out of Effort..
O túnel sozinho resolve o router, não a exposição. O cloudflared faz apenas ligações de saída, por isso não há porta de entrada para reencaminhar13, mas o hostname que publica continua a servir a página de login a quem a pedir.
O Cloudflare Access resolve? Para um browser, sim, e é assim que os desktops em Zero Trust VDI Without the Cloud Bill o usam. Para a app tem a forma errada. O Access põe uma pessoa à frente de uma página de login, e o tráfego da app em segundo plano não tem pessoa nenhuma. O contorno habitual é um service token enviado num cabeçalho, e a app não consegue enviá-lo. A sua web view não permite acrescentar cabeçalhos a pedidos POST nem a WebSockets, que é como a app fala com o Home Assistant, e a discussão entre programadores acaba nos certificados de cliente como «a better (more secure) alternative»5.
O WARP resolveria, e foi posto de parte porque obriga a um agente em cada telemóvel. Uma VPN gasta mais bateria do que uma ligação normal, porque é um túnel mantido aberto o dia todo, esteja a app a falar ou não. Corre sobre UDP em portas que a rede de um hotel ou de um escritório pode descartar, o que te deixa trancado cá fora precisamente quando estás longe6. E o Android corre uma VPN de cada vez7, por isso o WARP e uma VPN do trabalho não podem estar ligados ao mesmo tempo. O Home Assistant Cloud é um bom serviço e paga o desenvolvimento, mas é uma subscrição, e o URL continua a servir uma página de login a quem o encontrar. Também entrega a entrada da tua casa à empresa de outra pessoa. O serviço deles, a conta deles, o preço deles, as condições deles. Isso é perda de soberania, e é a troca que todas as ofertas cloud te pedem: conveniência agora, outra pessoa no controlo para sempre.
A Cloudflare não é diferente na natureza, e seria desonesto fingir o contrário. Todas as opções com túnel nesta tabela a põem no caminho, e ela termina o TLS na sua periferia, que é como a regra WAF consegue sequer ler a verificação do certificado. A diferença é quanto ela guarda. Aqui guarda o portão. O Home Assistant, os seus dados e as suas palavras-passe ficam em casa, e se a Cloudflare desaparecer a casa continua a funcionar, que é a última linha da tabela em «Onde falha». Se até isso for mais confiança do que queres entregar, a versão com nginx e Caddy faz a mesma verificação na tua própria casa, com a tua própria CA, e em troca fica com o reencaminhamento de porta e as tarefas da CA.
Sobra o certificado de cliente. O telemóvel prova o que é antes de o Home Assistant ver um único byte.
O que custa realmente estar aberto à internet
Grátis na fatura não é o mesmo que grátis. Tudo o que responde à internet paga por isso em carga na máquina. Cada tentativa de palavra-passe contra o login do próprio Home Assistant é uma verificação bcrypt de 12 rondas, e corre uma mesmo quando o utilizador não existe, por isso um estranho a adivinhar custa exatamente o mesmo que tu a entrar14. Essa carga cai na máquina que gere a casa, a toda a hora, enquanto os scanners continuarem a vir. E continuam a vir.
Medi-o nesta montagem. O hostname ficou ativo às 22:38 de 14 de outubro de 2026 e não foi publicado em lado nenhum. Em menos de duas horas a Cloudflare tinha registado bem mais de cem pedidos a partir de uns vinte e tal endereços em Singapura, no Canadá, na Alemanha, nos Países Baixos, na Grécia e nos Estados Unidos, a maior parte de um crawler a percorrer o nome novo vezes sem conta. Não consigo provar como o encontraram, mas o momento aponta para a certificate transparency: a Let’s Encrypt regista cada certificado que emite15, e os scanners vigiam esses registos. Todos esses pedidos pararam na periferia. O Home Assistant não viu nenhum. Nem um byte.
Um reencaminhamento de porta é ainda pior, porque põe o teu endereço de casa em jogo. Um DDoS apontado a ele enche a tua banda larga, e então a casa inteira fica sem internet, não só o Home Assistant. Atrás do túnel é a Cloudflare que leva com a enxurrada, em todos os planos incluindo o Free16, e não expulsa um cliente pelo tamanho de um ataque desde 201717. O certificado faz o último passo. Um estranho é recusado na periferia, e o Home Assistant não gasta nada com ele.
Depois há a rede onde o Home Assistant está. Não é uma app web numa ilha. Está na LAN de casa ao lado das câmaras, do NAS e dos portáteis, e guarda as credenciais de bastantes deles. Passa o login dele e tens uma máquina dentro de casa, não apenas um painel. Um reencaminhamento de porta é um buraco no router apontado diretamente a essa máquina. O WARP falha para o outro lado, por ser generoso demais: uma rota pode publicar uma rede privada inteira para todos os telemóveis inscritos, e restringi-la é uma política separada que tens de te lembrar de escrever8. Perde um telemóvel com isso e quem o encontrar está na tua LAN. O certificado publica um hostname, para os dispositivos que têm um, e nada mais na rede é alcançável de fora.
mTLS no plano gratuito: que metade é grátis
Uma boa parte dos conselhos online diz que o mTLS na Cloudflare precisa de Enterprise. Não precisa. A Cloudflare vende mTLS duas vezes, e só uma delas precisa de Enterprise.
| Certificados de cliente mais regra WAF | mTLS do Cloudflare Access | |
|---|---|---|
| Plano | Free, Pro, Business, Enterprise | Só Zero Trust Enterprise |
| Autoridade de certificação | Gerida pela Cloudflare (trazer a tua é Enterprise) | Só a tua |
| Certificados incluídos | 100 ativos por zona | Não se aplica |
| Imposto por | Uma regra personalizada da WAF que tu escreves | Uma política do Access |
| Revogação | Integrada, verificada pela regra | A tua própria CRL e um Worker |
A primeira coluna é a que queremos. Trazer a tua própria CA é Enterprise na Cloudflare. Fora da Cloudflare não custa nada, e certificados de cliente com o step-ca trata disso. A própria comparação da Cloudflare di-lo sem rodeios: a oferta Application Security inclui 100 certificados de cliente por zona gratuitamente, enquanto o mTLS do Access é uma funcionalidade Zero Trust Enterprise18. Os planos Free, Pro e Business têm 100 certificados ativos por zona, e revogar um liberta logo o lugar19. Dois telemóveis usam dois.
O plano gratuito também tem cinco regras personalizadas da WAF20. Isto precisa de uma.
Como funciona a verificação
A Cloudflare faz o trabalho na sua periferia. Quando o mTLS está ativo para um hostname, o handshake TLS pede um certificado ao cliente21. Isso sozinho não bloqueia nada. Um cliente que não envia certificado continua a ligar-se. Simplesmente chega com o campo de verificação a falso.
O bloqueio é a regra WAF. A Cloudflare expõe o resultado da verificação do certificado como campos na sua linguagem de regras22:
(http.host eq "ha.example.com"
  and (not cf.tls_client_auth.cert_verified
       or cf.tls_client_auth.cert_revoked))
Action: Block
A segunda linha está lá por uma razão. Um certificado revogado continua a ser verificado, porque cert_revoked verdadeiro significa que cert_verified também é verdadeiro23. Verifica só o primeiro campo e um certificado revogado entra pela porta dentro. Revogar o certificado de um telemóvel perdido não vale nada se a regra não perguntar.
Mérito a quem o tem: o pessoal da discussão do Home Assistant para Android descobriu esta regra e publicou-a5. Bom trabalho, e poupou-me muita escavação.
O lado do Home Assistant
O Home Assistant tem de ser informado de que está atrás de um proxy, e isto não é opcional. Os pedidos vindos de um reverse proxy são bloqueados por conceção até o Home Assistant ser instruído a confiar nele24. O conector cloudflared do túnel conta como um.
Desde a 2026.8 estas definições vivem na interface, em Definições → Sistema → Rede → Servidor HTTP, não no configuration.yaml24. Guardá-las reinicia o Home Assistant, e um administrador tem depois cinco minutos para confirmar as novas definições antes de elas voltarem atrás sozinhas. É uma rede de segurança que vale a pena conhecer antes de te trancares cá fora.
| Definição | Valor | Porquê |
|---|---|---|
| Confiar em X-Forwarded-For | Ligado | Sem isto, os pedidos via proxy são recusados |
| Proxies de confiança | Só o endereço da máquina do cloudflared | Só essa máquina pode dizer que está a reencaminhar por alguém |
| Ativar banimento de IP | Ligado, poucas tentativas | Os banimentos caem no endereço real do cliente, não no da Cloudflare |
| URL do Home Assistant, Internet | https://ha.example.com | A app usa isto como o seu URL externo |
A entrada dos proxies de confiança é estreita de propósito. Confia numa sub-rede inteira e qualquer dispositivo nela pode forjar o endereço do cliente, o que torna a lista de banimentos inútil.
Depois a app. A documentação da app Companion cobre esta configuração pelo nome. Se o Home Assistant estiver atrás de um reverse proxy que faz autenticação de cliente TLS, a app pede um certificado, e quer que ele seja instalado como «VPN & app user certificate»12. Num telemóvel sem certificado tens um erro ou um ecrã em branco, que é o resultado correto para um telemóvel que não devia entrar.
Põe o nível de segurança da ligação da app em Mais seguro. O endereço local http:// simples passa então a ser usado só na Wi-Fi de casa, e em qualquer outro sítio a app usa o hostname HTTPS ou recusa-se a ligar25. Precisa da permissão de localização em «Permitir sempre» no Android, de que a app já precisa de qualquer forma para a localização em segundo plano.
Montá-lo, passo a passo
| Passo | Onde | O quê |
|---|---|---|
| 1 | Túnel da Cloudflare | Acrescenta um hostname público, ha.example.com, a apontar para o Home Assistant na LAN. Fixa primeiro o endereço da máquina. O meu é o endereço IPv6 construído a partir do MAC, por isso não pode mudar |
| 2 | SSL/TLS → Client Certificates | Um certificado por telemóvel. Gera a chave na tua máquina e entrega à Cloudflare um CSR, que a API aceita26. A chave nunca sai da máquina que a gerou. Se deixares a Cloudflare gerar a chave, ela é mostrada uma vez e nunca mais19 |
| 3 | Client Certificates → Hosts | Ativa o mTLS para ha |
| 4 | Security → WAF → Custom rules | Acrescenta a regra de bloqueio acima |
| 5 | SSL/TLS → Edge Certificates | Always Use HTTPS ligado, TLS mínimo 1.2 |
| 6 | Home Assistant → Rede | Proxy de confiança, banimento de IP, URL externo, e depois confirma em cinco minutos |
| 7 | Uma máquina Linux | Constrói um ficheiro PKCS12 por telemóvel |
| 8 | Cada telemóvel | Instala-o como certificado de utilizador de VPN e apps, escolhe-o nas definições do servidor na app, depois força a paragem da app e abre-a outra vez. Põe a app em Mais seguro |
| 9 | Teste | Dados móveis, Wi-Fi desligada. A app liga-se. Um browser sem o certificado é bloqueado |
Um certificado por telemóvel, não um partilhado. Quando um telemóvel se perde, revogas esse telemóvel e o outro continua.
O telemóvel quer o certificado e a chave num único ficheiro PKCS12. A Cloudflare devolve o certificado em PEM e tu já tens a chave, por isso junta-os:
openssl pkcs12 -export -in phone1.pem -inkey phone1.key \
  -name "ha-phone1" -out phone1.p12
É aqui que as pessoas encravam. O Android é esquisito com a cifra dentro do ficheiro, e a documentação do Home Assistant diz para experimentar primeiro o formato por omissão atual e recorrer a um contentor legado com a opção -legacy do OpenSSL só se for recusado27. O mesmo conselho aparece nas discussões da comunidade em que um ficheiro que se instalou bem em equipamento Apple foi rejeitado pelo Android5. Não tens openssl no portátil? O módulo cryptography do Python escreve os dois contentores, o atual e o legado, e foi isso que construiu o meu.
O caminho nos menus para o instalar muda entre fabricantes de telemóveis e versões do Android. A própria página da Google para o Pixel é um ponto de partida28. Digam os menus o que disserem, é o armazenamento de credenciais do utilizador que queres, não o armazenamento de CAs.
Cifrar o último salto
O túnel termina no cloudflared, e o cloudflared corre na sua própria VM em casa. Daí até ao Home Assistant, a primeira montagem era HTTP simples pela LAN. Um troço do caminho sem TLS, dentro da rede que tem as câmaras. Não chega. Como tal, levou um certificado a sério, e as peças estão abaixo.
| Peça | Definição | Porquê |
|---|---|---|
| Add-on Let’s Encrypt | Desafio DNS, fornecedor dns-cloudflare, um token limitado a Zone, DNS, Edit nessa única zona29 | O desafio HTTP não pode funcionar aqui. O validador não tem certificado de cliente, por isso a regra WAF bloqueia-o |
| Servidor HTTP do Home Assistant | Certificado /ssl/fullchain.pem, chave /ssl/privkey.pem, proxy de confiança e banimento de IP no mesmo gravar | Um reinício em vez de dois |
| Ingress do túnel | https://[address]:8123 com originServerName definido para o hostname30 | O cloudflared verifica o certificado da origem em vez de lhe dizerem para não olhar |
| DNS interno | O hostname responde com o próprio endereço da máquina dentro de casa | Os telemóveis em casa vão diretamente a ela. O URL da LAN leva :8123; o de fora não pode, porque a Cloudflare não faz proxy dessa porta31 |
| Renovação | Uma automação corre o add-on todas as noites e reinicia o Home Assistant nos dias 1 e 15 | O servidor HTTP carrega o certificado uma vez no arranque e nunca o volta a ler32 |
Duas coisas morderam pelo caminho. Guardar as definições do servidor HTTP reinicia o Home Assistant, e quando ele volta só fala HTTPS, por isso o separador de onde guardaste não consegue voltar a ligar-se. Abre o endereço HTTPS, entra aí, e a confirmação dos cinco minutos faz-se desse lado.
A segunda é a renovação. A Let’s Encrypt dá-te noventa dias e o add-on renova quando faltam trinta, por isso um reinício duas vezes por mês apanha sempre o certificado novo com semanas de folga. Um reinício diário seria um incómodo para a casa e não compra nada.
O que o telemóvel me ensinou
Tudo o que está acima foi escrito antes de ter o telemóvel na mão. Três coisas só apareceram depois.
O certificado vai parar ao Armazenamento de credenciais, em Credenciais do utilizador, marcado como instalado para VPN e apps, e o nome que escreves na instalação é o nome que todos os seletores te mostram a partir daí33. Instala-o duas vezes e ficas com duas entradas. Ambas funcionam. Foi assim que descobri.
Depois os browsers. Com o certificado instalado, o Chrome mostrou o seletor do sistema da primeira vez que chegou ao hostname, enviou o certificado e aterrou na página de login. O Helium, uma build do Chromium sem Google que também uso, foi direto para a página de bloqueio e nunca chegou a perguntar ao keychain. Mesmo telemóvel, mesmo certificado, mesmo minuto.
| Cliente | Pergunta ao keychain do Android | O que a periferia viu |
|---|---|---|
| Chrome | Sim, com um seletor | Certificado verificado, até ao Home Assistant |
| Helium | Não | Bloqueado, todos os pedidos |
| App Companion, web view | Sim, assim que a definição do servidor aponta para o certificado | Painel carregado |
| App Companion, cliente nativo | Sim, mas só depois de forçar a paragem | Envios para o webhook bloqueados até lá, 200 depois |
A app foi a que me custou tempo. Tem dois clientes: a web view que desenha o painel, e um nativo que envia os sensores e a localização para o webhook. Define o certificado de cliente TLS nas definições do servidor e o painel funciona logo. Os envios para o webhook continuaram a ser bloqueados na periferia, porque o cliente nativo montou a sua configuração TLS quando a app arrancou e não a volta a montar. Força a paragem da app, abre-a outra vez, e o registo da periferia mostra os envios a chegar ao Home Assistant com um 200. Nada na app te diz isto.
E o URL. Com a Wi-Fi de casa desligada, a app tentou o hostname na porta 8123, porque o URL externo que eu tinha escrito trouxe a porta do da LAN. Essa porta vai para a Cloudflare, a Cloudflare não escuta nela, e a app ficou em timeouts de dez segundos a dizer que não conseguia ligar-se. O URL de fora é o hostname sem mais nada. A porta fica cá dentro.
Onde falha
Nada aqui está livre de arestas, por isso aqui ficam.
| Caso | O que acontece | O que fazer |
|---|---|---|
| Telemóvel perdido ou vendido | O certificado continua a funcionar até ser revogado | Revoga-o em Client Certificates. A regra verifica a revogação |
| Relógio Wear OS | Não consegue usar o certificado instalado no telemóvel | Fornece o ficheiro PKCS12 durante a configuração do próprio relógio12 |
| iPhone | A documentação da Companion marca esta secção como só Android | Testa antes de confiares nisso |
| Browser do portátil fora de casa | Bloqueado, sem certificado | Instala um certificado no browser, ou aceita-o |
| Um browser que ignora o keychain do Android | O Helium vai direto para a página de bloqueio | O Chrome ou a app. Nada do lado do servidor pode ajudar |
| Certificado renovado no Home Assistant | O antigo é servido até um reinício | O reinício duas vezes por mês na automação |
| Cloudflare em baixo | Nenhum acesso remoto | A casa continua a funcionar localmente. É para isso que corre localmente |
A do browser é uma funcionalidade, não uma falha. Tudo o que não tem certificado é um estranho, e isso inclui o meu próprio portátil até eu lhe dar um.
Uma chave, não uma palavra-passe
Uma palavra-passe é algo que sabes, e tudo o que sabes pode ser adivinhado, apanhado por phishing, reutilizado ou divulgado na fuga de dados de outra pessoa. Põe uma página de palavra-passe na internet e entraste num jogo de números contra toda a gente que tenha uma botnet e uma lista de palavras. Podes ganhá-lo durante anos. Só tens de perder uma vez.
Um certificado é algo que o dispositivo tem. Ninguém o adivinha. Ninguém o experimenta um milhão de vezes, porque o pedido é descartado na periferia antes de haver alguma coisa contra a qual o experimentar. A página de login continua lá e continua a importar, mas agora é a segunda fechadura, não a única.
O que está por trás dessa página não é uma app web. São as fechaduras, o aquecimento, o carregador do carro e as câmaras. Trata-o como a porta da frente, porque é isso que é.
A parte a que continuo a voltar é que nada disto custa coisa alguma. A Cloudflare dá os certificados e a regra no plano gratuito. O Home Assistant documenta o lado da app na sua própria documentação da Companion. A única coisa que custa é um serão a ler os manuais como deve ser, e como tal a opção por omissão de uma página de palavra-passe virada para a internet inteira é uma escolha que as pessoas fazem por não os lerem.
Home Assistant — Remote access — Home Assistant Cloud, VPN, reverse proxy e reencaminhamento de portas como as formas de entrar. ↩︎
RFC 6598 — IANA-Reserved IPv4 Prefix for Shared Address Space — o intervalo 100.64.0.0/10 para Carrier-Grade NAT, onde muitos clientes partilham um endereço público e nenhum deles tem uma porta de entrada. ↩︎
Cloudflare — IPv6 compatibility — ativo por omissão em todos os planos; a Cloudflare «auto generates AAAA DNS records to allow IPv6 clients to connect» aos hostnames com proxy. ↩︎
Cloudflare — Tunnel run parameters, edge-ip-version — o
cloudflaredliga-se à Cloudflare por IPv4 por omissão;6ouautofá-lo usar IPv6. ↩︎home-assistant/android PR #3593 — Add custom header support — a web view não consegue acrescentar cabeçalhos a pedidos POST ou WebSocket; certificados de cliente sugeridos em vez de service tokens; utilizadores a reportar problemas de formato de certificado no Android. ↩︎ ↩︎ ↩︎ ↩︎
Cloudflare — Cloudflare One client firewall requirements — WireGuard em UDP 2408 com alternativas em UDP 500, 1701 e 4500; MASQUE em UDP 443. ↩︎ ↩︎ ↩︎
Android Developers — VpnService — «There can be only one VPN connection running at the same time.» ↩︎ ↩︎
Cloudflare — Connect an IP/CIDR — «You can connect an entire private network, a subnet, or an application defined by a static IP»; as políticas de rede do Gateway para filtrar esse tráfego são um passo separado e recomendado. ↩︎ ↩︎
Cloudflare — Download Cloudflare One Client — clientes para Windows, macOS, Linux, iOS 15+, Android 5.0+ e ChromeOS; nenhum cliente Wear OS listado. ↩︎
Nabu Casa — Pricing — Home Assistant Cloud a £6,50 por mês ou £65,00 por ano, impostos não incluídos. ↩︎
NabuCasa/hass-nabucasa — remote.py — o Home Assistant regista-se na Nabu Casa, recebe um
serverde relay e liga-se a ele para fora. ↩︎Home Assistant Companion — Getting Started, TLS client authentication — instalar como «VPN & app user certificate»; o Wear OS precisa do certificado fornecido em PKCS12 durante a configuração inicial. ↩︎ ↩︎ ↩︎
Cloudflare — Cloudflare Tunnel — o
cloudflaredcria ligações só de saída, por isso não há nenhum listener de entrada na origem. ↩︎Home Assistant core — auth/providers/homeassistant.py — palavras-passe com hash bcrypt a 12 rondas; um utilizador desconhecido continua a correr um
checkpwfictício «to make timing the same as if user was found». ↩︎Let’s Encrypt — Certificate Transparency logs — «submits all certificates we issue to CT logs». ↩︎
Cloudflare — DDoS Protection — deteção e mitigação automáticas de DDoS, «Available on all plans». ↩︎
Cloudflare blog — Unmetered Mitigation — «Cloudflare will no longer terminate customers, regardless of the size of the DDoS attacks they receive, regardless of the plan level they use.» ↩︎
Cloudflare — Use mTLS with Cloudflare protected resources — «100 Client Certificates per Zone are included for free»; o mTLS do Access é uma «Zero Trust Enterprise only feature». ↩︎
Cloudflare — Create a client certificate — 100 certificados ativos por zona nos planos Free, Pro e Business; revogar liberta o lugar; o certificado e a chave não voltam a ser mostrados depois da criação. ↩︎ ↩︎
Cloudflare — WAF custom rules — tabela de disponibilidade: cinco regras personalizadas no plano Free. ↩︎
Cloudflare — Enable mTLS — ativar o mTLS por hostname e depois impô-lo com uma regra personalizada da WAF. ↩︎
Cloudflare — Client certificate variables — os campos mTLS disponíveis para as regras personalizadas da WAF. ↩︎
Cloudflare — cf.tls_client_auth.cert_revoked — «When true, the cf.tls_client_auth.cert_verified field is also true.» ↩︎
Home Assistant — HTTP integration — reverse proxies, proxies de confiança e banimento de IP; definições passadas para a interface na 2026.8 e revertidas se não forem confirmadas em cinco minutos. ↩︎ ↩︎
Home Assistant Companion — Connection security level — Mais seguro só usa um URL sem cifra na rede de casa; precisa da localização em «Permitir sempre» no Android. ↩︎
Cloudflare API — Create Client Certificate — aceita um
csrevalidity_days; a chave privada fica contigo. ↩︎Home Assistant Companion — Networking, TLS Client Authentication — experimentar primeiro o PKCS12 por omissão atual, e o contentor
-legacydo OpenSSL só se esse falhar. ↩︎Google — Pixel Phone Help, Add & remove certificates — instalar um certificado manualmente num Pixel. ↩︎
Home Assistant Let’s Encrypt add-on — documentation — desafio DNS; o token da Cloudflare «requires only the
Zone:DNS:Editpermission»; os certificados só renovam quando o add-on é iniciado outra vez. ↩︎Cloudflare — Origin configuration parameters —
originServerName, o hostname que ocloudflaredespera no certificado da origem. ↩︎Cloudflare — Network ports — a lista fixa de portas HTTP e HTTPS de que a Cloudflare faz proxy; a 8123 não está nela. ↩︎
home-assistant/core — components/http/server.py —
_create_ssl_contextchamaload_cert_chainuma vez, a partir deasync_bind. ↩︎Android Developers — KeyChain — credenciais instaladas pelo utilizador e o seletor
choosePrivateKeyAliasque uma app chama para escolher uma. ↩︎