A Mesma Fechadura, a Tua Própria Porta
A App do Home Assistant Pela Cloudflare, Trancada Com Um Certificado põe a fechadura na periferia da Cloudflare. O telemóvel tem um certificado, a Cloudflare verifica-o, e tudo o que não o tenha nunca chega a casa. Funciona, é gratuito, e significa que é a Cloudflare que guarda o portão e lê o tráfego à passagem.
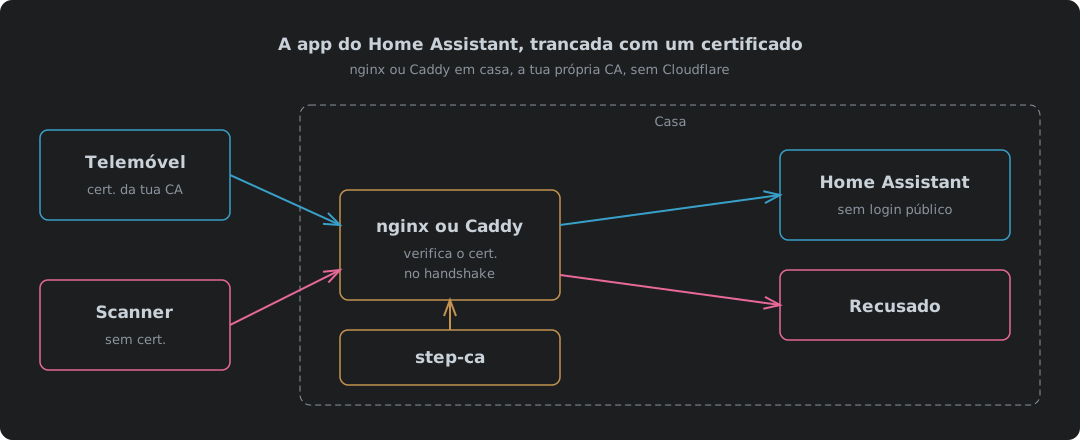
Isto é a mesma fechadura com a porta na tua própria casa. O nginx ou o Caddy verifica o certificado. A tua própria autoridade de certificação emite-o. Mais ninguém está no caminho. A página de login continua invisível para tudo o que não tenha certificado, por isso o que muda não é se os estranhos entram. É quem faz o trabalho, e quem fica com o risco quando corre mal.
Tudo aqui foi montado e testado: nginx 1.30.5 e Caddy 2.11.7 em Podman, certificados do step-ca 0.30.2, cada proxy atacado sem certificado, com um certificado bom, com um revogado e com um upgrade para WebSocket, em IPv4 e IPv6. O backend do teste era um pequeno substituto que devolve os cabeçalhos que recebe, por isso os resultados mostram exatamente o que o Home Assistant receberia.
O Que Muda Quando a Cloudflare Sai
| Versão com a Cloudflare | nginx ou Caddy em casa | |
|---|---|---|
| Quem verifica o certificado | A periferia da Cloudflare, com uma regra de WAF | O teu proxy, durante o handshake TLS |
| Autoridade de certificação | Gerida pela Cloudflare | A tua, step-ca para certificados de cliente |
| Quem vê o tráfego decifrado | A Cloudflare, depois o Home Assistant | O teu proxy e o Home Assistant, mais ninguém |
| Entrada a partir de fora | Um túnel, só de saída | Um reencaminhamento de porta para o proxy |
| Um DDoS cai em cima de | A Cloudflare | A tua linha de casa |
| A ligação de um estranho custa | Nada em casa | Um handshake TLS no proxy, nunca um login no Home Assistant |
| IPv4 e IPv6 | Ambos, a Cloudflare responde a qualquer um | Ambos, se a linha tiver os dois e o proxy escutar nos dois |
| Revogação | Incluída, verificada pela regra | O nginx verifica uma CRL; o Caddy mantém uma lista de permitidos |
| Quando o fornecedor está em baixo | Sem acesso remoto | Nada muda |
| Custos de funcionamento | Plano gratuito | Gratuito, mais o teu tempo com a CA |
As duas linhas que mais importam puxam em sentidos opostos. Mais ninguém lê o teu tráfego nem te pode desligar, e isso é soberania, a razão de ser disto tudo. Mas o reencaminhamento de porta está de volta, por isso as varreduras e as inundações batem na tua linha em vez da da Cloudflare. A diferença em relação ao simples reencaminhamento de porta da comparação no artigo da Cloudflare é o que encontram quando chegam: um proxy que corta a ligação durante o handshake, e não a página de login do Home Assistant.
Sê claro sobre o que isso compra e o que não compra. O teu próprio proxy reverso não te dá proteção nenhuma contra DDoS. O mTLS impede um estranho de entrar. Não faz nada para impedir um estranho de encher a tua linha, e uma inundação não precisa de certificado para a encher. A Cloudflare absorve isso por ti em todos os planos, incluindo o gratuito1. Aqui não há ninguém a montante para o absorver, por isso uma inundação suficientemente grande tira a casa inteira da internet, e o proxy só consegue recusar ligações que chega a ver.
nginx Ou Caddy
Os dois fazem o trabalho. Diferem num sítio que importa. A revogação.
| nginx 1.30.5 | Caddy 2.11.7 | |
|---|---|---|
| Sem certificado | O handshake completa-se, 400 No required SSL certificate was sent | Handshake recusado, curl sai com 55 |
| Certificado revogado | Recusado, 400 The SSL certificate error | Entra diretamente só com a verificação da CA |
| Método de revogação | Uma CRL, verificada ao longo de toda a cadeia | Uma lista de certificados permitidos, o verificador leaf |
| WebSocket para a app | Precisa dos cabeçalhos Upgrade e Connection definidos | Funciona sem configuração extra |
| IPv6 | Só com listen [::]:443 acrescentado | Escuta nos dois por omissão |
| Configuração | Cerca de 30 linhas | Cerca de 15 linhas |
A revogação é o ponto a decidir. A documentação do Caddy lista exatamente um verificador incluído no Caddy padrão, o leaf, e verifica se o certificado «is one of a defined set of permitted certificates»2. Não há CRL nem OCSP para certificados de cliente. Aponta o Caddy só para a CA e um telemóvel revogado entra à vontade. O teste mostrou exatamente isso: o phone2, revogado uma hora antes, recebeu um 200. A lista de permitidos fecha a brecha. É também uma lista que manténs à mão, durante todo o tempo em que o tiveres a correr.
A Configuração do nginx
map $http_upgrade $connection_upgrade {
    default upgrade;
    ''      close;
}

server {
    listen 443 ssl;
    listen [::]:443 ssl;
    server_name ha.example.com;

    ssl_certificate         /etc/nginx/pki/server-chain.pem;
    ssl_certificate_key     /etc/nginx/pki/server.key;
    ssl_protocols           TLSv1.2 TLSv1.3;

    # The mTLS half: only certificates from our CA, and not revoked.
    ssl_client_certificate  /etc/nginx/pki/client-ca.pem;
    ssl_verify_client       on;
    ssl_verify_depth        2;
    ssl_crl                 /etc/nginx/pki/crl-chain.pem;

    location / {
        proxy_pass http://192.0.2.10:8123;
        proxy_http_version 1.1;
        proxy_set_header Host $host;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection $connection_upgrade;
    }
}
| Linha | Porque está lá |
|---|---|
listen [::]:443 ssl | Sem ela o nginx é só IPv4, e um telemóvel numa rede IPv6 não tem onde aterrar |
ssl_verify_client on | Sem certificado, não entra. optional deixaria o pedido passar para ser julgado mais tarde |
ssl_verify_depth 2 | O step-ca assina a partir de uma intermédia, por isso a cadeia é telemóvel, intermédia, raiz. O valor por omissão de 1 fica aquém3 |
ssl_client_certificate | A intermédia e a raiz num só ficheiro |
ssl_crl | A CRL do step-ca e uma CRL da raiz num só ficheiro. O nginx verifica cada elo da cadeia, por isso precisa das duas |
Upgrade e Connection | A app fala com o Home Assistant por WebSocket. Sem isto a app carrega e depois fica ali parada |
O ficheiro da CRL é a parte que pede cuidado, e está tudo em Certificados de Cliente a Partir do step-ca: porque é que a CRL do step-ca é rejeitada até um modelo lhe corrigir o âmbito, porque é que o nginx também quer uma CRL da raiz, e o temporizador que a renova antes de expirar. Salta isso e o nginx tranca todos os telemóveis cá fora, incluindo os bons.
O que o teste devolveu:
| Cliente | IPv4 | IPv6 |
|---|---|---|
| Sem certificado | 400 No required SSL certificate was sent | 400 |
| phone1 | 200, X-Forwarded-For: 127.0.0.1 | 200, X-Forwarded-For: ::1 |
| phone2, revogado | 400 The SSL certificate error | 400 |
| phone1, upgrade para WebSocket | 200, Upgrade: websocket passado adiante | 200, Upgrade: websocket passado adiante |
Antes de entrar a linha listen de IPv6, o pedido em IPv6 nem sequer ligava. curl saiu com 7.
A Configuração do Caddy
ha.example.com {
	tls /etc/caddy/pki/server-chain.pem /etc/caddy/pki/server.key {
		client_auth {
			mode require_and_verify
			trust_pool file /etc/caddy/pki/client-ca.pem
			verifier leaf {
				file /etc/caddy/pki/allowed-phones.pem
			}
		}
	}
	reverse_proxy 192.0.2.10:8123
}
require_and_verify significa que o certificado tem de lá estar e tem de encadear até à CA2. verifier leaf é a revogação. Só os certificados que estão em allowed-phones.pem entram, por isso revogar um telemóvel significa tirar o seu certificado desse ficheiro e recarregar.
| Cliente | IPv4 | IPv6 |
|---|---|---|
| Sem certificado | Handshake recusado | Handshake recusado |
| phone1, na lista | 200, X-Forwarded-For: 127.0.0.1 | 200, X-Forwarded-For: ::1 |
| phone2, revogado, só verificação da CA | 200 | |
| phone2, fora da lista | Handshake recusado | Handshake recusado |
| phone1, upgrade para WebSocket em HTTP/1.1 | 200, Upgrade: websocket passado adiante |
A lista de permitidos tem uma armadilha própria, e o teste caiu direitinho nela. A lista guarda certificados exatos, não nomes. Volta a emitir o certificado de um telemóvel e o novo não está na lista. O phone1 foi reemitido a meio dos testes e o Caddy recusou-o com tls alert bad certificate até a lista ser refeita. Cada renovação passa a ser dois trabalhos. Emitir o certificado, e depois atualizar a lista. Esquece o segundo e o telemóvel fica trancado cá fora por nada.
O Caddy também regista enabling strict SNI-Host enforcement because TLS client auth is configured ao arrancar. É ele a fazer a coisa certa: um pedido tem de pedir no handshake o mesmo nome de anfitrião que no pedido HTTP, para que ninguém passe a verificação do certificado para um site e depois peça outro.
O Lado do Home Assistant
As mesmas definições da versão com a Cloudflare, apontadas a um proxy diferente. Em Settings → System → Network → HTTP server4:
| Definição | Valor | Porquê |
|---|---|---|
| Trust X-Forwarded-For | Ligado | Sem isto o Home Assistant recusa os pedidos que passam por proxy |
| Trusted proxies | Só o endereço do proxy, IPv4 e IPv6, por exemplo 192.0.2.20 e 2001:db8::20 | Só essa máquina pode afirmar que está a reencaminhar por alguém |
| Enable IP banning | Ligado | Os banimentos caem no endereço real do cliente que o proxy passa adiante |
| Home Assistant URL, Internet | https://ha.example.com | A app usa isto como o seu URL externo |
Põe na lista o endereço IPv6 do proxy, além do IPv4. O teste mostra o nginx a reencaminhar ::1 como endereço do cliente em IPv6, e em uso real reencaminha seja qual for o endereço de onde o telemóvel veio. Se o Home Assistant só confiar no endereço IPv4 do proxy, todos os pedidos que lhe cheguem do proxy por IPv6 são recusados.
O Telemóvel
Do step-ca, o telemóvel precisa de três ficheiros. Está tudo coberto no artigo sobre certificados de cliente do step-ca, e a montagem da própria CA em A Tua Própria Autoridade de Certificação.
| Ficheiro | Instalar como |
|---|---|
| Certificado raiz | Certificado de CA |
| Certificado intermédio | Certificado de CA |
| O ficheiro PKCS12 do telemóvel | Certificado de utilizador de VPN e apps5 |
O certificado de servidor no proxy também vem do step-ca. A app Android do Home Assistant confia nos certificados de CA que o utilizador instala6, por isso aceita-o, e isso é uma segunda fechadura, não um incómodo. Um dispositivo que não tenha a tua raiz não confia no servidor, antes sequer de se pôr a questão do seu próprio certificado.
Depois define o nível de segurança da ligação da app para Most secure, tal como na versão com a Cloudflare7.
Onde Isto Falha
| Caso | O que acontece | O que fazer |
|---|---|---|
| A CRL expira | O nginx recusa todos os telemóveis | Renová-la com um temporizador, como no artigo do step-ca |
| A CRL da raiz expira | O mesmo, um ano depois | Uma data na agenda |
| Caddy, telemóvel revogado | Entra, a não ser que tenha saído da lista de permitidos | Manter a lista, ou usar o nginx |
| Caddy, telemóvel reemitido | Trancado cá fora até a lista ser atualizada | Atualizar a lista a cada certificado |
| Linha de casa atrás de NAT de operador, sem IPv6 | Nada consegue chegar ao reencaminhamento de porta | IPv6, ou a versão com a Cloudflare |
| Uma inundação apontada à linha de casa | Tira a casa toda do ar, não só o Home Assistant | A versão com a Cloudflare, se isso te preocupar mais do que um terceiro |
| iPhone, Wear OS | O mesmo que na versão com a Cloudflare: o Android é a app documentada, o Wear OS quer o PKCS12 na configuração inicial5 | Testar antes de confiar nisso |
Nada disto está escondido. Cada um é um trabalho. Escreve-o com uma data ou um comando ao lado e continua a ser um trabalho, não uma surpresa.
Ser Dono da Coisa Toda
A versão com a Cloudflare e esta mantêm o mesmo estranho cá fora. A diferença é em quem tens de confiar enquanto o fazem.
Com a Cloudflare confias numa empresa para guardar o portão, decifrar o tráfego e continuar a oferecê-lo de graça. Com isto confias em ti próprio para renovar uma CRL, manter uma lista em ordem e reparar quando chega uma data. Nenhuma das duas dispensa confiança. Uma espalha-a por alguém a quem não pagas nada e para quem não podes telefonar. A outra mantém-na em casa, onde a podes ver falhar e consertar.
Para a porta da frente de uma casa, sei qual prefiro. O trabalho são uns quantos ficheiros e um temporizador. Como tal, a única coisa que realmente pede é que tomes conta dela, que é o que ser dono de alguma coisa sempre quis dizer.
Cloudflare — DDoS Protection — deteção e mitigação automática de DDoS, «Available on all plans». ↩︎
Caddy — tls directive, client_auth —
require_and_verify«Require clients to present a valid certificate that is verified»; «The one verifier, currently, shipped in standard Caddy isleaf», que verifica se o certificado «is one of a defined set of permitted certificates». ↩︎ ↩︎nginx — ngx_http_ssl_module —
ssl_verify_depthtem 1 por omissão;ssl_crl: «When using intermediate certificates, their CRLs should be specified in the same file.» ↩︎Home Assistant — HTTP integration — proxies reversos, proxies de confiança e banimento de IP; definições na interface desde a 2026.8. ↩︎
Home Assistant Companion — Getting Started, TLS client authentication — instalar como «VPN & app user certificate»; o Wear OS precisa do certificado fornecido como PKCS12 durante a configuração inicial. ↩︎ ↩︎
home-assistant/android — network_security_config.xml — as âncoras de confiança são
systemmaisuser: «Additionally trust user added CAs». ↩︎Home Assistant Companion — Connection security level — Most secure só usa um URL não cifrado na rede de casa. ↩︎