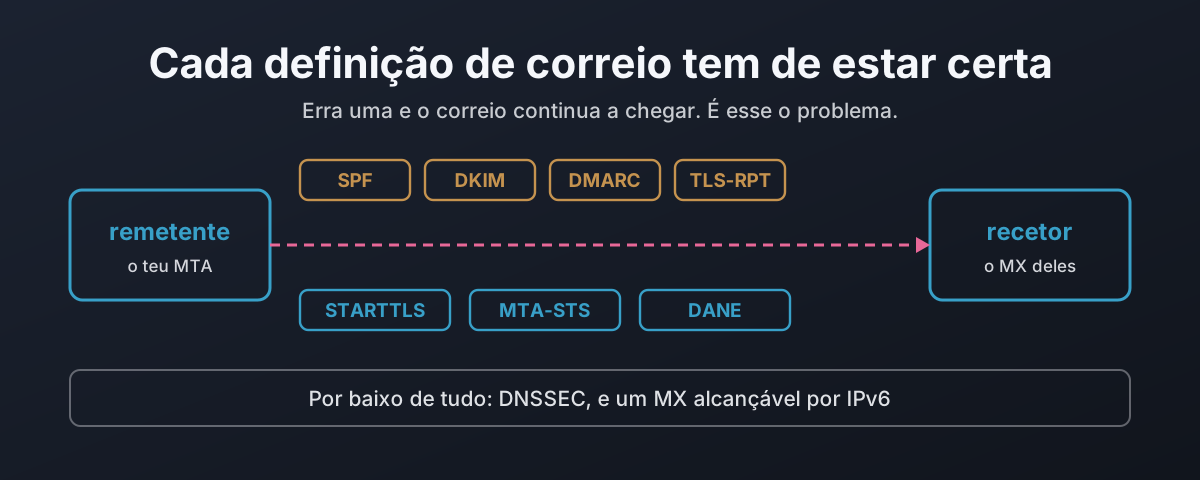
Cada nome que a tua máquina consultou hoje, ela acreditou, e escrevi um artigo inteiro sobre isso. Este é sobre o que acontece ao correio depois da consulta. A versão curta: é enviado para um servidor escolhido pelo DNS, por um canal que só é cifrado se ninguém se opuser, a levar uma mensagem que qualquer pessoa no caminho pode ler e alterar, e quase nenhuma das proteções inventadas para impedir isso está ligada.
Não é uma coisa avariada. São sete, cada uma desenhada para que, quando está errada, o correio passe na mesma. Nenhum erro. A fatura chega. A reposição da palavra-passe chega. Só que também chegam a, ou passam por, alguém que nunca as devia ter visto, e nada em lado nenhum o diz.
Este artigo é o argumento para acertar em cada uma dessas definições, com as provas do que cada uma vale. Os três artigos seguintes constroem-no em servidores reais: Postfix, Microsoft 365 e Stalwart. Este é o porquê.
O ataque que a norma descreve e depois proíbe
Começa pelo cano entre dois servidores de correio, porque é o que a maioria das pessoas acha que já está resolvido. O STARTTLS é o comando que eleva uma ligação SMTP a TLS. A maioria dos servidores de correio suporta-o, a maior parte do correio é cifrada em trânsito, e isso parece um problema resolvido até leres como a elevação é oferecida.
O servidor que recebe anuncia o STARTTLS na sua saudação. O servidor que envia vê a oferta e aceita-a. Nada assina essa oferta, e nada a protege. Por isso uma máquina no caminho entre eles pode apagar a linha, e eis o resultado, capturado em laboratório a partir de um remetente com o predefinido oportunista normal:
 ~> EHLO client.test
[stripped] STARTTLS removed from the greeting
*** Host did not advertise STARTTLS
 -> MAIL FROM:<carol@sender.test>
 -> Please pay invoice 1042 to sort code 20-00-00, account 12345678.
<-  250 2.0.0 Ok: queued as D6A84132069C
O remetente não viu o STARTTLS oferecido, por isso fez o que oportunista quer dizer: enviou na mesma, em texto claro. A máquina do meio leu tudo, fatura e dados bancários incluídos. O correio foi entregue. Nenhum erro chegou a ninguém.
Não inventei esse ataque. O RFC 3207, a norma que define o STARTTLS, descreve-o com precisão nas suas próprias Security Considerations:
A man-in-the-middle attack can be launched by deleting the “250 STARTTLS” response from the server. This would cause the client not to try to start a TLS session.1
A mesma secção dá a defesa, e é a óbvia: poder exigir TLS. «both clients and servers MUST be able to be configured to require successful TLS negotiation … for selected hosts before messages can be successfully transferred.»1 Por isso configura o recetor para o exigir, e a sessão adulterada é recusada:
[stripped] STARTTLS removed from the greeting
*** Host did not advertise STARTTLS
 -> MAIL FROM:<carol@sender.test>
<** 530 5.7.0 Must issue a STARTTLS command first
Só que não podes, não num MX público, porque a mesma norma o proíbe:
A publicly-referenced SMTP server MUST NOT require use of the STARTTLS extension in order to deliver mail locally.2
Lê essas duas citações juntas. A norma descreve um ataque man-in-the-middle, diz-te que a defesa é exigir TLS e depois diz-te que o teu servidor de correio público não pode exigi-lo. Lê isso duas vezes. Essa regra foi escrita em 2002 para manter o correio a fluir entre servidores que ainda não sabiam todos fazer TLS. Continua em vigor, e é por isso que a maior parte da internet ainda aceita correio em texto claro, e por isso que remover o STARTTLS ainda funciona hoje.
Também há uma versão competente do atacante. Um recetor que exige TLS não te salva, porque o atacante não tem de passar a sessão em texto claro. Pode ler o texto claro rebaixado do remetente e abrir a sua própria ligação TLS perfeitamente válida para o recetor, que vê um bom certificado e fica satisfeito. Mostrei as duas metades no laboratório: a remoção que expõe o remetente, e um cliente TLS simples que o recetor rigoroso aceita sem se queixar. A política do recetor não consegue travar isto. Só o remetente a recusar-se a enviar sem TLS autenticado o trava, e é esse todo o argumento a favor do DANE3 e do MTA-STS,4 que aparecem mais à frente neste artigo.
Sete definições, e como cada uma falha em aberto
O cano é um de dois problemas. O outro é a identidade: uma mensagem que chega cifrada continua só a alegar ser de quem diz ser. Por isso há sete definições em jogo, repartidas por essas duas tarefas, e o que têm em comum é a coisa que vale a pena aprender primeiro.
Eis cada uma: o que protege, e o que faz quando está mal definida. Repara na última coluna. Quase sempre diz que o correio continua a passar.
| Definição | Tarefa | O que protege | Mal definida, e… |
|---|---|---|---|
| STARTTLS | transporte | cifra o troço entre dois servidores | removido da saudação, enviado em texto claro |
| MTA-STS | transporte | uma política publicada por HTTPS a dizer que o TLS é obrigatório | deixada em testing, não impõe nada |
| DANE / TLSA | transporte | o DNSSEC fixa a chave do servidor, por isso o TLS não pode ser rebaixado | um registo desatualizado, e o correio para ti fica adiado |
| TLS-RPT | transporte | os remetentes reportam-te as falhas de TLS5 | não publicado, e as falhas ficam invisíveis |
| SPF | identidade | que servidores podem enviar por um domínio | ~all é um encolher de ombros, não uma recusa |
| DKIM | identidade | uma assinatura sobre a mensagem | nenhum seletor publicado, nada para verificar |
| DMARC | identidade | o que fazer quando o SPF e o DKIM falham | p=none observa, e não faz nada |
Seis dessas sete, mal definidas, entregam o correio na mesma. O DANE é a exceção. É a única definição de toda a lista que falha fechada: erra-a e o teu correio para em vez de vazar. Guarda essa ideia, porque acaba por ser a razão por que as pessoas têm medo dele, e a razão por que é o que mais vale.
Uma palavra sobre cada uma das três de identidade, porque o resto desta série apoia-se nelas. O SPF lista os servidores autorizados a enviar por um domínio e termina numa regra: -all quer dizer «mais ninguém», ~all quer dizer «mais ninguém, mas entrega na mesma». O DKIM acrescenta uma assinatura criptográfica sobre a mensagem, para que qualquer alteração se note, desde que o domínio tenha de facto publicado uma chave para a verificar. O DMARC liga os dois e diz ao recetor o que fazer quando falham, e se estão alinhados com o endereço From: que o leitor realmente vê. São os RFC 7208, 6376 e 7489, e cada um merece um artigo próprio.6 7 8
Só o DMARC deixa passar uma fatura adulterada
A camada de identidade tem uma lacuna exatamente onde custa mais, e vale a pena mostrá-la porque «temos DMARC em reject» é o que as pessoas dizem quando acham que estão cobertas.
O DMARC passa se o SPF ou o DKIM passar e estiver alinhado com o domínio do From:. Um ou outro, não ambos. Por isso pega numa mensagem verdadeira e assinada de um domínio, muda os dados bancários no corpo e reenvia-a a partir do mesmo sítio:
O SPF continua a passar, porque veio de um servidor autorizado. A assinatura DKIM agora falha, porque o corpo foi alterado. Mas o DMARC só precisa de um resultado alinhado, e o SPF deu-lho, por isso o DMARC passa e a mensagem com o novo número de conta é entregue com o aspeto exato do original. Capturei isto no laboratório: o Rspamd classificou-a com R_SPF_ALLOW, R_DKIM_REJECT e DMARC_POLICY_ALLOW, e sozinha teria sido entregue. A única coisa que a travou foi uma regra que rejeita de imediato uma assinatura partida. Um domínio em p=reject não está protegido contra a adulteração que essa assinatura existia para apanhar. Vale a pena saber isso antes de dares o trabalho por feito.
O DANE só vale o que vale o DNSSEC por baixo dele
Agora as definições de transporte que travam de facto o atacante competente, porque passam a decisão para o remetente. O DANE é a mais forte delas. Permite a um domínio publicar, no DNS, num registo TLSA, a impressão digital da chave que o seu servidor de correio vai apresentar, para que um servidor remetente possa recusar tudo o que não corresponda.9 Nenhuma autoridade de certificação envolvida, nenhuma confiança em quem quer que tenha respondido ao handshake TLS. O dono do domínio diz «esta é a minha chave», e acabou.
Só que as respostas DNS são falsificáveis, por isso uma impressão digital publicada em DNS simples não vale nada: o mesmo atacante que remove o STARTTLS pode entregar-te uma impressão digital falsa para condizer com uma chave falsa. O DANE só significa alguma coisa quando o DNS onde vive está assinado com DNSSEC, para que a própria impressão digital não possa ser forjada. É essa a cadeia toda, e é por isso que este artigo está numa série que começou com o DNSSEC. Se ainda não o conheces, as bases estão em /pt/dns/dnssec-the-root-is-signed-you-are-not/, e a versão numa linha é: a raiz está assinada, todos os TLD dignos de nome estão assinados, e depois para de repente nos nomes que as pessoas realmente usam.
O diagrama mostra dois domínios que publicam ambos um registo TLSA. Um está numa zona assinada, com uma cadeia ininterrupta de assinaturas desde a raiz até à impressão digital, por isso um remetente pode confiar nele. O outro está numa zona não assinada, por isso a sua impressão digital são só bytes que qualquer pessoa podia ter escrito, e um remetente correto ignora-a por completo e não tem proteção DANE nenhuma. O mesmo registo, publicado de duas formas. Só uma delas consegue provar que é verdadeira.
O registo a publicar é 3 1 1: a chave do próprio servidor em vez da de uma CA, a chave pública em vez do certificado inteiro, com hash SHA-256. O número do meio é o que compensa na operação, porque fixar a chave em vez do certificado significa que o registo sobrevive a cada renovação desde que mantenhas a mesma chave. O artigo do Postfix tem o procedimento completo e a armadilha em que as pessoas caem, que é a forma habitual de renovar certificados criar uma chave nova de cada vez e partir o registo em silêncio. Para aqui, o que importa levar é que 3 1 1 mais reutilização da chave é um registo que publicas uma vez e deixas em paz.
As regras da casa, e quanto custa cada uma
Tudo o que está acima transforma-se numa lista curta de regras, e os três artigos seguintes põem servidores reais à prova com elas. Não estão suavizadas, e não são de borla. Aqui estão com a fatura anexada, porque uma regra cujo custo escondes é uma regra que não decidiste realmente cumprir.
| Regra | O que trava | O que te custa |
|---|---|---|
| Nada de texto claro a entrar | leitura e adulteração no troço de entrada | um remetente cujo servidor não sabe fazer TLS não te consegue alcançar |
| Nada de texto claro a sair | o mesmo no troço de saída | o correio para um servidor sem TLS fica adiado em vez de seguir |
| DANE ou MTA-STS à saída | o man-in-the-middle competente | um registo desatualizado do lado deles adia o teu correio para eles |
| IPv6 em cada MX | ficar inalcançável para um remetente só IPv6 | registos AAAA e um servidor dual-stack para manter |
| Reencaminhar só com login | o teu servidor a branquear spam alheio | nada de enviar de qualquer lado por IP; os utilizadores têm de se autenticar |
| Um login envia como ele próprio | um funcionário a forjar um colega | regras por utilizador, impostas no envelope e no cabeçalho |
| Descartar domínios remetentes desconhecidos | backscatter e remetentes inexistentes forjados | nada legítimo; estes nunca tiveram um remetente real |
| Rejeitar falhas de SPF e DKIM | falsificação e adulteração | o correio reencaminhado sem SRS é devolvido |
O custo do reencaminhamento é o que morde, e é real: rejeita só com base no SPF e uma mensagem reencaminhada a partir de um sítio que não está no registo SPF do remetente é recusada, porque para o recetor um reencaminhador parece exatamente um falsificador. Há soluções, o SRS e o ARC,10 e o artigo do Postfix mostra a falha. A posição honesta é que estas regras devolvem algum correio que um servidor mais permissivo teria entregue. É esse o objetivo delas. Parte desse correio devia ter sido devolvida, e o resto está a falar-te de uma configuração de reencaminhamento que contava com ninguém verificar.
Falha em aberto, e aqui está a prova
A tese em que todo este artigo assenta é que estas definições falham em aberto, em silêncio, por isso não consegues distinguir uma que funciona de uma avariada só de olhar. Não é uma preocupação teórica. Ao construir o servidor Postfix para o próximo artigo, cada uma destas falhas aconteceu, e cada uma era uma definição que parecia configurada e não fazia nada.
Seis definições reais, cada uma da construção do servidor Postfix para o próximo artigo. Cinco falharam em aberto: entregaram o correio, sem erro, com todo o ar de estarem a funcionar como deve ser. A sexta, o registo DANE desatualizado, falhou fechada. É a que toda a gente teme, e é a única que protegeu a mensagem em vez de a deixar vazar. A lição está ali mesmo, na última coluna do diagrama: a definição que as pessoas evitam porque pode parar o correio delas é a única que se comporta como um controlo de segurança deve comportar-se.
Cada linha disto é uma captura, não uma leitura de manual. A forma de distinguir uma definição que funciona de uma avariada é enviar a mensagem que ela devia travar e ver o que volta, e vou dizê-lo uma vez aqui e prová-lo três vezes ao longo do resto da série.
Então quem é que faz de facto alguma coisa disto?
Uma coisa é dizer que as definições importam. Outra é perguntar se as organizações cujo correio mais importa as ligaram. Por isso fi-lo, apenas com DNS só de leitura e um resolvedor que valida, a 22 de outubro de 2026: vinte e seis domínios que recebem correio, os bancos, os grandes fornecedores, os especialistas alemães e as autoridades de certificação, cada um verificado quanto às sete coisas deste artigo.11
| Domínio | MX tem AAAA | DNSSEC | DANE (TLSA) | MTA-STS | DMARC | SPF |
|---|---|---|---|---|---|---|
| Bancos britânicos | ||||||
| barclays.co.uk | — | — | — | — | reject | -all |
| hsbc.co.uk | — | — | — | — | reject | — |
| lloydsbank.com | — | — | — | — | reject | -all |
| natwest.com | — | — | — | — | reject | — |
| santander.co.uk | — | — | — | — | reject | — |
| nationwide.co.uk | — | — | — | — | reject | — |
| monzo.com | todos | — | — | — | reject | — |
| starlingbank.com | — | — | — | — | reject | — |
| Fornecedores de correio | ||||||
| gmail.com | todos | — | — | enforce | — | sem all |
| outlook.com | — | — | — | enforce | — | -all |
| yahoo.com | — | — | — | testing | reject | sem all |
| icloud.com | — | — | — | — | quarantine | sem all |
| fastmail.com | — | — | — | testing | — | ~all |
| proton.me | — | sim | sim | enforce | quarantine | ~all |
| Fornecedores alemães | ||||||
| posteo.de | — | sim | sim | enforce | — | ~all |
| mailbox.org | todos | sim | sim | enforce | reject | ~all |
| gmx.de | — | sim | sim | — | quarantine | sem all |
| web.de | — | sim | sim | testing | quarantine | sem all |
| t-online.de | — | — | — | testing | — | ~all |
| Autoridades de certificação | ||||||
| letsencrypt.org | todos | — | — | — | reject | -all |
| digicert.com | todos | — | — | — | quarantine | — |
| sectigo.com | — | — | — | — | reject | -all |
| globalsign.com | todos | — | — | — | reject | — |
| Setor público britânico | ||||||
| hmrc.gov.uk | — | — | — | enforce | reject | — |
| nhs.uk | — | — | — | — | reject | -all |
| ncsc.gov.uk | — | — | — | enforce | reject | -all |
Lê primeiro a coluna do DMARC, porque é a que está quase toda preenchida. A maioria destes publica uma política DMARC, e a maioria dos bancos está em reject. O DMARC é a definição que se faz, porque é a que um auditor pergunta e a que um fornecedor te consegue vender, e é visível: podes consultá-la e assinalar uma caixa. É também, sozinha, a definição que deixou passar uma fatura adulterada mais acima neste artigo.
Agora lê a coluna do DANE, a única definição aqui que não pode ser rebaixada nem forjada. Cinco domínios em vinte e seis. Todos eles são fornecedores alemães ou a Proton. Nem um banco britânico. Nem uma das autoridades de certificação, as empresas cujo negócio inteiro é dar garantias sobre chaves. A proteção mais forte contra o ataque exato com que este artigo abriu é feita por um punhado de gente que se importa, e por ninguém que se limita a cumprir.
Os bancos são a linha mais gritante. Oito, todos em DMARC reject, e entre eles: nenhum DANE, nenhum MTA-STS imposto, e um único, o Monzo, alcançável por IPv6. Duas das quatro autoridades de certificação não publicam nenhum registo SPF no seu próprio ápice. O HMRC e o NatWest também não. Não são empresas pequenas que nunca chegaram lá. São as organizações que te enviam o correio que mais temes que alguém falsifique, e a proteção que têm é o distintivo que parece mais forte e faz menos.
A coluna do IPv6 é um pequeno escândalo à parte. Vinte dos vinte e seis não têm nenhum registo AAAA no seu servidor de correio, por isso um remetente numa rede só IPv6 não os consegue alcançar, e esse número só vai num sentido. Escrevi /pt/networking/we-never-ran-out-of-addresses/ sobre a recusa da indústria em terminar esse trabalho, e aqui está outra vez, desta vez no caminho do correio. É a mesma forma do censo do gov.uk em /pt/dns/dnssec-the-root-is-signed-you-are-not/: a parte difícil foi feita há anos, os registos oferecem-no de graça, e as pessoas que mais obviamente o deviam usar não o usam. O gov.uk central nem sequer está na tabela, porque não publica MX nenhum. Não recebe correio. É uma maneira de passar no teste.
Se ainda não fazes isto, podes chamar-te profissional?
Cada norma nomeada neste artigo, e o censo por baixo dele, apontam num só sentido: isto não é um problema de investigação, é um problema de ligar, e quem não está a ligar é precisamente quem está mais bem colocado para o fazer. Quando as provas são tão desequilibradas, a pergunta deixa de ser académica e passa a ser uma a que tens de responder sobre os teus próprios servidores. Se geres o correio de uma organização que lida com o dinheiro ou a saúde de outras pessoas, e o teu MX não faz DANE, não impõe MTA-STS e não é alcançável por IPv6, podes chamar a isso um trabalho profissional?
Há três respostas honestas, e só as duas primeiras se aguentam. Sim, com uma razão escrita e uma data ao lado: estás numa plataforma que ainda não oferece DANE, levantaste a questão e há uma linha no plano do próximo ano. Isso é um profissional a gerir uma restrição real, e está bem. Sim, porque não sabias, e agora sabes, e vais descobrir esta semana em que ponto está o teu servidor. Ninguém nasceu a saber isto. E não: sabias o suficiente para ficares inquieto, leste até aqui, e vais fechar o separador e não mudar nada, porque o correio está a fluir e não aparece erro nenhum e ninguém te obriga. Essa última não é uma lacuna de conhecimento. É uma decisão de deixar avariada uma coisa pela qual és responsável, porque avariada faz menos barulho.
A norma não te obriga a fazê-lo. É esse o problema todo, e é também o objetivo todo. Saber não é algo que te acontece, e ninguém te vai vir dizer que o teu servidor de correio anda há dois anos a enviar em texto claro sem dar sinal. Como tal, garantir que sabes é o trabalho, e não é de mais ninguém.
Uma norma é uma promessa que cumpres quando ninguém está a ver
As peças disto ficaram todas prontas há anos. O STARTTLS é de 2002, o SPF, o DKIM e o DMARC têm uma década ou mais, o DANE para correio foi especificado em 2015, o MTA-STS em 2018. Nada disto está atrás de uma licença, nada precisa de um fornecedor, e os registos que alojariam os registos DNSSEC oferecem-nos de graça. A engenharia difícil está feita. O que falta é a parte fácil, a parte que só é fácil se alguém se der ao trabalho: ligá-la, verificar que está mesmo ligada e mantê-la ligada quando o certificado é renovado e o registo tem de acompanhar.
Essa última parte é, no fundo, tudo. Uma norma não é o documento. O documento existe há vinte anos e o correio continua a seguir em texto claro. Uma norma é uma coisa que cumpres quando não há mensagem de erro a obrigar-te, quando o correio fluiria exatamente igual se a deixasses caducar em silêncio, quando a única pessoa que alguma vez saberia és tu. Cada uma destas definições falha em aberto precisamente para que ninguém seja obrigado a importar-se. O que quer dizer que importar-se é o trabalho todo.
Não recebes recompensa por isso. A fatura que não foi alterada parece exatamente igual à que foi. A reposição da palavra-passe que ninguém leu em trânsito parece exatamente igual à que alguém leu. A única diferença está nos dias em que alguma coisa tentou, e nesses dias a pessoa que ligou tudo e verificou que funcionava nunca chega a saber que foi atacada, porque não resultou. É este o aspeto, visto de fora, de fazer o trabalho como deve ser: nada a acontecer, por razões que ninguém vê.
Por isso acerta em cada definição na mesma. Não porque alguém esteja a verificar, porque ninguém está. Fá-lo porque foste tu quem disse que o correio estava seguro, e por estas bandas isso ainda vale alguma coisa.
RFC 3207 §6 — SMTP Service Extension for Secure SMTP over TLS, Security Considerations: «A man-in-the-middle attack can be launched by deleting the “250 STARTTLS” response from the server», e que clientes e servidores «MUST be able to be configured to require successful TLS negotiation … for selected hosts». ↩︎ ↩︎
RFC 3207 §4 — «A publicly-referenced SMTP server MUST NOT require use of the STARTTLS extension in order to deliver mail locally. This rule prevents the STARTTLS extension from damaging the interoperability of the Internet’s SMTP infrastructure.» ↩︎
RFC 7672 — segurança SMTP por DANE TLS oportunista, que define o registo
3 1 1para correio e os ataques de rebaixamento a que resiste. ↩︎RFC 7208 — Sender Policy Framework (SPF) para autorizar o uso de domínios no email, versão 1. ↩︎
RFC 7489 — Domain-based Message Authentication, Reporting, and Conformance (DMARC). ↩︎
RFC 6698 e RFC 7671 — o registo TLSA do DNS-Based Authentication of Named Entities (DANE), e a atualização operacional. ↩︎
RFC 8617 — o Authenticated Received Chain (ARC), que permite a um reencaminhador garantir que a autenticação passou antes dele. ↩︎
Medido a 22 de outubro de 2026 com DNS só de leitura contra um resolvedor que valida (1.1.1.1), e uma obtenção por HTTPS de cada política MTA-STS. Para cada domínio: se todos os hosts MX publicam um registo AAAA; se a consulta MX foi validada (a flag AD); se
_25._tcp.<mx>tem um registo TLSA numa zona assinada; o modo MTA-STS publicado; a política DMARC em_dmarc.<domain>; e o qualificadorallno registo SPF do ápice. Nada foi enviado a nenhum destes servidores. ↩︎