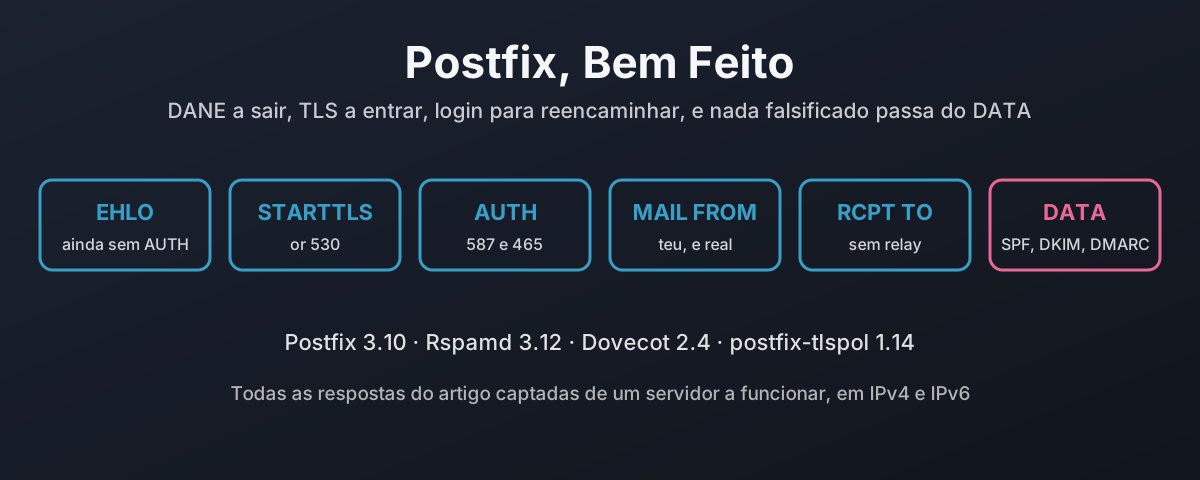
Instala o Postfix da tua distribuição, aceita as predefinições, e ficas com um servidor de correio que envia o teu correio em claro para qualquer servidor que não ofereça TLS, e que aceita correio de qualquer pessoa que diga ser qualquer pessoa. O main.cf que a Debian distribui põe os dois níveis de TLS em may. Nada verifica o SPF. Nada verifica o DKIM. Um domínio remetente que não existe é aceite.
Isso não é um erro. É o que as normas pediam há vinte anos, e é assim que muitíssimos servidores de correio na internet ainda funcionam hoje.
Este artigo monta o outro tipo. Pega nas regras da casa do artigo principal desta série e mete cada uma delas num Postfix a funcionar, com a resposta que cada uma produz quando recusa alguma coisa. O argumento a favor das regras está nesse artigo e não o vou fazer duas vezes. Este é a montagem.
| Regra | O Postfix da Debian tal como vem | Esta montagem | O que uma infração recebe |
|---|---|---|---|
| Nada de texto em claro a entrar | TLS oferecido, nunca exigido | encrypt em todos os listeners | 530 5.7.0 Must issue a STARTTLS command first |
| Nada de texto em claro a sair | TLS se oferecido, texto em claro se não | encrypt, DANE ou MTA-STS onde publicados | adiado, dsn=4.7.4 ou dsn=4.7.5 |
| IPv6 em tudo | inet_protocols = all | o mesmo, mais AAAA em todos os MX | todos os testes abaixo correram nas duas famílias |
| Só reencaminha com login | reencaminha para mynetworks | a porta 25 nunca reencaminha, a 587 e a 465 exigem login | 554 5.7.1 … Relay access denied |
| Um login envia como si próprio | não verificado | envelope e From: presos ao login | 553 5.7.1 … not owned by user |
| O domínio remetente tem de existir | não verificado | reject_unknown_sender_domain, código 550 | 550 5.1.8 … Domain not found |
| Falha de SPF, falha de DKIM | não verificado | Rspamd, com rejeições forçadas | 554 5.7.1 SPF hard fail / DKIM signature does not verify |
Todas as respostas deste artigo foram captadas de um servidor a funcionar, em IPv4 e IPv6. Várias definições acabaram por não fazer nada até outra coisa ser também definida. Encontrei cada uma delas a vê-la não fazer nada. Estão assinaladas abaixo, porque são as que te vão morder.
O Laboratório
| Peça | Versão | Função |
|---|---|---|
| Postfix | 3.10.13, Debian trixie | o MX e o servidor de submissão de alpha.test |
| Dovecot | 2.4.1 | palavras-passe para os logins, todos os protocolos de correio desligados |
| Rspamd, Redis | 3.12.1, 8.0.2 | SPF, DKIM, DMARC, assinatura DKIM |
| postfix-tlspol | 1.14.4 | política de saída a partir de TLSA e MTA-STS |
| BIND, unbound | 9.20.30, 1.26.1 | uma zona privada test. assinada, e um resolver que a valida |
| Domínio | Para que serve |
|---|---|
alpha.test | o servidor que este artigo monta |
bravo.test | Stalwart, que tem o seu próprio artigo |
plain.test | o mau vizinho: zona não assinada, sem STARTTLS |
sender.test | SPF -all, DKIM, DMARC p=reject: para falsificar, adulterar e reencaminhar |
Todos os listeners escutam nas duas famílias, e todos os MX têm um registo A e um AAAA. Aqui o IPv6 não é um extra. Um servidor de correio sem ele é um defeito, e provar que este o tem é simples: corre cada verificação duas vezes.
Etapa a Etapa
Uma sessão SMTP é uma sequência fixa, e cada regra desta montagem tem um lugar natural nela. A ordem importa por uma razão: recusa tão cedo quanto as provas o permitam. Um domínio remetente que não existe sabe-se no MAIL FROM, por isso não há razão para aceitar o corpo antes de o recusar. Um corpo adulterado só se sabe depois do DATA, por isso é aí que é recusado.
O resto do artigo percorre essas etapas por ordem: TLS a entrar, TLS a sair, logins e reencaminhamento, endereços de remetente, e depois o que o Rspamd faz com o corpo.
Nada de Texto em Claro a Entrar
Uma linha:
smtpd_tls_security_level = encrypt
Um cliente que tente saltar o STARTTLS não recebe nada além da recusa:
<-  220 mail.alpha.test ESMTP Postfix
 -> MAIL FROM:<carol@sender.test>
<** 530 5.7.0 Must issue a STARTTLS command first
Agora lê o que o próprio manual do Postfix diz sobre essa definição:
According to RFC 2487 this MUST NOT be applied in case of a publicly-referenced SMTP server. Instead, this should be used on dedicated servers, for example submission (port 587).1
RFC 2487 é o número antigo do RFC 3207, e essa regra é a razão por que a maioria dos servidores MX na internet ainda aceita correio em claro. Estou a aplicá-la a um MX referenciado publicamente na mesma. De propósito. O artigo principal explica porque acho que a regra está errada, e o custo é real: um remetente cujo servidor não sabe fazer TLS não te consegue alcançar. Em 2026, esse é um servidor do qual não queres correio.
Nada de Texto em Claro a Sair
Esta é a metade que a maioria dos guias erra, porque a definição óbvia não faz o que o nome sugere.
O Postfix tem um nível de segurança dane. Define-o e esperarias que o correio saísse autenticado. Não sai. Eis o que o postconf(5) diz que ele faz quando o outro lado não publica nada:
When DNSSEC-validated TLSA records are not found the effective tls security level is “may”.2
may é TLS oportunista, que o TLS_README descreve sem rodeios: «Otherwise, messages are sent in the clear.»3 A maior parte da internet não publica registos TLSA. Portanto, smtp_tls_security_level = dane sozinho quer dizer DANE para a mão-cheia de domínios que o fazem, e texto em claro para todos os outros cujo servidor não ofereça STARTTLS. Oportunista, com um nome melhor.
A solução é fazer do encrypt o mínimo e subir cada destino acima dele quando publica algo melhor. Quem faz a subida é o postfix-tlspol. É um pequeno servidor de políticas, com licença MIT, a quem o Postfix pergunta sobre cada domínio destinatário através de um socketmap. Procura primeiro registos TLSA utilizáveis numa zona assinada e depois MTA-STS, e responde com a política que o Postfix deve usar:
smtp_dns_support_level = dnssec
smtp_tls_security_level = encrypt
smtp_tls_mandatory_protocols = >=TLSv1.2
smtp_tls_policy_maps = socketmap:inet:[fd89:50::25]:8642:QUERYwithTLSRPT
O README dele é específico sobre o que devolve: vai «Verify TLSA records for correctness and supported parameters, only then the dane-only policy (Mandatory DANE) will be returned.»4 Perguntado sobre os três domínios do laboratório, disse exatamente isso:
level=INFO msg="Evaluated policy" origin=network domain=alpha.test policy=dane-only ttl=214
level=INFO msg="Evaluated policy" origin=network domain=bravo.test policy=dane-only ttl=198
level=INFO msg="No policy found" origin=network domain=plain.test ttl=1800
Nenhuma política para plain.test quer dizer que o Postfix recai no mínimo encrypt, e o plain.test não oferece STARTTLS. O correio espera:
postfix/smtp[194]: 78598130DA54: to=<someone@plain.test>, relay=mail.plain.test[fd89:50::22]:25,
  delay=0.02, delays=0.01/0.01/0.01/0, dsn=4.7.4,
  status=deferred (TLS is required, but was not offered by host mail.plain.test[fd89:50::22])
E o caso que prova que o DANE está a fazer alguma coisa. No início da montagem, o Stalwart em bravo.test ainda servia o seu próprio certificado de arranque enquanto a zona publicava o registo TLSA do verdadeiro. Um servidor com um certificado perfeitamente bom, só que não o que o dono do domínio tinha avalizado:
postfix/smtp[196]: server certificate verification failed for mail.bravo.test[fd89:50::21]:25:
  num=65:no matching DANE TLSA records
postfix/smtp[196]: 79160130DA56: to=<someone@bravo.test>, relay=mail.bravo.test[10.89.50.21]:25,
  delay=5.9, delays=0/0.01/5.9/0, dsn=4.7.5, status=deferred (Server certificate not verified)
Adiado é a resposta certa nos dois casos. Uma mensagem adiada é tentada de novo durante dias, o que dá ao outro lado tempo para corrigir a sua parte, e nada se perde. Uma mensagem enviada em claro não pode ser desenviada. Como tal, esperar é sempre a falha mais barata.
O resolver faz parte da cadeia de confiança
smtp_dns_support_level = dnssec faz o Postfix pedir respostas validadas ao seu resolver, e depois acreditar no bit AD do resolver, a flag que diz «verifiquei as assinaturas». O Postfix não valida nada sozinho. Confia. Seja qual for o resolver indicado em /etc/resolv.conf, é ele que passa a decidir se o teu correio é autenticado.
Vais encontrar conselhos a dizer que a glibc deita esse bit fora a não ser que o resolv.conf tenha options trust-ad. Testei, e neste Postfix não faz diferença nenhuma: o DANE correspondeu com a opção e sem ela. O código-fonte explica porquê. O Postfix liga a flag ele próprio sempre que pede DNSSEC:
    if (DNS_WANT_DNSSEC_VALIDATION(flags))
	flags |= (RES_USE_EDNS0 | RES_TRUSTAD);
Isto é de src/dns/dns_lookup.c.5 Portanto, o que importa não é uma opção do resolver. É para que resolver apontas. Tem de validar, e o caminho até ele tem de ser um em que confias, o que na prática quer dizer que corre no próprio servidor de correio ou numa rede a que mais ninguém chega. Um resolver público do outro lado da internet põe-te o AD com todo o gosto. E também o põe qualquer pessoa que esteja entre ti e ele.
DANE: Publica a Chave, Não o Certificado
Um registo TLSA fixa o que um servidor remetente deve ver quando se liga. O que se deve usar é o 3 1 1, e cada um dos três números é uma escolha:
| Campo | Valor | Significado | Porquê este |
|---|---|---|---|
| Usage | 3, DANE-EE | corresponder ao próprio certificado do servidor | nenhuma CA na cadeia em que confiar ou que possa falhar |
| Selector | 1, SPKI | calcular o hash só da chave pública | sobrevive a todas as renovações com a mesma chave |
| Matching | 1, SHA-256 | um resumo, não a chave inteira | todos os clientes DANE têm de o suportar |
O RFC 7672 dá a razão para essa combinação numa linha:
this record type works for all clients and need not change across certificate renewals with the same key.6
O hash é um pipeline, e aqui está ele contra o certificado do laboratório e o registo que a zona assinada serve:
$ openssl x509 -in mail.alpha.test.crt -noout -pubkey \
    | openssl pkey -pubin -outform DER | sha256sum
093a80cac907a52eb41d17df20163c95f2e15d6702c76f65174d7fc32460c69f  -

$ dig +dnssec _25._tcp.mail.alpha.test TLSA
;; flags: qr rd ra ad; QUERY: 1, ANSWER: 2, AUTHORITY: 0, ADDITIONAL: 1
_25._tcp.mail.alpha.test. 165 IN TLSA 3 1 1 093A80CAC907A52EB41D17DF20163C95F2E15D6702C76F65174D7FC3 2460C69F
O laboratório provou a parte do «need not change» por acaso. A meio, as verificações de certificados mais rigorosas do Python 3.13 recusaram os certificados do laboratório por lhes faltar um identificador de chave da autoridade, por isso foram todos reemitidos. As mesmas chaves privadas, certificados novos. Nem um registo TLSA mudou, e nem um remetente DANE deu por isso.
Agora a armadilha. A maioria das pessoas renova os certificados com o certbot, automaticamente, de poucas em poucas semanas. Da própria documentação do certbot:
Not reusing private keys is the default behavior of Certbot.7
Portanto, a renovação por omissão cria uma chave nova de cada vez. O registo TLSA deixa de corresponder, e todos os remetentes que verificam DANE começam a adiar o teu correio no dia da renovação. Nada do teu lado se parte. Nada te avisa. Corre o certbot com --reuse-key e o registo sobrevive a todos os certificados que lhe puseres por trás. Quando a chave tem mesmo de mudar, há uma ordem para isso:
O segundo passo é o que as pessoas saltam. O resultado é correio adiado até o registo antigo expirar de todas as caches, e vem exatamente dos remetentes que estão a fazer a segurança como deve ser.
Ninguém Reencaminha Sem Login
Reencaminhar (relay) é enviar correio adiante para um domínio do qual não és o destino. Um relay aberto é a forma como o spam se branqueia à custa da reputação de outra pessoa. A maneira antiga de fechar um era confiar numa gama de endereços, para que tudo o que viesse da rede do escritório pudesse reencaminhar. Isso é confiança pela localização. Numa rede com WiFi de convidados, utilizadores de VPN e um ou outro portátil comprometido, a localização vale muito pouco.
Por isso nenhum endereço é de confiança a não ser a própria máquina:
mynetworks = 127.0.0.0/8 [::1]/128
smtpd_relay_restrictions = reject_unauth_destination
A porta 25 é para correio que chega para este domínio e para mais nada. Nunca reencaminha, para ninguém:
<** 554 5.7.1 <someone@plain.test>: Relay access denied
Os utilizadores enviam por submissão: a porta 587 com STARTTLS, ou a 465 com TLS desde o primeiro byte. As duas querem um login antes de fazerem o que quer que seja. O Dovecot verifica as palavras-passe, com todos os protocolos de correio desligados para não fazer mais nada, e o Postfix pergunta-lhe através de um socket. O listener de submissão em master.cf:
submission inet n       -       y       -       -       smtpd
  -o smtpd_tls_security_level=encrypt
  -o smtpd_sasl_auth_enable=yes
  -o smtpd_tls_auth_only=yes
  -o smtpd_client_restrictions=permit_sasl_authenticated,reject
  -o smtpd_sender_restrictions=reject_sender_login_mismatch
  -o smtpd_relay_restrictions=permit_sasl_authenticated,reject
smtpd_tls_auth_only quer dizer que o servidor nem sequer oferece AUTH enquanto o TLS não estiver ativo, por isso uma palavra-passe nunca atravessa o fio em claro. Linhas AUTH na resposta a um EHLO em texto em claro: zero. Um cliente que se liga à 587 e tenta enviar sem fazer login não vai a lado nenhum:
<** 554 5.7.1 <unknown[fd89:50::50]>: Client host rejected: Access denied
Um Login É Dono dos Seus Endereços
Um login prova quem és. Não diz nada sobre os endereços com que podes enviar. Sem essa ligação, qualquer utilizador do servidor pode enviar como o diretor financeiro, e o correio é assinado e entregue como se fosse verdadeiro. O Postfix liga as duas coisas com um mapa de endereço para dono:
alice@alpha.test       alice@alpha.test
bob@alpha.test         bob@alpha.test
postmaster@alpha.test  alice@alpha.test
reject_sender_login_mismatch nas portas de submissão impõe isso ao remetente do envelope. Com login como alice, a tentar enviar como bob:
<** 553 5.7.1 <bob@alpha.test>: Sender address rejected: not owned by user alice@alpha.test
Isso cobre o envelope. Não cobre o cabeçalho From:, que é o endereço que o destinatário vê de facto, e o postconf(5) di-lo nas notas sobre esta mesma restrição:
to enforce that the From: header address matches the envelope sender (MAIL FROM) address, use an external filter such as a Milter8
O Rspamd já é o milter aqui, por isso a verificação do cabeçalho é uma pequena regra em Lua que compara o utilizador com login com o endereço From:, mais uma rejeição forçada no símbolo que ela levanta:
rspamd_config.AUTH_FROM_NOT_LOGIN = {
  callback = function(task)
    local user = task:get_user()
    if not user then return false end
    local from = task:get_from('mime')
    if not from or not from[1] or not from[1].addr then return true, 'no From address' end
    if string.lower(from[1].addr) ~= string.lower(user) then
      return true, from[1].addr .. ' is not ' .. user
    end
    return false
  end,
  score = 0.0,
  description = 'Authenticated user sent with a From: address that is not their own',
  group = 'headers',
}
A alice a enviar com MAIL FROM:<alice@alpha.test> e From: bob@alpha.test:
<** 554 5.7.1 You may only send as your own address
Um nome de apresentação não faz mal, e uma mudança de maiúsculas também não. Alice <ALICE@alpha.test> passa, porque a comparação é feita sobre o endereço e ignora maiúsculas e minúsculas.
A verificação que se desliga sozinha
Aqui está a primeira das definições que não fazem nada, em silêncio. A forma óbvia de impedir que estranhos falsifiquem o teu próprio domínio na porta 25 é pôr lá também as verificações de login-mismatch. O Postfix aceita a configuração, arranca, e regista isto:
warning: restriction `reject_authenticated_sender_login_mismatch' ignored: no SASL support
warning: restriction `reject_unauthenticated_sender_login_mismatch' ignored: no SASL support
A porta 25 tem o SASL desligado, e muito bem, porque ninguém faz login lá. Portanto a verificação é saltada. O correio é aceite. A única prova é um aviso num registo que ninguém lê, e sem a verificação, qualquer pessoa na internet podia enviar MAIL FROM:<alice@alpha.test> para este servidor e vê-lo entregue aos colegas da alice como se tivesse sido ela a escrevê-lo.
A solução é recusar os nossos próprios domínios pelo nome na porta 25, porque o nosso correio nunca chega legitimamente por lá:
smtpd_sender_restrictions = reject_non_fqdn_sender, reject_unknown_sender_domain,
    check_sender_access texthash:/etc/postfix/own_domains
com o own_domains a ter uma linha, alpha.test REJECT Our own domain: send through submission with a login. Testado de fora:
<** 554 5.7.1 <alice@alpha.test>: Sender address rejected: Our own domain: send through submission with a login
Domínios Remetentes Que Não Existem
Se o domínio do MAIL FROM não existe, nada lhe pode ser devolvido, e nada de legítimo alguma vez veio de lá. reject_unknown_sender_domain recusa correio quando esse domínio não tem «no DNS MX and no DNS A record».9 O código de resposta por omissão do Postfix para isto é 450, uma falha temporária, que convida o falsificador a tentar de novo mais tarde. Mudei-o para 550.
O postconf(5) é direto sobre essa definição: «Do not change this unless you have a complete understanding of RFC 5321.»10 É justo. Eis o raciocínio. Um 4xx diz ao remetente para pôr em fila e tentar de novo, o que está certo quando a resposta pode mudar. A um domínio sem registos agora não lhe vão nascer registos nos próximos cinco minutos. O Postfix separa isso do caso em que a resposta ainda não é conhecida: uma falha de DNS é tratada pelo unknown_address_tempfail_action, que continua a adiar. Mudar o código muda só o caso que tem resposta.
O laboratório testou os três, mais o que interessa à regra do IPv6. O texto do postconf diz «A record», e um domínio cujo único endereço é um registo AAAA não deve ser tratado como inexistente:
| Domínio remetente | O DNS diz | Resposta |
|---|---|---|
nosuch-lab.co.uk | NXDOMAIN | 550 5.1.8 <someone@nosuch-lab.co.uk>: Sender address rejected: Domain not found |
v6only-lab.co.uk | só AAAA, sem A, sem MX | aceite |
dnsfail-lab.co.uk | SERVFAIL | 450 4.1.8 … Sender address rejected: Domain not found, tentado de novo mais tarde |
sender.test | MX, A, AAAA | aceite |
Na prática, «A record» abrange AAAA, e um domínio só IPv6 está seguro. A recusa chega no MAIL FROM, antes de o remetente ter enviado um único byte do corpo. Por omissão, o Postfix guarda uma rejeição de MAIL FROM até ao primeiro RCPT TO, por isso a resposta chega um passo mais tarde do que poderias esperar, e é por isso que o diagrama das etapas a mostra aí.
SPF, DKIM e DMARC, Com Dentes
Estes três são tratados como deve ser no artigo principal. Numa linha cada um: o SPF diz que servidores podem enviar por um domínio, o DKIM assina a mensagem para que as alterações se notem, e o DMARC diz o que fazer quando falham e se batem certo com o domínio visível do From:. A regra da casa é rejeitar numa falha dura de SPF e numa assinatura DKIM que está presente e não verifica. Correio sem assinatura não é uma falha de DKIM. É o DMARC p=reject no domínio do remetente que trata disso.
O Rspamd faz os três num só milter, mais a assinatura DKIM do correio que sai. O Postfix entrega-lhe todas as mensagens e, se o Rspamd não responder, o correio espera em vez de passar sem verificação:
smtpd_milters = inet:127.0.0.1:11332
non_smtpd_milters = $smtpd_milters
milter_default_action = tempfail
O Rspamd trabalha com pontuações, e essa é a primeira coisa a perceber sobre ele. De origem, nada é rejeitado por o SPF ter falhado. Nada. Cada resultado soma ou subtrai uns pontos, e a mensagem é rejeitada quando o total passa de 15. O módulo force_actions é o que transforma um único resultado numa decisão:
rules {
  SPF_FAIL_REJECT {
    action = "reject";
    expression = "R_SPF_FAIL";
    message = "SPF hard fail: this host is not allowed to send for that domain";
  }
  DKIM_FAIL_REJECT {
    action = "reject";
    expression = "R_DKIM_REJECT";
    message = "DKIM signature does not verify: the message was changed or forged";
  }
  DMARC_REJECT {
    action = "reject";
    expression = "DMARC_POLICY_REJECT";
    message = "DMARC policy of the sender's domain says reject";
  }
}
Cinco mensagens de sender.test, enviadas a partir do cliente no laboratório. O registo SPF permite ip6:fd89:50::50 e mais nada, por isso o mesmo cliente a enviar por IPv4 é um servidor não autorizado para esse domínio. É também exatamente o aspeto de uma mensagem reencaminhada:
| Caso | Enviado como | SPF | DKIM | DMARC | Pontuação Rspamd | Resposta |
|---|---|---|---|---|---|---|
| A | assinado, a partir do endereço IPv6 listado | pass | pass | pass | 3,59 de 15 | aceite |
| B | assinado, e depois os dados bancários alterados | pass | fail | pass | 2,30 de 15 | 554 5.7.1 DKIM signature does not verify |
| C | sem assinatura, a partir de IPv4 | fail | none | reject | 5,00 de 15 | 554 5.7.1 SPF hard fail |
| D | assinado e intacto, a partir de IPv4 | fail | pass | pass | 2,30 de 15 | 554 5.7.1 SPF hard fail |
| E | sem assinatura, a partir do endereço IPv6 listado | pass | none | pass | 3,80 de 15 | aceite |
Olha para o caso B. É uma fatura com o código do banco e o número de conta alterados depois de ter sido assinada. Fraude de faturas, por outras palavras. O SPF passou, porque veio do servidor certo. O DMARC passou, porque o SPF passou e batia certo com o domínio do From:. Pelas suas pontuações, o Rspamd deu-lhe 2,30 em 15 e tê-la-ia entregue. A única coisa que a travou foi a rejeição forçada na assinatura partida. O DMARC sozinho deixa passar uma mensagem adulterada desde que uma das duas verificações sobreviva, e vale a pena saber isso antes de dizeres que um domínio está protegido por o seu DMARC dizer reject.
O caso D é o custo, e deve ser dito com clareza. Uma mensagem corretamente assinada e intacta é recusada porque veio de um servidor que não está no registo SPF. É isso que o reencaminhamento faz: quem reencaminha envia a tua mensagem adiante a partir do seu próprio endereço. Rejeitar só com base no SPF quer dizer que o correio reencaminhado de domínios com -all é devolvido. O SRS no reencaminhador resolve isto, e confiar no DKIM acima do SPF também resolveria, mas a regra da casa é a regra da casa, e o custo fica por escrito.
A predefinição que confia em todas as redes privadas
A segunda definição que não faz nada, em silêncio. O Rspamd salta o SPF e algumas outras verificações para endereços que considera locais, e a lista que vem em options.inc é esta:
local_addrs = [192.168.0.0/16, 10.0.0.0/8, 172.16.0.0/12, fd00::/8, 169.254.0.0/16, fe80::/10];
Todas as gamas privadas, nas duas famílias. Se o teu MX estiver atrás de um balanceador de carga, de um NAT ou de um proxy num endereço privado, o SPF é saltado discretamente para tudo isso. No laboratório, que é todo de endereçamento privado, o SPF nunca falhou até isto ser mudado.
A solução óbvia não funciona. O Rspamd tem dois diretórios para definições locais, e as perguntas frequentes dele explicam a diferença: o local.d «Merges with defaults. Collections and lists are combined», enquanto o override.d «Replaces defaults.»11 Uma lista mais estreita em local.d/options.inc é combinada com a que vem de origem, o que quer dizer que não estreita nada. Tem de ir para override.d/options.inc:
local_addrs = [127.0.0.0/8, ::1];
e o rspamadm configdump options é a forma de verificares com o que o Rspamd ficou de facto, em vez daquilo que achas que escreveste.
O greylisting também está desligado nesta montagem. Envia uma rejeição temporária a remetentes desconhecidos e aceita-os na nova tentativa, o que trava algum spam, mas o greylisting do Rspamd responde antes de o SPF e o DMARC terem dito o que tinham a dizer, por isso durante os testes vês um adiamento onde esperavas um veredicto.12 Os testes acima só têm significado com ele desligado.
Os teus próprios bounces, recusados pelo teu próprio DMARC
A última armadilha apareceu quando o Stalwart do laboratório recusou um bounce deste servidor. O Postfix envia os bounces com um remetente de envelope vazio e From: MAILER-DAEMON@mail.alpha.test. Sem remetente de envelope, a única verificação SPF que resta é sobre o nome que o servidor deu no HELO, mail.alpha.test, que não tinha registo SPF. O bounce também não estava assinado. Por isso o DMARC recaiu na política de alpha.test, encontrou p=reject, e o servidor recetor fez exatamente o que o domínio lhe mandou:
smtp.dmarc-fail … domain = "alpha.test", policy = "reject", result = DMARC check failed
  (dmarc.fail) { causedBy = Policy not aligned }
A política do próprio domínio estava a deitar fora as suas próprias falhas de entrega. Cada nome de anfitrião MX recebe o seu próprio registo SPF, o que resolve o problema:
mail IN TXT "v=spf1 a -all"
Seis Definições Que Parecem Feitas
As armadilhas acima têm a mesma forma. Cada uma delas é uma definição que parece feita, não produz erro nenhum, e não faz nada de nada.
| Parece feita | O que acontece de facto | Encontrada por |
|---|---|---|
smtp_tls_security_level = dane | texto em claro onde não houver TLSA publicado | ler o postconf(5) |
| verificações de login-mismatch na porta 25 | saltadas, um aviso no registo | enviar uma falsificação |
local_addrs estreitado em local.d | combinado com a predefinição, nada estreitado | rspamadm configdump |
DMARC p=reject no remetente | correio adulterado passa se o SPF passar | caso B |
| renovações do certbot | chave nova, o TLSA deixa de corresponder | ler a documentação do certbot |
DMARC p=reject no teu próprio domínio | os teus próprios bounces recusados | um bounce recusado |
Duas delas estão na documentação, se leres o parágrafo certo da página certa. As outras quatro só apareceram ao enviar a mensagem que a regra devia travar e ao ver o que voltava. Reler a configuração e concordar com ela não encontrou nenhuma. Se levares um hábito deste artigo, leva esse, porque cada linha aqui pode ser copiada para um servidor e mesmo assim não estar a funcionar.
As Predefinições São a Decisão de Outra Pessoa
Cada recusa neste artigo é uma definição que o Postfix tem há anos. Até o DANE, a coisa mais recente aqui, está lá desde a 2.11.13 Nada disto é novo, nada disto é caro, e o servidor por baixo é o mesmo software livre que sempre foi. A distância entre um servidor de correio que deixa passar uma fatura alterada e um que a recusa no DATA é uma página de configuração e uma tarde de testes.
Então porque é que tão pouco da internet funciona assim? Porque as predefinições decidem, e as predefinições foram escolhidas para garantir que o correio passava numa internet em que o TLS era a exceção. Na altura foram uma escolha razoável. Deixa-as estar agora e entregaste as tuas decisões de segurança a uma escolha que alguém fez em 2002, para uma rede que já não existe, sobre correio que não era teu.
Gerir um servidor de correio é uma decisão de seres responsável pelo que passa por ele. Aquelas definições são a decisão posta por escrito. As predefinições são o que tens quando ninguém a tomou.
postconf(5): smtpd_tls_security_level — o nível
encrypt: «According to RFC 2487 this MUST NOT be applied in case of a publicly-referenced SMTP server.» ↩︎postconf(5): smtp_tls_security_level — o nível
dane: «When DNSSEC-validated TLSA records are not found the effective tls security level is “may”.» ↩︎Postfix TLS_README: Opportunistic TLS — «The SMTP transaction is encrypted if the STARTTLS ESMTP feature is supported by the server. Otherwise, messages are sent in the clear.» ↩︎
postfix-tlspol on GitHub — servidor de políticas MTA-STS e DANE para o Postfix, com licença MIT: «Verify TLSA records for correctness and supported parameters, only then the dane-only policy (Mandatory DANE) will be returned.» Aqui foi usada a versão 1.14.4. ↩︎
Postfix source, src/dns/dns_lookup.c — «Automatically turns on the RES_TRUSTAD flag on systems that support this flag», e o código que o faz quando é pedida validação DNSSEC. ↩︎
RFC 7672 §3.1.1 — segurança SMTP com DANE TLS oportunista. Os registos TLSA para servidores SMTP «should, in most cases, be “DANE-EE(3) SPKI(1) SHA2-256(1)” records». ↩︎
Certbot user guide, command-line options —
--reuse-key: «When renewing, use the same private key as the existing certificate. (default: False)», e em--no-reuse-key: «Not reusing private keys is the default behavior of Certbot.» ↩︎postconf(5): reject_known_sender_login_mismatch — «to enforce that the From: header address matches the envelope sender (MAIL FROM) address, use an external filter such as a Milter». ↩︎
postconf(5): reject_unknown_sender_domain — rejeita quando o domínio do MAIL FROM tem «no DNS MX and no DNS A record», ou um MX mal formado. ↩︎
postconf(5): unknown_address_reject_code — por omissão 450: «Do not change this unless you have a complete understanding of RFC 5321.» ↩︎
Rspamd FAQ: the difference between local.d and override.d — o local.d «Merges with defaults. Collections and lists are combined»; o override.d «Replaces defaults. Entire sections are overwritten.» ↩︎
Rspamd greylisting module — «The greylisting module triggers a soft reject action, which is intended to be interpreted by the MTA as a temporary rejection». ↩︎
Postfix TLS_README: DANE — «Postfix ≥ 2.11 supports the new dane and dane-only security levels». ↩︎