Como se protege o correio entre servidores, do DNSSEC ao DANE, e porque é que cada uma das definições tem de estar certa. Montado em Postfix, em Microsoft 365 e em Stalwart.
O email entre dois servidores foi concebido para ser entregue, não para ser privado.
Por omissão segue em claro, ou cifrado apenas se ninguém interferir.
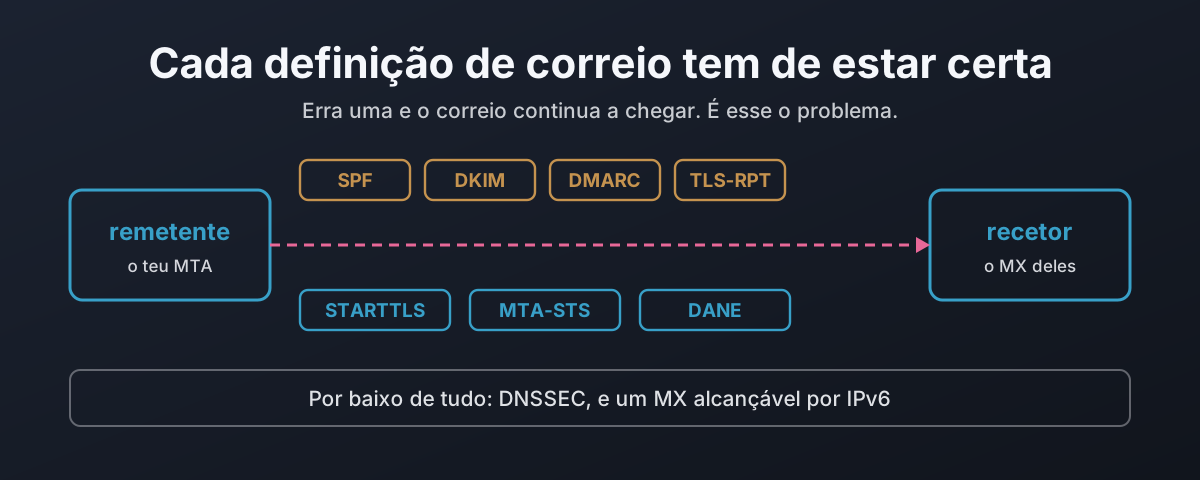
As definições que resolvem isto vivem todas no DNS. Cada uma fecha uma falha diferente. Se uma estiver errada, o correio continua a ser entregue, por isso nada te avisa.
Estes artigos abordam:
O que cada definição protege: SPF, DKIM, DMARC, MTA-STS, os relatórios TLS e o DANE.
Porque é que o DANE precisa do DNSSEC por baixo, e o que corre mal quando um certificado é renovado.
Como configurar tudo isto no Postfix, e provar que funciona.
O que o Microsoft 365 te deixa e não te deixa controlar.
Como o Stalwart trata as mesmas definições, integradas de raiz em vez de acrescentadas.
Cada verificação destes artigos pode ser feita contra qualquer domínio, o teu ou o de outra pessoa.
Porque é que cada definição de correio tem de estar certa
Cada camada da segurança do email é desenhada para recuar para algo que funciona em vez de falhar em segurança. Remove a linha STARTTLS de uma saudação e um remetente oportunista continua em texto claro, algo que o RFC 3207 descreve como um ataque e, num servidor público, te proíbe de impedir. Este artigo captura esse man-in-the-middle num laboratório e depois percorre as sete definições que protegem uma mensagem em trânsito, mostrando para cada uma o que protege, o que não protege e como falha em aberto quando está errada. Daí para o DANE: porque é que um registo TLSA não vale nada sem DNSSEC por baixo, porque é que o 3 1 1 e a reutilização da chave importam, e como um registo desatualizado é a única falha que fecha em vez de abrir. Depois, um censo só de leitura de bancos britânicos, dos grandes fornecedores de correio e das autoridades de certificação, a contar quantos fazem de facto alguma coisa disto.
Postfix, DANE e Todas as Definições Bem Feitas
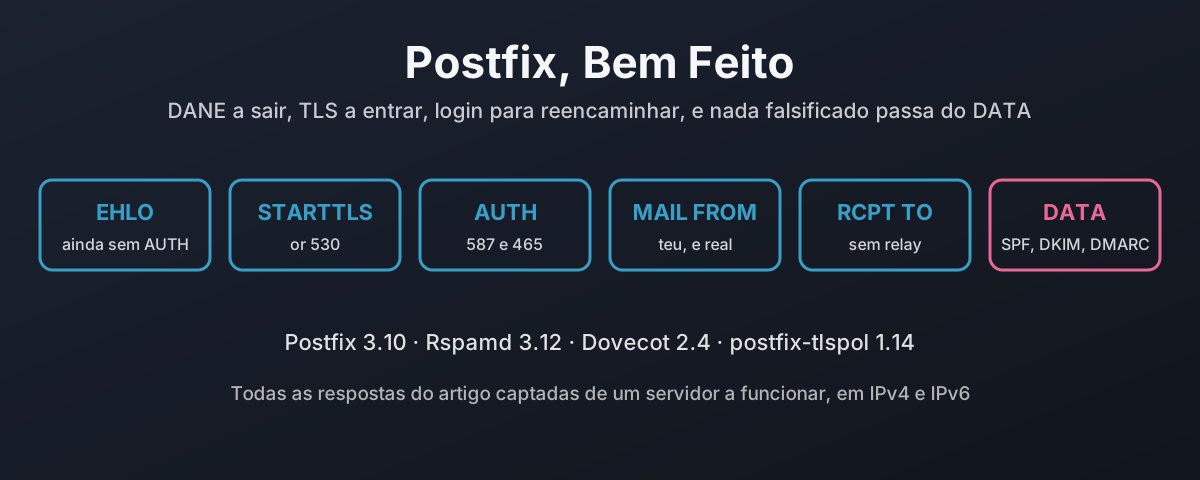
De origem, o Postfix envia em claro quando o outro lado não oferece TLS e aceita correio de qualquer pessoa que diga ser qualquer pessoa. Esta é a outra montagem: Postfix 3.10.13 com Dovecot para os logins, Rspamd para SPF, DKIM e DMARC, e postfix-tlspol para DANE e MTA-STS. Nada de texto em claro a entrar ou a sair, a porta 25 nunca reencaminha, um login é dono dos seus endereços no envelope e no cabeçalho From, domínios remetentes que não existem são recusados, e uma mensagem adulterada ou falsificada nunca passa do DATA. Todas as respostas foram captadas num laboratório em IPv4 e IPv6, juntamente com as seis definições que não fazem nada, em silêncio, até outra coisa ser também definida, a predefinição do certbot que estraga o DANE na renovação, e o que tudo isto te custa em correio reencaminhado.
Microsoft 365: a edição Fisher-Price da informática
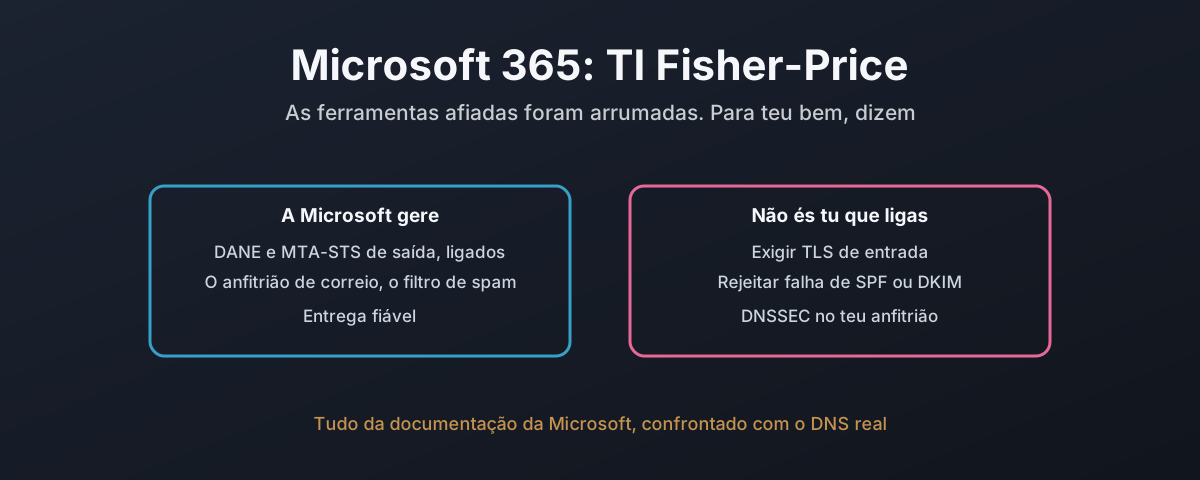
Quase nenhuma organização gere o seu próprio servidor de correio. Pagam à Microsoft, e o Exchange Online faz o trabalho. Por isso este artigo mede o Microsoft 365 exatamente pelas regras da casa que as montagens com Postfix e Stalwart cumpriram, usando apenas a própria documentação da Microsoft e DNS só de leitura contra inquilinos reais. Algumas regras cumpre-as bem: DANE e MTA-STS de saída estão ligados por omissão, e o DANE de entrada com DNSSEC chegou finalmente à disponibilidade geral. Várias não consegue cumprir de todo. Não há forma documentada de exigir TLS de entrada a todos os remetentes, nem de rejeitar uma falha rígida de SPF à porta, nada que rejeite só por uma assinatura DKIM falhada, e nenhum controlo que descarte correio de um domínio remetente que não existe. O DNSSEC não está explicitamente previsto para o anfitrião de correio que todos os inquilinos usam de facto. A implementação de IPv6 que devia levar seis meses deixou a caixa de correio do próprio NCSC inalcançável por IPv6 dois anos depois. E a documentação contradiz-se sobre wildcards, sobre SPF e sobre DNSSEC. Esta é a plataforma onde corre a maior parte do correio do país, e isto é o que ela te deixa e não te deixa fazer.
Stalwart: DANE e o resto, já incluído
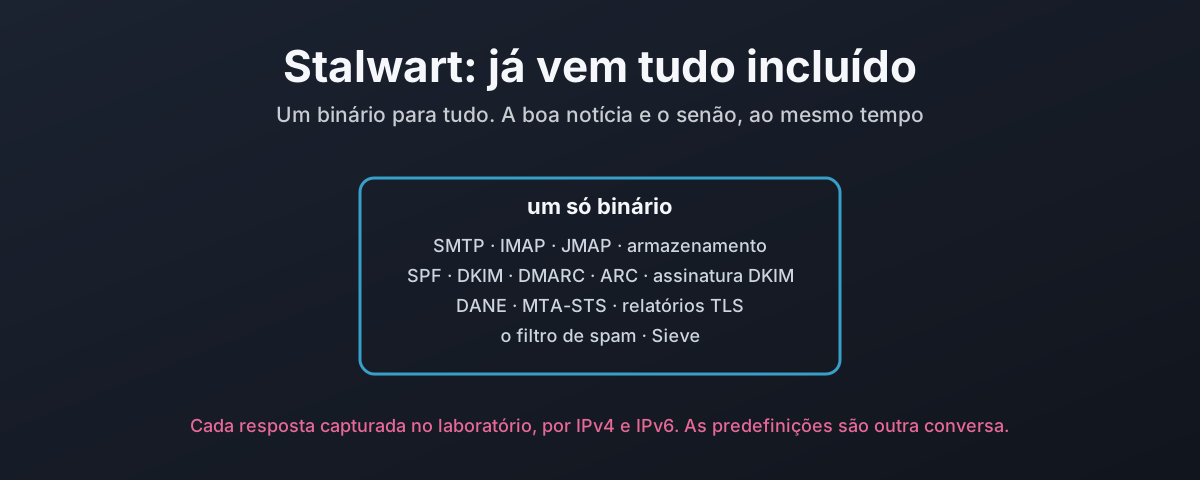
O Stalwart é um servidor de correio inteiro num só binário: SMTP, IMAP e JMAP, SPF, DKIM, DMARC, ARC, DANE, MTA-STS, relatórios TLS, um filtro de spam e o armazenamento do correio, sem milter para ligar e sem daemon de políticas a correr ao lado. Este artigo submete-o às mesmas regras da casa da configuração Postfix e captura cada resposta no laboratório. As regras ficam todas ativas, mas a história está no detalhe: as definições vivem numa base de dados e não num ficheiro, as predefinições de origem aceitam texto simples e uma fatura adulterada, cada regra vai parar a um de quatro mecanismos de configuração diferentes, rejeitar falhas de DKIM exige um script Sieve porque a verificação incluída reporta um corpo adulterado como neutral, a verificação de remetentes desconhecidos só corre depois de a mensagem ter chegado toda e falha em aberto perante um erro de DNS, e o envio com MTA-STS devolve a mensagem logo à primeira tentativa quando a norma diz que deve adiar. Já incluído é, de facto, menos coisas para ligar. Não é o mesmo que seguro por predefinição.