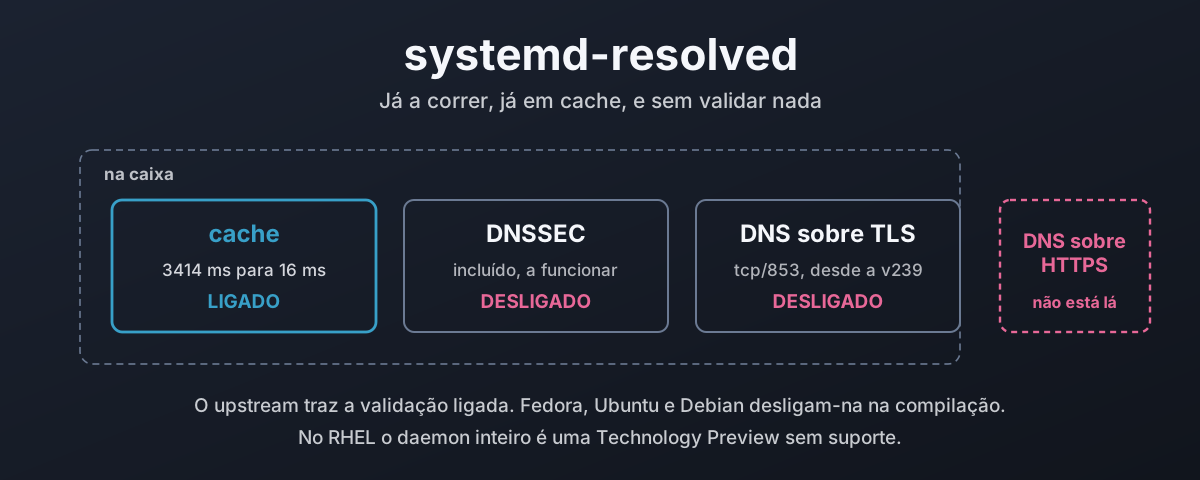
Há um resolver de DNS a correr na tua máquina neste momento. Não o instalaste, provavelmente nunca o configuraste, e está a responder a todas as consultas de nomes que a máquina faz. No Fedora, no Ubuntu e na maioria do Linux de desktop é o systemd-resolved, e está ali sossegado desde o dia em que o sistema foi instalado.
Sabe fazer três coisas que vale a pena ter. Faz cache, por isso a mesma consulta não atravessa a rede duas vezes. Valida DNSSEC, por isso uma resposta forjada é rejeitada em vez de ser acreditada. E fala DNS sobre TLS, por isso a rede local não consegue ler todos os nomes que pedes.
Por predefinição faz exatamente uma delas. As outras duas vêm desligadas, e em algumas distribuições vêm desligadas em tempo de compilação, o que quer dizer que a definição que mudarias nem sequer é a definição que decidiu. Um validador que nunca valida não serve para nada, nem de enfeite.
Isto é o que a coisa faz de facto, medido numa máquina Fedora 44 a correr systemd 259, e o que muda quando ligas as outras duas. Incluindo o que a tua distribuição decidiu por ti em tempo de compilação, e quanto disso podes simplesmente anular.
O que está de facto a responder às tuas consultas
Começa pelo retrato honesto, porque «usa o /etc/resolv.conf» deixou de ser verdade nestes sistemas há anos.
O systemd-resolved expõe-se de quatro maneiras diferentes, e a que um programa usa decide o que recebe de volta.1 O caminho da glibc é o nss-resolve, ligado através do /etc/nsswitch.conf. Os caminhos nativos são o D-Bus e o Varlink, que transportam o veredicto DNSSEC e o âmbito da interface, coisas que o getaddrinfo não tem forma de exprimir. Depois há o stub à escuta, um servidor DNS a sério no loopback para tudo o que fala DNS em bruto e não sabe nada de nada do que ficou acima.
Quatro portas, um daemon.
Nesta máquina essa ligação tem este aspeto:
$ ls -l /etc/resolv.conf
lrwxrwxrwx. 1 root root 39 May 30 13:56 /etc/resolv.conf -> ../run/systemd/resolve/stub-resolv.conf

$ cat /etc/resolv.conf
nameserver 127.0.0.53
options edns0 trust-ad
search damiendye.uk

$ grep ^hosts: /etc/nsswitch.conf
hosts:      files myhostname mdns4_minimal [NOTFOUND=return] resolve [!UNAVAIL=return] dns
O resolve nessa linha é o nss-resolve. O dns a seguir é o tradicional nss-dns, ali posto como recurso que só dispara se o resolved não estiver a correr de todo.
Há dois stubs à escuta, não um
Toda a gente conhece o 127.0.0.53. Menos gente sabe que há um segundo.
$ ss -lntup | grep ':53 '
udp   UNCONN 0  0     127.0.0.54:53   0.0.0.0:*
udp   UNCONN 0  0  127.0.0.53%lo:53   0.0.0.0:*
tcp   LISTEN 0  4096  127.0.0.54:53   0.0.0.0:*
tcp   LISTEN 0  4096 127.0.0.53%lo:53 0.0.0.0:*
Não são dois endereços para a mesma coisa. O segundo faz menos, de propósito:2
127.0.0.53 | 127.0.0.54 | |
|---|---|---|
| Papel | O resolver local completo | Só modo proxy |
| Cache | Sim | Não |
| Validação DNSSEC | Sim, quando ativada | Nunca |
| LLMNR e Multicast DNS | Sim | Não |
Nomes sintéticos (localhost, _gateway) | Sim | Não |
| Passa a DNS sobre TLS | Sim | Sim |
| Nome sintético para ele | _localdnsstub | _localdnsproxy |
| O que recebes | O que o resolved decidiu | O que o upstream disse |
A documentação é seca quanto à segunda coluna. Vai «pass most DNS messages relatively unmodified to the current upstream DNS servers and back, but not try to process the messages locally, and hence does not validate DNSSEC, or offer up LLMNR/MulticastDNS».2
Isso faz do 127.0.0.54 o alvo certo para um programa que quer fazer a sua própria validação, ou para um que precisa da resposta em bruto do upstream e não da interpretação que o resolved faz dela.
Os dois endereços têm nomes sintéticos, _localdnsstub e _localdnsproxy, que resolvem sem configuração nenhuma.
Quatro modos para o /etc/resolv.conf, não três
O modo é detetado automaticamente a partir do que o ficheiro é, e há quatro.1
O /etc/resolv.conf é | O que significa | Clientes que contornam o NSS |
|---|---|---|
symlink para run/systemd/resolve/stub-resolv.conf | O modo recomendado. Lista o 127.0.0.53 e os domínios de pesquisa em vigor | Passam pelo resolved |
symlink para /usr/lib/systemd/resolv.conf | Estático, lista o 127.0.0.53, sem domínios de pesquisa | Passam pelo resolved |
symlink para run/systemd/resolve/resolv.conf | Lista os servidores upstream reais, mantidos atualizados | Contornam o resolved por completo |
| um ficheiro real gerido por outra coisa | o resolved lê-o como consumidor, não como fornecedor | Contornam o resolved por completo |
Essa terceira linha apanha muita gente. Parece a opção arrumada, está sempre atualizada, e quer dizer, sem dar nas vistas, que todos os programas que leem o resolv.conf diretamente estão a falar com o resolver do teu ISP sem cache, sem validação e sem cifragem, seja o que for que tenhas configurado no resolved.conf.
A opção trust-ad no ficheiro acima também importa. Sem ela, a glibc tira o bit AD da resposta antes de o teu programa a ver, com o argumento razoável de que a alegação de um resolver qualquer de que validou alguma coisa não vale nada. Com o 127.0.0.53 como nameserver, a alegação vem da tua própria máquina, por isso o trust-ad está certo aqui e o resolved escreve-o por ti.
Sobre as teorias da conspiração do systemd
Antes de qualquer pormenor, porque este é o assunto em que elas aparecem sempre.
Se a tua objeção ao que se segue é uma teoria sobre o Lennart Poettering pessoalmente, ou sobre os motivos da Red Hat, ou sobre o systemd ser uma conspiração para te tirar alguma coisa, podes ir dar uma volta, porque não estou interessado em ouvir a tua ficção.
Tudo neste artigo saiu de uma máquina a funcionar: o código-fonte, as flags de compilação, o binário distribuído, as páginas de manual e o comportamento medido. Cada afirmação tem ao lado um comando que podes correr tu mesmo para verificar. As flags de compilação são públicas. O código-fonte é público. O único valor predefinido que acho mesmo errado foi escolhido por pessoas que deixaram o raciocínio por escrito, onde qualquer um o pode ler e discutir com elas, que é exatamente o que eu faço mais abaixo.
Isso é bastante mais transparência do que a que tens da maior parte do software que corres sem uma palavra de queixa.
Traz provas ou deixa-te disso.
A cache é a parte que simplesmente funciona
Esta é a única funcionalidade ligada por predefinição em todo o lado, e é a que justifica o lugar sem configuração nenhuma.
A medição, nesta máquina, sobre 32 domínios. Limpa a cache, consulta-os todos, consulta-os outra vez, e lê o tempo de consulta que o dig reporta em vez de cronometrar o processo:
$ resolvectl flush-caches
$ for n in $NAMES; do dig +tries=1 @127.0.0.53 "$n" A | grep 'Query time'; done
| mediana | média | p90 | máx. | total para 32 nomes | |
|---|---|---|---|---|---|
| cache fria | 103,5 ms | 106,7 ms | 184 ms | 238 ms | 3414 ms |
| cache quente | 0,0 ms | 0,5 ms | 1 ms | 3 ms | 16 ms |
3414 milissegundos contra 16. É esse o argumento todo a favor de uma cache local, e é por isso que é a predefinição.
Mas vale a pena ser honesto sobre o que esse número é. É a poupança numa série de trinta e dois nomes que nunca tinham sido consultados, contra a mesma série repetida, e nenhuma carga de trabalho real se parece com nenhuma delas. O número útil é a cauda e não a mediana: a pior consulta desse conjunto custou 238 ms a frio e 3 ms a quente. Uma página que puxa oito nomes de anfitrião não quer saber da tua mediana, espera pelo mais lento.
Os botões
[Resolve]
Cache=yes                 # yes | no-negative | no
CacheFromLocalhost=no     # default: do not cache answers from 127.0.0.1
StaleRetentionSec=0       # serve expired records when upstream is down
| Definição | Predefinição | O que faz |
|---|---|---|
Cache=yes | ligado | Guarda em cache respostas positivas e negativas |
Cache=no-negative | Só respostas positivas, para quando estás farto de esperar que um TTL negativo expire | |
CacheFromLocalhost=no | ligado | Não faz cache nenhuma quando o upstream está em 127.0.0.1 |
StaleRetentionSec=0 | desligado | Serve registos expirados quando o upstream deixa de responder |
DNSCacheSize=4096 | 4096 | Registos guardados por âmbito. Só no systemd 261 e posteriores |
Essa terceira linha é a que morde. Se o teu upstream é um dnsmasq ou um unbound no loopback, o resolved não guarda as respostas dele em cache de todo, com o argumento de que aquilo com que está a falar já é uma cache. Aponta o resolved para um resolver com filtragem noutra máquina e tens duas camadas de cache. Aponta-o para um no loopback e tens uma.
O StaleRetentionSec= é o interessante, e vem desligado por predefinição. Define-o, e quando o upstream deixa de responder o resolved continua a servir registos para lá do TTL em vez de falhar.2 Tenta sempre o upstream primeiro. Não se aplica a NXDOMAIN, porque um nome não existir é uma resposta perfeitamente válida e não há nada de velho nela. Para um portátil que entra e sai de cobertura, ou uma máquina que tem de continuar a funcionar durante uma falha de DNS, vale a pena ter:
[Resolve]
StaleRetentionSec=1d
O systemd 261 acrescentou dimensionamento da cache por protocolo, com DNSCacheSize=, MulticastDNSCacheSize= e LLMNRCacheSize=, cada um com 4096 registos por predefinição e um teto de 2^24.3 Não nesta máquina, que corre o 259, nem em nenhuma versão estável atual de distribuição. Vale a pena saber que vem aí, porque até agora o tamanho da cache não era ajustável de todo.
O daemon também despeja tudo sob pressão de memória, o que é sensato e de vez em quando surpreende quando estás a tentar perceber porque é que uma taxa de acertos na cache parece fraca.
O split DNS é a razão para o manter
Se tirares uma coisa disto, tira esta secção, porque é a funcionalidade que faz de verdade algo que o velho stub resolver não conseguia.
O resolv.conf tradicional tem uma lista de nameservers para a máquina inteira. Uma lista. Ligas uma VPN e alguma coisa tem de a reescrever, o que quer dizer que ou os teus nomes internos funcionam e o resto do DNS passa pelo resolver da empresa, ou o contrário. Não há terceira opção. O ficheiro não consegue exprimir uma.
O resolved encaminha por consulta e por interface.1 Cada ligação tem os seus servidores e os seus domínios, e uma consulta é enviada para a ligação cujo domínio corresponde melhor ao nome, por número de etiquetas.
| Configuração | Escreve-se | Efeito |
|---|---|---|
| Domínio de pesquisa | damiendye.uk | Sufixo para nomes de uma só etiqueta, e encaminha as consultas correspondentes para esta ligação |
| Domínio só de encaminhamento | ~internal.example | Encaminha as consultas correspondentes para esta ligação, nunca usado como sufixo |
| Rota para tudo | ~. | Envia para esta ligação tudo o que não corresponder noutro lado |
| Rota predefinida | DNSDefaultRoute=yes | Fica com as consultas sem correspondência, sem reclamar ~. |
Por isso um portátil com uma VPN de trabalho ligada fica assim:
resolvectl domain tun0 '~corp.example' '~10.in-addr.arpa'
resolvectl dns    tun0 10.0.0.53
Os nomes debaixo de corp.example e as consultas inversas para 10.0.0.0/8 descem pelo túnel. Tudo o resto continua a sair pela ligação local como antes. Ninguém viu o resolv.conf reescrito, e quando o túnel cai as rotas vão com ele.
Há uma regra que vale a pena dizer claramente, porque é a que as pessoas tentam usar e erram. ~. numa ligação quer dizer prefere esta ligação para tudo. Também impede implicitamente que qualquer outra ligação seja rota predefinida. Queres que uma ligação fique com as sobras sem reclamar o espaço de nomes inteiro? Define DNSDefaultRoute=yes e deixa o ~. em paz.
Verifica o que ele decidiu em vez de presumir:
$ resolvectl status
Link 3 (wlp4s0)
    Current Scopes: DNS LLMNR/IPv4 LLMNR/IPv6
         Protocols: +DefaultRoute LLMNR=resolve -mDNS -DNSOverTLS
                    DNSSEC=no/unsupported
Current DNS Server: 192.0.2.53
       DNS Servers: 192.0.2.53 2001:db8:1::53
        DNS Domain: damiendye.uk
     Default Route: yes
Todos os endereços neste artigo são das gamas de documentação, 192.0.2.0/24 e 2001:db8::/32, por isso não os coles numa configuração à espera de resposta.4 5 Os números e o comportamento são reais, tirados de uma máquina a funcionar. Os endereços são substitutos, porque um endereço IPv6 global construído da forma habitual leva o MAC da interface na metade de baixo, e publicar um entrega um pedaço do inventário de hardware junto com ele.
Esse -DNSOverTLS e esse DNSSEC=no são as duas secções seguintes.
Sabe validar DNSSEC
O upstream descreve o daemon como «a caching and validating DNS/DNSSEC stub resolver».1 A metade que valida é real, não é um invólucro à volta de outra coisa, e funciona. Só não está ligada.
Ligá-la por ligação não precisa de sudo, porque o resolvectl passa pelo polkit e uma sessão local ativa tem permissão:
$ resolvectl dnssec wlp4s0 yes
$ resolvectl status wlp4s0 | grep DNSSEC
                    DNSSEC=yes/supported
Esse sufixo /supported é o resolved a reportar o que encontrou quando sondou o upstream, à parte do que tu pediste. yes/supported quer dizer que pediste validação e o servidor consegue suportá-la. no/unsupported numa instalação predefinida quer dizer que ninguém pediu, por isso ninguém sondou.
Depois de ligada, cada consulta volta com um veredicto, e há três.
Aqui estão os três nesta máquina, contra nomes reais:
$ resolvectl query damiendye.uk
-- Data is authenticated: yes; Data was acquired via local or encrypted transport: no

$ resolvectl query systemd.io
-- Data is authenticated: no; Data was acquired via local or encrypted transport: no

$ resolvectl query dnssec-failed.org
dnssec-failed.org: resolve call failed: DNSSEC validation failed: missing-key
  (DNSKEY Missing: no SEP matching the DS found for dnssec-failed.org.)
O damiendye.uk está assinado, por isso a cadeia desde a raiz valida e os dados vêm autenticados. O systemd.io não está assinado, por isso não há nada para verificar e o resolved di-lo honestamente em vez de fingir. É o domínio do próprio projeto systemd, um ponto a que vou voltar. O dnssec-failed.org é publicado com assinaturas estragadas de propósito. Esse falha a sério, com um diagnóstico que nomeia o problema exato.
Esta é a distinção que se perde. Inseguro não é uma falha. Uma zona não assinada devolve dados e diz-te que não puderam ser verificados. Só uma zona que afirma estar assinada e depois não o consegue provar é rejeitada.
A própria cadeia está visível, se a quiseres ver:
$ dig +short @127.0.0.53 uk DS
43876 8 2 A107ED2AC1BD14D924173BC7E827A1...

$ dig +short @127.0.0.53 damiendye.uk DS
2371 13 2 A5B2825C57899A5A15EE9703832C8358E0D19EF29DC72DD83C691ED77C33BD7F

$ dig +short @127.0.0.53 damiendye.uk DNSKEY
256 3 13 oJMRESz5E4gYzS/q6XDrvU1qMPYIjCWz...
257 3 13 mdsswUyr3DPW132mOi8V9xESWE8jTo0d...
A raiz responde pelo uk, o uk responde pelo damiendye.uk, e a chave 257 assina a chave 256, que assina os registos. O algoritmo 13 ali é ECDSA P-256, que é o que queres numa zona nova, em vez do RSA que o DS do uk acima ainda usa.
Pelo stub simples, um programa que nunca ouviu falar do resolved recebe o mesmo veredicto como flag AD:
$ dig @127.0.0.53 ietf.org A | grep flags
;; flags: qr rd ra ad;

$ dig @127.0.0.53 dnssec-failed.org A | grep status
;; ->>HEADER<<- status: SERVFAIL
E o daemon mantém uma contagem corrente, que é a forma mais rápida de ver se a validação está a fazer alguma coisa:
$ resolvectl statistics
DNSSEC Verdicts
                    Secure:  134
                  Insecure:   62
                     Bogus:    0
             Indeterminate:    2
O que custa validar
Aqui vou desiludir-te, porque tentei medir isto como deve ser e não consegui.
A quente, é limpo e não é nada. Os mesmos 32 nomes contra uma cache cheia custaram 16 ms sem validação e 23 ms com ela. Chama-lhe um erro de arredondamento.
A frio é onde o custo devia aparecer, e um único cliente não o consegue isolar. Corri a série das duas maneiras e tive respostas contraditórias: numa ordem a validação pareceu 74% mais lenta, noutra pareceu mais rápida, o que é impossível e diz-te o que está realmente a ser medido. A série que corre em segundo lugar beneficia de o resolver upstream já ter ido buscar tudo o que a primeira pediu. A variável que domina não é a validação, é a cache de quem estava quente.
Por isso não te vou dar um número que não consigo defender. O que é verdade é o mecanismo, e a documentação diz-lhe a forma claramente: a validação «requires retrieval of additional DNS data, and thus results in a small DNS lookup time penalty».2 Uma consulta validada a frio percorre a cadeia de delegação a buscar DS e DNSKEY em cada nível antes de poder responder, por isso custa idas e voltas extra em nomes que ninguém pediu ainda, e nada em nomes que alguém já pediu.
É também por isso que a mesma página avisa que desligar a cache «comes at a performance penalty, which is particularly high when DNSSEC is used».2 As duas funcionalidades não são independentes. A validação é comportável precisamente porque a cache faz com que só a pagues uma vez.
Se queres o número real para a tua rede, mede-o lá. Um cliente numa ligação não te consegue dizer.
Então porque é que a validação está desligada
Porque a tua distribuição a desligou quando compilou o pacote, e fê-lo por uma razão que deixou por escrito.
O systemd upstream traz a validação ligada. A opção de compilação diz isso:
option('default-dnssec', type : 'combo',
       choices : ['yes', 'allow-downgrade', 'no'],
       value : 'allow-downgrade')
e o manual upstream concorda: DNSSEC= «Defaults to allow-downgrade».6
Agora vê o que o Fedora passa a essa compilação:7
-Ddefault-dnssec=no
-Ddefault-dns-over-tls=no
-Ddefault-mdns=no
-Ddefault-llmnr=resolve
E o que o Debian e o Ubuntu passam:8
-Ddefault-dnssec=no
-Ddefault-llmnr=no
-Ddefault-mdns=no
-Ddns-over-tls=openssl
Por isso o ficheiro /usr/lib/systemd/resolved.conf numa máquina Fedora, o que tem por cabeçalho «Entries in this file show the compile time defaults», diz #DNSSEC=no. Lê isso outra vez, porque está a fazer uma coisa matreira: a linha parece o software a dizer-te a sua própria predefinição, e o que está de facto a mostrar-te é a flag de compilação do Fedora, sem a verdadeira predefinição do upstream em lado nenhum da página.
| Definição | Predefinição upstream | Compilação Fedora | Compilação Debian/Ubuntu | Resultado nesta máquina |
|---|---|---|---|---|
DNSSEC= | allow-downgrade | no | no | DNSSEC=no |
DNSOverTLS= | no | no | no (compilado com OpenSSL) | -DNSOverTLS |
MulticastDNS= | yes | no | no | -mDNS |
LLMNR= | yes | resolve | no | LLMNR=resolve |
Cada uma delas corresponde ao que o resolvectl status mostra nesta máquina. Código-fonte, flag de compilação, sistema a correr: os três concordam.
O raciocínio do Fedora está na proposta de alteração e é de uma franqueza refrescante. A funcionalidade «is known to cause compatibility problems with certain network access points», e o Fedora «is not prepared to handle an influx of DNSSEC-related bug reports», por isso fica desligada.9
Posso perguntar porque é que a resposta a uma funcionalidade que falha em redes más é desligá-la para toda a gente, em vez de trazer allow-downgrade como faz o upstream e deixá-la desligar-se sozinha onde tiver de ser? Não quem decidiu. O que no processo levou até ali. Porque o allow-downgrade existe precisamente para o caso do portal cativo, é a predefinição do upstream exatamente por essa razão, e trazer no em vez disso quer dizer que uma máquina numa rede perfeitamente boa também fica sem validação.
Para ser justo com eles, o allow-downgrade tem o seu próprio problema, e é real. O modo deteta um resolver que não sabe fazer DNSSEC e deixa de validar sem dizer nada. Um atacante que consiga moldar as tuas respostas DNS pode fazer essa deteção disparar de propósito, e a documentação di-lo claramente: «makes DNSSEC validation vulnerable to ‘downgrade’ attacks».2 Uma funcionalidade de segurança que qualquer atacante pode desligar faz menos do que parece.
Por isso nenhuma das predefinições é boa. O no não te dá nada. O allow-downgrade dá-te algo que um atacante te pode tirar, e o yes dá-te a coisa a sério mais tudo o que vem na secção seguinte.
Afinal, quanto da web está assinado
Antes de gastar muito esforço com validação, vale a pena saber que fração das tuas consultas ela pode proteger. Por isso pedi ao resolved o veredicto sobre o ápice de trinta e dois domínios que este assunto implica de facto: os organismos que escreveram a norma, as empresas que distribuem o resolver, e a infraestrutura que toda a gente resolve, queira ou não.
Dezasseis de trinta e dois. Metade.
| Assinados | Não assinados | |
|---|---|---|
| Normas e registos | ietf.org, iana.org, icann.org, rfc-editor.org, ripe.net, isc.org, nlnetlabs.nl, nic.cz, afnic.fr, verisign.com | nenhum |
| Distribuições e fornecedores | debian.org, fedoraproject.org, opensuse.org, almalinux.org | redhat.com, ubuntu.com, canonical.com, suse.com, rockylinux.org, archlinux.org |
| O próprio systemd | nenhum | systemd.io, freedesktop.org |
| Infraestrutura | cloudflare.com, gov.uk | github.com, kernel.org, google.com, wikipedia.org, mozilla.org, apache.org, gnu.org, quad9.net |
Lê a primeira coluna de cima a baixo. Todos os organismos de normalização e registos assinaram. Dez em dez, sem exceções: as pessoas que escreveram o DNSSEC, e as pessoas que gerem os registos que publicam os registos DS de toda a gente. Fizeram o trabalho nas suas próprias zonas.
Agora lê a terceira linha. O systemd.io não tem DS. O projeto que escreveu o resolver com validação de que trata este artigo inteiro não assinou o seu próprio domínio, e o freedesktop.org, onde vive a documentação dele, também não. Mais abaixo, o quad9.net também não está assinado, e vale a pena parar um segundo nisso: um resolver público cujo argumento de venda inteiro é validar DNSSEC por ti, numa zona que ninguém consegue validar.
E os fornecedores dividem-se de forma limpa ao longo de uma linha. As distribuições comunitárias assinaram. debian.org, fedoraproject.org, opensuse.org, almalinux.org. As empresas não. redhat.com, ubuntu.com, canonical.com, suse.com. São essas as quatro organizações que empacotam e distribuem este resolver para a maior parte do parque Linux.
Não há aqui lacuna nenhuma na tecnologia. O protocolo pode ser implementado há mais de quinze anos, as ferramentas são gratuitas, e os registos aceitam o registo DS sem cobrar nada. Digo-te isto de borla: as pessoas que escreveram a norma assinaram, e a maior parte das pessoas que distribuem o software não.
Há uma versão mais afiada do mesmo ponto no gov.uk, que está assinado, e depois faz isto:
$ dig +short @127.0.0.53 www.gov.uk CNAME
www-cdn.production.govuk.service.gov.uk.

$ dig +short @127.0.0.53 service.gov.uk DS
                                          (nothing)
O uk tem um DS. O gov.uk tem um DS. O service.gov.uk não tem nenhum, por isso a cadeia para ali de repente, e o www.gov.uk resolve como inseguro apesar de o ápice acima estar bem assinado. Alguém fez o trabalho no gov.uk e depois apontou o site propriamente dito para uma delegação não assinada. Meio trabalho.
Assim sendo, se estás a assinar uma zona, verifica os nomes que as pessoas escrevem de facto. Um ápice assinado que faz CNAME para uma zona de CDN não assinada não te compra nada.
O DNS sobre TLS funciona, com condições
O DNS sobre TLS está implementado, vem compilado em todas as compilações correntes, e funciona. Vem desligado por predefinição em todo o lado, incluindo no upstream, onde DNSOverTLS= «Defaults to no».6
A configuração são duas linhas, e a segunda é a que as pessoas falham:
[Resolve]
DNS=9.9.9.9#dns.quad9.net 149.112.112.112#dns.quad9.net
DNSOverTLS=yes
Esse #dns.quad9.net não é decoração. Define o nome usado no SNI e na validação do certificado. Deixa-o de fora e o certificado é «checked against the server’s IP» em vez disso.2 Isso funciona com os grandes fornecedores porque eles põem endereços IP nos SAN dos certificados, mas é a verificação mais fraca, parte-se no momento em que um fornecedor deixar de o fazer, e não te dá proteção nenhuma contra seres redirecionado para outro endereço que por acaso tenha um certificado válido para si próprio. O próprio artigo da revista do Fedora sobre isto omite o nome de anfitrião,10 o que é pena, porque a sintaxe está ali mesmo nos comentários do ficheiro de configuração distribuído.
Estrito e oportunista são definições muito diferentes
| Modo | Num servidor que suporta DoT | Num servidor que não suporta | Autentica o servidor |
|---|---|---|---|
yes | Cifrado | Todas as consultas falham | Sim |
opportunistic | Cifrado | Texto simples, sem aviso | Não |
no | Texto simples | Texto simples | n/a |
O opportunistic parece o meio-termo sensato e quase nunca é. A documentação di-lo sem rodeios: nesse modo «the resolver is not capable of authenticating the server, so it is vulnerable to ‘man-in-the-middle’ attacks»,2 e qualquer um que consiga deitar fora o teu tráfego na porta 853 pode forçar a despromoção. Protege-te da observação passiva numa rede onde ninguém está a tentar. Contra alguém que esteja, não faz nada.
O yes é a definição honesta. Também quer dizer que, quando não consegue ligar, ficas sem DNS nenhum, o que vale a pena saber antes de o pores numa máquina a que não podes ir fisicamente.
Experimentei DoT estrito para o Quad9 a partir desta máquina e a consulta ficou pendurada. Nenhum erro, nenhum timeout, nada no journal entre a limpeza da cache e eu reverter dois minutos depois:
Sep 27 17:12:11 systemd-resolved[40105]: wlp4s0: Bus client set DNS server list to: 9.9.9.9#dns.quad9.net, ...
Sep 27 17:12:14 systemd-resolved[40105]: wlp4s0: Bus client set DNSOverTLS setting: yes
Sep 27 17:12:15 systemd-resolved[40105]: Flushed all caches.
Sep 27 17:14:39 systemd-resolved[40105]: wlp4s0: Bus client set DNS server list to: 192.0.2.53, ...
Daqui não te consigo dizer se a porta 853 está acessível nessa ligação, porque a shell de onde corri o teste também não chegava à porta 443 e estava claramente filtrada ela própria. O que o registo mostra é o modo de falha: DoT estrito que não consegue ligar não reporta nada de útil. Espera. Se ligares isto e o teu DNS ficar calado, verifica ss -tn dport = :853 antes de ires olhar para o resolved.
Testá-lo como deve ser
# does the transport actually come up
resolvectl flush-caches
resolvectl query ietf.org        # expect: acquired via ... encrypted transport: yes

# is anything still going out in the clear
sudo tcpdump -ni any 'port 53 and not host 127.0.0.53'
O segundo comando é o que diz a verdade. Com o DoT a funcionar, nada devia sair da máquina na porta 53, e o que sair é um programa que arranjou maneira de contornar o stub.
O DNS sobre HTTPS não existe aqui
Resposta direta à pergunta: o systemd-resolved não suporta DNS sobre HTTPS. Nem parcialmente, nem atrás de uma flag, nem com uma opção de compilação que ninguém liga. Não há DoH lá dentro de todo.
E isto não foi lido na documentação, que podia simplesmente estar desatualizada. É o que o binário contém:
$ strings /usr/lib/systemd/systemd-resolved | grep -icE 'application/dns-message|dns-query|:443'
0

$ grep -oE 'name="DNSOver[A-Za-z]*"' /usr/share/dbus-1/interfaces/org.freedesktop.resolve1.Manager.xml
name="DNSOverTLS"
Nenhum formato de transmissão DoH, nenhum HTTP/2, uma propriedade de cifragem na interface D-Bus e é TLS. A lista completa de diretivas do resolved.conf no upstream chega a dezassete definições e nenhuma menciona HTTPS.6
Já foi pedido. O issue #8639, «Add support for DNS-over-HTTPS to systemd-resolved», foi aberto a 2 de abril de 2018 e continua aberto, com dois pull requests associados e nada integrado.11 Oito anos e a contar.
Será a decisão errada? Não é óbvio, e o argumento a favor do DoT é decente. Ambos levam DNS dentro de TLS e ambos travam o mesmo observador passivo. A vantagem do DoH é esconder-se na porta 443 com tudo o resto, por isso uma rede que queira bloquear DNS cifrado tem de se esforçar muito mais. Isso é genuinamente útil se o operador da rede for o adversário.
Também corta para o outro lado. Quando o operador és tu, essa indistinguibilidade quer dizer que também não consegues auditar o teu próprio DNS, e cada aplicação que traz o seu próprio cliente DoH deixa de usar o resolver do sistema, que é como acabas com um browser que ignora o teu split DNS, a tua cache e as tuas zonas internas. No teu próprio equipamento, um resolver visível numa porta conhecida é uma funcionalidade.
Portanto: se o DoT chega ao teu resolver, usa-o e não perdes nada. Se a porta 853 estiver bloqueada, o resolved não tem resposta e queres um proxy DoH à frente dele, dnscrypt-proxy ou cloudflared no loopback com o resolved apontado para ele. A cache e a validação continuam a ser trabalho do resolved. Só o transporte muda.
O que a tua distribuição traz de facto
O mesmo daemon comporta-se de forma muito diferente conforme quem o empacotou. Ativar o serviço é a metade fácil. A metade que fica por fazer é ligá-lo às ferramentas de rede que a distribuição usa de facto, e numa destas quatro ele genuinamente não está ligado até o fazeres tu.
| Instalado | Ativado | nss-resolve ligado | A configuração chega via | Suportado | |
|---|---|---|---|---|---|
| Fedora (33+) | sim | sim | sim, no systemd-libs | NetworkManager | sim |
| Ubuntu | sim | sim | sim | netplan, depois NM ou networkd | sim |
| Debian (12+) | pacote separado | não | não, pacote separado | escolhes tu e ligas | sim |
| RHEL / Rocky / Alma (9, 10) | sim | não | sim | NetworkManager, depois de lhe dizerem | Technology Preview |
Validação e uma cache completa: as definições em si
São as mesmas quatro linhas em todo o lado, porque o resolved.conf é o resolved.conf em todas as distribuições. O que difere é só a forma como o resto da configuração chega ao daemon, que é o tema das próximas quatro secções.
# /etc/systemd/resolved.conf.d/60-local.conf
[Resolve]
DNSSEC=allow-downgrade
Cache=yes
CacheFromLocalhost=no
StaleRetentionSec=1d
Usa um drop-in em vez de editar o /etc/systemd/resolved.conf, porque o ficheiro principal tem precedência mais baixa do que qualquer drop-in e uma atualização de pacote pode discutir contigo por causa dele. A numeração é uma convenção documentada: os fornecedores ficam com 10 a 40 debaixo de /usr/, tu ficas com 60 a 90 debaixo de /etc/, por isso o teu ganha.6
No systemd 261 e posteriores há uma quinta linha que vale a pena acrescentar, porque até lá o tamanho da cache não era ajustável de todo:
DNSCacheSize=16384 # systemd 261+; default 4096, max 2^24
Aplica-a e confirma que o daemon concorda com o ficheiro, em vez de presumir que o leu:
systemd-analyze cat-config systemd/resolved.conf   # every fragment, in precedence order
systemctl restart systemd-resolved
resolvectl status | grep -E 'DNSSEC|Protocols'
resolvectl statistics                              # verdicts should start moving
O DNSSEC=allow-downgrade é a definição que eu poria numa máquina de que não vou andar a tomar conta, pelas razões da secção acima. O DNSSEC=yes é a honesta e falha fechada. Escolhe de propósito.
Ligá-lo à pilha de rede
Ligar o serviço é um comando. Pôr as ferramentas de rede da tua distribuição a entregar-lhe a configuração de DNS é a parte que varia, e é aí que «ativado» e «a funcionar como deve ser» se separam.
| De onde vem a configuração DNS | Para ativar o DNSSEC | Para dimensionar a cache | Ligação extra necessária | |
|---|---|---|---|---|
| Fedora | NetworkManager, automaticamente | drop-in | drop-in | nenhuma |
| Ubuntu | netplan, depois NM ou networkd | drop-in, ou por ligação no .network | drop-in | nenhuma |
| Debian | a pilha que escolheste | drop-in, ou por ligação no .network | drop-in | libnss-resolve, mais a pilha abaixo |
| Família RHEL | NetworkManager, depois de lhe dizerem | drop-in | drop-in | dns=systemd-resolved |
Fedora
A integração mais completa das quatro, e a única em que está tudo já ligado.
O NetworkManager é dono da rede e entrega o DNS ao resolved sem que lho digam. Nesta máquina não há linha dns= em lado nenhum de /etc/NetworkManager/ e funciona na mesma, porque o NetworkManager deteta o daemon a correr e usa-o. O /etc/resolv.conf é o symlink para o stub, e a glibc está ligada porque o libnss_resolve.so.2 vem no systemd-libs, que não é opcional:
$ rpm -qf /usr/lib64/libnss_resolve.so.2
systemd-libs-259.9-1.fc44.x86_64

$ grep ^hosts: /etc/nsswitch.conf
hosts: files myhostname mdns4_minimal [NOTFOUND=return] resolve [!UNAVAIL=return] dns
Por isso no Fedora o drop-in acima é o trabalho todo. Não há mais nada para ligar.
Ubuntu
Ativado por predefinição, e o nss-resolve está ligado da mesma maneira. A diferença é que a configuração costuma chegar pelo netplan:
network:
  version: 2
  ethernets:
    enp1s0:
      dhcp4: true
      nameservers:
        addresses: [9.9.9.9, 149.112.112.112]
        search: [example.com]
O netplan entrega isso ao seu renderizador, o NetworkManager no desktop ou o systemd-networkd no servidor, e o renderizador entrega-o ao resolved. Repara no que o netplan não consegue exprimir. Não há chave netplan para DNSSEC=, nem para DNSOverTLS=. Esses vão no drop-in acima, que é onde pertencem de qualquer forma.
Se estás no systemd-networkd, as definições por ligação também estão disponíveis nativamente no ficheiro .network, e uma definição por ligação ganha à global:
# /etc/systemd/network/10-lan.network
[Network]
DNS=9.9.9.9#dns.quad9.net
DNSSEC=yes
DNSOverTLS=yes
Domains=~.
O Debian tem de ser ligado à mão
Esta é a que genuinamente não está ligada, e a razão por que a secção acima existe.
Desde o Debian 12 que o systemd-resolved é um pacote separado, e as notas de lançamento são explícitas quanto à atualização: «The new systemd-resolved package will not be installed automatically on upgrades», e «until it has been installed, DNS resolution might no longer work since the service will not be present on the system.»12 As mesmas notas arrumam a questão mais larga: «systemd-resolved was not, and still is not, the default DNS resolver in Debian.»
Instalá-lo são dois pacotes, não um, e o segundo é o que toda a gente falha:
apt install systemd-resolved libnss-resolve
systemctl enable --now systemd-resolved
O libnss-resolve está só em Suggests:, não é uma dependência,13 e o Suggests é a única relação a que o apt não dá seguimento. Por isso ninguém o instala.
A razão por que ninguém repara é mais interessante do que a razão por que ninguém o instala. Deixa-o de fora e a glibc continua a chegar ao resolved, porque o /etc/resolv.conf aponta para o stub e o nss-dns simples fala com ele. A maior parte do daemon continua a funcionar:
Sem libnss-resolve | Com ele | |
|---|---|---|
| Cache | Sim, via o stub | Sim |
| Validação DNSSEC | Sim, acontece no daemon | Sim |
| DNS sobre TLS | Sim | Sim |
O bit AD chega à glibc | Sim, o resolv.conf leva trust-ad | Sim |
| Seguro vs inseguro vs falso | Não, só um bit | Sim |
| Endereços com âmbito de ligação | Não | Sim |
/etc/hosts lido pelo daemon | Não | Sim |
Nada na coluna da esquerda parece avariado, por isso nada é corrigido. O que perdes é o que o formato de transmissão DNS não consegue levar, e o caso mais claro é um endereço com âmbito:
$ getent hosts _gateway            # via nss-resolve
fe80::5054:ff:fe12:3456 _gateway

$ dig +short @127.0.0.53 _gateway  # via the stub, as nss-dns would
192.0.2.1
O mesmo nome, o mesmo daemon, duas respostas diferentes. Um endereço IPv6 link-local não tem significado sem a interface a que está associado, e não há sítio numa resposta DNS para pôr isso, por isso o stub só consegue devolver o IPv4. A API nativa tem onde o pôr e dá-te o endereço que realmente querias.
A linha do veredicto é o mesmo problema. O AD é um bit, assinado ou não. A API nativa separa seguro de inseguro de falso, que é a diferença entre «ninguém assinou isto» e «alguém assinou isto e outra pessoa andou a mexer-lhe». Uma aplicação que se importe não consegue distinguir as duas coisas pela rede.
Essa é a distância entre o serviço estar a correr e o serviço estar ligado, e fica invisível até ires à procura dela.
Verifica que ficou:
grep ^hosts: /etc/nsswitch.conf # wants 'resolve [!UNAVAIL=return] dns'
Como o resto da tua rede chega a ele depende da pilha do Debian em que estás.
O pacote declara Provides: resolvconf e Conflicts: resolvconf, openresolv,13 por isso toma conta da interface resolvconf por inteiro. O /usr/sbin/resolvconf passa a ser um symlink para o resolvectl, que é um binário multi-chamada: invocado com esse nome fala o protocolo resolvconf(8) e empurra tudo o que lhe dão diretamente para o resolved.14 Tudo o que já chama resolvconf -a continua portanto a funcionar sem alterações, com o systemd-resolved como único backend suportado.
Nem toda a interface sobrevive, e as lacunas falham com estrondo e não em silêncio:
Opção do resolvconf | Debaixo do systemd-resolved |
|---|---|
-a <iface> | Regista DNS por ligação lido do stdin. A que importa |
-d <iface> | Remove o registo, o mesmo que resolvectl revert |
-x | Mapeada para um domínio de encaminhamento ~. |
-p | Marca a ligação como não sendo rota predefinida (systemd 257+) |
-f | Faz o -a e o -d calarem-se sobre uma interface que não existe |
-m | Aceite e ignorada sem aviso |
-u, -i, -I, -l, -r, -R, -v, -V | Não suportadas. O comando falha |
Uma armadilha que vale a pena conhecer antes de depurares: o shim só escreve o /etc/resolv.conf quando esse ficheiro é um symlink para /run/systemd/resolve/resolv.conf, e não quando é um ficheiro estático.14
ifupdown, a predefinição numa instalação de servidor Debian. A estrofedns-nameserversem/etc/network/interfacessempre foi implementada pelos hooks do velho pacoteresolvconf, e osystemd-resolvedentra em conflito com esse pacote e não traz hooks próprios em/etc/network/if-up.d/. Para uma interface estática, não confies na estrofe. Define os servidores na ligação explicitamente e deixa o resolved ficar com eles:# /etc/network/interfaces auto enp1s0 iface enp1s0 inet static address 192.0.2.10/24 gateway 192.0.2.1 up /usr/sbin/resolvconf -a $IFACE <<< 'nameserver 192.0.2.53' down /usr/sbin/resolvconf -d $IFACEDHCP no ifupdown já está tratado. O
isc-dhcp-clienttraz hooks com o nome do daemon,/etc/dhcp/dhclient-enter-hooks.d/resolved-entere/etc/dhcp/dhclient-exit-hooks.d/resolved,15 por isso os servidores DNS de uma concessão aterram na ligação certa sem nada para configurar.systemd-networkdé a opção mais limpa e não precisa de shim nenhum, porque as duas metades são o mesmo projeto. DNS por ligação, DNSSEC e DoT são chaves nativas no ficheiro.network, exatamente como no exemplo do Ubuntu acima.NetworkManager, num desktop Debian, precisa que lho digam uma vez:
# /etc/NetworkManager/conf.d/10-resolved.conf
[main]
dns=systemd-resolved
Escolhe uma e sabe qual escolheste. O modo de falha aqui não é um daemon que se recusa a arrancar, são duas pilhas que acreditam ambas ser donas do /etc/resolv.conf, o que aparece como DNS intermitente e desperdiça uma tarde. O resolvectl status diz em que ligação os servidores aterraram. Se a resposta for nenhuma, nada está a alimentar o daemon, e é esse o bug.
RHEL, Rocky e Alma
E aqui está a que vale a pena ler duas vezes. O pacote está lá, o nss-resolve está disponível, o NetworkManager consegue conduzi-lo, e a documentação da Red Hat diz isto:
systemd-resolved is an unsupported Technology Preview.16
Essa formulação está nas notas de lançamento do RHEL 9 desde a 9.0 e continua lá na 9.8. Technology Preview quer dizer nenhum SLA de produção, e a Red Hat explicitamente não o recomenda para uso em produção.
Nem vem ativado. O NetworkManager é dono do resolv.conf nestes sistemas, por isso ligá-lo é uma definição do NetworkManager e não apenas ativar a unidade:
# /etc/NetworkManager/conf.d/10-resolved.conf
[main]
dns=systemd-resolved
systemctl enable --now systemd-resolved
systemctl reload NetworkManager
resolvectl status          # confirm NM actually handed the servers over
Depois disso o drop-in acima aplica-se sem alterações, e a validação e a cache comportam-se exatamente como no Fedora.
Por isso no RHEL tens uma decisão que não existe nos outros. Queres um resolver local com validação, cache e capacidade de split DNS numa máquina RHEL suportada? Então a resposta suportada não é esta. É o unbound, ou o dnsmasq através do próprio dns=dnsmasq do NetworkManager, e a Red Hat dá a cara por ambos.
O rótulo não é um comentário sobre o código. É um comentário sobre aquilo a que a Red Hat põe um SLA por trás, e um resolver com cache e validação é coisa sobre a qual os clientes abrem tickets. É justo. Mas se estás a comprar RHEL pelo suporte, correr a resolução de nomes num componente não suportado é uma decisão a tomar de propósito e a pôr por escrito, não uma em que se cai por acaso porque estava no repositório.
Nada está de facto aleijado, e eis como o provar
Vale a pena testar a premissa, porque «a minha distro desativou isto, vou ter de recompilar» é o reflexo e aqui está errado.
O systemd tem dois tipos completamente diferentes de opção de compilação, e fala-se deles como se fossem um só:17
| Opção de compilação | Tipo | Upstream | Fedora | Debian e Ubuntu | Alterável em execução |
|---|---|---|---|---|---|
resolve | capacidade | ligado | compilado | true | não, e ambos o compilam |
nss-resolve | capacidade | ativado | compilado, vem no systemd-libs | enabled, vem como libnss-resolve | não, e ambos o compilam |
dns-over-tls | capacidade | auto | auto, resolve para OpenSSL | openssl | não, e ambos o compilam |
openssl | capacidade | ativado | enabled | enabled | não, e ambos o ativam |
default-dnssec | só predefinição | allow-downgrade | no | no | sim, num drop-in |
default-dns-over-tls | só predefinição | no | no | predefinição upstream | sim, num drop-in |
default-mdns | só predefinição | yes | no | no | sim, num drop-in |
default-llmnr | só predefinição | yes | resolve | no | sim, num drop-in |
Lê a última coluna. Todas as definições de que este artigo se queixou estão na metade de baixo, e todas são uma predefinição, não uma capacidade. O código vem compilado em ambos. Ninguém tirou nada.
A prova está mais acima neste artigo e não precisou de compilador. No pacote Fedora de origem, com DNSSEC=no metido lá dentro, um comando ligou a validação e ela funcionou por inteiro: uma zona assinada autenticada, uma não assinada reportada honestamente, uma estragada recusada com um diagnóstico preciso. Se tivesse sido tirada na compilação, o resolvectl status nunca teria dito yes/supported.
Por isso verifica a tua própria compilação antes de ires buscar uma toolchain:
# is the crypto there at all
systemctl --version | tr ' ' '\n' | grep -E '^[+-](OPENSSL|GNUTLS|GCRYPT)$'

# ask for the feature and read back what the daemon says it can do
resolvectl dnssec <link> yes
resolvectl status <link> | grep DNSSEC          # yes/supported means the code is there
Nesta máquina Fedora isso dá -GCRYPT +GNUTLS +OPENSSL, que chega bem: o DNSSEC precisa de um deles e o DoT é compilado contra o OpenSSL.
O que as distribuições tiram mesmo
Há uma coisa que ambas tiram, e não está na lista de que alguém se queixa.
O upstream compila uma lista de servidores DNS de recurso dentro do binário: Cloudflare, Google e Quad9.17 Tanto o Fedora como o Debian compilam com -Ddns-servers= vazio, e podes confirmá-lo no binário distribuído em vez de acreditares na minha palavra:
$ strings /usr/lib/systemd/systemd-resolved | grep -ciE 'quad9|one\.one\.one|dns\.google'
0
Nada. Nenhum hiperescalar metido no executável.
Esse é o único sítio em que ambas as distribuições melhoraram o upstream, e merece ser dito claramente, dado quanto deste artigo foi sobre predefinições que acho erradas. Uma máquina que perde a configuração de DNS devia falhar com estrondo e esperar por ti. Não devia encaminhar em silêncio todos os nomes que consultas para um resolver noutra jurisdição que nunca escolheste. Queres um recurso? Define FallbackDNS= e escolhe quem é.
Se precisares mesmo de recompilar
Existe um caso real: uma compilação mínima ou embebida em que alguém passou -Ddns-over-tls=false e o transporte está genuinamente ausente. Verifica primeiro com os comandos acima, porque é raro e parece idêntico a a definição estar simplesmente desligada.
Se precisares, recompila o pacote, nunca make install:
# Fedora
dnf download --source systemd
rpmbuild --rebuild --define '_with_upstream 1' systemd-*.src.rpm

# Debian and Ubuntu
apt source systemd
cd systemd-*/ && editor debian/rules       # change the -Ddefault-* flags
dpkg-buildpackage -us -uc -b
Não corri nenhum deles nesta máquina, por isso trata-os como a forma do trabalho, não como uma receita testada. O que importa é o princípio. O systemd é o PID 1, e um make install compilado à mão por cima da cópia da tua distribuição tira-o do gestor de pacotes: acabam-se as atualizações de segurança, e a próxima atualização luta contigo pelos ficheiros. Compilar o pacote mantém as duas coisas. Para quase toda a gente, a resposta honesta é que um drop-in de quatro linhas faz o mesmo trabalho em vinte segundos, e é por isso que esta secção existe sobretudo para te convencer a não o fazer.
Três configurações que vale a pena correr
Não um menu de todas as opções. Três posições, cada uma das quais eu defenderia de facto.
| Portátil, redes hostis | Servidor, a tua própria rede | Estrita | |
|---|---|---|---|
| Contra o que te defendes | O café e o portal do hotel | Nada local; o upstream já valida | Um caminho de resolver em que não confias |
DNSSEC= | allow-downgrade | no | yes |
DNSOverTLS= | opportunistic | no | yes |
StaleRetentionSec= | 1d | 1d | não definido |
| Sobrevive a um portal cativo | Sim | n/a | Não |
Sobrevive a um .arpa filtrado | Sim | Sim | Não |
| Sobrevive à porta 853 bloqueada | Sim | n/a | Não |
| Um atacante pode despromovê-la | Sim, ambas as definições | n/a | Não |
Um portátil em redes que não controlas. Cifra o transporte, e aceita o risco de despromoção em troca de a coisa continuar a funcionar atrás de um portal cativo.
# /etc/systemd/resolved.conf.d/60-local.conf
[Resolve]
DNS=9.9.9.9#dns.quad9.net 149.112.112.112#dns.quad9.net
DNSOverTLS=opportunistic
DNSSEC=allow-downgrade
Cache=yes
StaleRetentionSec=1d
Um servidor numa rede que és tu a gerir, com validação no upstream. Já aconteceu um salto ao lado. Não o faças duas vezes, e não fiques dependente de um resolver público.
[Resolve]
DNSSEC=no
DNSOverTLS=no
Cache=yes
CacheFromLocalhost=no
StaleRetentionSec=1d
Uma máquina onde queres a coisa a sério. Estrita nas duas frentes, nada que um atacante possa despromover, e verificaste que o upstream aguenta.
[Resolve]
DNS=9.9.9.9#dns.quad9.net 149.112.112.112#dns.quad9.net
DNSOverTLS=yes
DNSSEC=yes
Cache=yes
Essa terceira vai partir o DNS inverso se alguma coisa no teu caminho filtrar .arpa, vai partir por completo se a porta 853 estiver bloqueada, e falha fechada em vez de em silêncio. São esses os termos. Conhece-os antes de a implementares, não depois, porque uma máquina que não resolve coisa nenhuma fica a uma longa viagem de carro se não estiver na sala ao lado.
Seja qual for a que escolheres, aplica-a e depois verifica o que o daemon decidiu de facto, e não o que escreveste:
systemd-analyze cat-config systemd/resolved.conf   # every file, in order
systemctl restart systemd-resolved
resolvectl status                                  # the state it is really in
O resolvectl status é o oráculo aqui, da mesma forma que a compilação é o oráculo para um site Hugo. Uma definição num ficheiro é uma intenção. O que o status mostra é o que está a acontecer.
Os restantes verbos vale a pena conhecer, porque entre eles respondem a quase todas as perguntas que vais ter sobre este daemon sem leres um registo:
| Comando | O que te diz |
|---|---|
resolvectl status | Servidores, domínios e protocolos por ligação, e o estado atual do DNSSEC e do DoT |
resolvectl query NAME | A resposta, o protocolo usado, o veredicto DNSSEC, e se veio da cache |
resolvectl statistics | Acertos contra falhas na cache, e a contagem corrente de seguro/inseguro/falso |
resolvectl show-cache | Tudo o que está em cache neste momento, por âmbito |
resolvectl flush-caches | Esvazia a cache sem reiniciar o daemon |
resolvectl dns LINK ... | Define servidores numa ligação em execução, sem ficheiro de configuração |
resolvectl dnssec LINK yes | Liga a validação numa ligação, para testar antes de te comprometeres |
resolvectl domain LINK ~x | Define domínios de encaminhamento e de pesquisa numa ligação |
resolvectl revert LINK | Deita fora todas as alterações em execução nessa ligação |
resolvectl show-server-state | Sondagem de funcionalidades por servidor: o que se apurou que cada upstream suporta |
resolvectl monitor | Vê consultas e respostas ao vivo, o que é melhor do que adivinhar |
Tudo nesse bloco do meio é só em execução e não sobrevive a uma ligação voltar a subir, o que faz disso a maneira certa de experimentar uma definição antes de a escreveres num drop-in. Também quer dizer que um nmcli device reapply desfaz os teus testes sem dizer nada, por isso verifica o status depois, não antes.
As predefinições são uma posição, não um acidente
Três funcionalidades na caixa. Uma ligada.
É tentador ler isso como preguiça. Não é. Cada uma dessas predefinições foi discutida por pessoas que conseguiam ver a fila de bugs do outro lado da decisão, e o Fedora, pelo menos, escreveu honestamente que não conseguia enfrentar a carga de suporte. É uma restrição real e não vou fingir o contrário.
Mas uma predefinição é uma posição, e esta diz que uma consulta que ninguém consegue verificar é uma coisa aceitável sobre a qual construir. Temos a norma desde 2005. Os registos publicam os registos de graça, o resolver na tua máquina implementa a coisa toda, e a razão por que está parado é que demasiada internet nunca assinou coisa nenhuma, por isso ligá-lo faz da tua máquina a que parece avariada. É esse o formato de todas as normas que ninguém faz cumprir. Fazer bem é um custo que carregas sozinho, e o benefício só aparece quando outros suficientes o tiverem carregado também.
É por isso que o censo é a parte disto sobre a qual eu iria mesmo agir. Não as definições. As definições são vinte minutos. O censo diz que as organizações que publicam as orientações, distribuem o resolver e alojam o código-fonte do mundo, na maioria, não assinaram as suas próprias zonas, e que o gov.uk assinou o ápice e depois apontou o único site que ninguém consegue evitar usar para uma delegação não assinada. Alguém fez a parte difícil e depois nunca verificou o nome que as pessoas escrevem.
Só consegues tratar do que é teu. Se geres uma zona, assina-a, entrega o DS, e depois vai consultar o nome www como um visitante o faria e confirma que a cadeia sobrevive até ao fim. É uma tarde. Faz isso e o argumento a favor da validação deixa de ser teórico para toda a gente que resolve o teu nome, que é a única parte disto que qualquer um de nós consegue realmente consertar.
systemd-resolved.service(8)— «implements a caching and validating DNS/DNSSEC stub resolver»; as quatro interfaces de cliente, os dois stubs à escuta, os registos sintéticos, as regras de encaminhamento e os quatro modos do/etc/resolv.conf. ↩︎ ↩︎ ↩︎ ↩︎resolved.conf(5), tal como vem no systemd 259.9 do Fedora 44 —DNSSEC=,DNSOverTLS=,Cache=,CacheFromLocalhost=,StaleRetentionSec=e a descrição do stub proxy127.0.0.54. ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎resolved.conf(5)—DNSCacheSize=,MulticastDNSCacheSize=eLLMNRCacheSize=, «Each defaults to 4096», acrescentados no systemd 261. ↩︎RFC 5737 — «IPv4 Address Blocks Reserved for Documentation»:
192.0.2.0/24,198.51.100.0/24e203.0.113.0/24. ↩︎RFC 3849 —
2001:DB8::/32reservado para documentação, «to reduce the likelihood of conflict and confusion when relating documented examples to deployed systems». ↩︎resolved.conf(5), upstream mais recente —DNSSEC=«Defaults toallow-downgrade»,DNSOverTLS=«Defaults tono», a convenção de numeração dos drop-ins, e a lista completa de diretivas, sem opção de DNS sobre HTTPS. ↩︎ ↩︎ ↩︎ ↩︎systemd.specdo Fedora, rawhide — as flags de compilação meson-Ddefault-dnssec=no,-Ddefault-dns-over-tls=no,-Ddefault-mdns=no,-Ddefault-llmnr=resolve. ↩︎Empacotamento
systemddo Debian,debian/rules—-Ddefault-dnssec=no,-Ddefault-llmnr=no,-Ddefault-mdns=no,-Ddns-over-tls=openssl. O systemd do Ubuntu deriva deste empacotamento. ↩︎Fedora Change: systemd-resolved — o Fedora 33 tornou-o o resolver predefinido; muda a predefinição «from the upstream default
DNSSEC=allow-downgradetoDNSSEC=no» porque a funcionalidade «is known to cause compatibility problems with certain network access points» e o Fedora «is not prepared to handle an influx of DNSSEC-related bug reports». ↩︎Fedora Magazine — Use DNS over TLS — a configuração
DNSOverTLS=yesrecomendada, dada com endereços IP simples e sem a forma SNI#hostname. ↩︎systemd issue #8639 — «Add support for DNS-over-HTTPS to systemd-resolved», aberto a 2 de abril de 2018, continua aberto. ↩︎
Notas de lançamento do Debian 12, 5.2.3 — «The new
systemd-resolvedpackage will not be installed automatically on upgrades»; «until it has been installed, DNS resolution might no longer work»; «systemd-resolved was not, and still is not, the default DNS resolver in Debian.» ↩︎Empacotamento
systemddo Debian,debian/control— a estrofe dosystemd-resolved:Provides: resolvconf,Conflicts: resolvconf, openresolv,Replaces: resolvconf, e olibnss-resolvelistado só emSuggests:. ↩︎ ↩︎resolvconf(1), o modo de compatibilidade do resolvectl — o resolvectl «is a multi-call binary. When invoked as ‘resolvconf’ … it is run in a limited resolvconf(8) compatibility mode»; o systemd-resolved «is the only supported backend»; que opções são suportadas, ignoradas ou rejeitadas; e a regra de que o /etc/resolv.conf só é escrito quando é um symlink para /run/systemd/resolve/resolv.conf. ↩︎ ↩︎Lista de ficheiros do
isc-dhcp-clientdo Debian — traz/etc/dhcp/dhclient-enter-hooks.d/resolved-entere/etc/dhcp/dhclient-exit-hooks.d/resolved. ↩︎Notas de lançamento do RHEL 9.4, Technology Previews — «Note that
systemd-resolvedis an unsupported Technology Preview.» Mantido sem alterações do RHEL 9.0 ao 9.8. ↩︎meson_options.txtdo systemd — a divisão entre opções de capacidade (resolve,nss-resolve,dns-over-tls,openssl) e opções de valor predefinido (default-dnssec,default-dns-over-tls,default-mdns,default-llmnr), e a lista de recursodns-serverscompilada no binário. ↩︎ ↩︎