Cada nome que a tua máquina procurou hoje, ela acreditou. O teu banco, as tuas atualizações, o teu servidor de correio. Veio uma resposta da rede e nada, em lado nenhum, verificou se vinha da organização dona do nome ou de quem conseguiu meter um pacote primeiro. Não há assinatura numa resposta DNS normal, nada para verificar, e nada que reparasse se houvesse alguma coisa errada. Era um desenho razoável em 1983 e deixou de o ser há muito tempo.
O DNSSEC é a correção exatamente para isso, e não é novo nem caro. O dono da zona assina os seus registos. A zona acima publica um hash da chave dele e assina-o, e assim por diante para cima, até a cadeia chegar a uma única chave da raiz que o teu resolver já conhece de nascença. Tudo o que verifica a cadeia consegue distinguir uma resposta verdadeira de uma falsificada. É uma norma desde 2005, a raiz está assinada desde julho de 2010, e as entidades de registo publicam os registos de graça.1 2
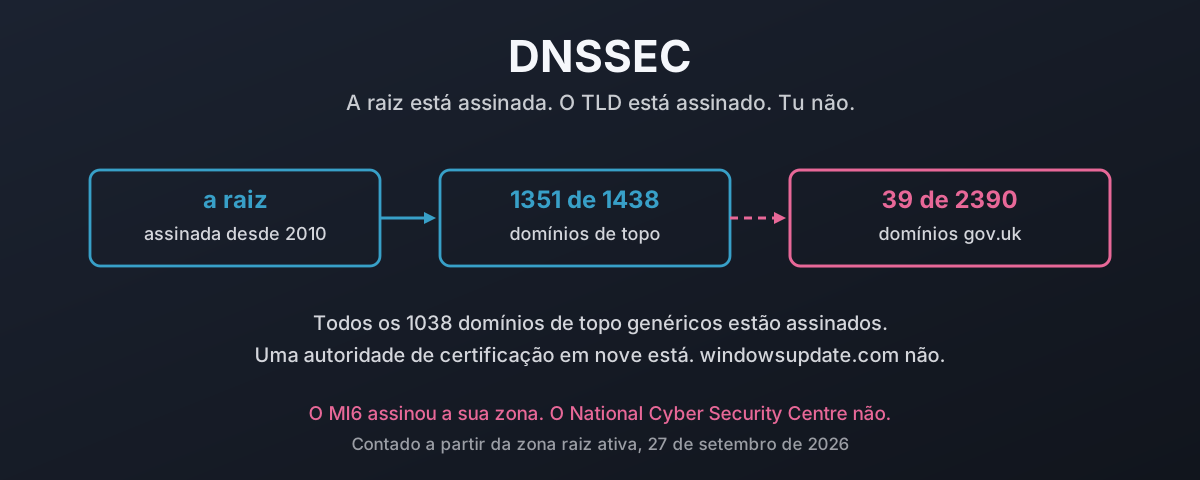
O topo da árvore está acabado. Contei a zona raiz ativa para este artigo e 1351 de 1438 domínios de topo estão assinados, todos os 1038 genéricos incluídos. Depois cai por um precipício. Dos 2390 domínios gov.uk que ainda resolvem, trinta e nove estão assinados, e nove deles são juntas de freguesia. O MI6 conseguiu. O National Cyber Security Centre não.
Isto é o que uma resposta falsificada custa de facto e o que a assinatura faz contra isso, contado a partir da zona raiz ativa a 27 de setembro de 2026 e descendo pelo governo, pelos bancos, pelas distribuições a partir das quais instalas e pelas autoridades de certificação. Um comando por domínio, sem pedir licença a ninguém, e todos os nomes listados para que possas discutir as minhas escolhas em vez da minha aritmética. Por baixo está a pergunta a que eu queria mesmo resposta. Quarenta e dois anos depois de Mockapetris ter posto o DNS por escrito, a razão pela qual quase ninguém assina é que quase ninguém percebeu alguma vez o que o DNS prometia?
O que é o DNSSEC e para que serve
Numa frase: o DNSSEC põe uma assinatura criptográfica nas respostas DNS, para que um resolver possa provar que uma resposta veio do dono da zona e não de quem conseguiu responder primeiro.
Não é cifragem, não é uma firewall e não é um filtro. É uma assinatura e uma cadeia de chaves que remonta a uma única chave em que o teu resolver já confia. A ideia é só essa.
Agora o ataque, porque o protocolo só faz sentido depois de veres para que serve.
Um resolver que pergunta por um nome envia uma consulta e espera. A resposta é emparelhada com meia dúzia de campos: o nome consultado, o tipo, os endereços e portas de origem e destino, e um ID de transação de 16 bits. Quem conseguir produzir um pacote que coincida com esses campos, antes de chegar a resposta verdadeira, ganha. O resolver guarda a falsificação em cache e entrega-a a todos os clientes que perguntarem, durante o tempo que o atacante disser.
O trabalho de Dan Kaminsky em 2008 é aquele de que toda a gente se lembra a meias.3 O que importa não é o envenenamento de cache existir, porque já se sabia dele há anos. É ele ter encontrado uma forma de repetir o palpite indefinidamente. Pergunta-se por um nome que não existe, e cada tentativa falhada não custa nada e deixa tentar de novo de imediato, por isso o atacante já não está a correr uma única vez contra um registo em cache que dura um dia. A resposta da indústria foi acrescentar aleatoriedade: portas de origem aleatórias por cima do ID de transação aleatório, o que levou o palpite de uma hipótese em 65 536 para algo à volta de uma em dois mil milhões.
É um número maior. Não é uma prova.
E a mitigação tem vindo a desgastar-se desde então, porque cada um desses campos é um palpite tornado mais difícil e não um facto tornado verificável. A aleatorização das portas é desfeita por um NAT que reescreve as portas de forma previsível. Os ataques por fragmentação contornam o emparelhamento por completo. Os ataques fora do caminho continuam a voltar em novas formas, e cada um leva o seu próprio remendo.
A assinatura acaba com a discussão. Uma resposta assinada ou se verifica contra uma chave que o resolver consegue encadear até à raiz, ou não, e nenhuma quantidade de palpites dá ao atacante uma assinatura válida.
O que ganhar essa corrida lhes dá de facto
Vamos ser concretos, porque «envenenamento de cache» soa abstrato e as consequências não são.
| O que falsificam | O que ganham |
|---|---|
O registo A do teu site | Tráfego, e um formulário de login igual ao teu |
Os teus registos MX | Todo o correio que chega, incluindo as reposições de palavra-passe |
| O nome que uma autoridade de certificação valida | Um certificado válido para um domínio que não é deles |
| O nome de onde as tuas máquinas descarregam atualizações | Não chega nada, e ninguém é avisado |
A tua delegação NS | Tudo o que está acima de uma vez, durante o tempo que o TTL disser |
A terceira linha transforma um problema de DNS num problema de certificados. A emissão com validação de domínio funciona pedindo-te que publiques um registo e depois indo procurá-lo. Se um atacante conseguir controlar a resposta que a CA vê nessa consulta, a CA passa-lhe papel verdadeiro em teu nome, e a partir daí o cadeado no browser é dele. Tudo o que um utilizador foi treinado para verificar vai dizer que o site está bem.
A quarta linha é a silenciosa. Uma resposta falsificada não tem de mandar ninguém para lado nenhum. Apontar um serviço de atualizações para um buraco negro chega, e nada na pilha foi feito para dar o alarme sobre atualizações que nunca chegaram.
O que a assinatura faz contra isso
O mecanismo é mais simples do que a fama que tem.
Cada zona assinada tem um par de chaves. O dono da zona assina cada conjunto de registos com a metade privada e publica um RRSIG ao lado. A metade pública vai para a zona como DNSKEY. Até aqui isto não prova nada, porque um atacante que consegue falsificar um registo A consegue falsificar um DNSKEY a condizer.
O que fecha o círculo é o registo DS, e o DS vive na zona mãe, não na tua. É um hash da tua chave, publicado e assinado pela zona acima de ti. Assim, uk garante a tua chave, a raiz garante uk, e o teu resolver nasceu a saber exatamente uma coisa: a chave da raiz.2
Três tipos de registo fazem o trabalho, e convém saberes qual é qual, porque só um deles é trabalho de outra pessoa:
| Registo | Vive em | Diz |
|---|---|---|
DNSKEY | a tua zona | aqui está a minha chave pública |
RRSIG | a tua zona | aqui está a minha assinatura sobre este conjunto de registos |
DS | a zona da tua mãe | eu garanto essa chave |
Podes publicar os dois primeiros sozinho a tarde inteira e não muda nada. Enquanto a mãe não publicar um DS, és uma zona assinada que ninguém consegue verificar, o que é o mesmo que uma zona não assinada com trabalho extra lá dentro.
$ dig +short @127.0.0.53 uk DS
43876 8 2 A107ED2AC1BD14D924173BC7E827A1...

$ dig +short @127.0.0.53 damiendye.uk DS
2371 13 2 A5B2825C57899A5A15EE9703832C8358E0D19EF29DC72DD83C691ED77C33BD7F

$ dig +short @127.0.0.53 bbc.co.uk DS
                                          (nothing)
A do meio é a própria zona deste site. uk garante-a, o algoritmo 13 é ECDSA P-256, e um resolver que valida consegue por isso provar cada resposta sobre ela até à raiz. bbc.co.uk não devolve nada, por isso não consegue.
Um comando diz-te se uma zona está na cadeia de confiança. Se a mãe não publica nenhum DS para ti, não estás assinado, seja o que for que tenhas configurado, e um resolver que valida vai tratar cada resposta sobre o teu domínio como impossível de verificar.
Esse único registo é o teste todo.
O que não faz
Vale a pena dizê-lo com clareza, porque vendê-lo acima do que vale é metade da razão pela qual as pessoas desconfiam dele.
| Não | Porque |
|---|---|
| Cifra nada | Cada nome que procuras continua às claras. É para isso que serve o DNS over TLS, e um não substitui o outro |
| Torna segura uma zona comprometida | Um atacante que controla a gestão do teu DNS assina as falsificações dele com a tua chave, sem problema nenhum |
| Protege o último salto | Entre um resolver que valida e a aplicação, a menos que esse salto também seja de confiança |
| Impede que te tirem um nome | Um registrar ou um tribunal continuam a poder fazê-lo, e a assinatura fica perfeitamente válida o tempo todo |
| Diz alguma coisa sobre o conteúdo | Uma resposta assinada é autêntica, não honesta. O malware também pode assinar a sua zona, e assina |
As pessoas tropeçam nessa última linha. O DNSSEC prova que a resposta veio de quem controla a zona. Não tem opinião nenhuma sobre se essa gente é decente.
Faz exatamente uma coisa. Torna a falsificação de uma resposta aritmeticamente inviável em vez de apenas improvável.
Como verificar qualquer zona, incluindo a de outra pessoa
Esta é a parte que torna possível o resto do artigo, e leva um comando.
Uma zona está na cadeia de confiança se a mãe publicar um DS para ela. É esse o teste todo, e podes corrê-lo contra qualquer um, sem pedir licença, a partir de qualquer máquina:
dig +short damiendye.uk DS
Se vier alguma coisa, está assinada. Se não vier nada, não está, seja o que for que a zona tenha configurado.
Se quiseres mais do que um sim ou não, há mais três que vale a pena conhecer:
| Comando | Diz-te |
|---|---|
dig +short <zone> DS | Se a mãe garante esta zona de todo |
delv @1.1.1.1 <zone> A | Se a cadeia valida de ponta a ponta e, se não, onde parte |
resolvectl query <zone> | O que um resolver que valida conclui, com o veredicto por extenso |
dig +dnssec <zone> SOA | O RRSIG e a data em que expira, que é a coisa a monitorizar |
Duas armadilhas a conhecer antes de confiares nos teus próprios resultados, porque ambas me apanharam ao medir para este artigo.
dig +short … DS imprime uma cadeia de CNAME se o nome for um alias, e um nome de anfitrião com dígitos parece-se o suficiente com um registo DS para enganar um script ingénuo. Um DS verdadeiro tem quatro campos: etiqueta da chave, algoritmo, tipo de resumo, resumo em hexadecimal. Verifica essa forma, ou vais contar zonas não assinadas como assinadas.
Um DS debaixo de uma mãe não assinada não significa nada. A cadeia tem de chegar à raiz. update.microsoft.com tem um DS, e microsoft.com não tem, por isso o ramo não pode ser verificado de qualquer forma. Verifica sempre o caminho todo, não um só nível.
Tudo o que é contado no resto deste artigo foi medido assim. Sem scanner, sem painel de terceiros, sem tabela classificativa de fornecedor. Pergunta à mãe se garante a filha, e exige que a resposta tenha a forma de um DS.
A zona raiz está acabada
É aqui que a sabedoria recebida está simplesmente desatualizada. As pessoas ainda falam do DNSSEC como se a infraestrutura fosse o problema.
Fui buscar a zona raiz ativa a 27 de setembro de 2026, número de série 2026092701, e contei as delegações contra os registos DS.4
| delegações | assinadas | percentagem | |
|---|---|---|---|
gTLD (.com, .org, .dev, todos) | 1038 | 1038 | 100% |
| TLD IDN | 151 | 136 | 90,1% |
| ccTLD | 248 | 176 | 71,0% |
arpa | 1 | 1 | 100% |
| Total | 1438 | 1351 | 93,9% |
Todos os domínios de topo genéricos estão assinados. Todos os 1038, sem exceção, porque o Registry Agreement da ICANN o exige a tudo o que é delegado ao abrigo do programa de novos gTLD. Os 87 que não estão assinados são quase todos códigos de país, e a lista é sobretudo de pequenos territórios e meia dúzia de Estados:
ae ao aq ba bb bo bs cd cf cg ck cu cv cw do eg fk gb gf gh gm gp gq gt gu
hm im iq jm jo kh km kn kp mh mk mo mp mq mt mv mw mz ne ni np nr om pa pf
pk pn ps qa sd sl sm so st sv sy sz td tg tj tk to va vg vi ye zw
gb está lá, o que é uma curiosidade e não um problema, já que ninguém o usa para nada. Também estão o Vaticano, a Coreia do Norte, Cuba e a Síria. E tk, que foi durante anos a maior fonte de domínios gratuitos da internet e, com isso, uma fonte fiável de abusos.
Portanto, o topo da árvore está feito. As entidades de registo fizeram a parte difícil, a parte cara e a parte que precisava de coordenação internacional, e acabaram-na. Como tal, nada abaixo deste ponto pode ser atribuído à infraestrutura.
E depois para de repente
Abaixo do TLD, o quadro inverte-se por completo.
Medi da mesma maneira para cada conjunto abaixo: pedir à mãe um DS, e aceitar apenas um registo que tenha mesmo a forma de um. Tudo aqui foi contado a 27 de setembro de 2026.
| O quê | Assinados | Percentagem |
|---|---|---|
| TLD na zona raiz | 1351 / 1438 | 93,9% |
| Distribuições Linux e BSD | 19 / 96 | 20% |
| Bancos e building societies do Reino Unido | 13 / 98 | 13% |
| Repositórios de pacotes e cadeia de fornecimento | 4 / 22 | 18% |
| Zonas da Microsoft | 4 / 26 | 15% |
| Autoridades de certificação | 1 / 9 | 11% |
Todos os domínios gov.uk que ainda resolvem | 39 / 2390 | 1,63% |
Noventa e quatro por cento no topo. Um e meio por cento em baixo. A cadeia de confiança é uma corrente com uma ponta aparafusada à parede e a outra caída no chão.
Uma nota sobre o método, porque um número tão mau merece uma. A linha gov.uk é um censo e não uma amostra: são todos os domínios de segundo nível do registo publicado pelo próprio governo, filtrados para os 2390 que ainda resolvem. As outras linhas são listas escolhidas das organizações cuja falsificação faria mesmo estragos, o que é uma questão de critério, e listei abaixo todos os nomes para que possas discordar das minhas escolhas em vez da minha aritmética.
O censo do governo: 39 de 2390
A lista oficial de domínios gov.uk que o governo publica tem 3004 nomes de segundo nível. Desses, 2390 ainda resolvem. Trinta e nove estão assinados.
Antes do pormenor, uma coisa sobre esse registo. A versão mais recente que o gov.uk publica tem a data de 1 de outubro de 2016.5 Com uma década, para a lista de referência dos domínios em que o Estado britânico responde. Isso é por si só uma pequena descoberta e fico por aqui.
Agora vê quais são os trinta e nove.
| Assinados | Não assinados |
|---|---|
mi6.gov.uk, sis.gov.uk | gchq.gov.uk, mi5.gov.uk |
nationalcrimeagency.gov.uk | ncsc.gov.uk, cyberessentials.ncsc.gov.uk |
cheltenham.gov.uk, cotswold.gov.uk, somerset.gov.uk, waverley.gov.uk, southribble.gov.uk, sedgemoor.gov.uk, fdean.gov.uk, westoxon.gov.uk | birmingham.gov.uk, manchester.gov.uk, leeds.gov.uk, glasgow.gov.uk, sheffield.gov.uk, liverpool.gov.uk, bristol.gov.uk, cardiff.gov.uk, edinburgh.gov.uk, belfast.gov.uk |
peakdistrict.gov.uk, snowdonia-npa.gov.uk, eryri-npa.gov.uk | hmrc.gov.uk, dvla.gov.uk, dwp.gov.uk, nhs.uk, homeoffice.gov.uk, mod.uk, parliament.uk |
| nove juntas de freguesia e câmaras de vila | companieshouse.gov.uk, landregistry.gov.uk, police.uk, met.police.uk, tfl.gov.uk, ons.gov.uk |
Lê outra vez a primeira coluna. O Secret Intelligence Service assinou a sua zona. O National Cyber Security Centre não.
Nem o GCHQ, que é a organização-mãe do próprio NCSC. Nem o programa Cyber Essentials, que existe para certificar que a segurança dos outros é adequada. Não vou fingir que isso é outra coisa que não extraordinário.
E nove dos trinta e nove são juntas de freguesia e câmaras de vila. Abinger. Aldenham. Ashmansworth. Wheathampstead. Frampton on Severn. Sítios com um secretário, um site a tempo parcial e um orçamento que não pagava um dia de consultoria em Whitehall. Conseguiram. O HMRC, que guarda o registo fiscal de todos os adultos do país, não.
Posso perguntar o que, no processo, permite isso? Não quem: o quê. Porque o NCSC publica orientações a dizer aos outros que implementem o DNSSEC, e o departamento que escreve as orientações não fez aquilo que as orientações dizem. Ou é importante, e nesse caso o organismo que o diz devia tê-lo feito há anos, ou não é, e nesse caso as orientações deviam dizer isso.
A desculpa em oferta vai ser a escala e o legado. Não sobrevive à primeira coluna. somerset.gov.uk é uma autoridade unitária que serve 580 000 pessoas e está assinada. birmingham.gov.uk é uma autoridade unitária que serve 1,1 milhões e não está. O mesmo país, a mesma entidade de registo, os mesmos registrars, o mesmo dinheiro disponível para os mesmos fornecedores. Um fê-lo.
O software de onde atualizas
Esta é a parte que te devia preocupar mais do que os bancos, e é a parte que quase ninguém mede.
Cada máquina que tens vai buscar código a algum lado segundo um horário, e encontra esse lado perguntando ao DNS.
Noventa e nove distribuições e BSD, noventa e seis delas ainda a resolver. Dezanove estão assinadas.
| Assinadas (19) | debian.org, fedoraproject.org, opensuse.org, gentoo.org, almalinux.org, artixlinux.org, cachyos.org, garudalinux.org, getsol.us, linuxmint.com, q4os.org, system76.com, tails.net, whonix.org, freebsd.org, netbsd.org, hardenedbsd.org, midnightbsd.org, opnsense.org |
| As grandes comerciais | ubuntu.com, canonical.com, redhat.com, suse.com, oracle.com, rockylinux.org, centos.org, eurolinux.com |
| Variantes do Ubuntu | kubuntu.org, xubuntu.org, lubuntu.me, ubuntustudio.com, ubuntukylin.com |
| Família Arch | archlinux.org, arcolinux.com, endeavouros.com, manjaro.org, blackarch.org |
| Independentes e minimalistas | alpinelinux.org, voidlinux.org, nixos.org, devuan.org, slackware.com, antixlinux.com, mxlinux.org, puppylinux.com, tinycorelinux.net, slitaz.org, porteus.org, funtoo.org, calculate-linux.org |
| Orientadas para o desktop | zorin.com, elementary.io, deepin.org, uniontech.com, bodhilinux.com, peppermintos.com, sparkylinux.org, neon.kde.org, nobaraproject.org, ultramarine-linux.org, vanillaos.org, solus-project.com |
| Segurança e privacidade | kali.org, parrotsec.org, qubes-os.org, backbox.org, pentoo.ch, trisquel.info, pureos.net, hyperbola.info, dragora.org |
| Regionais e estatais | altlinux.org, astralinux.ru, rosa.ru, openkylin.top, openeuler.org, opencloudos.org, openanolis.cn, mageia.org, openmandriva.org, pclinuxos.com |
| Embebidas, imutáveis, appliances | openwrt.org, dd-wrt.com, librecmc.org, raspberrypi.com, armbian.com, flatcar.org, talos.dev, bottlerocket.dev, truenas.com, pfsense.org |
| BSD | openbsd.org, dragonflybsd.org, ghostbsd.org |
| E as duas que mais importam | kernel.org, gnu.org |
Dezanove em noventa e seis. E os nomes dessa lista de não assinadas não são obscuros: Ubuntu, Red Hat, SUSE, Oracle, Arch, Alpine, NixOS, Rocky, todas as variantes do Ubuntu, e tanto kernel.org como gnu.org.
As distribuições de segurança e privacidade são as que eu esperava que fossem diferentes, e na maioria não são. Tails e Whonix assinaram, o que faz sentido. Kali, Parrot, Qubes, Trisquel e PureOS não, o que não faz. O OpenBSD construiu uma reputação de vinte e cinco anos a acertar precisamente neste tipo de coisa e não assinou openbsd.org, enquanto FreeBSD, NetBSD, HardenedBSD e MidnightBSD assinaram todos.
Os repositórios de pacotes estão quase todos na coluna errada: npm, crates.io, RubyGems, Packagist, Docker Hub e Quay estão todos por assinar. pypi.org é a exceção, e é justo reconhecê-lo, porque também está entre os mais atacados.
A Microsoft e o canal de atualizações
Quatro de vinte e seis zonas da Microsoft estão assinadas, e são todas de um só canto do património:
| Assinadas | Não assinadas |
|---|---|
live.com, outlook.com, office.com, office365.com | microsoft.com, windows.com, windowsupdate.com, update.microsoft.com |
azure.com, azurewebsites.net, microsoftonline.com, windows.net | |
github.com, npmjs.com, linkedin.com, visualstudio.com, xbox.com, bing.com |
Os nomes do Outlook e do Office estão assinados e mais nada está, o que parece decisão de uma equipa e não de uma empresa. Repara no que está na coluna da direita ao lado do serviço de atualizações: github.com e npmjs.com, dois dos maiores pontos de distribuição de código da internet, ambos da Microsoft, ambos por assinar.
$ dig +short @127.0.0.53 windowsupdate.com DS
                                          (nothing)
$ dig +short @127.0.0.53 microsoft.com DS
                                          (nothing)
$ dig +short @127.0.0.53 com DS
19718 13 2 8ACBB0CD28F41250A80A491389424...
com está assinado, por isso não há nada técnico pelo meio. A Microsoft podia publicar um DS esta tarde.
A resposta de serviço sobre porque é que isso não importa é que o DNS é só uma camada. As atualizações são assinadas por código, o cliente verifica a assinatura e o tráfego passa por TLS. Partes o DNS e continuas sem conseguir pôr código a executar.
Essa resposta depende inteiramente de a assinatura ser sólida. Não tem sido.
| Quando | O que aconteceu à confiança nas assinaturas da Microsoft |
|---|---|
| 2012 | O Flame forjou um certificado encadeado até à Microsoft Root Authority usando uma colisão MD5 contra o processo de inscrição de licenças do Terminal Services, e depois usou-o num servidor de atualizações falso6 |
| 2021 | O Netfilter tornou-se o primeiro rootkit encontrado com uma assinatura WHQL emitida diretamente pela Microsoft, depois de passar no Windows Hardware Compatibility Program enquanto falava com um servidor de comando e controlo7 |
| 2021 | O FiveSys, outro driver com certificação WHQL, revelou-se um rootkit que instalava o seu próprio certificado raiz e fazia de proxy ao tráfego HTTP e HTTPS da máquina7 |
| 2022 | Drivers maliciosos assinados pela Microsoft apareceram em ataques de ransomware, e a Microsoft revogou as assinaturas e suspendeu as contas dos programadores7 |
| 2023 | O Storm-0558 obteve uma chave de assinatura de consumidor da Microsoft a partir de um despejo de memória, depois de comprometer a conta de um engenheiro, e forjou tokens de autenticação aceites para correio empresarial em cerca de 25 organizações, incluindo agências governamentais8 |
Sê preciso quanto a essa última linha, porque as pessoas exageram-na. A chave roubada assinava tokens de identidade, não binários. Está na tabela por outra razão: a guarda do material de assinatura da Microsoft falhou, sem ser detetada durante dois anos, através de um despejo de memória e da conta comprometida de um engenheiro.
As linhas acima são as falhas de assinatura de código, e são piores. Duas vezes no mesmo ano, o próprio programa de certificação de hardware da Microsoft pôs uma assinatura da Microsoft num rootkit funcional e distribuiu-o. Não foi um certificado forjado, não foi uma chave roubada. Foi o processo legítimo a assinar malware, tal como foi desenhado.
Portanto, a defesa que te deixa tratar o DNS como opcional foi subvertida por falsificação, por abuso do processo e por roubo de chaves, ao longo de onze anos. Um atacante com uma assinatura que a máquina aceita não é uma experiência mental. Para um ator apoiado por um Estado é um problema de aquisição, não de investigação.
Dá a esse atacante uma resposta DNS falsificada e o quadro fica completo: código assinado que ele controla, entregue a partir de um servidor que a máquina julga ser da Microsoft, por uma ligação que nada na pilha vai questionar. Isso é o Flame, com melhor material de chaves.
O DNSSEC é a única camada dessa cadeia que não quer saber de quem é a chave de assinatura que o atacante tem. Não valida a carga, valida para onde a máquina foi mandada, e falha de forma independente de todos os certificados e assinaturas em jogo. Que é precisamente o que queres de uma segunda camada, e precisamente a razão pela qual não devia ser a que está desligada.
E há um ataque mais barato que não precisa de chave nenhuma. Falsifica-se a resposta para que o serviço de atualizações não resolva para lado nenhum útil, e a máquina simplesmente nunca recebe correções. Nenhum erro a que o utilizador vá dar atenção, nenhum alarme, só uma frota a ficar silenciosamente para trás enquanto o painel diz que está tudo bem. Se eu quisesse um parque pronto a explorar daqui a seis meses, não lhe empurrava nada. Só me certificava de que nada chegava.
Os bancos, todos
Desta vez não é uma amostra. Noventa e oito bancos e building societies do Reino Unido, todos a resolver no dia, da rua principal até sociedades com um só balcão e um nome vitoriano.
Treze estão assinados.
| Assinados (13) | lloydsbank.com, halifax.co.uk, bankofscotland.co.uk, tsb.co.uk, co-operativebank.co.uk, smile.co.uk, monzo.com, aldermore.co.uk, hampshiretrustbank.co.uk, investec.com, handelsbanken.co.uk, allica.bank, weatherbys.bank |
| Bancos de rua, não assinados | hsbc.co.uk, firstdirect.com, barclays.co.uk, natwest.com, rbs.co.uk, ulsterbank.co.uk, santander.co.uk, nationwide.co.uk, virginmoney.com, clydesdalebank.co.uk, metrobankonline.co.uk, bankofireland.co.uk, aibgb.co.uk, danskebank.co.uk |
| Digitais e desafiantes, não assinados | starlingbank.com, revolut.com, chase.co.uk, marcus.co.uk, atombank.co.uk, zopa.com, tandem.co.uk, kroo.com, monese.com, cashplus.com, anna.money, mettle.co.uk |
| Retalho, não assinados | tescobank.com, sainsburysbank.co.uk, marksandspencer.com, johnlewisfinance.com |
| PME e especializados, não assinados | shawbrook.co.uk, paragonbank.co.uk, oaknorth.co.uk, recognisebank.co.uk, redwoodbank.co.uk, ccbank.co.uk, closebrothers.com, unitedtrustbank.co.uk, gbbank.co.uk, cynergybank.co.uk, securetrustbank.com |
| Banca privada, não assinados | coutts.com, hoaresbank.co.uk, arbuthnotlatham.co.uk, rathbones.com, brownshipley.com, butterfieldgroup.com |
| Building societies, não assinadas | todas as testadas: coventrybuildingsociety.co.uk, ybs.co.uk, skipton.co.uk, leedsbuildingsociety.co.uk, principality.co.uk, westbrom.co.uk, newcastle.co.uk, thenottingham.com, cumberland.co.uk, progressivebs.co.uk, saffronbs.co.uk, newburybs.co.uk, monbs.com, furnessbs.co.uk, ipswichbuildingsociety.co.uk, leekbs.co.uk, theloughborough.co.uk, mansfieldbs.co.uk, marsdenbs.co.uk, themelton.co.uk, familybuildingsociety.co.uk, penrithbs.co.uk, scottishbs.co.uk, srbs.co.uk, swansea-bs.co.uk, teachersbs.co.uk, thetipton.co.uk, thevernon.co.uk, beverleybs.co.uk, chorleybs.co.uk, dudleybuildingsociety.co.uk, esbs.co.uk, ecology.co.uk, harpendenbs.co.uk, hrbs.co.uk, darlington.co.uk, hanley.co.uk, bathbuildingsociety.co.uk |
Trinta e oito building societies. Nem uma assinada. São as instituições que detêm a hipoteca de muitíssimas casas.
Na coluna dos assinados destacam-se dois padrões. O Lloyds Banking Group assinou três das suas marcas, lloydsbank.com, halifax.co.uk e bankofscotland.co.uk, e o Co-operative Bank assinou as duas que tem. Portanto, a decisão é tomada uma vez, ao nível da organização, e depois aplicada. Não há aí nenhum obstáculo domínio a domínio.
E o Monzo assinou enquanto o Starling não. Dois bancos desafiantes fundados com um ano de diferença, em infraestrutura moderna comparável, com o mesmo regulador e os mesmos registrars disponíveis. Um fê-lo.
O único sítio onde toda a gente o faz
Olha para os dois últimos nomes da coluna dos assinados: allica.bank e weatherbys.bank.
.bank é um domínio de topo restrito gerido pela fTLD Registry Services, e os seus requisitos de segurança tornam o DNSSEC obrigatório, a par de TLS e autenticação de correio, com reverificação anual de todos os titulares.9
| As mesmas instituições, dois regimes | Assinados |
|---|---|
| Num domínio normal, onde o DNSSEC é opcional | 13 de 98 |
Em .bank, onde é obrigatório e reverificado todos os anos | os dois |
Dois é um número pequeno, por isso toma-o como demonstração e não como estatística. Ainda assim, o requisito foi a única coisa que mudou.
Essa é a resposta a todas as desculpas mais abaixo neste artigo, e chega antes das desculpas. Os mesmos bancos, os mesmos fornecedores, os mesmos orçamentos e as mesmas competências produzem 13% de cumprimento quando é opcional e 100% quando alguém verifica todos os anos. Nada técnico mexeu. Alguém simplesmente perguntou.
Ninguém guarda os guardas
Uma autoridade de certificação em nove.
| Assinadas | Não assinadas |
|---|---|
entrust.com | letsencrypt.org, digicert.com, sectigo.com, globalsign.com, identrust.com, buypass.com, zerossl.com, certum.eu |
Estas são as organizações cujo negócio inteiro é provar que uma coisa é aquilo que diz ser. São também as organizações que validam o controlo de um domínio através do DNS, pedindo-te que publiques um registo e indo depois procurá-lo. A consulta que decide se recebes um certificado para um domínio é, em oito destas nove, uma consulta que ninguém consegue verificar.
Isto não é hipotético. É a forma documentada: falsifica-se a consulta de validação, o certificado é emitido em teu nome, e passas a ter papel válido para um nome que não é teu. O DNSSEC é uma das poucas coisas que torna isso materialmente mais difícil, e quem mais protegeria não o implementou.
Digo-te isto de borla. Se o teu modelo de negócio é a identidade e não assinaste a tua própria zona, o argumento de que é difícil não está ao teu alcance.
E quem está realmente a verificar?
Assinar é só metade. Uma zona assinada não protege ninguém se nada do outro lado verificar a assinatura, e é aqui que o quadro piora em vez de melhorar.
Há dois sítios onde a validação pode acontecer, e não são equivalentes:
Quase toda a validação do mundo é do primeiro tipo. A Google, a Cloudflare e a Quad9 validam todas, e entre elas cobrem um número enorme de utilizadores. Isso conta para alguma coisa. Mas significa que a propriedade que a maioria das pessoas tem é o meu resolver diz que isto estava bem.
O que cada sistema operativo consegue fazer
| Valida no dispositivo | Por omissão | Como o obténs | |
|---|---|---|---|
Linux com systemd-resolved | Sim, por completo | desligado | uma linha num drop-in |
Linux com um unbound ou knot-resolver local | Sim, por completo | n/a | instala-o e aponta o stub para ele |
FreeBSD com local_unbound | Sim, por completo | desligado | service local_unbound onestart |
| macOS Ventura e posteriores, iOS 16 e posteriores | Sim | desligado | por app ou por pedido, no código |
| macOS e iOS antes disso | só API | desligado | kDNSServiceFlagsValidate, a app tem de pedir |
| Android | não oferecido pela plataforma | n/a | uma biblioteca de terceiros, na tua própria app |
| Fisher-Price OS (Windows) | Não. Não consegue | n/a | não disponível a preço nenhum |
Dois deles merecem mais do que uma linha.
A Apple fez o trabalho discretamente. O iOS 16 e o macOS Ventura acrescentaram validação DNSSEC do lado do cliente, nas palavras da própria Apple na WWDC 2022: «iOS 16 and macOS Ventura now support client side DNSSEC validation.»10 É opcional e não automática, e é opcional com a granularidade certa, por isso uma aplicação a quem isso importe pode pedi-la por sessão ou por pedido:
let configuration = URLSessionConfiguration.default
configuration.requiresDNSSECValidation = true
Um verdadeiro resolver que valida num telemóvel, a verificar assinaturas no dispositivo, e quase ninguém reparou quando saiu. Antes disso, o mDNSResponder expunha kDNSServiceFlagsValidate a quem estivesse disposto a usar a API em C.
O Android não o oferece. O resolver DNS é um módulo atualizável desde o Android 10 e ganhou DNS over TLS no Android 9, por isso a plataforma não tem estado parada no que toca ao DNS. Mas nem a documentação do resolver do AOSP nem a API pública DnsResolver documentam validação DNSSEC, e a razão pela qual existem bibliotecas como a MiniDNS, que anunciam trazer o «DNSSEC close to your application», é que a plataforma não o traz. Não encontrei uma fonte primária a dizer taxativamente que é impossível, por isso não vou além disto: não é oferecido, e terias de o escrever tu.
E é deitado fora mesmo onde funciona
Mais uma coisa, desta máquina, que eu não esperava encontrar.
O resolver a montante aqui valida e diz que validou. O systemd-resolved, com DNSSEC=no, deita isso fora antes de qualquer aplicação o ver:
# ---- before: stock Fedora, DNSSEC=no ----------------------------------
$ dig @192.0.2.53  damiendye.uk A | grep flags      # the upstream
;; flags: qr rd ra ad

$ dig @127.0.0.53  damiendye.uk A | grep flags      # the local stub
;; flags: qr rd ra

# ---- the fix: two lines in a drop-in ----------------------------------
$ sudo mkdir -p /etc/systemd/resolved.conf.d
$ printf '[Resolve]\nDNSSEC=allow-downgrade\n' \
    | sudo tee /etc/systemd/resolved.conf.d/10-dnssec.conf
$ sudo systemctl restart systemd-resolved

# ---- after: same query, same stub, nothing else changed ---------------
$ resolvectl status | grep -m1 DNSSEC=
                    DNSSEC=allow-downgrade/supported

$ dig @127.0.0.53  damiendye.uk A | grep flags
;; flags: qr rd ra ad
O mesmo nome, a mesma resposta, o mesmo segundo. Antes do drop-in, o resolver a montante fez o trabalho, ligou o bit AD, e o daemon local deixou-o cair no chão, por isso a predefinição não é simplesmente aqui não validamos, é aqui não validamos e não vamos passar o veredicto de quem validou. Depois, o bit volta e desta vez é nosso e não a afirmação de outro.
O resolvectl põe o veredicto em palavras, e separa os dois que importam:
$ resolvectl query damiendye.uk | tail -2
-- Data is authenticated: yes; Data was acquired via local or encrypted transport: no

$ resolvectl query ncsc.gov.uk | tail -2
-- Data is authenticated: no; Data was acquired via local or encrypted transport: no
Repara no que o segundo não é. Não é um erro. Uma zona não assinada volta como não autenticada e não como inválida, a resolução tem êxito e nada em lado nenhum se queixa. Esse é todo o problema dos 1,63% reescrito como um comando: ligar a validação não faz as zonas não assinadas falharem, torna-as visíveis, e só para quem for procurar.
O maior SO cliente chumba na verificação mais básica
Agora a outra ponta da escala, e não há comparação.
O cliente DNS do Windows é, na descrição da própria Microsoft, «security-aware» mas «non-validating». Não faz validação DNSSEC. Não há forma de o pôr a fazê-la. O que faz em vez disso é pedir ao servidor DNS configurado que valide, e depois procurar o bit AD na resposta.11
Três coisas sobre isso, e nenhuma é pequena:
- Nunca verifica uma assinatura. A garantia mais forte disponível no maior sistema operativo cliente do mundo é um único bit ligado por qualquer máquina que tenha respondido.
- Nem sequer faz isso por omissão. O cliente só liga o bit DO e exige
ADpara os espaços de nomes listados na Name Resolution Policy Table, um objeto de Group Policy que alguém tem de configurar deliberadamente. Sem uma regra lá dentro, a consulta não leva expectativa nenhuma de DNSSEC. - A Microsoft diz que o bit precisa de IPsec para significar alguma coisa. A documentação deles é explícita: como o cliente não valida e se apoia no servidor, «IPsec is used to establish this trust relationship». Um bit
ADque chega por uma ligação não autenticada é uma afirmação de quem lá chegou primeiro, que é precisamente o ataque que toda esta tecnologia existe para travar.
Portanto, no desktop com a maior base instalada, tal como sai da caixa: sem validação, sem exigência de AD e sem canal autenticado até ao resolver. A verificação mais básica não está apenas desligada. Nunca foi implementada.
E a defesa do costume, de que os sistemas operativos cliente simplesmente não fazem este tipo de coisa, morreu em 2022. A Apple levou a validação no dispositivo a todos os iPhone e Mac no mesmo ano em que a Microsoft não o fez. A comparação já não é desktop contra servidor, nem móvel contra fixo. É um fornecedor que o construiu contra outro que não.
Isso importa mais do que a mesma lacuna no Linux, por causa de quem é afetado. Um servidor Linux é normalmente gerido por alguém que podia ligar a validação esta tarde e sabe o que é um registo DS. As máquinas que não conseguem validar de todo, com definição nenhuma, são as que estão em cima das secretárias nas organizações cujas zonas aparecem por assinar nas tabelas acima. O systemd-resolved traz a capacidade desligada, o que é uma decisão que podes reverter numa linha.12 O Fisher-Price OS (Windows) vem sem a capacidade.
O serviço que se aguenta à custa do DNS
Até aqui tudo foram nomes na internet pública. O mesmo buraco existe dentro do edifício, e lá dentro é estrutural.
O Active Directory não tem endereço fixo para nada. Uma máquina associada ao domínio não sabe onde vive o seu controlador de domínio, por isso pergunta ao DNS. O processo de localização consulta _ldap._tcp.dc._msdcs.<domain> para os controladores e _kerberos._tcp para o KDC, e aquilo que vier é contra o que se vai autenticar.13
dig +short _ldap._tcp.dc._msdcs.corp.example SRV
Falsifica essa resposta e a máquina leva o seu tráfego de autenticação para um anfitrião que tu escolheste. Sejamos francos sobre o que isso é e não é: o Kerberos não entrega um bilhete a um impostor que não tenha as chaves, por isso isto não é, por si só, uma tomada do domínio. É uma posição no caminho, que é a matéria de que são feitos os ataques interessantes. Força-se o recurso ao NTLM e reencaminha-se. Fica-se no meio de tráfego que devia ir para um controlador. Ou aponta-se o parque inteiro para o nada e vê-se os inícios de sessão pararem.
A Group Policy, os scripts de início de sessão, as unidades mapeadas e todas as relações de confiança a jusante do início de sessão são encontrados da mesma maneira. É o conjunto de nomes de maior valor que a maioria das organizações possui, e está ali por assinar.
A Microsoft construiu a metade servidor da correção, e construiu-a bem. Uma zona integrada no AD pode ser assinada, a assinatura online de zonas dinâmicas chegou no Windows Server 2012, e como a zona vive no diretório as chaves privadas de assinatura replicam-se para os outros servidores DNS através da própria replicação do AD.14 A parte genuinamente incómoda do DNSSEC, fazer chegar as chaves às máquinas que precisam delas, ficou resolvida aqui há catorze anos pela própria coisa através da qual a zona já se replicava.
Depois para nos mesmos dois sítios que tudo o resto:
| As duas metades | O que a Microsoft entregou | O que tens tal como sai da caixa |
|---|---|---|
Assinar a zona _msdcs | assinatura online de zonas dinâmicas integradas no AD, chaves replicadas pelo próprio AD | nada, até um administrador a assinar |
| Verificar a assinatura | o cliente que não valida da secção anterior | uma regra na tabela de políticas mais IPsec, ou o bit não significa nada |
Portanto, a zona interna que decide que máquina pode ser o teu controlador de domínio está, na maioria dos parques, tão por assinar como a pública. A diferença é que nenhum estranho a consegue contar, por isso não há tabela neste artigo a envergonhar ninguém. Vai ver a tua antes de presumires.
O sistema operativo devia fazer isto, e devia estar ligado
O que me traz à parte disto que quero argumentar em vez de contar.
Validar uma resposta DNS é trabalho do sistema operativo. Está na mesma categoria que manter o relógio certo, ter um repositório de certificados de confiança e ter uma pilha TLS, e pelas mesmas razões: todas as aplicações precisam disso, quase nenhuma devia estar a escrevê-lo, e a verificação tem de acontecer uma vez, num sítio onde possa ser bem feita. Resolvemos essa discussão para os certificados há muito tempo. Ninguém distribui um cliente de correio com a sua própria opinião privada sobre CA raiz.
Três das quatro plataformas acima já o conseguem fazer. Nenhuma o faz tal como sai da caixa:
$ grep DNSSEC= /usr/lib/systemd/resolved.conf   # Fedora 44, systemd 259.9
#DNSSEC=no
Essa é a predefinição compilada, escrita em comentário para que um administrador veja qual é. O próprio manual do systemd tem outra opinião, e recomenda allow-downgrade em geral e true sempre que se possa confiar no resolver a montante.15 O código vem incluído, a âncora de confiança da raiz vem incluída e a documentação vem incluída a recomendar que o ligues. A predefinição continua a dizer não.
| Plataforma | Quem tem de agir antes de uma assinatura ser verificada |
|---|---|
systemd-resolved | um administrador, uma vez, num ficheiro drop-in |
| macOS 13 e posteriores, iOS 16 e posteriores | o autor de cada aplicação, uma a uma |
| Android | o autor de cada aplicação, com uma biblioteca de terceiros |
| Windows | ninguém consegue |
Essa coluna é o problema todo. Um requisito é uma alavanca, e a contagem do .bank mais acima mostra o que faz. Uma predefinição é a mesma alavanca sem ninguém ter de impor nada, porque decide o resultado para todos os que nunca abrem o ficheiro de configuração, e isso é quase toda a gente. O opcional deu-nos 1,63% no governo e 13% na banca. As pessoas não aderem a segurança que não conseguem ver, e ter razão quanto à tecnologia nunca mudou isso uma única vez.
A objeção honesta é que validar por omissão estraga a vida aos utilizadores quando quem está avariado é o resolver a montante e não a zona. É para isso que serve o allow-downgrade, e é um compromisso real e não gratuito, porque um downgrade é algo que um atacante pode provocar deliberadamente. Mesmo assim, distribuir allow-downgrade em vez de um no seco seria uma melhoria enorme, e poria a avaria onde ela pertence, em quem ainda estiver a correr um resolver que não aguenta DNSSEC em 2026.
Ligar a validação, e que parte é do Fedora
Quase tudo o que se segue é do systemd e não do Fedora, e funciona igual em Debian, Ubuntu ou Arch. Duas coisas aqui são genuinamente da distribuição:
| systemd upstream | Fedora 44, tal como instalado | |
|---|---|---|
default-dnssec compilado | allow-downgrade | no |
| Ficheiro de configuração principal | /usr/lib/systemd/resolved.conf, com todas as predefinições comentadas para referência | traz também /etc/systemd/resolved.conf com Cache=yes, que o substitui |
O upstream escolhe allow-downgrade em meson_options.txt, que é a definição de compromisso, não a corajosa.16 O Fedora compila-o para no e depois traz um segundo ficheiro de configuração principal, e como só é usado o primeiro ficheiro encontrado, aquele que documenta as predefinições deixa de ser o que está em vigor.15 Por isso não edites nenhum dos dois. A cópia do fornecedor pertence ao pacote e uma atualização devolve-te a alteração logo de seguida; a cópia em /etc é um ficheiro cujas outras linhas estão silenciosamente ausentes.
Usa antes um drop-in, que é o que faz o bloco mais acima. Sobrepõe-se a qualquer que seja o ficheiro principal que ganhou, sobrevive às atualizações de pacotes e contém só aquilo que alteraste. Verifica o resultado com systemd-analyze cat-config systemd/resolved.conf, que imprime todos os ficheiros pela ordem em que são aplicados e esclarece o que ganhou de facto.
Três definições, e a escolha entre as duas últimas é real:
DNSSEC= | O que faz | O que te custa |
|---|---|---|
no | não valida nada e deita fora também o veredicto do resolver a montante | a falsificação chega em silêncio, como hoje |
allow-downgrade | valida, e recua quando o resolver a montante não aguenta | um atacante pode provocar o recuo deliberadamente |
yes | valida, ponto final, sem volta atrás | os teus nomes vão-se com o resolver a montante no dia em que ele avariar |
Começa com allow-downgrade, porque assim um resolver avariado não te custa nada. Passa para yes quando o resolvectl status tiver dito supported durante quinze dias e souberes o que é de facto o teu resolver a montante. O pormenor por distribuição para tudo o que não é Fedora está no artigo sobre o resolved.12
Então, o que é que trava realmente as pessoas
Certo. Os números são os números. Porquê?
Dão-se quatro razões, e nem todas são disparates.
| A razão | Quanto dela é real |
|---|---|
| A gestão de chaves é difícil | Era verdade. Hoje está em grande parte automatizada pelo fornecedor de DNS |
| Pode tirar o teu domínio da internet | Verdade, e é a verdadeira |
| O suporte dos registrars e fornecedores é irregular | Em grande parte resolvido, e fácil de verificar antes de te comprometeres |
| Nenhum benefício visível, nenhuma obrigação de conformidade | Verdade, e provavelmente decisivo |
A gestão de chaves era um obstáculo genuíno e na maior parte já não é. Assinar costumava significar fazer as tuas próprias cerimónias de chaves, lembrares-te de voltar a assinar antes de as assinaturas expirarem, e rodar as chaves à mão segundo um calendário que tinhas de acompanhar tu. Esse trabalho é hoje feito pelo fornecedor de DNS na maioria das plataformas geridas, e assinar é um interruptor. Não é nada, mas já não é um projeto.
O modo de falha é a objeção honesta, e é a única das quatro pela qual tenho verdadeira simpatia. Se erras no DNSSEC, o teu domínio não se degrada, desaparece. Todos os resolvers que validam recusam os teus registos, que é o que devem fazer, e não consegues dizer às pessoas que não te alcançam porquê, porque dizer-lhes exige DNS.
Três coisas tornam isto pior do que uma falha normal:
- Falha por causa do relógio, não de uma alteração. As assinaturas têm data de validade. Uma zona em que ninguém mexeu desde terça-feira pode ter desaparecido no domingo porque um processo de reassinatura deixou de correr sem dar nas vistas.
- Falha para umas pessoas e não para outras. Só os resolvers que validam te rejeitam. A tua própria monitorização, se não validar, vai dar o site como perfeitamente saudável enquanto uma fração crescente da internet não lhe consegue chegar.
- Falha na camada que usas para resolver as coisas. O acesso remoto, a tua página de estado e o teu próprio correio podem estar todos debaixo do nome que acabou de desaparecer.
Esse medo é racional, já tirou do ar grandes operadores, e qualquer defesa honesta do DNSSEC tem de conviver com ele em vez de o despachar com um gesto.
Mas repara na forma que tem: é medo de uma disciplina operacional que ainda não tens, não medo da tecnologia.
E repara em quem paga em cada coluna. Uma zona não assinada que é falsificada custa aos teus clientes, em silêncio, e ninguém abre um incidente porque ninguém chega a saber. Uma zona assinada que expira custa-te a ti, de imediato, em público, com o teu nome no relatório pós-incidente. Ambas são falhas. Só uma aparece nos objetivos de alguém.
Os certificados tiveram o mesmo problema e resolveram-no duas vezes: a falha tornou-se visível, e depois foi automatizada. Um aviso do browser fez de um certificado expirado um problema de toda a gente, veio a monitorização, e depois a Let’s Encrypt fez da renovação uma coisa que uma tarefa cron faz às três da manhã. Nada disso tornou os certificados mais fáceis em princípio. Tornou mais difícil esquecê-los.
O suporte dos fornecedores merece dez minutos de verificação em vez de suposições. Alguns registrars ainda fazem da publicação de um DS um pedido de suporte. Muitos não.
E a última é a verdadeira resposta, que a entidade de registo do .bank já provou mais acima neste artigo. Não há cadeado no browser para o DNSSEC. Nenhum cliente escolheu alguma vez um banco porque a zona dele estava assinada, nenhum auditor te chumba por isso, e nenhuma regulamentação geral no Reino Unido o exige. O benefício é totalmente invisível quando funciona, o custo de errar é uma falha com o teu nome nela, e quem carrega essa falha não é quem ficaria com o mérito.
Põe um requisito e uma verificação anual à frente das mesmas instituições e o cumprimento passa de 13% para todas, sem exceção. Nada na tecnologia mudou entre esses dois números. Nada nos orçamentos, nos fornecedores ou nas competências mudou também. A única variável era se alguém ia olhar.
Com estes incentivos, o surpreendente não é 1,63% dos domínios do governo estarem assinados. É haver trinta e nove que estão.
Ligá-lo sem te tirares do ar
O risco está todo num só sítio, por isso põe lá o esforço. A expiração da assinatura é a falha que chega sem ninguém ter mexido em nada, por isso põe um alarme nela:
dig +dnssec damiendye.uk SOA | awk '/RRSIG/ {print "sig expires", $9}'
Trata-a como um certificado. Vigia a data, dá o alarme bem antes dela, e torna a renovação automática para que o alarme seja uma rede de segurança e não um procedimento.
Depois liga-o numa altura calma, em algo que não seja o teu domínio principal, e espera quinze dias antes de fazeres o que importa. Se o teu DNS estiver numa plataforma gerida, a assinatura em si é muito provavelmente um interruptor, e o único passo genuinamente manual é entregar o DS ao teu registrar.
É a mesma falha do IPv6?
É a comparação óbvia, por isso medi as duas normas nas mesmas populações no mesmo dia. As mesmas organizações, as mesmas pessoas, duas decisões.
| n | DNSSEC assinado | Alcançável por IPv6 | |
|---|---|---|---|
| Bancos e building societies do Reino Unido | 98 | 13,3% | 36,7% |
| Distribuições Linux e BSD | 96 | 19,8% | 67,7% |
Todos os domínios gov.uk ativos | 2380 | 1,6% | 31,2% |
Dezanove vezes mais avançado no governo, nos mesmos domínios.
Agora pensa em qual é qual. O IPv6 mexe em todos os routers, todos os anfitriões e todas as aplicações, e exige dual stack a correr em paralelo durante anos. Assinar com DNSSEC é um interruptor e um registo colado no teu registrar.
O trabalho muito mais difícil está a ganhar ao fácil em todo o lado onde olhei. O que exclui a explicação confortável de que é simplesmente assim que as normas de infraestrutura avançam, devagar e a contragosto. O DNSSEC não está a avançar devagar. Não está a avançar.
Há uma diferença que é só do DNSSEC. Implementas IPv6 e recebes alguma coisa em troca: alcance, nenhum NAT de operadora para comprar. Assinas a tua zona e tu, pessoalmente, não recebes nada. A proteção cai sobre os teus utilizadores, e só sobre os que estão atrás de um resolver que valida. Assumes um risco permanente de falha em nome de pessoas que nunca vais conhecer, e isso é mais difícil de pôr à frente de uma administração do que qualquer obstáculo técnico deste artigo.
Escrevi a metade IPv6 deste argumento noutro sítio e não a vou repetir aqui.17
Será que ainda não percebemos o DNS?
Quarenta e dois anos desde que Mockapetris o pôs por escrito, em novembro de 1983.18 Dezasseis desde que a raiz foi assinada.
Acho que o problema de compreensão é real, e acho que é mais específico do que as pessoas não saberem como o DNS funciona. Muitos engenheiros competentes descrevem perfeitamente a recursão, a delegação e a cache. O que falta é um passo mais à frente, e é o passo que importa.
Quase ninguém interiorizou que o DNS é um sistema de autorização.
É tratado como canalização. Uma tabela de consulta. Uma coisa que transforma nomes em números e pertence a quem gere a rede, arquivada mentalmente ao lado do DHCP. E esse enquadramento está errado de uma forma que decide muita coisa sem fazer barulho, porque na prática é a resposta DNS que decide para que máquina vai o teu tráfego, de que servidor vêm as tuas atualizações e que anfitrião uma autoridade de certificação acredita ser teu. Quem controla a resposta controla as três.
Vês o mal-entendido no padrão de quem assinou. Não é o orçamento, nem a competência, e depois de alinhado é difícil lê-lo como outra coisa que não um padrão do que cada um acha que o DNS é:
| Quem assinou | O que o DNS é para eles |
|---|---|
| Entidades de registo e operadores de TLD, 100% dos gTLD | o próprio produto |
| Um serviço de informações | uma superfície de ataque, porque o modelo de ameaça deles inclui a falsificação |
| Nove juntas de freguesia | um interruptor que o fornecedor de alojamento ofereceu e alguém carregou |
| Os próprios clientes de um fornecedor de DNS | uma predefinição que herdaram |
| Quem não assinou | |
| Bancos, departamentos, fornecedores, CA | canalização, um nível abaixo dos problemas interessantes |
Quem está mais perto do DNS como coisa em si assinou. Quem o consome como um serviço de utilidade não, quase sem exceção, por mais recursos que tenha e por mais preocupado com a segurança que se julgue. O GCHQ não assinou. Oito em nove autoridades de certificação não assinaram. Não são organizações com falta de gente inteligente nem de modelos de ameaça.
É também por isso que a resposta a Kaminsky em 2008 foi tornar o palpite mais difícil em vez de acabar de implementar a coisa que torna o palpite irrelevante. Tornar o palpite mais difícil é uma correção de canalização, e era como canalização que a indústria tinha o DNS arquivado.
Uma geração aprendeu o DNS como uma lista telefónica, e nunca reviu a entrada quando ele passou, sem alarido, a ser a coisa que decide com quem estás a falar.
Construímo-lo e depois deixámo-lo
As entidades de registo, os operadores e o pessoal das normas fizeram a parte difícil. Escreveram-no, discutiram-no no IETF durante uma década, assinaram a raiz numa cerimónia com testemunhas e conseguiram que 100% dos domínios de topo genéricos estivessem assinados. É uma verdadeira obra de engenharia coletiva e está acabada.
E depois o resto de nós não fez a sua parte, porque a nossa parte é aborrecida, invisível, traz todo o risco pessoal e nenhum mérito, e ninguém está a verificar.
É a forma de todas as normas que ninguém impõe: o custo é carregado sozinho, e o benefício só aparece quando outros suficientes também o carregaram. Assim, as entidades de registo carregaram-no, e quem publica as orientações sobre carregá-lo não.
Só que aqui o trabalho era mais pequeno do que quase qualquer outro. A cadeia já estava construída, e paga, por outra pessoa. Só faltava um registo.
E se isto é a parte que conseguimos ver
Um último pensamento, e quero deixar claro que é uma inferência e não uma medição, porque tudo o resto neste artigo é contado e isto não é.
O DNSSEC é talvez o controlo de segurança mais fácil de avaliar que existe. Não custa nada, o trabalho é uma tarde, a norma está acabada há vinte anos, e qualquer pessoa o pode verificar de fora com um comando sem pedir licença. Sem auditoria, sem questionário, sem NDA. Um dig.
Então, o que te dizem 1,6% sobre os controlos que não consegues ver daqui de fora?
| O controlo | Um estranho consegue verificá-lo | Custa dinheiro | Visível quando funciona |
|---|---|---|---|
Um registo DS no teu registrar | Sim, um comando | não | não |
| MFA nas contas que importam | não | sim | não |
| Cópias de segurança restauradas este ano, não só feitas | não | sim | não |
| Segmentação de rede | não | sim | não |
Cada linha abaixo da primeira é mais difícil do que assinar uma zona, custa dinheiro a sério, precisa de alguém responsável por ela, e partilha exatamente a propriedade que afundou o DNSSEC: invisível quando funciona, e ninguém de fora a verificar. A única coisa que separa a linha de cima das outras é que a podes verificar, de graça, sobre qualquer um, agora mesmo.
Se uma organização não fez a coisa gratuita que leva uma tarde e pode ser verificada por um estranho com um comando, não estou inclinado a presumir que fez as coisas caras que levam um programa inteiro e só podem ser verificadas por alguém a quem deixem entrar.
Ora, o passo óbvio é testar isso contra o registo de violações, e tentei. De 23 organizações do Reino Unido com incidentes graves documentados, 22 não estão assinadas.
Esse número não prova nada e não vou fingir o contrário. Com uma taxa de base de 1,6%, uma organização assinada numa lista de 23 é precisamente o que o acaso prevê. Pior, o conjunto assinado são nove juntas de freguesia e três parques nacionais, enquanto o conjunto não assinado são todos os grandes departamentos e todas as grandes cidades, por isso a dimensão determina tanto quem é atacado como quem acaba nas notícias. Qualquer comparação das taxas de violação entre os dois grupos estaria a medir o tamanho de uma organização, não se assinou.
Por isso não, não te consigo mostrar que as organizações assinadas sofrem menos violações. Ninguém consegue, não com dados a que alguém possa chegar, e quem te disser o contrário está a brincar contigo.
As organizações atingidas escreveram o que falhou
Não precisas da minha inferência, porque foram elas próprias que o publicaram, e o que falhou é a lista acima.
A British Library é a melhor delas, porque o escreveu voluntariamente e em pormenor depois do ataque de ransomware de 2023. A sua própria análise nomeia as causas: entrada muito provavelmente através de uma conta de terceiros num servidor Terminal Services sem autenticação multifator, depois infraestrutura legada e segmentação de rede limitada que deixaram os atacantes mover-se pelo parque, com a complexidade crescente do acesso de terceiros já assinalada internamente como risco em 2022 e ainda lá um ano depois.19 O ICO chegou às mesmas conclusões.20
Três linhas da tabela acima, portanto, confirmadas por dentro pela própria organização em vez de inferidas por mim daqui de fora.
E antes que alguém use isso como arma de arremesso, a British Library merece o contrário, e vou ser enfático quanto ao porquê.
Foram transparentes. Quase mais ninguém é. Não tinham obrigação nenhuma de escrever uma palavra. O guião habitual depois de um incidente é dizer o mínimo que a lei permite, passar tudo por uma equipa de comunicação, recusar confirmar qualquer coisa concreta e esperar que o ciclo noticioso siga em frente. Foi o que fez a maioria das organizações nas colunas de não assinadas acima quando chegou a sua vez, e é por isso que escrever esta secção depende sequer da decisão de uma instituição de se comportar de outra maneira.
Em vez disso, publicaram uma análise de dezoito páginas a nomear as suas próprias falhas, em público, para que outras instituições pudessem aprender com elas. É o comportamento que quererias de todas as organizações deste artigo e que quase nenhuma tem. A razão pela qual te posso mostrar o que falha de facto dentro de uma organização atacada é a British Library ter escolhido contar-te.
E há uma segunda razão para os outros ficarem calados, que é pior do que uma estratégia de comunicação. Alguns já não existem.
A KNP Logistics transportava mercadorias como Knights of Old desde 1865. Em junho de 2023 o grupo Akira entrou, cifrou a empresa e pediu cerca de cinco milhões de libras. Em setembro o grupo estava insolvente e 730 pessoas tinham ficado sem trabalho.21 Cento e cinquenta e oito anos, desaparecidos em catorze semanas, e ninguém lá está a escrever lições para ti.
Por isso, quando as colunas de não assinadas acima parecem calmas, essa calma é feita de três coisas diferentes: organizações que ainda não foram atingidas, organizações que foram atingidas e disseram o mínimo que a lei permite, e organizações que foram atingidas e desapareceram. Só o primeiro grupo ainda tem tempo para agir.
O que faz da parte seguinte o teste honesto do meu próprio argumento e não um golpe baixo. Verifiquei a zona deles:
$ dig +short bl.uk DS
                                          (nothing)
$ dig +short bl.uk DNSKEY
                                          (nothing)
bl.uk não está assinado. Nem britishlibrary.co.uk. Dois anos depois de um ataque de ransomware que fechou a instituição durante meses, depois de uma análise pública, depois de uma conclusão do ICO, e depois da ronda de atenção à segurança mais minuciosa que uma organização alguma vez recebe, o controlo gratuito que leva uma tarde e que um estranho pode verificar com um comando continua por fazer.
Não leio isso como negligência, e não acho que os torne piores do que as organizações não assinadas que não publicaram nada. Leio-o como a prova mais forte deste artigo daquilo de que tudo isto tem tratado. Se o DNSSEC não é feito aqui, numa organização que passou pelo fogo, escreveu as lições e teve o regulador a passar tudo a pente fino, então não está a ser saltado porque as pessoas são descuidadas. É saltado porque nada nem ninguém o põe alguma vez na lista.
Essa é a versão honesta do argumento. Não zonas não assinadas causam violações, o que é impossível de provar e provavelmente falso. Antes: os controlos que ninguém de fora consegue ver estão, segundo as provas publicadas pelas organizações que passaram por isso, tão negligenciados como o único controlo que toda a gente de fora consegue ver. O DNSSEC não é a causa. É a amostra que te deixam recolher.
É por isso que vale a pena fazer a medição. Não porque uma zona não assinada seja o fim do mundo por si só, mas porque é uma das muito poucas propriedades de segurança que um estranho pode verificar honestamente, de graça, sobre qualquer um, sem que o deixem entrar. Trata-a como um detetor de fumo e não como um veredicto, e depois vai fazer as perguntas mais difíceis a quem o fizer disparar.
A única parte que controlas
O que deixa a única parte que qualquer um de nós controla de facto. A tua própria zona. Não a do NCSC, não a da Microsoft, não a do teu banco.
Vai perguntar à tua mãe se te garante:
dig +short yourdomain.uk DS
Se vier vazio, não estás assinado, e na maioria do DNS gerido em 2026 a correção é um interruptor e um registo DS no teu registrar. Liga-o, e depois vigia a expiração da mesma forma que já vigias os teus certificados, porque essa é a disciplina de que tudo isto precisa de facto.
É esse o trabalho todo. Um registo, e uma data na tua monitorização.
Por isso, por favor, faz pelo menos este. Não porque venha aí um regulador, porque para a maioria de vocês não vem, e não porque alguém te vá agradecer, porque não vai. Fá-lo porque ninguém vem, e uma norma que cumpres quando ninguém está a verificar é a única que alguma vez valeu alguma coisa.
Trinta e nove secretários de freguesia e um espião conseguiram. Mexe-te e trata disso.
RFC 4033 — «DNS Security Introduction and Requirements», Arends et al., março de 2005. A especificação atual do DNSSEC, a par do RFC 4034 e do RFC 4035. ↩︎
IANA root trust anchors — o XML que a IANA publica. O primeiro resumo de chave tem
validFrom="2010-07-15", a data em que a raiz foi assinada; a KSK atual, etiqueta de chave 20326, temvalidFrom="2017-02-02". ↩︎ ↩︎CERT VU#800113 — «Multiple DNS implementations vulnerable to cache poisoning», o aviso de 2008 sobre a técnica de Kaminsky, e a origem da resposta coordenada de aleatorização das portas de origem. ↩︎
The root zone file — obtido a 27 de setembro de 2026, número de série SOA 2026092701. As contagens deste artigo vêm de analisar diretamente as delegações NS e os registos DS desse ficheiro. ↩︎
List of gov.uk domain names — o próprio registo do governo. O ficheiro mais recente publicado tem a data de 1 de outubro de 2016 e lista 3004 domínios de segundo nível. ↩︎
Microsoft Security Response Center — Flame malware collision attack explained — «An attacker took advantage of the Terminal Services licensing system’s enrollment process for certificates that chained up to the Microsoft Root Authority which did not require internal access to Microsoft PKI»; o certificado forjado «could be used to sign code that chained up to the Microsoft Root Authority and worked on all versions of Windows». ↩︎
SentinelOne — Driving Through Defenses: targeted attacks leverage signed malicious Microsoft drivers, e Bitdefender’s FiveSys analysis — drivers de kernel maliciosos com assinaturas emitidas diretamente pela Microsoft através do Windows Hardware Compatibility Program, incluindo drivers mais tarde usados em ataques de ransomware. ↩︎ ↩︎ ↩︎
Microsoft Security Response Center — Results of major technical investigations for Storm-0558 key acquisition — uma chave de assinatura de consumidor que foi parar a um despejo de memória através de uma condição de corrida, obtida depois de a conta empresarial de um engenheiro ter sido comprometida, e usada para forjar tokens que o sistema de correio aceitou indevidamente para contas empresariais. ↩︎
fTLD Registry Services security requirements — o registo de
.banke.insurance. «.BANKdomain names must be signed with DNSSEC with strong cryptographic algorithms», a par de TLS obrigatório e autenticação de correio, com reverificação anual de todos os titulares. ↩︎Apple, WWDC 2022 session 10079, “Improve DNS security for apps and servers” — «iOS 16 and macOS Ventura now support client side DNSSEC validation», ativada por sessão ou por pedido com
requiresDNSSECValidationemURLSessionConfiguration,URLRequestouNWParameters. ↩︎Microsoft Learn — Understanding DNSSEC in Windows — o cliente DNS do Windows «is non-validating, which means it does not perform DNSSEC validation and relies on its local DNS servers»; a expectativa do bit AD é determinada pela Name Resolution Policy Table, e «IPsec is used to establish this trust relationship» com o servidor DNS. ↩︎
Resolved: The Resolver You Are Already Running — o estado medido do
systemd-resolved, incluindo porque é que todas as distribuições principais trazemDNSSEC=noem tempo de compilação e como o mudar. ↩︎ ↩︎MS-ADTS: DNS-Based Discovery — a especificação do protocolo Active Directory para localizar um controlador de domínio, incluindo a consulta SRV
_ldap._tcp.dc._msdcsque um cliente faz para encontrar os controladores de um contexto de nomes. ↩︎Microsoft Learn — Sign DNS zones with DNSSEC on Windows Server e What is DNSSEC on DNS Server in Windows Server? — a assinatura de zonas chegou no Windows Server 2008 R2 mas impedia as atualizações dinâmicas, e o Windows Server 2012 acrescentou a assinatura online de zonas dinâmicas. Numa zona integrada no Active Directory, as chaves privadas de assinatura replicam-se para os outros servidores DNS primários através da replicação do Active Directory. ↩︎
resolved.conf(5), systemd 259.9 tal como distribuído no Fedora 44 — o manual recomendaallow-downgrade, etrueem sistemas onde se pode confiar no resolver a montante, enquanto a predefinição empacotada em/usr/lib/systemd/resolved.conféDNSSEC=no. ↩︎ ↩︎systemd
meson_options.txt—option('default-dnssec', type : 'combo', choices : ['yes', 'allow-downgrade', 'no'], value : 'allow-downgrade'). A predefinição escolhida pelo upstream éallow-downgrade; o#DNSSEC=nono ficheiro de fornecedor do Fedora é o que essa compilação definiu em vez disso. ↩︎We Never Ran Out Of Addresses — a versão IPv6 deste argumento, incluindo as 463 organizações do Reino Unido com atribuições IPv6 que não anunciam IPv6 nenhum, e a questão de um CGNAT ter uma ordem de compra enquanto fazê-lo bem não tem nenhuma. ↩︎
RFC 882 — «Domain Names: Concepts and Facilities», P. Mockapetris, novembro de 1983. A especificação original, substituída pelo RFC 1034 e pelo RFC 1035 em 1987. ↩︎
British Library, “Learning Lessons from the Cyber-Attack”, 8 de março de 2024 — a análise da própria biblioteca ao ataque de ransomware de outubro de 2023, que aponta a ausência de autenticação multifator na conta usada para a entrada, a infraestrutura legada, a segmentação de rede limitada e a complexidade do acesso de terceiros registada como risco em 2022. ↩︎
ICO statement on the British Library’s 2023 ransomware attack, abril de 2025. ↩︎
The Record — UK logistics firm blames ransomware attack for insolvency, 730 redundancies — o KNP Logistics Group, dono da Knights of Old, com 158 anos, atacado pelo Akira em junho de 2023 depois de a palavra-passe de um funcionário ter sido descoberta por força bruta sem autenticação multifator, e insolvente em setembro. ↩︎