O DNS é o sistema que transforma um nome de que te consegues lembrar num endereço a que um computador se consegue ligar.
Esta secção trata de como isso funciona na realidade, e de como o gerir com segurança.
Cada pesquisa começa na raiz da árvore e vai descendo. Cada passo dá-te o endereço do servidor seguinte a quem perguntar. Nada na cadeia é adivinhado, e nada vem embutido a não ser o primeiro passo.
Estes artigos tratam de:
- Como se resolve um nome, uma delegação de cada vez.
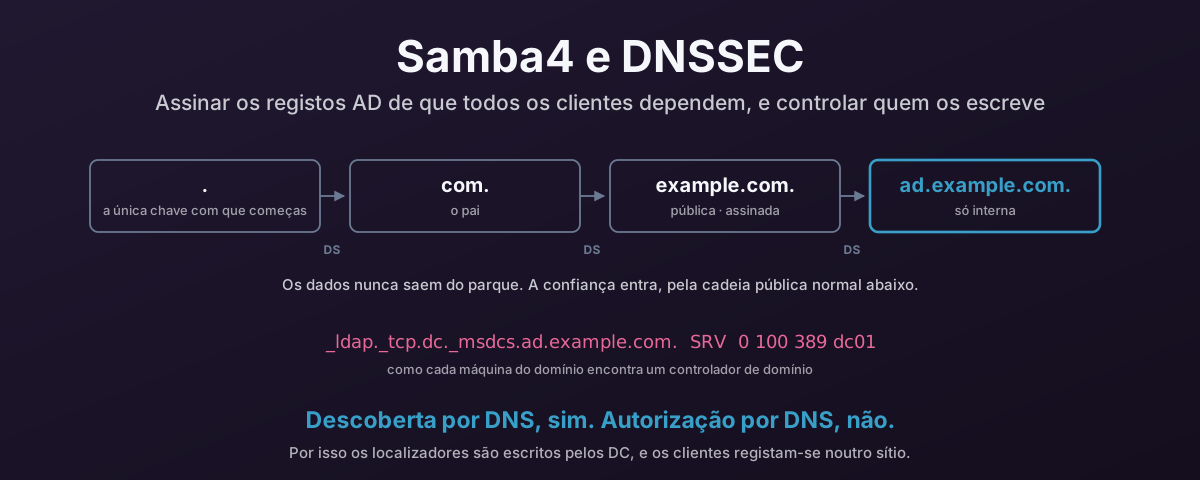
- Como os serviços publicam onde estão, com registos SRV.
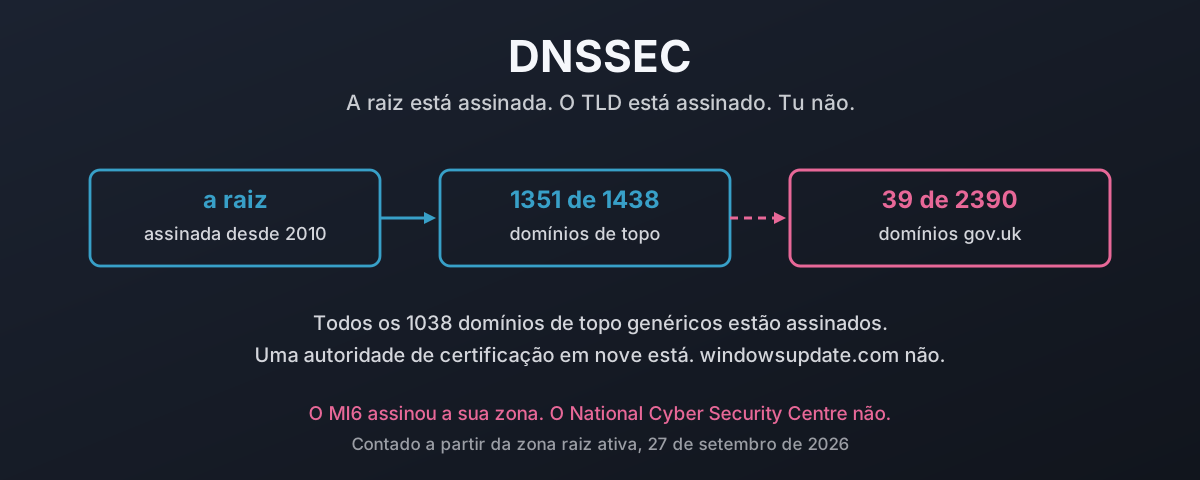
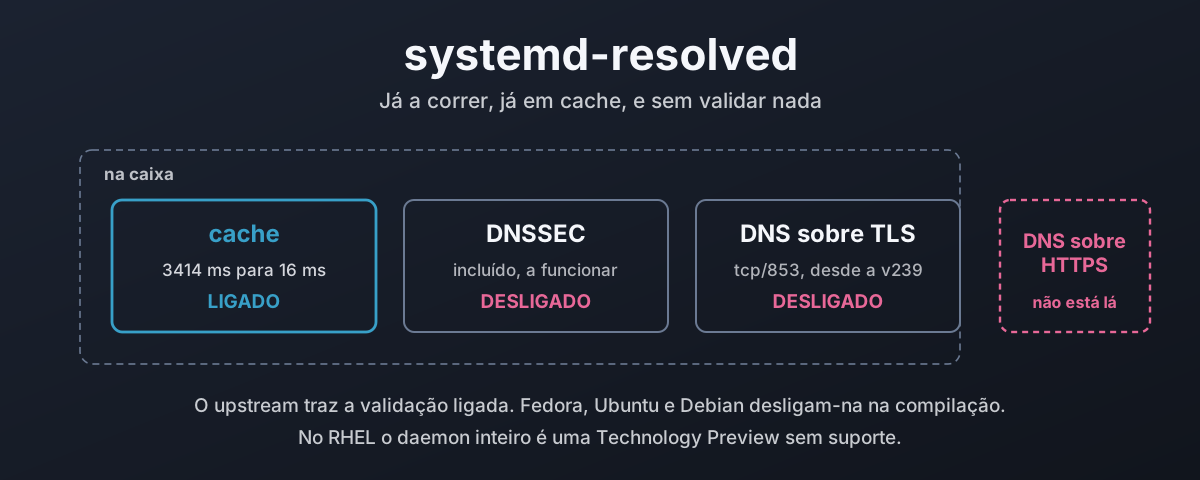
- Porque é que assinar as tuas zonas importa, e o que a assinatura protege e não protege.
- Como publicar o DNS de um domínio Active Directory a partir de um controlador de domínio Samba, sem deixar os clientes escrever os registos de que dependem.
- Quem controla a raiz do DNS, e o que a transferência de 2016 mudou e não mudou.
- Como é gerido o registo
.uk, e o que aconteceu quando os seus próprios membros votaram a saída da administração.
Os artigos sobre Active Directory partem do princípio de que o controlador de domínio é Samba e o servidor DNS é BIND. As ideias aplicam-se também a um controlador de domínio da Microsoft.