Porquê certificados em vez de chaves
O SSH confia no primeiro uso. Liga-te a uma máquina nova e ele mostra-te uma impressão digital e pergunta se tens a certeza. Ninguém verifica. Toda a gente escreve yes. É o mesmo hábito de clicar num aviso do navegador sem ler, e é exatamente o que uma máquina no meio precisa que faças.
A outra direção não é melhor. Cada servidor guarda um ficheiro authorized_keys por utilizador, e todos eles crescem. As chaves são acrescentadas e nunca removidas. Alguém sai, e a sua chave fica numa máquina de que ninguém se lembra até ao dia em que importa. Reconstróis um servidor e todos os clientes gritam que a chave do anfitrião mudou, portanto as pessoas aprendem a apagar também esse aviso.
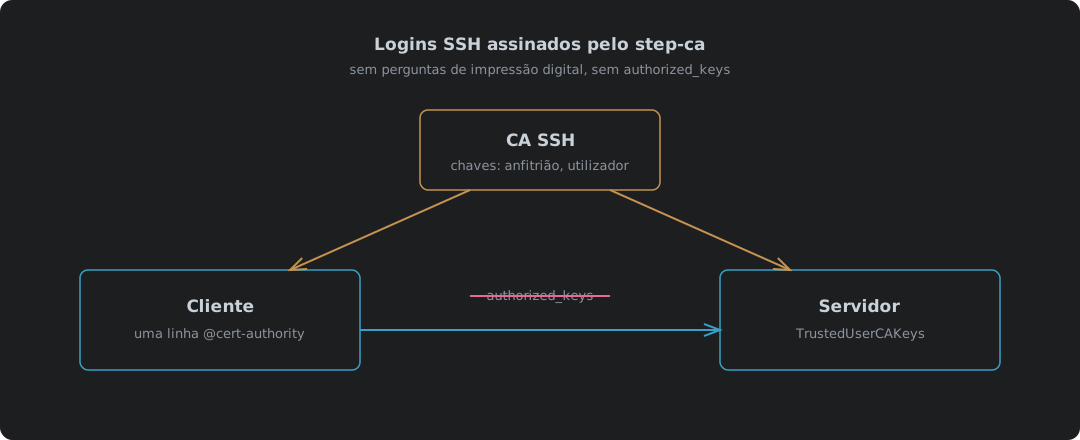
Uma autoridade de certificação SSH acaba com as duas coisas. A CA assina a chave de cada anfitrião, e os clientes confiam na CA, não numa lista de impressões digitais. A CA assina a chave de cada utilizador por umas horas, e os servidores confiam na CA, não numa lista de chaves. Nada para aceitar na primeira ligação, nada para limpar quando alguém sai, e um certificado de utilizador que morre sozinho até amanhã.
Esta é uma configuração diferente do lado X.509 do step-ca tratado em A tua própria autoridade de certificação: step-ca num contentor, e é por isso que tem o seu próprio artigo. O mesmo contentor, chaves diferentes, ficheiros diferentes em cada máquina. Tudo aqui foi corrido com o step-ca 0.30.2 e o OpenSSH 10.0 num pod Podman.
| Sem CA | Com step-ca | |
|---|---|---|
| Um cliente encontra um servidor novo | Mostra uma impressão digital, escreves yes | Verifica o certificado do anfitrião contra a CA, não diz nada |
| Um servidor é reconstruído | Todos os clientes avisam que a chave mudou | Assinas a nova chave, os clientes nunca dão por nada |
| Um utilizador recebe acesso | A sua chave vai para o authorized_keys em cada servidor | A CA assina a sua chave, todos os servidores a aceitam |
| Um utilizador sai | Encontrar e apagar a sua chave em cada servidor | Deixar de assinar; o certificado morre em 16 horas |
| O que cada servidor guarda | Um authorized_keys por utilizador | Uma chave pública da CA |
Ligar a CA SSH
As chaves SSH são criadas quando o step-ca é configurado pela primeira vez, ou nunca. Define DOCKER_STEPCA_INIT_SSH=true no primeiro arranque1, e o registo mostra duas chaves extra:
SSH Host CA Key: ecdsa-sha2-nistp256 AAAAE2VjZHNhLXNoYTItbmlzdHAyNTYAAAAIbmlzdHAy...
SSH User CA Key: ecdsa-sha2-nistp256 AAAAE2VjZHNhLXNoYTItbmlzdHAyNTYAAAAIbmlzdHAy...
| Chave | Assina | Quem confia nela |
|---|---|---|
| CA de anfitriões | A chave de anfitrião de cada servidor | Todos os clientes, no known_hosts |
| CA de utilizadores | A chave de login de cada pessoa | Todos os servidores, no sshd_config |
Também acrescenta um provisioner sshpop, que é o que permite a um anfitrião renovar mais tarde o seu próprio certificado. Se a CA já estiver a correr sem SSH, não há interruptor para virar. É uma CA nova.
Assinar o anfitrião
Pega na chave de anfitrião que o servidor já tem, assina-a, e devolve o certificado ao servidor:
step ssh certificate --host --sign \
  --provisioner admin --provisioner-password-file prov-pass \
  nas.home.example ssh_host_ecdsa_key.pub
A ordem importa. Com as flags do provisioner depois do nome do anfitrião e do ficheiro da chave, o step recusou:
too many positional arguments were provided in 'step ssh certificate <key-id> <key-file>'
Põe todas as flags primeiro e ele assina. O certificado, tal como o ssh-keygen -L o lê:
| Campo | Valor |
|---|---|
| Tipo | ecdsa-sha2-nistp256-cert-v01@openssh.com host certificate |
| Key ID | nas.home.example |
| Principals | nas.home.example |
| Validade | 30 dias, 2026-10-09T18:34:30 a 2026-11-08T17:35:30 |
O principal é o nome que um cliente tem de usar para se ligar. Liga-te por um nome que não está no certificado e o cliente não o aceita, portanto assina todos os nomes a que o anfitrião responde.
O servidor
Duas linhas no sshd_config2:
HostCertificate /etc/ssh/ssh_host_ecdsa_key-cert.pub
TrustedUserCAKeys /etc/ssh/ssh_user_ca_key.pub
O HostCertificate entrega o certificado do anfitrião aos clientes, e a sua chave «must match a private host key already specified»2. O TrustedUserCAKeys é a chave pública da CA de utilizadores, «trusted to sign user certificates for authentication»2. Corre sshd -t antes de reiniciar. Uma gralha em qualquer dos caminhos e o sshd diz Could not load host certificate, o que é muito melhor descobrir agora do que a partir de uma sessão bloqueada.
Não há authorized_keys nenhum no servidor de teste. ls /home/damien/.ssh/authorized_keys devolve No such file or directory, e os logins abaixo funcionam na mesma.
O utilizador
A CA cria o par de chaves e assina-o de uma vez:
step ssh certificate damien id_ecdsa \
  --provisioner admin --provisioner-password-file prov-pass
| Campo | Valor |
|---|---|
| Tipo | user certificate |
| Principals | damien |
| Validade | 16 horas |
| Extensões | permit-agent-forwarding, permit-port-forwarding, permit-X11-forwarding, permit-pty, permit-user-rc |
As dezasseis horas são a questão. Cobrem um dia de trabalho e morrem durante a noite. Revogar um utilizador é sobretudo uma questão de não assinar para ele amanhã.
O cliente
Uma linha no known_hosts substitui todas as impressões digitais que de outra forma acumularia3:
@cert-authority *.home.example ecdsa-sha2-nistp256 AAAAE2VjZHNhLXNoYTItbmlzdHAy...
Isto diz: qualquer anfitrião sob home.example cujo certificado esteja assinado por esta chave é genuíno. O marcador @cert-authority é o que faz dela uma linha de CA em vez da chave de um anfitrião.
O que o teste mostrou
Os quatro a partir de um cliente que não tinha nada além do certificado de utilizador e aquela linha do known_hosts, com StrictHostKeyChecking=yes, para que nada pudesse ser aceite à pressa:
| Teste | Resultado |
|---|---|
Chave assinada com o seu certificado, como damien | logged in as damien, saída 0 |
| A mesma chave, sem o certificado | Permission denied (publickey,password,keyboard-interactive) |
Certificado usado para entrar como root | Permission denied: o certificado só nomeia damien |
| Cliente sem a linha da CA de anfitriões | Host key verification failed. |
O terceiro é o que as pessoas não veem. Um certificado não abre todas as contas da máquina, só os principals escritos nele. Uma chave no authorized_keys de alguém não consegue fazer isso.
Renovar
Um anfitrião renova o seu próprio certificado com a chave que já tem. É o provisioner sshpop, que «allows a client to renew, revoke, or rekey an SSH certificate using that certificate for authentication with the CA»4. Sem palavra-passe5:
step ssh renew --force ssh_host_ecdsa_key-cert.pub ssh_host_ecdsa_key
| Série | Válido até | |
|---|---|---|
| Assinado | 15166325869329416997 | 2026-11-08 17:35:30 |
| Renovado | 6678957789797316768 | 2026-11-08 17:35:59 |
Um número de série novo e 30 dias frescos. Mete-o num temporizador semanal e o anfitrião nunca caduca. Recarrega o sshd a seguir, senão o certificado antigo fica em memória.
Os utilizadores renovam pedindo outra vez. Um step ssh certificate por dia, ou no primeiro login do dia, e é esse o trabalho todo.
Onde é que falha
| Caso | O que acontece | O que fazer |
|---|---|---|
| CA em baixo | Os certificados existentes continuam a funcionar; ninguém recebe um novo | Corre a CA em algo que se mantenha de pé; os utilizadores têm 16 horas de folga |
| O certificado do anfitrião caduca | Os clientes recusam o anfitrião, como se fosse um estranho | Um temporizador de renovação, e o sshd recarregado a seguir |
| Um utilizador tem de sair hoje, não amanhã | O certificado funciona até expirar | RevokedKeys no sshd_config aceita uma lista de chaves revogadas2 |
| Nome do anfitrião fora dos principals | O cliente recusa o anfitrião | Assina todos os nomes a que ele responde |
| CA SSH não criada na configuração | Não há forma de a acrescentar | Uma CA nova, configurada com SSH ligado |
| As chaves SSH da CA roubadas | Quem as tiver pode entrar em qualquer lado e fazer-se passar por qualquer anfitrião | Mantém a CA numa máquina só dela, com cópia de segurança, offline se puderes |
O último é a contrapartida. Cada ficheiro authorized_keys era um pequeno risco próprio. Agora há um grande, num só sítio. Isso é melhor, porque um só sítio pode ser vigiado e trancado, mas só se alguém o fizer.
Confiança onde pode ser verificada
O pedido da impressão digital e o ficheiro authorized_keys têm uma coisa em comum. Ambos pedem a uma pessoa que tome uma decisão de confiança sem informação nenhuma, todos os dias, para sempre. As pessoas não são boas nisso e nunca vão ser, portanto deixam de decidir e começam a escrever yes.
Uma CA leva essa decisão para um só sítio, uma vez, onde pode ser bem feita. É essa a ideia toda, e é a mesma que está por trás de qualquer norma que valha a pena ter: faz a coisa cuidadosa uma vez, escreve-a, e deixa de pedir às pessoas que a façam de cabeça cem vezes por semana. A máquina verifica a assinatura. Tu verificas a CA. É uma divisão de trabalho que se aguenta.
smallstep/certificates — docker/entrypoint.sh —
DOCKER_STEPCA_INIT_SSH=trueacrescenta--sshaostep ca init. ↩︎Manual do OpenBSD — sshd_config(5) —
HostCertificate: «The certificate’s public key must match a private host key already specified by HostKey»;TrustedUserCAKeys: «public keys of certificate authorities that are trusted to sign user certificates for authentication»;RevokedKeys: «Keys listed in this file will be refused for public key authentication». ↩︎ ↩︎ ↩︎ ↩︎Manual do OpenBSD — sshd(8), SSH_KNOWN_HOSTS FILE FORMAT — o marcador «@cert-authority» «to indicate that the line contains a certification authority (CA) key». ↩︎
Smallstep — Provisioners, SSHPOP — «An SSHPOP provisioner allows a client to renew, revoke, or rekey an SSH certificate using that certificate for authentication with the CA.» ↩︎
Smallstep — step ssh renew — o comando usado para renovar o certificado do anfitrião. ↩︎