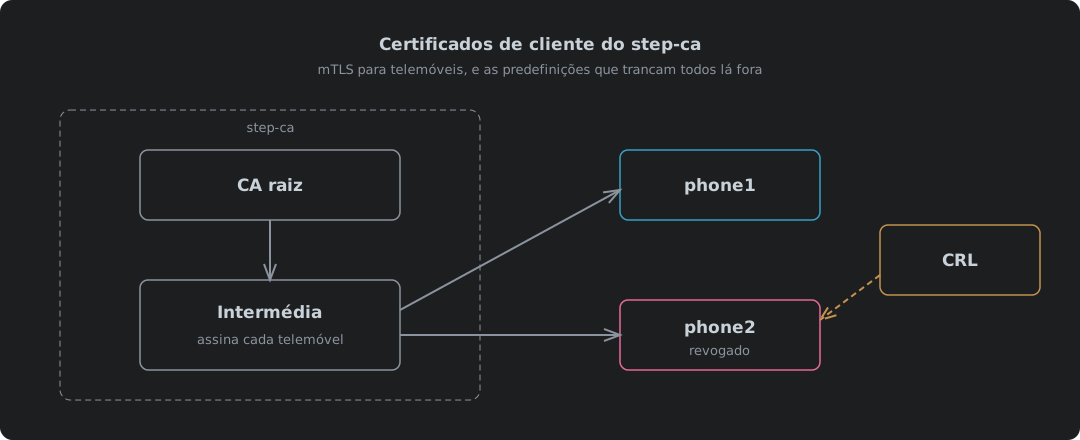
Porque é que os telemóveis são o caso difícil
As predefinições do step-ca foram pensadas para servidores. Um servidor renova-se sozinho todas as manhãs, e A tua própria autoridade de certificação: o step-ca num contentor mostra isso a funcionar para clientes ACME e para tudo o que consiga correr step ca renew. Esse artigo trata também do arranque da CA, das suas duas palavras-passe e de confiar na raiz, e este continua a partir daí. Um telemóvel com um certificado de cliente para a app do Home Assistant não consegue renovar nada, e quando um desaparece tens de o trancar lá fora hoje, não quando o certificado dele expirar. Há cinco predefinições no caminho, e nenhuma faz barulho. Simplesmente deixam-te com certificados que morrem amanhã e uma lista de revogação que rejeita toda a gente.
| Predefinição | O que faz a um telemóvel | Solução |
|---|---|---|
| Os certificados duram no máximo 24 horas | O certificado do telemóvel morre amanhã, e a app do Home Assistant não o consegue renovar | Subir maxTLSCertDuration no ca.json |
| CRL desligada | Revogar um telemóvel perdido não muda nada em lado nenhum | Ligar o bloco crl |
| O âmbito da CRL não corresponde aos certificados | O nginx rejeita todos os telemóveis, incluindo os bons | Definir idpURL e acrescentar um template com crlDistributionPoints |
| Não há CRL para a intermédia | O nginx continua a rejeitar todos os telemóveis | Assinar uma CRL da raiz vazia uma vez por ano |
| A CRL dura 24 horas | Quando caduca, o nginx volta a rejeitar todos os telemóveis | Renová-la com um temporizador |
A Cloudflare faz a metade da CA por ti no plano gratuito, como mostra a versão com Cloudflare. Fazê-lo tu mesmo significa fazer as cinco. Os testes abaixo correram numa CA chamada Home Assistant CA, que é o nome que aparece nas saídas.
Predefinição um: os certificados duram um dia
Pede um ano e a CA diz que não:
The request was forbidden by the certificate authority: requested duration of
8760h1m0s is more than the authorized maximum certificate duration of 24h1m0s.
É a predefinição certa para servidores e clientes ACME, que renovam o dia inteiro sem ninguém dar por isso. Um telemóvel é a exceção. A app do Home Assistant não tem forma de renovar o seu próprio certificado de cliente, por isso um certificado de 24 horas significa ir a cada telemóvel todos os dias.
O período de validade é uma definição, e vive na configuração do próprio step-ca. Cada provisioner no ca.json aceita claims1:
"claims": {
  "maxTLSCertDuration": "8760h",
  "defaultTLSCertDuration": "24h"
}
| Claim | Significado | Valor |
|---|---|---|
maxTLSCertDuration | O certificado mais longo que este provisioner assina | 8760h, um ano |
defaultTLSCertDuration | O que recebes sem pedir | Fica em 24h, para que um ano seja sempre uma escolha deliberada |
minTLSCertDuration | O mais curto que assina | Não se mexe |
Reinicia o contentor e um ano já passa. Um ano é uma questão de critério, não uma regra. Mais curto significa menos tempo para um certificado roubado ser útil, e mais voltas pela casa a reinstalá-los.
Predefinição dois: a CRL está desligada
Uma lista de revogação de certificados (CRL) é a lista assinada pela CA dos certificados que retirou. É assim que um telemóvel perdido fica trancado lá fora antes de o certificado expirar, e o step-ca não faz nenhuma a menos que lho digam. A documentação marca a funcionalidade como experimental1.
"crl": {
  "enabled": true,
  "generateOnRevoke": true,
  "cacheDuration": "24h"
}
| Campo | Faz | Predefinição |
|---|---|---|
enabled | Cria de todo uma CRL | Desligado |
generateOnRevoke | Reconstrói a lista no momento em que um certificado é revogado | Desligado |
cacheDuration | Quanto tempo cada lista se mantém válida | 24 horas1 |
idpURL | O URL que a lista diz cobrir | O nome da própria CA mais /1.0/crl2 |
Guarda essas 24 horas na memória. Vão voltar.
Predefinição três: uma CRL que nada aceita
Com a CRL ligada, revoga um telemóvel e verifica os dois telemóveis contra ela:
$ openssl verify -CAfile client-ca.pem -CRLfile crl.pem -crl_check phone1.crt phone2.crt
CN=phone1
error 44 at 0 depth lookup: different CRL scope
error phone1.crt: verification failed
CN=phone2
error 44 at 0 depth lookup: different CRL scope
error phone2.crt: verification failed
Falham os dois, incluindo o telemóvel bom. Põe essa lista à frente do nginx e ninguém entra.
A própria lista diz porquê. O step-ca marca cada CRL com um Issuing Distribution Point crítico, que diz «esta lista cobre os certificados que apontam para aqui». Os certificados que emitiu não apontam para lado nenhum:
$ openssl crl -in crl.pem -noout -text
        X509v3 Issuing Distribution Point: critical
            Full Name:
              URI:https://localhost/1.0/crl
$ openssl x509 -in phone1.crt -noout -ext crlDistributionPoints
No extensions in certificate
O OpenSSL não aplica uma lista cujo âmbito não corresponda ao certificado. Por isso falha fechado. O que está certo, e não serve de nada a ninguém.
| A CRL diz que cobre | O certificado diz que a sua CRL está em | Resultado | |
|---|---|---|---|
| De origem | https://localhost/1.0/crl, crítico | Lado nenhum | different CRL scope, todos recusados |
idpURL e um template | http://ca.home.example/1.0/crl | http://ca.home.example/1.0/crl | Os telemóveis bons passam, os revogados falham |
O URL predefinido nem sequer é um em que a CA sirva. O código-fonte do step-ca admite-o: «this is currently using the port 443 by default»2. Duas definições resolvem isto, e ambas têm de indicar o mesmo URL. O idpURL vai no bloco crl do ca.json, e um template no provisioner carimba o crlDistributionPoints correspondente em cada certificado3:
{
  "subject": {{ toJson .Subject }},
  "sans": {{ toJson .SANs }},
  "keyUsage": ["digitalSignature"],
  "extKeyUsage": ["serverAuth", "clientAuth"],
  "crlDistributionPoints": ["http://ca.home.example/1.0/crl"]
}
"options": { "x509": { "templateFile": "templates/leaf-crl.tpl" } }
Reemite os certificados dos telemóveis, já que só os certificados novos trazem o campo, e a mesma verificação dá a resposta certa:
CN=phone2
error 23 at 0 depth lookup: certificate revoked
error phone2.crt: verification failed
phone1.crt: OK
A raiz também precisa de uma CRL
Essa verificação só olhou para o certificado do telemóvel. O nginx olha para a cadeia inteira. Ativa a flag CRL_CHECK_ALL do OpenSSL4, e a documentação diz isso com todas as letras: «When using intermediate certificates, their CRLs should be specified in the same file»5. O step-ca emite certificados a partir da sua intermédia e só lista as revogações da intermédia. Nada diz se a própria intermédia continua boa:
$ openssl verify -CAfile client-ca.pem -CRLfile crl.pem -crl_check_all phone1.crt
O=Home Assistant CA, CN=Home Assistant CA Intermediate CA
error 3 at 1 depth lookup: unable to get certificate CRL
A solução é uma CRL assinada pela raiz que não revoga nada. O OpenSSL faz uma a partir da chave da raiz e do próprio ficheiro de palavra-passe da CA, e pode durar um ano porque a raiz não revoga nada no dia a dia:
[ca]
default_ca = root
[root]
database = index.txt
crlnumber = crlnumber
default_md = sha256
default_crl_days = 365
private_key = root_ca_key
certificate = root_ca.crt
crl_extensions = crl_ext
[crl_ext]
authorityKeyIdentifier = keyid:always
touch index.txt && echo 1000 > crlnumber
openssl ca -config root-crl.cnf -gencrl -passin file:password -out root.crl.pem
As duas listas num só ficheiro, e a cadeia inteira bate certo:
$ openssl verify -CAfile client-ca.pem -CRLfile crl-chain.pem -crl_check_all phone1.crt phone2.crt
CN=phone2
error 23 at 0 depth lookup: certificate revoked
error phone2.crt: verification failed
phone1.crt: OK
Marca uma data na agenda para daqui a um ano. Quando a CRL da raiz caducar, todos os telemóveis ficam outra vez trancados lá fora.
Publicar a CRL
A CRL tem de estar onde aponta o URL de cada certificado. Não na própria CA.
| Escolha | Porquê |
|---|---|
| Um servidor web à frente, não a porta 9000 | A porta 9000 é a API inteira do step-ca, assinatura incluída. Ninguém precisa de nada disso a não ser da lista |
| HTTP simples, não HTTPS | O RFC 5280 diz que um ponto de distribuição «SHOULD include at least one LDAP or HTTP URI»6. Ir buscá-la por HTTPS exige verificar um certificado, o que exige a lista. O HTTP quebra o círculo |
| Sem preocupações com adulteração | A lista é assinada. Muda um byte e a assinatura falha |
| Só os dois caminhos da CRL respondem | Tudo o resto é um 404 |
Os dois servidores web fazem-no em poucas linhas, e ambos passam a lista diretamente do step-ca e servem a CRL da raiz como ficheiro:
server {
    listen 80;
    listen [::]:80;
    server_name ca.home.example;

    location = /1.0/crl {
        proxy_pass https://127.0.0.1:9000;
        proxy_ssl_trusted_certificate /etc/step/root_ca.crt;
        proxy_ssl_verify on;
        proxy_ssl_name localhost;
    }

    location = /root.crl {
        alias /etc/step/root.crl;
        default_type application/pkix-crl;
    }

    location / {
        return 404;
    }
}
http://ca.home.example {
	handle /1.0/crl {
		reverse_proxy https://127.0.0.1:9000 {
			transport http {
				tls_trust_pool file /etc/step/root_ca.crt
				tls_server_name localhost
			}
		}
	}
	handle /root.crl {
		header Content-Type application/pkix-crl
		root * /etc/step
		file_server
	}
	handle {
		respond 404
	}
}
| Pedido | nginx | Caddy |
|---|---|---|
/1.0/crl | 200, application/pkix-crl, emissor a intermédia | 200, application/pkix-crl, emissor a intermédia |
/root.crl | 200, application/pkix-crl | 200, application/pkix-crl |
/roots.pem, /1.0/sign e o resto da API | 404 | 404 |
Ambos respondem em IPv6 além de IPv4, e devem. O Caddy escuta nos dois por predefinição. O nginx só escuta onde lhe dizem, por isso listen 80; sozinho é só IPv4 e precisa do listen [::]:80; ao lado. Testado por ::1, a lista voltou com 200 de ambos assim que o nginx teve essa linha. O próprio step-ca escuta nos dois de origem.
O teste correu nas portas 8080 e 8081, por isso o URL nos certificados de teste levava uma porta. Em uso é a porta 80 e o URL é exatamente o que o template diz.
Mantê-la fresca
Cada CRL que o step-ca faz traz um nextUpdate a 24 horas de distância. Depois disso expirou, e uma lista expirada falha da mesma forma que uma em falta:
$ openssl verify -CAfile client-ca.pem -CRLfile crl-chain.pem -crl_check_all \
    -attime $(( $(date +%s) + 172800 )) phone1.crt
error 12 at 0 depth lookup: CRL has expired
Este é o telemóvel bom. Dois dias depois. Trancado lá fora, porque nada foi buscar uma lista nova.
O nginx só lê o ssl_crl quando arranca ou recarrega. Por isso alguma coisa tem de ir buscar a lista, reconstruir o ficheiro e recarregar o nginx a cada poucas horas, enquanto isto estiver a correr, haja alguém a olhar ou não.
#!/bin/sh
# Fetch step-ca's CRL, add the root CRL, and reload nginx only if both parse.
set -eu
dir=${CRL_DIR:-/etc/nginx/pki}
tmp=$(mktemp)
trap 'rm -f "$tmp" "$tmp.pem"' EXIT
curl -fsS --max-time 20 "${CRL_URL:-http://ca.home.example/1.0/crl}" -o "$tmp"
openssl crl -inform DER -in "$tmp" -out "$tmp.pem"
openssl crl -in "$dir/root.crl.pem" -noout
cat "$tmp.pem" "$dir/root.crl.pem" > "$dir/crl-chain.pem.new"
mv "$dir/crl-chain.pem.new" "$dir/crl-chain.pem"
${RELOAD:-nginx -s reload}
| Execução | Resultado |
|---|---|
| Normal | Lista nova no lugar, nginx recarregado, phone1 200, phone2 revogado 400 |
| CA inacessível | curl: (22) The requested URL returned error: 404, saída 22, lista antiga intacta, sem recarga |
É o set -e que faz o trabalho a sério. Uma busca falhada nunca pode escrever um ficheiro vazio por cima de um bom, porque uma lista partida tranca toda a gente lá fora tão certo como uma desatualizada. Corre-o a cada poucas horas a partir de um temporizador do systemd ou do cron. Isso dá-lhe várias tentativas antes de alguma coisa caducar. Nada de especial, e é a peça que mantém a porta a funcionar.
Dar a um telemóvel o seu certificado
Um certificado por telemóvel, com o nome do telemóvel, para um ano:
step ca certificate phone1 phone1.crt phone1.key \
  --provisioner admin --provisioner-password-file prov-pass \
  --not-after 8760h --kty EC
O telemóvel quer o certificado, a sua chave e a intermédia num único ficheiro PKCS12, e o step constrói-o sozinho7:
step certificate p12 phone1.p12 phone1.crt phone1.key \
  --ca certs/intermediate_ca.crt
MAC: sha256, Iteration 2048
PKCS7 Encrypted data: PBES2, PBKDF2, AES-256-CBC, Iteration 2048, PRF hmacWithSHA256
É a cifra moderna, que é o que a documentação do Home Assistant Companion diz para experimentar primeiro, antes de recorrer a um contentor legado8.
O telemóvel precisa de três coisas da CA, não de uma:
| Ficheiro | Instalar como | Porquê |
|---|---|---|
root_ca.crt | Certificado de CA | Para o telemóvel confiar no certificado de servidor que o step-ca emitiu para o proxy |
intermediate_ca.crt | Certificado de CA | A cadeia entre a raiz e cada certificado que a CA de facto assina |
phone1.p12 | Certificado de utilizador de VPN e apps | A chave do próprio telemóvel, aquilo que o deixa entrar |
A app Android do Home Assistant confia nos certificados de CA que o utilizador instala além dos incorporados9, por isso um certificado de servidor do step-ca funciona. É também a melhor fechadura para este trabalho. O nome do host só importa dentro de casa e para os telemóveis, e um dispositivo sem a tua raiz nem sequer confia no servidor, quanto mais passar por ele.
Quando o telemóvel desaparece:
step ca revoke --cert phone2.crt --key phone2.key --reason "phone lost"
Certificate with Serial Number 89334534279272070053632987406394420097 has been revoked.
A lista nova é construída na hora, e a próxima renovação põe-na à frente do nginx.
Uma CA é uma promessa que cumpres todos os dias
Ao pôr isto a correr, o que me chamou a atenção foi quão pouco do trabalho é emitir certificados. Um comando. É tudo. O trabalho está todo nas promessas à volta: que um telemóvel revogado fica lá fora, que um telemóvel bom fica cá dentro, que a lista nunca está desatualizada. O step-ca cumpre a primeira e deixa o resto contigo, e as suas predefinições assumem que és uma frota de servidores a renovar-se todas as manhãs.
Isso não é um defeito, é para quem foi feito. Mas é a distância entre o que uma ferramenta faz e o que se vende que ela faz. «Corre a tua própria CA» soa a um contentor e uma tarde. É um contentor, uma tarde, um template, uma CRL da raiz com uma data na agenda e um temporizador de que te vais esquecer que existe até ao dia em que para.
Fá-lo mesmo assim. Uma CA que corres tu é uma que mais ninguém pode desligar, mudar de preço ou ler. Fica só a saber que ser dono das chaves significa ser dono das tarefas, e são as tarefas que mantêm a porta fechada.
Smallstep — step-ca configuration —
maxTLSCertDuration,defaultTLSCertDuration,minTLSCertDuration; o blococrlé «(experimental)»,cacheDuration«Defaults to 24h». ↩︎ ↩︎ ↩︎smallstep/certificates v0.30.2 — authority/tls.go — o Issuing Distribution Point da CRL é o
idpURLse estiver definido, caso contrário o nome da própria CA mais/1.0/crl, marcado como crítico. ↩︎ ↩︎Smallstep — Certificate templates —
crlDistributionPoints«defines URLs with the certificate revocation list». ↩︎nginx — src/event/ngx_event_openssl.c —
ssl_crlativaX509_V_FLAG_CRL_CHECK|X509_V_FLAG_CRL_CHECK_ALL. ↩︎nginx — ngx_http_ssl_module, ssl_crl — «When using intermediate certificates, their CRLs should be specified in the same file.» ↩︎
RFC 5280 — Internet X.509 PKI Certificate and CRL Profile — secção 4.2.1.13: o DistributionPointName «SHOULD include at least one LDAP or HTTP URI». ↩︎
Smallstep — step certificate p12 — empacota um certificado, a sua chave e os certificados da CA num ficheiro PKCS12. ↩︎
Home Assistant Companion — Networking, TLS Client Authentication — experimenta primeiro a predefinição PKCS12 atual, e o contentor
-legacydo OpenSSL só se isso falhar. ↩︎home-assistant/android — network_security_config.xml — as âncoras de confiança são
systemmaisuser: «Additionally trust user added CAs». ↩︎