Skip to content
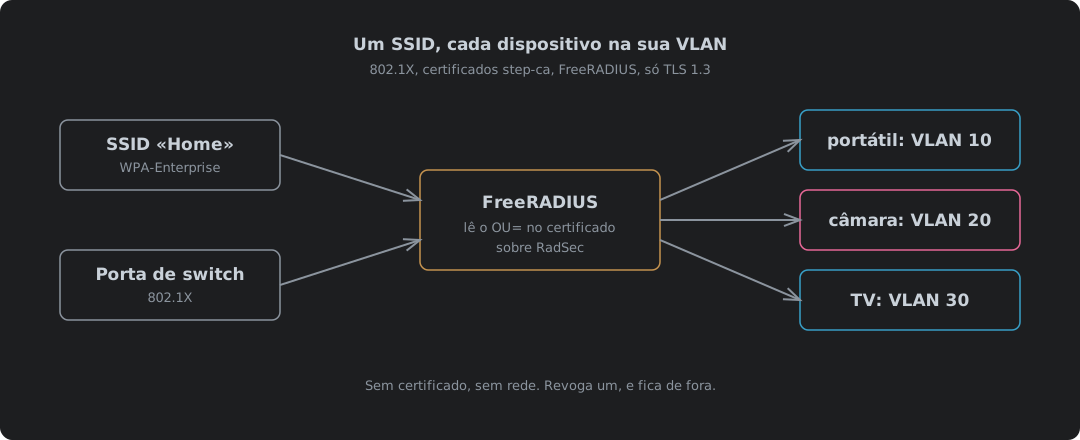
Um SSID e uma porta de switch a alimentar um servidor RADIUS, que lê o papel no certificado step-ca de cada dispositivo e manda o portátil para a VLAN 10, a câmara para a VLAN 20 e a televisão para a VLAN 30

Um SSID, cada dispositivo na sua própria VLAN: 802.1X com certificados do step-ca

802.1X com certificados (EAP-TLS) para portas de switch com fios e um único SSID WPA2/WPA3-Enterprise, em que é o servidor RADIUS que decide em que VLAN cai cada dispositivo. O step-ca 0.30.2 grava um papel em cada certificado de dispositivo e recusa emitir um sem ele; o FreeRADIUS 3.2.10 traduz esse papel numa VLAN, deixa que uma lista por dispositivo o substitua e funciona só com TLS 1.3. Porque é que uma palavra-passe de WiFi partilhada é o problema, porquê certificados e porquê TLS 1.3, a armadilha da revogação em que o FreeRADIUS ignora uma CRL nova num HUP, em que é que confia um dispositivo que não verifica o nome do servidor, como proteger o próprio tráfego RADIUS com Message-Authenticator e RadSec sobre TLS 1.3, o radsecproxy para o equipamento que só fala UDP, uma porta com fios e uma rede WiFi simuladas de ponta a ponta, as definições Netgear e TP-Link, as definições dos clientes Linux, Apple e Android, cada ficheiro de configuração completo e para descarregar, e porque é que tantos administradores e MSP continuam a não se dar ao trabalho e o Cyber Essentials não lhes pede que o façam.
13 de outubro de 2026 · 53 minutos · 12372 palavras · Damien Dye

A tua firewall aceita instruções de estranhos. Desliga os auxiliares de protocolo.

Um auxiliar de protocolo (SIP ALG, auxiliar de FTP, H.323 ALG, auxiliar do conntrack, chama-lhe o que o teu fabricante lhe chamar) lê a carga útil de uma ligação, encontra um endereço e uma porta escritos no texto e abre um furo de entrada para eles. Não consegue saber se esse texto veio de um cliente FTP verdadeiro ou de um formulário escondido numa página web, porque não há nada nele que o diga. Samy Kamkar provou o caso do navegador em 2010. O NAT Slipstreaming voltou a prová-lo em 2020, e a Armis alargou-o em 2021 para chegar a qualquer dispositivo da tua rede, não só à máquina que clicou. O IETF pediu que viessem desligados por predefinição em 2007, o Linux desligou-os em 2016, e os fabricantes de navegadores acabaram por publicar uma lista de portas bloqueadas que parece um diretório de módulos do conntrack. Este artigo percorre o mecanismo diagrama a diagrama (a tabela de expectativas, o truque do alinhamento de segmentos, o reencaminhamento de chamadas H.323, o auxiliar de IRC que dispara com a mensagem de outra pessoa), inclui o auxiliar de IPsec pass-through, que não consegue ler ESP de todo e encaminha pacotes de entrada com base num SPI que viu passar em claro, confronta tudo com o controlo de firewall do Cyber Essentials que claramente falha, e dá os comandos para desligar tudo em Linux, Cisco, Juniper, FortiGate e MikroTik.

14 de setembro de 2026 · 57 minutos · 13211 palavras · Damien Dye

O IPsec foi uma boa ideia. Está na hora de o desligar.

O IPsec estava certo em 1995: cifrar abaixo da aplicação, ligar a associação de segurança ao endereço IP, deixar que todos os protocolos a herdem. Depois chegou o NAT, o NAT de operadora acabou o trabalho, e a solução foi embrulhar tudo em UDP e manter um temporizador a correr para que uma tabela de tradução não se esquecesse de ti. Este artigo mostra como ele cai, diagrama a diagrama: a associação de segurança que não sobrevive a um cabeçalho reescrito, os dois tradutores que cada linha com CGNAT tem agora, a norma do NAT64 que declara o IPsec fora de âmbito, o túnel que não consegue usar uma segunda ligação porque o ESP não tem portas, o MTU de que ninguém é dono, e o L2TP e o PPTP como os dois protocolos que nunca deviam ter estado aqui. Traz a documentação dos fabricantes, Cisco, Juniper e Microsoft, que admite cada uma destas coisas, as dezoito peças que se apresentam como VPN IPsec, incluindo as duas que nunca chegaram a ser normas, porque é que o Fisher-Price OS (Windows) nunca interoperou verdadeiramente com uma pilha aberta, um método prático para diagnosticar o IPsec enquanto ainda o tens a correr, e a defesa de retirar tudo, com datas.

13 de setembro de 2026 · 72 minutos · 17893 palavras · Damien Dye
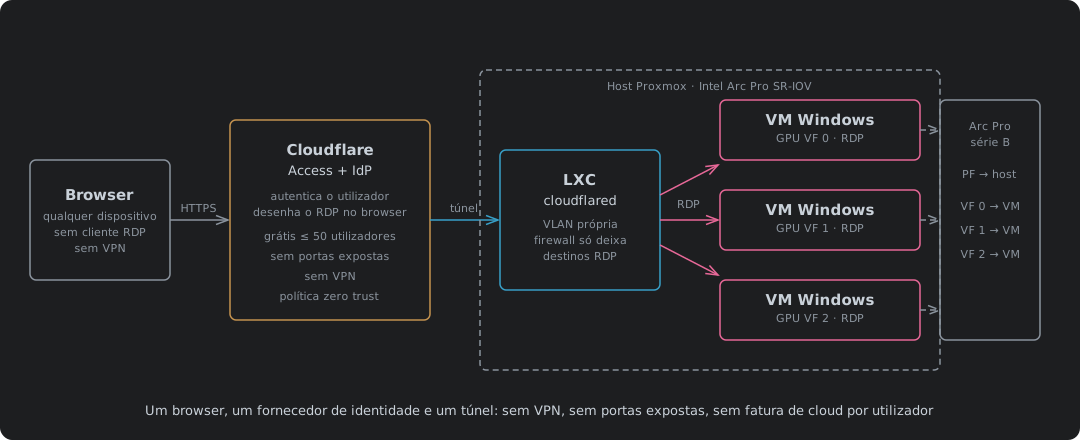
Um browser a ligar-se através do Cloudflare Access a VMs Windows num host Proxmox com funções virtuais de GPU Intel Arc Pro

VDI Zero Trust sem a fatura da cloud: Proxmox, Intel Arc Pro e Cloudflare Access

Parte um: a arquitetura e o argumento de custo para substituir o Azure Virtual Desktop por Proxmox, Intel Arc Pro SR-IOV e Cloudflare Access. OAuth on-prem para a identidade, RDP desenhado diretamente no browser, um túnel LXC atrás de firewall numa VLAN só sua, KSM para a densidade de memória e os perfis no Ceph. O próximo artigo constrói-o.

2 de setembro de 2026 · 19 minutos · 4091 palavras · Damien Dye

Ping: a ferramenta de diagnóstico que abre muito mais

O ping, e não o resto do ICMP, é o risco: o echo é um canal que todos os anfitriões têm de responder com os teus próprios bytes, por isso uma rede que «só permite ping» já tem uma VPN inteira a sair. Isto percorre primeiro a ameaça, o que custa ao teu egresso e como um visitante no teu WiFi ou uma porta ethernet destrancada pode abrir uma, depois três túneis a funcionar construídos só sobre o ping (Hans, icmptunnel e um curto em Python com AES-128), os senões do MTU e do IPv6, e a regra que a fecha: descartar o echo, manter os erros, em nftables, pf, Cisco, Junos, MikroTik e Windows.

1 de setembro de 2026 · 37 minutos · 8067 palavras · Damien Dye

A firewall está a onze saltos de distância

«A porta 445 está bloqueada algures» não é um diagnóstico, e é por isso que os tickets de firewall andam uma semana aos saltos entre ti e o teu fornecedor. Cada router no caminho deve-te um ICMP Time Exceeded quando o teu orçamento de saltos se esgota, e isso transforma um timeout numa distância. Fiz subir o TTL na minha própria linha e encontrei três avarias que não sabia que tinha: um drop de SMB a onze saltos, resets SMTP forjados a um salto de distância, e uma regra IPv4 sem gémea em IPv6.

28 de agosto de 2026 · 40 minutos · 8371 palavras · Damien Dye

Nunca ficámos sem endereços. Ficámos sem vontade.

O IPv6 está acabado, é gratuito e vem ligado por omissão em todos os sistemas operativos há quase vinte anos. A resposta do Reino Unido foi o NAT de operador, uma lei sobre registos e uma taxa de 5 libras por mês para te devolver o endereço que antes tinhas. Contei todas as redes britânicas na tabela de encaminhamento global para saber quem ligou mesmo o IPv6: 1200 não ligaram, e 463 dessas estão sentadas em espaço de endereços que pediram e nunca usaram.

27 de agosto de 2026 · 74 minutos · 15554 palavras · Damien Dye