Skip to content
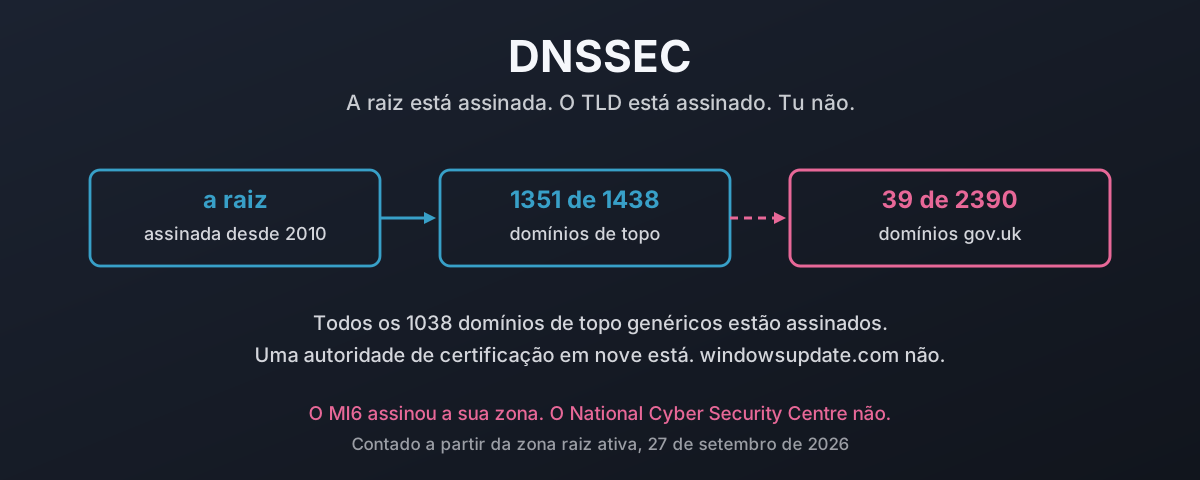
Uma cadeia de confiança que parte da raiz assinada, passa por um TLD assinado e para num domínio de segundo nível não assinado, com os números contados ao lado de cada passo

DNSSEC: proteger o teu tráfego contra falsificações

A parte difícil do DNSSEC ficou feita há anos. Contados a partir da zona raiz ativa a 27 de setembro de 2026, 1351 de 1438 domínios de topo têm um registo DS e todos os 1038 gTLD estão assinados. Depois para de repente. Um censo de todos os domínios gov.uk do registo oficial encontra 39 assinados entre os 2390 que ainda resolvem, nove deles juntas de freguesia, e o HMRC, o NHS, o GCHQ e o National Cyber Security Centre não estão entre eles. Uma autoridade de certificação em nove assinou. Tal como uma distribuição Linux ou BSD em cinco. windowsupdate.com não tem DS nenhum. Isto é o que uma resposta falsificada custa de facto, o que a assinatura faz contra isso, porque é que as desculpas do costume não sobrevivem ao contacto com os números e se, quarenta e dois anos depois de Mockapetris, o verdadeiro problema é quase ninguém perceber o que o DNS promete de facto.

27 de setembro de 2026 · 51 minutos · 11651 palavras · Damien Dye
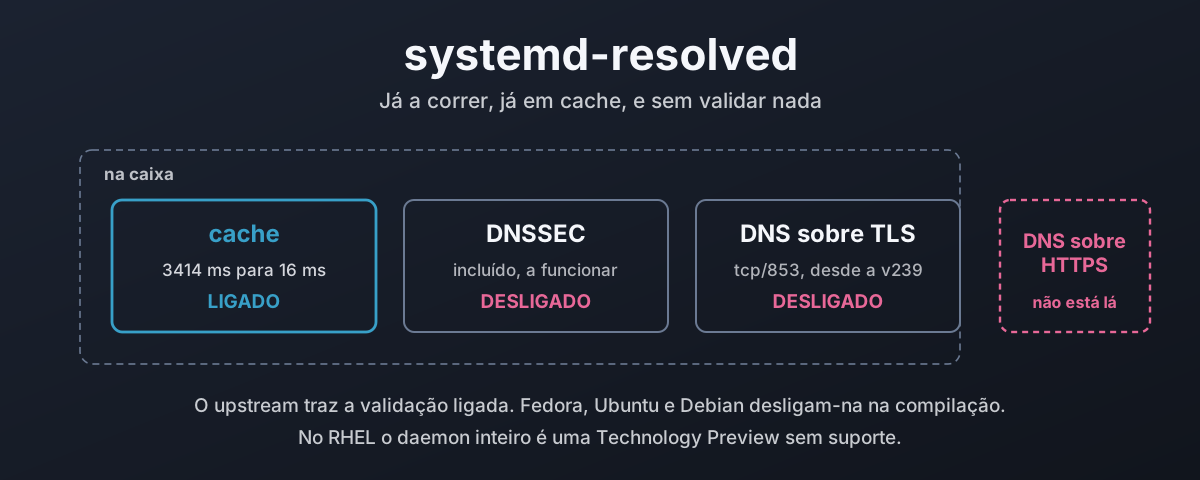
Uma consulta de nome a passar pelo stub à escuta do systemd-resolved para uma cache, um validador e um transporte cifrado, com o validador e a cifragem desligados

Resolved: o resolver que já tens a correr

O systemd-resolved está a correr neste momento na maioria dos desktops Linux, a pôr em cache todas as consultas e sem validar nenhuma. Isto percorre o caminho de resolução desde o nss-resolve até aos dois stubs à escuta, mede o que a cache vale numa máquina real, ativa o DNSSEC e mostra os três veredictos que pode devolver, e explica porque é que a validação vem desligada quando o upstream a traz ligada. Depois, um censo de quão pouco da web está de facto assinado, o DNS sobre TLS e a sua armadilha de estrito contra oportunista, e o suporte para DNS sobre HTTPS que é pedido desde 2018 e continua a não existir. Termina com o que trazem o Fedora, o Ubuntu, o Debian e a família RHEL, como ligá-lo em cada um, e porque é que as funcionalidades que a tua distribuição desativou são valores predefinidos e não código em falta.

27 de setembro de 2026 · 40 minutos · 8949 palavras · Damien Dye

O DNS sobre HTTPS passa direto pelos teus controlos

O DNS sobre HTTPS cifra as tuas consultas, o que é bom, e envia-as a um resolvedor escolhido pelo cliente, na porta 443, que é o problema. O teu resolvedor nunca vê a consulta, por isso a lista de bloqueio que teria falhado, o feed de ameaças em que teria batido e a linha de registo que teria escrito desaparecem todos. Este artigo percorre o mecanismo: porque é que uma ligação web cifrada entre milhares é invisível na fronteira, quem numa máquina pode escolher um resolvedor que tu nunca escolheste (o sistema operativo, o browser, qualquer aplicação, qualquer script em qualquer página web, e o malware), e os casos documentados, desde o próprio JavaScript de uma página a consultar um endpoint DoH público que permite pedidos de origem cruzada, ao Godlua e ao PsiXBot a esconderem o seu canal de comando dentro do DoH, até ao APT OilRig a exfiltrar dados por ele. Depois, a tese de que a história da privacidade é uma fachada: o DNS sobre TLS já cifrava o DNS em 2016, numa porta que o operador da rede ainda consegue governar, por isso a única coisa que o DoH acrescenta é derrotar o administrador, e é por isso que os fabricantes de browsers que o escreveram e lançaram, e a empresa de publicidade que gere o maior resolvedor DoH público, são os que ganharam. Depois, a solução, que não é proibir a cifra. Gere o teu próprio resolvedor DoH e DoT, anuncia-o com o Discovery of Designated Resolvers, recusa a porta 53, a porta 853 e os resolvedores DoH públicos conhecidos na fronteira, e responde ao canário do Firefox para que o browser recue. Mantém a cifra. Recupera quem escolhe o resolvedor. Fecha com as consequências: a mesma aplicação da lei baseada em DNS existe por toda a Europa e na Austrália, e tribunais em Itália, França, Bélgica e Alemanha ordenam agora aos próprios resolvedores públicos que bloqueiem, com a Cloudflare multada e em recurso, a Google a recusar em silêncio e o OpenDNS a desligar-se em países inteiros. O padrão por baixo é um desenho americano imposto ao mundo, e um governo americano que pinta as leis de outros países como extorsão de empresas americanas e as avisa para não as cumprirem.
24 de setembro de 2026 · 40 minutos · 10317 palavras · Damien Dye

Quem controla realmente o DNS

A raiz da internet é um ficheiro de texto de 1,5 MB que uma única empresa americana edita e assina. Quem controla realmente o DNS, o que a transição da IANA de 2016 mudou e não mudou, e o registo documentado de como a ICANN tem usado esse controlo.

25 de agosto de 2026 · 55 minutos · 11588 palavras · Damien Dye

O que aconteceu na Nominet

O registo .uk pertence aos seus membros, e em março de 2021 votaram a saída de metade do conselho. Como a casa era de facto vista por dentro, porque é que gerir o .uk ao lado de dezenas de gTLD moldou a forma como era gerido, e como um registo sem regulador acabou disciplinado pelas únicas pessoas que o podiam fazer.

25 de agosto de 2026 · 32 minutos · 6656 palavras · Damien Dye
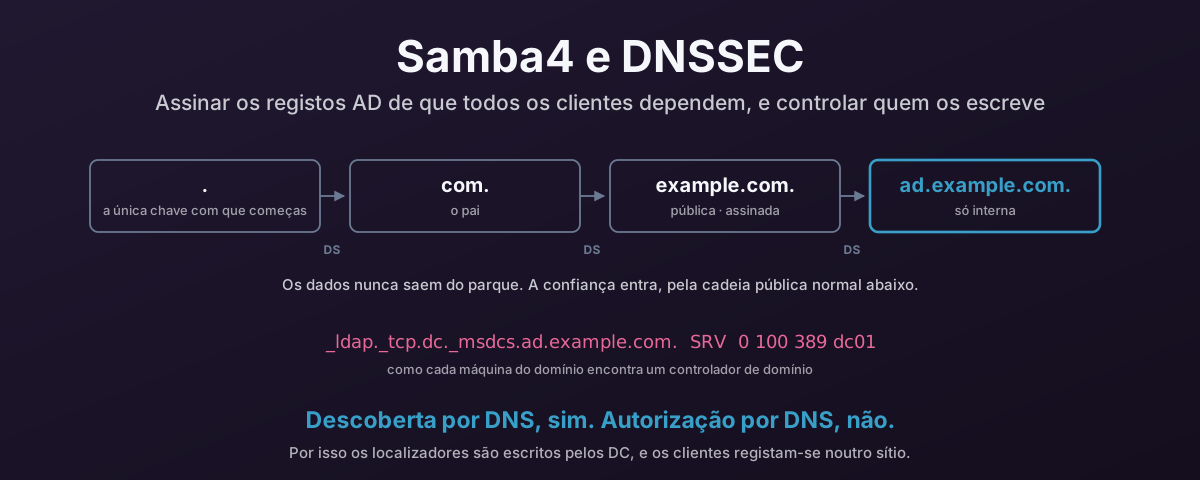
Uma cadeia de delegação desde a raiz até uma zona interna de Active Directory, com as escritas dos clientes confinadas a uma subzona separada

Samba4 e a proteção dos registos AD com DNSSEC

Todas as máquinas associadas ao domínio encontram o seu controlador de domínio pedindo ao DNS um registo SRV, por isso os localizadores _msdcs são os registos mais críticos para a segurança que tens. Eis como publicá-los e assiná-los como deve ser a partir de um DC Samba4: BIND com dlz_bind9 a ler o diretório, inline signing, um primário oculto que os clientes nunca alcançam, e as atualizações dinâmicas dos clientes mantidas fora da zona que contém os localizadores. Depois, como obrigar os clientes Windows e Linux a verificar de facto as assinaturas, porque uma zona assinada que ninguém valida comporta-se exatamente como uma zona não assinada.

24 de agosto de 2026 · 68 minutos · 14440 palavras · Damien Dye