Skip to content
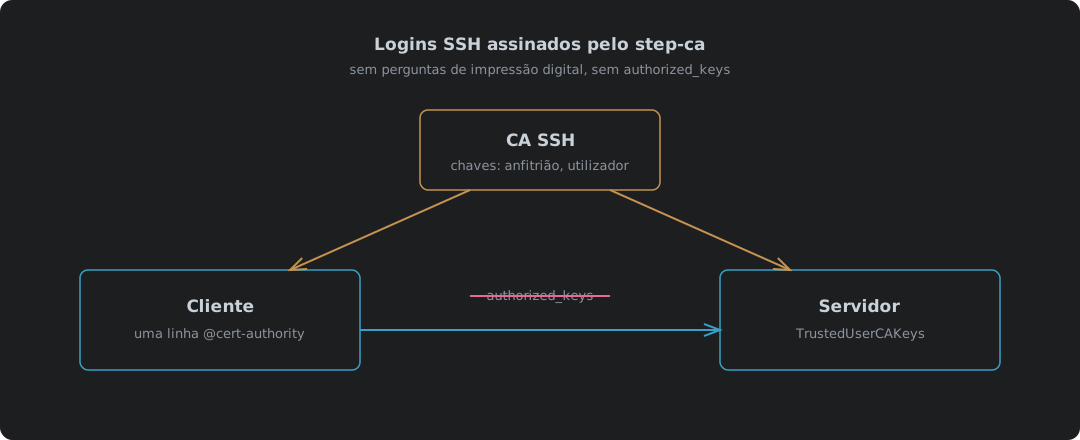
A CA SSH do step-ca assina uma chave de anfitrião e uma chave de utilizador; o cliente confia na CA de anfitriões e o servidor confia na CA de utilizadores, portanto nenhum guarda uma lista de chaves

Logins SSH assinados pelo step-ca: acabou o authorized_keys

Usar o step-ca 0.30.2 como autoridade de certificação SSH, testado com o OpenSSH 10.0. Porque é que os certificados batem o authorized_keys e a confiança no primeiro uso, ligar a CA SSH quando o step-ca é configurado pela primeira vez, assinar uma chave de anfitrião (e a ordem dos argumentos que o faz tropeçar), as duas linhas no sshd_config e a única linha @cert-authority no known_hosts, um certificado de utilizador de 16 horas, quatro testes de login incluindo um utilizador errado e um anfitrião não confiável, renovar um certificado de anfitrião com o sshpop, e onde é que falha.

9 de outubro de 2026 · 8 minutos · 1637 palavras · Damien Dye
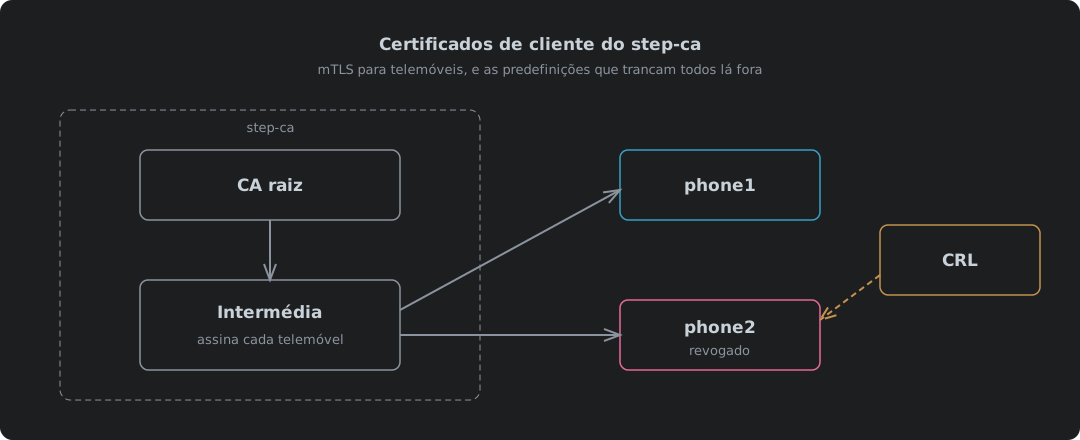
O step-ca a emitir certificados de cliente para telemóveis a partir da sua intermédia, com uma CRL a marcar como revogado um telemóvel perdido

Certificados de cliente do step-ca, e as predefinições que trancam toda a gente lá fora

O step-ca 0.30.2 a emitir certificados de cliente para TLS mútuo, testado de ponta a ponta com nginx 1.30.5 e Caddy 2.11.7. Porque é que os telemóveis são o caso difícil, subir no ca.json o limite de 24 horas dos certificados, ligar a CRL, porque é que ela falha com «different CRL scope» até o idpURL e um template acrescentarem um ponto de distribuição correspondente, a CRL da raiz de que o nginx precisa para a cadeia inteira, publicar as CRL por HTTP simples em IPv4 e IPv6, a tarefa de renovação que impede uma CRL expirada de trancar toda a gente lá fora, e emitir, empacotar, instalar e revogar o certificado de um telemóvel.

9 de outubro de 2026 · 12 minutos · 2647 palavras · Damien Dye
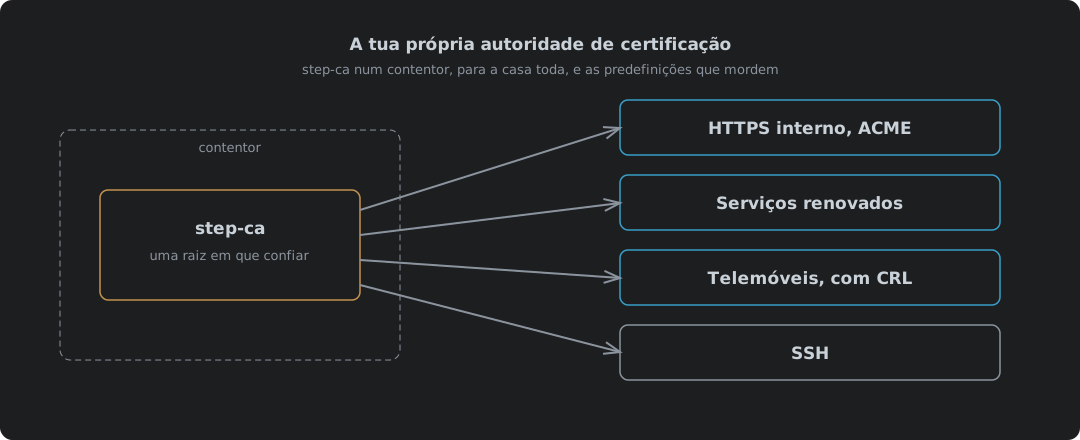
step-ca num contentor a emitir certificados a partir da sua intermédia, com uma CRL a marcar um telemóvel perdido como revogado

A tua própria autoridade de certificação: step-ca num contentor

O step-ca 0.30.2 da Smallstep num contentor Podman ou Docker como autoridade de certificação para tudo dentro de casa, tudo testado. Porque é que uma CA privada bate os certificados autoassinados e os públicos para nomes internos, arrancá-la com ACME e SSH ligados, as duas palavras-passe que a imagem gera e para onde vai cada uma, confiar na raiz em cada dispositivo, HTTPS interno para o Caddy ou qualquer outra coisa que fale ACME, e step ca renew para os serviços que não falam. Os certificados de cliente e o SSH têm cada um o seu artigo.

9 de outubro de 2026 · 8 minutos · 1830 palavras · Damien Dye

O Webex anda à procura dos teus certificados num servidor de compilação da Cisco

O Webex 46.8.0.35631 no Fedora 44 fica atrás de uma faixa amarela a dizer «Offline - No internet connection» enquanto todos os outros programas da máquina chegam à internet sem queixas. Deixou a linha VoIP completamente parada. A rede nunca foi o problema: a Cisco empacota o seu próprio fork do OpenSSL e compilou-o com OPENSSLDIR definido como /workspace/.conan2/p/b/cisco8ee8b59cf93de/p/ssl, um diretório que existe num contentor de compilação e em mais lado nenhum, por isso não carrega nenhuma âncora de confiança e todos os handshakes falham. O artigo segue por ordem: o que é de facto o estado avariado, perguntar à biblioteca distribuída onde acha que vivem os certificados, reproduzir o código de erro exato fora do Webex, porque é que nada te avisa, as duas correções que não funcionam e porquê, e a que funciona. Depois o processo de compilação: usaram $ORIGIN para o código e deixaram três caminhos de dados absolutos, o cabeçalho do RPM tem como anfitrião de compilação um ID de contentor, por isso o contentor já estava no pipeline e nunca foi usado para correr o resultado, o pacote exige uma glibc de 2018 porque não querem ligar estaticamente, 2,2 GB são distribuídos em duplicado, e não traz documentação nenhuma nem nenhum ficheiro marcado como configuração. Depois como devia ter sido compilado, as seis correções e a verificação de uma linha que o apanha. E por fim a comparação: a Cisco tem 98 entradas no catálogo de vulnerabilidades exploradas da CISA, só atrás da Microsoft, e um caminho de confiança que ninguém verificou e um bypass que ninguém verificou são a mesma falha com riscos diferentes.
15 de setembro de 2026 · 43 minutos · 9533 palavras · Damien Dye