Skip to content
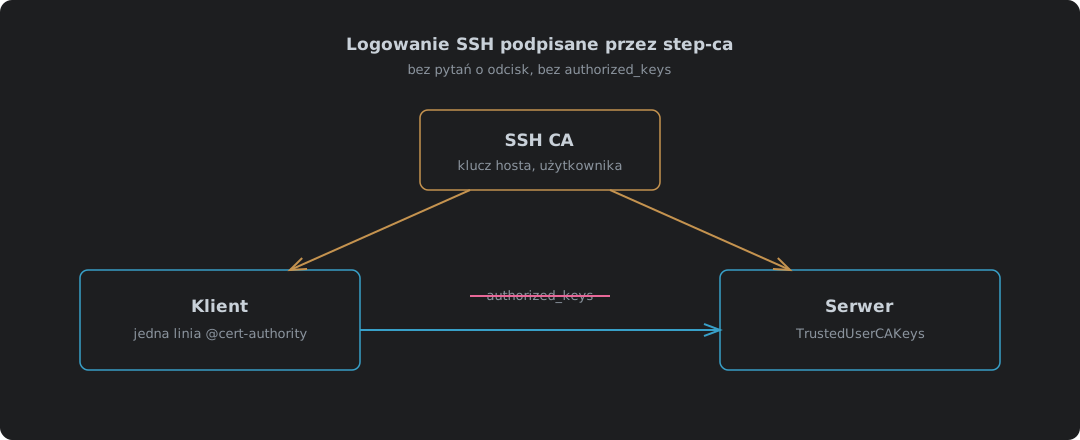
CA SSH w step-ca podpisuje klucz hosta i klucz użytkownika; klient ufa CA hostów, a serwer ufa CA użytkowników, więc żaden z nich nie trzyma listy kluczy

Logowanie SSH podpisane przez step-ca: koniec z authorized_keys

step-ca 0.30.2 jako urząd certyfikacji SSH, przetestowany z OpenSSH 10.0. Dlaczego certyfikaty wygrywają z authorized_keys i zaufaniem przy pierwszym połączeniu, włączenie CA SSH przy pierwszej konfiguracji step-ca, podpisanie klucza hosta (i kolejność argumentów, o którą łatwo się potknąć), dwie linie w sshd_config i jedna linia @cert-authority w known_hosts, 16-godzinny certyfikat użytkownika, cztery testy logowania, w tym zły użytkownik i niezaufany host, odnowienie certyfikatu hosta przez sshpop i miejsca, w których to się sypie.
9 października 2026 · 6 min · 1352 słów · Damien Dye
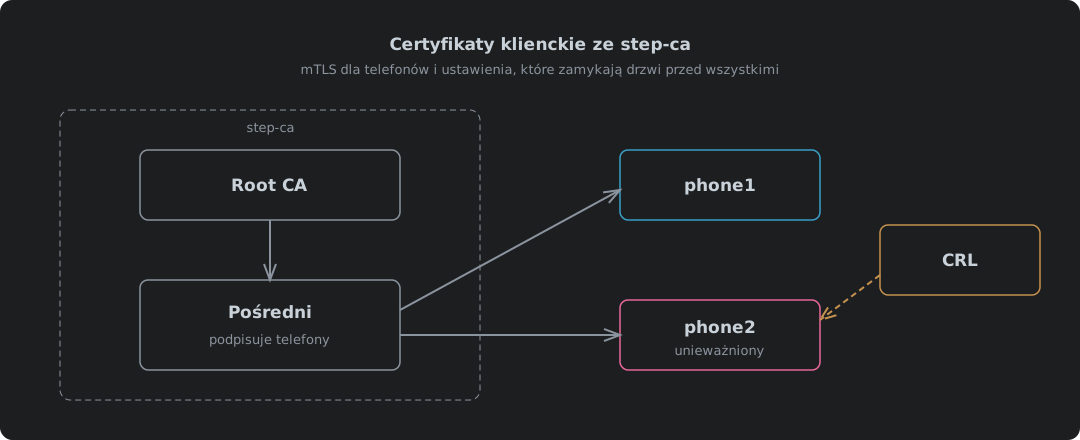
step-ca wystawia telefonom certyfikaty klienckie ze swojego pośredniego CA, a CRL oznacza zgubiony telefon jako unieważniony

Certyfikaty klienckie ze step-ca i ustawienia domyślne, które zamykają drzwi przed wszystkimi

step-ca 0.30.2 użyte do wystawiania certyfikatów klienckich dla wzajemnego TLS, sprawdzone od początku do końca z nginx 1.30.5 i Caddy 2.11.7. Dlaczego telefony są trudnym przypadkiem, podniesienie w ca.json 24-godzinnego limitu certyfikatu, włączenie CRL, dlaczego kończy się błędem „different CRL scope”, dopóki idpURL i szablon nie dodadzą pasującego punktu dystrybucji, CRL roota, której nginx potrzebuje dla całego łańcucha, publikacja CRL zwykłym HTTP po IPv4 i IPv6, zadanie odświeżające, które nie pozwala przeterminowanej CRL zamknąć drzwi przed wszystkimi, oraz wystawienie, spakowanie, instalacja i unieważnienie certyfikatu telefonu.

9 października 2026 · 10 min · 2245 słów · Damien Dye
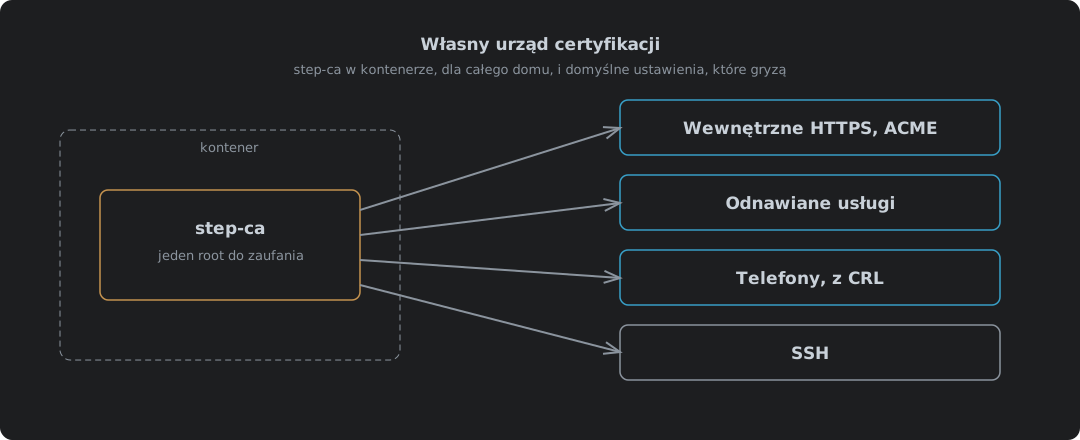
step-ca w kontenerze wystawiający certyfikaty ze swojego pośredniego CA, z listą CRL oznaczającą zgubiony telefon jako unieważniony

Własny urząd certyfikacji: step-ca w kontenerze

step-ca 0.30.2 od Smallstep uruchomiony w kontenerze Podman albo Docker jako urząd certyfikacji dla wszystkiego w domu, wszystko przetestowane. Dlaczego prywatny CA bije certyfikaty self-signed i publiczne dla nazw wewnętrznych, start z włączonymi ACME i SSH, dwa hasła generowane przez obraz i gdzie trafia każde z nich, zaufanie do roota na każdym urządzeniu, wewnętrzne HTTPS dla Caddy albo czegokolwiek, co mówi ACME, i step ca renew dla usług, które tego nie potrafią. Certyfikaty klienckie i SSH mają każdy własny wpis.

9 października 2026 · 7 min · 1537 słów · Damien Dye