Skip to content
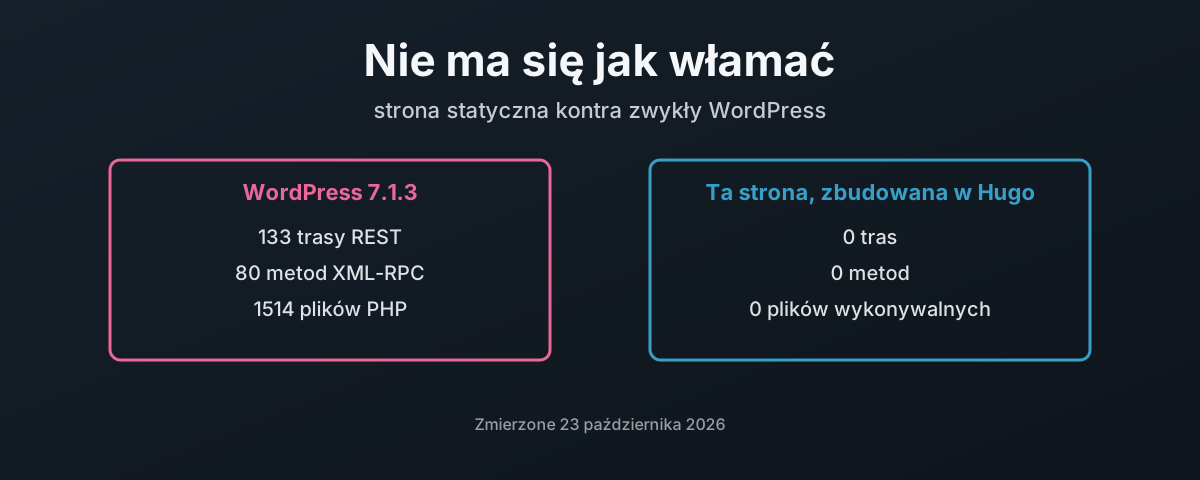
Zwykły WordPress wystawia 133 trasy REST, 80 metod XML-RPC i 1514 plików PHP; ta strona statyczna nie uruchamia niczego na żądanie

Do strony statycznej nie ma się jak włamać

Ten blog jest budowany w Hugo i serwowany jako 6343 zwykłe pliki, a przy żadnym żądaniu nie uruchamia się ani linijka mojego kodu. Naprzeciw niego zwykły WordPress 7.1.3 zmierzony w labie na podmanie: 133 trasy REST, z czego 62 przyjmują zapis, 80 metod XML-RPC, 1514 plików PHP, każdy z jego 3785 plików zapisywalny przez tego samego użytkownika, pod którym działa serwer WWW, i konto bazy danych ze wszystkimi uprawnieniami. Ten wpis liczy obie powierzchnie ataku, wyjaśnia, co model bezpieczeństwa Hugo robi w czasie budowania, przyznaje, dokąd przenosi się ryzyko, gdy przy serwowaniu nic nie działa, łącznie z dwiema lukami w tym, jak budowana była ta strona (jedna jest już załatana), i pokazuje, jak zbudować stronę statyczną offline, raz, i wysłać na serwer wyłącznie gotowe pliki.

23 października 2026 · 15 min · 3695 słów · Damien Dye
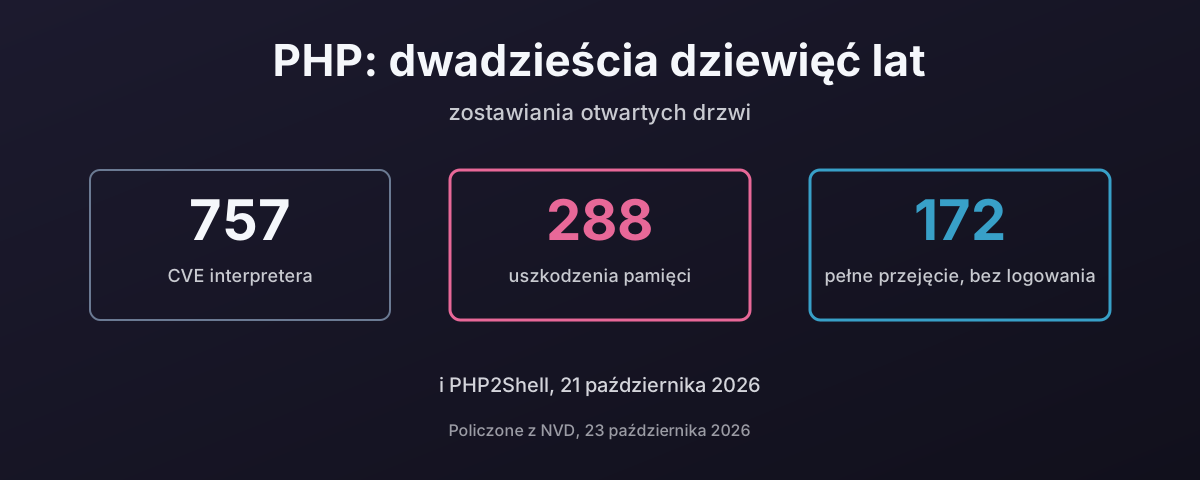
757 CVE interpretera PHP od 1997 roku, co najmniej 288 uszkodzeń pamięci, 172 ocenione jako pełne zdalne przejęcie bez logowania

PHP: dwadzieścia dziewięć lat zostawiania otwartych drzwi

PHP2Shell, ujawniony 21 października 2026, to zdalne wykonanie kodu bez uwierzytelnienia w samym interpreterze PHP, w każdej wersji aż do 5.4, wykorzystywane, zanim powstała łatka. To najnowszy wpis w długiej historii: 757 CVE przeciwko interpreterowi od 1997 roku, z czego co najmniej 288 to uszkodzenia pamięci, a 172 ocenione jako pełne zdalne przejęcie bez logowania. Ten wpis liczy tę historię z NVD i katalogu KEV CISA, wyjaśnia, dlaczego silnik w C i język, który przez dekadę usuwał register_globals, popełniają ten sam błąd dwa razy, patrzy, co WordPress robi z tymi liczbami, jak web shelle zostają na miejscu i jak je zatrzymać, dwa włamania do samego php.net, odsetek sieci wciąż działający na wersjach, których nikt nie łata, i dlaczego zwykłe wdrożenie, jeden proces trzymający szablony, logikę, SQL i hasło do bazy danych, zamienia każdy z tych błędów w wszystko naraz. I dlaczego, skoro sam porzuciłem PHP, uważam, że powinieneś rozważyć odejście od niego do języka bezpiecznego pamięciowo, takiego jak Go.

23 października 2026 · 26 min · 7531 słów · Damien Dye
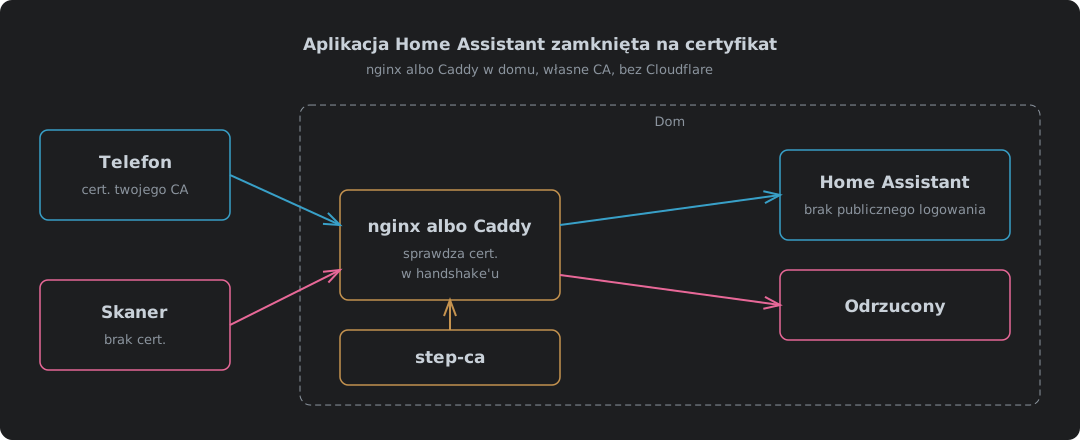
Telefon z certyfikatem z twojego własnego CA przechodzi przez nginx albo Caddy w domu i dociera do Home Assistant, a skaner bez certyfikatu zostaje odrzucony w handshake'u

Aplikacja Home Assistant zamknięta na certyfikat, z nginx albo Caddy i bez Cloudflare

Zamknięcie aplikacji Home Assistant na certyfikat klienta z nginx albo Caddy w domu, ze step-ca jako urzędem certyfikacji zamiast Cloudflare. Co się zmienia, gdy Cloudflare znika ze ścieżki, konfiguracja nginx i konfiguracja Caddy, każda przetestowana bez certyfikatu, z dobrym, z unieważnionym i z przejściem na WebSocket, po IPv4 i IPv6, dlaczego nginx potrafi sprawdzić CRL, a Caddy może tylko trzymać listę dozwolonych, ustawienia zaufanych proxy w Home Assistant, co trzeba zainstalować na telefonie i gdzie to wszystko zawodzi.

9 października 2026 · 9 min · 1971 słów · Damien Dye
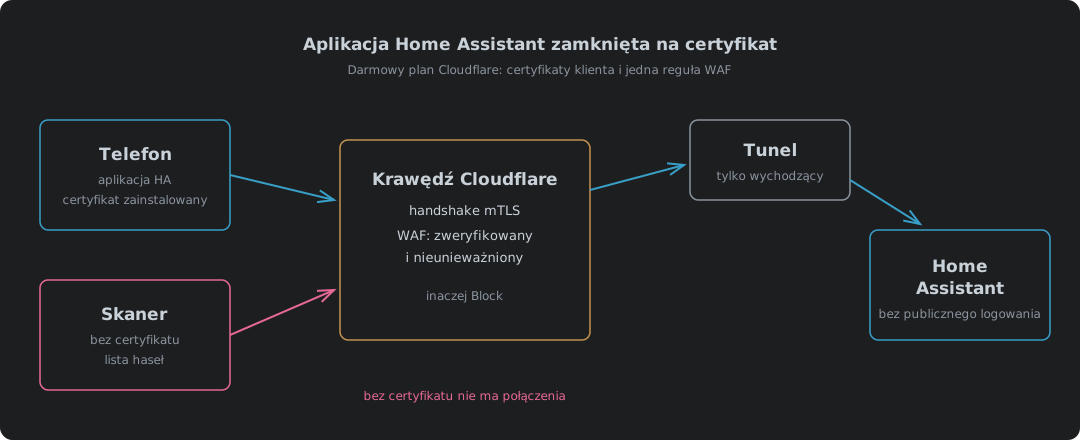
Telefon z certyfikatem klienta przechodzi kontrolę na krawędzi Cloudflare i dociera do Home Assistant przez tunel, a skaner bez certyfikatu zostaje zablokowany na krawędzi

Aplikacja Home Assistant przez Cloudflare, zamknięta na certyfikat, w darmowym planie

Dostęp do Home Assistant z aplikacji na Androida poza domem bez wystawiania strony logowania do internetu. Jak opcje zdalnego dostępu wypadają pod względem ekspozycji, prawdziwego kosztu (obciążenie maszyny i DDoS, a nie tylko rachunek), ryzyka zablokowania i baterii, dlaczego Cloudflare Access i tokeny usług nie pasują do aplikacji, jak certyfikaty klienta z darmowego planu i własna reguła WAF zamykają hostname tunelu dla telefonów, które mają certyfikat, których ustawień Home Assistant potrzebuje reverse proxy, budowa pliku PKCS12, certyfikat Let’s Encrypt na originie i dlaczego odnowienie wymaga restartu, co zrobiły skanery w pierwszych dwóch godzinach i co telefon, Chrome, Helium i dwa klienty aplikacji Companion zrobiły z certyfikatem. Wersja z własnym nginx albo Caddy to osobny wpis.

9 października 2026 · 17 min · 4233 słów · Damien Dye

YubiKey mnie loguje. Mojemu keyringowi nikt o tym nie powiedział.

Logujesz się YubiKeyem, a GNOME i tak prosi o hasło, bo keyring logowania jest zaszyfrowany hasłem, którego twoje logowanie nigdy nie wytworzyło. Ten wpis opisuje, dlaczego pam_u2f jako sufficient głodzi keyring, ile kosztują zwykłe poprawki (puste hasło, wpisywanie go mimo wszystko, TPM) i poprawkę, którą zbudowałem: FIDO2 hmac-secret klucza, chroniony PIN-em i dotykiem, odszyfrowujący przechowywaną kopię hasła konta i odblokowujący oo7-daemon przy logowaniu. Potem to, co wyszło przy budowie: Fedora 45 zamieniła gnome-keyring na oo7, zastępczy keyring oo7 bierze pierwsze wpisane hasło za swoje, narzędzia FIDO2 czytają PIN tylko z terminala, a skrypt resetu zostawiłby mnie bez żadnego keyringu, co wyłapał test na jednorazowym demonie. Skrypty, instalator i ta uprząż testowa są do pobrania.

7 października 2026 · 10 min · 2201 słów · Damien Dye
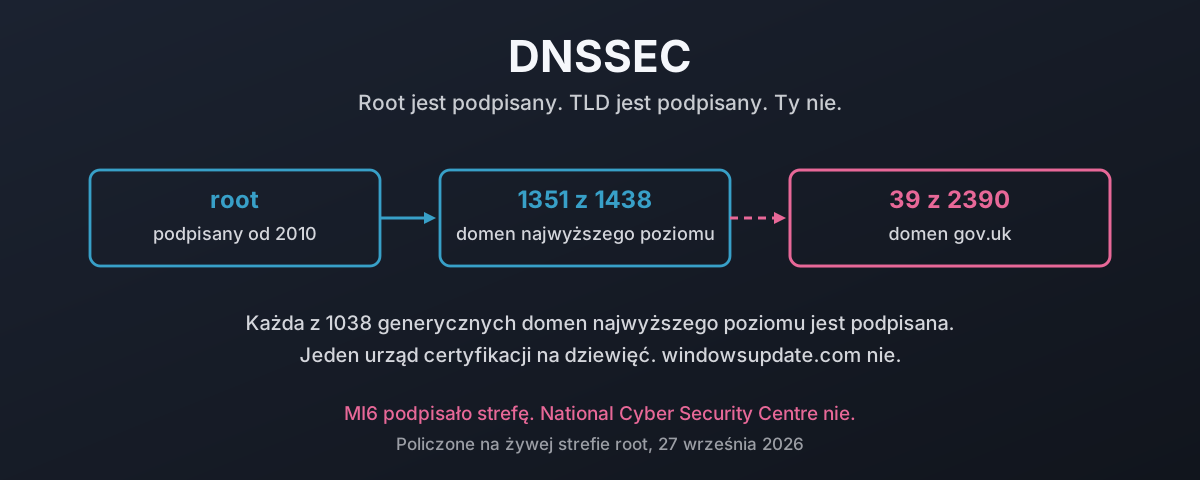
Łańcuch zaufania biegnący od podpisanej strefy root przez podpisany TLD i kończący się na niepodpisanej domenie drugiego poziomu, z policzonymi liczbami przy każdym kroku

DNSSEC: chroń swój ruch przed fałszerstwem

Trudną część DNSSEC skończono lata temu. Licząc na żywej strefie root 27 września 2026, 1351 z 1438 domen najwyższego poziomu ma rekord DS, a podpisany jest każdy z 1038 gTLD. Potem wszystko staje w miejscu. Spis każdej domeny gov.uk z oficjalnego rejestru znajduje 39 podpisanych z 2390, które wciąż się rozwiązują, w tym dziewięć rad parafialnych, a nie ma wśród nich HMRC, NHS, GCHQ ani National Cyber Security Centre. Podpisał jeden urząd certyfikacji na dziewięć. Jedna dystrybucja Linuksa lub BSD na pięć też. windowsupdate.com nie ma żadnego DS. Oto ile naprawdę kosztuje sfałszowana odpowiedź, co robi z nią podpis, dlaczego zwykłe wymówki nie wytrzymują zderzenia z liczbami i czy czterdzieści dwa lata po Mockapetrisie prawdziwy problem polega na tym, że prawie nikt nie rozumie, co DNS naprawdę obiecuje.

27 września 2026 · 43 min · 9720 słów · Damien Dye

DNS over HTTPS przechodzi prosto obok twoich zabezpieczeń

DNS over HTTPS szyfruje twoje zapytania, i to dobrze, i wysyła je do resolvera wybranego przez klienta na porcie 443, i to jest problem. Twój resolver nigdy nie widzi zapytania, więc blocklista, którą by zastosował, feed zagrożeń, który by trafił, i linia w logu, którą by zapisał, po prostu znikają. Ten wpis przechodzi przez mechanizm: dlaczego jedno szyfrowane połączenie webowe wśród tysięcy jest niewidoczne na granicy, kto na maszynie może wybrać resolver, którego ty nigdy nie wybrałeś (system operacyjny, przeglądarka, dowolna aplikacja, dowolny skrypt na dowolnej stronie i malware), oraz udokumentowane przypadki, od JavaScriptu strony odpytującego publiczny endpoint DoH, który zezwala na żądania cross-origin, przez Godlua i PsiXBot chowające swój kanał sterowania w DoH, po APT OilRig wyprowadzające nim dane. Potem teza, że historia o prywatności to przykrywka: DNS over TLS szyfrował DNS już w 2016, na porcie, którym operator sieci nadal może zarządzać, więc jedyne, co DoH dodaje, to pokonanie administratora, i dlatego zyskali producenci przeglądarek, którzy go napisali i wdrożyli, oraz firma reklamowa prowadząca największy publiczny resolver DoH. Potem naprawa, która nie polega na zakazie szyfrowania. Postaw własny resolver DoH i DoT, ogłoś go przez Discovery of Designated Resolvers, odrzucaj na granicy port 53, port 853 i znane publiczne resolvery DoH, i odpowiedz na kanarka Firefoksa, żeby przeglądarka się wycofała. Zachowaj szyfrowanie. Odbierz wybór resolvera. Na koniec skutki: ta sama egzekucja oparta na DNS działa w całej Europie i w Australii, a sądy we Włoszech, Francji, Belgii i Niemczech nakazują teraz blokowanie samym publicznym resolverom: Cloudflare ukarany grzywną i w apelacji, Google odmawia po cichu, OpenDNS wyłącza się dla całych krajów. Pod spodem leży wzór: amerykański projekt narzucony światu i amerykański rząd, który przedstawia prawo innych krajów jako wymuszenie na amerykańskich firmach i ostrzega je przed jego przestrzeganiem.
24 września 2026 · 33 min · 8461 słów · Damien Dye

Twój firewall słucha poleceń obcych. Wyłącz helpery protokołów.

Helper protokołu (SIP ALG, helper FTP, H.323 ALG, helper conntrack, nazwij go, jak nazywa go twój producent) czyta ładunek połączenia, znajduje w tekście adres i port i otwiera dla nich przychodzącą dziurę. Nie potrafi odróżnić, czy ten tekst przyszedł od prawdziwego klienta FTP, czy z ukrytego formularza na stronie WWW, bo nie ma w nim nic, co by to mówiło. Samy Kamkar udowodnił przypadek przeglądarki w 2010 roku. NAT Slipstreaming udowodnił to ponownie w 2020, a Armis w 2021 rozszerzył atak tak, że sięga dowolnego urządzenia w twojej sieci, nie tylko maszyny, która kliknęła. IETF poprosiło o domyślne wyłączenie helperów w 2007 roku, Linux wyłączył je w 2016, a producenci przeglądarek skończyli z listą zablokowanych portów, która czyta się jak katalog modułów conntrack. Ten wpis przechodzi przez mechanizm diagram po diagramie (tabela oczekiwań, sztuczka z wyrównaniem segmentów, przekierowanie połączeń H.323, helper IRC uruchamiany cudzą wiadomością), omawia helper IPsec pass-through, który w ogóle nie umie czytać ESP i kieruje pakiety przychodzące według SPI podejrzanego jawnym tekstem, zestawia całość z kontrolą firewalla Cyber Essentials, której ewidentnie nie spełnia, i podaje polecenia, żeby wszystko wyłączyć na Linuksie, Cisco, Juniperze, FortiGate i MikroTiku.

14 września 2026 · 47 min · 11051 słów · Damien Dye

Co zbudował ci twój MSP i kto jeszcze może się do tego dostać

Część 2 z 3. Co naprawdę powstaje, gdy papiery są już podpisane: pudełko, od którego nie da się ich odwieść, firewall, który jest drogą do środka, podstawy, które były właśnie tym, co kupiłeś, i agent na każdej maszynie, który słucha cudzej konsoli.

28 sierpnia 2026 · 35 min · 7410 słów · Damien Dye

Tylne furtki i to, kogo się o nie oskarża

Wykluczenie dostawcy ze względów bezpieczeństwa wymaga miary stosowanej równo. Część 6 z 8 przedstawia, co ustalono o osłabionych produktach i przechwytywaniu, w tym szwajcarskie śledztwo parlamentarne, i pokazuje, dlaczego wbudowane wejście należy do każdego, kto do niego dotrze.

25 sierpnia 2026 · 5 min · 992 słów · Damien Dye