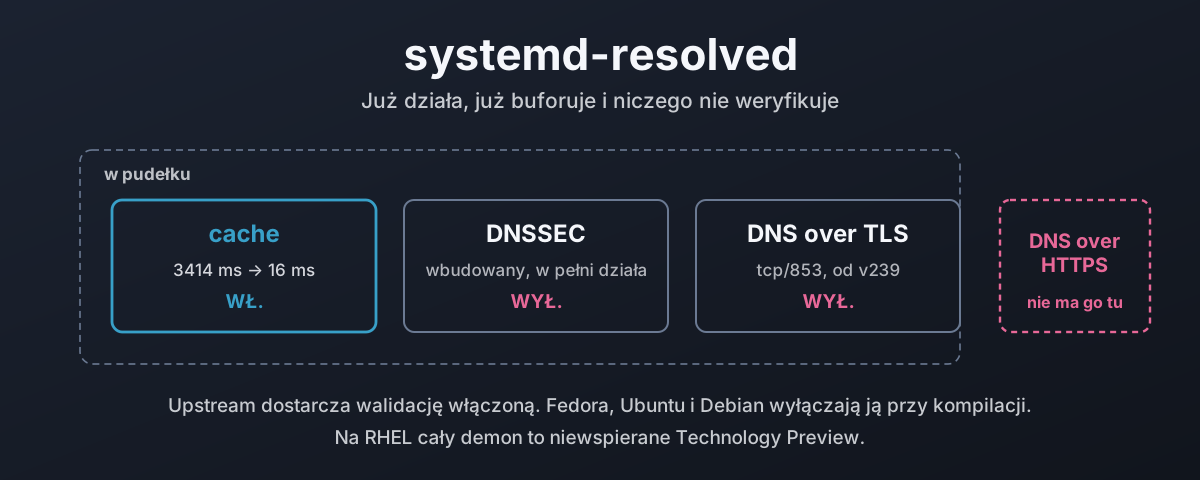
Resolved: resolver, który już u ciebie działa
systemd-resolved działa w tej chwili na większości desktopów z Linuksem, buforuje każde zapytanie i nie weryfikuje żadnego. Ten wpis przechodzi ścieżkę rozwiązywania nazw od nss-resolve do dwóch stub listenerów, mierzy, ile cache jest wart na prawdziwej maszynie, włącza DNSSEC i pokazuje trzy werdykty, które może zwrócić, oraz wyjaśnia, czemu walidacja jest domyślnie wyłączona, skoro upstream dostarcza ją włączoną. Potem spis tego, jak mała część sieci jest naprawdę podpisana, DNS over TLS z pułapką trybu ścisłego i oportunistycznego oraz obsługa DNS over HTTPS, o którą proszono od 2018 i która wciąż nie istnieje. Na koniec co dostarczają Fedora, Ubuntu, Debian i rodzina RHEL, jak go podłączyć w każdej z nich i czemu funkcje wyłączone przez twoją dystrybucję to ustawienia domyślne, a nie brakujący kod.