Skip to content
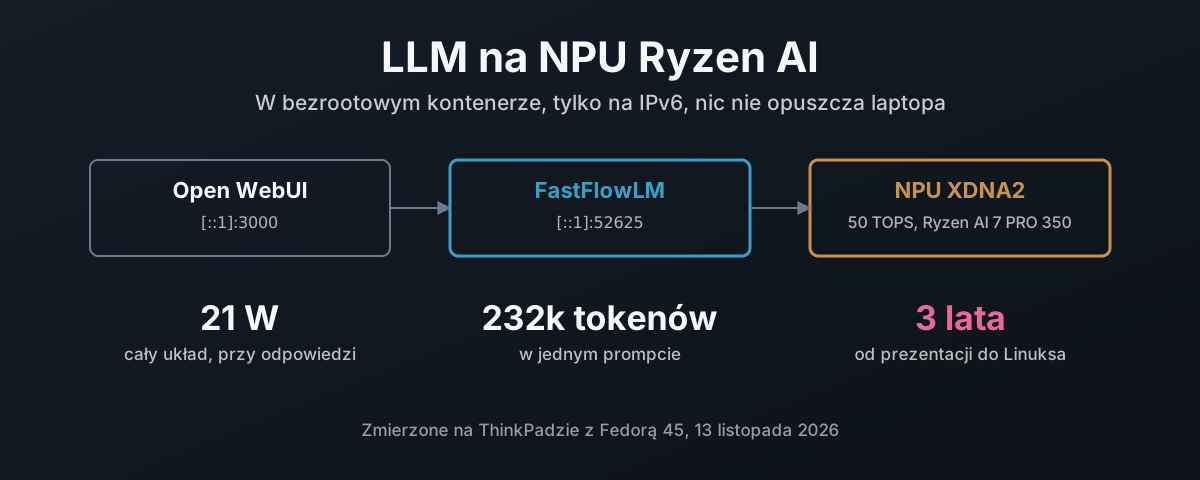
Open WebUI do FastFlowLM do NPU XDNA2 na pętli zwrotnej IPv6: 21 W przy odpowiadaniu, 232 000 tokenów w jednym prompcie, trzy lata od prezentacji AMD do Linuksa

LLM na NPU Ryzen AI, w kontenerze

NPU w laptopie z Ryzen AI to 50 TOPS, które na większości instalacji Linuksa stoją bezczynnie. Tu przechodzisz przez zbudowanie sterownika amdxdna od AMD z zostawieniem na hoście tylko modułu jądra, zbudowanie FastFlowLM z runtime’em XRT od AMD w bezrootowym kontenerze podmana dopasowanym do tego sterownika, przypięcie wszystkiego do pętli zwrotnej IPv6 i uruchamianie przy starcie przez Quadlet. Potem to, co to robi: dziewięć modeli w benchmarku, test kontekstu na 232 000 tokenów, rozpoznawanie mowy Whisperem dziesięć razy szybciej niż w czasie rzeczywistym, Open WebUI i 7000 ukrytych tokenów, które doklejało do każdej wiadomości, oraz szybkość i zużycie energii NPU zmierzone w porównaniu z llama.cpp na zintegrowanym Radeonie 860M. Na koniec oś czasu: trzy lata od ogłoszenia Ryzen AI przez AMD do modelu językowego na jego NPU pod Linuksem, dostarczonego przez projekt, którego AMD nie zaczęło, podczas gdy wysiłek szedł w Copilot+ na Fisher-Price OS (Windows), a nie w centrum danych i linuksowe narzędzia, których naprawdę używają zawodowcy od AI.
13 listopada 2026 · 23 min · 5439 słów · Damien Dye
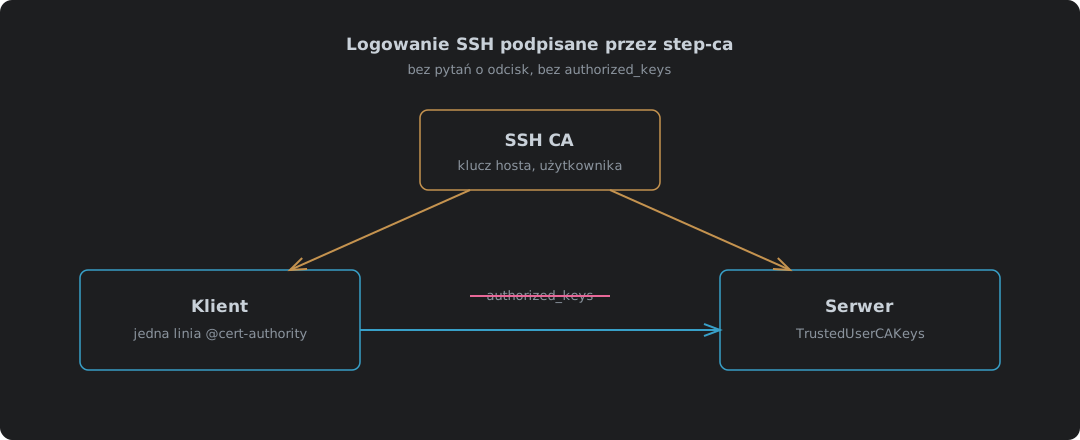
CA SSH w step-ca podpisuje klucz hosta i klucz użytkownika; klient ufa CA hostów, a serwer ufa CA użytkowników, więc żaden z nich nie trzyma listy kluczy

Logowanie SSH podpisane przez step-ca: koniec z authorized_keys

step-ca 0.30.2 jako urząd certyfikacji SSH, przetestowany z OpenSSH 10.0. Dlaczego certyfikaty wygrywają z authorized_keys i zaufaniem przy pierwszym połączeniu, włączenie CA SSH przy pierwszej konfiguracji step-ca, podpisanie klucza hosta (i kolejność argumentów, o którą łatwo się potknąć), dwie linie w sshd_config i jedna linia @cert-authority w known_hosts, 16-godzinny certyfikat użytkownika, cztery testy logowania, w tym zły użytkownik i niezaufany host, odnowienie certyfikatu hosta przez sshpop i miejsca, w których to się sypie.

9 października 2026 · 6 min · 1352 słów · Damien Dye
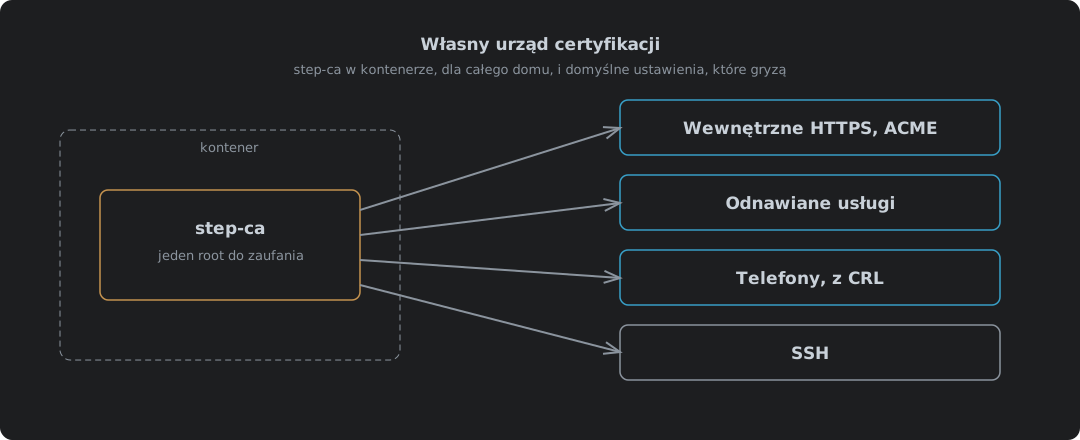
step-ca w kontenerze wystawiający certyfikaty ze swojego pośredniego CA, z listą CRL oznaczającą zgubiony telefon jako unieważniony

Własny urząd certyfikacji: step-ca w kontenerze

step-ca 0.30.2 od Smallstep uruchomiony w kontenerze Podman albo Docker jako urząd certyfikacji dla wszystkiego w domu, wszystko przetestowane. Dlaczego prywatny CA bije certyfikaty self-signed i publiczne dla nazw wewnętrznych, start z włączonymi ACME i SSH, dwa hasła generowane przez obraz i gdzie trafia każde z nich, zaufanie do roota na każdym urządzeniu, wewnętrzne HTTPS dla Caddy albo czegokolwiek, co mówi ACME, i step ca renew dla usług, które tego nie potrafią. Certyfikaty klienckie i SSH mają każdy własny wpis.

9 października 2026 · 7 min · 1537 słów · Damien Dye