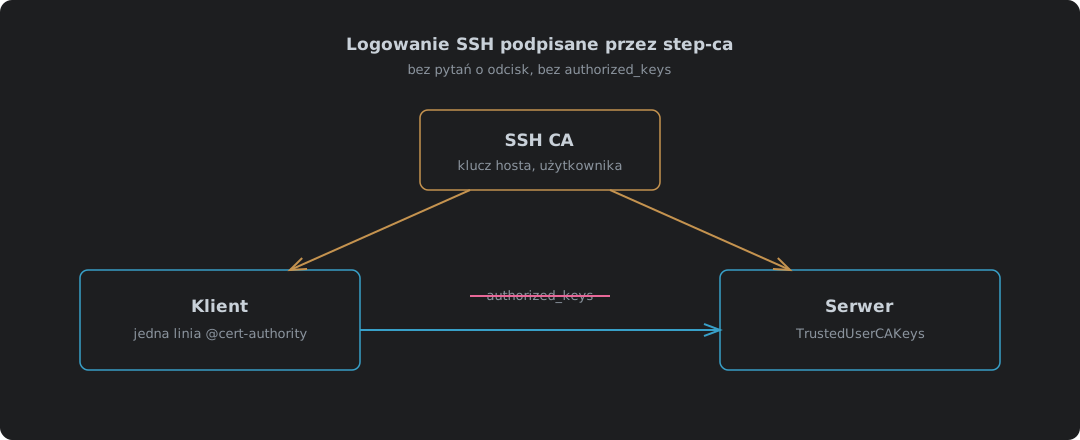
Logowanie SSH podpisane przez step-ca: koniec z authorized_keys
step-ca 0.30.2 jako urząd certyfikacji SSH, przetestowany z OpenSSH 10.0. Dlaczego certyfikaty wygrywają z authorized_keys i zaufaniem przy pierwszym połączeniu, włączenie CA SSH przy pierwszej konfiguracji step-ca, podpisanie klucza hosta (i kolejność argumentów, o którą łatwo się potknąć), dwie linie w sshd_config i jedna linia @cert-authority w known_hosts, 16-godzinny certyfikat użytkownika, cztery testy logowania, w tym zły użytkownik i niezaufany host, odnowienie certyfikatu hosta przez sshpop i miejsca, w których to się sypie.