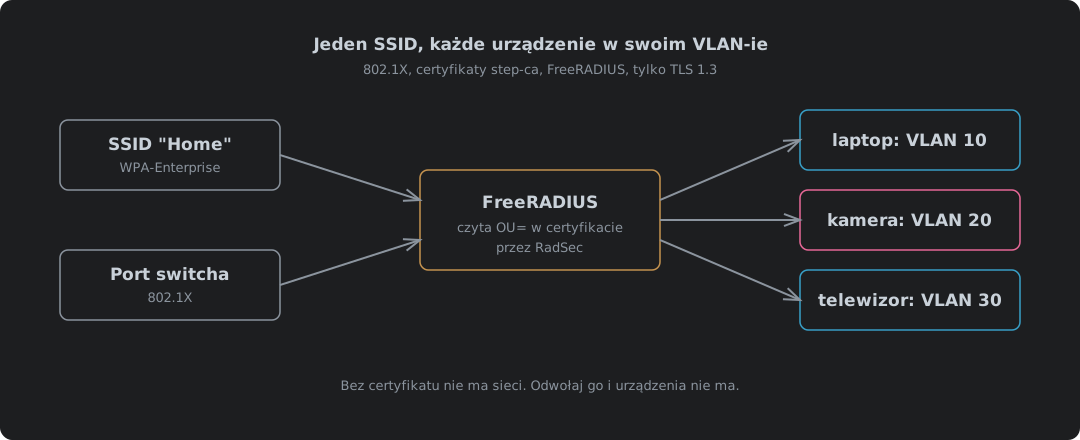
Jeden SSID, każde urządzenie w swoim VLAN-ie: 802.1X z certyfikatami step-ca
802.1X z certyfikatami (EAP-TLS) dla przewodowych portów switcha i jednego SSID WPA2/WPA3-Enterprise, w którym to serwer RADIUS decyduje, do którego VLAN-u trafia każde urządzenie. step-ca 0.30.2 wbija rolę w każdy certyfikat urządzenia i odmawia wystawienia certyfikatu bez niej; FreeRADIUS 3.2.10 tłumaczy tę rolę na VLAN, pozwala liście dla poszczególnych urządzeń ją nadpisać i działa wyłącznie na TLS 1.3. Dlaczego problemem jest wspólne hasło do WiFi, dlaczego certyfikaty i dlaczego TLS 1.3, pułapka z odwołaniami, w której FreeRADIUS ignoruje nową CRL po HUP, czemu zaufa urządzenie, które nie sprawdza nazwy serwera, ochrona samego ruchu RADIUS przez Message-Authenticator i RadSec na TLS 1.3, radsecproxy dla sprzętu, który mówi tylko po UDP, port przewodowy i sieć WiFi zasymulowane od końca do końca, ustawienia Netgear i TP-Link, ustawienia klientów Linux, Apple i Android, każdy plik konfiguracji w całości i do pobrania, oraz dlaczego tylu adminów i MSP wciąż się tym nie przejmuje, a Cyber Essentials nie każe im tego robić.