Skip to content
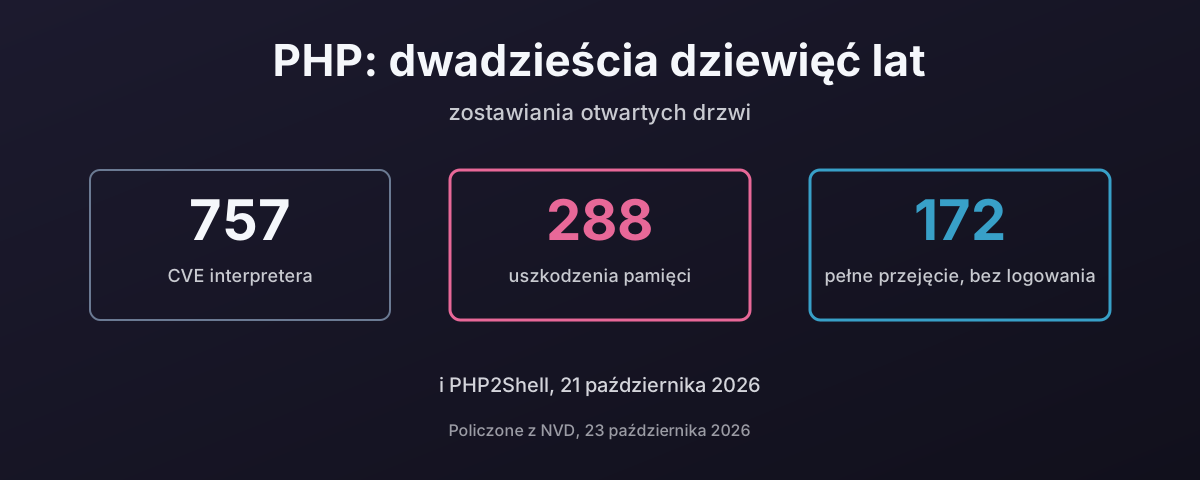
757 CVE interpretera PHP od 1997 roku, co najmniej 288 uszkodzeń pamięci, 172 ocenione jako pełne zdalne przejęcie bez logowania

PHP: dwadzieścia dziewięć lat zostawiania otwartych drzwi

PHP2Shell, ujawniony 21 października 2026, to zdalne wykonanie kodu bez uwierzytelnienia w samym interpreterze PHP, w każdej wersji aż do 5.4, wykorzystywane, zanim powstała łatka. To najnowszy wpis w długiej historii: 757 CVE przeciwko interpreterowi od 1997 roku, z czego co najmniej 288 to uszkodzenia pamięci, a 172 ocenione jako pełne zdalne przejęcie bez logowania. Ten wpis liczy tę historię z NVD i katalogu KEV CISA, wyjaśnia, dlaczego silnik w C i język, który przez dekadę usuwał register_globals, popełniają ten sam błąd dwa razy, patrzy, co WordPress robi z tymi liczbami, jak web shelle zostają na miejscu i jak je zatrzymać, dwa włamania do samego php.net, odsetek sieci wciąż działający na wersjach, których nikt nie łata, i dlaczego zwykłe wdrożenie, jeden proces trzymający szablony, logikę, SQL i hasło do bazy danych, zamienia każdy z tych błędów w wszystko naraz. I dlaczego, skoro sam porzuciłem PHP, uważam, że powinieneś rozważyć odejście od niego do języka bezpiecznego pamięciowo, takiego jak Go.

23 października 2026 · 26 min · 7531 słów · Damien Dye

Naprawianie TSC, gdy firmware jest zepsuty

Przez cztery miesiące, przy każdym rozruchu, mój ThinkPad E595 oddawał Linuksowi jeden rdzeń procesora trzy sekundy za siedmioma pozostałymi, a jądro porzucało TSC na rzecz HPET. Co znaczy to ostrzeżenie, dlaczego maszyna z AMD Zen nie ma jak naprawić tego od środka Linuksa, co 40 rozruchów w journalu mówi o firmware, dlaczego tsc=reliable to zła odpowiedź i jak tscsync mierzy i przesuwa liczniki w UEFI, zanim jądro w ogóle je zobaczy, łącznie z jednym rdzeniem oznaczonym jako BAD, który Linux i tak przyjął. Uzupełnione o BIOS 1.30: nie usuwa przesunięcia, a watchdog źródła zegara w jądrze porzucił TSC przy dwóch rozruchach, nawet po tym, jak tscsync zsynchronizował rdzenie. Z tsc=nowatchdog TSC wytrzymał, a pięciominutowy test względem zegara czasu rzeczywistego, z kodem źródłowym, nie znalazł ani warpów, ani dryfu. Na koniec: co ten awaryjny powrót robi na każdym hiperwizorze KVM, z Proxmoxem czy bez: znika master clock, goście tracą szybki odczyt zegara, a na tym laptopie odczyt zegara w gościu wyszedł siedem razy wolniejszy.

11 października 2026 · 21 min · 4765 słów · Damien Dye

YubiKey mnie loguje. Mojemu keyringowi nikt o tym nie powiedział.

Logujesz się YubiKeyem, a GNOME i tak prosi o hasło, bo keyring logowania jest zaszyfrowany hasłem, którego twoje logowanie nigdy nie wytworzyło. Ten wpis opisuje, dlaczego pam_u2f jako sufficient głodzi keyring, ile kosztują zwykłe poprawki (puste hasło, wpisywanie go mimo wszystko, TPM) i poprawkę, którą zbudowałem: FIDO2 hmac-secret klucza, chroniony PIN-em i dotykiem, odszyfrowujący przechowywaną kopię hasła konta i odblokowujący oo7-daemon przy logowaniu. Potem to, co wyszło przy budowie: Fedora 45 zamieniła gnome-keyring na oo7, zastępczy keyring oo7 bierze pierwsze wpisane hasło za swoje, narzędzia FIDO2 czytają PIN tylko z terminala, a skrypt resetu zostawiłby mnie bez żadnego keyringu, co wyłapał test na jednorazowym demonie. Skrypty, instalator i ta uprząż testowa są do pobrania.

7 października 2026 · 10 min · 2201 słów · Damien Dye

Webex szuka twoich certyfikatów na serwerze buildów Cisco

Webex 46.8.0.35631 na Fedorze 44 stoi za żółtym paskiem z napisem „Offline - No internet connection”, a każdy inny program na tej maszynie łączy się z internetem bez problemu. Linia VoIP stanęła w miejscu. Sieć nigdy nie była problemem: Cisco dołącza własny fork OpenSSL i zbudowało go z OPENSSLDIR ustawionym na /workspace/.conan2/p/b/cisco8ee8b59cf93de/p/ssl, katalog, który istnieje w kontenerze buildów i nigdzie indziej, więc biblioteka nie ładuje żadnych kotwic zaufania i każdy handshake się wykłada. Wpis idzie po kolei: czym naprawdę jest ten zepsuty stan, pytanie dostarczonej biblioteki, gdzie jej zdaniem leżą certyfikaty, odtworzenie dokładnego kodu błędu poza Webexem, dlaczego nic cię nie ostrzega, dwie poprawki, które nie działają, i dlaczego, oraz ta, która działa. Potem proces budowania: użyli $ORIGIN dla kodu, a trzy ścieżki danych zostawili bezwzględne, nagłówek RPM podaje ID kontenera, więc kontener już był w pipeline i nigdy nie posłużył do uruchomienia wyniku, pakiet wymaga glibc z 2018 roku, bo nie chcą linkować statycznie, 2,2 GB jest dostarczane dwa razy, a do tego nie ma ani dokumentacji, ani jednego pliku oznaczonego jako konfiguracja. Potem to, jak powinno to być zbudowane, sześć poprawek i jednolinijkowy test, który to wyłapuje. I na koniec zestawienie: Cisco ma 98 wpisów w katalogu CISA podatności wykorzystywanych w praktyce, ustępując tylko Microsoftowi, a ścieżka zaufania, której nikt nie sprawdził, i obejście, którego nikt nie sprawdził, to ta sama porażka przy innej stawce.

15 września 2026 · 37 min · 8021 słów · Damien Dye

VPN z części: PPP, urządzenia tap i netcat

VPN to dwie roboty: coś, co tworzy łącze wirtualne, i coś, co przenosi bajty. PPP robi pierwszą od 1994 roku i nie obchodzi go, czym jest druga. Dlatego PPTP, L2TP i każda linia dial-up, z jakiej kiedykolwiek korzystałeś, to ten sam protokół na różnych nośnikach. Netcat jest nośnikiem. Ten wpis buduje to na oba sposoby. Najpierw pppd: opcja pty i co robi z pseudoterminalem, wersja po TCP, którą każdy próbuje najpierw, dlaczego protokół strumieniowy wewnątrz TCP rozpada się przy stratach, wersja po UDP, której należy używać, asynchroniczne ramkowanie HDLC i ACCM, który decyduje, ile pasma idzie na escapowanie znaków sterujących, adresacja, routing i IPV6CP, oraz utrzymanie łącza, gdy nośnik umiera bez słowa. Potem ten sam tunel w ogóle bez PPP: urządzenie tap, jeden datagram na ramkę po UDP, prefiks długości, który po TCP musisz wymyślić sam, tun kontra tap i mostkowanie. Potem część, na którą netcat nie ma odpowiedzi: owinięcie nośnika w TLS za pomocą ncat, stunnel i openssl, oraz w DTLS za pomocą socat, czyli kształt, którego naprawdę chcesz. To nigdy nie jest właściwe narzędzie i właśnie o to chodzi: pokazuje, jak zachowuje się egress, gdy atakujący ma roota w twojej sieci, a ruch wychodzący nie był domyślnie zablokowany, i dlaczego domyślna blokada na granicy to jedyna kontrola, która kiedykolwiek była prawdziwa.

14 września 2026 · 54 min · 11726 słów · Damien Dye

Ping: narzędzie diagnostyczne, które otwiera znacznie więcej

To ping, a nie reszta ICMP, jest zagrożeniem: echo to kanał, na który każdy host musi odpowiedzieć twoimi własnymi bajtami, więc sieć, która „przepuszcza tylko ping”, ma już pełny VPN na zewnątrz. Wpis zaczyna od zagrożenia, od tego, ile kosztuje twoje wyjście i jak gość w twoim WiFi albo przy niezablokowanym porcie ethernet może je otworzyć, potem pokazuje trzy działające tunele oparte na samym pingu (Hans, icmptunnel i krótki tunel w Pythonie z AES-128), pułapki MTU i IPv6 oraz regułę, która to zamyka: odrzuć echo, zachowaj błędy, w nftables, pf, Cisco, Junos, MikroTik i Windows.

1 września 2026 · 32 min · 6864 słów · Damien Dye

Firewall jest jedenaście hopów stąd

„Port 445 jest gdzieś zablokowany” to nie diagnoza, i właśnie dlatego zgłoszenia o firewall odbijają się przez tydzień między tobą a twoim dostawcą. Każdy router na ścieżce jest ci winien ICMP Time Exceeded, gdy skończy się twój budżet hopów, a to zamienia timeout w odległość. Podniosłem TTL krok po kroku na własnym łączu i znalazłem trzy usterki, o których nie wiedziałem: drop SMB jedenaście hopów dalej, podrobione resety SMTP jeden hop stąd i regułę IPv4 bez bliźniaczki w IPv6.

28 sierpnia 2026 · 35 min · 7312 słów · Damien Dye