Samba4 i zabezpieczanie rekordów AD przez DNSSEC
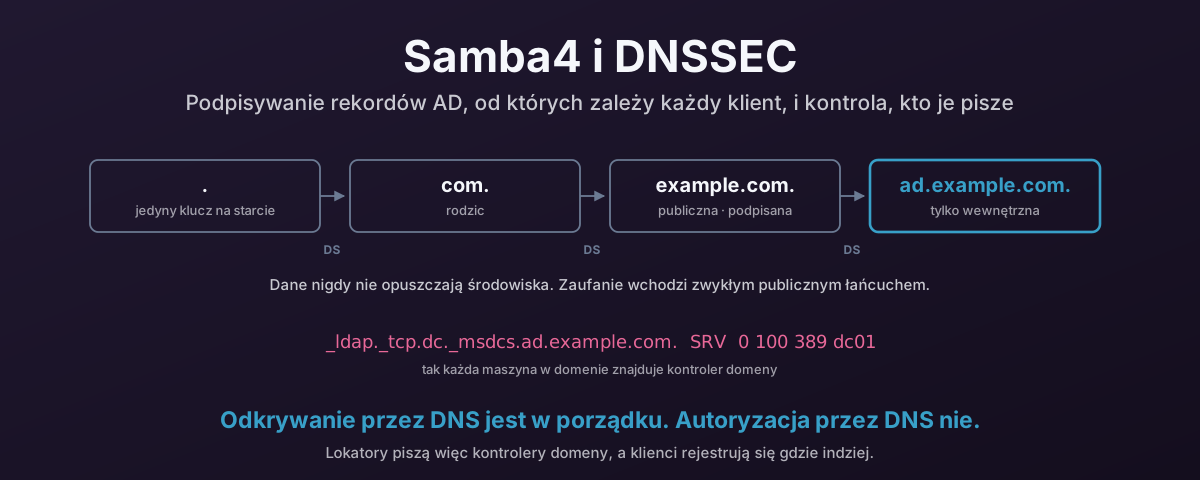
Każda maszyna dołączona do domeny znajduje swój kontroler domeny, pytając DNS o rekord SRV, więc lokatory _msdcs to rekordy najbardziej krytyczne dla bezpieczeństwa, jakie masz. Oto jak porządnie publikować i podpisywać je z DC Samba4: BIND z dlz_bind9 czytający katalog, inline signing, ukryty serwer główny, do którego klienci nigdy nie docierają, i dynamiczne aktualizacje klientów trzymane z dala od strefy z lokatorami. Potem jak zmusić klientów Windows i Linuksa, żeby naprawdę sprawdzali podpisy, bo podpisana strefa, której nikt nie waliduje, zachowuje się dokładnie jak niepodpisana.