Skip to content
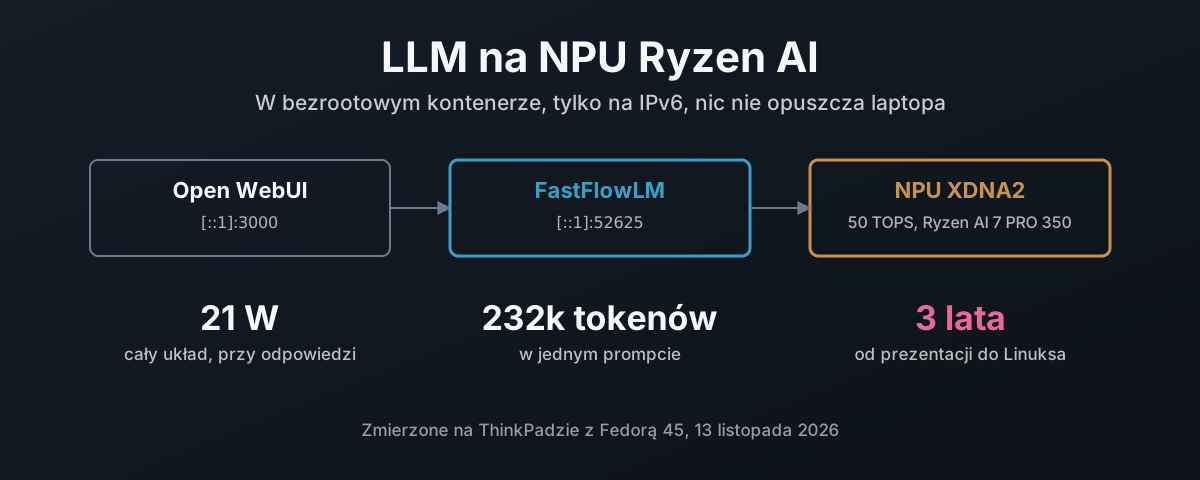
Open WebUI do FastFlowLM do NPU XDNA2 na pętli zwrotnej IPv6: 21 W przy odpowiadaniu, 232 000 tokenów w jednym prompcie, trzy lata od prezentacji AMD do Linuksa

LLM na NPU Ryzen AI, w kontenerze

NPU w laptopie z Ryzen AI to 50 TOPS, które na większości instalacji Linuksa stoją bezczynnie. Tu przechodzisz przez zbudowanie sterownika amdxdna od AMD z zostawieniem na hoście tylko modułu jądra, zbudowanie FastFlowLM z runtime’em XRT od AMD w bezrootowym kontenerze podmana dopasowanym do tego sterownika, przypięcie wszystkiego do pętli zwrotnej IPv6 i uruchamianie przy starcie przez Quadlet. Potem to, co to robi: dziewięć modeli w benchmarku, test kontekstu na 232 000 tokenów, rozpoznawanie mowy Whisperem dziesięć razy szybciej niż w czasie rzeczywistym, Open WebUI i 7000 ukrytych tokenów, które doklejało do każdej wiadomości, oraz szybkość i zużycie energii NPU zmierzone w porównaniu z llama.cpp na zintegrowanym Radeonie 860M. Na koniec oś czasu: trzy lata od ogłoszenia Ryzen AI przez AMD do modelu językowego na jego NPU pod Linuksem, dostarczonego przez projekt, którego AMD nie zaczęło, podczas gdy wysiłek szedł w Copilot+ na Fisher-Price OS (Windows), a nie w centrum danych i linuksowe narzędzia, których naprawdę używają zawodowcy od AI.
13 listopada 2026 · 23 min · 5439 słów · Damien Dye
Siedem ustawień poczty na drodze między dwoma serwerami, z DNSSEC i IPv6 pod spodem

Dlaczego każde ustawienie poczty musi być poprawne

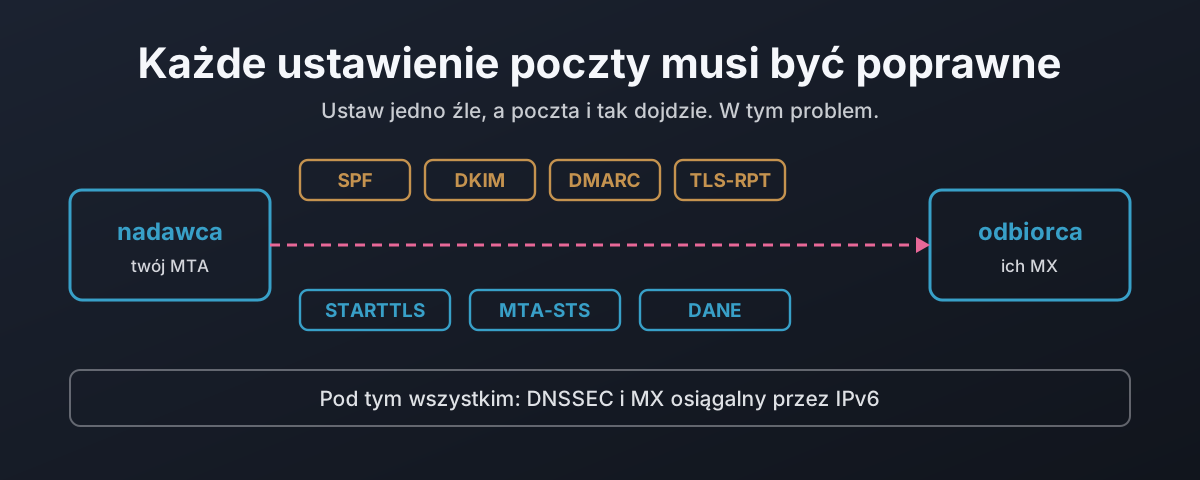
Każda warstwa bezpieczeństwa poczty jest zaprojektowana tak, by w razie problemu dalej działać, a nie bezpiecznie się zatrzymać. Usuń linię STARTTLS z powitania, a nadawca oportunistyczny pośle dalej jawnym tekstem; RFC 3207 opisuje to jako atak i zarazem zabrania publicznemu serwerowi się przed nim bronić. Ten wpis rejestruje ten atak man-in-the-middle w labie, potem przechodzi przez siedem ustawień chroniących wiadomość w drodze i dla każdego pokazuje, co chroni, czego nie chroni i jak zawodzi w stronę otwartą, gdy jest źle ustawione. Dalej DANE: dlaczego rekord TLSA jest bezwartościowy bez DNSSEC pod spodem, dlaczego liczą się 3 1 1 i ponowne użycie klucza, i dlaczego nieaktualny rekord to jedyna awaria, która zamyka zamiast otwierać. Na koniec spis tylko do odczytu brytyjskich banków, dużych dostawców poczty i urzędów certyfikacji, liczący, ilu z nich robi cokolwiek z tego.

22 października 2026 · 17 min · 3819 słów · Damien Dye
Sesja SMTP jako sześć etapów, każdy z regułą, która na nim odrzuca

Postfix, DANE i każde ustawienie zrobione porządnie

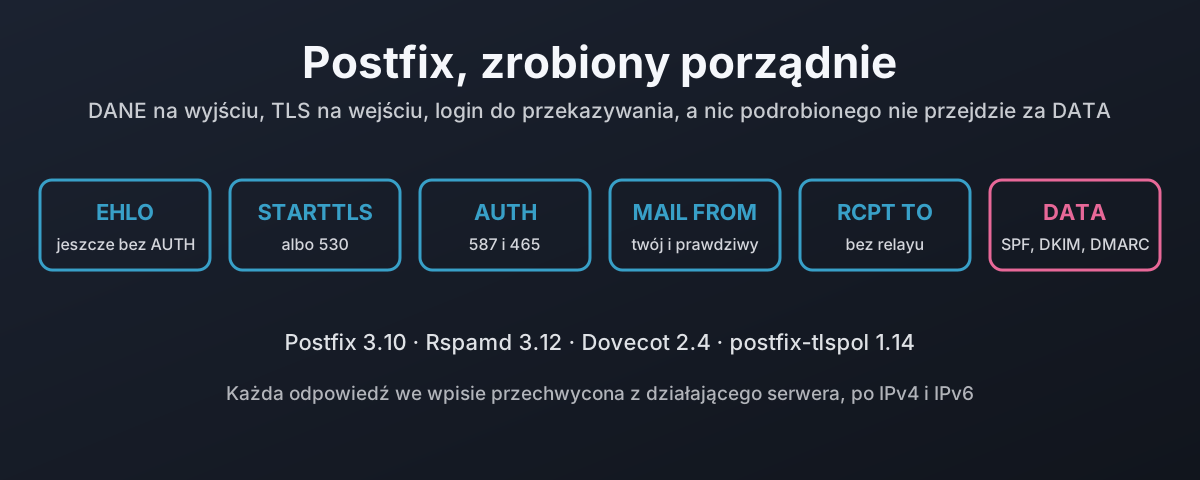
Prosto z pudełka Postfix wysyła jawnym tekstem, kiedy druga strona nie oferuje TLS, i przyjmuje pocztę od każdego, kto podaje się za kogokolwiek. To jest ta druga konfiguracja: Postfix 3.10.13 z Dovecotem do logowania, Rspamd do SPF, DKIM i DMARC oraz postfix-tlspol do DANE i MTA-STS. Żadnego jawnego tekstu na wejściu ani na wyjściu, port 25 nigdy nie przekazuje dalej, login jest właścicielem swoich adresów w kopercie i w nagłówku From, domeny nadawców, które nie istnieją, są odrzucane, a zmieniona albo podrobiona wiadomość nigdy nie przechodzi za DATA. Każda odpowiedź została przechwycona w labie po IPv4 i IPv6, razem z sześcioma ustawieniami, które po cichu nic nie robią, dopóki nie ustawi się czegoś jeszcze, domyślnym zachowaniem certbota, które psuje DANE przy odnowieniu, i tym, ile to wszystko kosztuje cię w przekazywanej poczcie.

22 października 2026 · 20 min · 4447 słów · Damien Dye
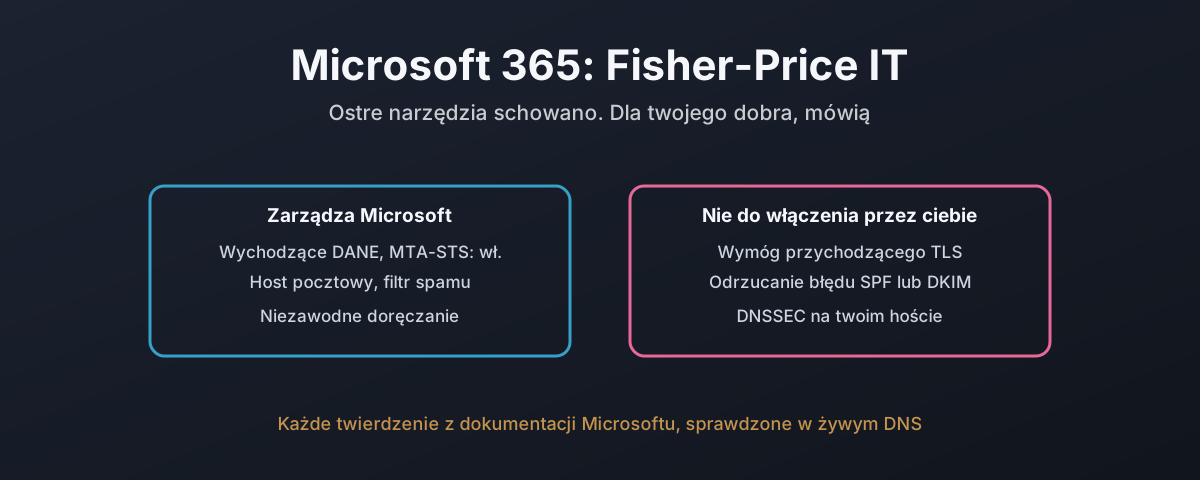
Podział między ustawieniami, które Microsoft 365 kontroluje za ciebie, a tymi nielicznymi, które zostawia ci do skonfigurowania, z zaznaczonymi regułami, których nie spełnia

Microsoft 365: wydanie Fisher-Price IT

Większość organizacji nie prowadzi własnego serwera pocztowego. Płacą Microsoftowi, a robotę wykonuje Exchange Online. Ten wpis przykłada więc do Microsoft 365 dokładnie te reguły domu, które spełniły budowy na Postfiksie i Stalwarcie, nie używając niczego poza własną dokumentacją Microsoftu i DNS tylko do odczytu na prawdziwych tenantach. Niektóre reguły spełnia dobrze: wychodzące DANE i MTA-STS są domyślnie włączone, a przychodzące DANE z DNSSEC wreszcie weszło w GA. Kilku nie spełnia wcale. Nie ma udokumentowanego sposobu, żeby wymagać przychodzącego TLS od każdego nadawcy, żeby odrzucić twardy błąd SPF już na wejściu, nic nie odrzuca na podstawie samego nieudanego podpisu DKIM i nie ma kontroli, która porzuca pocztę z nieistniejącej domeny nadawcy. DNSSEC jest wprost nieplanowany dla hosta pocztowego, którego faktycznie używa każdy tenant. Wdrożenie IPv6, które miało trwać sześć miesięcy, po dwóch latach zostawiło skrzynkę samego NCSC nieosiągalną przez IPv6. A dokumentacja przeczy sama sobie co do symboli wieloznacznych, SPF i DNSSEC. To platforma, na której działa większość poczty w kraju, i to jest to, na co pozwala, a na co nie.

22 października 2026 · 11 min · 2518 słów · Damien Dye
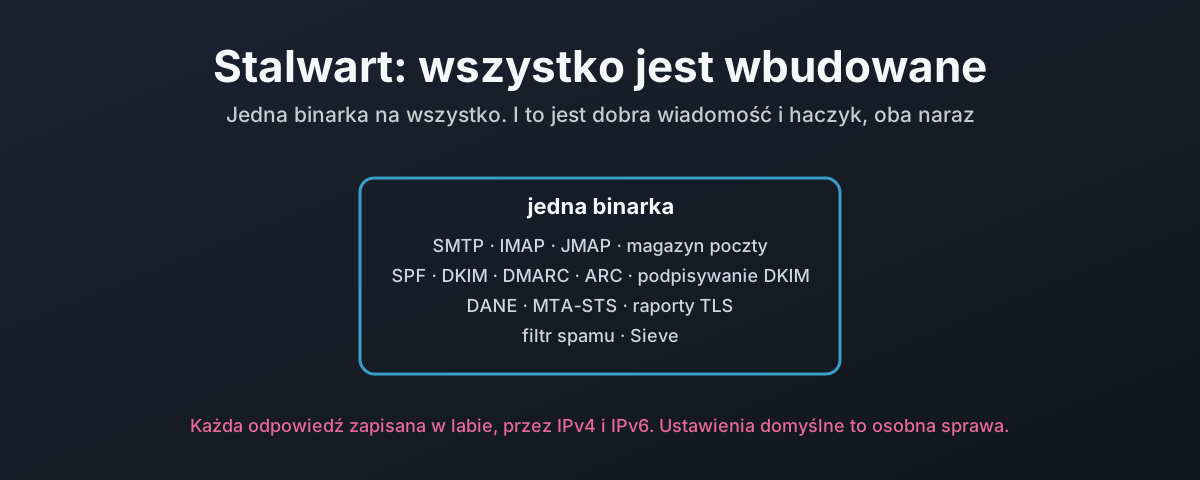
Stalwart jako jedna binarka zawierająca cały stos pocztowy, zestawiona z budową na Postfiksie z czterech pakietów

Stalwart: DANE i cała reszta, wbudowane

Stalwart to cały serwer pocztowy w jednej binarce: SMTP, IMAP i JMAP, SPF, DKIM, DMARC, ARC, DANE, MTA-STS, raporty TLS, filtr spamu i magazyn poczty, bez miltera do podpinania i bez demona polityk obok. Ten wpis przykłada do niego te same reguły domu co do budowy na Postfiksie i zapisuje w labie każdą odpowiedź. Wszystkie reguły da się włączyć, ale historia siedzi w szczegółach: ustawienia żyją w bazie danych, a nie w pliku, domyślna instalacja przyjmuje tekst jawny i zmanipulowaną fakturę, każda reguła ląduje w innym z czterech mechanizmów konfiguracji, odrzucanie przy błędzie DKIM wymaga skryptu Sieve, bo wbudowane sprawdzenie raportuje zmienioną treść jako neutral, sprawdzenie nieznanego nadawcy działa dopiero po odebraniu całej wiadomości i przy błędzie DNS przepuszcza, a nadawca MTA-STS odbija pocztę przy pierwszej próbie tam, gdzie standard każe odłożyć. Wbudowane to naprawdę mniej do łączenia. To nie to samo co bezpieczne domyślnie.

22 października 2026 · 11 min · 2382 słów · Damien Dye
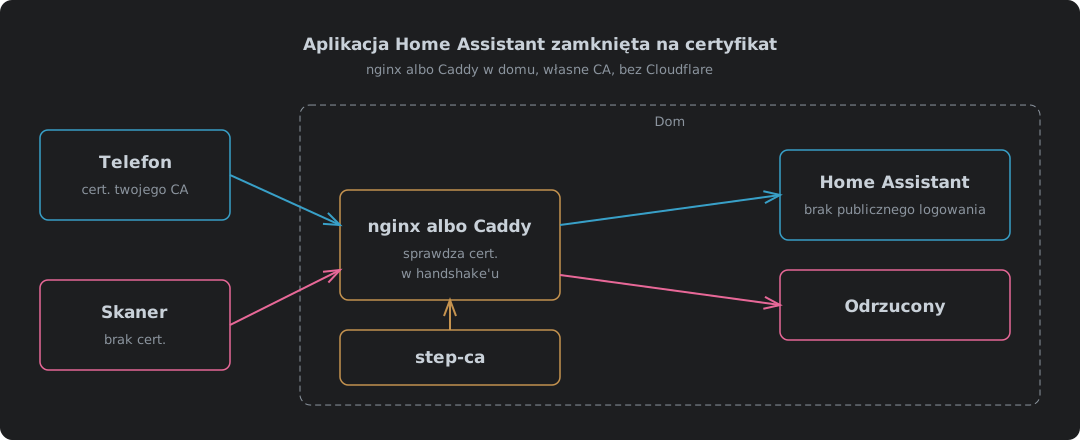
Telefon z certyfikatem z twojego własnego CA przechodzi przez nginx albo Caddy w domu i dociera do Home Assistant, a skaner bez certyfikatu zostaje odrzucony w handshake'u

Aplikacja Home Assistant zamknięta na certyfikat, z nginx albo Caddy i bez Cloudflare

Zamknięcie aplikacji Home Assistant na certyfikat klienta z nginx albo Caddy w domu, ze step-ca jako urzędem certyfikacji zamiast Cloudflare. Co się zmienia, gdy Cloudflare znika ze ścieżki, konfiguracja nginx i konfiguracja Caddy, każda przetestowana bez certyfikatu, z dobrym, z unieważnionym i z przejściem na WebSocket, po IPv4 i IPv6, dlaczego nginx potrafi sprawdzić CRL, a Caddy może tylko trzymać listę dozwolonych, ustawienia zaufanych proxy w Home Assistant, co trzeba zainstalować na telefonie i gdzie to wszystko zawodzi.

9 października 2026 · 9 min · 1971 słów · Damien Dye

VPN z części: PPP, urządzenia tap i netcat

VPN to dwie roboty: coś, co tworzy łącze wirtualne, i coś, co przenosi bajty. PPP robi pierwszą od 1994 roku i nie obchodzi go, czym jest druga. Dlatego PPTP, L2TP i każda linia dial-up, z jakiej kiedykolwiek korzystałeś, to ten sam protokół na różnych nośnikach. Netcat jest nośnikiem. Ten wpis buduje to na oba sposoby. Najpierw pppd: opcja pty i co robi z pseudoterminalem, wersja po TCP, którą każdy próbuje najpierw, dlaczego protokół strumieniowy wewnątrz TCP rozpada się przy stratach, wersja po UDP, której należy używać, asynchroniczne ramkowanie HDLC i ACCM, który decyduje, ile pasma idzie na escapowanie znaków sterujących, adresacja, routing i IPV6CP, oraz utrzymanie łącza, gdy nośnik umiera bez słowa. Potem ten sam tunel w ogóle bez PPP: urządzenie tap, jeden datagram na ramkę po UDP, prefiks długości, który po TCP musisz wymyślić sam, tun kontra tap i mostkowanie. Potem część, na którą netcat nie ma odpowiedzi: owinięcie nośnika w TLS za pomocą ncat, stunnel i openssl, oraz w DTLS za pomocą socat, czyli kształt, którego naprawdę chcesz. To nigdy nie jest właściwe narzędzie i właśnie o to chodzi: pokazuje, jak zachowuje się egress, gdy atakujący ma roota w twojej sieci, a ruch wychodzący nie był domyślnie zablokowany, i dlaczego domyślna blokada na granicy to jedyna kontrola, która kiedykolwiek była prawdziwa.

14 września 2026 · 54 min · 11726 słów · Damien Dye

Twój firewall słucha poleceń obcych. Wyłącz helpery protokołów.

Helper protokołu (SIP ALG, helper FTP, H.323 ALG, helper conntrack, nazwij go, jak nazywa go twój producent) czyta ładunek połączenia, znajduje w tekście adres i port i otwiera dla nich przychodzącą dziurę. Nie potrafi odróżnić, czy ten tekst przyszedł od prawdziwego klienta FTP, czy z ukrytego formularza na stronie WWW, bo nie ma w nim nic, co by to mówiło. Samy Kamkar udowodnił przypadek przeglądarki w 2010 roku. NAT Slipstreaming udowodnił to ponownie w 2020, a Armis w 2021 rozszerzył atak tak, że sięga dowolnego urządzenia w twojej sieci, nie tylko maszyny, która kliknęła. IETF poprosiło o domyślne wyłączenie helperów w 2007 roku, Linux wyłączył je w 2016, a producenci przeglądarek skończyli z listą zablokowanych portów, która czyta się jak katalog modułów conntrack. Ten wpis przechodzi przez mechanizm diagram po diagramie (tabela oczekiwań, sztuczka z wyrównaniem segmentów, przekierowanie połączeń H.323, helper IRC uruchamiany cudzą wiadomością), omawia helper IPsec pass-through, który w ogóle nie umie czytać ESP i kieruje pakiety przychodzące według SPI podejrzanego jawnym tekstem, zestawia całość z kontrolą firewalla Cyber Essentials, której ewidentnie nie spełnia, i podaje polecenia, żeby wszystko wyłączyć na Linuksie, Cisco, Juniperze, FortiGate i MikroTiku.

14 września 2026 · 47 min · 11051 słów · Damien Dye

IPsec był dobrym pomysłem. Czas go wyłączyć.

IPsec miał rację w 1995 roku: szyfrować pod aplikacją, związać skojarzenie bezpieczeństwa z adresem IP i pozwolić, żeby każdy protokół je odziedziczył. Potem przyszedł NAT, NAT operatorski dokończył dzieła, a poprawką było owinąć całość w UDP i trzymać włączony zegar, żeby tablica translacji o tobie nie zapomniała. Ten wpis pokazuje, jak to się sypie, diagram po diagramie: skojarzenie bezpieczeństwa, które nie przeżyje przepisanego nagłówka, dwa translatory, które ma dziś każde łącze z CGNAT, standard NAT64, który wprost wyłącza IPsec ze swojego zakresu, tunel, który nie może użyć drugiego łącza, bo ESP nie ma portów, MTU, które nie należy do nikogo, oraz L2TP i PPTP jako dwa protokoły, które nigdy nie nadawały się do tej roli. Zawiera dokumentację producentów, Cisco, Juniper i Microsoftu, która przyznaje każdą z tych rzeczy, osiemnaście elementów nazywających się VPN IPsec, w tym dwa, które nigdy nie były standardami, wyjaśnienie, dlaczego Fisher-Price OS (Windows) nigdy naprawdę nie współpracował z otwartym stosem, działającą metodę diagnozowania IPsec, dopóki jeszcze go utrzymujesz, i argumenty za wycofaniem całości, z datami.

13 września 2026 · 60 min · 15199 słów · Damien Dye

Ping: narzędzie diagnostyczne, które otwiera znacznie więcej

To ping, a nie reszta ICMP, jest zagrożeniem: echo to kanał, na który każdy host musi odpowiedzieć twoimi własnymi bajtami, więc sieć, która „przepuszcza tylko ping”, ma już pełny VPN na zewnątrz. Wpis zaczyna od zagrożenia, od tego, ile kosztuje twoje wyjście i jak gość w twoim WiFi albo przy niezablokowanym porcie ethernet może je otworzyć, potem pokazuje trzy działające tunele oparte na samym pingu (Hans, icmptunnel i krótki tunel w Pythonie z AES-128), pułapki MTU i IPv6 oraz regułę, która to zamyka: odrzuć echo, zachowaj błędy, w nftables, pf, Cisco, Junos, MikroTik i Windows.

1 września 2026 · 32 min · 6864 słów · Damien Dye