Skip to content
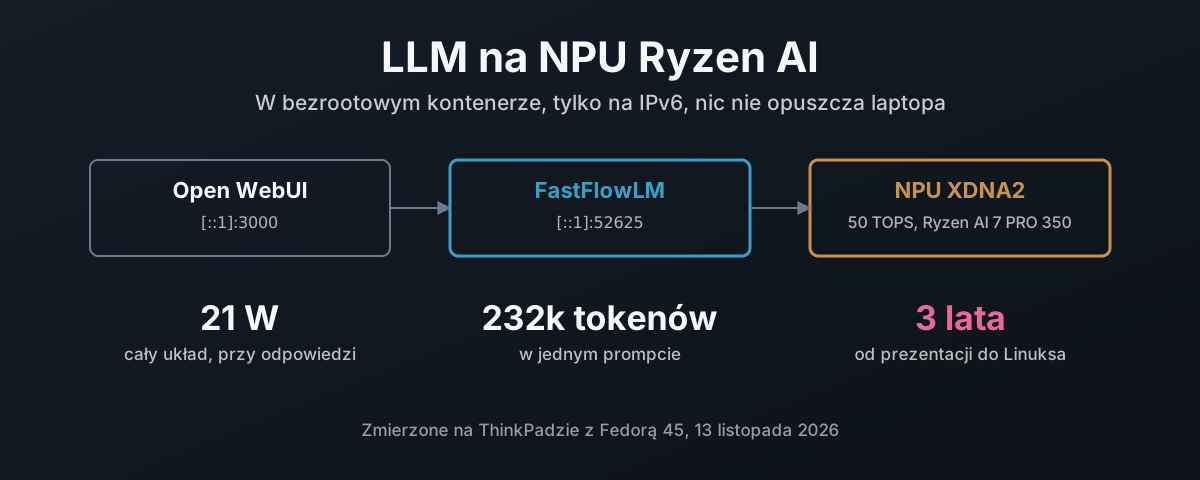
Open WebUI do FastFlowLM do NPU XDNA2 na pętli zwrotnej IPv6: 21 W przy odpowiadaniu, 232 000 tokenów w jednym prompcie, trzy lata od prezentacji AMD do Linuksa

LLM na NPU Ryzen AI, w kontenerze

NPU w laptopie z Ryzen AI to 50 TOPS, które na większości instalacji Linuksa stoją bezczynnie. Tu przechodzisz przez zbudowanie sterownika amdxdna od AMD z zostawieniem na hoście tylko modułu jądra, zbudowanie FastFlowLM z runtime’em XRT od AMD w bezrootowym kontenerze podmana dopasowanym do tego sterownika, przypięcie wszystkiego do pętli zwrotnej IPv6 i uruchamianie przy starcie przez Quadlet. Potem to, co to robi: dziewięć modeli w benchmarku, test kontekstu na 232 000 tokenów, rozpoznawanie mowy Whisperem dziesięć razy szybciej niż w czasie rzeczywistym, Open WebUI i 7000 ukrytych tokenów, które doklejało do każdej wiadomości, oraz szybkość i zużycie energii NPU zmierzone w porównaniu z llama.cpp na zintegrowanym Radeonie 860M. Na koniec oś czasu: trzy lata od ogłoszenia Ryzen AI przez AMD do modelu językowego na jego NPU pod Linuksem, dostarczonego przez projekt, którego AMD nie zaczęło, podczas gdy wysiłek szedł w Copilot+ na Fisher-Price OS (Windows), a nie w centrum danych i linuksowe narzędzia, których naprawdę używają zawodowcy od AI.
13 listopada 2026 · 23 min · 5439 słów · Damien Dye

Naprawianie TSC, gdy firmware jest zepsuty

Przez cztery miesiące, przy każdym rozruchu, mój ThinkPad E595 oddawał Linuksowi jeden rdzeń procesora trzy sekundy za siedmioma pozostałymi, a jądro porzucało TSC na rzecz HPET. Co znaczy to ostrzeżenie, dlaczego maszyna z AMD Zen nie ma jak naprawić tego od środka Linuksa, co 40 rozruchów w journalu mówi o firmware, dlaczego tsc=reliable to zła odpowiedź i jak tscsync mierzy i przesuwa liczniki w UEFI, zanim jądro w ogóle je zobaczy, łącznie z jednym rdzeniem oznaczonym jako BAD, który Linux i tak przyjął. Uzupełnione o BIOS 1.30: nie usuwa przesunięcia, a watchdog źródła zegara w jądrze porzucił TSC przy dwóch rozruchach, nawet po tym, jak tscsync zsynchronizował rdzenie. Z tsc=nowatchdog TSC wytrzymał, a pięciominutowy test względem zegara czasu rzeczywistego, z kodem źródłowym, nie znalazł ani warpów, ani dryfu. Na koniec: co ten awaryjny powrót robi na każdym hiperwizorze KVM, z Proxmoxem czy bez: znika master clock, goście tracą szybki odczyt zegara, a na tym laptopie odczyt zegara w gościu wyszedł siedem razy wolniejszy.

11 października 2026 · 21 min · 4765 słów · Damien Dye

YubiKey mnie loguje. Mojemu keyringowi nikt o tym nie powiedział.

Logujesz się YubiKeyem, a GNOME i tak prosi o hasło, bo keyring logowania jest zaszyfrowany hasłem, którego twoje logowanie nigdy nie wytworzyło. Ten wpis opisuje, dlaczego pam_u2f jako sufficient głodzi keyring, ile kosztują zwykłe poprawki (puste hasło, wpisywanie go mimo wszystko, TPM) i poprawkę, którą zbudowałem: FIDO2 hmac-secret klucza, chroniony PIN-em i dotykiem, odszyfrowujący przechowywaną kopię hasła konta i odblokowujący oo7-daemon przy logowaniu. Potem to, co wyszło przy budowie: Fedora 45 zamieniła gnome-keyring na oo7, zastępczy keyring oo7 bierze pierwsze wpisane hasło za swoje, narzędzia FIDO2 czytają PIN tylko z terminala, a skrypt resetu zostawiłby mnie bez żadnego keyringu, co wyłapał test na jednorazowym demonie. Skrypty, instalator i ta uprząż testowa są do pobrania.

7 października 2026 · 10 min · 2201 słów · Damien Dye
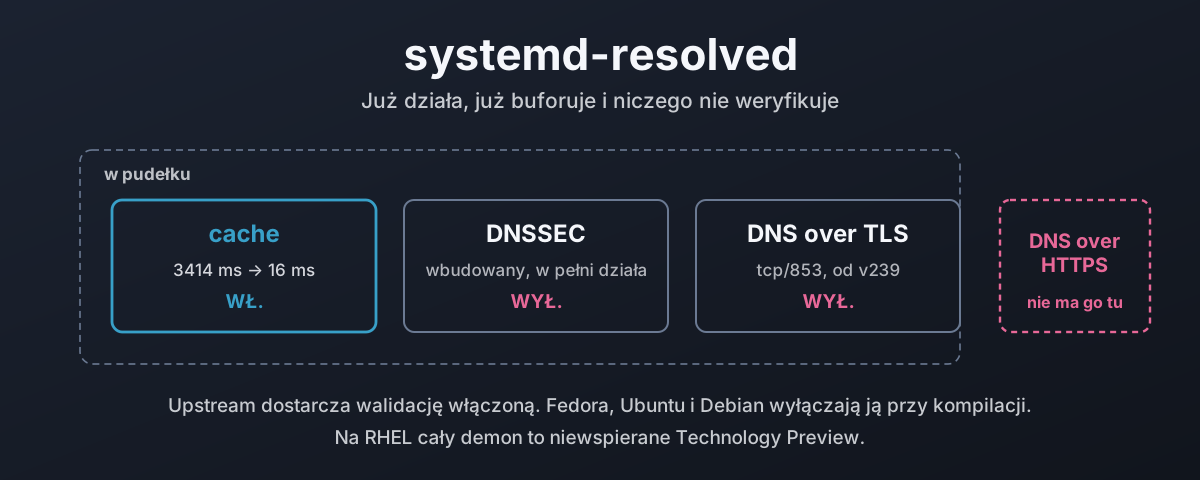
Zapytanie o nazwę przechodzące przez stub listener systemd-resolved do cache, walidatora i szyfrowanego transportu, przy czym walidator i szyfrowanie są wyłączone

Resolved: resolver, który już u ciebie działa

systemd-resolved działa w tej chwili na większości desktopów z Linuksem, buforuje każde zapytanie i nie weryfikuje żadnego. Ten wpis przechodzi ścieżkę rozwiązywania nazw od nss-resolve do dwóch stub listenerów, mierzy, ile cache jest wart na prawdziwej maszynie, włącza DNSSEC i pokazuje trzy werdykty, które może zwrócić, oraz wyjaśnia, czemu walidacja jest domyślnie wyłączona, skoro upstream dostarcza ją włączoną. Potem spis tego, jak mała część sieci jest naprawdę podpisana, DNS over TLS z pułapką trybu ścisłego i oportunistycznego oraz obsługa DNS over HTTPS, o którą proszono od 2018 i która wciąż nie istnieje. Na koniec co dostarczają Fedora, Ubuntu, Debian i rodzina RHEL, jak go podłączyć w każdej z nich i czemu funkcje wyłączone przez twoją dystrybucję to ustawienia domyślne, a nie brakujący kod.

27 września 2026 · 35 min · 7674 słów · Damien Dye

Webex szuka twoich certyfikatów na serwerze buildów Cisco

Webex 46.8.0.35631 na Fedorze 44 stoi za żółtym paskiem z napisem „Offline - No internet connection”, a każdy inny program na tej maszynie łączy się z internetem bez problemu. Linia VoIP stanęła w miejscu. Sieć nigdy nie była problemem: Cisco dołącza własny fork OpenSSL i zbudowało go z OPENSSLDIR ustawionym na /workspace/.conan2/p/b/cisco8ee8b59cf93de/p/ssl, katalog, który istnieje w kontenerze buildów i nigdzie indziej, więc biblioteka nie ładuje żadnych kotwic zaufania i każdy handshake się wykłada. Wpis idzie po kolei: czym naprawdę jest ten zepsuty stan, pytanie dostarczonej biblioteki, gdzie jej zdaniem leżą certyfikaty, odtworzenie dokładnego kodu błędu poza Webexem, dlaczego nic cię nie ostrzega, dwie poprawki, które nie działają, i dlaczego, oraz ta, która działa. Potem proces budowania: użyli $ORIGIN dla kodu, a trzy ścieżki danych zostawili bezwzględne, nagłówek RPM podaje ID kontenera, więc kontener już był w pipeline i nigdy nie posłużył do uruchomienia wyniku, pakiet wymaga glibc z 2018 roku, bo nie chcą linkować statycznie, 2,2 GB jest dostarczane dwa razy, a do tego nie ma ani dokumentacji, ani jednego pliku oznaczonego jako konfiguracja. Potem to, jak powinno to być zbudowane, sześć poprawek i jednolinijkowy test, który to wyłapuje. I na koniec zestawienie: Cisco ma 98 wpisów w katalogu CISA podatności wykorzystywanych w praktyce, ustępując tylko Microsoftowi, a ścieżka zaufania, której nikt nie sprawdził, i obejście, którego nikt nie sprawdził, to ta sama porażka przy innej stawce.

15 września 2026 · 37 min · 8021 słów · Damien Dye