Skip to content
Siedem ustawień poczty na drodze między dwoma serwerami, z DNSSEC i IPv6 pod spodem

Dlaczego każde ustawienie poczty musi być poprawne

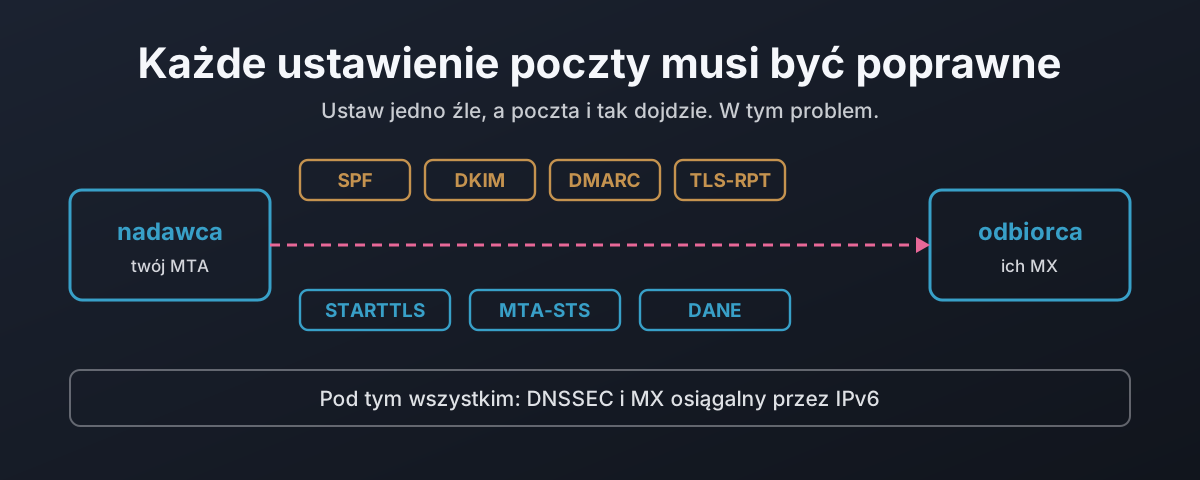
Każda warstwa bezpieczeństwa poczty jest zaprojektowana tak, by w razie problemu dalej działać, a nie bezpiecznie się zatrzymać. Usuń linię STARTTLS z powitania, a nadawca oportunistyczny pośle dalej jawnym tekstem; RFC 3207 opisuje to jako atak i zarazem zabrania publicznemu serwerowi się przed nim bronić. Ten wpis rejestruje ten atak man-in-the-middle w labie, potem przechodzi przez siedem ustawień chroniących wiadomość w drodze i dla każdego pokazuje, co chroni, czego nie chroni i jak zawodzi w stronę otwartą, gdy jest źle ustawione. Dalej DANE: dlaczego rekord TLSA jest bezwartościowy bez DNSSEC pod spodem, dlaczego liczą się 3 1 1 i ponowne użycie klucza, i dlaczego nieaktualny rekord to jedyna awaria, która zamyka zamiast otwierać. Na koniec spis tylko do odczytu brytyjskich banków, dużych dostawców poczty i urzędów certyfikacji, liczący, ilu z nich robi cokolwiek z tego.
22 października 2026 · 17 min · 3819 słów · Damien Dye
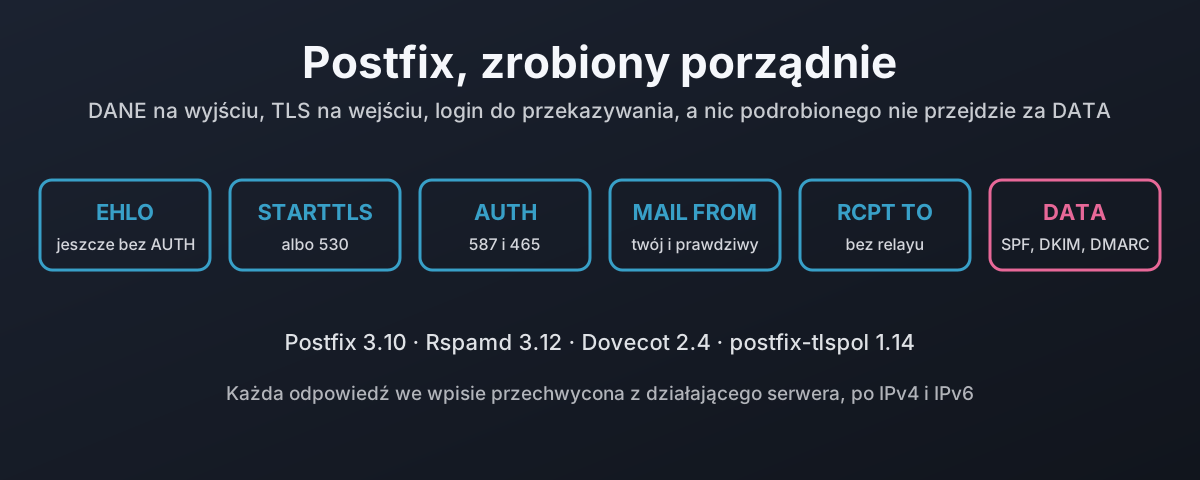
Sesja SMTP jako sześć etapów, każdy z regułą, która na nim odrzuca

Postfix, DANE i każde ustawienie zrobione porządnie

Prosto z pudełka Postfix wysyła jawnym tekstem, kiedy druga strona nie oferuje TLS, i przyjmuje pocztę od każdego, kto podaje się za kogokolwiek. To jest ta druga konfiguracja: Postfix 3.10.13 z Dovecotem do logowania, Rspamd do SPF, DKIM i DMARC oraz postfix-tlspol do DANE i MTA-STS. Żadnego jawnego tekstu na wejściu ani na wyjściu, port 25 nigdy nie przekazuje dalej, login jest właścicielem swoich adresów w kopercie i w nagłówku From, domeny nadawców, które nie istnieją, są odrzucane, a zmieniona albo podrobiona wiadomość nigdy nie przechodzi za DATA. Każda odpowiedź została przechwycona w labie po IPv4 i IPv6, razem z sześcioma ustawieniami, które po cichu nic nie robią, dopóki nie ustawi się czegoś jeszcze, domyślnym zachowaniem certbota, które psuje DANE przy odnowieniu, i tym, ile to wszystko kosztuje cię w przekazywanej poczcie.

22 października 2026 · 20 min · 4447 słów · Damien Dye
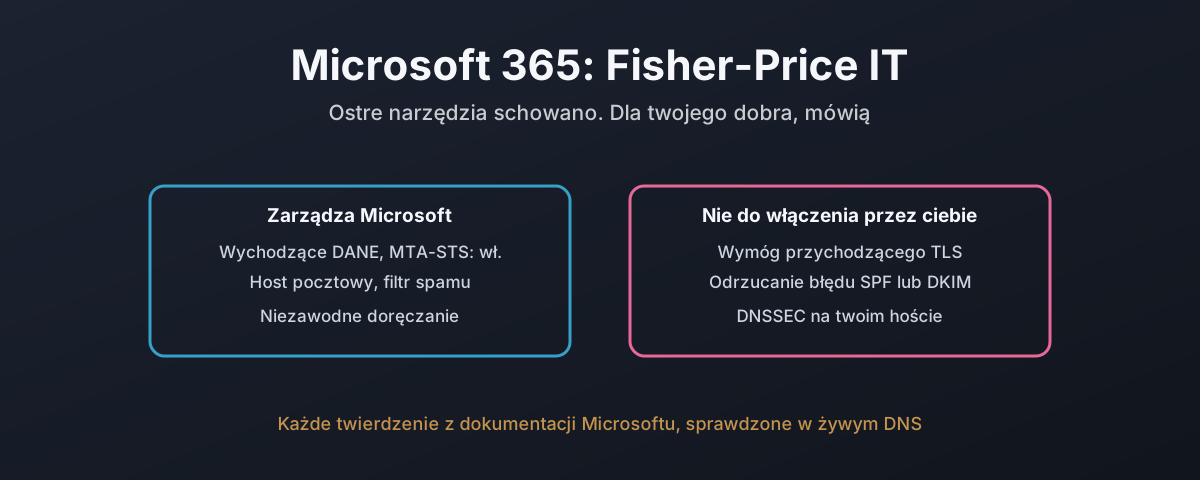
Podział między ustawieniami, które Microsoft 365 kontroluje za ciebie, a tymi nielicznymi, które zostawia ci do skonfigurowania, z zaznaczonymi regułami, których nie spełnia

Microsoft 365: wydanie Fisher-Price IT

Większość organizacji nie prowadzi własnego serwera pocztowego. Płacą Microsoftowi, a robotę wykonuje Exchange Online. Ten wpis przykłada więc do Microsoft 365 dokładnie te reguły domu, które spełniły budowy na Postfiksie i Stalwarcie, nie używając niczego poza własną dokumentacją Microsoftu i DNS tylko do odczytu na prawdziwych tenantach. Niektóre reguły spełnia dobrze: wychodzące DANE i MTA-STS są domyślnie włączone, a przychodzące DANE z DNSSEC wreszcie weszło w GA. Kilku nie spełnia wcale. Nie ma udokumentowanego sposobu, żeby wymagać przychodzącego TLS od każdego nadawcy, żeby odrzucić twardy błąd SPF już na wejściu, nic nie odrzuca na podstawie samego nieudanego podpisu DKIM i nie ma kontroli, która porzuca pocztę z nieistniejącej domeny nadawcy. DNSSEC jest wprost nieplanowany dla hosta pocztowego, którego faktycznie używa każdy tenant. Wdrożenie IPv6, które miało trwać sześć miesięcy, po dwóch latach zostawiło skrzynkę samego NCSC nieosiągalną przez IPv6. A dokumentacja przeczy sama sobie co do symboli wieloznacznych, SPF i DNSSEC. To platforma, na której działa większość poczty w kraju, i to jest to, na co pozwala, a na co nie.

22 października 2026 · 11 min · 2518 słów · Damien Dye
Stalwart jako jedna binarka zawierająca cały stos pocztowy, zestawiona z budową na Postfiksie z czterech pakietów

Stalwart: DANE i cała reszta, wbudowane

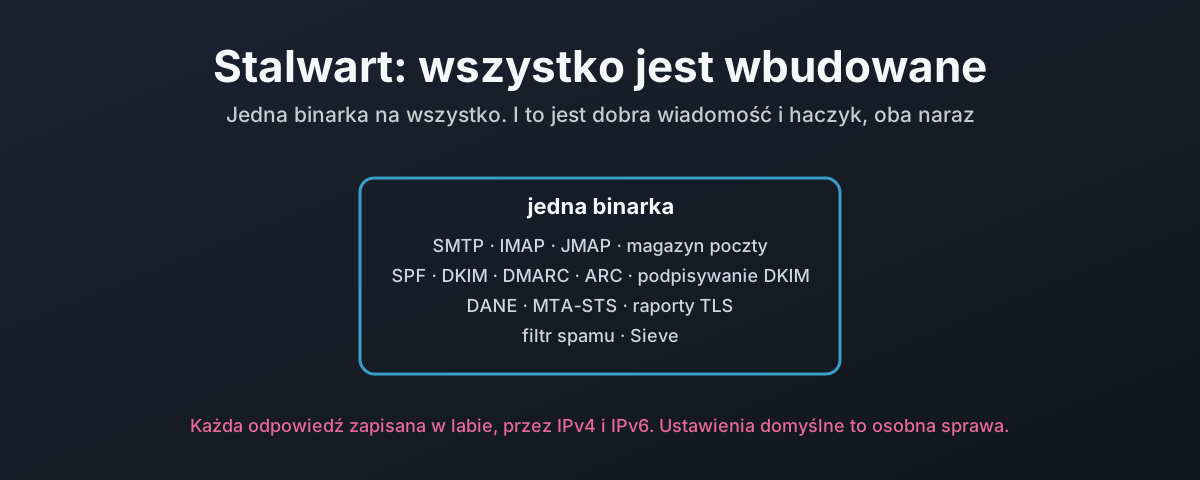
Stalwart to cały serwer pocztowy w jednej binarce: SMTP, IMAP i JMAP, SPF, DKIM, DMARC, ARC, DANE, MTA-STS, raporty TLS, filtr spamu i magazyn poczty, bez miltera do podpinania i bez demona polityk obok. Ten wpis przykłada do niego te same reguły domu co do budowy na Postfiksie i zapisuje w labie każdą odpowiedź. Wszystkie reguły da się włączyć, ale historia siedzi w szczegółach: ustawienia żyją w bazie danych, a nie w pliku, domyślna instalacja przyjmuje tekst jawny i zmanipulowaną fakturę, każda reguła ląduje w innym z czterech mechanizmów konfiguracji, odrzucanie przy błędzie DKIM wymaga skryptu Sieve, bo wbudowane sprawdzenie raportuje zmienioną treść jako neutral, sprawdzenie nieznanego nadawcy działa dopiero po odebraniu całej wiadomości i przy błędzie DNS przepuszcza, a nadawca MTA-STS odbija pocztę przy pierwszej próbie tam, gdzie standard każe odłożyć. Wbudowane to naprawdę mniej do łączenia. To nie to samo co bezpieczne domyślnie.

22 października 2026 · 11 min · 2382 słów · Damien Dye
Łańcuch zaufania biegnący od podpisanej strefy root przez podpisany TLD i kończący się na niepodpisanej domenie drugiego poziomu, z policzonymi liczbami przy każdym kroku

DNSSEC: chroń swój ruch przed fałszerstwem

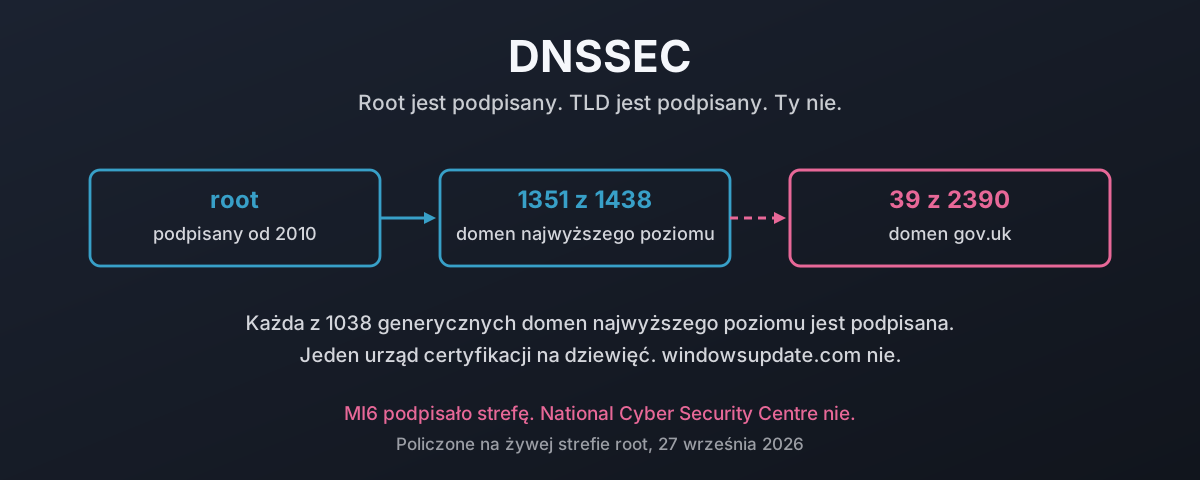
Trudną część DNSSEC skończono lata temu. Licząc na żywej strefie root 27 września 2026, 1351 z 1438 domen najwyższego poziomu ma rekord DS, a podpisany jest każdy z 1038 gTLD. Potem wszystko staje w miejscu. Spis każdej domeny gov.uk z oficjalnego rejestru znajduje 39 podpisanych z 2390, które wciąż się rozwiązują, w tym dziewięć rad parafialnych, a nie ma wśród nich HMRC, NHS, GCHQ ani National Cyber Security Centre. Podpisał jeden urząd certyfikacji na dziewięć. Jedna dystrybucja Linuksa lub BSD na pięć też. windowsupdate.com nie ma żadnego DS. Oto ile naprawdę kosztuje sfałszowana odpowiedź, co robi z nią podpis, dlaczego zwykłe wymówki nie wytrzymują zderzenia z liczbami i czy czterdzieści dwa lata po Mockapetrisie prawdziwy problem polega na tym, że prawie nikt nie rozumie, co DNS naprawdę obiecuje.

27 września 2026 · 43 min · 9720 słów · Damien Dye
Zapytanie o nazwę przechodzące przez stub listener systemd-resolved do cache, walidatora i szyfrowanego transportu, przy czym walidator i szyfrowanie są wyłączone

Resolved: resolver, który już u ciebie działa

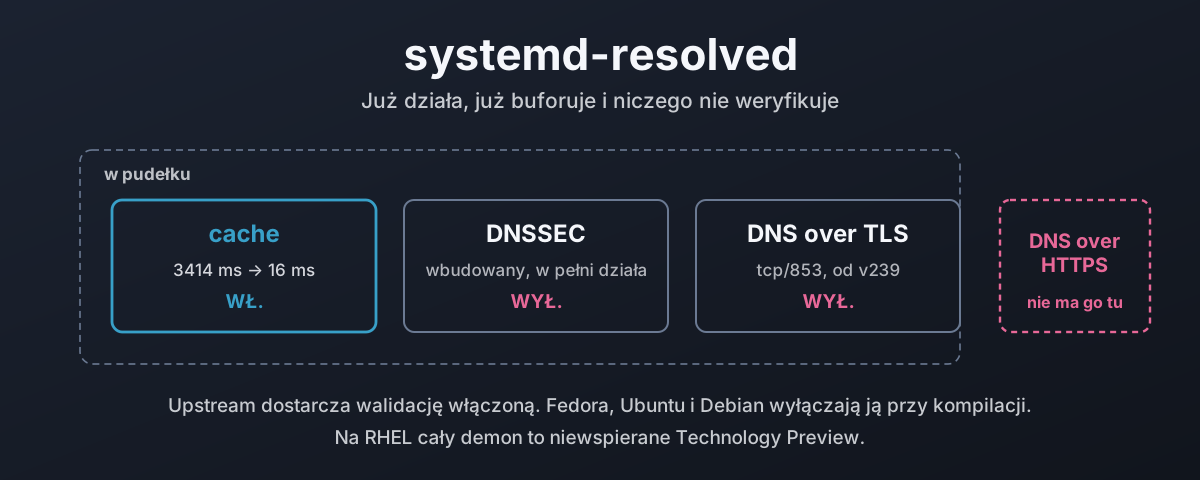
systemd-resolved działa w tej chwili na większości desktopów z Linuksem, buforuje każde zapytanie i nie weryfikuje żadnego. Ten wpis przechodzi ścieżkę rozwiązywania nazw od nss-resolve do dwóch stub listenerów, mierzy, ile cache jest wart na prawdziwej maszynie, włącza DNSSEC i pokazuje trzy werdykty, które może zwrócić, oraz wyjaśnia, czemu walidacja jest domyślnie wyłączona, skoro upstream dostarcza ją włączoną. Potem spis tego, jak mała część sieci jest naprawdę podpisana, DNS over TLS z pułapką trybu ścisłego i oportunistycznego oraz obsługa DNS over HTTPS, o którą proszono od 2018 i która wciąż nie istnieje. Na koniec co dostarczają Fedora, Ubuntu, Debian i rodzina RHEL, jak go podłączyć w każdej z nich i czemu funkcje wyłączone przez twoją dystrybucję to ustawienia domyślne, a nie brakujący kod.

27 września 2026 · 35 min · 7674 słów · Damien Dye

Kto naprawdę kontroluje DNS

Korzeń internetu to plik tekstowy o rozmiarze 1,5 MB, który edytuje i podpisuje jedna amerykańska firma. Kto naprawdę kontroluje DNS, co przekazanie funkcji IANA w 2016 roku zmieniło, a czego nie zmieniło, oraz udokumentowany zapis tego, jak ICANN korzystał z tej kontroli.

25 sierpnia 2026 · 44 min · 9309 słów · Damien Dye
Łańcuch delegacji od korzenia w dół do wewnętrznej strefy Active Directory, z zapisami klientów zamkniętymi w osobnej podstrefie

Samba4 i zabezpieczanie rekordów AD przez DNSSEC

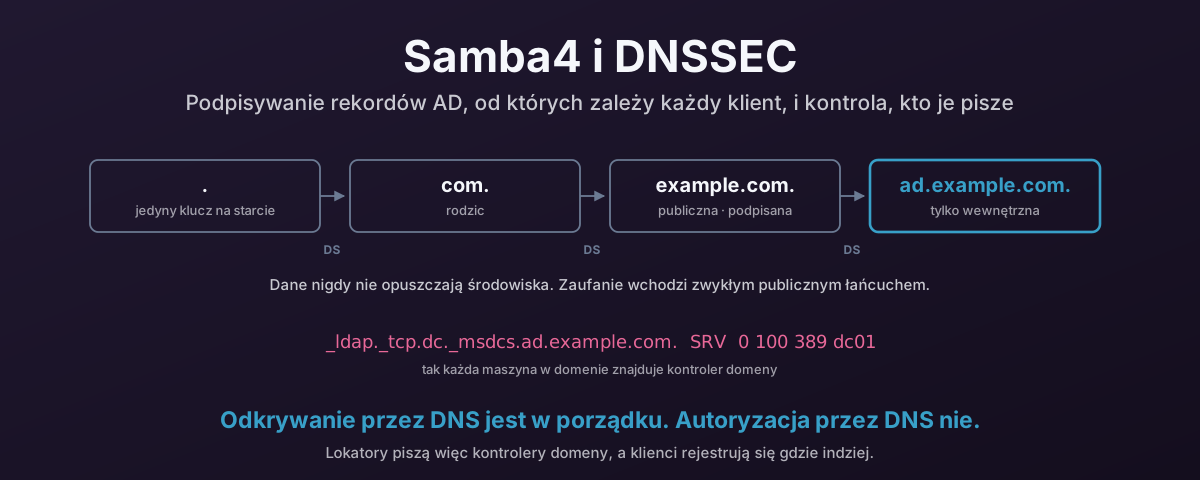
Każda maszyna dołączona do domeny znajduje swój kontroler domeny, pytając DNS o rekord SRV, więc lokatory _msdcs to rekordy najbardziej krytyczne dla bezpieczeństwa, jakie masz. Oto jak porządnie publikować i podpisywać je z DC Samba4: BIND z dlz_bind9 czytający katalog, inline signing, ukryty serwer główny, do którego klienci nigdy nie docierają, i dynamiczne aktualizacje klientów trzymane z dala od strefy z lokatorami. Potem jak zmusić klientów Windows i Linuksa, żeby naprawdę sprawdzali podpisy, bo podpisana strefa, której nikt nie waliduje, zachowuje się dokładnie jak niepodpisana.

24 sierpnia 2026 · 56 min · 11827 słów · Damien Dye