Skip to content
Dwa ustawienia domyślne Proxmox: enlightenments Hyper-V włączane przez typ OS maszyny wirtualnej i mikrokod CPU włączany przez sposób instalacji hosta

Dwa ustawienia domyślne Proxmox VE 9, których możesz nie mieć: enlightenments Hyper-V i mikrokod CPU

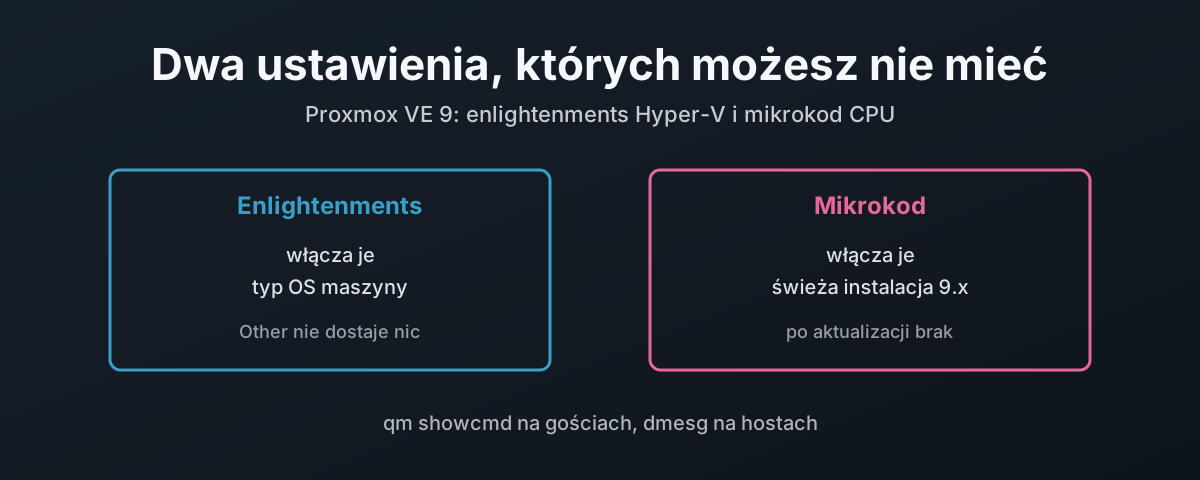
Proxmox VE 9 włącza enlightenments Hyper-V dla gości Fisher-Price OS (Windows) i instaluje mikrokod CPU na nowych hostach, ale tylko jeśli VM dostała typ OS Microsoft Windows, a host pochodzi z instalatora 9.x. Tu jest o tym, co robią enlightenments, jakie dokładnie reguły stosuje qemu-server, żeby je wybrać (zmierzone na żywym hoście 9.2), dlaczego przypinanie wersji maszyny trzyma starsze VM z dala od lipcowej poprawki hv-evmcs z 2026 roku, jakiego buildu pve-qemu-kvm ta poprawka potrzebuje i co każde wydanie QEMU od 10.0 naprawiło dla tych gości, dlaczego ich miejsce jest na q35, a nigdy na i440fx (który kreator wciąż daje większości z nich), o dwóch flagach, które możesz ustawić ręcznie, jak udowodnić, co VM faktycznie uruchamia, skąd bierze się mikrokod (firmware płyty, Debian i własne repozytorium Proxmox), dlaczego host po aktualizacji nie ma go wcale (z węzłem Intela cztery wydania Intela do tyłu jako przykładem), o przebudowie initramfs, którą wywołuje jego instalacja, i starszych jądrach, które ta przebudowa pomija, o awarii RDSEED na Zen 5, która z tego wynika, o włączeniu go, restarcie po kolei w klastrze Ceph i wycofaniu złej aktualizacji.
27 października 2026 · 22 min · 5494 słów · Damien Dye
Zapytanie o nazwę przechodzące przez stub listener systemd-resolved do cache, walidatora i szyfrowanego transportu, przy czym walidator i szyfrowanie są wyłączone

Resolved: resolver, który już u ciebie działa

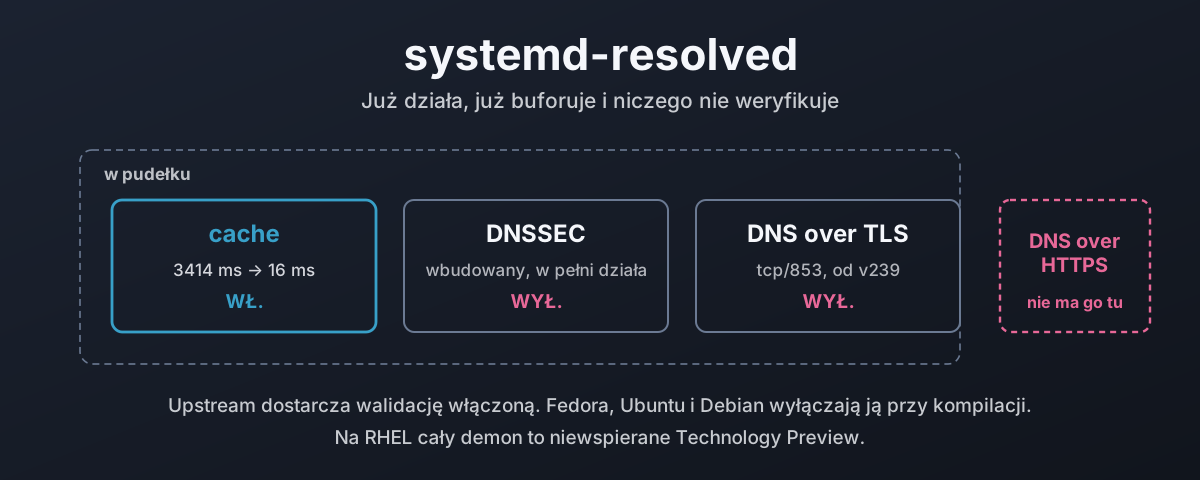
systemd-resolved działa w tej chwili na większości desktopów z Linuksem, buforuje każde zapytanie i nie weryfikuje żadnego. Ten wpis przechodzi ścieżkę rozwiązywania nazw od nss-resolve do dwóch stub listenerów, mierzy, ile cache jest wart na prawdziwej maszynie, włącza DNSSEC i pokazuje trzy werdykty, które może zwrócić, oraz wyjaśnia, czemu walidacja jest domyślnie wyłączona, skoro upstream dostarcza ją włączoną. Potem spis tego, jak mała część sieci jest naprawdę podpisana, DNS over TLS z pułapką trybu ścisłego i oportunistycznego oraz obsługa DNS over HTTPS, o którą proszono od 2018 i która wciąż nie istnieje. Na koniec co dostarczają Fedora, Ubuntu, Debian i rodzina RHEL, jak go podłączyć w każdej z nich i czemu funkcje wyłączone przez twoją dystrybucję to ustawienia domyślne, a nie brakujący kod.

27 września 2026 · 35 min · 7674 słów · Damien Dye