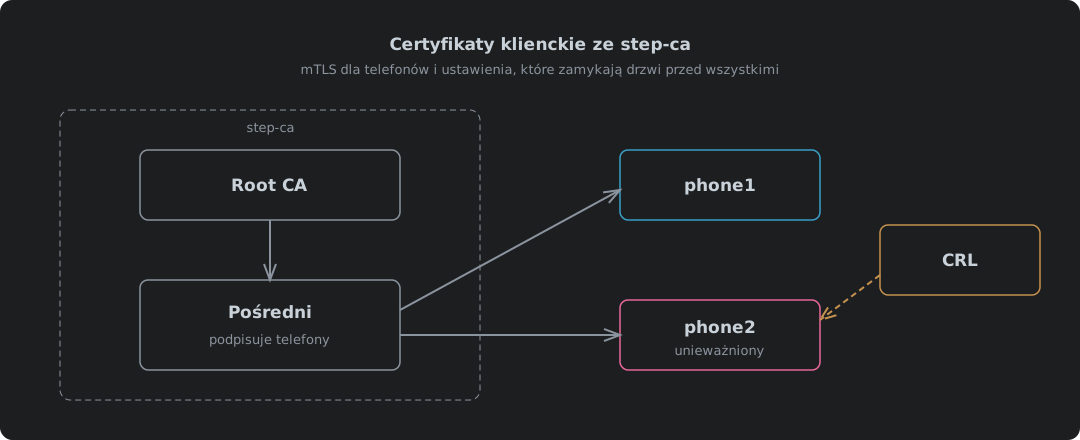
Certyfikaty klienckie ze step-ca i ustawienia domyślne, które zamykają drzwi przed wszystkimi
step-ca 0.30.2 użyte do wystawiania certyfikatów klienckich dla wzajemnego TLS, sprawdzone od początku do końca z nginx 1.30.5 i Caddy 2.11.7. Dlaczego telefony są trudnym przypadkiem, podniesienie w ca.json 24-godzinnego limitu certyfikatu, włączenie CRL, dlaczego kończy się błędem „different CRL scope”, dopóki idpURL i szablon nie dodadzą pasującego punktu dystrybucji, CRL roota, której nginx potrzebuje dla całego łańcucha, publikacja CRL zwykłym HTTP po IPv4 i IPv6, zadanie odświeżające, które nie pozwala przeterminowanej CRL zamknąć drzwi przed wszystkimi, oraz wystawienie, spakowanie, instalacja i unieważnienie certyfikatu telefonu.