Skip to content
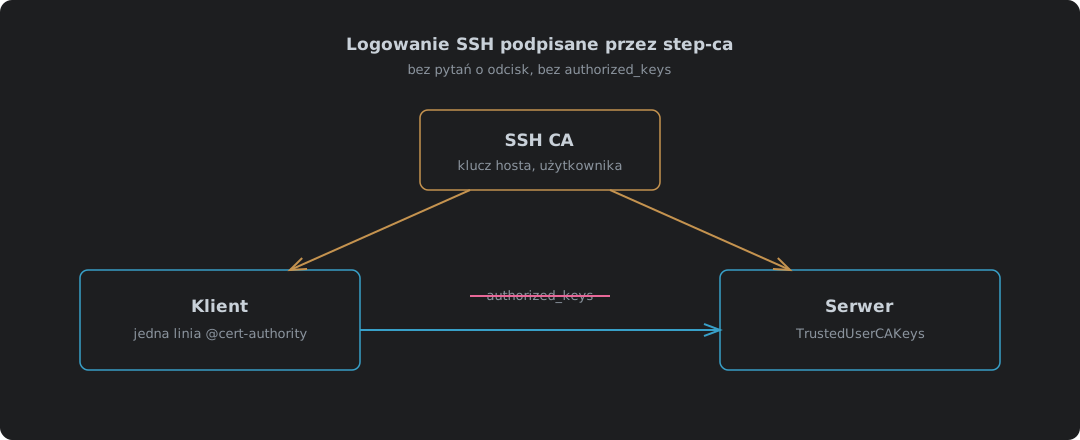
CA SSH w step-ca podpisuje klucz hosta i klucz użytkownika; klient ufa CA hostów, a serwer ufa CA użytkowników, więc żaden z nich nie trzyma listy kluczy

Logowanie SSH podpisane przez step-ca: koniec z authorized_keys

step-ca 0.30.2 jako urząd certyfikacji SSH, przetestowany z OpenSSH 10.0. Dlaczego certyfikaty wygrywają z authorized_keys i zaufaniem przy pierwszym połączeniu, włączenie CA SSH przy pierwszej konfiguracji step-ca, podpisanie klucza hosta (i kolejność argumentów, o którą łatwo się potknąć), dwie linie w sshd_config i jedna linia @cert-authority w known_hosts, 16-godzinny certyfikat użytkownika, cztery testy logowania, w tym zły użytkownik i niezaufany host, odnowienie certyfikatu hosta przez sshpop i miejsca, w których to się sypie.

9 października 2026 · 6 min · 1352 słów · Damien Dye
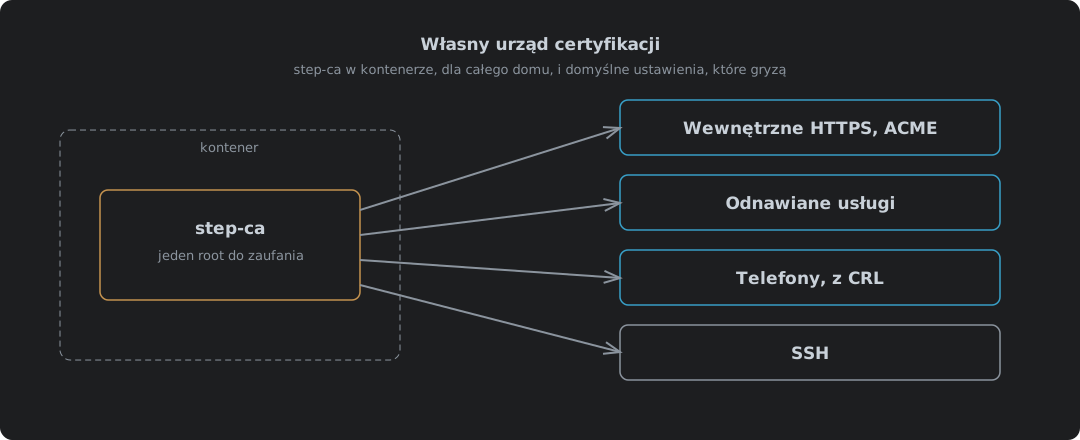
step-ca w kontenerze wystawiający certyfikaty ze swojego pośredniego CA, z listą CRL oznaczającą zgubiony telefon jako unieważniony

Własny urząd certyfikacji: step-ca w kontenerze

step-ca 0.30.2 od Smallstep uruchomiony w kontenerze Podman albo Docker jako urząd certyfikacji dla wszystkiego w domu, wszystko przetestowane. Dlaczego prywatny CA bije certyfikaty self-signed i publiczne dla nazw wewnętrznych, start z włączonymi ACME i SSH, dwa hasła generowane przez obraz i gdzie trafia każde z nich, zaufanie do roota na każdym urządzeniu, wewnętrzne HTTPS dla Caddy albo czegokolwiek, co mówi ACME, i step ca renew dla usług, które tego nie potrafią. Certyfikaty klienckie i SSH mają każdy własny wpis.

9 października 2026 · 7 min · 1537 słów · Damien Dye
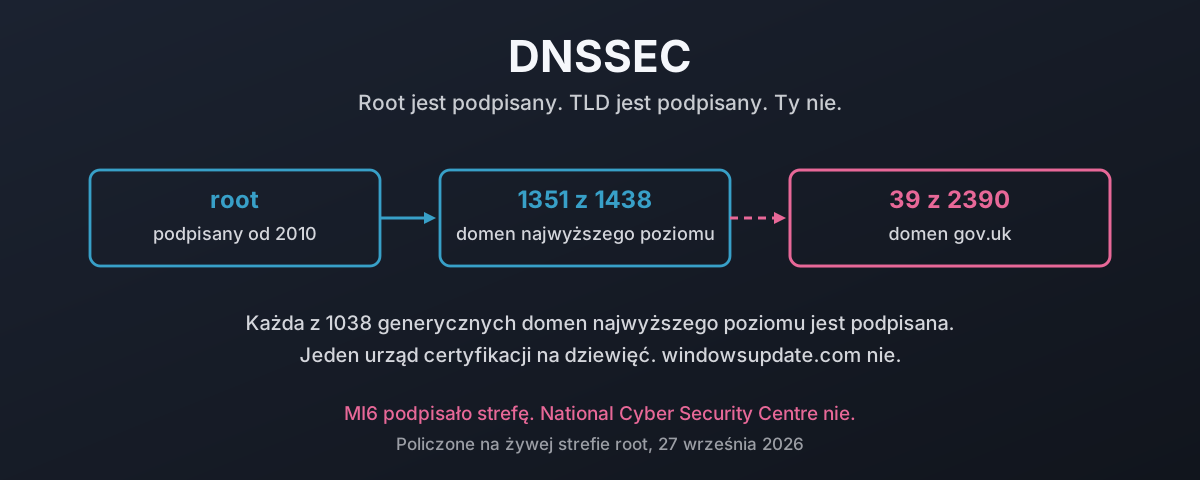
Łańcuch zaufania biegnący od podpisanej strefy root przez podpisany TLD i kończący się na niepodpisanej domenie drugiego poziomu, z policzonymi liczbami przy każdym kroku

DNSSEC: chroń swój ruch przed fałszerstwem

Trudną część DNSSEC skończono lata temu. Licząc na żywej strefie root 27 września 2026, 1351 z 1438 domen najwyższego poziomu ma rekord DS, a podpisany jest każdy z 1038 gTLD. Potem wszystko staje w miejscu. Spis każdej domeny gov.uk z oficjalnego rejestru znajduje 39 podpisanych z 2390, które wciąż się rozwiązują, w tym dziewięć rad parafialnych, a nie ma wśród nich HMRC, NHS, GCHQ ani National Cyber Security Centre. Podpisał jeden urząd certyfikacji na dziewięć. Jedna dystrybucja Linuksa lub BSD na pięć też. windowsupdate.com nie ma żadnego DS. Oto ile naprawdę kosztuje sfałszowana odpowiedź, co robi z nią podpis, dlaczego zwykłe wymówki nie wytrzymują zderzenia z liczbami i czy czterdzieści dwa lata po Mockapetrisie prawdziwy problem polega na tym, że prawie nikt nie rozumie, co DNS naprawdę obiecuje.

27 września 2026 · 43 min · 9720 słów · Damien Dye

Webex szuka twoich certyfikatów na serwerze buildów Cisco

Webex 46.8.0.35631 na Fedorze 44 stoi za żółtym paskiem z napisem „Offline - No internet connection”, a każdy inny program na tej maszynie łączy się z internetem bez problemu. Linia VoIP stanęła w miejscu. Sieć nigdy nie była problemem: Cisco dołącza własny fork OpenSSL i zbudowało go z OPENSSLDIR ustawionym na /workspace/.conan2/p/b/cisco8ee8b59cf93de/p/ssl, katalog, który istnieje w kontenerze buildów i nigdzie indziej, więc biblioteka nie ładuje żadnych kotwic zaufania i każdy handshake się wykłada. Wpis idzie po kolei: czym naprawdę jest ten zepsuty stan, pytanie dostarczonej biblioteki, gdzie jej zdaniem leżą certyfikaty, odtworzenie dokładnego kodu błędu poza Webexem, dlaczego nic cię nie ostrzega, dwie poprawki, które nie działają, i dlaczego, oraz ta, która działa. Potem proces budowania: użyli $ORIGIN dla kodu, a trzy ścieżki danych zostawili bezwzględne, nagłówek RPM podaje ID kontenera, więc kontener już był w pipeline i nigdy nie posłużył do uruchomienia wyniku, pakiet wymaga glibc z 2018 roku, bo nie chcą linkować statycznie, 2,2 GB jest dostarczane dwa razy, a do tego nie ma ani dokumentacji, ani jednego pliku oznaczonego jako konfiguracja. Potem to, jak powinno to być zbudowane, sześć poprawek i jednolinijkowy test, który to wyłapuje. I na koniec zestawienie: Cisco ma 98 wpisów w katalogu CISA podatności wykorzystywanych w praktyce, ustępując tylko Microsoftowi, a ścieżka zaufania, której nikt nie sprawdził, i obejście, którego nikt nie sprawdził, to ta sama porażka przy innej stawce.
15 września 2026 · 37 min · 8021 słów · Damien Dye