Skip to content
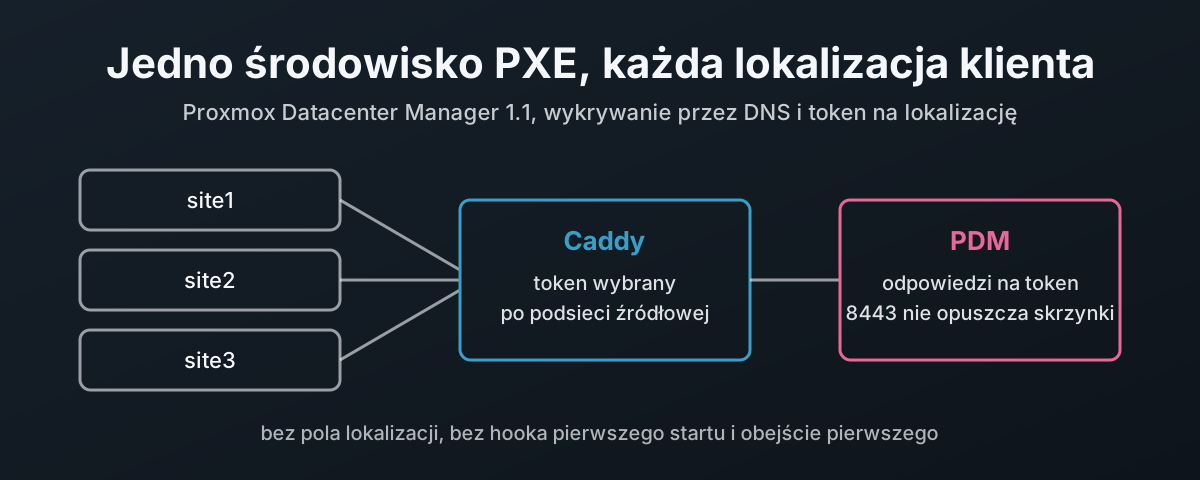
Trzy lokalizacje klientów zasilające jeden Caddy, który każdej podaje jej własny token, przed jednym Proxmox Datacenter Manager

Jedno środowisko PXE dla każdego klienta: instalacje nienadzorowane z Proxmox Datacenter Manager

Proxmox Datacenter Manager 1.1 potrafi serwować pliki odpowiedzi automatycznemu instalatorowi Proxmoksa, co czyni go naturalnym serwerem instalacyjnym dla MSP opiekującego się wieloma lokalizacjami klientów. Przypadek użycia to klient, który chciał, żeby każda lokalizacja była budowana z własnym nazewnictwem, hasłem roota i kluczami SSH, przez wpięcie serwera do właściwego VLAN-u i uruchomienie go, bez zbierania numerów seryjnych i bez pliku odpowiedzi dla każdej maszyny; ten wpis obejmuje tę połowę, która dotyczy rozruchu i instalacji, a dołączanie do klastra zostawia na boku. PDM nie potrafi dopasować odpowiedzi do lokalizacji i nie potrafi dać węzłowi skryptu pierwszego startu, a oba fakty wykazuję na podstawie kodu źródłowego PDM. Mimo to buduję tu jedno środowisko PXE dla każdej lokalizacji: jeden obraz rozruchowy z niesekretnym catch tokenem, wykrywanie przez rekordy DNS TXT, żeby obraz nie zawierał żadnego URL-a, i proxy Caddy, które po podsieci źródłowej podmienia catch token na bearer token danej lokalizacji. Opisuję, jak PDM wybiera odpowiedź, prepare-iso dla iPXE, rekordy DNS, dnsmasq i pętlę iPXE, utwardzony Caddy, który serwuje cały interfejs PDM na 443 przy 8443 zamkniętym przez nftables, logowanie użytego tokenu wyłącznie po nazwie, webhook poinstalacyjny, dodanie Proxmox Backup Server i kompromisy, które zostają.
7 listopada 2026 · 32 min · 7294 słów · Damien Dye
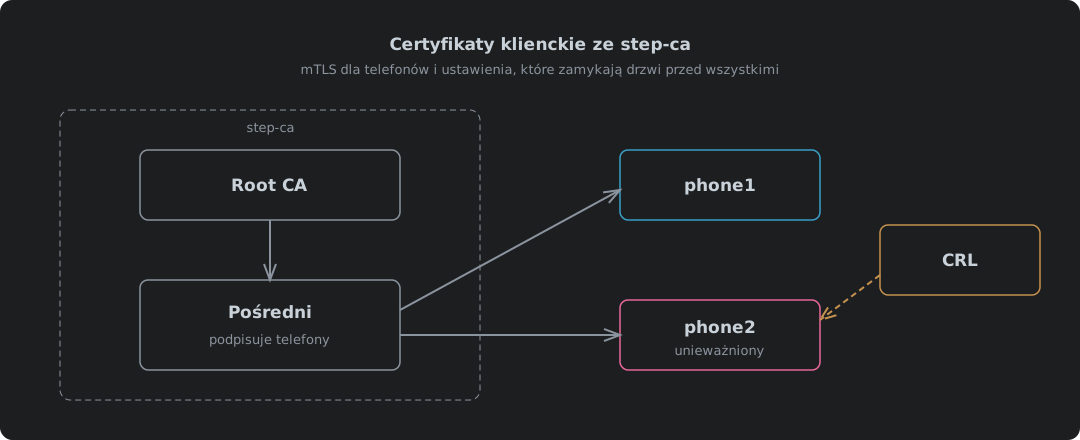
step-ca wystawia telefonom certyfikaty klienckie ze swojego pośredniego CA, a CRL oznacza zgubiony telefon jako unieważniony

Certyfikaty klienckie ze step-ca i ustawienia domyślne, które zamykają drzwi przed wszystkimi

step-ca 0.30.2 użyte do wystawiania certyfikatów klienckich dla wzajemnego TLS, sprawdzone od początku do końca z nginx 1.30.5 i Caddy 2.11.7. Dlaczego telefony są trudnym przypadkiem, podniesienie w ca.json 24-godzinnego limitu certyfikatu, włączenie CRL, dlaczego kończy się błędem „different CRL scope”, dopóki idpURL i szablon nie dodadzą pasującego punktu dystrybucji, CRL roota, której nginx potrzebuje dla całego łańcucha, publikacja CRL zwykłym HTTP po IPv4 i IPv6, zadanie odświeżające, które nie pozwala przeterminowanej CRL zamknąć drzwi przed wszystkimi, oraz wystawienie, spakowanie, instalacja i unieważnienie certyfikatu telefonu.

9 października 2026 · 10 min · 2245 słów · Damien Dye
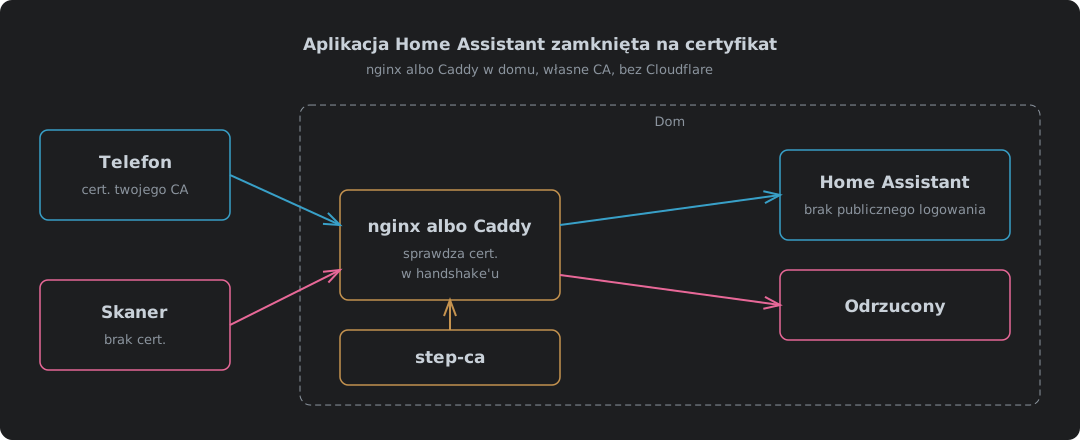
Telefon z certyfikatem z twojego własnego CA przechodzi przez nginx albo Caddy w domu i dociera do Home Assistant, a skaner bez certyfikatu zostaje odrzucony w handshake'u

Aplikacja Home Assistant zamknięta na certyfikat, z nginx albo Caddy i bez Cloudflare

Zamknięcie aplikacji Home Assistant na certyfikat klienta z nginx albo Caddy w domu, ze step-ca jako urzędem certyfikacji zamiast Cloudflare. Co się zmienia, gdy Cloudflare znika ze ścieżki, konfiguracja nginx i konfiguracja Caddy, każda przetestowana bez certyfikatu, z dobrym, z unieważnionym i z przejściem na WebSocket, po IPv4 i IPv6, dlaczego nginx potrafi sprawdzić CRL, a Caddy może tylko trzymać listę dozwolonych, ustawienia zaufanych proxy w Home Assistant, co trzeba zainstalować na telefonie i gdzie to wszystko zawodzi.

9 października 2026 · 9 min · 1971 słów · Damien Dye
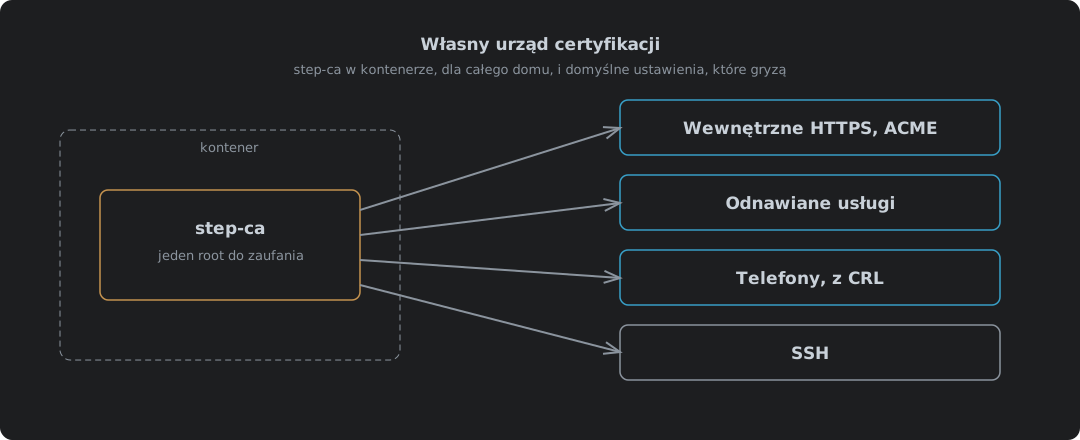
step-ca w kontenerze wystawiający certyfikaty ze swojego pośredniego CA, z listą CRL oznaczającą zgubiony telefon jako unieważniony

Własny urząd certyfikacji: step-ca w kontenerze

step-ca 0.30.2 od Smallstep uruchomiony w kontenerze Podman albo Docker jako urząd certyfikacji dla wszystkiego w domu, wszystko przetestowane. Dlaczego prywatny CA bije certyfikaty self-signed i publiczne dla nazw wewnętrznych, start z włączonymi ACME i SSH, dwa hasła generowane przez obraz i gdzie trafia każde z nich, zaufanie do roota na każdym urządzeniu, wewnętrzne HTTPS dla Caddy albo czegokolwiek, co mówi ACME, i step ca renew dla usług, które tego nie potrafią. Certyfikaty klienckie i SSH mają każdy własny wpis.

9 października 2026 · 7 min · 1537 słów · Damien Dye