Do strony statycznej nie ma się jak włamać
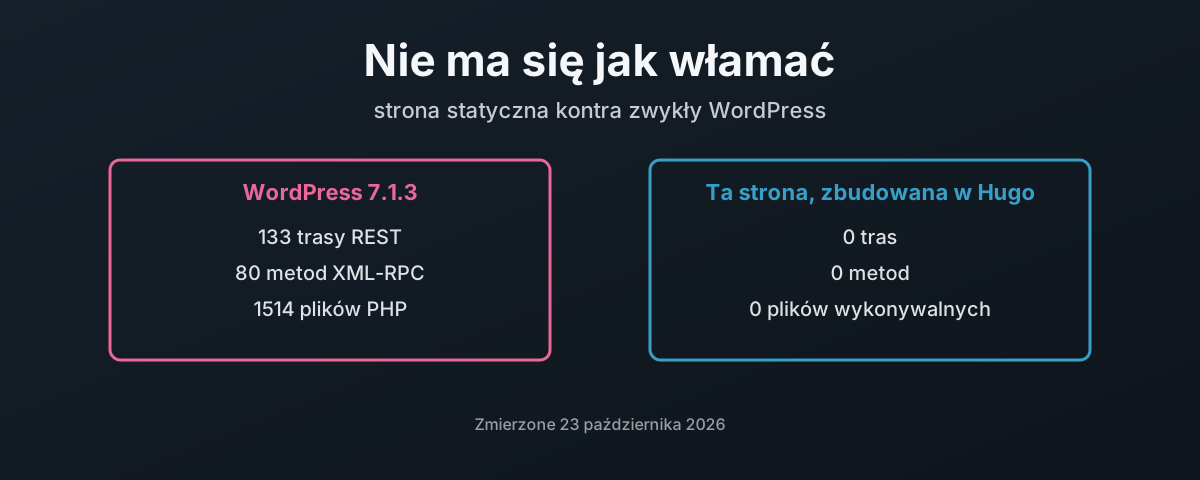
Ten blog jest budowany w Hugo i serwowany jako 6343 zwykłe pliki, a przy żadnym żądaniu nie uruchamia się ani linijka mojego kodu. Naprzeciw niego zwykły WordPress 7.1.3 zmierzony w labie na podmanie: 133 trasy REST, z czego 62 przyjmują zapis, 80 metod XML-RPC, 1514 plików PHP, każdy z jego 3785 plików zapisywalny przez tego samego użytkownika, pod którym działa serwer WWW, i konto bazy danych ze wszystkimi uprawnieniami. Ten wpis liczy obie powierzchnie ataku, wyjaśnia, co model bezpieczeństwa Hugo robi w czasie budowania, przyznaje, dokąd przenosi się ryzyko, gdy przy serwowaniu nic nie działa, łącznie z dwiema lukami w tym, jak budowana była ta strona (jedna jest już załatana), i pokazuje, jak zbudować stronę statyczną offline, raz, i wysłać na serwer wyłącznie gotowe pliki.