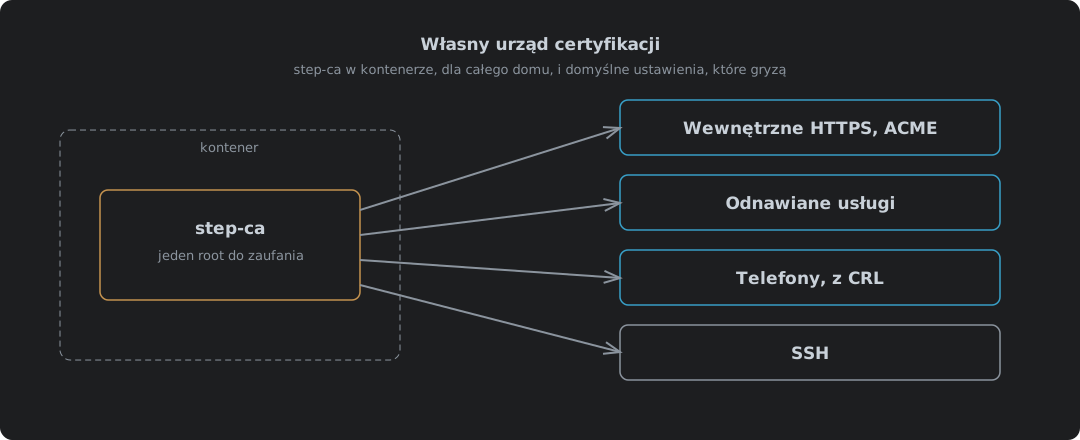
Własny urząd certyfikacji: step-ca w kontenerze
step-ca 0.30.2 od Smallstep uruchomiony w kontenerze Podman albo Docker jako urząd certyfikacji dla wszystkiego w domu, wszystko przetestowane. Dlaczego prywatny CA bije certyfikaty self-signed i publiczne dla nazw wewnętrznych, start z włączonymi ACME i SSH, dwa hasła generowane przez obraz i gdzie trafia każde z nich, zaufanie do roota na każdym urządzeniu, wewnętrzne HTTPS dla Caddy albo czegokolwiek, co mówi ACME, i step ca renew dla usług, które tego nie potrafią. Certyfikaty klienckie i SSH mają każdy własny wpis.