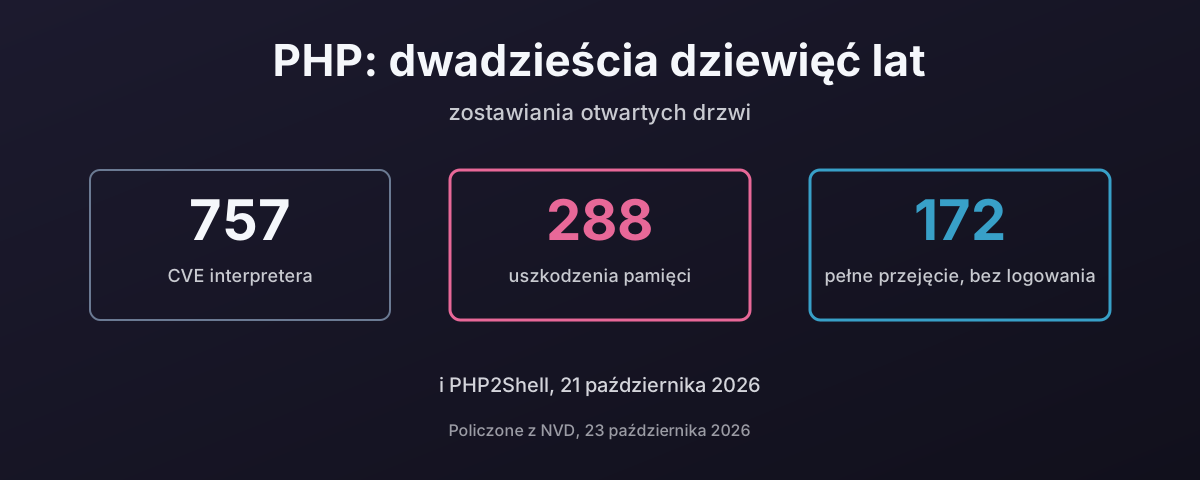
PHP2Shell, w tym tygodniu
21 października 2026 projekt PHP wypuścił naraz cztery wydania, 8.5.12, 8.4.27, 8.3.36 i 8.2.35, żeby naprawić dwie krytyczne luki w samym interpreterze1. Nie w WordPressie. Nie we wtyczce. W PHP.
Obie mają ocenę 9,2 w CVSS 4.0. Obie pozwalają na zdalne wykonanie kodu bez logowania. Badacze, którzy je znaleźli, opisali zasięg wprost: „Every PHP version released in the last decade is affected by at least one of these vulnerabilities, going back to version 5.4.”2
Resztę mówi własny komunikat projektu PHP:
| Co mówi komunikat | Co to znaczy dla ciebie |
|---|---|
| „unauthenticated remote code execution” | nikt nie potrzebuje konta na twojej stronie |
| „risk highest for mod_php” | najpopularniejsza staromodna konfiguracja Apache jest w najgorszym położeniu |
| „before any application code runs” | twój własny kod, choćby najstaranniejszy, nie ma nic do powiedzenia |
| „There are no complete mitigations, updating is the only safe choice.” | żadna zmiana konfiguracji cię nie uratuje |
| „PHP 8.1 and older no longer receive updates” | duża część sieci nie dostanie żadnej poprawki |
I wykorzystywano to, zanim ktokolwiek został poinformowany. Sieć honeypotów Amazona zarejestrowała próbę 17 października, cztery dni przed ujawnieniem3. watchTowr zaobserwował ataki w praktyce 21., a działające proof of concept były publiczne w ciągu kilku godzin od łatki4.
Oba błędy to błędy bezpieczeństwa pamięci. Jeden dotyczy tego, jak interpreter sprząta po wyczerpaniu pamięci. Drugi to use-after-free: pamięć należąca do jednego żądania zostaje zwolniona, a potem znowu odczytana, i następne żądanie na tym samym workerze może ją zobaczyć56. Zapamiętaj ten drugi. Wróci później.
Nic z tego nie jest nowe. Na tym polega sens tego wpisu. PHP2Shell to nie wypadek, który przytrafił się starannemu językowi. To najnowsza strona w historii długiej na prawie trzydzieści lat, a każda liczba w niej jest publiczna.
Jeden proces trzyma wszystko
Od listopada 2014 do kwietnia 2017 byłem inżynierem Linuksa trzeciej linii na platformie chmurowej i hostingowej Pulsant. Częścią tej pracy była konfiguracja środowisk PHP-FPM dla klientów e-commerce i strojenie ich, żeby działały szybko.
Włamania przez PHP były powszechne. Nie od czasu do czasu. Powszechne. I sprowadzały się do dwóch przyczyn: kiepskiego wdrożenia i braku rozdzielenia między frontendem a backendem.
Język sprawia, że to drugie jest ustawieniem domyślnym. Typowa strona w PHP to jeden proces. Szablon strony, logika biznesowa i SQL żyją w tym samym handlerze żądań, często w tym samym pliku. Ten proces działa jako jeden użytkownik systemu operacyjnego. Może przeczytać hasło do bazy danych, bo hasło leży w pliku obok kodu. I zwykle może pisać do własnego katalogu WWW, bo tak działają uploady i aktualizacje.
To nie moja opinia o tym, jak wdraża się PHP. Tak dokumentują to PHP i WordPress.
| Źródło | Co mówi |
|---|---|
| Podręcznik PHP, moduł Apache | kiedy PHP działa jako moduł Apache, „it inherits Apache’s user permissions”, a „a malicious script could access and modify the database, even without a username and password”7 |
| Podręcznik PHP, instalacja z Apache | „The mod_php approach embeds PHP directly into every Apache httpd worker process.”8 |
| WordPress, wp-config | plik „is located in the root of your WordPress file directory and contains … database connection information”9 |
| WordPress, uprawnienia plików | wp-config.php „is initially created with 644 permissions, and it’s a hazard to leave it like that”10 |
| WordPress, hardening | użytkownik bazy danych „only needs” SELECT, INSERT, UPDATE i DELETE, a potem „it is NOT recommended to revoke these privileges”11 |
Przeczytaj jeszcze raz ostatni wiersz. Dostawca mówi ci, jak wyglądałyby minimalne uprawnienia, a potem mówi, żebyś tego nie robił, bo aktualizacje zmieniają schemat.
Porównaj z wersją rozdzieloną. Frontend renderuje strony i nie trzyma żadnych sekretów. Backend to osobna usługa z własnym użytkownikiem, wąskim API i bez prawa zapisu do własnego kodu. Konto bazy danych może robić to, czego potrzebuje backend, i nic więcej. Wytyczne OWASP mówią to samo własnymi słowami: „The application’s backend database should be isolated from other servers”, w „a dedicated internal network segment”12. Własny podręcznik PHP mówi, że aplikacje „should never connect to the database as its owner or a superuser”13.
Nic z tego nie jest egzotyczne. Tak wygląda porządny proces. Tu ma to znaczenie z prostego powodu. W modelu rozdzielonym błąd we frontendzie daje atakującemu frontend. W zwykłym modelu PHP błąd gdziekolwiek daje mu szablony, kod, dane uwierzytelniające i dane, za jednym zamachem.
PHP-FPM pomaga, a własny przewodnik instalacji PHP oznacza go teraz jako zalecany sposób uruchamiania PHP pod Apache8. Jego pule mogą uruchamiać workery „with different uid/gid/chroot/environment”14. Ale pula na stronę to wciąż jedna strona na proces, trzymający wszystko, co ta strona ma. To lepsza ściana między klientami. To nie jest ściana wewnątrz aplikacji.
Miej ten obraz w głowie przez każdą sekcję poniżej. Każdy błąd z tej historii ląduje na tym procesie.
Dwadzieścia dziewięć lat CVE
National Vulnerability Database wymienia każde CVE zgłoszone przeciwko interpreterowi PHP pod jednym identyfikatorem produktu, cpe:2.3:a:php:php. Zapytaj ją, a odpowie: 75715.
Ta liczba to tylko interpreter. Bez WordPressa, bez Drupala, bez wtyczek, bez frameworków. Tylko program, który uruchamia twoje PHP.
| Okres | CVE | Uszkodzenia pamięci | Co się działo |
|---|---|---|---|
| 1997 do 2006 | 93 | 3 | wczesna sieć, mało klasyfikacji |
| 2007 | 114 | 19 | Month of PHP Bugs |
| 2008 do 2014 | 187 | 54 | stałe tło |
| 2015 do 2017 | 208 | 122 | lata unserialize i pamięci |
| 2018 do 2023 | 100 | 63 | mniej, wciąż głównie pamięć |
| 2024 do 2026 | 55 | 27 | w tym oknie ląduje PHP2Shell |
| Razem | 757 | 288 |
Wyróżniają się dwa szczyty. Pierwszy to marzec 2007, kiedy były członek zespołu bezpieczeństwa PHP poprowadził Month of PHP Bugs, ujawniając luki w Zend Engine, rdzeniu PHP i jego rozszerzeniach „on a day by day basis”16. Założył PHP Security Response Team, potem z niego odszedł i powiedział dlaczego: „I dislike the ways bugs are handled”17. Kiedy założyciel zespołu bezpieczeństwa projektu odchodzi i publikuje jeden błąd dziennie, to mówi ci, jak szło w środku.
Drugi szczyt to 2016: 120 CVE, z czego 65 to uszkodzenia pamięci. Więcej o tym niżej.
Liczba dotycząca pamięci to minimum, nie szacunek. NVD oznacza sporą część starszych błędów jako „Other” zamiast typem słabości, łącznie z niektórymi use-after-free z następnej sekcji. Prawdziwa liczba jest wyższa. Używam tej, którą mogę pokazać.
Silnik jest napisany w C
Tu argument o bezpieczeństwie pamięci trzeba przeprowadzić ostrożnie, bo programista PHP całkiem słusznie zauważy, że jego kod nigdy nie wywołuje malloc. Skrypty PHP nie zarządzają pamięcią ręcznie. Nie napiszesz w PHP przepełnienia bufora tak, jak w C.
Nie musisz. Interpreter, który uruchamia twój skrypt, jest napisany w C, a jego rozszerzenia też są napisane w C. Każdy bajt niezaufanych danych, które dostaje twoja strona, każdy nagłówek, każdy upload, każde pole formularza, każde ciasteczko, jest parsowany przez ten kod w C, zanim zobaczy go twój kod. Kiedy ten C jest błędny, twoje staranne PHP nie ma znaczenia. PHP2Shell to udowodnił: komunikat mówi, że atak może zadziałać „before any application code runs”1.
Historia pokazuje, co ten C zepsuł:
| Klasa CWE | Co to jest | CVE interpretera PHP |
|---|---|---|
| CWE-119 | błędy bufora pamięci, ogólne | 93 |
| CWE-125 | odczyt poza zakresem | 50 |
| CWE-190 | przepełnienie liczby całkowitej | 35 |
| CWE-189 | błędy numeryczne, starsze oznaczenie | 33 |
| CWE-416 | use after free | 27 |
| CWE-787 | zapis poza zakresem | 26 |
| CWE-476 | dereferencja wskaźnika null | 20 |
To są te klasy, o których mówią agencje bezpieczeństwa, kiedy mówią o bezpieczeństwie pamięci. W listopadzie 2022 NSA doradziła organizacjom „to consider making a strategic shift from programming languages that provide little or no inherent memory protection, such as C/C++, to a memory safe language when possible”18. W grudniu 2023 CISA, z brytyjskim National Cyber Security Centre wśród współautorów, podała liczbę: „two-thirds of reported vulnerabilities in memory unsafe programming languages still relate to memory issues”19.
Żaden z tych dokumentów nie wymienia PHP. Nie muszą. Wymieniają język, z którego PHP jest zbudowany.
Najgorszym powtarzającym się przykładem jest unserialize(), funkcja, która zamienia zapisany napis z powrotem w obiekty PHP. Miała ten sam rodzaj błędu, w tym samym miejscu, więcej niż raz:
| CVE | Gdzie | Co zapisuje NVD |
|---|---|---|
| CVE-2014-8142 | process_nested_data | use-after-free w unserialize20 |
| CVE-2015-0231 | ta sama funkcja | „exists because of an incomplete fix for CVE-2014-8142”21 |
| CVE-2015-2787 | obsługa __wakeup | use-after-free w unserialize |
| CVE-2016-5771 | SPL, z odśmiecaniem pamięci | use-after-free w unserialize22 |
| CVE-2016-5773 | ZipArchive, z odśmiecaniem pamięci | use-after-free w unserialize |
Podręcznik PHP wie. Jego strona tej funkcji zawiera ostrzeżenie: „Do not pass untrusted user input to unserialize() regardless of the options value of allowed_classes.”23 To język, który mówi ci, że jedna z jego własnych wbudowanych funkcji nie jest bezpieczna dla tego, czym kod WWW zajmuje się przez cały dzień.
Do tego PHP-FPM, menedżer procesów, który własny przewodnik instalacji PHP zaleca zamiast mod_php. W październiku 2019 CVE-2019-11043 pokazało, że „in certain configurations of FPM setup it is possible to cause FPM module to write past allocated buffers … opening the possibility of remote code execution”24. Chodziło o popularną konfigurację nginx. Poprawkę wydano 24 października 201925. CISA dodała to potem do swojego katalogu podatności wykorzystywanych w praktyce, z oznaczeniem, że użyto go w kampaniach ransomware26.
PHP Foundation zleciła porządny audyt bezpieczeństwa kodu źródłowego interpretera i należy jej się za to uznanie. Wyniki, opublikowane 10 kwietnia 2025, wykazały 27 problemów, z czego 17 miało znaczenie dla bezpieczeństwa27. To dobra praktyka i powinna być normą. To także 17 kolejnych, w audycie kodu, który miał już za sobą prawie trzy dekady publicznych zgłoszeń błędów.
Język popełnił te same błędy piętro wyżej
C to jedna warstwa. Język nad nią popełnił ten sam rodzaj błędu w swoim projekcie: ufał danym wejściowym, którym nie miał prawa ufać, i latami nie przestawał.
| Funkcja | Co robiła | Domyślnie wyłączona lub przestarzała | Usunięta | Czas |
|---|---|---|---|---|
register_globals | zamieniała parametry żądania w zmienne skryptu | wyłączona w 4.2.0, 22 kwietnia 200228 | 5.4.0, 1 marca 201229 | dziesięć lat |
| magic quotes | automatycznie, i błędnie, escapowała dane wejściowe | przestarzała w 5.3.0, 30 czerwca 2009 | 5.4.0, 1 marca 201230 | trzy lata |
preg_replace /e | wykonywała zamiennik jako kod PHP | przestarzała w 5.5.0, 20 czerwca 201331 | 7.0.0, 3 grudnia 201532 | dwa i pół roku |
allow_url_include | pozwalała include pobierać kod przez sieć | przestarzała w 7.4.033 | ||
| metadane phar | automatycznie deserializowane przy dostępie do pliku | naprawione w 8.034 | ||
0 == "foobar" | porównanie dawało prawdę | naprawione w 8.035 |
register_globals zasługuje na osobny akapit. Przez lata każdy parametr w żądaniu, powiedzmy ?admin=1, stawał się zmienną w twoim skrypcie, a jeśli twój kod sprawdzał $admin przed jej ustawieniem, atakujący ustawił ją za ciebie. Sam podręcznik PHP nazwał jej wyłączenie „the most controversial change in PHP”29. Dziesięć lat od domyślnego wyłączenia do usunięcia. Tak długo projekt tolerował funkcję, o której wiedział, że jest niebezpieczna, bo jej usunięcie zepsułoby strony.
Przypadek phar to ten sam wzorzec warstwę niżej. W 2018 Sam Thomas pokazał na Black Hat, że zwykłe operacje na plikach ze ścieżką phar:// deserializują metadane podane przez atakującego, przenosząc problem unserialize() do funkcji, których nikt nie uważał za niebezpieczne36. PHP 8.0, pod koniec 2020, przestał robić to automatycznie, „to fix potential security vulnerabilities due to object instantiation, autoloading, etc.”34.
Potem type juggling. Operator == w PHP konwertuje typy przed porównaniem, więc napisy, które wyglądają jak liczby, są porównywane jak liczby. RFC, które naprawiło część tego w PHP 8.0, ujęło to wprost: „This results in many surprising comparison results, the most notable of which is that 0 == “foobar” returns true.”35
Ta poprawka była prawdziwa. Była też częściowa. Oto ten sam test uruchomiony w oficjalnych kontenerach php:7.4-cli i php:8.5-cli, ten drugi w wersji 8.5.12, czyli wydaniu załatanym na PHP2Shell w tym tygodniu, z oboma wynikami obok siebie:
$ php -r 'var_dump(0 == "foobar");'
bool(true)            # 7.4.33
bool(false)           # 8.5.12

$ php -r 'var_dump("0e462097431906509019562988736854" == "0e830400451993494058024219903391");'
bool(true)            # 7.4.33
bool(true)            # 8.5.12
Dwa różne napisy, równe. Oba zaczynają się od 0e, po którym są cyfry, więc PHP czyta oba jako zero razy dziesięć do jakiejś potęgi, a zero równa się zero. Oba mają kształt skrótu MD5. Porównaj zapisany skrót hasła przez == zamiast === albo hash_equals(), a pasować będzie każde wejście, którego skrót przypadkiem zaczyna się w ten sposób. Jest to opisane od lat. Wciąż działa w najnowszym wydaniu.
To cały język w jednym przykładzie. Poprawka, która weszła, połowa problemu zostawiona, a bezpieczna wersja wymaga, żebyś wiedział, że istnieje inny operator.
Shell, prawie co roku
Pytanie, które warto zadać o każdą platformę, to nie to, ile miała błędów. To, jak często ktoś mógł przejąć cały serwer bez hasła i bez tego, żeby ktokolwiek cokolwiek kliknął.
NVD ocenia każde CVE. Przefiltruj 757 pod kątem oceny, która oznacza dokładnie to, atak przez sieć, bez uprawnień, bez interakcji użytkownika, wysoki wpływ na poufność i integralność, a dostaniesz 17215.
172 w 23 z 28 lat, w których w ogóle jest jakieś CVE dla PHP. Tylko pięć jest pustych. Sam 2016 ma ich 65.
Ocena powagi to ocena, nie włamanie. Druga połowa obrazu to więc katalog Known Exploited Vulnerabilities CISA, który wymienia tylko luki z potwierdzonym wykorzystaniem w praktyce26. Z jego 1754 wpisów według stanu na 21 października 2026, 81 to samo PHP albo aplikacje napisane w PHP:
| Rok dodania | PHP i aplikacje w PHP | Cały katalog |
|---|---|---|
| 2021 | 16 | 311 |
| 2022 | 16 | 555 |
| 2023 | 10 | 187 |
| 2024 | 8 | 186 |
| 2025 | 11 | 245 |
| 2026, do 21 października | 20 | 270 |
2026 to już najgorszy rok dla PHP w katalogu, a PHP2Shell jeszcze w nim nie ma. Trzy tegoroczne wpisy dotyczą samego rdzenia WordPressa: dwa dodane 21 lipca i zdalne dołączanie plików 25 września.
| Wpisy KEV, o których wiadomo, że użyło ich ransomware | Co |
|---|---|
| CVE-2019-11043 | przepełnienie bufora w PHP-FPM |
| CVE-2024-4577 | wstrzykiwanie argumentów w PHP-CGI |
| CVE-2021-3129 | Laravel Ignition |
| CVE-2018-7600, CVE-2018-7602 | Drupal |
A katalog mocno zaniża liczby dla PHP. Jest zbudowany wokół amerykańskich systemów federalnych i wymaga CVE plus potwierdzonego wykorzystania. Ma 3 wpisy dotyczące wtyczek WordPressa. Ekosystem wtyczek WordPressa zanotował 11 334 podatności w samym 202537. Te 81 to część, którą ktoś oficjalny zapisał.
WordPress to mnoży
WordPress to 39,6% wszystkich stron internetowych i 58,3% stron, których system zarządzania treścią da się rozpoznać38. PHP jest językiem serwerowym 69,3% stron, na których to widać39. Jakakolwiek jest więc historia PHP, WordPress zanosi ją do bardzo dużej części sieci, a potem dokłada własną.
Rdzeń nie jest głównym problemem. Są nim wtyczki.
| 2024 | 2025 | |
|---|---|---|
| Nowe podatności w ekosystemie WordPressa, Patchstack | 796640 | 11 33437 |
| We wtyczkach | 96% | 91% |
| W rdzeniu | 7 | 6 |
| Nienaprawione przed publicznym ujawnieniem | 33% | 46% |
| Mediana czasu do masowego wykorzystania, mocno atakowane błędy | 5 godzin |
Wordfence, z własną bazą, naliczył 8223 za 2024, wzrost o 68% wobec 2023, i stwierdził, że „Roughly 35% of the vulnerabilities disclosed in 2024 remain unpatched in 2025”41. Różne bazy, różne sumy, ten sam kształt.
Zatrzymaj się na chwilę przy liczbach z 2025. Prawie połowa podatności nie miała poprawki od twórcy w chwili, gdy zostały upublicznione. A dla tych, za którymi atakujący naprawdę idą, mediana od ujawnienia do masowego wykorzystania to pięć godzin. Większość ludzi nie sprawdza aktualizacji wtyczek co pięć godzin. Większość nie może.
Mnożnikiem jest model wtyczek. Bezpieczeństwo strony zależy od najmniej starannego autora czegokolwiek, co jest na niej zainstalowane, a Wordfence stwierdził, że „over one third of developers are unreachable or unresponsive”, kiedy mówi się im o luce41. Patchstack naliczył 1614 wtyczek i motywów wycofanych z repozytorium w 2024 z powodu problemów bezpieczeństwa, których nikt nie naprawił40. A przez model jednego procesu każda wtyczka działa z pełnymi uprawnieniami strony.
Incydentów jest długa lista. Oto te, za którymi stoją źródła pierwotne:
| Rok | Co | Skala |
|---|---|---|
| 2011 | TimThumb, skrypt do obrazków dołączany do wielu motywów, pozwalał atakującym „upload and execute arbitrary PHP code”42 | „many commercial and free themes” |
| 2014 | RevSlider, za kampanią SoakSoak43 | „compromising over 100,000 WordPress sites” |
| 2016 | Mossack Fonseca, kancelaria od Panama Papers: jej strona „may have been breached via a vulnerable version of Revolution Slider”44 | strona działała na podatnej wersji; jak wyciekły dane, nigdy nie wykazano |
| 2017 | Wstrzykiwanie treści przez REST API w WordPressie 4.7.0 i 4.7.1, włączone domyślnie45 | 66 000 podmienionych stron zaindeksowanych przez Google według Sucuri46; 1 893 690 według Wordfence cztery dni później47 |
| 2020 | WP File Manager, wykonanie kodu bez uwierzytelnienia, wykorzystywane, zanim istniała łatka48 | „over 700,000 active installations” |
| 2025 | SureTriggers, tworzenie konta administratora bez uwierzytelnienia49 | „exploitation attempts observed within hours after disclosure” |
Z wierszem z 2016 obchodziłem się ostrożnie. Wordfence wykazał, że strona kancelarii działała na wersji slidera, którą trywialnie dało się wykorzystać. Nie wykazał, że tędy wyniesiono dokumenty, a ja nie zamierzam twierdzić więcej, niż pozwalają dowody.
Jak malware zostaje
Dostanie się do środka to połowa. Druga połowa to zostanie w środku, a PHP to ułatwia z powodu, który prowadzi prosto z powrotem do obrazu jednego procesu.
Interpreter uruchomi każdy plik .php, do którego sięga. Katalog WWW jest zwykle zapisywalny przez tego samego użytkownika, który uruchamia kod. Kiedy więc atakujący ma jakikolwiek sposób na zapisanie pliku, formularz uploadu, błąd we wtyczce, menedżer plików, może zapisać skrypt, który uruchomi się za każdym razem, gdy ktoś go zażąda. To jest web shell: mały plik, siedzący w twojej stronie i przyjmujący polecenia.
CISA od lat mówi, w jakich językach są głównie pisane: „The most commonly observed web shells are written in languages that are widely supported, such as PHP and ASP.”50 Wspólne wytyczne NSA i Australian Signals Directorate nazywają je „a long-standing, pervasive threat that continues to evade many security tools”, trudnym do wykrycia, bo są „easily modified by attackers and often employ encryption, encoding, and obfuscation”51.
Liczby z czyszczenia pokazują, jak często tam są:
| Źródło | Ustalenie |
|---|---|
| Sucuri, 2022, 43 374 wyczyszczone strony | „69.63% of compromised websites were found to have at least one backdoor”; usunięto 1 188 864 backdoory52 |
| Sucuri, 2022 | „90% of credit card skimmers were found in the form of malicious PHP code”52 |
| Sucuri, 2023, 39 594 wyczyszczone strony | „49.21% of compromised websites were found with at least one website backdoor”; WordPress to 95,5% infekcji53 |
| Wordfence, 2024 | „just under one million distinct sites infected with malware”41 |
W najnowszym roku czyszczenia połowa zhakowanych stron wciąż miała więc na dysku drogę powrotną. Przywróć bazę danych, załataj wtyczkę, a atakujący wejdzie z powrotem przez plik, który zostawił.
Nie ma na to sprytnej poprawki. Jest ta nudna, porządna, a NSA ją spisała: „web applications should not have permission to write directly to a web accessible directory or modify web accessible code”51. To jedno zdanie to model rozdzielonych warstw z początku tego wpisu, wypowiedziany przez agencję wywiadowczą.
| Gdzie to się psuje | Mechanizm, który to zatrzymuje |
|---|---|
| użytkownik środowiska uruchomieniowego może pisać do kodu | kod należy do osobnego użytkownika wdrożeniowego, tylko do odczytu dla użytkownika środowiska uruchomieniowego |
| uploady lądują w katalogu WWW | przechowuj uploady „outside of the webroot” albo na innym serwerze54 |
| PHP wykona wszystko w uploadach | żadnego wykonywania skryptów dla ścieżek uploadu na serwerze WWW i „disable per directory configuration overrides on upload directories”54 |
| nikt nie zauważa nowego pliku | monitorowanie integralności plików względem znanej dobrej kopii51 |
| konto bazy danych może wszystko | minimalne uprawnienia dla użytkownika bazy danych13 |
Przewodnik hardeningu WordPressa, dla porządku, w ogóle nie wspomina o blokowaniu uruchamiania PHP w katalogu uploadów11. Dlatego tabela powołuje się zamiast tego na OWASP i NSA.
Zauważ, czego w tej tabeli nie ma. Własnych ustawień zabezpieczających PHP. Podręcznik jest co do nich uczciwy. disable_functions „can be circumvented and should not be considered a sufficient security measure for shared hosting environments”, a open_basedir „is just an extra safety net, that is in no way comprehensive, and can therefore not be relied upon when security is needed”55. Kiedy własna dokumentacja języka mówi ci, że jego pokrętła bezpieczeństwa nie są granicami bezpieczeństwa, uwierz jej. W związku z tym granica musi przyjść spoza procesu.
Nawet do php.net się włamano
Gdyby własna infrastruktura projektu była solidna, można by twierdzić, że ta historia to trudny problem dobrze obsłużony. Włamano się do niej dwa razy.
| Kiedy | Co się stało |
|---|---|
| 22 do 24 października 2013 | „JavaScript malware was served to a small percentage of php.net users”; „two servers were compromised”, metoda „unknown at this time”56 |
| 28 marca 2021 | „two malicious commits were pushed to the php-src repo” pod nazwiskami dwóch głównych deweloperów57 |
Ważny jest ten z 2021. Ktoś wypchnął kod do drzewa źródeł samego języka, podszywając się pod ludzi, którzy go utrzymują. Zostało to wyłapane. Odpowiedź projektu warto zacytować, bo jest właściwa i powiedziana wprost: „maintaining our own git infrastructure is an unnecessary security risk”, a repozytoria przeniesiono na GitHub57.
Należy się uznanie: to była dobra decyzja, podjęta szybko i wyjaśniona otwarcie. Ale spójrz, do czego się przyznaje. Przez lata kanoniczne źródło języka, na którym działa większość sieci, żyło na samodzielnie utrzymywanej infrastrukturze, którą sam projekt uznał za ryzyko, którego nie powinien był ponosić.
Połowa sieci działa na wersji, której nikt nie łata
Wszystko powyżej zakłada, że strona jest aktualna. Ogromna liczba nie jest.
php.net wspiera obecnie cztery gałęzie. 8.2 dostaje tylko poprawki bezpieczeństwa, do 31 grudnia 2026. 8.3, 8.4 i 8.5 to reszta58. Wszystko starsze jest po końcu życia: 8.1 od 31 grudnia 2025, 8.0 od listopada 2023, 7.4 od listopada 202259.
A teraz zmierzony udział tego, co naprawdę działa:
| Bez wsparcia dziś | Bez wsparcia od 1 stycznia 2027 | |
|---|---|---|
| Strony PHP, W3Techs6061 | 48,3% | około 66% |
| Instalacje WordPressa, wordpress.org62 | 34,7% | około 58% |
Samo PHP 7.4, bez wsparcia od prawie czterech lat, to mniej więcej piąta część wszystkich stron PHP, które pokazują swoją wersję. Strona wymagań WordPressa prosi o PHP 8.3, a potem mówi, że WordPress „also works with PHP 7.4+”, zaznaczając, że te wersje „have reached their official End Of Life”63. Dostawca, który wciąż działa na martwej wersji, to dostawca, który postanowił nie zmuszać cię do przejścia.
Dwa uczciwe zastrzeżenia. W3Techs widzi wersję tylko na stronach, które ją ogłaszają. A niektóre dystrybucje Linuksa przenoszą poprawki do starych buildów PHP, więc „bez wsparcia php.net” nie zawsze znaczy „niezałatane”. Ale PHP2Shell jest tego sprawdzianem. Projekt tym razem opublikował łatki źródłowe dla 7.4, 8.0 i 8.11, a ktoś wciąż musi je zbudować, wydać i zainstalować. Na hostingu współdzielonym z wersją, której nikt nie jest właścicielem, tym kimś jest nikt.
Porzuciłem go. Ty też powinieneś rozważyć odejście.
Kiedyś pisałem w PHP. Po Pulsant porzuciłem ten język, z powodu problemów, które powodował, i pracy, którą te problemy generowały. Nie jeden zły incydent. Lata tych samych dwóch przyczyn, na stronie za stroną, a sprzątanie spadało na tego, kto akurat miał dyżur.
Powiem więc wprost. Jeśli wybór należy do ciebie, rozważ odejście od niego. Są dziś do tego lepsze narzędzia, a Go jest tym, które wskazałbym ci najpierw.
Nie dlatego, że jest modne. Dlatego, że domyślnie usuwa większość tego, co liczył ten wpis:
| Zwykła strona w PHP | Usługa w Go | |
|---|---|---|
| Bezpieczeństwo pamięci | silnik napisany w C, 288 CVE z uszkodzeniem pamięci | bezpieczne pamięciowo z założenia; wymieniają je i NSA, i CISA1819 |
| Uruchamianie kodu | parsowany i kompilowany od nowa przy każdym żądaniu, chyba że załadowany jest OPcache, rozszerzenie, które przed 8.5 dodajesz sam; potem uruchamiany przez interpreter napisany w C; JIT od 8.0, domyślnie wyłączony6465 | kompilowane raz, z wyprzedzeniem, do natywnego kodu maszynowego66 |
| Obsługa żądania | serwer WWW przekazuje każde żądanie do interpretera | jedna skompilowana binarka sama odpowiada na HTTP |
| Plik wrzucony do katalogu WWW | plik .php uruchamia się w chwili, gdy ktoś go zażąda | nic nie uruchamia pliku z dysku z powodu jego ścieżki |
| Wyjście HTML | echo pisze surowo; escapowanie to funkcja, o której musisz pamiętać | html/template escapuje domyślnie, według kontekstu67 |
| SQL | prepared statements istnieją w PDO, jeśli ich używasz | udokumentowany sposób przekazuje parametry jako argumenty68 |
| Znane luki w tym, od czego zależysz | dowiadujesz się z wiadomości | govulncheck zgłasza tylko te, które twój kod naprawdę wywołuje69 |
| Gdzie leżą części | kod, konfiguracja i uploady w jednym zapisywalnym drzewie | binarka tylko do odczytu, a konfiguracja i uploady gdzie indziej |
Kompilacja liczy się podwójnie. Jest szybciej: programy w Go „are compiled ahead of time to native machine code”, bez maszyny wirtualnej pod spodem, a jednym z deklarowanych celów projektowych jest „to approach the performance of C for comparable programs”66. I jest bezpieczniej, bo na ścieżce żądania nie ma interpretera parsującego kod w czasie działania i nie ma silnika w C z 757 CVE stojącego między siecią a twoim programem. PHP, zostawiony sam sobie, robi odwrotnie. Bez OPcache ładuje, parsuje i kompiluje każdy skrypt przy każdym żądaniu, niepotrzebnie, tysiące razy na minutę na obciążonej stronie. OPcache istnieje, żeby to zatrzymać, „removing the need for PHP to load and parse scripts on each request”64. Ale nie jest włączony od razu po instalacji. Do 8.4 włącznie to osobne rozszerzenie współdzielone, które ktoś musi załadować przez zend_extension i skonfigurować. Dopiero PHP 8.5 ma go wbudowanego: „The Opcache extension is now always built into the PHP binary and is always loaded”70. Własne RFC projektu dla tej zmiany mówi, że „running PHP in production without OPcache is generally considered a mistake”71. W3Techs daje 8.5 na 4,5% stron PHP 860, więc dla prawie wszystkiego, co dziś działa, lekarstwo na kompilowanie każdego skryptu przy każdym żądaniu wciąż jest dodatkiem, o którym ktoś musiał pamiętać. A nawet załadowany, buforuje kod bajtowy, który uruchomi interpreter w C. Go kompiluje raz, zanim program zobaczy jakiekolwiek żądanie.
Szybciej i bezpieczniej, pod warunkiem że jest porządnie napisane. Ten ostatni warunek to cała treść kolejnych kilku akapitów.
Pakiet szablonów Go streszcza swój projekt w jednej linii: generuje „HTML output safe against code injection”, a „The escaping is contextual, so actions can appear within JavaScript, CSS, and URI contexts.”67 Jego przewodnik po bazach danych jest równie prosty: „You can avoid an SQL injection risk by providing SQL parameter values as sql package function arguments.”68 To są ustawienia domyślne. W PHP to rzeczy, o których musisz wiedzieć, żeby po nie sięgnąć.
Wiersz, który bym podkreślił, to wrzucony plik. Połowa zhakowanych stron, które Sucuri wyczyściło w 2023, wciąż miała backdoor na dysku53, a to działa tylko dlatego, że interpreter uruchomi każdy skrypt, do którego sięga. Skompilowana usługa nie szuka skryptów. Wrzucony plik nie ma się do czego podpiąć.
A teraz część uczciwa, bo język to nie lekarstwo. Go jest bezpieczniejsze pamięciowo, nie doskonale. Jego własny model pamięci mówi, że wyścig danych na wycinku (slice), mapie albo wartości interfejsu „can in turn lead to arbitrary memory corruption”72, a Go dostarcza narzędzie, żeby to wyłapać. Zbuduj z -race albo uruchom go test -race, a binarka zostanie skompilowana z detektorem, który zgłasza wyścig w chwili, gdy się zdarzy. Łapie wyścigi w czasie działania, nie w czasie kompilacji, i „can’t find races in code paths that are not executed”, więc należy do każdego przebiegu testów i pod realistycznym obciążeniem73. PHP nie ma nic podobnego. Trzymanie pamięci jednego żądania z dala od następnego zostaje w całości silnikowi, a PHP2Shell to ten silnik robiący to źle: pamięć zwolniona przez jedno żądanie, odczytana przez następne na tym samym workerze6. Poza tym Go zatrzymuje klasę uszkodzeń pamięci, którą liczył ten wpis, i sprawia, że bezpieczna droga jest łatwą drogą dla dwóch kolejnych. Nie zatrzyma zepsutego sprawdzania logowania, brakującego testu uprawnień ani zapytania sklejonego z napisów, jeśli się przy tym upierasz. Go publikuje też własne komunikaty bezpieczeństwa, przez swoją bazę podatności69. A usługa w Go uruchomiona jako root z zapisywalnego katalogu wciąż jest źle wdrożona.
Zmienia się ustawienie domyślne. Domyślne w PHP to jeden proces, który trzyma wszystko. Domyślne w Go to program, który robi jedną rzecz, czyli rozdzielenie z początku tego wpisu z większością pracy już zrobioną. Jeśli Go nie pasuje do twojego zespołu, drugim wyjściem jest Rust. Oba kompilują się z wyprzedzeniem do kodu natywnego. Rust działa „with no runtime or garbage collector”74, a kompilator i środowisko uruchomieniowe Go są „implemented in Go and assembler, without C” od Go 1.575.
C# i Java też są na liście języków bezpiecznych pamięciowo według agencji18, ale nie są wyjściem z problemu, od którego zaczął się ten wpis. Każdy działa na maszynie wirtualnej napisanej w C++. HotSpot z OpenJDK to „around 3000 C/C++ header and source files, comprising more than 1.2 million lines of code”76, a odśmiecacz pamięci i kompilator JIT .NET to kod źródłowy C++ w drzewie CoreCLR77. To ten sam kształt co PHP: duży natywny silnik między siecią a twoim kodem. A Java z założenia ładuje kod do działającej aplikacji. Jej standardowy class loader istnieje „to load classes and resources from a search path of URLs referring to both JAR files and directories”78, a Log4Shell zamienił to w zdalne wykonanie kodu: atakujący, który kontrolował wiadomość logu, „can execute arbitrary code loaded from LDAP servers”79. Trafiło to prosto do katalogu CISA26. To te same drzwi co w PHP, tylko z większą ceremonią przed nimi.
Wybierz więc Go albo Rust. Najpierw przenieś backend, jeden endpoint naraz, a frontend w PHP zostaw bez niczego wartego kradzieży, dopóki i on nie będzie mógł odejść.
Jeśli wciąż wdrażasz to w ten sposób, czy możesz nazywać się profesjonalistą?
Dowodów powyżej jest tyle, że to przestało być opinią. Oto więc pytanie, zadane wprost. Jeśli wciąż wdrażasz PHP jako jeden proces, który trzyma kod, dane uwierzytelniające i zapisywalny katalog WWW, czy możesz nazywać się profesjonalistą?
To zależy od tego, którą z trzech osób jesteś. A wiedza, którą, nie jest czymś, co ci się przytrafia. Upewnienie się, że wiesz, to twoja praca.
Masz prawdziwe ograniczenie i masz je zapisane. Produkt, od którego zależy firma, istnieje tylko w PHP. Migracja jest wyceniona i jest w budżecie na przyszły rok. W porządku. To profesjonalne, pod warunkiem że powód jest na papierze z datą obok, użytkownik środowiska uruchomieniowego nie może pisać do kodu, uploady nie mogą się wykonywać, konto bazy danych jest przycięte, a PHP2Shell załatałeś w tym tygodniu. Świadomie prowadzisz znane ryzyko, ze ścianami, które możesz wokół niego postawić.
Nikt ci nigdy nie powiedział. Nikt nie pokazał ci tej historii, a tutorial, z którego się uczyłeś, wkładał wszystko do jednego katalogu. To luka, a luki ma każdy. Przestaje być luką w chwili, w której doczytałeś aż tutaj.
Wiesz i mimo to tak budujesz. Widziałeś liczby, albo wystarczająco wiele z nich. Wiesz, że hasło do bazy danych leży w katalogu WWW, a katalog WWW jest zapisywalny. Wdrażasz to tak, bo tak szybciej, bo klient nie zapłaci za lepiej i bo nikt nie kazał ci tego uzasadnić. To ten przypadek, w który celuje to pytanie. Porażką nie jest luka w twojej wiedzy. Jest nią budowanie ponad luką, którą już widziałeś i do której nigdy nie wróciłeś, żeby ją zamknąć.
Każdy kiedyś tam był. Zostawanie tam z wyboru to ta część, której nie da się obronić.
Drzwi zawsze były otwarte
Kiedy czytam tę historię, uderza mnie nie to, że PHP ma błędy. Każdy język ma. Uderza mnie, jak mało z tego było kiedykolwiek zaskoczeniem.
Projekt wiedział, że register_globals jest niebezpieczne, w 2002, a usunął je w 2012. Jego podręcznik mówi ci, żeby nie ufać unserialize(), nie ufać disable_functions, nie ufać open_basedir. Jego własna dokumentacja mówi, że skrypt pod mod_php może dosięgnąć bazy danych bez hasła. Agencje od lat mówią, że język, z którego jest zbudowany, to źródło dwóch trzecich błędów pamięci. Każde ostrzeżenie tam jest, na piśmie, od ludzi, którzy powinni wiedzieć.
A on i tak wygrywał, bo był tani. Tani w hostingu, tani w nauce, tani w sprzedaży klientowi, który chciał stronę na piątek. Jeden katalog, jeden proces, jedno hasło w pliku i strona, która działała. Wyceniony był na plan hostingu współdzielonego. To, ile kosztował, nigdy nie trafiło na fakturę: sprzątanie, backdoory zostawione na dysku, numery kart klientów wyniesione przez złośliwe PHP, pięciogodzinne okno między ujawnieniem a atakiem.
Na to nie mam cierpliwości. Nie na błędy. Na decyzję, podejmowaną raz za razem przez ludzi, którzy wiedzieli lepiej, że tania droga wystarczy, bo nikt nie sprawdzał. Standard to coś, czego trzymasz się, kiedy nikt nie sprawdza. Rozdzielenie frontendu i backendu, kod tylko do odczytu, przycięte konto bazy danych: nic z tego nie jest nowe, nic z tego nie jest drogie, a wszystko to zamieniłoby sporą część incydentów powyżej w nic, o czym warto by pisać.
PHP2Shell to nie koniec tej historii. To po prostu wpis z tego tygodnia. Język go załata, hostingi w końcu wdrożą aktualizację, a udział wersji będzie powoli pełzł w górę, jak zawsze. To, czy następny cię kosztuje, nie zależy od PHP. Zależy od tego, czy postawiłeś ściany, których on ci nigdy nie dał, albo przeszedłeś na coś, co ma je w komplecie.
PHP — News archive 2026, 21st October — „PHP 8.5.12, 8.4.27, 8.3.36 and 8.2.35 fix two critical vulnerabilities that can allow unauthenticated remote code execution”; „We consider the risk highest for mod_php, with a demonstrated exploit where an unauthenticated request can trigger the attack before any application code runs”; „There are no complete mitigations, updating is the only safe choice.” ↩︎ ↩︎ ↩︎
Wiz Research — PHP2Shell — 21 października 2026; „Every PHP version released in the last decade is affected by at least one of these vulnerabilities, going back to version 5.4”; „All of the disclosed vulnerabilities are memory-safety issues”. ↩︎
AWS Security Blog — PHP2Shell exploitation prior to public disclosure in MadPot — próba wykorzystania zarejestrowana 17 października 2026. ↩︎
watchTowr — PHP2Shell FAQ — wykorzystanie zaobserwowane w praktyce 21 października 2026. ↩︎
NVD — CVE-2026-109618 — obsługa błędu braku pamięci zostawia częściowo zainicjalizowane dane żądania, które sprzątanie traktuje jako prawidłowe; zdalne wykonanie kodu. ↩︎
NVD — CVE-2026-109619 — pamięć żądania użyta po zwolnieniu; zdalne wykonanie kodu; dotyczy wersji od 5.4.0. ↩︎ ↩︎
PHP manual — Installed as an Apache module — „When PHP is used as an Apache module it inherits Apache’s user permissions”; „a malicious script could access and modify the database, even without a username and password”. ↩︎
PHP manual — Apache 2.x on Unix systems — „The mod_php approach embeds PHP directly into every Apache httpd worker process.” ↩︎ ↩︎
WordPress — wp-config.php — leży w głównym katalogu WordPressa i zawiera informacje o połączeniu z bazą danych. ↩︎
WordPress — Changing file permissions — wp-config.php „is initially created with 644 permissions, and it’s a hazard to leave it like that”. ↩︎
WordPress — Hardening WordPress — uprawnienia bazy danych, uprawnienia plików; brak wskazówek o blokowaniu wykonywania PHP w uploadach. ↩︎ ↩︎
OWASP — Database Security Cheat Sheet — „The application’s backend database should be isolated from other servers”; wydzielony wewnętrzny segment sieci. ↩︎
PHP manual — Database design — „Applications should never connect to the database as its owner or a superuser.” ↩︎ ↩︎
PHP manual — FastCGI Process Manager — pule, które uruchamiają workery „with different uid/gid/chroot/environment”. ↩︎
NVD CVE API,
virtualMatchString=cpe:2.3:a:php:php— zapytanie z 23 października 2026: 757 CVE. Uszkodzenia pamięci liczone jako CWE-119, 120, 121, 122, 125, 129, 131, 189, 190, 191, 415, 416, 476, 680, 787, 824, 843 lub 908: 288. Pełne zdalne przejęcie liczone jako CVSS 3.xAV:N/PR:N/UI:N/C:H/I:Halbo, gdzie nie ma oceny 3.x, CVSS 2 przez sieć, bez uwierzytelnienia, z całkowitym wpływem na poufność i integralność: 172. ↩︎ ↩︎Month of PHP Bugs, php-security.org, Wayback Machine — „During March 2007 old and new security vulnerabilities in the Zend Engine, the PHP core and the PHP extensions will be disclosed on a day by day basis.” ↩︎
The Register — Stefan Esser interview, 7th February 2007 — założyciel projektu Hardened-PHP, który niedawno odszedł z PHP Security Response Team: „I dislike the ways bugs are handled”. ↩︎
NSA — Software Memory Safety, November 2022, Wayback Machine — „a strategic shift from programming languages that provide little or no inherent memory protection, such as C/C++, to a memory safe language when possible.” Także: „Examples of memory safe language include C#, Go, Java®, Ruby™, Rust®, and Swift®.” ↩︎ ↩︎ ↩︎
CISA and partners — The Case for Memory Safe Roadmaps, December 2023 — współautorstwo m.in. brytyjskiego NCSC; „two-thirds of reported vulnerabilities in memory unsafe programming languages still relate to memory issues.” ↩︎ ↩︎
NVD — CVE-2014-8142 — use-after-free w
process_nested_datapodczas unserialize. ↩︎NVD — CVE-2015-0231 — use-after-free w unserialize, które „exists because of an incomplete fix for CVE-2014-8142”. ↩︎
NVD — CVE-2016-5771 — use-after-free w SPL wywołane przez unserialize i odśmiecanie pamięci. ↩︎
PHP manual — unserialize — „Do not pass untrusted user input to unserialize() regardless of the options value of allowed_classes.” ↩︎
NVD — CVE-2019-11043 — „in certain configurations of FPM setup it is possible to cause FPM module to write past allocated buffers … opening the possibility of remote code execution.” ↩︎
PHP 7 ChangeLog — naprawione 24 października 2019 w 7.3.11, 7.2.24 i 7.1.33, błąd #78599. ↩︎
CISA — Known Exploited Vulnerabilities catalogue — kanał JSON w wersji 2026.10.21, 1754 wpisy; 81 dla PHP albo aplikacji napisanych w PHP według dostawcy i produktu; użycie przez ransomware według zapisu w kanale. ↩︎ ↩︎ ↩︎
The PHP Foundation — PHP core security audit results, 10th April 2025 — „The audit identified 27 issues, with 17 having security implications”. ↩︎
PHP 4 ChangeLog — 4.2.0, 22 kwietnia 2002: „register_globals defaults to ‘off’ now”. ↩︎
PHP manual — Using Register Globals, Wayback Machine — „DEPRECATED as of PHP 5.3.0 and REMOVED as of PHP 5.4.0”; „the most controversial change in PHP”. ↩︎ ↩︎
PHP manual — Magic Quotes, Wayback Machine — „DEPRECATED as of PHP 5.3.0 and REMOVED as of PHP 5.4.0”. ↩︎
PHP manual — Deprecated features in PHP 5.5.x, Wayback Machine — „The preg_replace() /e modifier is now deprecated.” ↩︎
PHP manual — Pattern Modifiers, Wayback Machine —
e„DEPRECATED in PHP 5.5.0, and REMOVED as of PHP 7.0.0.” ↩︎PHP manual — Deprecated features in PHP 7.4 — „The allow_url_include ini directive is deprecated.” ↩︎
PHP manual — Backward incompatible changes in PHP 8.0 — metadane phar „will no longer be automatically unserialized, to fix potential security vulnerabilities due to object instantiation, autoloading, etc.” ↩︎ ↩︎
PHP RFC — Saner string to number comparisons — wdrożone w PHP 8.0; „the most notable of which is that 0 == “foobar” returns true.” ↩︎ ↩︎
Sam Thomas, Black Hat USA 2018 — It’s A PHP Unserialization Vulnerability Jim, But Not As We Know It — operacje na plikach ze ścieżkami
phar://deserializują metadane. ↩︎Patchstack — State of WordPress Security in 2026 — dane za 2025: 11 334 nowe podatności, 91% we wtyczkach, 6 w rdzeniu, 46% nienaprawionych przed ujawnieniem, mediana 5 godzin do masowego wykorzystania. ↩︎ ↩︎
W3Techs — WordPress — „58.3% of all the websites whose content management system we know. This is 39.6% of all websites.” ↩︎
W3Techs — PHP — „PHP is used by 69.3% of all the websites whose server-side programming language we know.” Odczytane 23 października 2026. Wersje główne wśród stron PHP: 8 to 65,3%, 7 to 26,9%, 5 to 7,7%. ↩︎
Patchstack — State of WordPress Security in 2025 — dane za 2024: 7966 nowych podatności, 96% we wtyczkach, 7 w rdzeniu, 33% nienaprawionych przed ujawnieniem. ↩︎ ↩︎
Wordfence — 2024 Annual WordPress Security Report — 8223 podatności, wzrost o 68%; „Roughly 35% of the vulnerabilities disclosed in 2024 remain unpatched in 2025”; „just under one million distinct sites infected with malware”. ↩︎ ↩︎ ↩︎
Mark Maunder — Zero day vulnerability in many WordPress themes, 1st August 2011 — timthumb.php dołączany do „many commercial and free themes”; atakujący mogli „upload and execute arbitrary PHP code”. ↩︎
Sucuri — RevSlider vulnerability leads to massive WordPress SoakSoak compromise, 15th December 2014 — „compromising over 100,000 WordPress sites”. ↩︎
Wordfence — Mossack Fonseca breach, Revolution Slider possible cause, 7th April 2016, Wayback Machine — „may have been breached via a vulnerable version of Revolution Slider”. ↩︎
Sucuri — Content injection vulnerability in WordPress REST API, 1st February 2017 — „allows an unauthenticated user to modify the content of any post or page”; włączone domyślnie w 4.7.0 i 4.7.1. ↩︎
Sucuri — WordPress REST API vulnerability abused in defacement campaigns, 6th February 2017 — „Google alone shows 66,000+ pages compromised”, dla jednej kampanii. ↩︎
Wordfence — Rapid growth in REST API defacements, 10th February 2017, Wayback Machine — liczba podmienionych stron zaindeksowanych przez Google wzrosła „from 1,496,020 to 1,893,690”; wcześniejsze liczenie Sucuri dało 66 000. ↩︎
Wordfence — 700,000 WordPress users affected by zero-day in File Manager plugin, 1st September 2020, Wayback Machine — „a WordPress plugin with over 700,000 active installations”. ↩︎
Patchstack — SureTriggers vulnerability exploited within 4 hours, 10th April 2025 — tworzenie administratora bez uwierzytelnienia; „exploitation attempts observed within hours after disclosure”. ↩︎
CISA — Compromised Web Servers and Web Shells, TA15-314A — „The most commonly observed web shells are written in languages that are widely supported, such as PHP and ASP.” ↩︎
NSA and ASD — Detect and Prevent Web Shell Malware, April 2020, Wayback Machine — „web applications should not have permission to write directly to a web accessible directory or modify web accessible code”; monitorowanie integralności plików jako rozwiązanie awaryjne. ↩︎ ↩︎ ↩︎
Sucuri — 2022 Website Threat Research Report — 43 374 wyczyszczone strony; 69,63% z co najmniej jednym backdoorem; usunięto 1 188 864 backdoory; 90% skimmerów kart w złośliwym kodzie PHP. ↩︎ ↩︎
Sucuri — 2023 Hacked Website and Malware Threat Report — 39 594 wyczyszczone strony; 49,21% z co najmniej jednym backdoorem; WordPress to 95,5% infekcji. ↩︎ ↩︎
OWASP — File Upload Cheat Sheet — przechowuj uploady „outside of the webroot”; „disable per directory configuration overrides on upload directories”. ↩︎ ↩︎
PHP manual — Description of core php.ini directives —
disable_functions„can be circumvented”;open_basedir„can therefore not be relied upon when security is needed”. ↩︎PHP — News archive 2013, 24th October — malware serwowany od 22 do 24 października 2013; dwa serwery przejęte. ↩︎
PHP internals — Changes to Git commit workflow, 28th March 2021 — dwa złośliwe commity wypchnięte do php-src; serwer git.php.net wyłączony, a GitHub stał się kanoniczny. ↩︎ ↩︎
PHP — Supported versions — 8.2 z poprawkami bezpieczeństwa do 31 grudnia 2026; 8.3, 8.4 i 8.5 wspierane. Odczytane 23 października 2026. ↩︎
PHP — Unsupported branches — koniec życia 8.1 31 grudnia 2025, 8.0 26 listopada 2023, 7.4 28 listopada 2022. ↩︎
W3Techs — PHP version 8 — udziały podwersji w PHP 8; połączone z udziałami wersji głównych dają 48,3% stron PHP na niewspieranych wersjach. ↩︎ ↩︎
W3Techs — PHP version 7 — 7.4 to 73,4% stron PHP 7. ↩︎
WordPress — Statistics — wersje PHP stron WordPressa raportujących do wordpress.org; 34,7% poniżej 8.2. Odczytane 23 października 2026. ↩︎
WordPress — Requirements — „PHP version 8.3 or greater”; działa z 7.4+, które „reached their official End Of Life”. ↩︎
PHP manual — OPcache introduction — „OPcache improves PHP performance by storing precompiled script bytecode in shared memory, thereby removing the need for PHP to load and parse scripts on each request.” Do PHP 8.4 rozszerzenie współdzielone ładowane przez
zend_extension. ↩︎ ↩︎PHP manual — OPcache runtime configuration —
opcache.jitdostępne od PHP 8.0.0, domyślnie „disable”. ↩︎Go — Frequently Asked Questions — „Go programs are compiled ahead of time to native machine code”; środowisko uruchomieniowe „does not include a virtual machine”; „One of Go’s design goals is to approach the performance of C for comparable programs”. ↩︎ ↩︎
Go — package html/template — „implements data-driven templates for generating HTML output safe against code injection”; „The escaping is contextual, so actions can appear within JavaScript, CSS, and URI contexts.” ↩︎ ↩︎
Go — Avoiding SQL injection risk — „You can avoid an SQL injection risk by providing SQL parameter values as
sqlpackage function arguments.” ↩︎ ↩︎Go — Vulnerability management — kuratorowana baza podatności; govulncheck „only surfaces vulnerabilities that actually affect you, based on which functions in your code are transitively calling vulnerable functions”. ↩︎ ↩︎
PHP manual — Backward incompatible changes in PHP 8.5 — „The Opcache extension is now always built into the PHP binary and is always loaded. The INI directives opcache.enable and opcache.enable_cli are still honored.” ↩︎
PHP RFC — Make OPcache a non-optional part of PHP — wdrożone w PHP 8.5; „running PHP in production without OPcache is generally considered a mistake”. ↩︎
Go — The Go Memory Model — wyścigi na wartościach wielosłowowych „can in turn lead to arbitrary memory corruption”; ThreadSanitizer przez
go build -racezgłasza wyścigi. ↩︎Go — Data Race Detector — uruchamiaj testy z
go test -race; „The race detector only finds races that happen at runtime, so it can’t find races in code paths that are not executed.” ↩︎Rust — rust-lang.org — „Rust is blazingly fast and memory-efficient: with no runtime or garbage collector”. ↩︎
Go 1.5 Release Notes — „The compiler and runtime are now implemented in Go and assembler, without C.” ↩︎
OpenJDK — The HotSpot Group — „around 3000 C/C++ header and source files, comprising more than 1.2 million lines of code”. ↩︎
dotnet/runtime — src/coreclr — odśmiecacz pamięci (
gc/gc.cpp) i JIT (jit/compiler.cpp) są w C++. ↩︎Java SE 21 — URLClassLoader — „to load classes and resources from a search path of URLs referring to both JAR files and directories”. ↩︎
NVD — CVE-2021-44228 — „An attacker who can control log messages or log message parameters can execute arbitrary code loaded from LDAP servers”; dodane do CISA KEV 10 grudnia 2021. ↩︎