Gdy prosisz o stronę, nic się nie uruchamia
W tym tygodniu projekt PHP wydał poprawki na PHP2Shell, a jego komunikat mówił, że atak może zadziałać „before any application code runs”1. O tym, co to znaczy dla PHP, pisałem w PHP: dwadzieścia dziewięć lat zostawiania otwartych drzwi. Ten wpis jest o drugiej połowie odpowiedzi. A co, jeśli nic się w ogóle nie uruchamia?
Tak właśnie działa ten blog. Kiedy poprosiłeś o tę stronę, żaden mój program nie wystartował, nie czytał bazy danych, nie sprawdzał logowania i nie składał żadnego HTML. Odesłano ci plik, który już istniał. To wszystko.
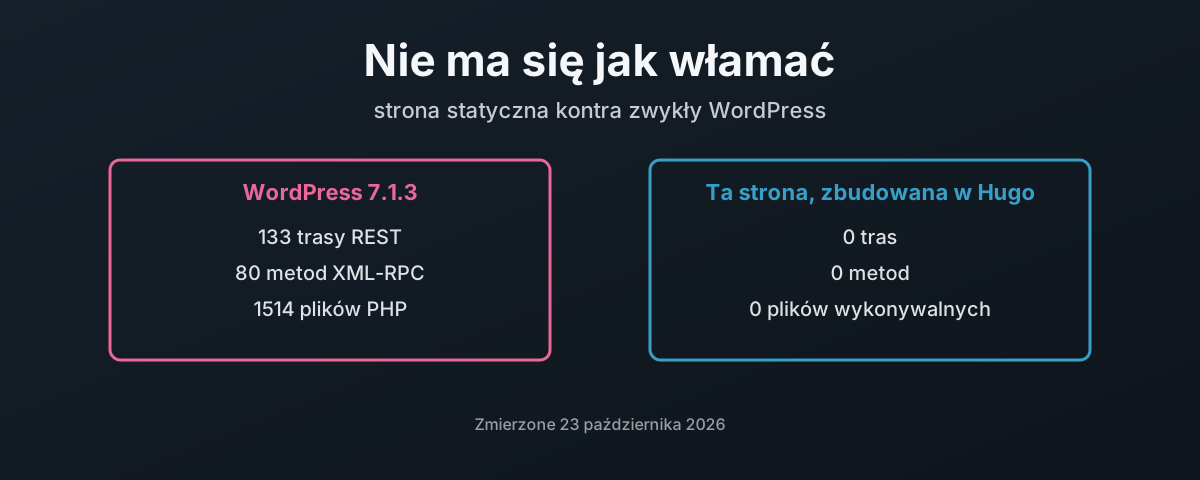
Tak wygląda ta różnica, zmierzona tego samego dnia na zwykłym WordPressie zainstalowanym od zera w labie i na tej stronie w takiej postaci, w jakiej działa teraz:
| Zwykły WordPress 7.1.3 | Ta strona | |
|---|---|---|
| Trasy REST API | 133 | 0 |
| Trasy REST przyjmujące zapis | 62 | 0 |
| Metody XML-RPC | 80 | 0 |
| Pliki wykonywane na serwerze | 1514 PHP | 0 |
| Pliki zapisywalne przez użytkownika serwującego stronę | 3785 z 3785 | żadne: nic nie działa, więc nic nie zapisuje |
| Baza danych | 12 tabel, konto aplikacji ze wszystkimi uprawnieniami | brak |
| Strona logowania | wp-login.php, działa | brak; ta ścieżka zwraca 404 |
| POST, PUT lub DELETE na stronę główną | PHP i tak się uruchamia i renderuje stronę | odrzucone na brzegu sieci z 405; nic się nie uruchamia |
Żadne z tych zer nie jest ustawieniem, które wyłączyłem. To zera, bo rzecz, którą liczą, tu nie istnieje. Nie zaatakujesz strony logowania, której nigdy nie zbudowano.
Co zwykły WordPress wystawia do internetu
Nie chciałem się o to spierać z pamięci, więc to zmierzyłem. Oficjalne obrazy kontenerów wordpress i mariadb, uruchomione w podmanie na mojej własnej maszynie i przypięte do localhosta, zainstalowane bez żadnych dodatków: żadnych wtyczek poza tymi w pakiecie, domyślny motyw, jeden administrator. WordPress 7.1.3 na PHP 8.3.36. Potem policzyłem, na co odpowiada.
Największą pojedynczą powierzchnią jest REST API. Pięć przestrzeni nazw, 133 trasy, 257 par trasa i metoda oraz 62 trasy, które przyjmują jakiś zapis. Trafiło do rdzenia w WordPressie 4.7, „with REST API endpoints for posts, comments, terms, users, meta, and settings”2. A wyłączać go nie wolno: „You should not disable the REST API; doing so will break WordPress Admin functionality that depends on the API being active.”3 Więc zostaje włączone.
| Co jest domyślnie wystawione | Co mówi o tym dokumentacja samego WordPressa |
|---|---|
| XML-RPC, 80 metod | włączone domyślnie od 3.5: „Enable XML-RPC by default, remove Writing Settings option”4 |
| REST API, 133 trasy | „content that is public on your site is generally publicly accessible via the REST API”5 |
| lista użytkowników | GET /wp/v2/users zwraca w widoku domyślnym nazwę wyświetlaną, slug, link i awatar każdego autora6 |
wp-login.php i xmlrpc.php | „xmlrpc.php is a frequent brute‑force target”; „Apply rate limits to /wp-login.php and /xmlrpc.php globally.”7 |
wp-cron.php | „WP-Cron works by checking, on every page load, a list of scheduled tasks to see what needs to be run.”8 |
| edytor motywów i wtyczek | „This is often the first tool an attacker will use if able to login, since it allows code execution.”9 |
Lista użytkowników zasługuje na drugie spojrzenie. W moim labie anonimowe żądanie do tego punktu końcowego zwróciło jedyne konto administratora, z nazwą wyświetlaną i slugiem. Ktoś, kto nigdy się nie zalogował, dowiaduje się, jakie konta ma strona, zanim w ogóle czegoś spróbuje, na świeżej instalacji, z założenia. Nikt nie musiał niczego źle skonfigurować.
Potem pliki. Oficjalny obraz uruchamia Apache jako www-data, a www-data jest właścicielem całego katalogu WWW. Wszystkie 3785 plików, w tym 1514 plików PHP, są zapisywalne przez tego samego użytkownika, który uruchamia kod. Każdy plik. Kod też. wp-config.php, z hasłem do bazy danych w środku, leży w katalogu WWW z uprawnieniami 644. Konto bazy danych, którego używa WordPress, ma ALL PRIVILEGES na swojej bazie.
To jest model jednego procesu z wpisu o PHP, na żywo i bez zmian, prosto z oficjalnego obrazu. To nie jest źle prowadzona strona. To punkt wyjścia, od którego zaczyna każda strona na WordPressie, zanim trafi do niej pierwsza wtyczka.
A większość bierze się właśnie z wtyczek. Patchstack naliczył w 2025 roku 11 334 nowe podatności w ekosystemie WordPressa. „91% of new vulnerabilities were found in plugins, and 9% were found in themes. There were only 6 vulnerabilities reported in the WordPress core.”10 Prawie połowa nie miała poprawki w chwili upublicznienia, a mediana czasu do masowego wykorzystania tych, na których zależało atakującym, wynosiła pięć godzin10.
Co ta strona wystawia do internetu
Ten blog to 6343 pliki. Oto wszystkie, według rodzaju:
| Rodzaj pliku | Liczba | Co to jest |
|---|---|---|
.html | 3486 | strony, w pięciu językach |
.xml | 1576 | kanały RSS i mapy strony |
.svg | 1181 | diagramy, okładki, ikony |
.png | 46 | zrzuty ekranu |
.json | 10 | indeks wyszukiwania i znaczniki buildu |
.js | 4 | małe skrypty, które działają w twojej przeglądarce, nie na serwerze |
.css, fonty i reszta | 40 | style i pliki dołączone do wpisów |
| Wykonywane na serwerze | 0 |
Jest tam kilka plików .py i .sh. To skrypty dołączone do wpisów, do pobrania przez czytelników, i serwer wysyła je jako tekst. Nic na serwerze ich nie uruchamia. Nie ma tam nic, czym dałoby się je uruchomić.
Strona jest wdrożona do Cloudflare jako zasoby statyczne, bez żadnego skryptu Workera. Konfiguracja wdrożenia nie ma punktu wejścia, a dokumentacja Cloudflare mówi, co to oznacza: „The main key is optional for assets-only Workers.”11 Gdy żądana ścieżka pasuje do pliku, „that file will be served” bez wywoływania kodu Workera, a „If no Worker script is present, a 404 Not Found response is returned.”12 Do tego nic nie kosztuje: „Requests to static assets are free and unlimited.”13
Cloudflare to wybór, nie wymóg. Wynik to katalog plików, a serwować go może dowolny serwer HTTPS, który umie wysłać plik: nginx, Caddy, Apache serwujący wyłącznie pliki statyczne albo bucket obiektowy za CDN. Linki są względne, więc ten sam build działa bez zmian z korzenia domeny i z podkatalogu; sprawdziłem to, serwując zbudowaną stronę pod /preview/ i potwierdzając, że wszystkie 592 lokalne odwołania na sześciu stronach się rozwiązują. Zmiana hostingu to skopiowanie katalogu. Jedyny element specyficzny dla Cloudflare to plik _headers; gdzie indziej te same nagłówki trafiają do konfiguracji samego serwera. Przenosi się to, co ważne. Cokolwiek ją serwuje, musi tylko wysyłać pliki, więc nigdy nie musi uruchamiać twojego kodu.
Więc strona na żywo odpowiada tak:
$ for m in POST PUT DELETE; do curl -s -o /dev/null -w "$m %{http_code}\n" -X $m https://blogs.damiendye.uk/en/; done
POST 405
PUT 405
DELETE 405

$ for p in wp-login.php xmlrpc.php wp-admin/ wp-json/; do curl -s -o /dev/null -w "%{http_code} $p\n" https://blogs.damiendye.uk/$p; done
404 wp-login.php
404 xmlrpc.php
404 wp-admin/
404 wp-json/
Nic nie odpowiada. Tak to zaprojektowano.
Nagłówki bezpieczeństwa wychodzą z każdym plikiem ze zwykłego pliku tekstowego _headers w repozytorium, który Cloudflare czyta przy wdrożeniu14. Content Security Policy przywiązuje każdy skrypt, styl, obraz, font i połączenie do tego jednego źródła. Powiem wprost o luce w niej: script-src i style-src wciąż mają 'unsafe-inline', bo motyw wpisuje do strony kilka małych skryptów. To zaległe zadanie w tym pliku i dokładnie tak jest zapisane w repozytorium.
A publikowanie nie potrzebuje drzwi. W WordPressie publikacja to zapis przez HTTP: edytor, REST API i XML-RPC istnieją, bo tak wpisy trafiają na serwer, i każde z nich jest drogą do środka. Tutaj piszę wpis jako plik tekstowy i wypycham go do repozytorium Git, a build wysyła gotowe pliki przez API wdrożeń Cloudflare. Nic, co serwuje stronę, nie przyjmuje zapisu z sieci, bo nic tego nie potrzebuje. Repozytorium jest do tego prywatne. Poproś GitHub o nie bez moich danych logowania, a odpowiedzią jest 404, więc źródła, szkice i historia też nie leżą w internecie.
Powierzchnia ataku to liczba, nie wrażenie
OWASP definiuje powierzchnię ataku jako „the sum of all paths for data/commands into and out of the application, and the code that protects these paths”15 i mówi, że zmniejsza się ją przez „turning off features and interfaces that aren’t being used”15. Brytyjskie National Cyber Security Centre ujmuje to dosadniej: „If would-be attackers can’t reach an interface, they can’t attack it.”16 Jego program Cyber Essentials robi z tego wymóg: „remove or disable unnecessary software (including applications, system utilities and network services)”17.
Policz więc drogi, według tego, czym są, a nie ile ich jest:
| Droga do środka lub na zewnątrz | WordPress | Strona statyczna |
|---|---|---|
| logowanie i zgadywanie haseł | wp-login.php, XML-RPC | brak |
| interfejs administracyjny | /wp-admin/, z edytorem kodu | brak |
| programowalne API | REST i XML-RPC, z zapisem | brak |
| kod po stronie serwera przy każdym żądaniu | rdzeń, motyw, każda wtyczka | brak |
| baza danych | tak, osiągalna ze wszystkich powyższych | brak |
| zapisywalna pamięć na serwerze | uploady, a w zwykłym obrazie wszystko | brak |
| zaplanowane zadania wyzwalane przez odwiedzających | wp-cron.php przy ładowaniu strony | brak |
| cudzy kod, który musisz łatać | każda wtyczka i motyw, na serwerze | narzędzia buildu, poza serwerem |
| co atakujący zyskuje z ukradzionej sesji | stronę | nie ma się do czego zalogować |
Dziewięć wierszy. Po stronie statycznej żaden z nich nie uruchamia kodu na serwerze. Każdy z tego samego powodu. Praca została wykonana, zanim ktokolwiek poprosił o stronę.
Ten przedostatni wiersz to uczciwy haczyk i o nim jest reszta tego wpisu. Strona statyczna wciąż uruchamia kod. Tylko robi to gdzie indziej, raz, przed publikacją.
Jak Hugo pilnuje uczciwości buildu
Hugo to „a static site generator written in Go”18, więc program, który buduje, sam jest kompilowany i bezpieczny pamięciowo, co ma znaczenie po wpisie o PHP. Jego strona o bezpieczeństwie stawia granicę dokładnie tam, gdzie ten wpis: wynik „runs directly in the browser”, ale „during development and site building, the hugo executable itself is the runtime environment.”19 A o serwowaniu wprost: „We have no online production server”19. Dobrze.
W obrębie buildu domyślnie wszystko jest zamknięte. „Hugo’s built-in security policy, which restricts access to os/exec, remote communication, and similar operations, is configured via allowlists. By default, access is restricted.”20
| Domyślne ustawienie Hugo | Co blokuje |
|---|---|
| „No arbitrary commands”19 | szablon nie może wywołać powłoki na maszynie |
exec.allow ograniczone do Sass, Go, Git, Node i PostCSS20 | tylko nazwane narzędzia, ze stałymi flagami |
funcs.getenv ograniczone do ^HUGO_ i ^CI$20 | szablony nie mogą czytać twoich sekretów ze środowiska |
| zdalne pobieranie odrzuca hosty będące adresem IP i localhostem20 | szablon nie sięgnie do twojej własnej sieci |
moduły sprawdzane względem go.sum19 | podmieniona zależność wywala build |
Ta strona celowo poszerza jedno z nich. Dodaje zmienne commitu z CI do funcs.getenv, żeby znacznik buildu pod /en/version.json mógł zapisać, który commit zbudował stronę na żywo. To wybór dokonany i zapisany, a o to w liście dozwolonych chodzi. Tym samym to nie dziura. To decyzja.
Dokąd przenosi się ryzyko: build
Zabierz serwer, a ryzyko nie znika. Przenosi się na to, co buduje pliki. Framework SLSA nazywa oba zagrożenia dokładnie: „build integrity threat”, w którym przeciwnik wprowadza „behavior to an artifact without changing its source code”, oraz „dependency threat”, przez „compromising some other artifact that the former depends on at build time”21.
Ta strona jest w środkowym wierszu i nie będę udawał, że jest inaczej. Buduje się w kontenerze buildu Cloudflare przy każdym pushu do repozytorium. Ten kontener to nie serwer, który ci odpowiada, i znika, gdy build się kończy. Ale na czas buildu powierza mu się wszystko, co trafia na stronę.
A build miał dwie luki, obie znalezione przy pisaniu tego wpisu. Jedna jest załatana. Druga to wybór.
| Luka | Dlaczego to ważne | Stan |
|---|---|---|
| binarkę Hugo brano na wiarę: własne pobieranie w skrypcie nie sprawdzało sumy kontrolnej, a w CI i tak je pomijało i używało kopii zainstalowanej w obrazie buildu Cloudflare | podmieniona binarka zbudowałaby, co by chciała | załatane 23 października 2026: build zawsze sam pobiera Hugo, sprawdza je z opublikowaną sumą SHA-256 wydania22 i odmawia budowania przy niezgodności |
motyw śledzi gałąź master swojego upstreamu przy każdym buildzie | zmiana w upstreamie może zmienić stronę na żywo bez żadnego commitu tutaj | otwarte, z wyboru; poprawką jest przypięcie go do commitu albo przeniesienie do modułu Hugo objętego go.sum19 |
Pierwszą rzecz znajduje się tylko wtedy, gdy czyta się własny skrypt buildu linijka po linijce. Skrypt sprawdzał wersję. Ale ciąg wersji to coś, co binarka mówi sama o sobie. Nie dowodzi niczego o bajtach. Teraz sprawdzane są bajty:
Fetching Hugo Extended 0.167.0...
Hugo verified: sha256 0163f5c3deddac1f494a1629ddc40c65d18de9d5794facd98f7f96ac2c7d8957
A kopia tego samego archiwum z jednym dodanym bajtem jest odrzucana:
Refusing to build: hugo_extended_0.167.0_linux-amd64.tar.gz does not match the release checksum
  expected 0163f5c3deddac1f494a1629ddc40c65d18de9d5794facd98f7f96ac2c7d8957
  got      92682d765d9d34bc53d6f818d56e598d34b5b8267a1cc3b9971da0f53c792251
Motyw to świadomy kompromis, aktualność kosztem powtarzalności, i tak jest zapisany. Ale to dokładnie zagrożenie zależności opisane przez SLSA i uczciwie jest to powiedzieć. Żadna z luk nigdy nie wystawiła strony na żywo na odwiedzającego. Obie były zaufaniem złożonym w buildzie, a wolę je wypisać, niż czekać, aż znajdzie je czytelnik.
Nawet suma kontrolna ma granicę. Dowodzi, że pobrany plik to ten sam plik, który jest na stronie wydania. Nie dowodzi, kto go tam umieścił: wśród plików wydania nie ma podpisów22. To integralność, nie autentyczność, i dziś to najwięcej, co projekt oferuje.
Budowanie offline, raz
Najsurowsza wersja zabiera build z cudzej maszyny. Buduj na maszynie, którą masz i kontrolujesz, sprawdź, co zbudowałeś, i wyślij tylko gotowe pliki. Nic w internecie nigdy nie uruchamia twojego buildu, a hosting nie widzi niczego poza wynikiem.
| Krok | Po co |
|---|---|
| zainstaluj dokładne wydanie Hugo i sprawdź je z opublikowaną sumą SHA-256 | wiesz, która binarka zbudowała twoją stronę |
przypnij motyw i wszystkie moduły do commitów i zacommituj go.sum | build zmienia się tylko wtedy, gdy ty go zmieniasz |
buduj do czystego katalogu wyjściowego, bez --buildDrafts | publikujesz to, co zamierzałeś opublikować |
| zanim wynik wyjdzie z maszyny, poszukaj w nim czegokolwiek wykonywalnego | strona statyczna nie powinna zawierać nic, co serwer by uruchomił |
| wyślij tylko katalog wyjściowy, z danymi uwierzytelniającymi służącymi wyłącznie do wdrożeń | hosting nigdy nie trzyma twoich źródeł, narzędzi ani historii |
| serwuj z hostingu, który przy plikach statycznych nie uruchamia żadnego kodu | przy serwowaniu nie zostaje nic do łatania |
To kilka poleceń, nie projekt. I zmienia to, gdzie atakujący musi być, żeby ci zaszkodzić. Żeby zmienić stronę na WordPressie, potrzebuje jednego żądania do serwera. Żeby zmienić taką stronę, potrzebuje twojej maszyny do budowania. To dużo mniejszy cel, i to taki, który możesz odłączyć od prądu.
Dziesięć tysięcy stron, zmierzone
Powierzchnia ataku to jeden koszt uruchamiania kodu przy każdym żądaniu. Prąd to drugi, dysk trzeci. Więc oba poddałem temu samemu obciążeniu: 10 000 żądań strony głównej, po dziesięć naraz, z tego samego laptopa, zwykłym HTTP po localhoście, żeby żadna strona nie płaciła za TLS. Z jednej strony zwykły WordPress z labu. Z drugiej prawdziwe zbudowane pliki tej strony serwowane przez nginx w kontenerze, bo na brzeg sieci Cloudflare licznika nie założę. Czas CPU zużyty przez każdy kontener odczytywałem z jego cgroup przed każdym przebiegiem i po nim, po trzy przebiegi na stronę.
| 10 000 żądań stron | Zwykły WordPress 7.1.3 | Ta strona na nginx |
|---|---|---|
| Czas CPU, trzy przebiegi | 409 s, 530 s, 575 s | 0,15 s, 0,18 s, 0,19 s |
| Czas CPU na stronę | od 41 do 57 ms | od 15 do 19 µs |
| Stron na sekundę | od 168 do 236 | od 23 679 do 28 044 |
| Pamięć pod obciążeniem | od 302 do 310 MiB, plus 145 MiB na bazę danych | 15 MiB |
| Nieudane żądania | 0 | 0 |
To od dwóch do trzech i pół tysiąca razy więcej czasu procesora na te same dziesięć tysięcy stron. Każda z tych sekund CPU została pobrana z gniazdka i zamieniona w ciepło. Strona statyczna obsłużyła wszystkie 10 000 mniej więcej w takim czasie procesora, jaki WordPress zużył na trzy albo cztery swoje strony.
Dysk mówi to samo:
| Na dysku i w pamięci | Zwykły WordPress | Ta strona |
|---|---|---|
| Obrazy kontenerów potrzebne do uruchomienia | 803 MB WordPress, 334 MB MariaDB | 166 MB nginx albo nic na Cloudflare |
| Sama strona | 115 MB katalogu WWW, dla pustej strony | 114 MB, pięć języków, każdy wpis i diagram |
| Baza danych | 163 MB plików z 0,72 MB danych | brak |
| Pamięć w spoczynku | 170 MiB, plus 139 MiB na bazę danych | 13 MiB |
Liczby WordPressa to świeża instalacja z jednym przykładowym wpisem. Liczby statyczne to cały ten blog.
Gwoli uczciwości wobec WordPressa: wtyczka cache’ująca całe strony zamknęłaby sporą część różnicy w CPU. Ale spójrz, czym jest ta poprawka. To statyczna kopia każdej strony postawiona przed PHP, żeby PHP się nie uruchamiało. Lekarstwem jest dokładnie to, za czym ten wpis się opowiada, przykręcone z boku do tego, przeciw czemu się opowiada, a strona logowania, API i baza danych dalej stoją za nim.
Z czego rezygnujesz
Uczciwa lista, bo strona statyczna nie jest właściwym narzędziem do wszystkiego:
| Rezygnujesz z | Co robi zamiast tego ta strona |
|---|---|
| komentarzy | brak; czytelnicy mogą napisać maila |
| wyszukiwania po stronie serwera | indeks JSON budowany razem ze stroną, przeszukiwany w twojej przeglądarce |
| formularzy wysyłanych na serwer | brak |
| logowania i stref dla członków | brak; wszystko tutaj jest publiczne |
| edycji w przeglądarce | wpisy to pliki tekstowe w repozytorium git |
| natychmiastowej publikacji bez buildu | build trwa minutę albo dwie |
Jeśli potrzebujesz sklepu, strefy dla członków albo kont użytkowników, potrzebujesz czegoś, co działa na serwerze, i ten wpis nie twierdzi inaczej. Twierdzi, że blog, strona wizytówka albo zestaw dokumentacji niczego takiego nie potrzebuje. Większość stron na WordPressie to jedno z tych trzech. Bądź uczciwy co do tego, czym jest twoja.
Zbuduj raz i serwuj martwe
Najbardziej uderza mnie, ile ryzyka dźwiga się bez żadnego powodu. Strona firmowa, która zmienia się dwa razy w roku, a działa na niej baza danych, strona logowania, API z 62 zapisywalnymi trasami i uruchamiacz zaplanowanych zadań, który odpala się przy każdej wizycie. Wszystko po to, żeby wyprodukować ten sam HTML co wczoraj. Codziennie.
To nie jest decyzja techniczna. To nawyk, i to nawyk, za który ktoś wystawia fakturę. Hosting, wtyczki, dodatki bezpieczeństwa, sprzątanie, gdy coś pójdzie nie tak. Wyceniony jest jako zarządzany plan WordPressa. Kosztuje każdą z tych dróg trzymaną otwartą, łataną i pilnowaną, dla treści, która mogła być katalogiem plików.
Standard, jakiego trzymam się przy tej stronie, jest prosty. Nie działa nic, co nie musi. Każda luka jest zapisana tam, gdzie następna osoba ją znajdzie, łącznie z dwiema w buildzie, a jedna z nich jest już zamknięta. Nie chodzi o spryt. Standard to to, czego się trzymasz, gdy nikt nie sprawdza, a bloga nikt nie sprawdza aż do dnia, w którym zacznie serwować cudzy kod.
Więc zbuduj raz, sprawdź, co zbudowałeś, i serwuj martwe. Cokolwiek zostało do zaatakowania, jest na twojej maszynie, tam gdzie jego miejsce.
PHP — News archive 2026, 21st October — „We consider the risk highest for mod_php, with a demonstrated exploit where an unauthenticated request can trigger the attack before any application code runs”. ↩︎
WordPress 4.7 release notes — „WordPress 4.7 comes with REST API endpoints for posts, comments, terms, users, meta, and settings.” ↩︎
WordPress REST API Handbook — Frequently Asked Questions — „You should not disable the REST API; doing so will break WordPress Admin functionality that depends on the API being active.” ↩︎
WordPress 3.5 release notes — „Enable XML-RPC by default, remove Writing Settings option”. ↩︎
WordPress REST API Handbook — „content that is public on your site is generally publicly accessible via the REST API”. ↩︎
WordPress REST API reference — Users —
GET /wp/v2/users, kontekst domyślny „view”; name, slug, link, avatar_urls w kontekście view. ↩︎WordPress — Brute force attacks — „xmlrpc.php is a frequent brute‑force target”; „Apply rate limits to /wp-login.php and /xmlrpc.php globally.” ↩︎
WordPress Plugin Handbook — Cron — „WP-Cron works by checking, on every page load, a list of scheduled tasks to see what needs to be run.” ↩︎
WordPress — Hardening WordPress — edytor w kokpicie „is often the first tool an attacker will use if able to login, since it allows code execution.” ↩︎
Patchstack — State of WordPress Security in 2026 — dane za 2025: 11 334 nowe podatności; 91% we wtyczkach, 9% w motywach, 6 w rdzeniu; 46% bez poprawki na czas ujawnienia; mediana 5 godzin do masowego wykorzystania. ↩︎ ↩︎
Cloudflare — Wrangler configuration — „The main key is optional for assets-only Workers.” ↩︎
Cloudflare — Workers static assets — pasujący plik „will be served” bez wywoływania kodu Workera; „If no Worker script is present, a 404 Not Found response is returned.” ↩︎
Cloudflare — Static assets billing and limitations — „Requests to static assets are free and unlimited.” ↩︎
Cloudflare — Static assets headers — nagłówki ustawiane przez „a plain text file called _headers”. ↩︎
OWASP — Attack Surface Analysis Cheat Sheet — „the sum of all paths for data/commands into and out of the application, and the code that protects these paths”; zmniejsza się ją przez „turning off features and interfaces that aren’t being used”. ↩︎ ↩︎
NCSC — Making compromise difficult, 2.2 Reduce attack surface — „If would-be attackers can’t reach an interface, they can’t attack it.” ↩︎
NCSC — Cyber Essentials: Requirements for IT infrastructure v3.2 — „remove or disable unnecessary software (including applications, system utilities and network services)”. ↩︎
Hugo — Introduction — „Hugo is a static site generator written in Go, optimized for speed and designed for flexibility.” ↩︎
Hugo — Security model — „during development and site building, the hugo executable itself is the runtime environment”; „We have no online production server”; „No arbitrary commands”; niezgodność sumy kontrolnej w go.sum wywala build. ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
Hugo — Configure security — „By default, access is restricted”; domyślne listy dozwolonych dla exec, getenv i http. ↩︎ ↩︎ ↩︎ ↩︎
SLSA v1.2 — Threats — zagrożenie integralności buildu: „behavior to an artifact without changing its source code”; zagrożenie zależności: „compromising some other artifact that the former depends on at build time”. ↩︎
Hugo v0.167.0 release — 36 plików, w tym
hugo_0.167.0_checksums.txt(SHA-256); brak plików podpisu, SBOM i atestacji. ↩︎ ↩︎