Ile naprawdę kosztuje Azure Virtual Desktop
Azure Virtual Desktop dostarcza pulpit Windows w przeglądarce. To naprawdę robi i to działa. Pytanie brzmi, ile kosztuje utrzymanie tego w działaniu.
Cena z cennika nie jest ceną. Stos licencji Microsoftu dla AVD wygląda mniej więcej tak1:
- Licencja Microsoft 365 obejmująca uprawnienie do Windows Enterprise: E3 albo E5, ewentualnie odpowiednik Business Premium
- Moc obliczeniowa Azure pod pulpitem: VM rozliczana za godzinę albo instancja zarezerwowana rozliczana za miesiąc
- Storage Azure na dysk systemowy i profil użytkownika
- Sieć Azure na ruch między pulpitem a całą resztą
- Opcjonalnie Microsoft Entra ID P1 albo P2 dla polityk dostępu warunkowego
Windows 365 Cloud PC upraszcza rozliczenie do stałej kwoty za użytkownika na miesiąc, ale ta kwota nie jest mała. Konfiguracja 2 vCPU / 8 GB / 128 GB, czyli skromny pulpit biurowy, to £35,60 za użytkownika na miesiąc2. Dodaj GPU, a skacze do £269,40 w poziomie GPU Standard. Pomnóż przez liczbę pracowników i masz poważną pozycję w budżecie, co miesiąc, na zawsze.
To jest produkt, który ten wpis zastępuje.
Jak wygląda stos zastępczy
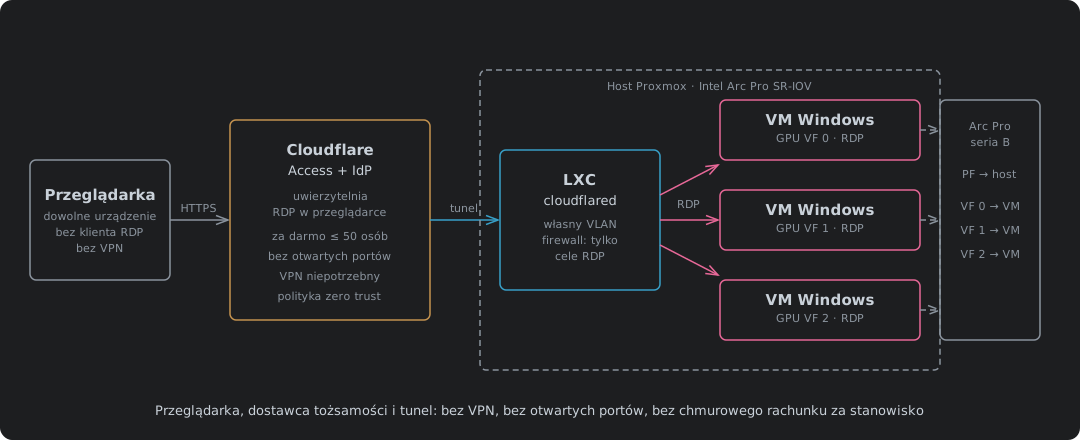
Trzy warstwy, każda niezależna, żadna nie rozliczana za stanowisko:
Warstwa GPU to konfiguracja Intel Arc Pro SR-IOV z poprzedniego wpisu. Jedna karta Arc Pro dzieli się na sprzętowe funkcje wirtualne przez standardowe PCIe SR-IOV: bez licencji vGPU, bez subskrypcji NVIDIA. Każda maszyna Windows dostaje własną VF i własny pulpit akcelerowany przez GPU. Liczbę stanowisk wyznacza karta, a nie serwer licencji.
Warstwa dostępu to Cloudflare Access z RDP renderowanym w przeglądarce. Użytkownik otwiera URL w dowolnej przeglądarce, uwierzytelnia się u twojego dostawcy tożsamości, a Cloudflare renderuje sesję RDP bezpośrednio w karcie przeglądarki. Bez zainstalowanego klienta RDP. Bez VPN. Bez portów wystawionych do internetu. Access federuje się z dowolnym dostawcą OAuth albo OIDC, w tym z dostawcami on-prem, takimi jak Keycloak czy Authentik, postawionymi na twoim istniejącym Active Directory, czy to Samba 4 AD, czy kontroler domeny Windows. Katalog dalej robi to, co już robi: konta użytkowników, zasady grupy, maszyny wirtualne w domenie. Keycloak albo Authentik federuje się z nim i dokłada warstwę OAuth/OIDC i MFA, której potrzebuje Cloudflare Access. Płaszczyzna tożsamości zostaje na twoim własnym sprzęcie. Subskrypcja Entra ID nie jest potrzebna. Cloudflare Access zajmuje się tym, co dzieje się potem: kontroluje, do czego uwierzytelniony użytkownik może dotrzeć w twojej sieci, czyli do których aplikacji, jakimi protokołami i do których hostów. Pulpit jest za tunelem Cloudflare i nieosiągalny skądkolwiek inaczej niż przez politykę Access, a polityka decyduje zarówno o tożsamości, jak i o zakresie.
Warstwa tunelu to proces cloudflared działający w kontenerze LXC na Proxmoxie, na własnym VLAN-ie: /30 dla IPv4 z własnym dedykowanym prefiksem IPv6, nic więcej w domenie rozgłoszeniowej. Firewall Proxmoxa kontroluje, do czego LXC może dotrzeć, a odpowiedź jest krótka: TCP 3389 do maszyn z pulpitami i nic poza tym. Jeśli punkt końcowy tunelu zostanie przejęty, zasięg szkód to jeden kontener na poza tym pustym VLAN-ie, a jedyne, z czym może rozmawiać, to to, na co firewall już pozwala. To dużo mniejsza powierzchnia niż koncentrator VPN, który rozdaje routowaną podsieć.
Cloudflare Zero Trust jest darmowy do 50 użytkowników3. Płacisz od 51. użytkownika. Azure Virtual Desktop liczy od pierwszego stanowiska.
Architektura
Ścieżka, którą idzie sesja pulpitu:
- Użytkownik otwiera
https://vdi.example.comw dowolnej przeglądarce, na dowolnym urządzeniu - Cloudflare Access przechwytuje żądanie i przekierowuje do twojego dostawcy tożsamości: Keycloak albo Authentik sfederowany z twoim Active Directory
- Dostawca OAuth weryfikuje tożsamość użytkownika w AD i obsługuje MFA
- Access ocenia politykę: dostawca potwierdził, kim jest użytkownik, a Access decyduje, do czego może dotrzeć w twojej sieci
- Cloudflare zestawia sesję RDP przez tunel do docelowej maszyny
- Sesja RDP jest renderowana w przeglądarce: bez klienta, bez wtyczki, bez pobierania
- Tunel kończy się w kontenerze LXC na hoście Proxmox, na zamkniętym VLAN-ie
- LXC przekazuje RDP do maszyny Windows, która ma funkcję wirtualną GPU z karty Arc Pro
W żadnym momencie maszyna Windows nie ma publicznego IP. W żadnym momencie port 3389 nie jest otwarty do internetu. Jedyne, co nasłuchuje w publicznym internecie, to Cloudflare, a jedyne, co przechodzi przez Cloudflare, to użytkownik, który przeszedł politykę Access.
Punkt końcowy tunelu: LXC na własnym VLAN-ie
Proces cloudflared musi gdzieś działać, a to, gdzie go postawisz, jest decyzją bezpieczeństwa.
Uruchomienie go bezpośrednio na hoście Proxmox to najprostsza opcja i najgorsza. Punkt końcowy tunelu, który dzieli przestrzeń nazw sieci z hostem, sięga wszędzie tam, gdzie host, a na hiperwizorze to znaczy wszędzie. Przejęty tunel staje się furtką do płaszczyzny zarządzania.
Uruchomienie go w pełnej VM jest czyste, ale ciężkie. Przekaźnik tunelu to pojedyncza binarka w Go, która prawie nie używa CPU i zajmuje kilkaset megabajtów RAM. Dawanie jej pełnego jądra i dysku wirtualnego to przesada.
Kontener LXC ma właściwy kształt. Dostaje własną przestrzeń nazw sieci, własny VLAN (/30 IPv4 i dedykowany prefiks IPv6, nikt więcej w domenie rozgłoszeniowej) i własne reguły w firewallu Proxmoxa. Dzieli jądro z hostem, ale nie jego stos sieciowy. Firewall przepuszcza TCP 3389 do maszyn z pulpitami, DNS do ich rozwiązywania i HTTPS wychodzący do brzegu Cloudflare. Dzięki temu nawet przejęty punkt końcowy tunelu może rozmawiać tylko z tym, z czym i tak miał rozmawiać, a na jego VLAN-ie nie ma innych mieszkańców, do których mógłby dotrzeć.
Konfiguracja LXC, reguły firewalla Proxmoxa dla VLAN-u i ustawienie tunelu cloudflared są w następnym wpisie.
Jak to się składa w Cloudflare Access
Są tu dwie połowy. Dostawca OAuth, czyli Keycloak albo Authentik sfederowany z twoim Active Directory (Samba 4 albo Windows), zajmuje się weryfikacją tożsamości i MFA. Udowadnia, że użytkownik jest tym, za kogo się podaje, korzystając z tego samego katalogu, w którego domenie są maszyny wirtualne. Cloudflare Access zajmuje się wszystkim potem: do czego uwierzytelniony użytkownik może dotrzeć, jakim protokołem i jak renderowana jest sesja.
Cloudflare Access renderuje sesję RDP bezpośrednio w przeglądarce. To nie jest pobieranie ani wtyczka: brzeg Cloudflare uruchamia bezgłowego klienta RDP i strumieniuje wynik jako canvas w karcie przeglądarki. Użytkownik widzi pulpit Windows. Przeglądarka widzi HTTPS do Cloudflare. Maszyna Windows widzi połączenie RDP z tunelu cloudflared.
Aplikacja Access to aplikacja self-hosted wskazująca na ingress RDP tunelu. Polityka Access to miejsce, w którym spotykają się obie połowy. Dostawca OAuth już potwierdził tożsamość i przeszedł wyzwanie MFA. Access bierze ten token i decyduje, co z nim zrobić: do której aplikacji użytkownik może dotrzeć, czy stan jego urządzenia przechodzi kontrolę, czy jego lokalizacja jest dozwolona. Dostawca mówi kto. Access mówi co.
Tworzenie tunelu, reguły ingress, konfiguracja LXC, reguły firewalla Proxmoxa i sama polityka Access są w następnym wpisie. Ten pokazuje, czym jest stos i po co istnieje. Następny go buduje.
Co widzi użytkownik
Cloudflare Access zawiera App Launcher, czyli portal zasobów wymieniający każdą aplikację, do której uwierzytelniony użytkownik może dotrzeć. Po zalogowaniu przez dostawcę OAuth portal pokazuje mu dostępne pulpity, wewnętrzne aplikacje webowe i wszelkie inne zasoby za tunelem, wszystko w jednym miejscu. Jeden URL, jedno logowanie i kafelek dla każdej rzeczy, do której ma dostęp. To strona startowa całego stosu, a nie tylko RDP.
Użytkownik klika kafelek pulpitu i dostaje pulpit Windows w karcie przeglądarki. Bez klienta, bez wtyczki, bez pobierania. Działa na dowolnym urządzeniu, które już ma: firmowym laptopie, prywatnym komputerze, Chromebooku, tablecie. O to chodzi. System jest zbudowany dla firm, które pozwalają ludziom używać własnego sprzętu.
Schowek, dźwięk i wiele monitorów nie są obsługiwane w sesji renderowanej w przeglądarce. To celowe, a nie przypadkowe. Każdy z tych kanałów to droga wycieku danych. Schowek przechodzący przez granicę wynosi pliki. Przechwytywanie dźwięku wynosi rozmowy. Wiele monitorów z lokalnym pulpitem obok zdalnego sprawia, że przeciągnij i upuść staje się trywialne. Odcięcie tych kanałów oznacza, że użytkownik może pracować wewnątrz pulpitu, ale nie może wyciągnąć z niego pracy bocznym kanałem. Polityka Access kontroluje, kto wchodzi. Renderowanie w przeglądarce kontroluje, co wychodzi.
Jeśli firma potrzebuje schowka albo dźwięku do konkretnego procesu, Cloudflare Access obsługuje też natywnego klienta RDP przez tunel: ten sam tunel, ta sama polityka, ta sama kontrola tożsamości. Ścieżka natywna daje pełne funkcje RDP tym użytkownikom, którzy ich potrzebują, a ścieżka przeglądarkowa zostaje zamknięta dla wszystkich pozostałych. Dwie metody dostępu, jeden silnik polityk, jeden tunel.
Porównanie kosztów
Konkretny przykład. Jeden serwer, 42 pulpity akcelerowane przez GPU:
- 64-rdzeniowy CPU z hyperthreadingiem daje 128 wątków. Każda maszyna dostaje 8 vCPU, czyli porządny przydział dla pulpitu, a nie cienki klient. 42 × 8 = 336 vCPU, czyli na papierze dużo ponad 128 wątków. Ale to jest VDI. Pulpity biurowe przez większość czasu są bezczynne. Użytkownik czytający dokument albo piszący maila nie obciąża 8 rdzeni. Nadsubskrypcja nie jest tu ryzykiem, jest założeniem projektu. Proxmox pozwala przydzielić więcej vCPU niż fizycznych wątków, bo planista wie, że większość z nich śpi. CPU jest dobrany pod szczyt, a szczyt to garstka użytkowników kompilujących albo renderujących naraz, a nie wszyscy 42. To nie jest droga na skróty: hiperskalerzy chmurowi nadsubskrybują dokładnie tak samo. Każda maszyna w Azure, którą wynajmujesz, dzieli fizyczne rdzenie z innymi dzierżawcami na tym samym hoście. Model wydajności jest identyczny. Różnica polega na tym, kto jest właścicielem hosta.
- 12 GB RAM na maszynę to solidny pulpit biurowy. 42 × 12 GB = 504 GB, plus 4 GB dla samego Proxmoxa = 508 GB na papierze. W praktyce KSM zwija identyczne strony tych 42 obrazów Windows, więc potrzebny fizyczny RAM jest znacznie mniejszy, ale zaplanuj 512 GB w modułach DIMM i pozwól KSM dać ci zapas.
- Trzy podwójne karty Intel Arc Pro B60 w płycie takiej jak Supermicro H13SSL-NT. Każda fizyczna karta pokazuje systemowi dwa GPU, więc trzy karty dają 6 GPU. Każde GPU obsługuje 7 funkcji wirtualnych SR-IOV4. To 42 pulpity akcelerowane przez GPU z trzech slotów PCIe. B60 kosztuje w cenniku około $599 do $799 za kartę. B70 to większa opcja, $949 na premierę za 32 GB i 4 funkcje wirtualne na GPU5, czyli mniej stanowisk, ale więcej VRAM na stanowisko.
Windows 365 Cloud PC dla 42 użytkowników2:
Nawet bez GPU liczby nie są małe. Poziom Basic (2 vCPU, 4 GB, 128 GB) to £26,90 za użytkownika na miesiąc. Poziom Standard (2 vCPU, 8 GB, 128 GB, czyli skromny pulpit biurowy) to £35,60 za użytkownika na miesiąc. Dla 42 użytkowników na Standard to £1495,20 miesięcznie, £17 942,40 rocznie, zanim doliczysz którykolwiek z dodatków poniżej.
Z GPU jest gorzej. Poziom GPU Standard to £269,40 za użytkownika na miesiąc. Dla 42 użytkowników to £11 314,80 miesięcznie, £135 777,60 rocznie.
Oba poziomy dokładają potem:
- Licencje Microsoft 365, jeśli jeszcze ich nie masz
- Sieć Azure: ruch przychodzący i wychodzący są rozliczane osobno, a pulpit strumieniowany do przeglądarki nie jest lekki, jeśli chodzi o ruch wychodzący
- Azure Backup albo rozwiązanie kopii zapasowych innej firmy: migawki maszyn i storage profili nie są zabezpieczane za darmo
- Publiczne adresy IPv4: Azure liczy za każdy publiczny IP przypięty do zasobu, a cena tylko rośnie
- Ceny bazowe Azure są w USD, więc koszty w GBP zmieniają się z kursem: słaby funt podraża każdą pozycję, a ty nie masz kontroli nad żadną stroną tej wymiany
- Rachunek nigdy się nie kończy. Piąty rok kosztuje tyle samo co pierwszy.
Ten stos dla 42 użytkowników, koszt budowy:
- Płyta główna Supermicro H13SSL-NT: ~£700
- 64-rdzeniowy CPU AMD EPYC: ~£1500
- 512 GB DDR5 ECC RDIMM (8 × 64 GB): ~£5200
- Trzy podwójne karty B60: ~£1800
- Obudowa, zasilacz, dyski SSD rozruchowe: ~£800
- Sprzęt razem: mniej więcej £10 000
Rozłożone na pięć lat życia to £2000 rocznie kosztu kapitałowego. Dolicz:
- Cloudflare Zero Trust: darmowy do 50 użytkowników
- Prawa VDI dla Windows 11 Enterprise: Software Assurance na Pro podnosi do Enterprise, co obejmuje dostęp VDI do czterech maszyn na użytkownika, albo licencja przez Microsoft 365 E3/E56
- Prąd, i tu warto podać liczbę
Budżet mocy przy szczytowym poborze: 64-rdzeniowy EPYC z TDP 360 W, trzy podwójne karty B60 po 400 W (1200 W), 512 GB RAM około 80 W, plus storage, wentylatory i straty zasilacza około 150 W. To w przybliżeniu 1800 W z gniazdka przy pełnym obciążeniu. Pulpity VDI nie są pod pełnym obciążeniem: praca biurowa to głównie bezczynny CPU i lekkie GPU, więc realistyczna średnia jest bliżej 1000 do 1200 W. Przyjmijmy 1100 W.
Przy 35p za kWh, 1,1 kW pracujące 24/7 to:
- 1,1 × 24 × 365 = 9636 kWh rocznie
- 9636 × £0,35 = £3373 rocznie za prąd
Więc łączny roczny koszt tego stosu to mniej więcej £5400 rocznie: £2000 w amortyzacji sprzętu i £3400 za prąd, przed licencjami Windows i internetem. Postaw to obok rachunku z Azure: £5400 wobec £135 778 za poziom GPU albo £17 942 za podstawowe pulpity bez GPU. Nawet przy najtańszym poziomie Azure ten stos kosztuje mniej niż jedną trzecią. Przy poziomie GPU to 4% rachunku z Azure.
Dlaczego VDI pasuje do Proxmoxa
VDI to jedno z obciążeń, w których Proxmox jest po cichu bardzo dobry, z dwóch powodów, które nie mają nic wspólnego z samym hiperwizorem.
KSM. Proxmox od razu po instalacji włącza KSMd, demona scalania identycznych stron w jądrze. Dwadzieścia maszyn Windows zbudowanych z tego samego obrazu dzieli ogromne ilości identycznych stron pamięci: system operacyjny, bazowe biblioteki, niezmienione części profilu użytkownika. KSMd znajduje te duplikaty i zwija je w jedną fizyczną stronę, z kopiowaniem przy zapisie. W efekcie dwadzieścia pulpitów mieści się w pamięci, której w przeciwnym razie potrzebowałbyś na osiem albo dziesięć. Na hoście VDI, gdzie każda maszyna działa z tego samego obrazu, KSM nie jest marginalną optymalizacją. To on sprawia, że na tę gęstość cię stać.
bcache. Jeśli twój storage to Ceph na HDD z bcache na Optane, VDI jest dla niego obciążeniem z najlepszego scenariusza. Burze rozruchowe i burze logowań to intensywny, powtarzalny odczyt, czyli dokładnie wzorzec, który cache pochłania. Gdy zestaw roboczy jest rozgrzany, pulpity czytają z Optane z opóźnieniem NVMe, a talerze ledwo się ruszają. Zapisy to zmiany w profilach użytkowników i pliki tymczasowe, które są na tyle małe i sekwencyjne, że writeback bcache obsługuje je, nigdy nie dławiąc HDD.
Profile: dwie opcje, obie na Ceph. Profile użytkowników to druga połowa storage’u VDI i są dwa czyste sposoby, żeby je obsłużyć bez wychodzenia z klastra.
Kontenery profili FSLogix to standardowy sposób na roaming profilu pulpitu Windows i działają na storage’u obiektowym zgodnym z S3. Ceph w Proxmoxie wystawia bramę S3 przez RADOS Gateway, więc magazyn profili żyje na tym samym klastrze co dyski maszyn. Bez osobnego serwera plików, bez rachunku za Azure Files, bez zewnętrznej zależności.
Druga opcja to całkowite pominięcie FSLogix i użycie przekierowania folderów Windows do udziałów SMB serwowanych przez klastrową Sambę na CephFS. Pulpity przekierowują Dokumenty, Pulpit, AppData i resztę do udziału Samby opartego na CephFS, a klaster Samby obsługuje przełączanie awaryjne. Żadnego kontenera profilu: pliki leżą w systemie plików jako zwykłe pliki, a CephFS zajmuje się replikacją. To prostsze w zarządzaniu, prostsze w kopiach zapasowych i całkowicie omija licencjonowanie FSLogix, co przydaje się, jeśli koszt licencji jest problemem albo po prostu chcesz mniej ruchomych części. Tak czy inaczej profile leżą na twoim własnym storage’u, w tej samej puli Ceph, a kosztem jest dysk, który już kupiłeś.
Gdy KSM odzyskuje pamięć, bcache odzyskuje opóźnienia storage’u, a profile lądują na Ceph, czy to przez FSLogix na S3, czy przez przekierowanie folderów na CephFS, jeden host Proxmox z dyskami HDD i umiarkowaną ilością RAM obsługuje więcej pulpitów, niż sugeruje karta katalogowa. Azure liczy za każdy gigabajt wszystkich trzech. Tutaj infrastruktura robi tę robotę za darmo.
Kopie zapasowe, odporność i zgodność
Trzymanie wszystkiego wewnątrz VDI to nie tylko decyzja kosztowa. To decyzja dotycząca zgodności i odporności.
Gdy pulpit żyje na serwerze, dane żyją na serwerze. Nic nie ląduje na urządzeniu użytkownika. Skradziony laptop to utracony ekran, a nie utracony zbiór danych. Nie ma lokalnego dysku do szyfrowania, lokalnej kopii do wyniesienia ani punktu końcowego do kryminalistycznego obrazowania po włamaniu. Dane nigdy nie opuściły infrastruktury, którą kontrolujesz.
To sprawia, że kopie zapasowe są proste. Dyski maszyn i magazyny profili są na Ceph, a migawki Ceph są atomowe i natychmiastowe. Jedna polityka migawek obejmuje każdy pulpit i każdy profil. Przywrócenie pulpitu do wczorajszego stanu to wycofanie migawki, a nie przebudowa. Przywrócenie profilu to ta sama operacja na innej puli. Celem kopii jest klaster, a nie dwadzieścia rozrzuconych punktów końcowych.
Upraszcza to też zgodność. Miejsce przechowywania danych łatwo udowodnić, gdy dane są na sprzęcie, który posiadasz, w szafie, którą możesz wskazać palcem, w jurysdykcji, którą wybrałeś. Ślady audytowe leżą w twoich własnych logach. Dostęp jest bramkowany politykami Cloudflare, które sam napisałeś, uwierzytelniany przez IdP, który sam prowadzisz, i rejestrowany przez systemy, które kontrolujesz. Między tobą a dowodami, o które prosi audytor, nie stoi żaden zewnętrzny dostawca chmury.
Odporność idzie tą samą drogą. Martwa maszyna z pulpitem to nowa maszyna ze złotego obrazu z ponownie podpiętym profilem. Użytkownik loguje się jeszcze raz i pulpit wraca. Nie ma punktu końcowego do przebudowy, systemu do ponownego wgrania ani sprzętu do wysyłki. Jednostką odtwarzania jest maszyna wirtualna, a jej uruchomienie zajmuje minuty.
Z czego rezygnujesz
To nie jest darmowe w każdym sensie. Rzeczy, którymi zajmuje się Azure Virtual Desktop, a ten stos nie:
- Microsoft zarządza łatkami i aktualizacjami. Tutaj robisz to ty.
- Intune i Endpoint Manager integrują się natywnie z AVD. Tutaj zarządzasz maszynami Windows sam albo narzędziami, które wybierzesz.
- Sieć Azure to problem Azure. Tutaj twoje łącze internetowe jest drogą do pulpitu. Jeśli padnie, pulpity są nieosiągalne, dopóki nie wróci.
- Skalowanie w Azure jest na wyciągnięcie karty kredytowej. Tutaj skalowanie oznacza kupno kolejnej karty albo kolejnego hosta.
- AVD domyślnie daje użytkownikowi pełny zestaw funkcji RDP. Tutaj ścieżka przeglądarkowa celowo odcina schowek, dźwięk i wiele monitorów. Użytkownicy, którzy potrzebują tych funkcji, dostają natywnego klienta RDP przez ten sam tunel i tę samą politykę, ale domyślna jest zamknięta przeglądarka, i to jest właściwe ustawienie domyślne dla pracowników na własnym sprzęcie.
Nic z tego nie jest błahe. Czy ma to znaczenie, zależy od tego, co masz: jeśli już prowadzisz Proxmoxa, już zarządzasz Windowsem i już masz kogoś, kto zaopiekuje się hiperwizorem, to wszystko to są rzeczy, które już robisz. Jeśli nie, to Azure sprzedaje ci ludzi, których nie masz, a to jest naprawdę coś warte.
Pytanie brzmi, czy jest warte £18 000 rocznie za 42 podstawowe pulpity, albo £136 000 za te z GPU, co roku, plus sieć, kopie zapasowe, IPv4 i licencje na wierzchu, z ceną ustalaną przez kogoś innego, sprzętem należącym do kogoś innego i rachunkiem w walucie, której nie kontrolujesz. Czy też wydajesz £5400 rocznie na sprzęt i prąd, a resztę zatrzymujesz.
To właśnie przedstawia ten wpis. Następny to buduje: tunel cloudflared, LXC, reguły firewalla Proxmoxa, politykę Cloudflare Access i działający pulpit w karcie przeglądarki.
Źródła
Azure Virtual Desktop pricing — moc obliczeniowa, storage i sieć rozliczane osobno, ponad uprawnienie z Microsoft 365. ↩︎
Windows 365 plans and pricing — stała kwota za użytkownika na miesiąc, konfiguracje z GPU w poziomie Enterprise. ↩︎ ↩︎
Cloudflare Zero Trust pricing — darmowy do 50 użytkowników, płatność za użycie od 51. użytkownika. ↩︎
Intel Arc Pro B60 specifications — 24 GB GDDR6, 20 rdzeni Xe2, PCIe 5.0 x8, SR-IOV z maksymalnie 7 funkcjami wirtualnymi. ↩︎
Intel Arc Pro B70 specifications — 32 GB GDDR6, 32 rdzenie Xe2, PCIe 5.0 x16, SR-IOV z maksymalnie 4 funkcjami wirtualnymi. ↩︎
Windows 11 Licensing for Virtual Desktops — Software Assurance na kwalifikującym się systemie (np. Pro) podnosi go do Enterprise, dając prawa VDI do czterech maszyn na użytkownika na twoim własnym serwerze on-prem. ↩︎