Jedno hasło na cały dom
Hasło do WiFi znają wszystkie urządzenia, które kiedykolwiek się podłączyły. Laptopy, telefony, telewizor, kamera przy drzwiach z firmware’em, którego nikt nie aktualizował od montażu, gość, któremu podano je w święta, i każdy telefon, jaki ten gość miał od tamtej pory. Wszystkie siedzą w tej samej sieci. Każde z nich może rozmawiać z każdym innym.
Zwykły sposób na rozdzielenie tego to więcej SSID-ów. Jeden dla pracowników, jeden dla IoT, jeden dla gości, każdy z własnym hasłem i własnym VLAN-em. Działa. Potem hasło wycieka i chodzisz od urządzenia do urządzenia w tym SSID z nowym, a to dokładnie ta robota, której nikt nigdy nie robi.
Wolny port przewodowy jest gorszy. Żadnego hasła. Wpinasz się i jesteś w tym VLAN-ie, na jaki ustawiono port.
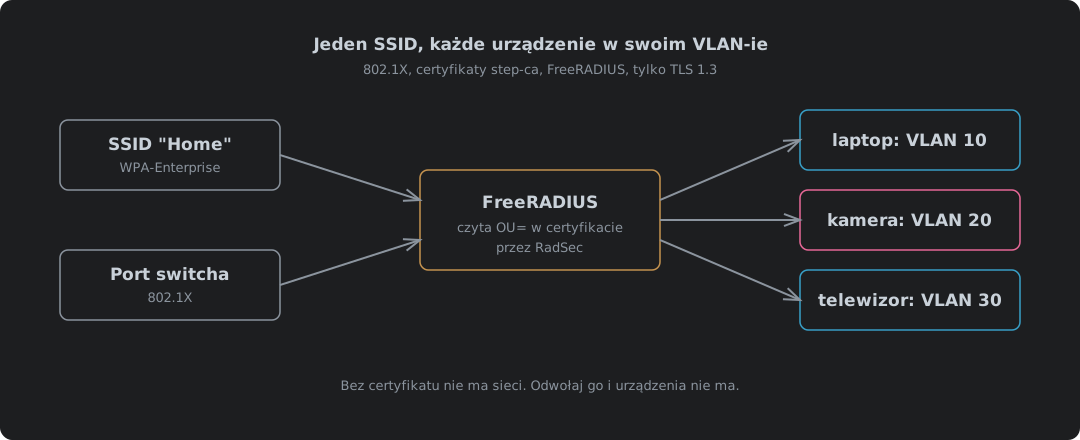
802.1X z certyfikatami odwraca to. Każde urządzenie ma własny certyfikat i udowadnia, czym jest, zanim przejdzie choćby jeden pakiet, a potem to sieć, nie urządzenie i nie ten, kto rozdawał hasło, decyduje, dokąd trafi. Jeden SSID. Każdy port switcha taki sam. Laptop ląduje w VLAN-ie pracowników, kamera w VLAN-ie IoT, a urządzenie, któremu nigdy nie wystawiłeś certyfikatu, nie ląduje nigdzie.
| Jedno wspólne hasło | Jeden SSID na VLAN | 802.1X, jeden SSID | |
|---|---|---|---|
| Kto wchodzi | Każdy, kto zna hasło | Każdy, kto zna hasło do tego SSID | Tylko urządzenie z certyfikatem, który wystawiłeś |
| Który VLAN | Wszyscy w jednym | Ten, do którego SSID się podłączyli | Ten, który serwer RADIUS wskaże dla tego urządzenia |
| Odcięcie jednego zgubionego urządzenia | Zmiana hasła wszędzie | Zmiana hasła do tego SSID wszędzie | Odwołanie jednego certyfikatu |
| Porty przewodowe | Otwarte | Otwarte | To samo sprawdzenie co w WiFi |
| SSID-y do rozgłaszania | 1 | Po jednym na VLAN | 1 |
To właśnie buduje ten wpis. step-ca wystawia certyfikaty i wpisuje w nie rolę każdego urządzenia, FreeRADIUS sprawdza każdy certyfikat względem CA i jego listy odwołań, odczytuje z niego rolę i odpowiada VLAN-em, a switch albo punkt dostępowy umieszcza urządzenie tam, gdzie mu kazano. Sprzęt to Netgear albo TP-Link, rozmawiający z FreeRADIUS po TLS tam, gdzie się da. Wszystko to działało tutaj, zanim cokolwiek zbliżyło się do prawdziwego sprzętu: CA i serwer RADIUS w kontenerach, a port switcha i sieć WiFi w symulatorach.
Cztery elementy, a decyduje tylko jeden
802.1X nazywa trzy role1. Suplikant to urządzenie, które prosi o dołączenie. Authenticator to port switcha albo punkt dostępowy. Serwer uwierzytelniania to RADIUS. Dodaj CA, które wystawiło certyfikaty, i to cały system.
Switch i AP o niczym nie decydują. Przekazują. Dopóki urządzenie się nie uwierzytelni, port przepuszcza EAP i nic więcej. Authenticator opakowuje ten EAP w RADIUS, wysyła go do serwera i działa według odpowiedzi. Access-Accept otwiera port. Jeśli Accept niesie atrybuty tunelu, port albo klient WiFi trafia do VLAN-u, który wskazują. RFC 3580 ustala, które to trzy atrybuty, zapożyczone z atrybutów tunelowych RADIUS23:
| Atrybut | Wartość | Znaczenie |
|---|---|---|
Tunnel-Type | VLAN (13) | Ten tunel to VLAN |
Tunnel-Medium-Type | IEEE-802 (6) | W sieci 802 |
Tunnel-Private-Group-Id | "10" | ID VLAN-u, wysyłane jako ciąg znaków |
Marka switcha ma więc mniejsze znaczenie, niż by się wydawało. Decyzja zapada na pudełku, które sam prowadzisz. Każdy producent obsługujący dynamiczne VLAN-y czyta te same trzy atrybuty. RFC mówi wprost, że ID VLAN-u jest „encoded as a string”3, i dlatego stoi w cudzysłowie.
Dlaczego certyfikaty i dlaczego tylko TLS 1.3
Metod EAP jest kilka, a większość używanych to hasło opakowane w TLS. Dla człowieka to działa. Dla kamery jest bezużyteczne, bo nie ma kto niczego wpisać, a hasło wspólne dla tysiąca kamer to znowu hasło do WiFi.
| Metoda | Czym urządzenie się legitymuje | Jeśli urządzenie zaufa złemu serwerowi | Odcięcie jednego urządzenia |
|---|---|---|---|
| EAP-TLS | Własnym certyfikatem i kluczem prywatnym | Serwer poznaje certyfikat, który i tak jest publiczny | Odwołanie certyfikatu |
| PEAP z MS-CHAPv2 | Nazwą użytkownika i hasłem | Serwer przechwytuje handshake, który da się złamać aż do hasła | Zmiana hasła |
| EAP-TTLS z PAP | Nazwą użytkownika i hasłem | Serwer dostaje samo hasło | Zmiana hasła |
Ta środkowa kolumna to powód, dla którego EAP-TLS. MS-CHAPv2 jest złamany od ponad dekady. Komunikat samego Microsoftu mówi, że „an attacker who obtained the MS-CHAP v2 authentication traffic could then use the exploit code to decrypt a user’s credentials”4. Opakowanie go w PEAP chroni go tylko wtedy, gdy każde urządzenie sprawdza, z kim rozmawia, a jak pokazuje sekcja o urządzeniach, mnóstwo z nich tego nie robi. W EAP-TLS w wymianie nie ma sekretu do ukradzenia. Klucz prywatny nigdy nie opuszcza urządzenia5. Nie ma czego łamać.
TLS 1.2 wysyła certyfikat w eter
EAP-TLS na TLS 1.2 ma wadę, którą łatwo przeoczyć. Urządzenie wysyła swój certyfikat, zanim zacznie się szyfrowanie. Otwartym tekstem. Każdy, kto nasłuchuje WiFi, może go przeczytać, a ponieważ ten wpis wpisuje w certyfikat rolę urządzenia, może przeczytać i ją.
Zmierzone tutaj, przeszukując każdą wiadomość EAP wysłaną przez urządzenie pod kątem jego nazwy i roli:
| Przebieg | TLS | Nazwa urządzenia otwartym tekstem | Rola OU=staff otwartym tekstem |
|---|---|---|---|
Tożsamość laptop1 | 1.2 | Tak | Tak |
Tożsamość laptop1 | 1.3 | Tak, w tożsamości | Nie |
Tożsamość anonymous | 1.3 | Nie | Nie |
TLS 1.3 to naprawia. RFC 9190 mówi, że przy TLS 1.3 „the use of privacy is mandatory and does not cause any additional round trips”6. Zewnętrzna tożsamość nadal idzie otwartym tekstem, więc ona też nie powinna zdradzać nazwy urządzenia. RFC zaleca tożsamość anonimową6. Nic tutaj nie potrzebuje prawdziwej, bo FreeRADIUS odczytuje, kim jest urządzenie, z certyfikatu. Z anonymous na zewnątrz ostatni wiersz pokazuje, co dostaje podsłuchujący: nic a nic.
Dlatego ten build działa wyłącznie na TLS 1.3. FreeRADIUS jest do niego przypięty z obu stron. Urządzenie, które go nie obsługuje, nie wchodzi. To ma swój koszt i jest on policzony w sekcji o urządzeniach, a nie schowany. Własna konfiguracja FreeRADIUS wciąż każe ci ograniczyć się do 1.2, wielkimi literami, bo „most EAP supplicants WILL NOT DO TLS 1.3 PROPERLY”7. Oddajmy sprawiedliwość: ta konfiguracja to najuczciwsza dokumentacja w całym tym wpisie i prawie każda pułapka opisana niżej jest gdzieś w niej zapisana, jeśli czytasz komentarze. W sieci, w której sam wybierasz urządzenia, to powód, żeby wybierać lepsze urządzenia.
Rola w certyfikacie
O VLAN-ie decyduje to, czym jest urządzenie, a miejscem na tę informację jest certyfikat. step-ca może ją tam wpisać szablonem, tym samym mechanizmem, którego wpis o certyfikatach klienckich używa dla punktu dystrybucji CRL. Uruchomienie samego CA opisuje step-ca w kontenerze, a tu kontynuuję od tamtego miejsca, z CA o nazwie Home Network CA.
Każdy certyfikat urządzenia dostaje swoją rolę w jednostce organizacyjnej (OU) podmiotu. Szablon bierze rolę z żądania i odrzuca wszystko, czego nie ma na liście8:
{{- $roles := list "staff" "iot" "media" }}
{{- if not (has .Insecure.User.role $roles) }}
  {{- fail "role must be one of staff, iot or media" }}
{{- end }}
{
  "subject": {
    "commonName": {{ toJson .Subject.CommonName }},
    "organizationalUnit": {{ toJson .Insecure.User.role }}
  },
  "sans": {{ toJson .SANs }},
  "keyUsage": ["digitalSignature"],
  "extKeyUsage": ["clientAuth"],
  "crlDistributionPoints": ["http://ca.home.example/1.0/crl"]
}
Daj mu własny provisioner, żeby urządzenia nigdy nie dostawały certyfikatów z ogólnego admin, z rokiem jako najdłuższym certyfikatem, jaki podpisze:
step ca provisioner add network --type JWK --create \
  --x509-max-dur 8760h --x509-default-dur 24h \
  --x509-template templates/device.tpl
--x509-template kopiuje szablon do ca.json, zamiast wskazywać na plik, więc późniejsza edycja device.tpl niczego nie zmienia, dopóki znowu nie uruchomisz step ca provisioner update network --x509-template templates/device.tpl. Potem wystaw certyfikat każdego urządzenia z jego rolą:
step ca certificate laptop1 laptop1.crt laptop1.key \
  --provisioner network --not-after 8760h --set role=staff
$ openssl x509 -in laptop1.crt -noout -subject -ext extendedKeyUsage
subject=OU=staff, CN=laptop1
X509v3 Extended Key Usage:
    TLS Web Client Authentication
Brak roli albo nieznana rola nie dostaje nic:
$ step ca certificate norole norole.crt norole.key --provisioner network
The request could not be completed: role must be one of staff, iot or media.
.Insecure.User nazywa się „insecure”, bo to cokolwiek przyśle wnioskujący. Tutaj to nie problem. Provisioner network ma hasło, znasz je tylko ty, a ktoś, kto może nim podpisywać, i tak może zrobić dowolny certyfikat, więc rola, którą sam wpisał, nie daje mu nic ponad to.
Serwer RADIUS też potrzebuje certyfikatu, żeby urządzenia mogły sprawdzić, z kim rozmawiają. Pochodzi z provisionera admin, jak każdy inny certyfikat serwerowy, i żyje domyślne 24 godziny, odnawiany przez step ca renew --daemon tak, jak wpis o step-ca robi to dla każdej usługi, która nie umie ACME. Urządzenia sprawdzają nazwę i CA, nie numer seryjny. Codzienne odnowienie niczego dla nich nie zmienia.
| Certyfikat | Provisioner | Ważność | Rozszerzone użycie klucza | Zawiera |
|---|---|---|---|---|
radius.home.example | admin | 24 godziny, odnawiany codziennie | Serwer i klient | Nazwę, którą sprawdzają urządzenia |
laptop1 | network | 1 rok | Tylko klient | OU=staff |
cam1 | network | 1 rok | Tylko klient | OU=iot |
tv1 | network | 1 rok | Tylko klient | OU=media |
switch1, ap1 | nas | 1 rok | Tylko klient | OU=nas, dla RadSec; patrz niżej |
FreeRADIUS: wybór VLAN-u
FreeRADIUS 3.2.10, we własnym obrazie kontenera projektu. Robotę wykonują trzy kawałki konfiguracji: moduł EAP, polityka wybierająca VLAN i lista wyjątków.
Moduł EAP
Tylko EAP-TLS, tylko TLS 1.3 i CRL sprawdzana przy każdym logowaniu:
eap {
	default_eap_type = tls

	tls-config tls-common {
		certificate_file = ${certdir}/eaptls/radius.crt
		private_key_file = ${certdir}/eaptls/radius.key
		ca_path = ${certdir}/eaptls/ca
		ca_file = ${certdir}/eaptls/ca/root_ca.crt

		check_crl = yes
		ca_path_reload_interval = 300

		tls_min_version = "1.3"
		tls_max_version = "1.3"
	}

	tls {
		tls = tls-common
	}
}
| Plik | Zawiera |
|---|---|
radius.crt | Certyfikat serwera, a za nim pośredni certyfikat step-ca, tak jak zapisuje go step ca certificate |
radius.key | Jego klucz prywatny; jak wszystko tutaj, musi być czytelny dla użytkownika freerad, inaczej FreeRADIUS nie wystartuje |
ca/ | Certyfikat główny, pośredni i CRL pośredniego, zahashowane przez openssl rehash ca/ |
Ten środkowy wiersz zatrzymał tu pierwszy start, choć nie przez klucz: Permission denied na certyfikacie głównym, bo każdy plik wyszedł z CA czytelny tylko dla właściciela. FreeRADIUS działa jako freerad, więc wszystkie trzy muszą być dla niego czytelne.
check_crl = yes sprawdza certyfikat urządzenia względem CRL pośredniego. Nie sprawdza samego pośredniego, więc w odróżnieniu od nginx we wpisie o certyfikatach klienckich FreeRADIUS nie potrzebuje CRL głównego. check_all_crl to włącza, jeśli chcesz7. ca_path_reload_interval znaczy więcej, niż się wydaje, i ma niżej własną sekcję.
Polityka
Każdy certyfikat, jaki to CA kiedykolwiek wystawiło, przeszedłby sprawdzenie TLS. Łącznie z serwerami WWW, które dostały swoje przez ACME. Polityka wyrzuca więc wszystko, co nie powstało do tej roboty: brak użycia client-auth albo brak roli i certyfikat jest odrzucany.
vlan_by_certificate {
	if (&TLS-Client-Cert-X509v3-Extended-Key-Usage-OID !~ /1\.3\.6\.1\.5\.5\.7\.3\.2/) {
		reject
	}

	device_vlan

	if (!&reply:Tunnel-Private-Group-Id) {
		if (&TLS-Client-Cert-Subject =~ /\/OU=([^\/]+)/) {
			switch "%{1}" {
				case "staff" {
					update reply { &Tunnel-Private-Group-Id := "10" }
				}
				case "iot" {
					update reply { &Tunnel-Private-Group-Id := "20" }
				}
				case "media" {
					update reply { &Tunnel-Private-Group-Id := "30" }
				}
				case {
					reject
				}
			}
		}
		else {
			reject
		}
	}

	update reply {
		&Tunnel-Type := VLAN
		&Tunnel-Medium-Type := IEEE-802
	}
}
To trafia do policy.d/vlan, a jedna linijka, vlan_by_certificate, na początek sekcji post-auth w sites-available/default. Post-auth to miejsce, gdzie szczegóły certyfikatu są dostępne, po zakończeniu handshake’u TLS9.
Lista wyjątków
Rola decyduje o większości urządzeń. Nie o wszystkich. Lista jest dla tych kilku, o których decydować nie powinna: kamery, która zaczęła się dziwnie zachowywać i trzeba ją wrzucić do kwarantanny, zanim ustalisz dlaczego, albo urządzenia pożyczonego na tydzień. To moduł passwd czytający plik z dwiema kolumnami, z kluczem w postaci common name certyfikatu:
passwd device_vlan {
	filename = ${modconfdir}/device_vlan/devices
	format = "*TLS-Client-Cert-Common-Name:=Tunnel-Private-Group-Id"
	delimiter = ","
}
# certificate CN,VLAN
cam1,99
= przed atrybutem wstawia go do odpowiedzi, a nie do elementów sprawdzanych10. Przeniesienie urządzenia to jedna linijka w pliku tekstowym, bez ponownego wystawiania certyfikatu i bez dotykania urządzenia.
| VLAN | Rola | Co tam mieszka |
|---|---|---|
| 10 | staff | Laptopy i telefony, którym ufasz |
| 20 | iot | Kamery, czujniki, wszystko, co dzwoni do domu |
| 30 | media | Telewizory i odtwarzacze strumieniowe |
| 99 | Tylko z listy | Kwarantanna: co najwyżej internet, nic lokalnego |
Dowód, zanim dotkniesz switcha
eapol_test przychodzi z wpa_supplicant i gra jednocześnie urządzenie i switch, rozmawiając bezpośrednio z serwerem RADIUS. Użyj go najpierw. Gdy później coś nie zadziała, będziesz wiedział, w której połowie szukać.
network={
    key_mgmt=WPA-EAP
    eap=TLS
    phase1="tls_disable_tlsv1_3=0"
    identity="anonymous"
    ca_cert="/etc/pki/home/root_ca.crt"
    domain_match="radius.home.example"
    client_cert="/etc/pki/home/laptop1.crt"
    private_key="/etc/pki/home/laptop1.key"
}
eapol_test -c laptop1.conf -a 192.0.2.10 -s <shared secret>
Odpowiedzi, z własnego logu debugowania FreeRADIUS:
(8) Sent Access-Accept
(8)   Tunnel-Private-Group-Id = "10"
(8)   Tunnel-Type = VLAN
(8)   Tunnel-Medium-Type = IEEE-802
| Urządzenie | Rola w certyfikacie | Na liście | Odpowiedź | VLAN |
|---|---|---|---|---|
laptop1 | staff | Nie | Accept | 10 |
cam1 | iot | 99 | Accept | 99 |
tv1 | media | Nie | Accept | 30 |
laptop2 | staff, odwołany | Nie | Reject, certificate revoked | Brak |
radius.home.example | Brak | Nie | Reject, brak roli | Brak |
laptop1 z wyłączonym TLS 1.3 | staff | Nie | Reject, protocol version | Brak |
Ten ostatni wiersz warto znać przed uruchomieniem na produkcji. wpa_supplicant 2.11 wciąż przychodzi z wyłączonym TLS 1.3 dla EAP, opisanym jako „experimental - disabled by default”11. Pomiń linię phase1, a zupełnie dobry laptop zostanie odrzucony.
Port switcha, zasymulowany
eapol_test pomija switch. Żeby zobaczyć połowę switcha, hostapd ma sterownik przewodowy, który zamienia interfejs linuksowy w port 802.1X. Wirtualny kabel łączy go z wpa_supplicant grającym laptopa, a sam wskazuje na ten sam FreeRADIUS.
interface=port1
driver=wired
ieee8021x=1
use_pae_group_addr=1
auth_server_addr=192.0.2.10
auth_server_port=1812
auth_server_shared_secret=<shared secret>
Jak port widzi dobrego laptopa i odwołanego:
port1: CTRL-EVENT-EAP-SUCCESS2 4a:42:cf:cf:09:5a
port1: AP-STA-CONNECTED 4a:42:cf:cf:09:5a
port1: STA 4a:42:cf:cf:09:5a IEEE 802.1X: authorizing port

port1: CTRL-EVENT-EAP-FAILURE2 de:d8:8c:88:6e:f2
port1: IEEE 802.1X: Force disconnection of de:d8:8c:88:6e:f2 after EAP-Failure in 10 ms
Włącz obsługę dynamicznych VLAN-ów, a zgłosi VLAN, który dostał, vlan=10 dla laptopa i vlan=99 dla kamery w kwarantannie, a potem powie, że could not add dynamic VLAN interface. To linuksowy port mówiący uczciwie: umie się otworzyć i zamknąć, ale nie umie przenieść sam siebie do VLAN-u. Zarządzany switch robi tę część sprzętowo, i to tę połowę opisują ustawienia producentów niżej.
Odwołanie: CRL, którą FreeRADIUS ignoruje po HUP
Zgubiony laptop to przypadek, dla którego to wszystko istnieje. Odwołaj go w CA. Provisioner admin podpisuje token odwołania dla numeru seryjnego, co działa bez klucza laptopa, bo laptopa nie będziesz miał:
SERIAL=$(step certificate inspect laptop2.crt --format json | jq -r .serial_number)
TOKEN=$(step ca token "$SERIAL" --revoke --provisioner admin)
step ca revoke "$SERIAL" --token "$TOKEN" --reason "laptop lost"
Certificate with Serial Number 306546036599704679037436836531698019860 has been revoked.
step-ca od razu przebudowuje swoją CRL, gdy włączone jest generateOnRevoke, skonfigurowane tak, jak pokazuje wpis o certyfikatach klienckich. Skopiuj ją do katalogu ca/ FreeRADIUS i laptop jest odcięty. Tyle że nie jest. Wszedł z powrotem jak gdyby nigdy nic.
| Co zrobiono po tym, jak nowa CRL trafiła na dysk | Odwołany laptop |
|---|---|
| Nic | Dalej wchodzi |
kill -HUP | Dalej wchodzi. Log mówi HUP - No files changed. Ignoring |
Odczekano dłużej niż ca_path_reload_interval | Odrzucony, certificate revoked |
| Restart FreeRADIUS | Odrzucony, certificate revoked |
HUP przeładowuje pliki konfiguracyjne, a CRL w ca_path do nich nie należy, więc FreeRADIUS sprawdza listę swoich plików konfiguracyjnych, nie znajduje żadnej zmiany i jedzie dalej ze starą CRL w pamięci. Tym, co ją podchwytuje, jest ca_path_reload_interval. W domyślnej konfiguracji jest wyłączone. Ustaw poniżej 300 sekund, a FreeRADIUS nadpisze cię przy starcie:
ca_path_reload_interval is set too low, reset it to 300
Więc 300. Odwołanie zaczyna działać w ciągu pięciu minut od pojawienia się nowej CRL. Pobieraj ją z timera, tak jak wpis o certyfikatach klienckich robi to już dla nginx, tylko do tego katalogu. Zrestartuj FreeRADIUS, jeśli pięć minut to za długo dla urządzenia, które właśnie zgubiłeś.
CRL potrafi też odciąć wszystkich naraz. Czyli działa w obie strony. Oba poniższe przypadki przetestowano z dobrymi certyfikatami:
| Stan CRL | Co mówi FreeRADIUS | Kto wchodzi |
|---|---|---|
| Aktualna | Nic | Każde dobre urządzenie |
Brak w ca/ | error 3 : unable to get certificate CRL | Nikt |
| Po terminie następnej aktualizacji | error 12 : CRL has expired | Nikt |
CRL step-ca domyślnie żyje 24 godziny. Jeśli timer, który ją pobiera, stanie, każde urządzenie w sieci padnie następnego dnia. allow_expired_crl istnieje, żeby to złagodzić7. Nie używaj go. Sieć, która wpuszcza wszystkich, bo lista się przeterminowała, przestała cokolwiek sprawdzać, a co za tym idzie, rozwiązaniem jest pilnowanie timera, a nie wyłączenie sprawdzania.
RADIUS to wciąż MD5 i wspólny sekret
Wszystko dotąd chroni rozmowę między urządzeniem a FreeRADIUS. EAP-TLS działa od końca do końca, a switch czy AP pośrodku nie może jej przeczytać. Pakiet RADIUS, który ją niesie, to inna sprawa.
Klasyczny RADIUS to UDP ze wspólnym sekretem, a sekret używany jest przez MD5, co miałoby dużo mniejsze znaczenie, gdyby pakiet nie niósł nic wartościowego, ale Access-Accept dla klienta WiFi niesie klucze do ruchu tego klienta. MS-MPPE-Recv-Key i MS-MPPE-Send-Key to klucz główny, którym AP szyfruje ruch tego klienta, a RFC 2548 chroni je przez b(1) = MD5(S + R + A) i XOR, gdzie S to wspólny sekret12. Nie ma w tym poufności przyszłej. Przechwyć dziś ruch RADIUS, zdobądź sekret za rok z kopii zapasowej konfiguracji albo z running configu switcha, a każdy przechwycony klucz da się odszyfrować, razem z ruchem WiFi, który chronił.
Pytanie nie brzmi więc, czy sekret jest wystarczająco długi. Brzmi: dlaczego klucze do sieci bezprzewodowej w ogóle idą kablem pod MD5. Nie muszą.
| Zagrożenie | Zwykły RADIUS po UDP | Z wymaganym Message-Authenticator | RadSec, TLS 1.3, certyfikaty po obu stronach |
|---|---|---|---|
| Sfałszowany Access-Accept (BlastRADIUS) | Możliwy przy żądaniach bez EAP, w tym MAB | Zablokowany | Zablokowany |
| Klucze WiFi odczytane z przechwyconego ruchu | Każdy, kto kiedykolwiek pozna sekret | Tak samo | Potrzebne klucze sesji TLS, które nigdy nie są zapisywane |
| Pudełko w sieci zarządzającej udające switch | Potrzebuje tylko sekretu | Tak samo | Potrzebuje certyfikatu z rolą nas, ze znanego adresu |
| Kto widzi, które urządzenie się zalogowało | Każdy na trasie | Tak samo | Nikt |
BlastRADIUS i linijka, która go zatrzymuje
BlastRADIUS, CVE-2024-3596, pozwala atakującemu na trasie między switchem a serwerem zamienić odrzucenie w akceptację, atakując MD5, które podpisuje odpowiedź13. Poprawką jest atrybut Message-Authenticator w każdym żądaniu i każdej odpowiedzi13. RFC 3579 od zawsze wymagał go we wszystkim, co niesie EAP14, więc EAP-TLS nigdy nie był słabym punktem. Był nim MAB, bo sprawdzenie adresu MAC nie niesie EAP, a mnóstwo switchy wysyłało je bez tego atrybutu.
FreeRADIUS 3.2.10 wymaga go od razu po instalacji, przez require_message_authenticator = yes w radiusd.conf. Przetestowane tutaj ręcznie zbudowanym żądaniem MAB:
| Żądanie | Odpowiedź |
|---|---|
Bez Message-Authenticator | Brak odpowiedzi. W logu Packet does not contain required Message-Authenticator attribute |
Z Message-Authenticator | Odpowiedź, Access-Reject dla nieznanego MAC |
Zostaw to ustawienie, jak jest. Konfiguracja ostrzega, że ustawienie go i limit_proxy_state obu na no „will allow MITM attackers to create fake Access-Accept packets to the NAS”15.
To zamyka fałszerstwo. Dla kluczy nie robi nic.
RadSec: RADIUS wewnątrz TLS 1.3
Najwyższy dostępny standard to RadSec, RADIUS przenoszony po TLS z certyfikatem po każdej stronie16. Switch albo AP udowadnia, kim jest, certyfikatem, FreeRADIUS udowadnia, kim jest, własnym, a cała rozmowa RADIUS, łącznie z kluczami, siedzi wewnątrz TLS 1.3 z poufnością przyszłą. IETF przenosi go na ścieżkę standardów; szkic, który miałby zastąpić eksperymentalny RFC z 2012 roku, „Has enough positions to pass”17.
Switche i AP dostają certyfikaty od step-ca jak wszystko inne, z trzeciego provisionera, którego szablon wbija OU=nas i nic więcej. To oznacza, że certyfikatem urządzenia nie da się podszyć pod switch, a certyfikatem switcha, który nie niesie żadnej roli rozpoznawanej przez politykę VLAN, nie da się wejść do sieci.
listen {
	ipaddr = *
	port = 2083
	type = auth
	proto = tcp
	virtual_server = default
	clients = radsec

	tls {
		certificate_file = ${certdir}/eaptls/radius.crt
		private_key_file = ${certdir}/eaptls/radius.key
		ca_path = ${certdir}/eaptls/ca
		ca_file = ${certdir}/eaptls/ca/root_ca.crt

		require_client_cert = yes
		check_crl = yes
		ca_path_reload_interval = 300

		verify {
			tmpdir = ${run_dir}
			client = "${raddbdir}/nas-only.sh %{TLS-Client-Cert-Filename}"
		}

		tls_min_version = "1.3"
		tls_max_version = "1.3"
	}
}

clients radsec {
	client switch1 {
		ipaddr = 192.0.2.21
		proto = tls
		secret = radsec
	}
}
#!/bin/sh
# Accept a RadSec client certificate only if step-ca issued it with the nas role.
openssl x509 -in "$1" -noout -subject -nameopt compat | grep -q '/OU=nas/'
Sekret to naprawdę słowo radsec. Serio. Po TLS nic nie robi, a własny przykład FreeRADIUS mówi „TLS clients MUST have the shared secret set to «radsec»”18. Dwie rzeczy, które wyglądają naturalnie, nie działają, obie odkryte na własnej skórze. check_cert_cn = %{client:shortname} rozwija się w chwili handshake’u do niczego, więc każdy switch jest odrzucany z Certificate CN (switch1) does not match specified value (); stąd skrypt verify. A listener nie wystartuje pod freeradius -X, który wyłącza wątki: Threading must be enabled for TLS sockets to function properly. Debuguj go zamiast tego przez freeradius -fxx -l stdout.
Zasymulowany wcześniej port switcha, przebudowany na RadSec, w tych samych testach:
| Switch przedstawia | Skąd | Wynik |
|---|---|---|
switch1, OU=nas | Ze swojego adresu z listy | TLS 1.3 zestawiony; laptop1 autoryzowany w VLAN-ie 10, odwołany laptop2 odrzucony |
Certyfikat laptop1 | Z adresu switcha | Odrzucony w handshake’u; skrypt verify zwraca 1 |
switch1, OU=nas | Z adresu spoza listy | Ignoring request … from unknown client |
Który sprzęt to potrafi
| Authenticator | RadSec | Uwagi |
|---|---|---|
| hostapd 2.11 | Tak, jeśli zbudowany z jego obsługą | CONFIG_RADIUS_TLS=y jest zakomentowane w jego defconfig19. Pakiet Alpine’a zostawia to wyłączone i odrzuca konfigurację: unsupported RADIUS type 'TLS'. Zbudowany z obsługą zadziałał za pierwszym razem |
| Punkty dostępowe i switche TP-Link Omada | Od Controllera 6.1, z aktualnym firmware’em | „Added support for RadSec (RADIUS over TLS) to secure SSID, MAC-Based, and 802.1X authentications on both APs and Switches”20 |
| Proxy RADIUS TP-Link Omada | Nie | Własne proxy kontrolera „does not support the RadSec feature”21 |
| Netgear M4250 i M4350 | Nieudokumentowane | Instrukcja CLI w ogóle nie wspomina RadSec i ogranicza wspólny sekret: „The secret must be an alphanumeric value not exceeding 16 characters”22 |
| Punkty dostępowe Netgear WAX i WBE | Nieudokumentowane | Instrukcje opisują port RADIUS jako UDP, a domyślny sekret jako sharedsecret23 |
Czy mogę zapytać, dlaczego switch sprzedawany w 2026 roku jako w pełni zarządzany nie umie rozmawiać ze swoim serwerem RADIUS po TLS? Nie kto to zdecydował. Co w procesie pozwoliło, żeby tak trafił na rynek, skoro kontroler TP-Link, hostapd i darmowe proxy to potrafią. Szesnaście losowych znaków alfanumerycznych to około 95 bitów, a nie to się łamie. Rzecz w tym, że to jedyna oferowana ochrona: żadnej opcji TLS, schemat MD5 z 1999 roku pilnujący kluczy WiFi i AP, który przychodzi z sekretem ustawionym na słowo sharedsecret. Na sprzęcie Netgear radsecproxy nie jest opcjonalne.
radsecproxy, dla sprzętu, który mówi tylko po UDP
Tam, gdzie switch albo AP nie umie RadSec, postaw obok niego radsecproxy. Przyjmuje RADIUS po UDP i wysyła dalej RadSec24, więc otwarty odcinek to kilka metrów VLAN-u zarządzającego między switchem a proxy, a nie cała droga do serwera:
ListenUDP *:1812

tls stepca {
    CACertificateFile  /etc/radsecproxy/root_ca.crt
    CertificateFile    /etc/radsecproxy/radsecproxy.crt
    CertificateKeyFile /etc/radsecproxy/radsecproxy.key
    TlsVersion TLS1_3
}

client switches {
    host 192.0.2.32/27
    type udp
    secret <long random secret>
    RequireMessageAuthenticator on
}

server freeradius {
    host radius.home.example
    port 2083
    type tls
    tls stepca
    secret radsec
    certificateNameCheck on
}

realm * {
    server freeradius
}
Używaj nazwy. Nie adresu. Z host 10.89.0.100 proxy słusznie odrzuciło serwer: No subjectaltname matching address 10.89.0.100. Z nazwą połączenie wstało jako TLSv1.3 with cipher TLS_AES_256_GCM_SHA384, a te same urządzenia dostały przez nie te same odpowiedzi: laptop1 VLAN 10, cam1 99, tv1 30, laptop2 odrzucony. Żądanie bez Message-Authenticator zatrzymało się na proxy: ignoring request from client switches … missing required message-authenticator.
Trzymaj ten odcinek UDP w ryzach. Krótki i odgrodzony. Adres zarządzający switcha i proxy siedzą w VLAN-ie zarządzającym, do którego żaden VLAN klientów nie ma routingu, i firewall to potwierdza.
Pobieranie CRL też
CRL jest podpisana, więc nikt jej nie podrobi. Może za to odtworzyć starszą, wciąż ważną, która ukryje odwołanie dokonane od tamtej pory. Pobieraj ją ze step-ca po HTTPS z przypiętym jego własnym certyfikatem głównym, a nie zwykłym HTTP:
curl -fsS --cacert /etc/freeradius/certs/eaptls/ca/root_ca.crt --tlsv1.3 \
  -o /tmp/crl.der https://ca.home.example:9000/1.0/crl
Przy dowolnym innym certyfikacie głównym to samo polecenie kończy się kodem wyjścia curl 60, a FreeRADIUS zostaje przy liście, którą ma.
Dokąd to zmierza
RFC 9765, RADIUS/1.1, całkowicie usuwa MD5 z RADIUS, gdy ten działa po TLS: „the RADIUS shared secret is no longer used, and all MD5-based packet authentication and attribute obfuscation methods are removed”25. Ma status Experimental. FreeRADIUS 3.2 ma go za flagą kompilacji, --with-radiusv11, „for testing interoperability”26, a oficjalny obraz 3.2.10 nie jest z nią zbudowany; opcji nie ma w binarce. RadSec z TLS 1.3 to najwyższy standard, jaki możesz dziś wdrożyć, a RADIUS/1.1 to jego następny krok.
Switch: Netgear i TP-Link
Każdy zarządzany switch wart uwagi obsługuje 802.1X z dynamicznymi VLAN-ami, a ustawienia sprowadzają się do tych samych pięciu rzeczy, cokolwiek mówi logo. Różnica między tymi dwoma tkwi w szczegółach, a jeden szczegół po stronie TP-Link zmienia to, jak okablujesz biurko.
| Ustawienie | Netgear M4250 i M4350 | Switche TP-Link Omada |
|---|---|---|
| Serwer RADIUS | Security > Management Security > RADIUS > Server Configuration27 | RADIUS Profile w kontrolerze Omada28 |
| Włączenie 802.1X | Security > Port Authentication > Basic > 802.1X Configuration: Dot1x Admin Mode, Authentication Admin Mode27 | Authentication > 802.1X, Authentication Type „Port Based”28 |
| VLAN z RADIUS | VLAN Assignment Mode, „The default is Disable”27 | „enable «VLAN Assignment»”28 |
| Brakujący VLAN | Nie jest tworzony, chyba że włączony jest Dynamic VLAN Creation Mode, też domyślnie wyłączony27 | „the switch will create the related VLAN automatically”29 |
| Porty dostępowe | Control Mode Auto | 802.1X Control mode Auto28 |
| Uplinki, port serwera RADIUS, porty AP | Force Authorized | 802.1X wyłączone: „Keep 802.1X authentication disabled on ports connected to the authentication server, the internet and the management computer”29 |
Tak czy inaczej najpierw utwórz VLAN-y na switchu. VLAN, który istnieje, bo wyczarowało go logowanie, to VLAN, którego nikt nie skonfigurował i na który nikt nie nałożył reguły firewalla.
Jeden VLAN na port w TP-Link
Własny poradnik TP-Link mówi, że „VLAN Assignment takes effect only when the control type is Port Based”29. Port Based oznacza, że pierwsze urządzenie, które się uwierzytelni, ustawia VLAN dla całego portu. Wepnij w ten port switch biurkowy albo telefon z przepiętym przez niego komputerem, a drugie urządzenie wjedzie w VLAN-ie pierwszego, nikt go nawet nie zapyta o certyfikat. Na porcie pracowniczym znaczy to, że cokolwiek wepniesz z tyłu tego telefonu, jest w sieci pracowników.
Więc w TP-Link: jedno urządzenie na port dostępowy. Nic między gniazdkiem w ścianie a urządzeniem. Tryb MAC-based w Netgear uwierzytelnia każde urządzenie na porcie osobno; instrukcja GS710TUP opisuje go jako pozwalający na „multiple supplicants connected to the same port”30.
MAB, dla drukarki, która nic z tego nie umie
Część sprzętu w ogóle nie ma klienta 802.1X. MAC Authentication Bypass pozwala switchowi wysłać do RADIUS adres MAC urządzenia jako nazwę użytkownika i hasło naraz, a obaj producenci obsługują to razem z 802.1X na tym samym porcie. Netgear najpierw próbuje 802.1X, a potem się wycofuje: „if a client tries 802.1X authentication… and authentication fails, the interface proceeds with MAB authentication”27. TP-Link wysyła MAC jako „12 hexadecimal digits, all lowercase and no punctuation”29.
Adres MAC to nie tożsamość. Każdy może jednym poleceniem ustawić swojej karcie sieciowej MAC drukarki, z laptopa, który przyniósł, stojąc obok drukarki, której kabel właśnie sobie pożyczył. Dlatego MAB dostaje własną listę, a polityka da mu tylko VLAN IoT albo kwarantannę:
mab {
	if (!&EAP-Message && &User-Name =~ /^[0-9a-f]{12}$/ && &User-Password == &User-Name) {
		mab_vlan
		if (ok && &reply:Tunnel-Private-Group-Id =~ /^(20|99)$/) {
			update control { &Auth-Type := Accept }
			update reply {
				&Tunnel-Type := VLAN
				&Tunnel-Medium-Type := IEEE-802
			}
		}
		else {
			reject
		}
	}
}
To trafia na sam początek authorize, z modułem passwd o nazwie mab_vlan, który czyta linie mac,vlan dokładnie tak jak lista urządzeń. Polityka certyfikatów jest opakowana w if (&EAP-Message), więc zostawia MAB w spokoju. Przetestowane:
| Żądanie MAB | Wpis na liście | Odpowiedź |
|---|---|---|
aabbccddeeff | 20 | Accept, VLAN 20 |
112233445566 | Brak | Reject |
ccddeeff0011 | 10, VLAN pracowników | Reject. Polityka nie wpuści MAC-a do sieci pracowników, cokolwiek mówi lista |
Ktoś, kto podszywa się pod drukarkę, dostaje VLAN drukarki i nic więcej. To najwięcej, co adres MAC powinien kiedykolwiek załatwić.
Ustawienia switchy Omada opisane wyżej sprawdzono też na zasymulowanym Omada Software Controller 6.2.14.11, w kontenerze bez żadnego sprzętu za nim. Jego angielskie teksty interfejsu nazywają każde użyte tu ustawienie: opcję RadSec, przy której „a TLS-encrypted transmission tunnel will be established between the client and the RADIUS server”, „Enable VLAN Assignment for Wireless Network”, „Require Message-Authenticator”, „Limit Proxy-State” oraz import certyfikatu i klucza klienta dla RadSec. Kontroler konfiguruje; nie przepuszcza ruchu, więc dowodzi to tylko tego, że te ustawienia istnieją w tej wersji, i niczego więcej. Netgear nie ma nic odpowiedniego do uruchomienia, więc jego kolumna pochodzi z własnych instrukcji Netgeara i nie była tu testowana.
Punkt dostępowy: jeden SSID, każdy VLAN
Punkt dostępowy to miejsce, gdzie pojedynczy SSID się opłaca. Jedna sieć WPA-Enterprise, a każdy klient trafia do VLAN-u, który wskaże dla niego RADIUS. AP taguje ruch tego klienta jego VLAN-em i wysyła go kablem w górę, więc port switcha zasilający AP musi nieść, tagowany, każdy VLAN, jaki RADIUS może przydzielić. Pomiń jeden, a urządzenie uwierzytelni się bez zarzutu i nigdy nie dostanie adresu.
Jeden SSID, zasymulowany
Zanim uwierzyłem któremuś producentowi na słowo, całość działała na zasymulowanych radiach. Linuksowy mac80211_hwsim tworzy wirtualne karty WiFi, które obsługują prawdziwe WPA-Enterprise. Jądro tej maszyny nie ma tego modułu, więc test uruchomił to samo jądro w małej maszynie wirtualnej KVM i załadował go tam, z własnego podpisanego pakietu Fedory, z hostapd 2.11 jako punktem dostępowym i trzema stacjami wpa_supplicant we własnych przestrzeniach nazw sieci31:
interface=wlan0
driver=nl80211
ssid=Home
ieee8021x=1
wpa=2
wpa_key_mgmt=WPA-EAP
rsn_pairwise=CCMP
ieee80211w=1
auth_server_addr=192.0.2.10
auth_server_port=1812
auth_server_shared_secret=<shared secret>
dynamic_vlan=2
vlan_tagged_interface=trunk0
vlan_bridge=brvlan
dynamic_vlan=2 oznacza „wymagane”: logowanie bez VLAN-u w odpowiedzi jest odrzucane, a nie wrzucane do domyślnego. Każda stacja zalogowała się jako anonymous po TLS 1.3, a własny log AP pokazuje, co powiedział mu RADIUS:
wlan0: STA 02:00:00:00:01:00 RADIUS: VLAN ID 10
wlan0: STA 02:00:00:00:02:00 RADIUS: VLAN ID 99
wlan0: STA 02:00:00:00:03:00 RADIUS: VLAN ID 30
WPA: group state machine entering state GTK_INIT (VLAN-ID 10)
WPA: group state machine entering state GTK_INIT (VLAN-ID 30)
WPA: group state machine entering state GTK_INIT (VLAN-ID 99)
| Stacja | Certyfikat | VLAN | Bridge | Własna brama | VLAN telewizora |
|---|---|---|---|---|---|
laptop1 | OU=staff | 10 | brvlan10 | Osiągalna | Brak odpowiedzi |
cam1 | OU=iot, na liście | 99 | brvlan99 | Osiągalna | |
tv1 | OU=media | 30 | brvlan30 | Osiągalna |
Linie z kluczem grupowym to ta część, którą ludzie przeoczają. Ramki broadcast i multicast w WiFi są szyfrowane kluczem grupowym wspólnym dla wszystkich w sieci, i gdyby wszystkie trzy VLAN-y dzieliły jeden, kamera mogłaby czytać z eteru broadcasty laptopa, cokolwiek myślałby switch. hostapd trzyma osobny klucz grupowy dla każdego VLAN-u, a log pokazuje, jak uruchamia po jednym dla każdego. Ten sam przebieg w WPA3-Enterprise, WPA-EAP-SHA256 z wymaganą ochroną ramek zarządzających, dał te same trzy VLAN-y i te same trzy klucze grupowe.
| Ustawienie | Netgear WAX i WBE | TP-Link Omada EAP |
|---|---|---|
| Zabezpieczenia | WPA2 Enterprise albo WPA3 Enterprise | WPA2-Enterprise albo WPA3-Enterprise, w tym tryb wyłączny z CCMP-128 |
| VLAN z RADIUS | Dynamic VLAN, Enable23 | „Enable VLAN Assignment for Wireless Network”28 |
| Brak VLAN-u w odpowiedzi | Klient trafia do własnego VLAN-u SSID23 | Nieudokumentowane; FreeRADIUS tutaj nigdy nie wysyła Accept bez VLAN-u |
| Transport RADIUS | Tylko UDP, więc radsecproxy | RadSec od Controllera 6.1 z aktualnym firmware’em20 |
Dwa szczegóły Netgeara warto znać, zanim ugryzą. Klient, któremu serwer RADIUS nie da VLAN-u, jest „automatically assigned the VLAN ID that you configured for the SSID”23, więc ustaw własny VLAN SSID na kwarantannę, nie na pracowników; FreeRADIUS tutaj zawsze jakiś wysyła, ale awaryjne wyjście i tak powinno się zamykać. A dynamiczny VLAN „is mutually exclusive with a captive portal, NAT mode, wireless client isolation, and a multicast DNS (mDNS) gateway”23, więc portal dla gości w tym samym SSID odpada.
WPA3-Enterprise na WAX620 to tryb 192-bitowy: „the encryption is automatically set to GCMP256”32, z wymaganą ochroną ramek zarządzających. Klienci, którzy nie umieją GCMP-256, do niego nie dołączą. Przetestuj swoje najstarsze urządzenie, zanim się przełączysz, tak samo jak przy TLS 1.3.
Urządzenia i sprawdzenie, które wszyscy pomijają
Każde urządzenie potrzebuje trzech rzeczy: własnego certyfikatu z kluczem, certyfikatu głównego i nazwy serwera RADIUS, której ma się spodziewać. Większość poradników opisuje dwie pierwsze. Pomiń cokolwiek z trzeciej, a dalej działa, i w tym właśnie problem.
To trzecia rzecz powstrzymuje urządzenie przed zaufaniem złemu serwerowi. Tutaj fałszywy serwer RADIUS postawiono dwa razy: raz z zupełnie poprawnym certyfikatem z tego samego CA, wystawionym dla ha.home.example, i raz z certyfikatem samopodpisanym. Laptopa skierowano na każdy z nich z trzema różnymi ustawieniami klienta:
| Klient sprawdza | Prawdziwy serwer | To samo CA, inna nazwa | Samopodpisany |
|---|---|---|---|
| CA i nazwę serwera | Łączy się | Odrzucony, Domain mismatch | Odrzucony |
| Tylko CA | Łączy się | Łączy się | Odrzucony |
| Nic | Łączy się | Łączy się | Łączy się |
Spójrz na środkowy wiersz. Twoje CA podpisuje certyfikat dla każdego serwera WWW w domu. Urządzenie, które sprawdza tylko CA, zaufa każdemu z nich jako swojemu serwerowi RADIUS, więc każdy, kto dorwie jeden z tych kluczy, z zapomnianego pudełka testowego albo serwera WWW, którego nikt nie łatał, może postawić punkt dostępowy z twoim SSID, a twoje urządzenia dołączą do niego bez szemrania. Przy EAP-TLS nie oddają hasła, ale są w sieci atakującego i jej ufają. TLS 1.3 tego nie zmienia; te same trzy wiersze wyszły pod 1.3. Zmienia to tylko sprawdzanie nazwy.
Android dotarł tam pierwszy. Opcję „Do not validate” usunięto „for security reasons”33, choć zaznaczono, że „saved enterprise configurations that are set up to turn off server certificate validation aren’t affected”33. Stary telefon wciąż może taką mieć.
| Linux (NetworkManager) | macOS, iOS, iPadOS | Android | |
|---|---|---|---|
| Certyfikat i klucz | 802-1x.client-cert, 802-1x.private-key | Payload tożsamości w profilu konfiguracyjnym | Zainstalowany jako certyfikat Wi-Fi |
| Certyfikat główny | 802-1x.ca-cert | Payload certyfikatu, zaufany przez PayloadCertificateAnchorUUID34 | Pole certyfikatu CA |
| Nazwa serwera | 802-1x.domain-match35 | TLSTrustedServerNames34 | Pole domeny; setDomainSuffixMatch w API36 |
| TLS 1.3 | 802-1x.phase1-auth-flags tls-1-3-enable | TLSMinimumVersion i TLSMaximumVersion "1.3"; maksimum domyślnie wynosi "1.2"34 | setMinimumTlsVersion(TLS_V1_3), od API level 34, jeśli urządzenie to obsługuje36 |
Na Linuksie całość to jedno polecenie. Sprawdzono je przez nmcli --offline, które wypisuje połączenie, jakie by utworzyło, nie dotykając działającego systemu:
nmcli connection add type wifi con-name Home ifname '*' ssid Home \
  wifi-sec.key-mgmt wpa-eap 802-1x.eap tls 802-1x.identity anonymous \
  802-1x.ca-cert /etc/pki/home/root_ca.crt \
  802-1x.domain-match radius.home.example \
  802-1x.client-cert /etc/pki/home/laptop1.crt \
  802-1x.private-key /etc/pki/home/laptop1.key \
  802-1x.private-key-password-flags not-required \
  802-1x.phase1-auth-flags tls-1-3-enable
Dla portu przewodowego to samo z type ethernet i bez SSID. Pułapką po stronie Apple jest maksymalna wersja TLS, domyślnie 1.2: profil, który jej nie ustawia, tworzy Maca, którego ta sieć odrzuci.
Ile kosztuje wyłącznie TLS 1.3
Uczciwą granicą tego buildu są urządzenia, które tego nie umieją. Kamera albo telewizor z wbudowanym suplikantem sprzed lat może obsługiwać EAP-TLS po 1.2 i nigdy po 1.3, a po twojej stronie nie ma ustawienia, które to naprawi. Wersja TLS jest uzgadniana, zanim FreeRADIUS zobaczy certyfikat, więc nie może zrobić wyjątku dla roli IoT.
Testuj więc każde urządzenie, zanim je kupisz. Nie po. Skieruj je na FreeRADIUS z samym 1.3 i przeczytaj log: recv TLS 1.3 Handshake, ClientHello albo protocol version mówi wszystko, czego potrzebujesz. Urządzenie, które nie przejdzie, idzie na port przewodowy z MAB albo nie wchodzi do sieci wcale. Osłabianie całej sieci pod najgorszą rzecz, jaka w niej siedzi, to dokładnie to, od czego zaczęło się wspólne hasło.
Pełna konfiguracja, plik po pliku
Wszystko powyżej jest przycięte do linijek, które pokazują daną rzecz. Tu jest całość. Każdy plik działał w labie, od pustego step-ca i zwykłego drzewa FreeRADIUS aż do laptopa w VLAN-ie 10, a kopie poniżej to te same pliki z adresami z labu zamienionymi na te z tabeli. Weź je jako jedno pobranie, eap-tls-configs.tar.gz, albo plik po pliku z linków.
| Nazwa | Adres | Co to jest |
|---|---|---|
ca.home.example | Tylko po nazwie | step-ca, port 9000 |
radius.home.example | 192.0.2.10 | FreeRADIUS, RadSec na 2083 |
radsecproxy | 192.0.2.11 | radsecproxy, UDP na wejściu, RadSec na wyjściu |
switch1, ap1 | 192.0.2.21, 192.0.2.31 | Sprzęt mówiący RadSec |
| Sprzęt tylko z UDP | od 192.0.2.32 do .63 | Przez radsecproxy; linuksowy AP poniżej to ap2 na .33 |
| Plik | Gdzie trafia | Jego zadanie |
|---|---|---|
step-ca/templates/device.tpl | /home/step/templates/ w CA | Rola do OU, tylko uwierzytelnianie klienta |
step-ca/templates/nas.tpl | /home/step/templates/ w CA | OU=nas, dla RadSec |
step-ca/setup.sh | Uruchamiany raz w CA | Dodaje provisionery network i nas |
step-ca/issue.sh | Uruchamiany tam, gdzie step ufa CA | Każdy certyfikat i przepis na odwołanie |
freeradius/install.sh | Uruchamiany z freeradius/ | Kładzie resztę na miejsce |
freeradius/mods-available/eap | RADDB/mods-available/ | EAP-TLS, TLS 1.3, sprawdzanie CRL |
freeradius/mods-available/device_vlan | RADDB/mods-available/ | Czyta listę urządzeń |
freeradius/mods-available/mab_vlan | RADDB/mods-available/ | Czyta listę MAB |
freeradius/mods-config/device_vlan/devices | RADDB/mods-config/device_vlan/ | Nazwa certyfikatu na VLAN |
freeradius/mods-config/device_vlan/mab | RADDB/mods-config/device_vlan/ | Adres MAC na VLAN |
freeradius/policy.d/vlan | RADDB/policy.d/ | Wybiera VLAN dla certyfikatu |
freeradius/policy.d/mab | RADDB/policy.d/ | Wybiera VLAN dla MAC-a, tylko 20 albo 99 |
freeradius/sites-available/default.patch | Nakładany na RADDB | Wywołuje obie polityki |
freeradius/sites-available/tls | RADDB/sites-available/ | Listener RadSec i jego klienci |
freeradius/nas-only.sh | RADDB/ | Wpuszcza tylko certyfikaty OU=nas |
freeradius/clients.conf | RADDB/ | UDP do testów na samej maszynie |
systemd/radius-crl-refresh | /usr/local/sbin/ | Pobiera i sprawdza CRL |
systemd/radius-crl-refresh.service | /etc/systemd/system/ | Uruchamia go |
systemd/radius-crl-refresh.timer | /etc/systemd/system/ | Co godzinę |
systemd/radius-cert-renew.service | /etc/systemd/system/ | Odnawia certyfikat serwera |
radsecproxy/radsecproxy.conf | /etc/radsecproxy.conf | UDP na wejściu, RadSec na wyjściu |
hostapd/hostapd-wired.conf | /etc/hostapd/ | Linuksowy port switcha 802.1X |
hostapd/hostapd-wifi.conf | /etc/hostapd/ | Linuksowy punkt dostępowy, jeden SSID |
clients/wpa_supplicant-wired.conf | Urządzenie | Logowanie przewodowe |
clients/wpa_supplicant-wifi.conf | Urządzenie | Logowanie przez WiFi |
clients/nmcli.sh | Urządzenie | To samo, przez NetworkManager |
FreeRADIUS mieszka w każdej dystrybucji gdzie indziej, a jego plikom jest to obojętne, bo każda ścieżka w nich jest budowana od katalogu konfiguracji. install.sh przyjmuje ten katalog jako RADDB. Uruchomiono go na wszystkich trzech poniżej i własne sprawdzenie konfiguracji FreeRADIUS, -XC, przeszło na każdym. Tylko oficjalny obraz przeszedł potem każdy test z tego wpisu; na dwóch pozostałych to sprawdzenie stanowi cały dowód, w kontenerze, więc SELinux na prawdziwej maszynie z Fedorą nie był jego częścią.
| Oficjalny obraz | Debian 13 | Fedora | |
|---|---|---|---|
| FreeRADIUS | 3.2.10 | 3.2.7 | 3.2.8 |
RADDB | /etc/freeradius | /etc/freeradius/3.0 | /etc/raddb |
| Działa jako | freerad | freerad | radiusd |
| Usługa | Kontener | freeradius | radiusd |
| Przetestowane | Wszystko z tego wpisu | install.sh i -XC | install.sh i -XC |
Dwie jednostki systemd wskazują /etc/freeradius i usługę freeradius. Na Debianie albo Fedorze zmień oba zgodnie z tabelą. Nic więcej się nie przesuwa.
step-ca
Szablon urządzenia to ten z sekcji Rola w certyfikacie, linijka w linijkę, z komentarzem na górze. Szablon nas to ten sam pomysł z ustaloną rolą:
{{- /* Certificates for switches, access points and radsecproxy, used
       for RadSec. OU=nas is what FreeRADIUS checks for; it maps to no
       VLAN, so a nas certificate cannot get a device on the network. */ -}}
{
  "subject": {
    "commonName": {{ toJson .Subject.CommonName }},
    "organizationalUnit": "nas"
  },
  "sans": {{ toJson .SANs }},
  "keyUsage": ["digitalSignature"],
  "extKeyUsage": ["clientAuth"],
  "crlDistributionPoints": ["http://ca.home.example/1.0/crl"]
}
setup.sh dodaje oba provisionery. Uruchom go raz wewnątrz kontenera step-ca. Zapyta o hasło dla każdego, a blok CRL, który wypisze, trafia do ca.json ręcznie:
#!/bin/sh
# Run inside the step-ca container, as the step user, once.
# Adds the two provisioners this post uses. Each asks for a password for
# its own key; keep both.
set -e

step ca provisioner add network --type JWK --create \
  --x509-max-dur 8760h --x509-default-dur 24h \
  --x509-template /home/step/templates/device.tpl

step ca provisioner add nas --type JWK --create \
  --x509-max-dur 8760h --x509-default-dur 24h \
  --x509-template /home/step/templates/nas.tpl

# Then add this block at the top level of /home/step/config/ca.json and
# restart the container:
#
#   "crl": {
#     "enabled": true,
#     "generateOnRevoke": true,
#     "cacheDuration": "24h",
#     "idpURL": "http://ca.home.example/1.0/crl"
#   }
issue.sh tworzy każdy certyfikat z tego wpisu i trzyma przepis na odwołanie z sekcji o odwołaniach jako komentarz na dzień, w którym będzie potrzebny. Ten przepis też uruchomiono na tym CA, na laptop2 zrobionym specjalnie w tym celu:
#!/bin/sh
# Issue the certificates. Run anywhere the step CLI trusts the CA.
set -e

# The RADIUS server: default 24 hours, renewed daily by radius-cert-renew.service.
step ca certificate radius.home.example radius.crt radius.key --provisioner admin

# Devices: a year each, the role decides the VLAN.
step ca certificate laptop1 laptop1.crt laptop1.key --provisioner network --not-after 8760h --set role=staff
step ca certificate cam1    cam1.crt    cam1.key    --provisioner network --not-after 8760h --set role=iot
step ca certificate tv1     tv1.crt     tv1.key     --provisioner network --not-after 8760h --set role=media

# Switches, APs and radsecproxy, for RadSec.
step ca certificate switch1     switch1.crt     switch1.key     --provisioner nas --not-after 8760h
step ca certificate ap1         ap1.crt         ap1.key         --provisioner nas --not-after 8760h
step ca certificate radsecproxy radsecproxy.crt radsecproxy.key --provisioner nas --not-after 8760h

# A lost device: revoke by serial, no key needed.
#   SERIAL=$(step certificate inspect laptop2.crt --format json | jq -r .serial_number)
#   TOKEN=$(step ca token "$SERIAL" --revoke --provisioner admin)
#   step ca revoke "$SERIAL" --token "$TOKEN" --reason "laptop lost"
FreeRADIUS
Uruchom install.sh z katalogu freeradius w pobranym archiwum. Kopiuje pliki, łata domyślną stronę i tworzy dowiązania. Nic więcej nie robi:
#!/bin/sh
#  Puts these files into a stock FreeRADIUS 3.2 tree. Run from this
#  directory. RADDB is /etc/freeradius on the official image,
#  /etc/freeradius/3.0 on Debian and Ubuntu, /etc/raddb on Fedora.
set -eu
RADDB=${RADDB:-/etc/freeradius}

cp mods-available/eap mods-available/device_vlan mods-available/mab_vlan "$RADDB/mods-available/"
mkdir -p "$RADDB/mods-config/device_vlan"
cp mods-config/device_vlan/devices mods-config/device_vlan/mab "$RADDB/mods-config/device_vlan/"
cp policy.d/vlan policy.d/mab "$RADDB/policy.d/"
cp sites-available/tls "$RADDB/sites-available/"
cp clients.conf "$RADDB/"
install -m 0755 nas-only.sh "$RADDB/nas-only.sh"
patch -d "$RADDB" -p0 --forward < sites-available/default.patch

for m in eap device_vlan mab_vlan; do
	ln -sfn ../mods-available/$m "$RADDB/mods-enabled/$m"
done
ln -sfn ../sites-available/tls "$RADDB/sites-enabled/tls"

#  The certificates go in $RADDB/certs/eaptls: radius.crt, radius.key,
#  and ca/ holding root_ca.crt, intermediate_ca.crt and the CRL. All of
#  it readable by the user FreeRADIUS runs as: freerad, or radiusd on
#  Fedora.
mkdir -p "$RADDB/certs/eaptls/ca"
Łatka to dwie linijki w zwykłej stronie domyślnej. Zrobiono ją na 3.2.10 i nakłada się na 3.2.7 i 3.2.8 z niczym gorszym niż przesunięcie:
freeradius/sites-available/default.patch
--- sites-available/default
+++ sites-available/default
@@ -301,6 +301,9 @@
 #  Make *sure* that 'preprocess' comes before any realm if you
 #  need to setup hints for the remote radius server
 authorize {
+	#  MAC Authentication Bypass, policy.d/mab.
+	mab
+
 	#
 	#  Take a User-Name, and perform some checks on it, for spaces and other
 	#  invalid characters.  If the User-Name appears invalid, reject the
@@ -810,6 +813,9 @@
 #  Once we KNOW that the user has been authenticated, there are
 #  additional steps we can take.
 post-auth {
+	#  The VLAN for a certificate login, policy.d/vlan.
+	vlan_by_certificate
+
 	#
 	#  If you need to have a State attribute, you can
 	#  add it here.  e.g. for later CoA-Request with
mods-available/eap zastępuje domyślny. W całości:
#  EAP for 802.1X: EAP-TLS only, TLS 1.3 only, CRL checked on every login.
#  Replaces the stock mods-available/eap. mods-enabled/eap links to it.
eap {
	default_eap_type = tls
	timer_expire = 60
	ignore_unknown_eap_types = no
	max_sessions = ${max_requests}

	tls-config tls-common {
		#  The server certificate followed by step-ca's intermediate,
		#  exactly as "step ca certificate" writes it.
		certificate_file = ${certdir}/eaptls/radius.crt
		private_key_file = ${certdir}/eaptls/radius.key

		#  Root, intermediate and the intermediate's CRL, hashed with
		#  "openssl rehash". radius-crl-refresh keeps the CRL current.
		ca_path = ${certdir}/eaptls/ca
		ca_file = ${certdir}/eaptls/ca/root_ca.crt

		check_crl = yes
		#  A HUP does not reload a CRL. This does, at 300 s, the minimum.
		ca_path_reload_interval = 300

		tls_min_version = "1.3"
		tls_max_version = "1.3"
		cipher_list = "DEFAULT"
		ecdh_curve = ""

		cache {
			enable = no
		}

		verify {
		}
	}

	tls {
		tls = tls-common
	}
}
policy.d/vlan to polityka z wcześniejszej części z opakowaniem if (&EAP-Message), o którym mówi sekcja o MAB:
#  Called first in post-auth. Picks the VLAN for a certificate login:
#  the per-device list first, then the role in the certificate's OU.
vlan_by_certificate {
	#  Certificate logins only. MAB is decided in authorize.
	if (&EAP-Message) {
		#  Only certificates made for this job: client auth, and a role.
		if (&TLS-Client-Cert-X509v3-Extended-Key-Usage-OID !~ /1\.3\.6\.1\.5\.5\.7\.3\.2/) {
			reject
		}

		#  1. The per-device list wins.
		device_vlan

		#  2. Otherwise the role in the certificate decides.
		if (!&reply:Tunnel-Private-Group-Id) {
			if (&TLS-Client-Cert-Subject =~ /\/OU=([^\/]+)/) {
				switch "%{1}" {
					case "staff" {
						update reply { &Tunnel-Private-Group-Id := "10" }
					}
					case "iot" {
						update reply { &Tunnel-Private-Group-Id := "20" }
					}
					case "media" {
						update reply { &Tunnel-Private-Group-Id := "30" }
					}
					case {
						reject
					}
				}
			}
			else {
				reject
			}
		}

		update reply {
			&Tunnel-Type := VLAN
			&Tunnel-Medium-Type := IEEE-802
		}
	}
}
policy.d/mab to polityka z sekcji o MAB, a mods-available/device_vlan i nas-only.sh są takie, jak pokazano wcześniej, wszystkie trzy z dodanym komentarzem. Moduł listy MAB i obie listy:
freeradius/mods-available/mab_vlan
#  MAC Authentication Bypass: MAC address to VLAN, for kit with no
#  802.1X client. The mab policy only accepts VLAN 20 or 99 from here.
#  mods-enabled/mab_vlan links to it.
passwd mab_vlan {
	filename = ${modconfdir}/device_vlan/mab
	format = "*User-Name:=Tunnel-Private-Group-Id"
	delimiter = ","
}
freeradius/mods-config/device_vlan/devices
# Certificate CN,VLAN. Overrides the role in the certificate.
# cam1 is quarantined while it is looked at.
cam1,99
freeradius/mods-config/device_vlan/mab
# MAC (12 hex digits, lowercase, no punctuation),VLAN. 20 or 99 only.
aabbccddeeff,20
sites-available/tls zastępuje domyślny przykład RadSec. Katalog tymczasowy dla verify to ${run_dir}, który już istnieje i należy do użytkownika, jako który działa FreeRADIUS, więc nie trzeba niczego tworzyć:
freeradius/sites-available/tls
#  RadSec: RADIUS over TLS 1.3 on port 2083, for switches, access
#  points and radsecproxy. Replaces the stock sites-available/tls;
#  sites-enabled/tls links to it. Requests go to the default site.
listen {
	ipaddr = *
	port = 2083
	type = auth
	proto = tcp
	virtual_server = default
	clients = radsec

	limit {
		max_connections = 16
		lifetime = 0
		idle_timeout = 30
	}

	tls {
		certificate_file = ${certdir}/eaptls/radius.crt
		private_key_file = ${certdir}/eaptls/radius.key
		ca_path = ${certdir}/eaptls/ca
		ca_file = ${certdir}/eaptls/ca/root_ca.crt

		require_client_cert = yes
		check_crl = yes
		ca_path_reload_interval = 300

		#  Only certificates from step-ca's nas provisioner.
		verify {
			#  Where FreeRADIUS writes the certificate for the script to read.
			tmpdir = ${run_dir}
			client = "${raddbdir}/nas-only.sh %{TLS-Client-Cert-Filename}"
		}

		tls_min_version = "1.3"
		tls_max_version = "1.3"
		cipher_list = "DEFAULT"
		ecdh_curve = ""

		cache {
			enable = no
		}
	}
}

#  One entry per switch, AP and proxy, by management address. Over TLS
#  the secret does nothing, and FreeRADIUS requires it to be "radsec".
clients radsec {
	client switch1 {
		ipaddr = 192.0.2.21
		proto = tls
		secret = radsec
	}
	client ap1 {
		ipaddr = 192.0.2.31
		proto = tls
		secret = radsec
	}
	client radsecproxy {
		ipaddr = 192.0.2.11
		proto = tls
		secret = radsec
	}
}
clients.conf zastępuje domyślny i wpuszcza eapol_test na samej maszynie, i nic poza tym. Switche i AP przychodzą przez RadSec albo przez proxy:
#  UDP clients. Kit talks RadSec (sites-available/tls) or goes through
#  radsecproxy, so plain RADIUS is only for testing on this host with
#  eapol_test. Replaces the stock clients.conf.
client localhost {
	ipaddr = 127.0.0.1
	proto = *
	secret = CHANGE-ME-test-only
	require_message_authenticator = yes
	nas_type = other
}
Najpierw sprawdź konfigurację. Potem uruchom na pierwszym planie, z włączonymi wątkami, żeby RadSec działał:
freeradius -XC
freeradius -fxx -l stdout
Utrzymanie aktualności
radius-crl-refresh pobiera CRL z przypiętym certyfikatem głównym i odrzuca taką, która nie jest podpisana przez certyfikat pośredni albo już jest przeterminowana, więc nieudane pobranie zostawia na miejscu starą listę. Nigdy nie zamienia dobrej listy na śmieci:
#!/bin/sh
# Fetch step-ca's CRL over HTTPS with the root pinned, and put it where
# FreeRADIUS reads it. FreeRADIUS picks it up within ca_path_reload_interval.
# Installed as /usr/local/sbin/radius-crl-refresh.
set -eu

CA_URL="${CA_URL:-https://ca.home.example:9000}"
DIR="${DIR:-/etc/freeradius/certs/eaptls/ca}"
TMP=$(mktemp -d)
trap 'rm -rf "$TMP"' EXIT

curl -fsS --cacert "$DIR/root_ca.crt" --tlsv1.3 -o "$TMP/crl.der" "$CA_URL/1.0/crl"
openssl crl -inform DER -in "$TMP/crl.der" -out "$TMP/crl.pem"

# Refuse a list that is not signed by our intermediate, or already stale.
openssl crl -in "$TMP/crl.pem" -noout -CAfile "$DIR/intermediate_ca.crt" 2>&1 | grep -q 'verify OK'
next=$(date -d "$(openssl crl -in "$TMP/crl.pem" -noout -nextupdate | cut -d= -f2)" +%s)
[ "$next" -gt "$(date +%s)" ]

install -m 0644 "$TMP/crl.pem" "$DIR/intermediate.crl.pem.new"
mv -f "$DIR/intermediate.crl.pem.new" "$DIR/intermediate.crl.pem"
openssl rehash "$DIR"
systemd/radius-crl-refresh.service
[Unit]
Description=Fetch step-ca's CRL for FreeRADIUS
Wants=network-online.target
After=network-online.target

[Service]
Type=oneshot
ExecStart=/usr/local/sbin/radius-crl-refresh
systemd/radius-crl-refresh.timer
[Unit]
Description=Fetch step-ca's CRL for FreeRADIUS every hour

[Timer]
OnBootSec=1min
OnUnitActiveSec=1h
RandomizedDelaySec=5min
Persistent=true

[Install]
WantedBy=timers.target
Certyfikat serwera żyje 24 godziny, więc odnawia się sam. Odnowienie tutaj zachowało klucz i uprawnienia obu plików, co ma znaczenie, bo FreeRADIUS czyta je jako freerad. Restartuje FreeRADIUS zamiast wysyłać HUP. Z tego samego powodu co przy CRL:
systemd/radius-cert-renew.service
#  Keeps FreeRADIUS's 24-hour server certificate renewed, and restarts
#  FreeRADIUS on each renewal so it loads the new one. Once, as root:
#    step ca bootstrap --ca-url https://ca.home.example:9000 --fingerprint <root fingerprint>
#    chgrp freerad radius.key && chmod 0640 radius.key
#  Renewal rewrites radius.crt and keeps the key and both files' modes.
[Unit]
Description=Renew FreeRADIUS's server certificate from step-ca
Wants=network-online.target
After=network-online.target

[Service]
ExecStart=/usr/bin/step ca renew --daemon \
  --exec "systemctl restart freeradius" \
  /etc/freeradius/certs/eaptls/radius.crt /etc/freeradius/certs/eaptls/radius.key
Restart=on-failure
RestartSec=5min

[Install]
WantedBy=multi-user.target
radsecproxy
# radsecproxy beside switches and APs that only speak UDP RADIUS.
# Takes UDP in on the management VLAN, sends RadSec over TLS 1.3 out.

ListenUDP *:1812

LogLevel 3
LogDestination file:///var/log/radsecproxy.log

tls stepca {
    CACertificateFile  /etc/radsecproxy/root_ca.crt
    CertificateFile    /etc/radsecproxy/radsecproxy.crt
    CertificateKeyFile /etc/radsecproxy/radsecproxy.key
    TlsVersion TLS1_3
}

# The kit that only speaks UDP, from 192.0.2.32 to .63 on the management
# VLAN. Netgear caps the secret at 16 alphanumeric characters, so use all
# 16, random:
#   openssl rand -base64 32 | tr -dc 'A-Za-z0-9' | head -c 16
client switches {
    host 192.0.2.32/27
    type udp
    secret CHANGE-ME-16chars
    RequireMessageAuthenticator on
}

server freeradius {
    host radius.home.example
    port 2083
    type tls
    tls stepca
    secret radsec
    certificateNameCheck on
}

realm * {
    server freeradius
}
hostapd
Linuksowa maszyna w roli portu switcha, rozmawiająca po RadSec. To plik, na którym działał zasymulowany port:
# A Linux box as an 802.1X wired port, talking RadSec to FreeRADIUS.
# Needs hostapd built with CONFIG_DRIVER_WIRED=y and CONFIG_RADIUS_TLS=y.
interface=eth1
driver=wired
ieee8021x=1
use_pae_group_addr=1
eap_reauth_period=3600
nas_identifier=switch1

auth_server_addr=192.0.2.10
auth_server_port=2083
auth_server_type=TLS
auth_server_shared_secret=radsec
auth_server_ca_cert=/etc/hostapd/root_ca.crt
auth_server_client_cert=/etc/hostapd/switch1.crt
auth_server_private_key=/etc/hostapd/switch1.key

logger_syslog=-1
logger_syslog_level=2
I dla punktu dostępowego. Ten idzie przez radsecproxy po UDP, tak jak zrobiłby to AP Netgeara, i to plik, na którym działały zasymulowane radia:
# A Linux access point: one WPA2/WPA3-Enterprise SSID, each client on the
# VLAN RADIUS names. This one talks UDP to radsecproxy, like the Netgear
# APs. For RadSec, build hostapd with CONFIG_RADIUS_TLS=y and use the
# auth_server_* block from hostapd-wired.conf instead.
interface=wlan0
driver=nl80211
ssid=Home
country_code=GB
hw_mode=g
channel=6

ieee8021x=1
eapol_version=2
wpa=2
# WPA-EAP for WPA2-Enterprise; WPA-EAP-SHA256 with ieee80211w=2 for WPA3-Enterprise.
wpa_key_mgmt=WPA-EAP WPA-EAP-SHA256
rsn_pairwise=CCMP
ieee80211w=1
nas_identifier=ap2
own_ip_addr=192.0.2.33

auth_server_addr=192.0.2.11
auth_server_port=1812
auth_server_shared_secret=CHANGE-ME-16chars
radius_require_message_authenticator=1

# 2 = required: no VLAN in the answer means no network.
dynamic_vlan=2
vlan_naming=1
vlan_tagged_interface=eth0
vlan_bridge=brvlan

ctrl_interface=/run/hostapd
logger_syslog=-1
logger_syslog_level=2
Urządzenia
nmcli.sh to polecenie z sekcji o urządzeniach i jego przewodowy bliźniak. Bez NetworkManagera wpa_supplicant przyjmuje takie pliki:
clients/wpa_supplicant-wired.conf
# Linux client, wired 802.1X. Run: wpa_supplicant -D wired -i eth0 -c this-file
ctrl_interface=/run/wpa_supplicant
ap_scan=0
network={
    key_mgmt=IEEE8021X
    eapol_flags=0
    eap=TLS
    phase1="tls_disable_tlsv1_3=0"
    identity="anonymous"
    ca_cert="/etc/pki/home/root_ca.crt"
    domain_match="radius.home.example"
    client_cert="/etc/pki/home/laptop1.crt"
    private_key="/etc/pki/home/laptop1.key"
}
clients/wpa_supplicant-wifi.conf
# Linux client, WiFi, without NetworkManager. TLS 1.3, anonymous identity,
# and the server name checked.
ctrl_interface=/run/wpa_supplicant
network={
    ssid="Home"
    key_mgmt=WPA-EAP WPA-EAP-SHA256
    ieee80211w=1
    eap=TLS
    phase1="tls_disable_tlsv1_3=0"
    identity="anonymous"
    ca_cert="/etc/pki/home/root_ca.crt"
    domain_match="radius.home.example"
    client_cert="/etc/pki/home/laptop1.crt"
    private_key="/etc/pki/home/laptop1.key"
}
Na czym przetestowano każdy plik
| Pliki | Uruchomione na | Wynik |
|---|---|---|
step-ca/ | step-ca 0.30.2, nowe CA | Wszystkie 7 certyfikatów wystawione z rolami; laptop2 wystawiony i odwołany według przepisu |
freeradius/ | 3.2.10, zainstalowany przez install.sh | laptop1 VLAN 10, cam1 99, tv1 30, certyfikat nas odrzucony; MAB aabbccddeeff VLAN 20, nieznany MAC odrzucony |
radius-crl-refresh | step-ca po TLS 1.3 | CRL zainstalowana i zahashowana; odwołany laptop odrzucony w ciągu pięciu minut, bez restartu |
radius-cert-renew.service | step ca renew 0.30.2 | Certyfikat odnowiony; klucz i uprawnienia nietknięte |
radsecproxy.conf | radsecproxy 1.11.2 | EAP-TLS przez niego zaakceptowany; MAB z Message-Authenticator VLAN 20, bez niego odrzucony |
hostapd-wired.conf | hostapd 2.11, zbudowany z RadSec | VLAN-y 10, 99 i 30 po TLS 1.3 |
hostapd-wifi.conf, wpa_supplicant-wifi.conf | Zasymulowane radia, przez radsecproxy | Trzy stacje w jednym SSID, VLAN-y 10, 99 i 30; plik klienta w tej postaci i stacja wyłącznie WPA3 dołączyły obie |
wpa_supplicant-wired.conf | eapol_test 2.11 | Te same odpowiedzi co w tabeli wyżej |
| Jednostki systemd | systemd-analyze verify | Żadnej skargi poza tym, że oba programy nie są tu zainstalowane |
Co odcina wszystkich
Każdy z tych przypadków trafił się albo został przetestowany przy budowaniu tego, z wyjątkiem brakującego VLAN-u na trunku, do którego pokazania potrzebny jest prawdziwy switch. Prawie wszystkie zawodzą w sposób zamknięty. To właściwy sposób zawodzenia, a i tak zły poranek.
| Usterka | Co widzisz | Poprawka |
|---|---|---|
| CRL przeterminowana albo brakująca | Każde urządzenie odrzucone; CRL has expired albo unable to get certificate CRL | Pobieraj CRL z timera i monitoruj go |
| Nowa CRL niepodchwycona | Odwołane urządzenie dalej wchodzi | ca_path_reload_interval = 300 albo restart FreeRADIUS |
| Klient ma wyłączony TLS 1.3 | protocol version, urządzenie odrzucone | tls_disable_tlsv1_3=0, tls-1-3-enable albo klucze profilu Apple |
Pliki certyfikatów nieczytelne dla freerad | FreeRADIUS nie startuje, Permission denied | Udostępnij je do odczytu freerad, klucz tylko jemu |
| Certyfikat bez roli | Odrzucony przez politykę | Wystaw ponownie przez provisioner network z --set role= |
| VLAN-u nie ma na switchu ani na trunku AP | Urządzenie się uwierzytelnia, nie dostaje adresu | Utwórz VLAN i otaguj go na każdym trunku, do którego urządzenie może dotrzeć |
| Zły wspólny sekret RADIUS | Brak odpowiedzi; FreeRADIUS loguje invalid Message-Authenticator! (Shared secret is incorrect.), a switch ponawia, aż się podda | Ten sam sekret w clients.conf i na switchu albo AP |
| Urządzenie nie sprawdza nazwy serwera | Nic. Działa, i działałoby też z oszustem | Ustaw nazwę serwera na każdym urządzeniu |
| Żądanie bez Message-Authenticator | Po cichu odrzucone; switch ponawia i się poddaje | Włącz go na switchu albo postaw przed nim radsecproxy |
Listener RadSec pod freeradius -X | Threading must be enabled for TLS sockets | freeradius -fxx -l stdout |
| hostapd zbudowany bez RadSec | unsupported RADIUS type 'TLS' | Zbuduj z CONFIG_RADIUS_TLS=y albo użyj radsecproxy |
| radsecproxy dostał adres serwera | No subjectaltname matching address | Użyj radius.home.example |
Dlaczego tego nie ma domyślnie w każdej sieci firmowej?
Nic w tym wpisie nie jest nowe. EAP-TLS opublikowano w październiku 199937. Atrybuty VLAN przyszły we wrześniu 20033. Obaj producenci switchy z tego wpisu dokumentują dynamiczne VLAN-y we własnych instrukcjach, a CA, serwer RADIUS i proxy są open source i nic nie kosztują. Pójdź drogą komercyjną, a ta sama rzecz staje się pozycją na fakturze: Cisco umieszcza „RADIUS authentication, authorization, and accounting, including 802.1X, MAC authentication bypass” w poziomie Essentials ISE, licencjonowanym według „concurrent active endpoints”, gdzie punktem końcowym może być jedno z „printers, fax machines, or other types of network devices”38 w sieci. Tak czy inaczej ta możliwość leży w sprzęcie od ponad dwudziestu lat.
Dlaczego więc sieć firmowa w 2026 roku wciąż działa na haśle, które zna każdy?
Czy mogę zapytać, dlaczego tylu adminów i MSP po prostu się tym nie przejmuje? Nie kto. Co pozwala, żeby to trwało. Uczciwe odpowiedzi są trzy, bo przypadki są trzy.
Niektórzy nie wiedzą. I to jest uchybienie, a nie wymówka. Wiedza o tym, co potrafi twój własny switch, nie jest czymś, co ci się przydarza. Upewnienie się, że wiesz, to twoja robota, a instrukcja, która to mówi, jest do pobrania za darmo.
Niektórzy wiedzą i zostawiają. Wspólne hasło działa. Nikt nie zakłada w tej sprawie zgłoszenia. Certyfikat na urządzenie to zestaw obowiązków, po których nie ma czym się pochwalić aż do dnia, w którym zginie laptop, i jako taki nigdy nie wygrywa miejsca na liście. Dla MSP rachunek jest jeszcze prostszy: płaska sieć z jednym hasłem jest tańsza w utrzymaniu, żadna umowa tego nie mierzy, a klient nigdy nie pyta. Seria o MSP pokazuje, dokąd prowadzą te zachęty, a to ten sam wzorzec na mniejszym rachunku. To ten przypadek jest celem pytania: admin, który ma switch, który to potrafi, doczytał aż tutaj i trzyma wspólny klucz, bo nikt mu nie każe się z tego tłumaczyć.
Niektórzy naprawdę jeszcze nie mogą. Drukarka bez suplikanta, telewizor, który nie umie TLS 1.3, pudełko z oprogramowaniem biznesowym, którego producent nie zaktualizuje. To prawdziwe ograniczenie i odpowiedź brzmi: tak, da się tego bronić. MAB do odgrodzonego VLAN-u, powód zapisany, a obok data, kiedy to pudełko zniknie.
Uchybieniem nie jest mieć lukę. Każdy ma luki. Jest nim prowadzenie sieci firmowej nad luką, której nigdy nie poszedłeś zamknąć, na sprzęcie, który przyszedł z możliwością jej zamknięcia.
Każdy kiedyś jechał na wspólnym haśle. Trzymanie go w sieci firmowej z wyboru to ta część, której nie da się obronić.
Dlaczego Cyber Essentials tego nie wymaga
Bo nigdy nie miał. Cyber Essentials to wspierany przez rząd poziom bazowy, a „a growing number of organisations require suppliers to be certified to bid for work”39. Jest zbudowany przeciw „the most common internet based cyber security threats”39, a jego wymagania mówią wprost, gdzie się kończy. Sprzęt bezprzewodowy jest poza zakresem tam, gdzie atakujący nie dosięgnie go z internetu, bo „the Cyber Essentials scheme isn’t concerned with attacks that can only be launched within the signal range of the wireless device”40. Jego pięć kontroli to firewalle, bezpieczna konfiguracja, aktualizacje bezpieczeństwa, kontrola dostępu użytkowników i ochrona przed złośliwym oprogramowaniem40. Żadna z nich nie pyta, kto w ogóle może wejść do sieci. Najbliżej jest „change any default or guessable account passwords”40, a klucz WiFi wydrukowany na ladzie recepcji to nie konto.
VLAN-y pojawiają się w nim raz. „Sub-set” organizacji, odseparowany „from the rest of the organisation by a firewall or VLAN”40, może być oceniany osobno. Jedyne miejsce, w którym program spotyka VLAN, to sposób na poprowadzenie granicy wokół mniejszej części sieci.
Na jego własnych warunkach to uczciwe. To podłoga przeciw atakom z internetu i tak o sobie mówi. Kłopot w tym, co dzieje się z podłogą, gdy na ścianie zawiśnie certyfikat. Staje się celem, potem sufitem, a firma może go zdać z każdym urządzeniem w jednej płaskiej sieci za hasłem, które zna sprzątaczka. Każdy, kto przechodzi obok budynku z laptopem, jest w modelu zagrożeń, który się liczy, i poza tym, który oceniono.
Hasło to obietnica, której nikt nie dotrzymuje
Uderzyło mnie przy budowaniu tego, jak mało z tego było trudne. Każda pułapka była gdzieś zapisana, w komentarzu konfiguracji albo w instrukcji producenta, i każda ustąpiła po popołudniu w labie.
A dom wciąż działa na haśle do WiFi zapisanym na lodówce. Nie dlatego, że alternatywa jest trudna, tylko dlatego, że hasło jest domyślne, a domyślne nigdy nie musi się tłumaczyć. Wszyscy wiedzą, że jest wspólne. Wszyscy wiedzą, że wycieka. Nikt go nie zmienia, bo zmiana oznacza obejście każdego urządzenia w domu z nowym, więc zostaje takie samo latami, przez każdego gościa, każdego lokatora i każdy telefon, który trafił do recyklingu z hasłem wciąż zapisanym, i wpuszcza każdego, kto kiedykolwiek je miał.
Certyfikat na urządzenie to inne wyobrażenie o tym, czemu sieć służy. Sieć powinna wiedzieć, czym coś jest, a nie tylko to, że ktoś kiedyś wpisał do niego właściwe słowo. To standard, którego trzymasz się, choć nikt nie sprawdza, i to jedyny rodzaj, który coś jest wart. Kamera nie siedzi obok laptopa tylko dlatego, że akurat była w tym samym SSID. Siedzi tam, gdzie ją postawiłeś, na sprzęcie, który jest twój, według reguły, którą napisałeś i możesz przeczytać. Gdy zaczyna wariować, przenosi się jedną linijką w pliku tekstowym. Gdy ginie, jedno polecenie ją odcina.
Ceną są obowiązki. CRL z timerem za plecami, certyfikaty z datą w kalendarzu, urządzenia testowane przed zakupem. Taki jest koszt i to jest właściwa kolejność: płacisz wysiłkiem, który widzisz, a nie hasłem, które od lat po cichu wpuszcza ludzi.
RFC 3748 — Extensible Authentication Protocol (EAP) — EAP oraz role peera, authenticatora i serwera uwierzytelniania, między którymi działa. ↩︎
RFC 2868 — RADIUS Attributes for Tunnel Protocol Support — definiuje atrybuty tunelowe, które RFC 3580 wykorzystuje ponownie dla VLAN-ów. ↩︎
RFC 3580 — IEEE 802.1X RADIUS Usage Guidelines — sekcja 3.31, „Tunnel-Type=VLAN (13) Tunnel-Medium-Type=802 Tunnel-Private-Group-ID=VLANID” oraz „the VLANID integer value is encoded as a string”. ↩︎ ↩︎ ↩︎
Microsoft Security Advisory 2743314 — „An attacker who obtained the MS-CHAP v2 authentication traffic could then use the exploit code to decrypt a user’s credentials.” ↩︎
RFC 5216 — The EAP-TLS Authentication Protocol — wzajemne uwierzytelnianie certyfikatami przez EAP. ↩︎
RFC 9190 — EAP-TLS 1.3 — „TLS 1.3 also encrypts certificates and some of the extensions. When using EAP-TLS with TLS 1.3, the use of privacy is mandatory and does not cause any additional round trips”; sekcja 2.1.7 zaleca anonimowe NAI w odpowiedzi z tożsamością. ↩︎ ↩︎
FreeRADIUS 3.2.10 — mods-available/eap —
check_crl,check_all_crl„Check if intermediate CAs have been revoked”,allow_expired_crloraz „most EAP supplicants WILL NOT DO TLS 1.3 PROPERLY”. ↩︎ ↩︎ ↩︎Smallstep — Certificate templates — dane użytkownika przekazane przez
--setsą dostępne w szablonie jako.Insecure.User; wartości zawsze opakowuj wtoJson. ↩︎FreeRADIUS 3.2.10 — dictionary.freeradius.internal — atrybuty
TLS-Client-Cert-*czytane przez politykę, w tymTLS-Client-Cert-SubjectiTLS-Client-Cert-X509v3-Extended-Key-Usage-OID. ↩︎FreeRADIUS 3.2.10 — mods-available/passwd — „Attributes marked as «=» are added to reply_items instead of default configure_items”. ↩︎
wpa_supplicant — wpa_supplicant.conf — „tls_disable_tlsv1_3=0 - enable TLSv1.3 (experimental - disabled by default)” oraz
domain_match, „Constraint for server domain name”. ↩︎RFC 2548 — Microsoft Vendor-specific RADIUS Attributes —
MS-MPPE-Send-KeyiMS-MPPE-Recv-Key, szyfrowane jako „b(1) = MD5(S + R + A) c(1) = p(1) xor b(1)”, gdzie S to wspólny sekret. ↩︎BlastRADIUS — CVE-2024-3596; zalecane zabezpieczenie to „to mandate that clients and servers always send and require Message-Authenticator attributes for all requests and responses”. ↩︎ ↩︎
RFC 3579 — RADIUS Support For EAP — „the Message-Authenticator attribute MUST be used to protect all Access-Request, Access-Challenge, Access-Accept, and Access-Reject packets containing an EAP-Message attribute.” ↩︎
FreeRADIUS 3.2.10 — radiusd.conf —
require_message_authenticatorilimit_proxy_state; ustawienie obu na „no” „will allow MITM attackers to create fake Access-Accept packets to the NAS!” ↩︎RFC 6614 — TLS Encryption for RADIUS — RadSec, maj 2012, Experimental. ↩︎
IETF — RadSec: RADIUS over TLS and DTLS — zamierzony status Proposed Standard, zastępuje RFC 6614 i RFC 7360; stan IESG „Has enough positions to pass” przy sprawdzeniu 13 października 2026. ↩︎
FreeRADIUS 3.2.10 — sites-available/tls — listener RadSec,
require_client_cert,proto = tlsoraz „TLS clients MUST have the shared secret set to «radsec»”. ↩︎hostapd 2.11 source —
hostapd/defconfig: „Include support fo RADIUS/TLS into the RADIUS client”,#CONFIG_RADIUS_TLS=y. ↩︎TP-Link — Omada Software Controller 6.1 release note — „Added support for RadSec (RADIUS over TLS) to secure SSID, MAC-Based, and 802.1X authentications on both APs and Switches”, z wymogiem najnowszego firmware’u AP i switchy. ↩︎ ↩︎
TP-Link Omada — 802.1X configuration — RADIUS Proxy: „It does not support the RadSec feature”; przy RadSec „it is recommended to disable Require Message-Authenticator”. ↩︎
Netgear — M4250 and M4350 CLI manual —
radius server key: „The secret must be an alphanumeric value not exceeding 16 characters”; ani słowa o RadSec. ↩︎Netgear — WAX630 user manual — „Enter the number of the UDP port on the access point that is used to access the RADIUS server” oraz „By default, the password is sharedsecret.” ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
radsecproxy — „made to be able to deploy RadSec (RADIUS over TLS) so that all RADIUS communication across network links could be done using TLS, without modifying existing RADIUS software”. Przetestowane tutaj z wersją 1.11.2. ↩︎
RFC 9765 — RADIUS/1.1 — kwiecień 2025, Experimental: „the RADIUS shared secret is no longer used, and all MD5-based packet authentication and attribute obfuscation methods are removed.” ↩︎
FreeRADIUS 3.2.10 — ChangeLog — RADIUS/1.1 jest „Disabled by default, can be enabled by passing
--with-radiusv11to the configure script. For now, this is for testing interoperability.” ↩︎Netgear — M4250 user manual — VLAN Assignment Mode, „The default is Disable”; Dynamic VLAN Creation Mode; Authentication Order, „if a client tries 802.1X authentication (based on the user and client credentials) and authentication fails, the interface proceeds with MAB authentication.” Instrukcja M4350 ma ten sam tekst. ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
TP-Link Omada — Dynamic VLAN with the VLAN Assignment function of RADIUS — switche: Authentication Type „Port Based”, „enable «VLAN Assignment»”, „make sure the 802.1X Control mode is Auto”; punkty dostępowe: „Enable VLAN Assignment for Wireless Network” w profilu RADIUS. ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
TP-Link — Configuration guide for 802.1X VLAN assignment and MAB — „VLAN Assignment takes effect only when the control type is Port Based”; brakujące VLAN-y są tworzone automatycznie; MAB wysyła MAC jako „12 hexadecimal digits, all lowercase and no punctuation”. ↩︎ ↩︎ ↩︎ ↩︎
Netgear — GS710TUP user manual — kontrola portu MAC-based „allows multiple supplicants connected to the same port”. ↩︎
hostapd — hostapd.conf — dynamiczny VLAN „parsed from following RADIUS attributes based on RFC 3580 and RFC 2868”;
dynamic_vlan„2 = required; reject authentication if RADIUS server does not include VLAN ID”;vlan_tagged_interfaceivlan_bridge. Odczytane z pakietu hostapd 2.11. ↩︎Netgear — WAX620 user manual — WPA3 Enterprise: „the encryption is automatically set to GCMP256”. ↩︎
Pixel Phone Help — Connect to Wi-Fi networks — „The «Do not validate» setting option used in EAP-PEAP, EAP-TLS and EAP-TTLS configurations has been removed for security reasons.” ↩︎ ↩︎
Apple — WiFi.EAPClientConfiguration —
TLSTrustedServerNames, „If a server presents a certificate that isn’t in this list, the system doesn’t trust it”;TLSMaximumVersiondomyślnie1.2. ↩︎ ↩︎ ↩︎NetworkManager — 802-1x settings —
domain-match: „Constraint for server domain name”, a takżeca-cert,client-cert,private-keyiphase1-auth-flags. ↩︎Android Developers — WifiEnterpriseConfig —
setDomainSuffixMatch;TLS_V1_3„Added in API level 34”, aWifiManager.isTlsV13Supported()mówi „whether or not TLS v1.3 is supported”. ↩︎ ↩︎RFC 2716 — PPP EAP TLS Authentication Protocol — pierwotna specyfikacja EAP-TLS, październik 1999, zastąpiona później przez RFC 5216. ↩︎
Cisco — ISE licences — Essentials obejmuje „RADIUS authentication, authorization, and accounting, including 802.1X, MAC authentication bypass and easy connect”; „Concurrent active endpoints refer to the total number of supported users and devices… printers, fax machines, or other types of network devices.” ↩︎
NCSC — About Cyber Essentials — „A growing number of organisations require suppliers to be certified to bid for work”; chroni przed „the most common internet based cyber security threats”. ↩︎ ↩︎
NCSC — Cyber Essentials: Requirements for IT Infrastructure v3.3 — kwiecień 2026. Urządzenia bezprzewodowe są poza zakresem tam, gdzie nie da się ich zaatakować z internetu: „the Cyber Essentials scheme isn’t concerned with attacks that can only be launched within the signal range of the wireless device”; pięć kontroli technicznych; „change any default or guessable account passwords”; podzbiór „is part of the organisation whose network is segregated from the rest of the organisation by a firewall or VLAN”. ↩︎ ↩︎ ↩︎ ↩︎