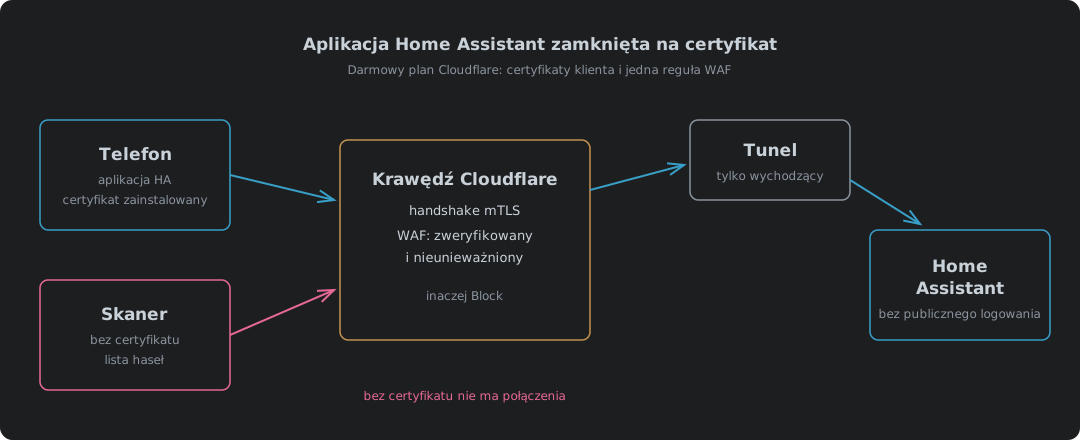
Problem z dostępem do Home Assistant z zewnątrz
Home Assistant prowadzi tu dom: światła, ogrzewanie, klimatyzację, ładowarkę samochodu, alarmy. Aplikacja na telefonie to sposób, w jaki korzysta się z tego wszystkiego poza domem, i to także sposób, w jaki dom wie, gdzie są telefony, bo aplikacja w tle raportuje lokalizację i czujniki.
Musi więc działać, kiedy nikogo nie ma w domu. Pytanie brzmi: jak.
Zwykła odpowiedź to wystawić Home Assistant do internetu z hostname i stroną logowania. To działa. Oznacza też, że każdy na tej planecie może dotrzeć do strony logowania, próbować na niej haseł i sondować to, co stoi za nią. Strona logowania to hasło stojące między internetem a zamkami w twoich drzwiach wejściowych.
Nie chciałem tego. Wymagania były krótkie:
- Żadnej strony logowania dostępnej publicznie. Nic nie odpowiada, chyba że urządzenie jest jednym z naszych.
- Aplikacja Home Assistant ma dalej działać w tle, bez nikogo, kto klika przez logowanie.
- Nic dodatkowego uruchomionego na telefonach. Żadnego agenta VPN.
- Darmowy plan Cloudflare. Tunel już jest.
Te cztery eliminują większość zwykłych opcji, zanim jeszcze zaczniesz.
Co każda opcja naprawdę ci daje
Dokumentacja Home Assistant wymienia drogi dostępu: Home Assistant Cloud, VPN, reverse proxy albo przekierowanie portu1. Cloudflare dodaje własne wersje dwóch ostatnich. Oto jak wypadają wobec tych czterech wymagań, co może pójść źle z każdą i ile każda kosztuje baterii.
| Opcja | Kto dociera do strony logowania | Aplikacja działa w tle | Dodatkowo na telefonie | Ile to naprawdę kosztuje | Ryzyka | Koszt baterii | IPv4 i IPv6 |
|---|---|---|---|---|---|---|---|
| Przekierowanie portu do Home Assistant | Wszyscy | Tak | Nic | Za darmo na rachunku. Każdy skan i każda próba hasła wykonuje się na Home Assistant, a DDoS ląduje na twoim domowym łączu | Strona logowania otwarta dla każdego skanera. Dziura w routerze prosto do LAN. Domowe łącze za carrier-grade NAT nie ma portu do przekierowania2. Aplikacja: działa na Androidzie i iPhonie, to tylko URL | Normalny | IPv4 wymaga własnego publicznego adresu, a nie carrier-grade NAT. IPv6 wymaga otworu w firewallu, a telefon w Wi-Fi tylko z IPv4 do niego nie dotrze |
| Cloudflare Tunnel, nic więcej | Wszyscy | Tak | Nic | Za darmo. Cloudflare przyjmuje DDoS, ale każda próba hasła dalej wykonuje się na Home Assistant | Strona logowania otwarta dla każdego skanera i każdej listy haseł. Jedno zgadnięte hasło i atakujący ma maszynę w twoim LAN. Aplikacja: działa na Androidzie i iPhonie, to tylko URL | Normalny | Oba. Cloudflare odpowiada na każdym3, a dom tylko wybiera połączenie na zewnątrz4 |
| Tunel plus logowanie Cloudflare Access | Tylko po zalogowaniu | Nie, wywołania w tle trafiają na logowanie | Nic | Za darmo. Obcy zatrzymują się na Cloudflare, zero obciążenia Home Assistant | Lokalizacja i czujniki przestają raportować i nikt tego nie zauważa. Opublikowany jest tylko Home Assistant, za logowaniem. Aplikacja: nie umie wysłać nagłówka tokena usługi, którego potrzebuje Access5 | Normalny | Oba, tak jak tunel |
| Tunel plus sieć prywatna WARP | Nikt z zewnątrz | Tak | Agent WARP | Za darmo. Nic publicznego do skanowania | Działa na portach UDP, które sieć hotelowa albo biurowa może blokować6. Android pozwala na jeden VPN naraz7. Trasa może dać cały LAN na każdy zapisany telefon8. Aplikacja: niczego nie potrzebuje, ale WARP ma klientów na Androida i iPhone’a, a żadnego na zegarek z Wear OS9 | Wyższy, stale włączony VPN | Oba. Agent dociera do Cloudflare po każdym6 |
| Home Assistant Cloud | Każdy, kto ma URL | Tak | Nic | 6,50 £ miesięcznie albo 65 £ rocznie10. Próby haseł dalej wykonują się na Home Assistant | Strona logowania publiczna. Drogę do środka trzyma cudza firma: kiedy ich usługa leży, nie ma jak wejść. Jedno zgadnięte hasło i atakujący ma maszynę w twoim LAN. Aplikacja: działa na Androidzie i iPhonie | Normalny | W domu każdy, łączy się na zewnątrz do przekaźnika Nabu Casa11. IPv6 dla telefonu nie jest udokumentowane |
| Przekierowanie portu do nginx albo Caddy z certyfikatem klienta | Tylko urządzenia z certyfikatem | Tak | Certyfikat i root własnego CA | Za darmo na rachunku. Obcy kosztuje handshake TLS na proxy, nigdy logowanie do Home Assistant, a DDoS ląduje na twoim domowym łączu | Dziura w routerze do proxy, a nie do Home Assistant. Ty prowadzisz CA, a nieaktualna CRL odcina każdy telefon. Aplikacja: jak w wierszu z certyfikatem niżej | Normalny | Jak przekierowanie portu. nginx trzeba kazać słuchać na IPv6, Caddy robi to domyślnie |
| Tunel plus certyfikat klienta | Tylko urządzenia z certyfikatem | Tak | Certyfikat | Za darmo. Obcy odprawieni na krawędzi, zero obciążenia Home Assistant | Zgubiony telefon wchodzi, dopóki go nie unieważnisz. Zwykłe HTTPS na 443, blokowane tylko tam, gdzie blokowana jest sieć WWW. Opublikowany jest tylko Home Assistant i tylko dla posiadaczy certyfikatu. Aplikacja: obsługiwane na Androidzie; aplikacja na iPhone’a nie jest udokumentowana; Wear OS potrzebuje pliku PKCS12 przy konfiguracji12 | Normalny | Oba, tak jak tunel |
Tunel zdejmuje też ze stołu kwestię IPv4 kontra IPv6. Cloudflare odpowiada telefonowi na tym, co telefon ma, a dom zawsze tylko łączy się na zewnątrz, więc domowe łącze za carrier-grade NAT albo takie z IPv6 i bez żadnego publicznego IPv4 działa tak samo jak każde inne. Przekierowanie portu wymaga własnego publicznego adresu IPv4 albo IPv6 po obu stronach. Dlaczego tyle domowych łączy wciąż nie ma ani jednego, ani drugiego, to osobna historia, w We Never Ran Out of Addresses. We Ran Out of Effort..
Sam tunel naprawia router, a nie ekspozycję. cloudflared nawiązuje wyłącznie połączenia wychodzące, więc nie ma portu przychodzącego do przekierowania13, ale hostname, który publikuje, dalej serwuje stronę logowania każdemu, kto o nią poprosi.
Czy Cloudflare Access to naprawia? Dla przeglądarki tak, i tak używają go pulpity w Zero Trust VDI Without the Cloud Bill. Dla aplikacji to zły kształt. Access stawia człowieka przed stroną logowania, a ruch aplikacji w tle nie ma człowieka. Zwykłe obejście to token usługi wysyłany jako nagłówek, a aplikacja nie umie go wysłać. Jej web view nie daje możliwości dodania nagłówków do żądań POST ani do WebSocketów, a tak właśnie aplikacja rozmawia z Home Assistant, i dyskusja deweloperów kończy się na certyfikatach klienta jako „a better (more secure) alternative”5.
WARP by to załatwił i odpadł, bo oznacza agenta na każdym telefonie. VPN kosztuje więcej baterii niż zwykłe łącze, bo to tunel trzymany otwarty cały dzień, niezależnie od tego, czy aplikacja coś mówi. Działa po UDP na portach, które sieć hotelowa albo biurowa może odrzucać, co zostawia cię odciętym dokładnie wtedy, gdy jesteś poza domem6. A Android uruchamia jeden VPN naraz7, więc WARP i służbowy VPN nie mogą działać jednocześnie. Home Assistant Cloud to dobra usługa i płaci za rozwój, ale to subskrypcja, a URL dalej serwuje stronę logowania temu, kto go znajdzie. Do tego oddaje drogę do twojego domu cudzej firmie. Ich usługa, ich konto, ich cena, ich warunki. To utrata suwerenności i to jest wymiana, o którą prosi cię każda oferta chmurowa: wygoda teraz, ktoś inny u sterów na zawsze.
Cloudflare nie różni się od tego co do istoty i byłoby nieuczciwe udawać, że jest inaczej. Każda opcja z tunelem w tej tabeli stawia go na ścieżce, a on kończy TLS na swojej krawędzi, i tylko dlatego reguła WAF w ogóle może odczytać wynik sprawdzenia certyfikatu. Różnica polega na tym, ile trzyma. Tutaj trzyma bramę. Home Assistant, jego dane i jego hasła zostają w domu, a jeśli Cloudflare zniknie, dom działa dalej, co jest ostatnim wierszem tabeli w sekcji „Gdzie to zawodzi”. Jeśli nawet to jest więcej zaufania, niż chcesz oddać, wersja z nginx i Caddy robi to samo sprawdzenie w twoim własnym domu, z twoim własnym CA, w zamian biorąc na siebie przekierowanie portu i obowiązki związane z CA.
Zostaje certyfikat klienta. Telefon dowodzi, czym jest, zanim Home Assistant zobaczy choćby jeden bajt.
Ile naprawdę kosztuje otwarcie na internet
Za darmo na rachunku to nie to samo co za darmo. Wszystko, co odpowiada internetowi, płaci za to obciążeniem maszyny. Każda próba hasła na własnym logowaniu Home Assistant to sprawdzenie bcrypt z 12 rundami, wykonywane nawet wtedy, gdy nazwa użytkownika nie istnieje, więc zgadujący obcy kosztuje dokładnie tyle, co twoje logowanie14. To obciążenie ląduje na maszynie, która prowadzi dom, przez całą dobę, tak długo, jak skanery przychodzą. A przychodzą.
Zmierzyłem to na tej budowie. Hostname zaczął działać o 22:38 14 października 2026 i nie był nigdzie opublikowany. W ciągu dwóch godzin Cloudflare zalogował grubo ponad sto żądań do niego z dwudziestu kilku adresów w Singapurze, Kanadzie, Niemczech, Holandii, Grecji i Stanach Zjednoczonych, w większości jednego crawlera, który w kółko chodził po nowej nazwie. Nie umiem udowodnić, jak ją znaleźli, ale czas wskazuje na certificate transparency: Let’s Encrypt loguje każdy wystawiony certyfikat15, a skanery obserwują te logi. Każde z tych żądań zatrzymało się na krawędzi. Home Assistant nie zobaczył z tego nic. Ani jednego bajtu.
Przekierowanie portu jest jeszcze gorsze, bo wystawia na linię twój domowy adres. DDoS wymierzony w niego zapycha twój internet, a wtedy cały dom jest odcięty od sieci, nie tylko Home Assistant. Za tunelem powódź przyjmuje Cloudflare, w każdym planie, w tym Free16, i od 2017 nie wyrzucił klienta z powodu rozmiaru ataku17. Certyfikat robi ostatni krok. Obcy zostaje odprawiony na krawędzi, a Home Assistant nie wydaje na niego nic.
Do tego dochodzi sieć, w której siedzi Home Assistant. To nie jest aplikacja webowa na wyspie. Siedzi w domowym LAN obok kamer, NAS i laptopów i trzyma poświadczenia do sporej części z nich. Przejdź przez jego logowanie, a masz maszynę w środku domu, a nie tylko pulpit. Przekierowanie portu to dziura w routerze wymierzona prosto w tę maszynę. WARP psuje się w drugą stronę, przez nadmierną hojność: trasa może opublikować całą sieć prywatną dla każdego zapisanego telefonu, a zawężenie tego to osobna polityka, o której napisaniu musisz pamiętać8. Zgub telefon z tym na pokładzie, a znalazca jest w twoim LAN. Certyfikat publikuje jeden hostname, dla urządzeń, które go mają, i nic innego w sieci nie jest w ogóle osiągalne z zewnątrz.
mTLS w darmowym planie: która połowa jest za darmo
Spora część porad w sieci mówi, że mTLS na Cloudflare wymaga Enterprise. Nie wymaga. Cloudflare sprzedaje mTLS dwa razy i tylko jedno z nich wymaga Enterprise.
| Certyfikaty klienta plus reguła WAF | mTLS w Cloudflare Access | |
|---|---|---|
| Plan | Free, Pro, Business, Enterprise | Tylko Zero Trust Enterprise |
| Urząd certyfikacji | Zarządzany przez Cloudflare (własny to Enterprise) | Tylko własny |
| Certyfikaty w cenie | 100 aktywnych na strefę | Nie dotyczy |
| Egzekwowane przez | Własną regułę WAF, którą piszesz | Politykę Access |
| Unieważnianie | Wbudowane, sprawdzane przez regułę | Twoja własna CRL i Worker |
Pierwsza kolumna to ta, której chcemy. Własne CA na Cloudflare to Enterprise. Poza Cloudflare nic nie kosztuje, a omawiają to certyfikaty klienta z step-ca. Porównanie samego Cloudflare mówi to wprost: oferta Application Security zawiera 100 certyfikatów klienta na strefę za darmo, a mTLS w Access to funkcja Zero Trust Enterprise18. Plany Free, Pro i Business dostają 100 aktywnych certyfikatów na strefę, a unieważnienie jednego od razu zwalnia jego miejsce19. Dwa telefony zużywają dwa.
Darmowy plan dostaje też pięć własnych reguł WAF20. To potrzebuje jednej.
Jak działa sprawdzenie
Cloudflare wykonuje pracę na swojej krawędzi. Kiedy mTLS jest włączone dla hostname, handshake TLS prosi klienta o certyfikat21. Samo to niczego nie blokuje. Klient, który nie wyśle certyfikatu, i tak się łączy. Po prostu przychodzi z polem weryfikacji ustawionym na false.
Blokuje reguła WAF. Cloudflare udostępnia wynik sprawdzenia certyfikatu jako pola w swoim języku reguł22:
(http.host eq "ha.example.com"
  and (not cf.tls_client_auth.cert_verified
       or cf.tls_client_auth.cert_revoked))
Action: Block
Druga linijka jest tam nie bez powodu. Certyfikat, który unieważniono, dalej przechodzi weryfikację, bo cert_revoked równe true oznacza, że cert_verified też jest true23. Sprawdź tylko pierwsze pole, a unieważniony certyfikat wchodzi jak do siebie. Unieważnienie certyfikatu zgubionego telefonu nic nie znaczy, jeśli reguła o to nie pyta.
Oddajmy sprawiedliwość: ludzie z wątku o Home Assistant na Androida wypracowali tę regułę i ją opublikowali5. Dobry opis, oszczędził mi mnóstwo kopania.
Strona Home Assistant
Home Assistantowi trzeba powiedzieć, że stoi za proxy, i to nie jest opcjonalne. Żądania od reverse proxy są celowo blokowane, dopóki Home Assistant nie dostanie polecenia, żeby mu ufać24. Konektor cloudflared tunelu liczy się jako takie proxy.
Od 2026.8 te ustawienia żyją w interfejsie, w Settings → System → Network → HTTP server, a nie w configuration.yaml24. Zapisanie ich restartuje Home Assistant, a administrator ma potem pięć minut na potwierdzenie nowych ustawień, zanim same się wycofają. To siatka bezpieczeństwa, o której warto wiedzieć, zanim zamkniesz się na zewnątrz.
| Ustawienie | Wartość | Dlaczego |
|---|---|---|
| Trust X-Forwarded-For | Włączone | Bez tego żądania przez proxy są odrzucane |
| Trusted proxies | Tylko adres maszyny z cloudflared | Tylko ta maszyna może twierdzić, że przekazuje ruch za kogoś |
| Enable IP banning | Włączone, kilka prób | Bany trafiają w prawdziwy adres klienta, a nie w adres Cloudflare |
| Home Assistant URL, Internet | https://ha.example.com | Aplikacja bierze to jako swój zewnętrzny URL |
Wpis zaufanych proxy jest celowo wąski. Zaufaj całej podsieci, a każde urządzenie w niej może podrobić adres klienta, co czyni listę banów bezwartościową.
Potem aplikacja. Dokumentacja aplikacji Companion omawia tę konfigurację z nazwy. Jeśli Home Assistant stoi za reverse proxy robiącym uwierzytelnianie klienta TLS, aplikacja prosi o certyfikat i chce go mieć zainstalowanego jako „VPN & app user certificate”12. Na telefonie bez certyfikatu dostajesz błąd albo pusty ekran, co jest właściwym wynikiem dla telefonu, który nie powinien wejść.
Ustaw poziom bezpieczeństwa połączenia w aplikacji na Most secure. Zwykły lokalny adres http:// jest wtedy używany tylko w domowym Wi-Fi, a wszędzie indziej aplikacja używa hostname HTTPS albo w ogóle odmawia połączenia25. Wymaga to uprawnienia do lokalizacji ustawionego na Androidzie na „Allow all the time”, którego aplikacja i tak potrzebuje do lokalizacji w tle.
Budowa krok po kroku
| Krok | Gdzie | Co |
|---|---|---|
| 1 | Tunel Cloudflare | Dodaj publiczny hostname, ha.example.com, wskazujący na Home Assistant w LAN. Najpierw przypnij adres maszyny. Mój to adres IPv6 zbudowany z jej MAC, więc nie może się przesunąć |
| 2 | SSL/TLS → Client Certificates | Jeden certyfikat na telefon. Zrób klucz na własnej maszynie i daj Cloudflare CSR, które API przyjmuje26. Klucz nigdy nie opuszcza maszyny, która go zrobiła. Pozwól Cloudflare zrobić klucz, a zobaczysz go raz i nigdy więcej19 |
| 3 | Client Certificates → Hosts | Włącz mTLS dla ha |
| 4 | Security → WAF → Custom rules | Dodaj regułę blokującą z góry |
| 5 | SSL/TLS → Edge Certificates | Always Use HTTPS włączone, minimum TLS 1.2 |
| 6 | Home Assistant → Network | Zaufane proxy, banowanie IP, zewnętrzny URL, potem potwierdź w ciągu pięciu minut |
| 7 | Maszyna z Linuksem | Zbuduj plik PKCS12 dla każdego telefonu |
| 8 | Każdy telefon | Zainstaluj jako certyfikat użytkownika dla VPN i aplikacji, wybierz go w ustawieniach serwera w aplikacji, potem wymuś zatrzymanie aplikacji i otwórz ją ponownie. Ustaw aplikację na Most secure |
| 9 | Test | Dane komórkowe, Wi-Fi wyłączone. Aplikacja się łączy. Przeglądarka bez certyfikatu zostaje zablokowana |
Jeden certyfikat na telefon, a nie jeden wspólny. Kiedy telefon zginie, unieważniasz ten telefon, a drugi działa dalej.
Telefon chce mieć certyfikat i klucz w jednym pliku PKCS12. Cloudflare oddaje certyfikat jako PEM, a klucz już masz, więc je połącz:
openssl pkcs12 -export -in phone1.pem -inkey phone1.key \
  -name "ha-phone1" -out phone1.p12
Tu ludzie się zacinają. Android jest wybredny co do szyfrowania wewnątrz pliku, a dokumentacja Home Assistant mówi, żeby najpierw spróbować bieżącej wartości domyślnej, a do starszego kontenera z flagą -legacy OpenSSL sięgnąć tylko wtedy, gdy zostanie odrzucona27. Ta sama rada pojawia się w wątkach społeczności, gdzie plik, który dobrze zainstalował się na sprzęcie Apple, został odrzucony przez Androida5. Nie ma openssl na laptopie? Moduł cryptography Pythona zapisuje oba kontenery, bieżący i starszy, i to nim zbudowałem swoje.
Ścieżka menu do instalacji zmienia się między producentami telefonów i wersjami Androida. Strona samego Google dla Pixela to punkt wyjścia28. Cokolwiek mówią menu, chcesz magazynu poświadczeń użytkownika, a nie magazynu CA.
Szyfrowanie ostatniego odcinka
Tunel kończy się na cloudflared, a cloudflared działa we własnej maszynie wirtualnej w domu. Stamtąd do Home Assistant pierwsza wersja szła zwykłym HTTP przez LAN. Jeden odcinek ścieżki bez TLS, wewnątrz sieci, w której są kamery. Za mało. W związku z tym dostał porządny certyfikat, a elementy są niżej.
| Element | Ustawienie | Dlaczego |
|---|---|---|
| Dodatek Let’s Encrypt | Wyzwanie DNS, dostawca dns-cloudflare, token z zakresem Zone, DNS, Edit na tej jednej strefie29 | Wyzwanie HTTP nie może tu zadziałać. Walidator nie ma certyfikatu klienta, więc reguła WAF go blokuje |
| Serwer HTTP Home Assistant | Certyfikat /ssl/fullchain.pem, klucz /ssl/privkey.pem, zaufane proxy i banowanie IP w tym samym zapisie | Jeden restart zamiast dwóch |
| Ingress tunelu | https://[address]:8123 z originServerName ustawionym na hostname30 | cloudflared weryfikuje certyfikat originu, zamiast dostać polecenie, żeby nie patrzył |
| Wewnętrzny DNS | Hostname odpowiada w domu własnym adresem maszyny | Telefony w domu idą prosto do niej. URL w LAN ma :8123; zewnętrzny nie może go mieć, bo Cloudflare nie przepuszcza tego portu przez proxy31 |
| Odnowienie | Automatyzacja uruchamia dodatek co noc i restartuje Home Assistant 1. i 15. dnia miesiąca | Serwer HTTP ładuje certyfikat raz przy starcie i nigdy go nie odczytuje ponownie32 |
Po drodze ugryzły mnie dwie rzeczy. Zapisanie ustawień serwera HTTP restartuje Home Assistant, a kiedy wraca, mówi już tylko HTTPS, więc karta, z której zapisywałeś, nie może się ponownie połączyć. Otwórz adres HTTPS, zaloguj się tam, a pięciominutowe potwierdzenie zrobisz od tamtej strony.
Druga to odnowienie. Let’s Encrypt daje ci dziewięćdziesiąt dni, a dodatek odnawia, gdy zostaje trzydzieści, więc restart dwa razy w miesiącu zawsze łapie nowy certyfikat z tygodniami zapasu. Codzienny restart byłby uciążliwy dla domu i nic by nie dawał.
Czego nauczył mnie telefon
Wszystko powyżej zostało napisane, zanim telefon trafił mi do ręki. Trzy rzeczy wyszły dopiero wtedy.
Certyfikat ląduje w Credential storage w User credentials, oznaczony jako zainstalowany dla VPN i aplikacji, a nazwa, którą wpiszesz przy instalacji, to nazwa, którą potem pokazuje każde okno wyboru33. Zainstaluj go dwa razy, a dostaniesz dwa wpisy. Oba działają. Tak się o tym dowiedziałem.
Potem przeglądarki. Z zainstalowanym certyfikatem Chrome przy pierwszym trafieniu na hostname wyświetlił systemowe okno wyboru, wysłał certyfikat i wylądował na stronie logowania. Helium, odgooglowany build Chromium, którego też używam, poszedł prosto na stronę blokady i w ogóle nie zapytał pęku kluczy. Ten sam telefon, ten sam certyfikat, ta sama minuta.
| Klient | Pyta pęk kluczy Androida | Co zobaczyła krawędź |
|---|---|---|
| Chrome | Tak, z oknem wyboru | Certyfikat zweryfikowany, przejście do Home Assistant |
| Helium | Nie | Zablokowane, każde żądanie |
| Aplikacja Companion, web view | Tak, kiedy ustawienie serwera wskazuje certyfikat | Pulpit załadowany |
| Aplikacja Companion, klient natywny | Tak, ale dopiero po wymuszonym zatrzymaniu | Wysyłki do webhooka blokowane do tego czasu, potem 200 |
To aplikacja kosztowała czas. Ma dwa klienty: web view, który rysuje pulpit, i natywny, który wysyła czujniki i lokalizację do webhooka. Ustaw certyfikat klienta TLS w ustawieniach serwera, a pulpit działa od razu. Wysyłki do webhooka dalej były blokowane na krawędzi, bo natywny klient zbudował swoją konfigurację TLS przy starcie aplikacji i jej nie przebudowuje. Wymuś zatrzymanie aplikacji, otwórz ją ponownie, a log krawędzi pokazuje wysyłki docierające do Home Assistant z 200. Nic w aplikacji ci o tym nie mówi.
I URL. Z wyłączonym domowym Wi-Fi aplikacja próbowała hostname na porcie 8123, bo zewnętrzny URL, który wpisałem, przeniósł port z tego w LAN. Ten port idzie do Cloudflare, Cloudflare na nim nie słucha, a aplikacja tkwiła na dziesięciosekundowych timeoutach, zgłaszając, że nie może się połączyć. Zewnętrzny URL to goły hostname. Port zostaje w środku.
Gdzie to zawodzi
Nic tu nie jest wolne od szorstkich krawędzi, więc oto one.
| Przypadek | Co się dzieje | Co zrobić |
|---|---|---|
| Telefon zgubiony albo sprzedany | Jego certyfikat działa, dopóki go nie unieważnisz | Unieważnij go w Client Certificates. Reguła sprawdza unieważnienie |
| Zegarek z Wear OS | Nie może użyć certyfikatu zainstalowanego w telefonie | Dostarcz plik PKCS12 podczas konfiguracji samego zegarka12 |
| iPhone | Dokumentacja Companion oznacza tę sekcję jako tylko dla Androida | Przetestuj, zanim na tym polegniesz |
| Przeglądarka na laptopie poza domem | Zablokowana, brak certyfikatu | Zainstaluj certyfikat w przeglądarce albo się z tym pogódź |
| Przeglądarka, która pomija pęk kluczy Androida | Helium idzie prosto na stronę blokady | Chrome albo aplikacja. Nic po stronie serwera nie pomoże |
| Certyfikat odnowiony na Home Assistant | Stary jest serwowany do restartu | Restart dwa razy w miesiącu w automatyzacji |
| Cloudflare leży | Brak jakiegokolwiek dostępu zdalnego | Dom dalej działa lokalnie. Po to się go uruchamia lokalnie |
Ten z przeglądarką to funkcja, a nie usterka. Wszystko bez certyfikatu jest obce, łącznie z moim własnym laptopem, dopóki mu go nie dam.
Klucz, nie hasło
Hasło to coś, co wiesz, a wszystko, co wiesz, można zgadnąć, wyłudzić phishingiem, użyć ponownie albo wyciec z cudzego wycieku. Wystaw stronę z hasłem do internetu, a wchodzisz w grę liczb przeciwko każdemu z botnetem i listą słów. Możesz w niej wygrywać latami. Wystarczy, że przegrasz raz.
Certyfikat to coś, co trzyma urządzenie. Nikt go nie zgaduje. Nikt nie próbuje go milion razy, bo żądanie jest odrzucane na krawędzi, zanim jest na czym próbować. Strona logowania wciąż tam jest i wciąż ma znaczenie, ale teraz jest drugim zamkiem, a nie jedynym.
To, co stoi za tą stroną, nie jest aplikacją webową. To zamki, ogrzewanie, ładowarka samochodu i kamery. Traktuj to jak drzwi wejściowe, bo tym właśnie jest.
Rzecz, do której ciągle wracam, to to, że nic z tego nic nie kosztuje. Cloudflare rozdaje certyfikaty i regułę w darmowym planie. Home Assistant dokumentuje stronę aplikacji we własnej dokumentacji Companion. Jedyny koszt to wieczór porządnego czytania instrukcji, a w związku z tym domyślna strona z hasłem wystawiona na cały internet to wybór, którego ludzie dokonują przez to, że ich nie czytają.
Home Assistant — Remote access — Home Assistant Cloud, VPN, reverse proxy i przekierowanie portu jako drogi dostępu. ↩︎
RFC 6598 — IANA-Reserved IPv4 Prefix for Shared Address Space — zakres 100.64.0.0/10 dla Carrier-Grade NAT, gdzie wielu klientów dzieli jeden publiczny adres i żaden nie dostaje portu przychodzącego. ↩︎
Cloudflare — IPv6 compatibility — domyślnie włączone w każdym planie; Cloudflare „auto generates AAAA DNS records to allow IPv6 clients to connect” do hostname’ów za proxy. ↩︎
Cloudflare — Tunnel run parameters, edge-ip-version —
cloudflareddomyślnie łączy się z Cloudflare po IPv4;6alboautokaże mu używać IPv6. ↩︎home-assistant/android PR #3593 — Add custom header support — web view nie umie dodać nagłówków do żądań POST ani WebSocket; certyfikaty klienta sugerowane zamiast tokenów usług; użytkownicy zgłaszają problemy z formatem certyfikatu na Androidzie. ↩︎ ↩︎ ↩︎ ↩︎
Cloudflare — Cloudflare One client firewall requirements — WireGuard na UDP 2408 z zapasowymi UDP 500, 1701 i 4500; MASQUE na UDP 443. ↩︎ ↩︎ ↩︎
Android Developers — VpnService — „There can be only one VPN connection running at the same time.” ↩︎ ↩︎
Cloudflare — Connect an IP/CIDR — „You can connect an entire private network, a subnet, or an application defined by a static IP”; polityki sieciowe Gateway filtrujące ten ruch to osobny, zalecany krok. ↩︎ ↩︎
Cloudflare — Download Cloudflare One Client — klienty dla Windows, macOS, Linuksa, iOS 15+, Androida 5.0+ i ChromeOS; żaden klient dla Wear OS nie jest wymieniony. ↩︎
Nabu Casa — Pricing — Home Assistant Cloud za 6,50 £ miesięcznie albo 65,00 £ rocznie, bez podatku. ↩︎
NabuCasa/hass-nabucasa — remote.py — Home Assistant rejestruje się w Nabu Casa, dostaje przekaźnik
serveri łączy się z nim na zewnątrz. ↩︎Home Assistant Companion — Getting Started, TLS client authentication — instalacja jako „VPN & app user certificate”; Wear OS potrzebuje certyfikatu dostarczonego jako PKCS12 podczas wdrażania. ↩︎ ↩︎ ↩︎
Cloudflare — Cloudflare Tunnel —
cloudflaredtworzy wyłącznie połączenia wychodzące, więc na originie nie ma nasłuchu przychodzącego. ↩︎Home Assistant core — auth/providers/homeassistant.py — hasła haszowane bcrypt z 12 rundami; nieznana nazwa użytkownika i tak uruchamia pozorne
checkpw„to make timing the same as if user was found”. ↩︎Let’s Encrypt — Certificate Transparency logs — „submits all certificates we issue to CT logs”. ↩︎
Cloudflare — DDoS Protection — automatyczne wykrywanie i łagodzenie DDoS, „Available on all plans”. ↩︎
Cloudflare blog — Unmetered Mitigation — „Cloudflare will no longer terminate customers, regardless of the size of the DDoS attacks they receive, regardless of the plan level they use.” ↩︎
Cloudflare — Use mTLS with Cloudflare protected resources — „100 Client Certificates per Zone are included for free”; mTLS w Access to „Zero Trust Enterprise only feature”. ↩︎
Cloudflare — Create a client certificate — 100 aktywnych certyfikatów na strefę w Free, Pro i Business; unieważnienie zwalnia miejsce; certyfikat i klucz nie są ponownie pokazywane po utworzeniu. ↩︎ ↩︎
Cloudflare — WAF custom rules — tabela dostępności: pięć własnych reguł w planie Free. ↩︎
Cloudflare — Enable mTLS — włączanie mTLS dla hostname, a potem egzekwowanie go własną regułą WAF. ↩︎
Cloudflare — Client certificate variables — pola mTLS dostępne we własnych regułach WAF. ↩︎
Cloudflare — cf.tls_client_auth.cert_revoked — „When true, the cf.tls_client_auth.cert_verified field is also true.” ↩︎
Home Assistant — HTTP integration — reverse proxy, zaufane proxy i banowanie IP; ustawienia przeniesione do interfejsu w 2026.8 i wycofywane, jeśli nie zostaną potwierdzone w ciągu pięciu minut. ↩︎ ↩︎
Home Assistant Companion — Connection security level — Most secure używa nieszyfrowanego URL tylko w sieci domowej; wymaga lokalizacji „Allow all the time” na Androidzie. ↩︎
Cloudflare API — Create Client Certificate — przyjmuje
csrivalidity_days; klucz prywatny zostaje u ciebie. ↩︎Home Assistant Companion — Networking, TLS Client Authentication — najpierw spróbuj bieżącej wartości domyślnej PKCS12, a kontenera OpenSSL
-legacytylko wtedy, gdy to zawiedzie. ↩︎Google — Pixel Phone Help, Add & remove certificates — ręczna instalacja certyfikatu na Pixelu. ↩︎
Home Assistant Let’s Encrypt add-on — documentation — wyzwanie DNS; token Cloudflare „requires only the
Zone:DNS:Editpermission”; certyfikaty odnawiają się tylko przy ponownym uruchomieniu dodatku. ↩︎Cloudflare — Origin configuration parameters —
originServerName, hostname, któregocloudflaredoczekuje w certyfikacie originu. ↩︎Cloudflare — Network ports — stała lista portów HTTP i HTTPS, które Cloudflare przepuszcza przez proxy; 8123 na niej nie ma. ↩︎
home-assistant/core — components/http/server.py —
_create_ssl_contextwywołujeload_cert_chainraz, zasync_bind. ↩︎Android Developers — KeyChain — poświadczenia zainstalowane przez użytkownika i okno wyboru
choosePrivateKeyAlias, które aplikacja wywołuje, żeby jedno wybrać. ↩︎