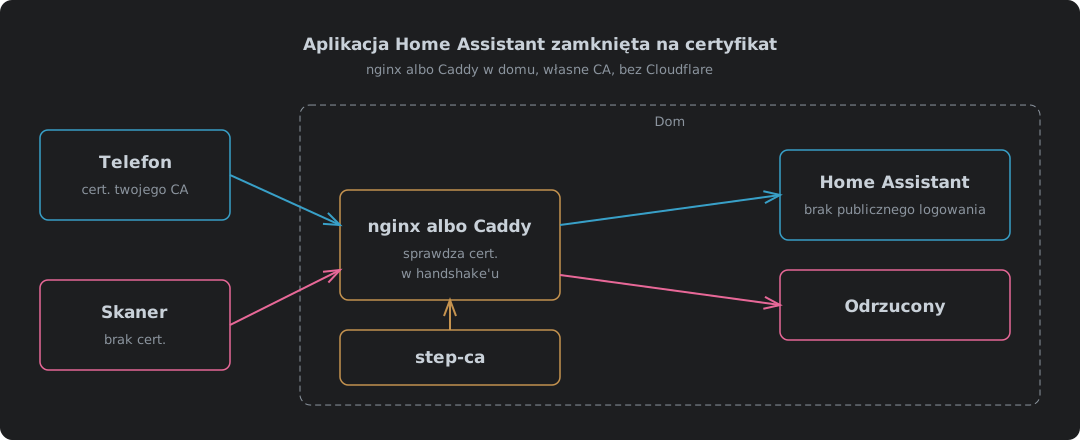
Ten sam zamek, własne drzwi
Aplikacja Home Assistant przez Cloudflare, zamknięta na certyfikat umieszcza zamek na brzegu sieci Cloudflare. Telefon ma certyfikat, Cloudflare go sprawdza, a nic bez certyfikatu nigdy nie dociera do domu. Działa, jest za darmo i oznacza, że Cloudflare trzyma bramę i czyta ruch, który przez nią przechodzi.
Tu jest ten sam zamek, z drzwiami we własnym domu. Certyfikat sprawdza nginx albo Caddy. Wystawia go twój własny urząd certyfikacji. Nikogo innego nie ma na ścieżce. Strona logowania dalej jest niewidoczna dla wszystkiego, co nie ma certyfikatu, więc zmienia się nie to, czy obcy wejdą. Zmienia się to, kto wykonuje pracę i kto ponosi ryzyko, gdy coś pójdzie nie tak.
Wszystko tutaj zostało zbudowane i przetestowane: nginx 1.30.5 i Caddy 2.11.7 w Podmanie, certyfikaty ze step-ca 0.30.2, każde proxy odpytane bez certyfikatu, z dobrym certyfikatem, z unieważnionym i z przejściem na WebSocket, po IPv4 i IPv6. Backendem w teście był mały zastępnik, który odsyła z powrotem nagłówki, jakie dostaje, więc wyniki pokazują dokładnie to, co dostałby Home Assistant.
Co się zmienia, gdy Cloudflare znika
| Wersja z Cloudflare | nginx albo Caddy w domu | |
|---|---|---|
| Kto sprawdza certyfikat | brzeg sieci Cloudflare, regułą WAF | twoje proxy, w trakcie handshake’u TLS |
| Urząd certyfikacji | zarządzany przez Cloudflare | twój własny, step-ca dla certyfikatów klienta |
| Kto widzi ruch odszyfrowany | Cloudflare, potem Home Assistant | twoje proxy i Home Assistant, nikt więcej |
| Wejście z zewnątrz | tunel, tylko wychodzący | przekierowanie portu na proxy |
| Atak DDoS ląduje na | Cloudflare | twoim domowym łączu |
| Połączenie obcego kosztuje | nic w domu | handshake TLS na proxy, nigdy logowanie do Home Assistant |
| IPv4 i IPv6 | oba, Cloudflare odpowiada na każde | oba, jeśli łącze ma oba, a proxy nasłuchuje na obu |
| Unieważnianie | wbudowane, sprawdzane przez regułę | nginx sprawdza CRL; Caddy trzyma listę dozwolonych |
| Gdy dostawca leży | brak dostępu zdalnego | nic się nie zmienia |
| Koszty utrzymania | darmowy plan | za darmo, plus twój czas na CA |
Dwa najważniejsze wiersze ciągną w przeciwne strony. Nikt inny nie czyta twojego ruchu ani nie może cię wyłączyć, i to jest suwerenność, cały powód, żeby to robić. Ale przekierowanie portu wraca, więc skany i zalewy ruchu trafiają w twoje łącze zamiast w łącze Cloudflare. Różnica względem zwykłego przekierowania portu z porównania w artykule o Cloudflare polega na tym, co zastają, gdy dotrą: proxy, które zrywa połączenie w trakcie handshake’u, a nie stronę logowania Home Assistant.
Miej jasność, co to daje, a czego nie. Własne reverse proxy nie daje żadnej ochrony przed DDoS. mTLS powstrzymuje obcego przed wejściem. Nie robi nic, żeby powstrzymać obcego przed zapchaniem twojego łącza, a zalew ruchu nie potrzebuje certyfikatu, żeby je zapchać. Cloudflare wchłania to za ciebie w każdym planie, łącznie z darmowym1. Tutaj nikt po drodze tego nie wchłonie, więc wystarczająco duży zalew odcina cały dom od internetu, a proxy może odrzucać tylko te połączenia, które w ogóle do niego dotrą.
nginx czy Caddy
Oba spełniają zadanie. Różnią się w jednym miejscu, które ma znaczenie. Unieważnianie.
| nginx 1.30.5 | Caddy 2.11.7 | |
|---|---|---|
| Brak certyfikatu | handshake się kończy, 400 No required SSL certificate was sent | handshake odrzucony, curl kończy kodem 55 |
| Unieważniony certyfikat | odrzucony, 400 The SSL certificate error | wpuszczony bez przeszkód przy samej kontroli CA |
| Metoda unieważniania | CRL, sprawdzana w całym łańcuchu | lista dozwolonych certyfikatów, weryfikator leaf |
| WebSocket dla aplikacji | trzeba ustawić nagłówki Upgrade i Connection | działa bez dodatkowej konfiguracji |
| IPv6 | tylko po dodaniu listen [::]:443 | domyślnie nasłuchuje na obu |
| Konfiguracja | około 30 linii | około 15 linii |
Unieważnianie to to, o czym trzeba zdecydować. Dokumentacja Caddy wymienia dokładnie jeden weryfikator dostarczany ze standardowym Caddy, leaf, i sprawdza on, czy certyfikat „is one of a defined set of permitted certificates”2. Nie ma CRL ani OCSP dla certyfikatów klienta. Wskaż Caddy samo CA, a unieważniony telefon wejdzie. Test pokazał dokładnie to: phone2, unieważniony godzinę wcześniej, dostał 200. Lista dozwolonych zamyka tę lukę. To też lista, którą prowadzisz ręcznie, tak długo, jak to utrzymujesz.
Konfiguracja nginx
map $http_upgrade $connection_upgrade {
    default upgrade;
    ''      close;
}

server {
    listen 443 ssl;
    listen [::]:443 ssl;
    server_name ha.example.com;

    ssl_certificate         /etc/nginx/pki/server-chain.pem;
    ssl_certificate_key     /etc/nginx/pki/server.key;
    ssl_protocols           TLSv1.2 TLSv1.3;

    # The mTLS half: only certificates from our CA, and not revoked.
    ssl_client_certificate  /etc/nginx/pki/client-ca.pem;
    ssl_verify_client       on;
    ssl_verify_depth        2;
    ssl_crl                 /etc/nginx/pki/crl-chain.pem;

    location / {
        proxy_pass http://192.0.2.10:8123;
        proxy_http_version 1.1;
        proxy_set_header Host $host;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection $connection_upgrade;
    }
}
| Linia | Po co tam jest |
|---|---|
listen [::]:443 ssl | bez niej nginx działa tylko po IPv4, a telefon w sieci IPv6 nie ma gdzie wylądować |
ssl_verify_client on | bez certyfikatu nie ma wejścia. optional przepuściłoby żądanie, żeby ocenić je później |
ssl_verify_depth 2 | step-ca podpisuje z certyfikatu pośredniego, więc łańcuch to telefon, pośredni, główny. Domyślne 1 nie sięga do końca3 |
ssl_client_certificate | certyfikat pośredni i główny w jednym pliku |
ssl_crl | CRL ze step-ca i CRL z głównego CA w jednym pliku. nginx sprawdza każde ogniwo łańcucha, więc potrzebuje obu |
Upgrade i Connection | aplikacja rozmawia z Home Assistant przez WebSocket. Bez nich aplikacja się ładuje, a potem stoi |
Plik CRL to część, która wymaga uwagi, i wszystko o nim jest w certyfikatach klienta ze step-ca: dlaczego CRL ze step-ca jest odrzucana, dopóki szablon nie poprawi jej zakresu, dlaczego nginx chce też CRL z głównego CA i timer, który odświeża ją, zanim wygaśnie. Pomiń to, a nginx zablokuje każdy telefon, dobre też.
Co wróciło z testu:
| Klient | IPv4 | IPv6 |
|---|---|---|
| Brak certyfikatu | 400 No required SSL certificate was sent | 400 |
| phone1 | 200, X-Forwarded-For: 127.0.0.1 | 200, X-Forwarded-For: ::1 |
| phone2, unieważniony | 400 The SSL certificate error | 400 |
| phone1, przejście na WebSocket | 200, Upgrade: websocket przekazany dalej | 200, Upgrade: websocket przekazany dalej |
Zanim weszła linia listen dla IPv6, żądanie po IPv6 w ogóle się nie łączyło. curl kończył kodem 7.
Konfiguracja Caddy
ha.example.com {
	tls /etc/caddy/pki/server-chain.pem /etc/caddy/pki/server.key {
		client_auth {
			mode require_and_verify
			trust_pool file /etc/caddy/pki/client-ca.pem
			verifier leaf {
				file /etc/caddy/pki/allowed-phones.pem
			}
		}
	}
	reverse_proxy 192.0.2.10:8123
}
require_and_verify oznacza, że certyfikat musi być i musi prowadzić łańcuchem do CA2. verifier leaf to unieważnianie. Wchodzą tylko certyfikaty z allowed-phones.pem, więc unieważnienie telefonu oznacza usunięcie jego certyfikatu z tego pliku i przeładowanie.
| Klient | IPv4 | IPv6 |
|---|---|---|
| Brak certyfikatu | handshake odrzucony | handshake odrzucony |
| phone1, na liście | 200, X-Forwarded-For: 127.0.0.1 | 200, X-Forwarded-For: ::1 |
| phone2, unieważniony, tylko kontrola CA | 200 | |
| phone2, spoza listy | handshake odrzucony | handshake odrzucony |
| phone1, przejście na WebSocket po HTTP/1.1 | 200, Upgrade: websocket przekazany dalej |
Lista dozwolonych ma własną pułapkę i test wpadł w nią prosto. Lista trzyma konkretne certyfikaty, a nie nazwy. Wystaw telefonowi nowy certyfikat, a nowego nie ma na liście. phone1 dostał nowy certyfikat w połowie testów i Caddy odrzucał go z tls alert bad certificate, dopóki lista nie została przebudowana. Każde odnowienie to teraz dwie roboty. Wystaw certyfikat, potem zaktualizuj listę. Zapomnij o drugiej, a telefon jest zablokowany za nic.
Caddy przy starcie zapisuje też w logu enabling strict SNI-Host enforcement because TLS client auth is configured. To robi dokładnie to, co trzeba: żądanie musi prosić o tę samą nazwę hosta w handshake’u co w żądaniu HTTP, więc nikt nie przejdzie kontroli certyfikatu dla jednej strony, by potem poprosić o inną.
Strona Home Assistant
Te same ustawienia co w wersji z Cloudflare, wycelowane w inne proxy. W Ustawienia → System → Sieć → Serwer HTTP4:
| Ustawienie | Wartość | Dlaczego |
|---|---|---|
| Ufaj X-Forwarded-For | włączone | bez tego Home Assistant odrzuca żądania przez proxy |
| Zaufane proxy | tylko adres proxy, IPv4 i IPv6, na przykład 192.0.2.20 i 2001:db8::20 | tylko ta maszyna może twierdzić, że przekazuje ruch za kogoś |
| Włącz blokowanie IP | włączone | blokady trafiają w prawdziwy adres klienta, który przekazuje proxy |
| Adres URL Home Assistant, Internet | https://ha.example.com | aplikacja bierze go jako swój adres zewnętrzny |
Wpisz adres IPv6 proxy, a nie tylko IPv4. Test pokazuje, że nginx po IPv6 przekazuje ::1 jako adres klienta, a w praktyce przekazuje to, z czego przyszedł telefon. Jeśli Home Assistant ufa tylko adresowi IPv4 proxy, każde żądanie, które dociera do niego od proxy po IPv6, zostaje odrzucone.
Telefon
Ze step-ca telefon potrzebuje trzech plików. Wszystko to opisuje artykuł o certyfikatach klienta ze step-ca, a uruchomienie samego CA Twój własny urząd certyfikacji.
| Plik | Zainstaluj jako |
|---|---|
| Certyfikat główny | certyfikat CA |
| Certyfikat pośredni | certyfikat CA |
| Plik PKCS12 telefonu | certyfikat użytkownika VPN i aplikacji5 |
Certyfikat serwera na proxy też pochodzi ze step-ca. Aplikacja Home Assistant na Androida ufa certyfikatom CA instalowanym przez użytkownika6, więc go przyjmuje, i to jest drugi zamek, a nie utrapienie. Urządzenie, które nie ma twojego certyfikatu głównego, nie ufa serwerowi, zanim w ogóle pojawi się pytanie o jego własny certyfikat.
Potem ustaw poziom bezpieczeństwa połączenia w aplikacji na Most secure, tak samo jak w wersji z Cloudflare7.
Gdzie to zawodzi
| Przypadek | Co się dzieje | Co zrobić |
|---|---|---|
| CRL wygasa | nginx odrzuca każdy telefon | odświeżaj ją timerem, jak w artykule o step-ca |
| CRL głównego CA wygasa | to samo, rok później | data w kalendarzu |
| Caddy, telefon unieważniony | wchodzi, chyba że zniknął z listy dozwolonych | prowadź listę albo użyj nginx |
| Caddy, telefon z nowym certyfikatem | zablokowany, dopóki lista nie zostanie zaktualizowana | aktualizuj listę przy każdym certyfikacie |
| Domowe łącze za carrier-grade NAT, bez IPv6 | nic nie dosięgnie przekierowania portu | IPv6 albo wersja z Cloudflare |
| Zalew ruchu wycelowany w domowe łącze | odcina cały dom, a nie tylko Home Assistant | wersja z Cloudflare, jeśli to martwi cię bardziej niż ktoś trzeci |
| iPhone, Wear OS | tak samo jak w wersji z Cloudflare: udokumentowana aplikacja to Android, Wear OS chce PKCS12 przy konfiguracji5 | przetestuj, zanim zaczniesz na tym polegać |
Nic z tego nie jest ukryte. Każde to robota. Zapisz ją z datą albo poleceniem obok, a zostanie robotą, a nie niespodzianką.
Cała rzecz na własność
Wersja z Cloudflare i ta trzymają z dala tego samego obcego. Różnica polega na tym, komu musisz przy tym ufać.
Z Cloudflare ufasz firmie, że utrzyma bramę, odszyfruje ruch i dalej będzie to dawać za darmo. Tutaj ufasz sobie, że odświeżysz CRL, utrzymasz listę w porządku i zauważysz, kiedy nadejdzie jakaś data. Żadne nie obywa się bez zaufania. Jedno rozkłada je na kogoś, komu nic nie płacisz i do kogo nie możesz zadzwonić. Drugie trzyma je w domu, gdzie widzisz, jak się psuje, i możesz to naprawić.
Jeśli chodzi o frontowe drzwi domu, wiem, co wolę. Robota to kilka plików i timer. Jedyne, o co to naprawdę prosi, to żebyś o to dbał, i to właśnie zawsze znaczyło mieć coś na własność.
Cloudflare — DDoS Protection — automatyczne wykrywanie i łagodzenie DDoS, „Available on all plans”. ↩︎
Caddy — tls directive, client_auth —
require_and_verify„Require clients to present a valid certificate that is verified”; „The one verifier, currently, shipped in standard Caddy isleaf”, który sprawdza, czy certyfikat „is one of a defined set of permitted certificates”. ↩︎ ↩︎nginx — ngx_http_ssl_module —
ssl_verify_depthdomyślnie 1;ssl_crl: „When using intermediate certificates, their CRLs should be specified in the same file.” ↩︎Home Assistant — HTTP integration — reverse proxy, zaufane proxy i blokowanie IP; ustawienia w interfejsie od 2026.8. ↩︎
Home Assistant Companion — Getting Started, TLS client authentication — instalacja jako „VPN & app user certificate”; Wear OS wymaga podania certyfikatu jako PKCS12 przy wdrażaniu. ↩︎ ↩︎
home-assistant/android — network_security_config.xml — kotwice zaufania to
systemplususer: „Additionally trust user added CAs”. ↩︎Home Assistant Companion — Connection security level — Most secure używa nieszyfrowanego adresu URL tylko w sieci domowej. ↩︎