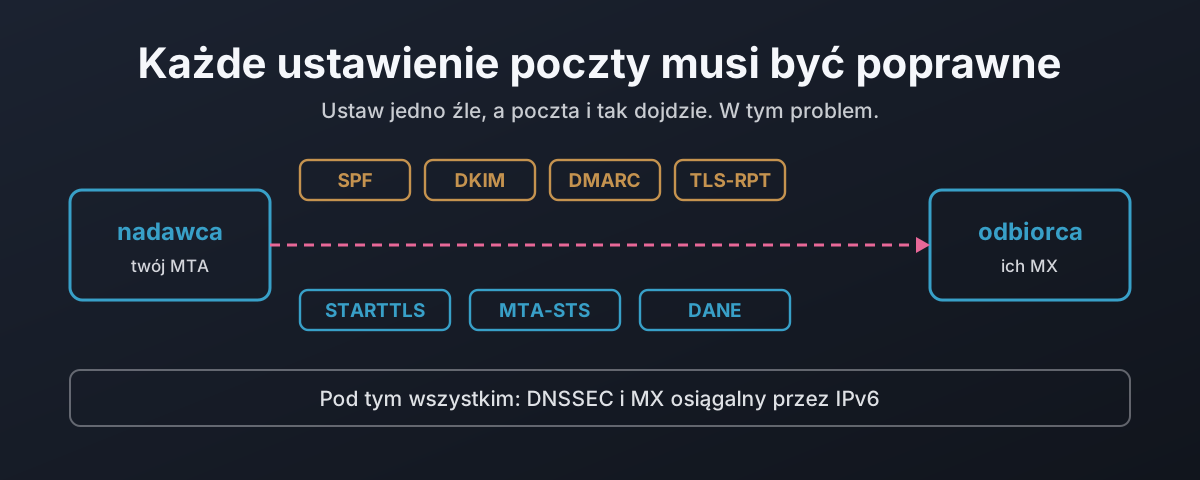
Każdej nazwie, którą twoja maszyna dziś sprawdziła, uwierzyła, i napisałem o tym cały wpis. Ten jest o tym, co dzieje się z pocztą po tym sprawdzeniu. W skrócie: idzie do serwera wybranego przez DNS, kanałem, który jest szyfrowany tylko wtedy, gdy nikt nie protestuje, niosąc wiadomość, którą każdy na trasie może przeczytać i zmienić, a prawie żadna z ochron wymyślonych, żeby to zatrzymać, nie jest włączona.
To nie jest jedna zepsuta rzecz. To siedem rzeczy, każda zaprojektowana tak, że gdy jest źle ustawiona, poczta i tak przechodzi. Bez błędu. Faktura dochodzi. Reset hasła dochodzi. Tyle że dochodzą też do kogoś albo przez kogoś, kto nigdy nie powinien był ich zobaczyć, i nigdzie nic o tym nie mówi.
Ten wpis to argument za tym, żeby każde z tych ustawień było poprawne, z dowodami, ile każde jest warte. Trzy kolejne wpisy budują to na prawdziwych serwerach: Postfix, Microsoft 365 i Stalwart. Ten mówi dlaczego.
Atak, który standard opisuje, a potem zakazuje się przed nim bronić
Zacznij od rury między dwoma serwerami pocztowymi, bo większość ludzi myśli, że to już rozwiązane. STARTTLS to polecenie, które podnosi połączenie SMTP do TLS. Większość serwerów pocztowych je obsługuje, większość poczty jest szyfrowana w drodze, i brzmi to jak problem rozwiązany, dopóki nie przeczytasz, jak to podniesienie jest oferowane.
Serwer odbierający ogłasza STARTTLS w powitaniu. Serwer wysyłający widzi ofertę i ją przyjmuje. Nic tej oferty nie podpisuje i nic jej nie chroni. Więc maszyna na trasie między nimi może tę linię usunąć, a oto wynik, zarejestrowany w labie od nadawcy ustawionego na zwykłe oportunistyczne ustawienie domyślne:
 ~> EHLO client.test
[stripped] STARTTLS removed from the greeting
*** Host did not advertise STARTTLS
 -> MAIL FROM:<carol@sender.test>
 -> Please pay invoice 1042 to sort code 20-00-00, account 12345678.
<-  250 2.0.0 Ok: queued as D6A84132069C
Nadawca nie zobaczył oferty STARTTLS, więc zrobił to, co znaczy „oportunistyczny”: wysłał i tak, jawnym tekstem. Maszyna pośrodku przeczytała całość, razem z fakturą i danymi bankowymi. Poczta została dostarczona. Żaden błąd do nikogo nie dotarł.
Nie wymyśliłem tego ataku. RFC 3207, standard definiujący STARTTLS, opisuje go dokładnie we własnych Security Considerations:
A man-in-the-middle attack can be launched by deleting the “250 STARTTLS” response from the server. This would cause the client not to try to start a TLS session.1
Ta sama sekcja podaje obronę, i to oczywistą: móc wymagać TLS. „both clients and servers MUST be able to be configured to require successful TLS negotiation … for selected hosts before messages can be successfully transferred.”1 Skonfiguruj więc odbiorcę tak, żeby go wymagał, a sesja z usuniętym STARTTLS zostaje odrzucona:
[stripped] STARTTLS removed from the greeting
*** Host did not advertise STARTTLS
 -> MAIL FROM:<carol@sender.test>
<** 530 5.7.0 Must issue a STARTTLS command first
Tyle że nie możesz, nie na publicznym MX, bo ten sam standard tego zakazuje:
A publicly-referenced SMTP server MUST NOT require use of the STARTTLS extension in order to deliver mail locally.2
Przeczytaj te dwa cytaty razem. Standard opisuje atak man-in-the-middle, mówi ci, że obroną jest wymaganie TLS, a potem mówi, że twój publiczny serwer pocztowy nie może go wymagać. Przeczytaj to dwa razy. Ta reguła została napisana w 2002 roku, żeby poczta płynęła między serwerami, które jeszcze nie wszystkie umiały TLS. Wciąż obowiązuje i to przez nią większość internetu nadal przyjmuje pocztę jawnym tekstem, i dlatego usuwanie STARTTLS działa do dziś.
Jest też kompetentna wersja atakującego. Odbiorca wymagający TLS cię nie ratuje, bo atakujący nie musi przekazywać sesji dalej jawnym tekstem. Może przeczytać zdegradowany jawny tekst od nadawcy i otworzyć własne, całkowicie poprawne połączenie TLS do odbiorcy, który widzi dobry certyfikat i jest zadowolony. Pokazałem w labie obie połowy: usunięcie STARTTLS, które odsłania nadawcę, i zwykłego klienta TLS, którego surowy odbiorca przyjmuje bez słowa skargi. Polityka odbiorcy tego nie zatrzyma. Zatrzyma to tylko nadawca, który odmówi wysyłki bez uwierzytelnionego TLS, i to jest cały argument za DANE3 i MTA-STS,4 które pojawią się dalej w tym wpisie.
Siedem ustawień i jak każde zawodzi w stronę otwartą
Rura to jeden z dwóch problemów. Drugi to tożsamość: wiadomość, która dociera zaszyfrowana, nadal tylko twierdzi, że jest od tego, od kogo mówi. Więc w grze jest siedem ustawień, podzielonych między te dwa zadania, a to, co mają wspólnego, warto poznać najpierw.
Oto każde z nich: co chroni i co robi, gdy jest źle ustawione. Zwróć uwagę na ostatnią kolumnę. Prawie zawsze mówi, że poczta i tak idzie.
| Ustawienie | Zadanie | Co chroni | Ustawione źle, i… |
|---|---|---|---|
| STARTTLS | transport | szyfruje odcinek między dwoma serwerami | usunięte z powitania, wysłane jawnym tekstem |
| MTA-STS | transport | polityka opublikowana przez HTTPS mówiąca, że TLS jest wymagany | zostawione w testing, niczego nie egzekwuje |
| DANE / TLSA | transport | DNSSEC przypina klucz serwera, więc TLS nie da się zdegradować | nieaktualny rekord i poczta do ciebie czeka w kolejce |
| TLS-RPT | transport | nadawcy zgłaszają ci nieudane TLS5 | nieopublikowane, a awarie są niewidoczne |
| SPF | tożsamość | które serwery mogą wysyłać w imieniu domeny | ~all to wzruszenie ramion, nie odmowa |
| DKIM | tożsamość | podpis nad wiadomością | brak opublikowanego selektora, nie ma czego sprawdzić |
| DMARC | tożsamość | co zrobić, gdy SPF i DKIM zawiodą | p=none patrzy i nic nie robi |
Sześć z tych siedmiu, ustawione źle, nadal dostarcza pocztę. Wyjątkiem jest DANE. To jedyne ustawienie na całej liście, które zawodzi w stronę zamkniętą: pomyl się, a twoja poczta stanie, zamiast wyciekać. Zapamiętaj to, bo okazuje się, że właśnie dlatego ludzie się go boją, i właśnie dlatego jest warte najwięcej.
Słowo o każdym z trzech od tożsamości, bo reszta tej serii na nich się opiera. SPF wymienia serwery, które mogą wysyłać w imieniu domeny, i kończy się regułą: -all znaczy „nikt inny”, ~all znaczy „nikt inny, ale i tak dostarcz”. DKIM dodaje podpis kryptograficzny nad wiadomością, więc każda zmiana wychodzi na jaw, o ile domena faktycznie opublikowała klucz, którym da się to sprawdzić. DMARC wiąże te dwa i mówi odbiorcy, co robić, gdy zawiodą, oraz czy zgadzają się z adresem From:, który czytelnik faktycznie widzi. To RFC 7208, 6376 i 7489, i każde z nich jest warte osobnego wpisu.6 7 8
Sam DMARC przepuszcza podrobioną fakturę
Warstwa tożsamości ma dziurę dokładnie tam, gdzie kosztuje najwięcej, i warto ją pokazać, bo „mamy DMARC na reject” to zdanie, które ludzie mówią, gdy myślą, że są chronieni.
DMARC przechodzi, jeśli którykolwiek z SPF lub DKIM przejdzie i zgadza się z domeną From:. Którykolwiek, nie oba. Weź więc prawdziwą podpisaną wiadomość z jakiejś domeny, zmień dane bankowe w treści i wyślij ją dalej z tego samego miejsca:
SPF nadal przechodzi, bo wiadomość przyszła z autoryzowanego serwera. Podpis DKIM teraz nie przechodzi, bo treść została zmieniona. Ale DMARC potrzebuje tylko jednego zgodnego zaliczenia, SPF mu je dał, więc DMARC przechodzi, a wiadomość z nowym numerem konta zostaje dostarczona i wygląda dokładnie jak oryginał. Zarejestrowałem to w labie: Rspamd ocenił ją R_SPF_ALLOW, R_DKIM_REJECT i DMARC_POLICY_ALLOW i sam z siebie by ją dostarczył. Zatrzymała ją tylko reguła, która odrzuca wprost przy złamanym podpisie. Domena na p=reject nie jest chroniona przed podróbką, którą ten podpis miał wyłapać. Warto to wiedzieć, zanim uznasz robotę za skończoną.
DANE jest tyle wart, co DNSSEC pod nim
Teraz ustawienia transportu, które faktycznie zatrzymują kompetentnego atakującego, bo przenoszą decyzję na nadawcę. DANE jest z nich najsilniejsze. Pozwala domenie opublikować w DNS, w rekordzie TLSA, odcisk klucza, który pokaże jej serwer pocztowy, więc serwer wysyłający może odrzucić wszystko, co się nie zgadza.9 Bez urzędu certyfikacji, bez ufania temu, kto odpowiedział na uścisk dłoni TLS. Właściciel domeny mówi „to jest mój klucz” i na tym koniec.
Tyle że odpowiedzi DNS da się podrobić, więc odcisk opublikowany w zwykłym DNS jest nic niewart: ten sam atakujący, który usuwa STARTTLS, może ci podać fałszywy odcisk pasujący do fałszywego klucza. DANE coś znaczy tylko wtedy, gdy DNS, w którym siedzi, jest podpisany DNSSEC, więc samego odcisku nie da się podrobić. To cały łańcuch i dlatego ten wpis jest w serii, która zaczęła się od DNSSEC. Jeśli go jeszcze nie znasz, podstawy są w /pl/dns/dnssec-the-root-is-signed-you-are-not/, a wersja w jednej linijce brzmi: root jest podpisany, każda TLD warta wymienienia jest podpisana, a potem to staje w miejscu przy nazwach, których ludzie naprawdę używają.
Diagram pokazuje dwie domeny, które obie publikują rekord TLSA. Jedna siedzi w podpisanej strefie, z nieprzerwanym łańcuchem podpisów od roota aż do odcisku, więc nadawca może jej zaufać. Druga siedzi w niepodpisanej strefie, więc jej odcisk to tylko bajty, które mógł napisać ktokolwiek, a poprawny nadawca całkowicie go ignoruje i nie dostaje żadnej ochrony DANE. Ten sam rekord, opublikowany na dwa sposoby. Tylko jeden potrafi udowodnić, że jest prawdziwy.
Rekord do opublikowania to 3 1 1: własny klucz serwera, a nie klucz CA, klucz publiczny, a nie cały certyfikat, skrót SHA-256. Środkowa liczba to ta, która opłaca się operacyjnie, bo przypięcie klucza zamiast certyfikatu oznacza, że rekord przetrwa każde odnowienie, o ile zachowasz ten sam klucz. Wpis o Postfiksie ma pełną procedurę i pułapkę, w którą ludzie wpadają: zwykły sposób odnawiania certyfikatów za każdym razem tworzy nowy klucz i po cichu psuje rekord. Na tutaj wystarczy zapamiętać, że 3 1 1 plus ponowne użycie klucza to rekord, który publikujesz raz i zostawiasz w spokoju.
Zasady domu i ile każda kosztuje
Wszystko powyżej zamienia się w krótką listę zasad, a kolejne trzy wpisy rozliczają z nich prawdziwe serwery. Nie są złagodzone i nie są darmowe. Oto one, z rachunkiem, bo zasada, której koszt ukrywasz, to zasada, której tak naprawdę nie postanowiłeś trzymać.
| Zasada | Co zatrzymuje | Ile cię kosztuje |
|---|---|---|
| Żadnego jawnego tekstu na wejściu | czytanie i podrabianie na odcinku przychodzącym | nadawca, którego serwer nie umie TLS, nie dotrze do ciebie |
| Żadnego jawnego tekstu na wyjściu | to samo na odcinku wychodzącym | poczta do serwera bez TLS czeka w kolejce zamiast iść |
| DANE lub MTA-STS na wyjściu | kompetentnego man-in-the-middle | nieaktualny rekord po ich stronie wstrzymuje twoją pocztę do nich |
| IPv6 na każdym MX | nieosiągalność dla nadawcy tylko z IPv6 | rekordy AAAA i serwer dual-stack do utrzymania |
| Przekazywanie tylko po zalogowaniu | twój serwer piorący cudzy spam | koniec wysyłki skądkolwiek po IP; użytkownicy muszą się uwierzytelnić |
| Login wysyła jako on sam | pracownika podszywającego się pod kolegę | reguły per użytkownik, egzekwowane w kopercie i nagłówku |
| Odrzucaj nieznane domeny nadawców | backscatter i podrobionych nieistniejących nadawców | nic prawowitego; tu nigdy nie było prawdziwego nadawcy |
| Odrzucaj błędy SPF i DKIM | podszywanie i podrabianie | przekazana dalej poczta bez SRS zostaje odbita |
Koszt przekazywania dalej to ten, który gryzie, i jest prawdziwy: odrzucaj na samym SPF, a wiadomość przekazana z miejsca spoza rekordu SPF nadawcy zostanie odrzucona, bo dla odbiorcy forwarder wygląda dokładnie jak fałszerz. Są na to poprawki, SRS i ARC,10 a wpis o Postfiksie pokazuje tę awarię. Uczciwe stanowisko jest takie, że te zasady odbijają część poczty, którą luźniejszy serwer by dostarczył. Po to są. Część tej poczty powinna była zostać odbita, a reszta mówi ci o konfiguracji przekazywania, która liczyła na to, że nikt nie sprawdza.
Zawodzi w stronę otwartą, a oto dowód
Teza, na której stoi cały ten wpis, jest taka, że te ustawienia zawodzą w stronę otwartą, po cichu, więc patrząc, nie odróżnisz działającego od zepsutego. To nie jest teoretyczne zmartwienie. Przy budowie serwera Postfix na następny wpis każda z tych awarii się zdarzyła, a każda była ustawieniem, które wyglądało na skonfigurowane i nic nie robiło.
Sześć prawdziwych ustawień, każde z budowy serwera Postfix na następny wpis. Pięć zawiodło w stronę otwartą: dostarczyły pocztę, bez błędu, wyglądając pod każdym względem tak, jakby działały porządnie. Szóste, nieaktualny rekord DANE, zawiodło w stronę zamkniętą. To ten, którego wszyscy się boją, i jedyny, który ochronił wiadomość, zamiast ją wypuścić. Lekcja siedzi wprost w ostatniej kolumnie diagramu: ustawienie, którego ludzie unikają, bo mogłoby zatrzymać ich pocztę, jest jedynym, które zachowuje się tak, jak powinna zachowywać się kontrola bezpieczeństwa.
Każdy wiersz to zapis z labu, a nie lektura podręcznika. Działające ustawienie od zepsutego odróżniasz tak, że wysyłasz wiadomość, którą ma zatrzymać, i patrzysz, co wraca. Powiem to raz tutaj i udowodnię trzy razy w reszcie serii.
Kto więc naprawdę cokolwiek z tego robi?
Jedno to powiedzieć, że te ustawienia mają znaczenie. Drugie to zapytać, czy organizacje, których poczta znaczy najwięcej, je włączyły. Więc to zrobiłem, niczym więcej niż DNS tylko do odczytu i resolverem walidującym, 22 października 2026: dwadzieścia sześć domen odbierających pocztę, banki, duzi dostawcy, niemieccy specjaliści i urzędy certyfikacji, każda sprawdzona pod kątem siedmiu rzeczy z tego wpisu.11
| Domena | MX ma AAAA | DNSSEC | DANE (TLSA) | MTA-STS | DMARC | SPF |
|---|---|---|---|---|---|---|
| Banki brytyjskie | ||||||
| barclays.co.uk | nie | nie | nie | nie | reject | -all |
| hsbc.co.uk | nie | nie | nie | nie | reject | brak |
| lloydsbank.com | nie | nie | nie | nie | reject | -all |
| natwest.com | nie | nie | nie | nie | reject | brak |
| santander.co.uk | nie | nie | nie | nie | reject | brak |
| nationwide.co.uk | nie | nie | nie | nie | reject | brak |
| monzo.com | wszystkie | nie | nie | nie | reject | brak |
| starlingbank.com | nie | nie | nie | nie | reject | brak |
| Dostawcy poczty | ||||||
| gmail.com | wszystkie | nie | nie | enforce | brak | bez all |
| outlook.com | nie | nie | nie | enforce | brak | -all |
| yahoo.com | nie | nie | nie | testing | reject | bez all |
| icloud.com | nie | nie | nie | nie | quarantine | bez all |
| fastmail.com | nie | nie | nie | testing | brak | ~all |
| proton.me | nie | tak | tak | enforce | quarantine | ~all |
| Dostawcy niemieccy | ||||||
| posteo.de | nie | tak | tak | enforce | brak | ~all |
| mailbox.org | wszystkie | tak | tak | enforce | reject | ~all |
| gmx.de | nie | tak | tak | nie | quarantine | bez all |
| web.de | nie | tak | tak | testing | quarantine | bez all |
| t-online.de | nie | nie | nie | testing | brak | ~all |
| Urzędy certyfikacji | ||||||
| letsencrypt.org | wszystkie | nie | nie | nie | reject | -all |
| digicert.com | wszystkie | nie | nie | nie | quarantine | brak |
| sectigo.com | nie | nie | nie | nie | reject | -all |
| globalsign.com | wszystkie | nie | nie | nie | reject | brak |
| Brytyjski sektor publiczny | ||||||
| hmrc.gov.uk | nie | nie | nie | enforce | reject | brak |
| nhs.uk | nie | nie | nie | nie | reject | -all |
| ncsc.gov.uk | nie | nie | nie | enforce | reject | -all |
Najpierw przeczytaj kolumnę DMARC, bo to ta, która jest w większości wypełniona. Większość z nich publikuje politykę DMARC, a większość banków jest na reject. DMARC to ustawienie, które się robi, bo o nie pyta audytor i to je dostawca może ci sprzedać, i jest widoczne: możesz je sprawdzić i odhaczyć. Jest też, samo w sobie, ustawieniem, które wcześniej w tym wpisie przepuściło podrobioną fakturę.
Teraz przeczytaj kolumnę DANE, jedynego ustawienia tutaj, którego nie da się zdegradować ani podrobić. Pięć domen na dwadzieścia sześć. Każda z nich to niemiecki dostawca albo Proton. Ani jeden brytyjski bank. Ani jeden urząd certyfikacji, czyli firmy, których cały biznes polega na ręczeniu za klucze. Najsilniejszą ochronę przed dokładnie tym atakiem, od którego zaczął się ten wpis, stosuje garstka ludzi, którym zależy, i nikt, kto jest tylko zgodny z przepisami.
Banki to najostrzejszy wiersz. Osiem, każdy na DMARC reject, a łącznie: zero DANE, zero wymuszonego MTA-STS i tylko jeden, Monzo, osiągalny przez IPv6. Dwa z czterech urzędów certyfikacji nie publikują żadnego rekordu SPF na własnej domenie głównej. HMRC i NatWest też nie. To nie są małe firmy, które nie zdążyły się za to zabrać. To organizacje, które wysyłają ci pocztę, której podrobienia boisz się najbardziej, a ochrona, jaką mają, to plakietka, która wygląda najmocniej i robi najmniej.
Kolumna IPv6 to osobny mały skandal. Dwadzieścia z dwudziestu sześciu w ogóle nie ma rekordu AAAA na serwerze pocztowym, więc nadawca w sieci tylko z IPv6 nie może do nich dotrzeć, a ta liczba idzie w jedną stronę. Napisałem /pl/networking/we-never-ran-out-of-addresses/ o tym, jak branża odmawia dokończenia tej roboty, i oto znowu to samo, tym razem na drodze poczty. To ten sam kształt co spis gov.uk w /pl/dns/dnssec-the-root-is-signed-you-are-not/: trudną część zrobiono lata temu, rejestry dają to za darmo, a ci, którzy najoczywiściej powinni z tego korzystać, tego nie robią. Centralnego gov.uk nawet nie ma w tabeli, bo nie publikuje w ogóle MX. Nie odbiera poczty. To też jakiś sposób na zdanie testu.
Jeśli nadal tego nie robisz, czy możesz nazywać siebie profesjonalistą?
Każdy standard wymieniony w tym wpisie i spis pod nim wskazują w jedną stronę: to nie jest problem badawczy, tylko problem włączenia, a włączania nie robią ci, którzy są do tego najlepiej ustawieni. Gdy dowody są tak jednostronne, pytanie przestaje być akademickie i staje się takim, na które musisz odpowiedzieć o własnych serwerach. Jeśli prowadzisz pocztę dla organizacji, która obraca cudzymi pieniędzmi albo cudzym zdrowiem, a twój MX nie robi DANE, nie wymusza MTA-STS i nie da się do niego dotrzeć przez IPv6, czy możesz to nazwać profesjonalną robotą?
Są trzy uczciwe odpowiedzi i tylko dwie pierwsze się bronią. Tak, z zapisanym powodem i datą obok: jesteś na platformie, która jeszcze nie oferuje DANE, zgłosiłeś to i jest linijka w przyszłorocznym planie. To profesjonalista zarządzający prawdziwym ograniczeniem i to jest w porządku. Tak, bo nie wiedziałeś, a teraz wiesz, i jeszcze w tym tygodniu sprawdzisz, jak stoi twój serwer. Nikt nie zaczynał, wiedząc to. I nie: wiedziałeś dość, żeby czuć niepokój, doczytałeś aż tutaj, a teraz zamkniesz kartę i nic nie zmienisz, bo poczta płynie, żaden błąd nie wyskakuje i nikt cię nie zmusza. To ostatnie nie jest luką w wiedzy. To decyzja, żeby rzecz, za którą odpowiadasz, została zepsuta, bo zepsuta jest cichsza.
Standard cię do tego nie zmusza. W tym cały problem i zarazem cały sens. Wiedza nie jest czymś, co ci się przydarza, i nikt nie przyjdzie ci powiedzieć, że twój serwer pocztowy od dwóch lat po cichu wysyła jawnym tekstem. Jako takie, upewnienie się, że wiesz, to twoja robota, i niczyja inna.
Standard to obietnica, której dotrzymujesz, gdy nikt nie patrzy
Wszystkie elementy tego skończono lata temu. STARTTLS jest z 2002 roku, SPF, DKIM i DMARC mają dekadę albo więcej, DANE dla poczty opisano w 2015, MTA-STS w 2018. Nic z tego nie siedzi za licencją, nic nie wymaga dostawcy, a rejestry, które przeniosłyby rekordy DNSSEC, dają je za darmo. Trudna inżynieria jest zrobiona. Zostaje łatwa część, ta, która jest łatwa tylko wtedy, gdy komuś się chce: włączyć to, sprawdzić, że naprawdę jest włączone, i trzymać to włączone, gdy certyfikat się odnawia, a rekord musi za nim pójść.
Ta ostatnia część to w zasadzie wszystko. Standard to nie dokument. Dokument istnieje od dwudziestu lat, a poczta nadal idzie jawnym tekstem. Standard to coś, czego się trzymasz, gdy żaden komunikat o błędzie cię do tego nie zmusza, gdy poczta płynęłaby tak samo, gdybyś po cichu odpuścił, gdy jedyną osobą, która by się kiedykolwiek dowiedziała, jesteś ty. Każde z tych ustawień zawodzi w stronę otwartą właśnie po to, żeby nikt nie był zmuszony się przejmować. Co znaczy, że przejmowanie się to cała robota.
Nie dostajesz za to nagrody. Faktura, której nie zmieniono, wygląda dokładnie jak faktura, którą zmieniono. Reset hasła, którego nikt nie przeczytał w drodze, wygląda dokładnie jak ten, który ktoś przeczytał. Różnica jest tylko w te dni, kiedy ktoś próbował, a w te dni osoba, która wszystko włączyła i sprawdziła, że działa, nigdy się nie dowiaduje, że była atakowana, bo atak się nie udał. Tak z zewnątrz wygląda porządnie zrobiona robota: nic się nie dzieje, z powodów, których nikt nie widzi.
Więc ustaw każde z tych ustawień poprawnie mimo wszystko. Nie dlatego, że ktoś sprawdza, bo nikt nie sprawdza. Zrób to, bo to ty powiedziałeś, że poczta jest bezpieczna, a u nas to wciąż coś znaczy.
RFC 3207 §6 — SMTP Service Extension for Secure SMTP over TLS, Security Considerations: “A man-in-the-middle attack can be launched by deleting the “250 STARTTLS” response from the server”, oraz że klienci i serwery “MUST be able to be configured to require successful TLS negotiation … for selected hosts”. ↩︎ ↩︎
RFC 3207 §4 — “A publicly-referenced SMTP server MUST NOT require use of the STARTTLS extension in order to deliver mail locally. This rule prevents the STARTTLS extension from damaging the interoperability of the Internet’s SMTP infrastructure.” ↩︎
RFC 7672 — bezpieczeństwo SMTP przez oportunistyczne DANE TLS, definiujące rekord
3 1 1dla poczty i ataki degradacji, którym się opiera. ↩︎RFC 7208 — Sender Policy Framework (SPF) do autoryzowania użycia domen w poczcie, wersja 1. ↩︎
RFC 7489 — Domain-based Message Authentication, Reporting, and Conformance (DMARC). ↩︎
RFC 6698 i RFC 7671 — rekord TLSA DNS-Based Authentication of Named Entities (DANE) i jego aktualizacja operacyjna. ↩︎
RFC 8617 — Authenticated Received Chain (ARC), który pozwala forwarderowi poręczyć, że uwierzytelnienie przeszło przed nim. ↩︎
Zmierzone 22 października 2026 przez DNS tylko do odczytu wobec resolvera walidującego (1.1.1.1) i pobranie przez HTTPS każdej polityki MTA-STS. Dla każdej domeny: czy każdy host MX publikuje rekord AAAA; czy wyszukanie MX zostało zwalidowane (flaga AD); czy
_25._tcp.<mx>ma rekord TLSA w podpisanej strefie; opublikowany tryb MTA-STS; polityka DMARC pod_dmarc.<domain>; oraz kwalifikatorallw rekordzie SPF domeny głównej. Do żadnego z tych serwerów nic nie zostało wysłane. ↩︎