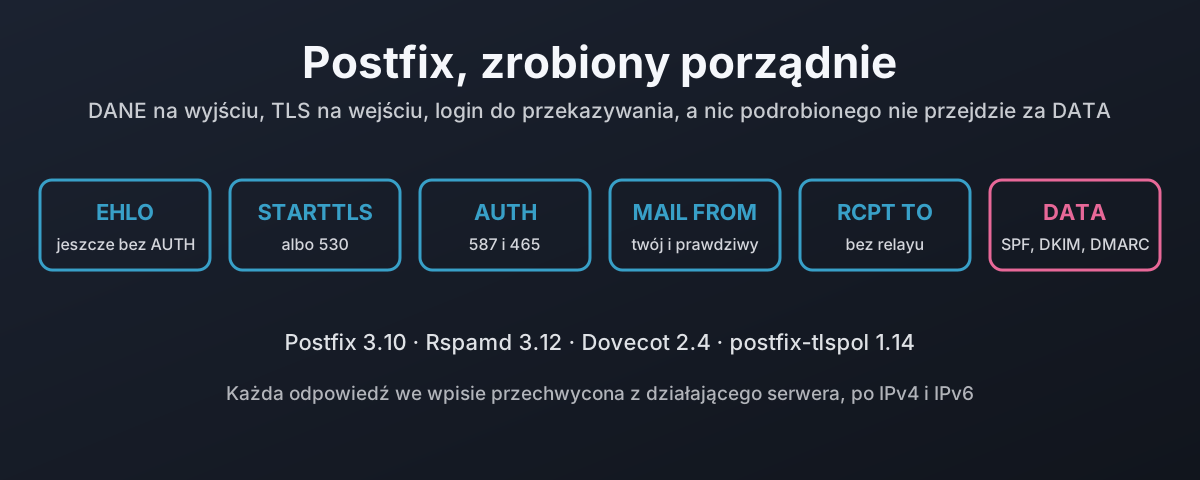
Zainstaluj Postfiksa z dystrybucji, przyjmij ustawienia domyślne, a masz serwer pocztowy, który wysyła twoją pocztę jawnym tekstem do każdego serwera, który nie oferuje TLS, i przyjmuje pocztę od każdego, kto podaje się za kogokolwiek. Dostarczany przez Debiana main.cf ustawia oba poziomy TLS na may. Nic nie sprawdza SPF. Nic nie sprawdza DKIM. Domena nadawcy, która nie istnieje, jest przyjmowana.
To nie błąd. Tego standardy wymagały dwadzieścia lat temu i tak wciąż działa ogromna liczba serwerów pocztowych w internecie.
Ten wpis buduje ten drugi rodzaj. Bierze zasady domu z wpisu otwierającego tę serię i wkłada każdą z nich do działającego Postfiksa, razem z odpowiedzią, jaką każda daje, kiedy czegoś odmawia. Argumenty za tymi zasadami są w tamtym wpisie i nie będę ich powtarzał. Ten jest o budowie.
| Zasada | Postfix z Debiana, jak dostarczony | Ta konfiguracja | Co dostaje naruszenie |
|---|---|---|---|
| Żadnego jawnego tekstu na wejściu | TLS oferowany, nigdy wymagany | encrypt na każdym nasłuchu | 530 5.7.0 Must issue a STARTTLS command first |
| Żadnego jawnego tekstu na wyjściu | TLS, jeśli oferowany, jawny tekst, jeśli nie | encrypt, DANE albo MTA-STS tam, gdzie opublikowane | odroczone, dsn=4.7.4 albo dsn=4.7.5 |
| IPv6 na wszystkim | inet_protocols = all | to samo plus AAAA na każdym MX | każdy test poniżej szedł po obu rodzinach |
| Przekazywanie tylko po zalogowaniu | przekazuje dla mynetworks | port 25 nigdy nie przekazuje, 587 i 465 wymagają loginu | 554 5.7.1 … Relay access denied |
| Login wysyła jako on sam | nie sprawdzane | koperta i From: powiązane z loginem | 553 5.7.1 … not owned by user |
| Domena nadawcy musi istnieć | nie sprawdzane | reject_unknown_sender_domain, kod 550 | 550 5.1.8 … Domain not found |
| Błąd SPF, błąd DKIM | nie sprawdzane | Rspamd, z wymuszonymi odrzuceniami | 554 5.7.1 SPF hard fail / DKIM signature does not verify |
Każda odpowiedź w tym wpisie została przechwycona z działającego serwera, po IPv4 i IPv6. Kilka ustawień okazało się nic nie robić, dopóki nie ustawiono też czegoś innego. Każde z nich znalazłem, patrząc, jak nic nie robi. Są wyraźnie opisane poniżej, bo to one cię ugryzą.
Lab
| Element | Wersja | Zadanie |
|---|---|---|
| Postfix | 3.10.13, Debian trixie | serwer MX i submission dla alpha.test |
| Dovecot | 2.4.1 | hasła do logowania, każdy protokół pocztowy wyłączony |
| Rspamd, Redis | 3.12.1, 8.0.2 | SPF, DKIM, DMARC, podpisywanie DKIM |
| postfix-tlspol | 1.14.4 | polityka wychodząca z TLSA i MTA-STS |
| BIND, unbound | 9.20.30, 1.26.1 | podpisana prywatna strefa test. i resolver, który ją waliduje |
| Domena | Do czego służy |
|---|---|
alpha.test | serwer, który buduje ten wpis |
bravo.test | Stalwart, który dostaje własny wpis |
plain.test | zły sąsiad: niepodpisana strefa, bez STARTTLS |
sender.test | SPF -all, DKIM, DMARC p=reject: do podrabiania, modyfikowania i przekazywania |
Każdy nasłuch wiąże obie rodziny, a każdy MX ma rekord A i AAAA. IPv6 nie jest tu dodatkiem. Serwer pocztowy bez niego to wada, a udowodnienie, że ten go ma, jest proste: uruchom każde sprawdzenie dwa razy.
Etap po etapie
Sesja SMTP to stała sekwencja i każda zasada w tej konfiguracji ma w niej swoje naturalne miejsce. Kolejność ma znaczenie z jednego powodu: odmawiaj tak wcześnie, jak pozwalają dowody. Domena nadawcy, która nie istnieje, jest znana przy MAIL FROM, więc nie ma powodu przyjmować treści, zanim się odmówi. Zmieniona treść jest znana dopiero po DATA, więc tam jest odrzucana.
Reszta wpisu przechodzi przez te etapy po kolei: TLS na wejściu, TLS na wyjściu, logowanie i przekazywanie, adresy nadawców, a potem to, co Rspamd robi z treścią.
Żadnego jawnego tekstu na wejściu
Jedna linia:
smtpd_tls_security_level = encrypt
Klient, który próbuje pominąć STARTTLS, nie dostaje nic poza odmową:
<-  220 mail.alpha.test ESMTP Postfix
 -> MAIL FROM:<carol@sender.test>
<** 530 5.7.0 Must issue a STARTTLS command first
Teraz przeczytaj, co o tym ustawieniu mówi podręcznik samego Postfiksa:
According to RFC 2487 this MUST NOT be applied in case of a publicly-referenced SMTP server. Instead, this should be used on dedicated servers, for example submission (port 587).1
RFC 2487 to stary numer RFC 3207, a ta zasada jest powodem, dla którego większość hostów MX w internecie nadal przyjmuje pocztę jawnym tekstem. Ja i tak stosuję to na publicznie wskazanym MX. Celowo. Wpis otwierający wyjaśnia, dlaczego uważam tę zasadę za błędną, a koszt jest prawdziwy: nadawca, którego serwer nie umie TLS, nie dotrze do ciebie. W 2026 roku to serwer, od którego i tak nie chcesz poczty.
Żadnego jawnego tekstu na wyjściu
To ta połowa, którą większość poradników robi źle, bo oczywiste ustawienie nie robi tego, co sugeruje jego nazwa.
Postfix ma poziom bezpieczeństwa dane. Ustawisz go i spodziewasz się, że poczta wychodzi uwierzytelniona. Nie wychodzi. Oto co postconf(5) mówi, że robi, kiedy druga strona nic nie publikuje:
When DNSSEC-validated TLSA records are not found the effective tls security level is “may”.2
may to oportunistyczny TLS, który TLS_README opisuje bez ogródek: „Otherwise, messages are sent in the clear.”3 Większość internetu nie publikuje rekordów TLSA. Więc samo smtp_tls_security_level = dane oznacza DANE dla garstki domen, które to robią, i jawny tekst dla wszystkich pozostałych, których serwer nie oferuje STARTTLS. Oportunizm z ładniejszą nazwą.
Rozwiązanie polega na tym, żeby encrypt było podłogą, a każde miejsce docelowe podnoszone ponad nią, kiedy publikuje coś lepszego. Podnoszeniem zajmuje się postfix-tlspol. To mały serwer polityk na licencji MIT, którego Postfix pyta o każdą domenę odbiorcy przez socketmap. Najpierw sprawdza, czy w podpisanej strefie są użyteczne rekordy TLSA, potem MTA-STS, i odpowiada polityką, której Postfix powinien użyć:
smtp_dns_support_level = dnssec
smtp_tls_security_level = encrypt
smtp_tls_mandatory_protocols = >=TLSv1.2
smtp_tls_policy_maps = socketmap:inet:[fd89:50::25]:8642:QUERYwithTLSRPT
Jego README precyzyjnie mówi, co zwraca: będzie „Verify TLSA records for correctness and supported parameters, only then the dane-only policy (Mandatory DANE) will be returned.”4 Zapytany o trzy domeny z labu powiedział dokładnie to:
level=INFO msg="Evaluated policy" origin=network domain=alpha.test policy=dane-only ttl=214
level=INFO msg="Evaluated policy" origin=network domain=bravo.test policy=dane-only ttl=198
level=INFO msg="No policy found" origin=network domain=plain.test ttl=1800
Brak polityki dla plain.test znaczy, że Postfix wraca do podłogi encrypt, a plain.test nie oferuje STARTTLS. Poczta czeka:
postfix/smtp[194]: 78598130DA54: to=<someone@plain.test>, relay=mail.plain.test[fd89:50::22]:25,
  delay=0.02, delays=0.01/0.01/0.01/0, dsn=4.7.4,
  status=deferred (TLS is required, but was not offered by host mail.plain.test[fd89:50::22])
I przypadek, który dowodzi, że DANE coś robi. Na wczesnym etapie budowy Stalwart na bravo.test wciąż serwował własny certyfikat startowy, podczas gdy strefa publikowała rekord TLSA dla tego prawdziwego. Serwer z całkiem dobrym certyfikatem, tylko nie tym, za który ręczył właściciel domeny:
postfix/smtp[196]: server certificate verification failed for mail.bravo.test[fd89:50::21]:25:
  num=65:no matching DANE TLSA records
postfix/smtp[196]: 79160130DA56: to=<someone@bravo.test>, relay=mail.bravo.test[10.89.50.21]:25,
  delay=5.9, delays=0/0.01/5.9/0, dsn=4.7.5, status=deferred (Server certificate not verified)
Odroczenie to właściwa odpowiedź w obu przypadkach. Odroczona wiadomość jest ponawiana przez całe dni, co daje drugiej stronie czas na naprawienie swojego końca, i nic nie ginie. Wiadomości wysłanej jawnym tekstem nie da się odwysłać. Jako takie, czekanie jest zawsze tańszą porażką.
Resolver jest częścią łańcucha zaufania
smtp_dns_support_level = dnssec sprawia, że Postfix prosi swój resolver o zwalidowane odpowiedzi, a potem wierzy bitowi AD resolvera, fladze, która mówi „sprawdziłem podpisy”. Postfix sam niczego nie waliduje. Ufa. Resolver wymieniony w /etc/resolv.conf decyduje teraz, czy twoja poczta jest uwierzytelniona.
Znajdziesz rady mówiące, że glibc wyrzuca ten bit, chyba że resolv.conf zawiera options trust-ad. Przetestowałem to i na tym Postfiksie nie robi to różnicy: DANE pasowało z tą opcją i bez niej. Źródła wyjaśniają dlaczego. Postfix sam ustawia tę flagę za każdym razem, kiedy pyta o DNSSEC:
    if (DNS_WANT_DNSSEC_VALIDATION(flags))
	flags |= (RES_USE_EDNS0 | RES_TRUSTAD);
To z src/dns/dns_lookup.c.5 Liczy się więc nie opcja resolvera, tylko to, na który resolver wskazujesz. Musi walidować, a droga do niego musi być taka, której ufasz, co w praktyce znaczy, że działa na samym serwerze pocztowym albo w sieci, do której nikt inny nie ma dostępu. Publiczny resolver po drugiej stronie internetu chętnie ustawi ci AD. Tak samo zrobi każdy, kto siedzi między tobą a nim.
DANE: publikuj klucz, nie certyfikat
Rekord TLSA przypina to, co serwer wysyłający powinien zobaczyć, kiedy się łączy. Ten, którego należy używać, to 3 1 1, a każda z trzech liczb to wybór:
| Pole | Wartość | Znaczenie | Dlaczego ta |
|---|---|---|---|
| Usage | 3, DANE-EE | dopasuj własny certyfikat serwera | brak CA w łańcuchu, któremu trzeba ufać albo które może zawieść |
| Selector | 1, SPKI | hashuj tylko klucz publiczny | przetrwa każde odnowienie na tym samym kluczu |
| Matching | 1, SHA-256 | skrót, nie pełny klucz | każdy klient DANE musi go obsługiwać |
RFC 7672 podaje powód tej kombinacji w jednej linii:
this record type works for all clients and need not change across certificate renewals with the same key.6
Hash to jeden potok poleceń, a oto on na certyfikacie z labu i rekordzie, który serwuje podpisana strefa:
$ openssl x509 -in mail.alpha.test.crt -noout -pubkey \
    | openssl pkey -pubin -outform DER | sha256sum
093a80cac907a52eb41d17df20163c95f2e15d6702c76f65174d7fc32460c69f  -

$ dig +dnssec _25._tcp.mail.alpha.test TLSA
;; flags: qr rd ra ad; QUERY: 1, ANSWER: 2, AUTHORITY: 0, ADDITIONAL: 1
_25._tcp.mail.alpha.test. 165 IN TLSA 3 1 1 093A80CAC907A52EB41D17DF20163C95F2E15D6702C76F65174D7FC3 2460C69F
Lab udowodnił część „need not change” przypadkiem. W połowie drogi ostrzejsze sprawdzanie certyfikatów w Pythonie 3.13 odrzuciło certyfikaty labu za brak identyfikatora klucza urzędu, więc każdy z nich wystawiono od nowa. Te same klucze prywatne, nowe certyfikaty. Nie zmienił się ani jeden rekord TLSA i ani jeden nadawca DANE niczego nie zauważył.
Teraz pułapka. Większość ludzi odnawia certyfikaty certbotem, automatycznie, co kilka tygodni. Z dokumentacji samego certbota:
Not reusing private keys is the default behavior of Certbot.7
Domyślne odnowienie tworzy więc za każdym razem nowy klucz. Rekord TLSA przestaje pasować i każdy nadawca, który sprawdza DANE, zaczyna w dniu odnowienia odraczać twoją pocztę. Po twojej stronie nic się nie psuje. Nic ci tego nie mówi. Uruchamiaj certbota z --reuse-key, a rekord przeżyje każdy certyfikat, który za nim postawisz. Kiedy klucz naprawdę musi się zmienić, jest na to kolejność:
Krok drugi to ten, który ludzie pomijają. Efektem jest odroczona poczta, dopóki stary rekord nie wygaśnie w każdym cache’u, a odraczają dokładnie ci nadawcy, którzy robią bezpieczeństwo porządnie.
Nikt nie przekazuje poczty bez loginu
Przekazywanie (relaying) to wysyłanie poczty dalej, do domeny, dla której nie jesteś miejscem docelowym. Otwarty relay to sposób na wypranie spamu przez cudzą reputację. Dawniej zamykało się go, ufając zakresowi adresów, więc wszystko z sieci biurowej mogło przekazywać. To zaufanie według lokalizacji. W sieci z WiFi dla gości, użytkownikami VPN i jakimś przejętym laptopem lokalizacja jest warta bardzo niewiele.
Więc żaden adres nie jest zaufany poza samą maszyną:
mynetworks = 127.0.0.0/8 [::1]/128
smtpd_relay_restrictions = reject_unauth_destination
Port 25 służy poczcie przychodzącej dla tej domeny i niczemu innemu. Nigdy nie przekazuje, dla nikogo:
<** 554 5.7.1 <someone@plain.test>: Relay access denied
Użytkownicy wysyłają przez submission: port 587 ze STARTTLS albo 465 z TLS od pierwszego bajtu. Oba chcą loginu, zanim cokolwiek zrobią. Hasła sprawdza Dovecot, z każdym protokołem pocztowym wyłączonym, żeby nie robił nic innego, a Postfix pyta go przez gniazdo. Nasłuch submission w master.cf:
submission inet n       -       y       -       -       smtpd
  -o smtpd_tls_security_level=encrypt
  -o smtpd_sasl_auth_enable=yes
  -o smtpd_tls_auth_only=yes
  -o smtpd_client_restrictions=permit_sasl_authenticated,reject
  -o smtpd_sender_restrictions=reject_sender_login_mismatch
  -o smtpd_relay_restrictions=permit_sasl_authenticated,reject
smtpd_tls_auth_only oznacza, że serwer nawet nie oferuje AUTH, dopóki nie ma TLS, więc hasło nigdy nie przechodzi jawnym tekstem. Linii AUTH w odpowiedzi na EHLO bez szyfrowania: zero. Klient, który łączy się z 587 i próbuje wysłać bez logowania, nigdzie nie dochodzi:
<** 554 5.7.1 <unknown[fd89:50::50]>: Client host rejected: Access denied
Login jest właścicielem swoich adresów
Login udowadnia, kim jesteś. Nic nie mówi o tym, jako które adresy wolno ci wysyłać. Bez tego powiązania każdy użytkownik na serwerze może wysłać pocztę jako dyrektor finansowy, a ta zostanie podpisana i dostarczona tak, jakby była prawdziwa. Postfix wiąże jedno z drugim mapą adresów do właścicieli:
alice@alpha.test       alice@alpha.test
bob@alpha.test         bob@alpha.test
postmaster@alpha.test  alice@alpha.test
reject_sender_login_mismatch na portach submission egzekwuje to wobec nadawcy w kopercie. Zalogowana jako alice, próbuje wysłać jako bob:
<** 553 5.7.1 <bob@alpha.test>: Sender address rejected: not owned by user alice@alpha.test
To obejmuje kopertę. Nie obejmuje nagłówka From:, czyli adresu, który odbiorca naprawdę widzi, i postconf(5) mówi to wprost w uwagach do tej samej restrykcji:
to enforce that the From: header address matches the envelope sender (MAIL FROM) address, use an external filter such as a Milter8
Rspamd jest tu już milterem, więc sprawdzenie nagłówka to krótka reguła w Lua, która porównuje zalogowanego użytkownika z adresem From:, plus wymuszone odrzucenie na symbolu, który ona podnosi:
rspamd_config.AUTH_FROM_NOT_LOGIN = {
  callback = function(task)
    local user = task:get_user()
    if not user then return false end
    local from = task:get_from('mime')
    if not from or not from[1] or not from[1].addr then return true, 'no From address' end
    if string.lower(from[1].addr) ~= string.lower(user) then
      return true, from[1].addr .. ' is not ' .. user
    end
    return false
  end,
  score = 0.0,
  description = 'Authenticated user sent with a From: address that is not their own',
  group = 'headers',
}
Alice wysyła z MAIL FROM:<alice@alpha.test> i From: bob@alpha.test:
<** 554 5.7.1 You may only send as your own address
Nazwa wyświetlana jest w porządku, zmiana wielkości liter też. Alice <ALICE@alpha.test> przechodzi, bo porównanie dotyczy adresu i ignoruje wielkość liter.
Sprawdzenie, które samo się wyłącza
Oto pierwsze z ustawień, które po cichu nic nie robią. Oczywisty sposób, żeby obcy nie podrabiali twojej własnej domeny na porcie 25, to wstawić tam też sprawdzenia niezgodności loginu. Postfix przyjmuje konfigurację, startuje i loguje to:
warning: restriction `reject_authenticated_sender_login_mismatch' ignored: no SASL support
warning: restriction `reject_unauthenticated_sender_login_mismatch' ignored: no SASL support
Port 25 ma SASL wyłączony, całkiem słusznie, bo nikt się tam nie loguje. Więc sprawdzenie jest pomijane. Poczta jest przyjmowana. Jedynym śladem jest ostrzeżenie w logu, którego nikt nie czyta, a bez tego sprawdzenia każdy w internecie mógłby wysłać do tego serwera MAIL FROM:<alice@alpha.test> i dostarczyć to współpracownikom alice, jakby to ona napisała.
Rozwiązanie to odrzucać nasze własne domeny z nazwy na porcie 25, bo poczta od nas nigdy legalnie tam nie przychodzi:
smtpd_sender_restrictions = reject_non_fqdn_sender, reject_unknown_sender_domain,
    check_sender_access texthash:/etc/postfix/own_domains
gdzie own_domains ma jedną linię, alpha.test REJECT Our own domain: send through submission with a login. Przetestowane z zewnątrz:
<** 554 5.7.1 <alice@alpha.test>: Sender address rejected: Our own domain: send through submission with a login
Domeny nadawców, które nie istnieją
Jeśli domena w MAIL FROM nie istnieje, nic nie może zostać do niej odesłane i nic legalnego nigdy z niej nie przyszło. reject_unknown_sender_domain odrzuca pocztę, kiedy ta domena nie ma „no DNS MX and no DNS A record”.9 Domyślny kod odpowiedzi Postfiksa dla tego przypadku to 450, błąd tymczasowy, który zaprasza fałszerza, żeby spróbował później. Zmieniłem go na 550.
postconf(5) mówi o tym ustawieniu bez ogródek: „Do not change this unless you have a complete understanding of RFC 5321.”10 W porządku. Oto rozumowanie. 4xx każe nadawcy zakolejkować i ponowić, co ma sens, kiedy odpowiedź może się zmienić. Domenie, która nie ma teraz rekordów, nie wyrosną one w ciągu pięciu minut. Postfix oddziela to od przypadku, w którym odpowiedź jeszcze nie jest znana: błąd DNS obsługuje unknown_address_tempfail_action, które nadal odracza. Zmiana kodu zmienia tylko ten przypadek, który ma odpowiedź.
Lab przetestował wszystkie trzy, plus ten, na którym zależy zasadzie IPv6. Sformułowanie w postconf mówi „A record”, a domena, której jedynym adresem jest rekord AAAA, nie powinna być traktowana jak nieistniejąca:
| Domena nadawcy | DNS mówi | Odpowiedź |
|---|---|---|
nosuch-lab.co.uk | NXDOMAIN | 550 5.1.8 <someone@nosuch-lab.co.uk>: Sender address rejected: Domain not found |
v6only-lab.co.uk | tylko AAAA, bez A, bez MX | przyjęta |
dnsfail-lab.co.uk | SERVFAIL | 450 4.1.8 … Sender address rejected: Domain not found, ponowione później |
sender.test | MX, A, AAAA | przyjęta |
W praktyce „A record” obejmuje AAAA, a domena tylko z IPv6 jest bezpieczna. Odmowa przychodzi przy MAIL FROM, zanim nadawca wyśle choć jeden bajt treści. Postfix domyślnie wstrzymuje odrzucenie MAIL FROM do pierwszego RCPT TO, więc odpowiedź przychodzi krok później, niż można by się spodziewać, i dlatego diagram etapów pokazuje ją właśnie tam.
SPF, DKIM i DMARC, z zębami
Te trzy są porządnie omówione we wpisie otwierającym. Po jednej linii na każde: SPF mówi, które serwery mogą wysyłać w imieniu domeny, DKIM podpisuje wiadomość, żeby zmiany były widoczne, a DMARC mówi, co zrobić, kiedy zawiodą, i czy pasują do widocznej domeny From:. Zasada domu to odrzucać przy twardym błędzie SPF i przy podpisie DKIM, który jest obecny i się nie weryfikuje. Poczta niepodpisana nie jest błędem DKIM. Tym zajmuje się DMARC p=reject w domenie nadawcy.
Rspamd robi wszystkie trzy w jednym milterze, plus podpisywanie DKIM dla poczty wychodzącej. Postfix przekazuje mu każdą wiadomość, a jeśli Rspamd nie odpowiada, poczta czeka, zamiast przechodzić niesprawdzona:
smtpd_milters = inet:127.0.0.1:11332
non_smtpd_milters = $smtpd_milters
milter_default_action = tempfail
Rspamd działa na punktach i to pierwsza rzecz, którą trzeba o nim zrozumieć. Prosto z pudełka nic nie jest odrzucane dlatego, że SPF zawiódł. Nic. Każdy wynik dodaje albo odejmuje kilka punktów, a wiadomość jest odrzucana, kiedy suma przekroczy 15. Moduł force_actions zamienia pojedynczy wynik w decyzję:
rules {
  SPF_FAIL_REJECT {
    action = "reject";
    expression = "R_SPF_FAIL";
    message = "SPF hard fail: this host is not allowed to send for that domain";
  }
  DKIM_FAIL_REJECT {
    action = "reject";
    expression = "R_DKIM_REJECT";
    message = "DKIM signature does not verify: the message was changed or forged";
  }
  DMARC_REJECT {
    action = "reject";
    expression = "DMARC_POLICY_REJECT";
    message = "DMARC policy of the sender's domain says reject";
  }
}
Pięć wiadomości od sender.test, wysłanych z klienta w labie. Rekord SPF dopuszcza ip6:fd89:50::50 i nic więcej, więc ten sam klient wysyłający po IPv4 jest dla tej domeny nieuprawnionym serwerem. Dokładnie tak wygląda też przekazana dalej wiadomość:
| Przypadek | Wysłana jako | SPF | DKIM | DMARC | Wynik Rspamd | Odpowiedź |
|---|---|---|---|---|---|---|
| A | podpisana, z wymienionego adresu IPv6 | pass | pass | pass | 3,59 z 15 | przyjęta |
| B | podpisana, potem zmienione dane bankowe | pass | fail | pass | 2,30 z 15 | 554 5.7.1 DKIM signature does not verify |
| C | niepodpisana, z IPv4 | fail | none | reject | 5,00 z 15 | 554 5.7.1 SPF hard fail |
| D | podpisana i nienaruszona, z IPv4 | fail | pass | pass | 2,30 z 15 | 554 5.7.1 SPF hard fail |
| E | niepodpisana, z wymienionego adresu IPv6 | pass | none | pass | 3,80 z 15 | przyjęta |
Spójrz na przypadek B. To faktura z kodem sortującym i numerem konta zmienionymi po podpisaniu. Innymi słowy oszustwo fakturowe. SPF przeszedł, bo wiadomość przyszła z właściwego serwera. DMARC przeszedł, bo przeszedł SPF i zgadzał się z domeną From:. Na podstawie punktów Rspamd dał jej 2,30 z 15 i by ją dostarczył. Jedyne, co ją zatrzymało, to wymuszone odrzucenie przy zepsutym podpisie. DMARC sam z siebie przepuszcza zmienioną wiadomość, dopóki jedno z dwóch sprawdzeń przetrwa, i warto to wiedzieć, zanim nazwiesz domenę chronioną, bo jej DMARC mówi reject.
Przypadek D to koszt i trzeba go powiedzieć wprost. Poprawnie podpisana, nietknięta wiadomość zostaje odrzucona, bo przyszła z serwera, którego nie ma w rekordzie SPF. To właśnie robi przekazywanie: serwer przekazujący wysyła twoją wiadomość dalej z własnego adresu. Odrzucanie na podstawie samego SPF oznacza, że przekazana poczta z domen z -all jest odbijana. SRS na serwerze przekazującym to naprawia, podobnie jak przedkładanie DKIM nad SPF, ale zasada domu to zasada domu, a koszt zostaje spisany.
Ustawienie domyślne, które ufa każdej sieci prywatnej
Drugie ustawienie, które po cichu nic nie robi. Rspamd pomija SPF i kilka innych sprawdzeń dla adresów, które uważa za lokalne, a dostarczana lista w options.inc wygląda tak:
local_addrs = [192.168.0.0/16, 10.0.0.0/8, 172.16.0.0/12, fd00::/8, 169.254.0.0/16, fe80::/10];
Każdy zakres prywatny, obie rodziny. Jeśli twój MX stoi za load balancerem, NAT-em albo proxy na adresie prywatnym, SPF jest po cichu pomijany dla wszystkiego. W labie, który jest cały na adresacji prywatnej, SPF nie zawiódł ani razu, dopóki tego nie zmieniono.
Oczywista poprawka nie działa. Rspamd ma dwa katalogi na ustawienia lokalne, a jego FAQ wyjaśnia różnicę: local.d „Merges with defaults. Collections and lists are combined”, a override.d „Replaces defaults.”11 Węższa lista w local.d/options.inc jest łączona z dostarczoną, co znaczy, że niczego nie zawęża. Musi trafić do override.d/options.inc:
local_addrs = [127.0.0.0/8, ::1];
a rspamadm configdump options to sposób, żeby sprawdzić, z czym Rspamd naprawdę skończył, a nie co myślisz, że napisałeś.
Greylisting jest w tej konfiguracji również wyłączony. Wysyła nieznanym nadawcom tymczasowe odrzucenie i przyjmuje ich przy ponownej próbie, co faktycznie zatrzymuje trochę spamu, ale greylisting w Rspamd odpowiada, zanim SPF i DMARC zdążą się wypowiedzieć, więc podczas testów widzisz odroczenie tam, gdzie spodziewałeś się werdyktu.12 Testy powyżej mają sens tylko z wyłączonym greylistingiem.
Twoje własne odbicia, odrzucone przez twój własny DMARC
Ostatnia pułapka wyszła, kiedy Stalwart w labie odrzucił odbicie (bounce) od tego serwera. Postfix wysyła odbicia z pustym nadawcą w kopercie i From: MAILER-DAEMON@mail.alpha.test. Bez nadawcy w kopercie jedyne pozostałe sprawdzenie SPF dotyczy nazwy, którą serwer podał w HELO, mail.alpha.test, a ta nie miała rekordu SPF. Odbicie nie było też podpisane. DMARC wrócił więc do polityki dla alpha.test, znalazł p=reject, a serwer odbierający zrobił dokładnie to, co kazała mu domena:
smtp.dmarc-fail … domain = "alpha.test", policy = "reject", result = DMARC check failed
  (dmarc.fail) { causedBy = Policy not aligned }
Własna polityka domeny wyrzucała jej własne powiadomienia o niedoręczeniu. Każda nazwa hosta MX dostaje własny rekord SPF i to rozwiązuje sprawę:
mail IN TXT "v=spf1 a -all"
Sześć ustawień, które wyglądają na zrobione
Pułapki powyżej mają wspólny kształt. Każda z nich to ustawienie, które wygląda na zrobione, nie daje żadnego błędu i nic nie robi.
| Wygląda na zrobione | Co naprawdę się dzieje | Znalezione przez |
|---|---|---|
smtp_tls_security_level = dane | jawny tekst wszędzie tam, gdzie nie opublikowano TLSA | lekturę postconf(5) |
| sprawdzenia niezgodności loginu na porcie 25 | pominięte, jedno ostrzeżenie w logu | wysłanie podróbki |
local_addrs zawężone w local.d | połączone z domyślnymi, nic nie zawężone | rspamadm configdump |
DMARC p=reject u nadawcy | zmieniona poczta przechodzi, jeśli przejdzie SPF | przypadek B |
| odnowienia certbota | nowy klucz, TLSA przestaje pasować | lekturę dokumentacji certbota |
DMARC p=reject we własnej domenie | twoje własne odbicia odrzucone | odrzucone odbicie |
Dwa z nich są w dokumentacji, jeśli przeczytasz właściwy akapit właściwej strony. Pozostałe cztery wyszły tylko przez wysłanie wiadomości, którą zasada miała zatrzymać, i obejrzenie, co wróciło. Przeczytanie konfiguracji i przytaknięcie jej nie znalazło żadnego. Jeśli masz wynieść z tego wpisu jeden nawyk, wynieś ten, bo każdą linię tutaj można skopiować do serwera, a ona i tak może nie działać.
Ustawienia domyślne to cudza decyzja
Każda odmowa w tym wpisie to ustawienie, które Postfix ma od lat. Nawet DANE, najnowsza rzecz tutaj, jest w nim od wersji 2.11.13 Nic z tego nie jest nowe, nic nie jest drogie, a serwer pod spodem to to samo wolne oprogramowanie co zawsze. Różnica między serwerem pocztowym, który przepuszcza zmienioną fakturę, a takim, który odrzuca ją przy DATA, to strona konfiguracji i popołudnie testów.
To dlaczego tak mała część internetu tak działa? Bo decydują ustawienia domyślne, a ustawiono je tak, żeby poczta przechodziła w internecie, w którym TLS był wyjątkiem. Wtedy to była rozsądna decyzja. Zostaw je w spokoju dzisiaj, a oddajesz swoje decyzje o bezpieczeństwie wyborowi, którego ktoś dokonał w 2002 roku, dla sieci, która już nie istnieje, w sprawie poczty, która nie była twoja.
Prowadzenie serwera pocztowego to decyzja, że odpowiadasz za to, co przez niego przechodzi. Te ustawienia to spisana decyzja. Ustawienia domyślne to to, co dostajesz, kiedy nikt jej nie podjął.
postconf(5): smtpd_tls_security_level — poziom
encrypt: “According to RFC 2487 this MUST NOT be applied in case of a publicly-referenced SMTP server.” ↩︎postconf(5): smtp_tls_security_level — poziom
dane: “When DNSSEC-validated TLSA records are not found the effective tls security level is “may”.” ↩︎Postfix TLS_README: Opportunistic TLS — “The SMTP transaction is encrypted if the STARTTLS ESMTP feature is supported by the server. Otherwise, messages are sent in the clear.” ↩︎
postfix-tlspol on GitHub — serwer polityk MTA-STS i DANE dla Postfiksa na licencji MIT: “Verify TLSA records for correctness and supported parameters, only then the dane-only policy (Mandatory DANE) will be returned.” Użyta tu wersja 1.14.4. ↩︎
Postfix source, src/dns/dns_lookup.c — “Automatically turns on the RES_TRUSTAD flag on systems that support this flag” oraz kod, który robi to, kiedy żądana jest walidacja DNSSEC. ↩︎
RFC 7672 §3.1.1 — bezpieczeństwo SMTP przez oportunistyczne DANE TLS. Rekordy TLSA dla serwerów SMTP “should, in most cases, be “DANE-EE(3) SPKI(1) SHA2-256(1)” records”. ↩︎
Certbot user guide, command-line options —
--reuse-key: “When renewing, use the same private key as the existing certificate. (default: False)”, a przy--no-reuse-key: “Not reusing private keys is the default behavior of Certbot.” ↩︎postconf(5): reject_known_sender_login_mismatch — “to enforce that the From: header address matches the envelope sender (MAIL FROM) address, use an external filter such as a Milter”. ↩︎
postconf(5): reject_unknown_sender_domain — odrzuca, kiedy domena MAIL FROM ma “no DNS MX and no DNS A record” albo zniekształcony MX. ↩︎
postconf(5): unknown_address_reject_code — domyślnie 450: “Do not change this unless you have a complete understanding of RFC 5321.” ↩︎
Rspamd FAQ: the difference between local.d and override.d — local.d “Merges with defaults. Collections and lists are combined”; override.d “Replaces defaults. Entire sections are overwritten.” ↩︎
Rspamd greylisting module — “The greylisting module triggers a soft reject action, which is intended to be interpreted by the MTA as a temporary rejection”. ↩︎
Postfix TLS_README: DANE — “Postfix ≥ 2.11 supports the new dane and dane-only security levels”. ↩︎