Jak zabezpieczona jest poczta między serwerami, od DNSSEC po DANE, i dlaczego każde z tych ustawień musi być poprawne. Zbudowane na Postfiksie, na Microsoft 365 i na Stalwart.
Poczta między dwoma serwerami została zaprojektowana tak, żeby dotarła, a nie żeby była prywatna.
Domyślnie jest wysyłana otwartym tekstem albo szyfrowana tylko wtedy, gdy nikt nie przeszkadza.
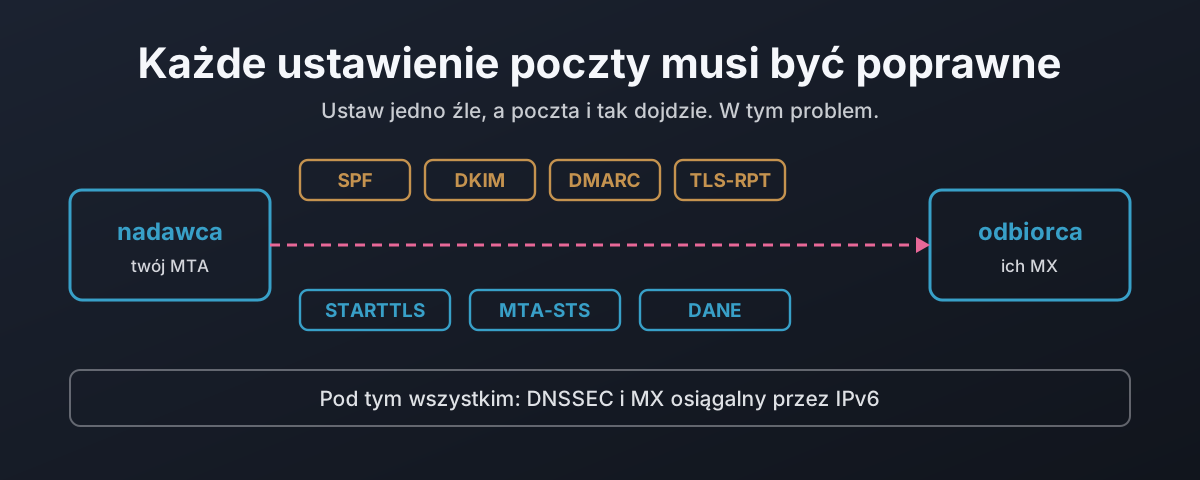
Ustawienia, które to naprawiają, mieszkają w DNS. Każde zamyka inną lukę. Jedno źle ustawione i poczta nadal dochodzi, więc nic ci o tym nie powie.
Te wpisy obejmują:
Co chroni każde ustawienie: SPF, DKIM, DMARC, MTA-STS, raportowanie TLS i DANE.
Dlaczego DANE potrzebuje pod sobą DNSSEC i co idzie nie tak, gdy certyfikat jest odnawiany.
Jak skonfigurować to wszystko na Postfiksie i udowodnić, że działa.
Na co Microsoft 365 pozwala ci mieć wpływ, a na co nie.
Jak Stalwart obsługuje te same ustawienia, wbudowane, a nie dołożone z boku.
Każdą kontrolę z tych wpisów możesz uruchomić dla dowolnej domeny, twojej albo czyjejkolwiek.
Dlaczego każde ustawienie poczty musi być poprawne
Każda warstwa bezpieczeństwa poczty jest zaprojektowana tak, by w razie problemu dalej działać, a nie bezpiecznie się zatrzymać. Usuń linię STARTTLS z powitania, a nadawca oportunistyczny pośle dalej jawnym tekstem; RFC 3207 opisuje to jako atak i zarazem zabrania publicznemu serwerowi się przed nim bronić. Ten wpis rejestruje ten atak man-in-the-middle w labie, potem przechodzi przez siedem ustawień chroniących wiadomość w drodze i dla każdego pokazuje, co chroni, czego nie chroni i jak zawodzi w stronę otwartą, gdy jest źle ustawione. Dalej DANE: dlaczego rekord TLSA jest bezwartościowy bez DNSSEC pod spodem, dlaczego liczą się 3 1 1 i ponowne użycie klucza, i dlaczego nieaktualny rekord to jedyna awaria, która zamyka zamiast otwierać. Na koniec spis tylko do odczytu brytyjskich banków, dużych dostawców poczty i urzędów certyfikacji, liczący, ilu z nich robi cokolwiek z tego.
Postfix, DANE i każde ustawienie zrobione porządnie
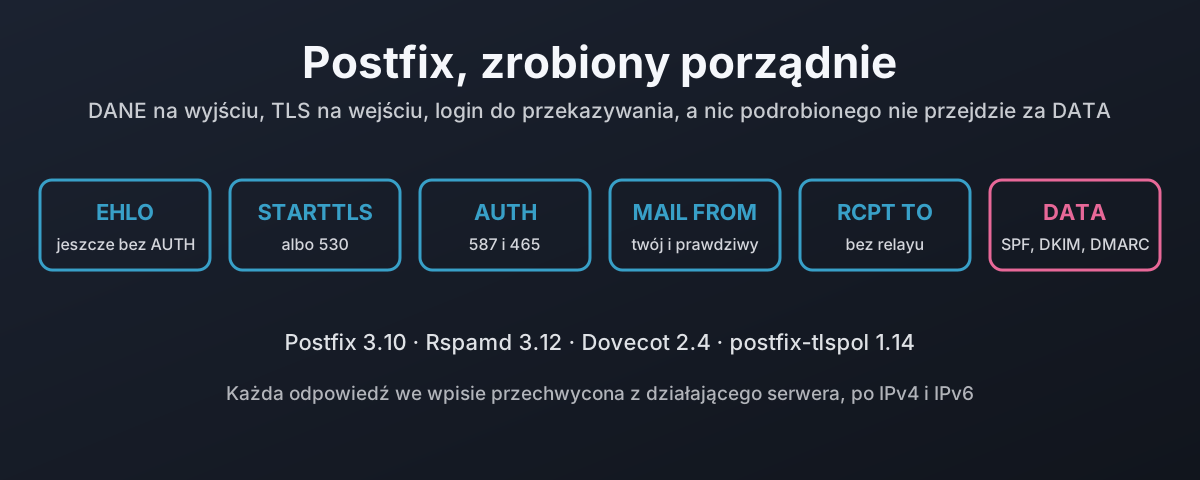
Prosto z pudełka Postfix wysyła jawnym tekstem, kiedy druga strona nie oferuje TLS, i przyjmuje pocztę od każdego, kto podaje się za kogokolwiek. To jest ta druga konfiguracja: Postfix 3.10.13 z Dovecotem do logowania, Rspamd do SPF, DKIM i DMARC oraz postfix-tlspol do DANE i MTA-STS. Żadnego jawnego tekstu na wejściu ani na wyjściu, port 25 nigdy nie przekazuje dalej, login jest właścicielem swoich adresów w kopercie i w nagłówku From, domeny nadawców, które nie istnieją, są odrzucane, a zmieniona albo podrobiona wiadomość nigdy nie przechodzi za DATA. Każda odpowiedź została przechwycona w labie po IPv4 i IPv6, razem z sześcioma ustawieniami, które po cichu nic nie robią, dopóki nie ustawi się czegoś jeszcze, domyślnym zachowaniem certbota, które psuje DANE przy odnowieniu, i tym, ile to wszystko kosztuje cię w przekazywanej poczcie.
Microsoft 365: wydanie Fisher-Price IT
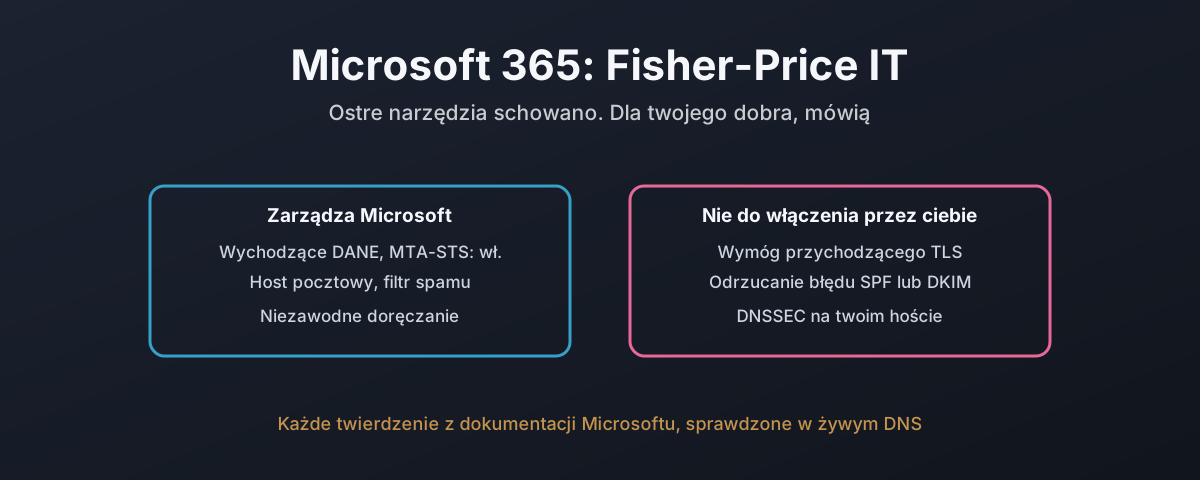
Większość organizacji nie prowadzi własnego serwera pocztowego. Płacą Microsoftowi, a robotę wykonuje Exchange Online. Ten wpis przykłada więc do Microsoft 365 dokładnie te reguły domu, które spełniły budowy na Postfiksie i Stalwarcie, nie używając niczego poza własną dokumentacją Microsoftu i DNS tylko do odczytu na prawdziwych tenantach. Niektóre reguły spełnia dobrze: wychodzące DANE i MTA-STS są domyślnie włączone, a przychodzące DANE z DNSSEC wreszcie weszło w GA. Kilku nie spełnia wcale. Nie ma udokumentowanego sposobu, żeby wymagać przychodzącego TLS od każdego nadawcy, żeby odrzucić twardy błąd SPF już na wejściu, nic nie odrzuca na podstawie samego nieudanego podpisu DKIM i nie ma kontroli, która porzuca pocztę z nieistniejącej domeny nadawcy. DNSSEC jest wprost nieplanowany dla hosta pocztowego, którego faktycznie używa każdy tenant. Wdrożenie IPv6, które miało trwać sześć miesięcy, po dwóch latach zostawiło skrzynkę samego NCSC nieosiągalną przez IPv6. A dokumentacja przeczy sama sobie co do symboli wieloznacznych, SPF i DNSSEC. To platforma, na której działa większość poczty w kraju, i to jest to, na co pozwala, a na co nie.
Stalwart: DANE i cała reszta, wbudowane
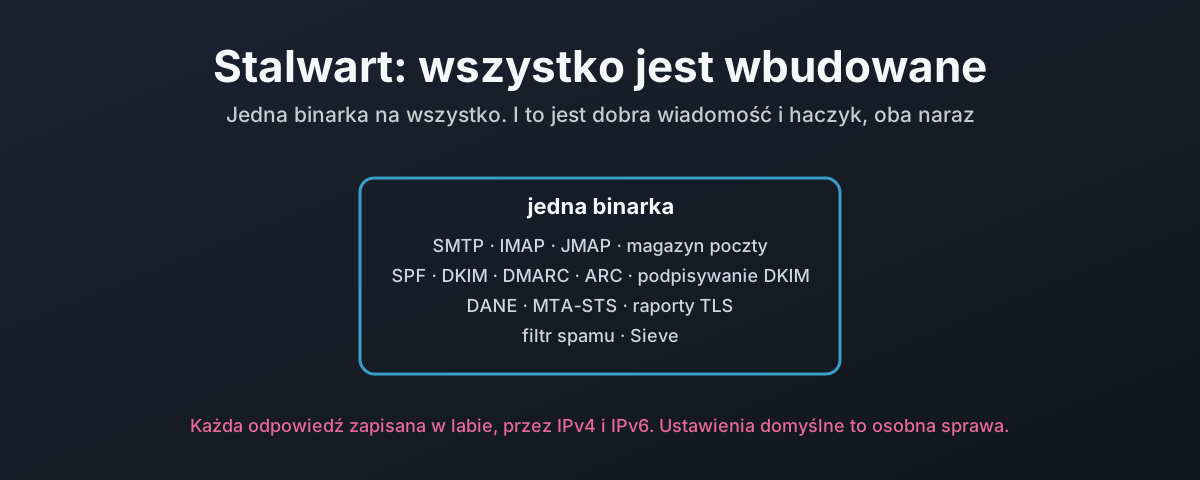
Stalwart to cały serwer pocztowy w jednej binarce: SMTP, IMAP i JMAP, SPF, DKIM, DMARC, ARC, DANE, MTA-STS, raporty TLS, filtr spamu i magazyn poczty, bez miltera do podpinania i bez demona polityk obok. Ten wpis przykłada do niego te same reguły domu co do budowy na Postfiksie i zapisuje w labie każdą odpowiedź. Wszystkie reguły da się włączyć, ale historia siedzi w szczegółach: ustawienia żyją w bazie danych, a nie w pliku, domyślna instalacja przyjmuje tekst jawny i zmanipulowaną fakturę, każda reguła ląduje w innym z czterech mechanizmów konfiguracji, odrzucanie przy błędzie DKIM wymaga skryptu Sieve, bo wbudowane sprawdzenie raportuje zmienioną treść jako neutral, sprawdzenie nieznanego nadawcy działa dopiero po odebraniu całej wiadomości i przy błędzie DNS przepuszcza, a nadawca MTA-STS odbija pocztę przy pierwszej próbie tam, gdzie standard każe odłożyć. Wbudowane to naprawdę mniej do łączenia. To nie to samo co bezpieczne domyślnie.