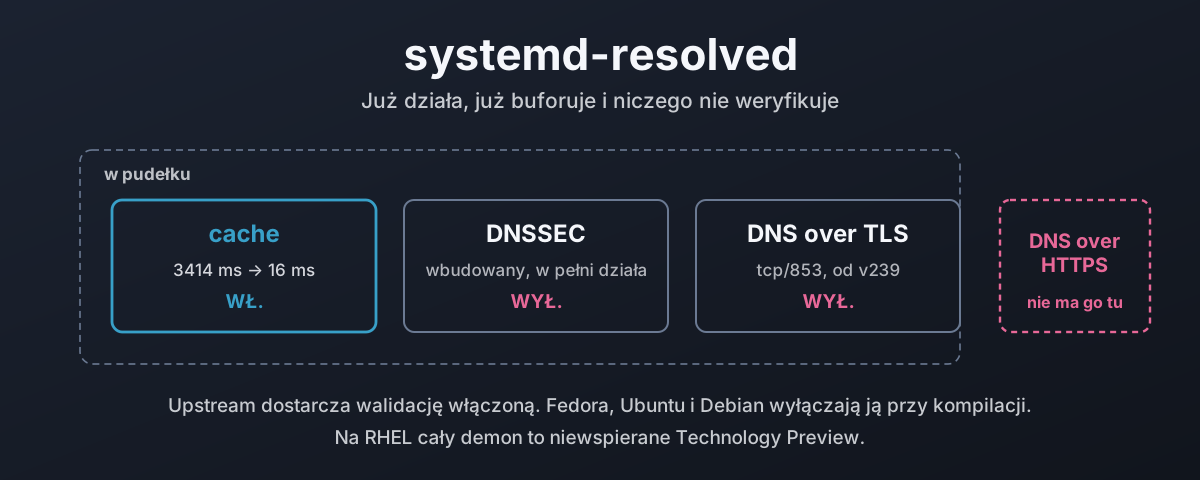
Na twojej maszynie działa w tej chwili resolver DNS. Nie instalowałeś go, prawdopodobnie nigdy go nie konfigurowałeś, a odpowiada na każde zapytanie o nazwę, jakie wysyła system. Na Fedorze, Ubuntu i większości desktopowego Linuksa to systemd-resolved i siedzi tam po cichu od dnia instalacji systemu.
Potrafi trzy rzeczy, które warto mieć. Buforuje, więc to samo zapytanie nie idzie przez sieć dwa razy. Weryfikuje DNSSEC, więc podrobiona odpowiedź zostaje odrzucona, zamiast zostać przyjęta na wiarę. I mówi DNS over TLS, więc sieć lokalna nie może czytać każdej nazwy, o którą pytasz.
Domyślnie robi dokładnie jedną z tych rzeczy. Pozostałe dwie są wyłączone, a w niektórych dystrybucjach wyłączone na etapie kompilacji, co oznacza, że ustawienie, które byś zmienił, nawet nie jest tym, które o tym zdecydowało. Z walidatora, który nigdy nie waliduje, nie ma ani pożytku, ani ozdoby.
Oto co ta rzecz naprawdę robi, zmierzone na działającej Fedorze 44 z systemd 259, i co się zmienia, kiedy włączysz pozostałe dwie. Łącznie z tym, co twoja dystrybucja zdecydowała za ciebie przy kompilacji, i z tym, ile z tego możesz po prostu unieważnić.
Co naprawdę odpowiada na twoje zapytania
Zacznij od uczciwego obrazu, bo „używa /etc/resolv.conf” od lat nie jest na tych systemach prawdą.
systemd-resolved wystawia się na cztery różne sposoby, a to, którego używa program, decyduje o tym, co dostaje z powrotem.1 Ścieżka glibc to nss-resolve, podpięta przez /etc/nsswitch.conf. Ścieżki natywne to D-Bus i Varlink, które niosą werdykt DNSSEC i zakres interfejsu, czego getaddrinfo w żaden sposób nie potrafi wyrazić. Do tego stub listener, prawdziwy serwer DNS na pętli zwrotnej dla wszystkiego, co mówi surowym DNS i nie wie nic o żadnym z powyższych.
Cztery drzwi, jeden demon.
Na tej maszynie to okablowanie wygląda tak:
$ ls -l /etc/resolv.conf
lrwxrwxrwx. 1 root root 39 May 30 13:56 /etc/resolv.conf -> ../run/systemd/resolve/stub-resolv.conf

$ cat /etc/resolv.conf
nameserver 127.0.0.53
options edns0 trust-ad
search damiendye.uk

$ grep ^hosts: /etc/nsswitch.conf
hosts:      files myhostname mdns4_minimal [NOTFOUND=return] resolve [!UNAVAIL=return] dns
resolve w tej linii to nss-resolve. dns za nim to tradycyjny nss-dns, który siedzi tam jako zapas i odpala się tylko wtedy, gdy resolved w ogóle nie działa.
Stub listenery są dwa, nie jeden
Każdy wie o 127.0.0.53. Mniej osób wie, że jest drugi.
$ ss -lntup | grep ':53 '
udp   UNCONN 0  0     127.0.0.54:53   0.0.0.0:*
udp   UNCONN 0  0  127.0.0.53%lo:53   0.0.0.0:*
tcp   LISTEN 0  4096  127.0.0.54:53   0.0.0.0:*
tcp   LISTEN 0  4096 127.0.0.53%lo:53 0.0.0.0:*
To nie są dwa adresy tej samej rzeczy. Drugi celowo robi mniej:2
127.0.0.53 | 127.0.0.54 | |
|---|---|---|
| Rola | Pełny lokalny resolver | Tylko tryb proxy |
| Cache | Tak | Nie |
| Walidacja DNSSEC | Tak, gdy włączona | Nigdy |
| LLMNR i Multicast DNS | Tak | Nie |
Nazwy syntetyczne (localhost, _gateway) | Tak | Nie |
| Podnosi połączenie do DNS over TLS | Tak | Tak |
| Nazwa syntetyczna dla niego | _localdnsstub | _localdnsproxy |
| Dostajesz z powrotem | To, co zdecydował resolved | To, co powiedział upstream |
Dokumentacja mówi o drugiej kolumnie bez ogródek. Będzie „pass most DNS messages relatively unmodified to the current upstream DNS servers and back, but not try to process the messages locally, and hence does not validate DNSSEC, or offer up LLMNR/MulticastDNS”.2
To czyni 127.0.0.54 właściwym celem dla programu, który chce sam walidować, albo dla takiego, który potrzebuje surowej odpowiedzi z upstreamu, a nie jej interpretacji przez resolved.
Oba adresy mają nazwy syntetyczne, _localdnsstub i _localdnsproxy, które rozwiązują się bez żadnej konfiguracji.
Cztery tryby dla /etc/resolv.conf, nie trzy
Tryb jest wykrywany automatycznie na podstawie tego, czym jest plik, a trybów jest cztery.1
/etc/resolv.conf to | Co to oznacza | Klienci omijający NSS |
|---|---|---|
dowiązanie do run/systemd/resolve/stub-resolv.conf | Tryb zalecany. Wymienia 127.0.0.53 i bieżące domeny wyszukiwania | Idą przez resolved |
dowiązanie do /usr/lib/systemd/resolv.conf | Statyczny, wymienia 127.0.0.53, nie zawiera domen wyszukiwania | Idą przez resolved |
dowiązanie do run/systemd/resolve/resolv.conf | Wymienia prawdziwe serwery upstream, utrzymywane na bieżąco | Całkowicie omijają resolved |
| zwykły plik zarządzany przez coś innego | resolved czyta go jako konsument, nie dostawca | Całkowicie omijają resolved |
Ten trzeci wiersz łapie ludzi. Wygląda na schludną opcję, jest aktualizowany na bieżąco i po cichu oznacza, że każdy program, który czyta resolv.conf bezpośrednio, rozmawia z resolverem twojego dostawcy internetu bez cache, bez walidacji i bez szyfrowania, niezależnie od tego, co ustawiłeś w resolved.conf.
Opcja trust-ad w pliku powyżej też ma znaczenie. Bez niej glibc zdejmuje bit AD z odpowiedzi, zanim zobaczy ją twój program, z rozsądnego założenia, że twierdzenie przypadkowego resolvera, iż coś zwalidował, nic nie jest warte. Gdy serwerem nazw jest 127.0.0.53, to twierdzenie pochodzi z twojej własnej maszyny, więc trust-ad jest tu poprawne i resolved sam je wpisuje.
O spiskowych teoriach na temat systemd
Zanim przejdę do szczegółów, bo to temat, przy którym zawsze się pojawiają.
Jeśli twój zarzut wobec tego, co dalej, to teoria o Lennarcie Poetteringu osobiście, o motywach Red Hata albo o tym, że systemd to spisek, żeby ci coś odebrać, to możesz się pakować, bo nie interesuje mnie słuchanie twoich bajek.
Wszystko w tym wpisie pochodzi z działającej maszyny: kod źródłowy, flagi kompilacji, dostarczona binarka, strony man i zmierzone zachowanie. Przy każdym twierdzeniu stoi polecenie, które możesz sam uruchomić i sprawdzić. Flagi kompilacji są publiczne. Kod źródłowy jest publiczny. Jedno ustawienie domyślne, które uważam za naprawdę złe, wybrali ludzie, którzy zapisali swoje uzasadnienie tam, gdzie każdy może je przeczytać i się z nim spierać, i dokładnie to robię dalej.
To o wiele więcej przejrzystości, niż dostajesz od większości oprogramowania, które uruchamiasz bez słowa skargi.
Przynieś dowody albo daj spokój.
Cache to część, która po prostu działa
To jedyna funkcja włączona domyślnie wszędzie i to ona zarabia na siebie bez żadnej konfiguracji.
Pomiar, na tej maszynie, na 32 domenach. Wyczyść cache, odpytaj wszystkie, odpytaj je ponownie i odczytaj czas zapytania, który podaje dig, zamiast mierzyć czas procesu:
$ resolvectl flush-caches
$ for n in $NAMES; do dig +tries=1 @127.0.0.53 "$n" A | grep 'Query time'; done
| mediana | średnia | p90 | maks. | łącznie dla 32 nazw | |
|---|---|---|---|---|---|
| zimny cache | 103,5 ms | 106,7 ms | 184 ms | 238 ms | 3414 ms |
| ciepły cache | 0,0 ms | 0,5 ms | 1 ms | 3 ms | 16 ms |
3414 milisekund wobec 16. To cały argument za lokalnym cache i powód, dla którego jest on domyślny.
Warto jednak uczciwie powiedzieć, czym ta liczba jest. To oszczędność na serii trzydziestu dwóch nazw, o które nikt wcześniej nie pytał, wobec tej samej serii powtórzonej, a żadne prawdziwe obciążenie nie wygląda jak żadna z nich. Przydatną liczbą jest ogon, a nie mediana: najgorsze zapytanie w tym zestawie kosztowało 238 ms na zimno i 3 ms na ciepło. Strona, która wciąga osiem nazw hostów, nie przejmuje się twoją medianą, tylko czeka na najwolniejsze zapytanie.
Pokrętła
[Resolve]
Cache=yes                 # yes | no-negative | no
CacheFromLocalhost=no     # default: do not cache answers from 127.0.0.1
StaleRetentionSec=0       # serve expired records when upstream is down
| Ustawienie | Domyślnie | Co robi |
|---|---|---|
Cache=yes | włączone | Buforuje odpowiedzi pozytywne i negatywne |
Cache=no-negative | Tylko odpowiedzi pozytywne, gdy masz dość czekania, aż wygaśnie negatywny TTL | |
CacheFromLocalhost=no | włączone | W ogóle nie buforuje, gdy upstream jest na 127.0.0.1 |
StaleRetentionSec=0 | wyłączone | Serwuje przeterminowane rekordy, gdy upstream przestaje odpowiadać |
DNSCacheSize=4096 | 4096 | Rekordy trzymane na zakres. Tylko systemd 261 i nowsze |
Ten trzeci wiersz gryzie. Jeśli twoim upstreamem jest dnsmasq albo unbound na pętli zwrotnej, resolved w ogóle nie zbuforuje jego odpowiedzi, bo to, z czym rozmawia, już jest cache’em. Skieruj resolved na resolver filtrujący na innym hoście, a dostaniesz dwie warstwy buforowania. Skieruj go na taki na pętli zwrotnej, a dostaniesz jedną.
StaleRetentionSec= jest tym ciekawym i domyślnie jest wyłączony. Ustaw go, a kiedy upstream przestanie odpowiadać, resolved będzie dalej serwował rekordy po upływie ich TTL, zamiast zwracać błąd.2 Zawsze najpierw próbuje upstreamu. Nie dotyczy to NXDOMAIN, bo to, że nazwa nie istnieje, jest całkowicie poprawną odpowiedzią i nie ma w niej nic przeterminowanego. Dla laptopa, który wchodzi w zasięg i z niego wypada, albo maszyny, która musi działać mimo awarii DNS, warto to mieć:
[Resolve]
StaleRetentionSec=1d
systemd 261 dodał do tego rozmiar cache dla każdego protokołu osobno, z DNSCacheSize=, MulticastDNSCacheSize= i LLMNRCacheSize=, każde domyślnie 4096 rekordów i z limitem 2^24.3 Nie na tej maszynie, która ma 259, i nie w żadnym obecnym stabilnym wydaniu dystrybucji. Warto wiedzieć, że to nadchodzi, bo dotąd rozmiaru cache w ogóle nie dało się regulować.
Demon czyści też wszystko pod presją pamięci, co jest rozsądne, a czasem zaskakujące, kiedy próbujesz ustalić, czemu współczynnik trafień w cache wygląda słabo.
Split DNS to powód, żeby go zostawić
Jeśli masz z tego wynieść jedną rzecz, wynieś tę sekcję, bo to funkcja, która naprawdę robi coś, czego stary resolver stub nie potrafił.
Tradycyjny resolv.conf ma jedną listę serwerów nazw dla całej maszyny. Jedną listę. Podnieś VPN i coś musi ją nadpisać, co oznacza, że albo działają twoje nazwy wewnętrzne, a reszta DNS idzie przez firmowy resolver, albo odwrotnie. Trzeciej opcji nie ma. Plik nie potrafi jej wyrazić.
resolved trasuje każde zapytanie osobno, dla każdego interfejsu osobno.1 Każde łącze ma własne serwery i własne domeny, a zapytanie trafia na łącze, którego domena najlepiej pasuje do nazwy, według liczby etykiet.
| Konfiguracja | Zapisywana jako | Efekt |
|---|---|---|
| Domena wyszukiwania | damiendye.uk | Sufiks dla nazw jednoetykietowych oraz kierowanie pasujących zapytań na to łącze |
| Domena tylko do trasowania | ~internal.example | Kieruje pasujące zapytania na to łącze, nigdy nie jest używana jako sufiks |
| Trasa łap-wszystko | ~. | Wysyła na to łącze wszystko, co nie pasuje nigdzie indziej |
| Trasa domyślna | DNSDefaultRoute=yes | Przejmuje niedopasowane zapytania, nie zgłaszając ~. |
Więc laptop z podniesionym firmowym VPN-em dostaje to:
resolvectl domain tun0 '~corp.example' '~10.in-addr.arpa'
resolvectl dns    tun0 10.0.0.53
Nazwy pod corp.example i zapytania odwrotne dla 10.0.0.0/8 idą tunelem. Wszystko inne dalej wychodzi przez łącze lokalne, jak wcześniej. Niczyj resolv.conf nie został nadpisany, a kiedy tunel padnie, trasy znikną razem z nim.
Jedną zasadę warto powiedzieć wprost, bo po nią ludzie sięgają i robią to źle. ~. na łączu oznacza preferuj to łącze dla wszystkiego. Niejawnie powoduje też, że żadne inne łącze nie może być trasą domyślną. Chcesz, żeby łącze przejmowało resztki, nie zgłaszając całej przestrzeni nazw? Ustaw DNSDefaultRoute=yes i zostaw ~. w spokoju.
Sprawdzaj, co zdecydował, zamiast zakładać:
$ resolvectl status
Link 3 (wlp4s0)
    Current Scopes: DNS LLMNR/IPv4 LLMNR/IPv6
         Protocols: +DefaultRoute LLMNR=resolve -mDNS -DNSOverTLS
                    DNSSEC=no/unsupported
Current DNS Server: 192.0.2.53
       DNS Servers: 192.0.2.53 2001:db8:1::53
        DNS Domain: damiendye.uk
     Default Route: yes
Każdy adres w tym wpisie pochodzi z zakresów dokumentacyjnych, 192.0.2.0/24 i 2001:db8::/32, więc nie wklejaj ich do konfiguracji w oczekiwaniu na odpowiedź.4 5 Liczby i zachowanie są prawdziwe, z działającej maszyny. Adresy są zastępcze, bo globalny adres IPv6 zbudowany w zwykły sposób niesie w dolnej połowie MAC interfejsu, a opublikowanie go oddaje kawałek inwentarza sprzętu w pakiecie.
To -DNSOverTLS i to DNSSEC=no to dwie następne sekcje.
Potrafi walidować DNSSEC
Upstream opisuje demona jako „a caching and validating DNS/DNSSEC stub resolver”.1 Połowa walidująca jest prawdziwa, nie jest nakładką na coś innego i działa. Po prostu nie jest włączona.
Włączenie jej dla łącza nie wymaga sudo, bo resolvectl przechodzi przez polkit, a aktywna sesja lokalna ma na to pozwolenie:
$ resolvectl dnssec wlp4s0 yes
$ resolvectl status wlp4s0 | grep DNSSEC
                    DNSSEC=yes/supported
Ten przyrostek /supported to resolved raportujący, co znalazł, sondując upstream, niezależnie od tego, o co poprosiłeś. yes/supported oznacza, że poprosiłeś o walidację i serwer potrafi ją przenieść. no/unsupported na domyślnej instalacji oznacza, że nikt nie poprosił, więc nikt nie sondował.
Po włączeniu każde zapytanie wraca z werdyktem, a werdykty są trzy.
Oto wszystkie trzy na tej maszynie, dla prawdziwych nazw:
$ resolvectl query damiendye.uk
-- Data is authenticated: yes; Data was acquired via local or encrypted transport: no

$ resolvectl query systemd.io
-- Data is authenticated: no; Data was acquired via local or encrypted transport: no

$ resolvectl query dnssec-failed.org
dnssec-failed.org: resolve call failed: DNSSEC validation failed: missing-key
  (DNSKEY Missing: no SEP matching the DS found for dnssec-failed.org.)
damiendye.uk jest podpisana, więc łańcuch od korzenia się waliduje, a dane są uwierzytelnione. systemd.io nie jest podpisana, więc nie ma czego sprawdzać i resolved uczciwie to mówi, zamiast udawać. To własna domena projektu systemd, do czego jeszcze wrócę. dnssec-failed.org jest publikowana z celowo zepsutymi podpisami. Ta pada twardo, z diagnozą, która dokładnie nazywa problem.
Oto rozróżnienie, które się gubi. Insecure to nie porażka. Niepodpisana strefa zwraca dane i mówi ci, że nie dało się ich zweryfikować. Odrzucona zostaje tylko strefa, która twierdzi, że jest podpisana, a potem nie potrafi tego udowodnić.
Sam łańcuch jest widoczny, jeśli chcesz go zobaczyć:
$ dig +short @127.0.0.53 uk DS
43876 8 2 A107ED2AC1BD14D924173BC7E827A1...

$ dig +short @127.0.0.53 damiendye.uk DS
2371 13 2 A5B2825C57899A5A15EE9703832C8358E0D19EF29DC72DD83C691ED77C33BD7F

$ dig +short @127.0.0.53 damiendye.uk DNSKEY
256 3 13 oJMRESz5E4gYzS/q6XDrvU1qMPYIjCWz...
257 3 13 mdsswUyr3DPW132mOi8V9xESWE8jTo0d...
Korzeń poręcza za uk, uk poręcza za damiendye.uk, a klucz 257 podpisuje klucz 256, który podpisuje rekordy. Algorytm 13 to ECDSA P-256, i tego chcesz na nowej strefie zamiast RSA, którego nadal używa DS dla uk powyżej.
Przez zwykły stub program, który nigdy nie słyszał o resolved, dostaje ten sam werdykt w postaci flagi AD:
$ dig @127.0.0.53 ietf.org A | grep flags
;; flags: qr rd ra ad;

$ dig @127.0.0.53 dnssec-failed.org A | grep status
;; ->>HEADER<<- status: SERVFAIL
A demon prowadzi bieżące zestawienie, co jest najszybszym sposobem, żeby zobaczyć, czy walidacja w ogóle coś robi:
$ resolvectl statistics
DNSSEC Verdicts
                    Secure:  134
                  Insecure:   62
                     Bogus:    0
             Indeterminate:    2
Ile kosztuje walidacja
Tu cię rozczaruję, bo próbowałem zmierzyć to porządnie i nie dałem rady.
Na ciepło jest czysto i to nic. Te same 32 nazwy przy pełnym cache kosztowały 16 ms bez walidacji i 23 ms z nią. Nazwij to błędem zaokrąglenia.
Na zimno koszt powinien być widać, a pojedynczy klient nie potrafi go wyizolować. Przepuściłem serię w obie strony i dostałem sprzeczne odpowiedzi: przy jednej kolejności walidacja wyglądała na 74% wolniejszą, przy drugiej na szybszą, co jest niemożliwe i mówi ci, co naprawdę jest mierzone. Seria, która idzie druga, korzysta z tego, że resolver upstream już pobrał wszystko, o co pytała pierwsza. Dominującą zmienną nie jest walidacja, tylko to, czyj cache był ciepły.
Więc nie podam ci liczby, za którą nie umiem stanąć. Prawdziwy jest mechanizm, a dokumentacja opisuje jego kształt wprost: walidacja „requires retrieval of additional DNS data, and thus results in a small DNS lookup time penalty”.2 Zimne zapytanie z walidacją idzie łańcuchem delegacji, pobierając DS i DNSKEY na każdym poziomie, zanim będzie mogło odpowiedzieć, więc kosztuje dodatkowe rundy na nazwach, o które jeszcze nikt nie pytał, i nic na nazwach, o które ktoś już pytał.
Dlatego ta sama strona ostrzega, że wyłączenie cache „comes at a performance penalty, which is particularly high when DNSSEC is used”.2 Te dwie funkcje nie są niezależne. Walidacja jest przystępna właśnie dlatego, że dzięki cache płacisz za nią raz.
Jeśli chcesz prawdziwej liczby dla własnej sieci, zmierz ją tam. Jeden klient na jednym połączeniu ci jej nie poda.
Więc czemu walidacja jest wyłączona
Bo twoja dystrybucja wyłączyła ją, kiedy budowała pakiet, i zrobiła to z powodu, który zapisała.
Upstream systemd dostarcza walidację włączoną. Tak mówi opcja kompilacji:
option('default-dnssec', type : 'combo',
       choices : ['yes', 'allow-downgrade', 'no'],
       value : 'allow-downgrade')
i podręcznik upstream się z tym zgadza: DNSSEC= „Defaults to allow-downgrade”.6
Teraz spójrz, co Fedora przekazuje do tej kompilacji:7
-Ddefault-dnssec=no
-Ddefault-dns-over-tls=no
-Ddefault-mdns=no
-Ddefault-llmnr=resolve
A co przekazują Debian i Ubuntu:8
-Ddefault-dnssec=no
-Ddefault-llmnr=no
-Ddefault-mdns=no
-Ddns-over-tls=openssl
Więc plik /usr/lib/systemd/resolved.conf na Fedorze, ten z nagłówkiem „Entries in this file show the compile time defaults”, zawiera #DNSSEC=no. Przeczytaj to jeszcze raz, bo robi coś podstępnego: linia wygląda, jakby oprogramowanie mówiło ci, jakie jest jego własne ustawienie domyślne, a tak naprawdę wypisuje ci flagę kompilacji Fedory, a prawdziwego domyślnego ustawienia upstreamu nie ma na tej stronie nigdzie.
| Ustawienie | Domyślne upstream | Kompilacja Fedory | Kompilacja Debiana/Ubuntu | Wynik na tej maszynie |
|---|---|---|---|---|
DNSSEC= | allow-downgrade | no | no | DNSSEC=no |
DNSOverTLS= | no | no | no (skompilowane z OpenSSL) | -DNSOverTLS |
MulticastDNS= | yes | no | no | -mDNS |
LLMNR= | yes | resolve | no | LLMNR=resolve |
Każde z nich zgadza się z tym, co resolvectl status wypisuje na tej maszynie. Kod źródłowy, flaga kompilacji, działający system: wszystkie trzy się zgadzają.
Uzasadnienie Fedory jest w propozycji zmiany i jest odświeżająco bezpośrednie. Funkcja „is known to cause compatibility problems with certain network access points”, a Fedora „is not prepared to handle an influx of DNSSEC-related bug reports”, więc zostaje wyłączona.9
Czy mogę zapytać, czemu odpowiedzią na funkcję, która psuje się w złych sieciach, jest wyłączenie jej wszystkim, zamiast dostarczać allow-downgrade jak upstream i pozwolić jej wyłączyć się samej tam, gdzie musi? Nie kto zdecydował. Co w procesie do tego doprowadziło. Bo allow-downgrade istnieje właśnie na przypadek captive portalu, jest domyślne w upstreamie dokładnie z tego powodu, a dostarczanie no zamiast niego oznacza, że maszyna w całkowicie porządnej sieci też nie dostaje walidacji.
Żeby być wobec nich uczciwym: allow-downgrade ma własny problem i to prawdziwy. Ten tryb wykrywa resolver, który nie umie DNSSEC, i po cichu przestaje walidować. Napastnik, który może kształtować twoje odpowiedzi DNS, może celowo wywołać to wykrycie, a dokumentacja mówi to wprost: to „makes DNSSEC validation vulnerable to ‘downgrade’ attacks”.2 Funkcja bezpieczeństwa, którą każdy napastnik może wyłączyć, robi mniej, niż na to wygląda.
Więc żadne z ustawień domyślnych nie jest dobre. no nie daje ci nic. allow-downgrade daje ci coś, co napastnik może zabrać, a yes daje ci prawdziwą rzecz plus wszystko z następnej sekcji.
Ile sieci jest w ogóle podpisane
Zanim włożysz dużo wysiłku w walidację, warto wiedzieć, jaki ułamek twoich zapytań może ona w ogóle chronić. Więc zapytałem resolved o werdykt dla wierzchołków trzydziestu dwóch domen, których ten temat naprawdę dotyczy: organizacji, które napisały standard, firm, które dostarczają resolver, i infrastruktury, którą każdy rozwiązuje, czy chce, czy nie.
Szesnaście z trzydziestu dwóch. Połowa.
| Podpisane | Niepodpisane | |
|---|---|---|
| Standardy i rejestry | ietf.org, iana.org, icann.org, rfc-editor.org, ripe.net, isc.org, nlnetlabs.nl, nic.cz, afnic.fr, verisign.com | brak |
| Dystrybucje i dostawcy | debian.org, fedoraproject.org, opensuse.org, almalinux.org | redhat.com, ubuntu.com, canonical.com, suse.com, rockylinux.org, archlinux.org |
| Sam systemd | brak | systemd.io, freedesktop.org |
| Infrastruktura | cloudflare.com, gov.uk | github.com, kernel.org, google.com, wikipedia.org, mozilla.org, apache.org, gnu.org, quad9.net |
Przeczytaj pierwszą kolumnę z góry na dół. Każda organizacja standaryzacyjna i każdy rejestr podpisał. Dziesięć na dziesięć, bez wyjątków: ludzie, którzy napisali DNSSEC, i ludzie, którzy prowadzą rejestry publikujące rekordy DS dla wszystkich innych. Zrobili robotę na własnych strefach.
Teraz przeczytaj trzeci wiersz. systemd.io nie ma DS. Projekt, który napisał walidujący resolver, o którym jest cały ten wpis, nie podpisał własnej domeny, podobnie jak freedesktop.org, gdzie leży jego dokumentacja. Niżej quad9.net też jest niepodpisana, i warto się przy tym na chwilę zatrzymać: publiczny resolver, którego cała oferta polega na tym, że waliduje za ciebie DNSSEC, na strefie, której nikt nie może zwalidować.
A dostawcy dzielą się czysto wzdłuż jednej linii. Dystrybucje społecznościowe podpisały. debian.org, fedoraproject.org, opensuse.org, almalinux.org. Firmy nie. redhat.com, ubuntu.com, canonical.com, suse.com. To te cztery organizacje pakują i dostarczają ten resolver do większości linuksowego świata.
Nie ma tu żadnej luki w technologii. Protokół nadaje się do wdrożenia od ponad piętnastu lat, narzędzia są darmowe, a rejestry przyjmują rekord DS bez opłat. Powiem ci to za darmo: ludzie, którzy napisali standard, podpisali, a większość ludzi, którzy dostarczają oprogramowanie, nie.
Ostrzejsza wersja tej samej tezy to gov.uk, która jest podpisana, a potem robi coś takiego:
$ dig +short @127.0.0.53 www.gov.uk CNAME
www-cdn.production.govuk.service.gov.uk.

$ dig +short @127.0.0.53 service.gov.uk DS
                                          (nothing)
uk ma DS. gov.uk ma DS. service.gov.uk nie ma żadnego, więc łańcuch tam się urywa, a www.gov.uk rozwiązuje się jako insecure, choć wierzchołek nad nią jest porządnie podpisany. Ktoś zrobił robotę na gov.uk, a potem skierował właściwą stronę na niepodpisaną delegację. Pół roboty.
Dlatego, jeśli podpisujesz strefę, sprawdź nazwy, które ludzie naprawdę wpisują. Podpisany wierzchołek, który przez CNAME prowadzi do niepodpisanej strefy CDN, nic ci nie daje.
DNS over TLS działa, pod warunkami
DNS over TLS jest zaimplementowany, wkompilowany w każdą popularną kompilację i działa. Domyślnie jest wszędzie wyłączony, także w upstreamie, gdzie DNSOverTLS= „Defaults to no”.6
Konfiguracja to dwie linijki, a druga to ta, którą ludzie przeoczają:
[Resolve]
DNS=9.9.9.9#dns.quad9.net 149.112.112.112#dns.quad9.net
DNSOverTLS=yes
To #dns.quad9.net nie jest ozdobą. Ustawia nazwę używaną do SNI i do weryfikacji certyfikatu. Pomiń ją, a certyfikat zostanie „checked against the server’s IP”.2 To działa u dużych dostawców, bo wpisują adresy IP do SAN-ów swoich certyfikatów, ale to słabsze sprawdzenie, psuje się w chwili, gdy dostawca przestanie to robić, i nie chroni cię przed przekierowaniem na inny adres, który akurat ma ważny certyfikat dla samego siebie. Własny artykuł Fedora Magazine na ten temat pomija nazwę hosta,10 a szkoda, bo składnia jest tuż obok, w komentarzach dostarczanego pliku konfiguracyjnego.
Tryb ścisły i oportunistyczny to bardzo różne ustawienia
| Tryb | Na serwerze, który obsługuje DoT | Na serwerze, który nie obsługuje | Uwierzytelnia serwer |
|---|---|---|---|
yes | Szyfrowane | Wszystkie zapytania zawodzą | Tak |
opportunistic | Szyfrowane | Po cichu otwartym tekstem | Nie |
no | Otwartym tekstem | Otwartym tekstem | nie dotyczy |
opportunistic brzmi jak rozsądny środek i w większości nim nie jest. Dokumentacja mówi to otwarcie: w tym trybie „the resolver is not capable of authenticating the server, so it is vulnerable to ‘man-in-the-middle’ attacks”,2 a każdy, kto może zrzucić twój ruch na porcie 853, może wymusić degradację. Chroni cię przed biernym podsłuchem w sieci, w której nikt nie próbuje. Przeciw komuś, kto próbuje, nie robi nic.
yes to uczciwe ustawienie. Oznacza też, że gdy nie może się połączyć, nie masz DNS w ogóle, i warto to wiedzieć, zanim włączysz go na maszynie, do której nie możesz podejść.
Spróbowałem ścisłego DoT do Quad9 z tej maszyny i zapytanie zawisło. Żadnego błędu, żadnego limitu czasu, nic w dzienniku między wyczyszczeniem cache a moim wycofaniem zmiany dwie minuty później:
Sep 27 17:12:11 systemd-resolved[40105]: wlp4s0: Bus client set DNS server list to: 9.9.9.9#dns.quad9.net, ...
Sep 27 17:12:14 systemd-resolved[40105]: wlp4s0: Bus client set DNSOverTLS setting: yes
Sep 27 17:12:15 systemd-resolved[40105]: Flushed all caches.
Sep 27 17:14:39 systemd-resolved[40105]: wlp4s0: Bus client set DNS server list to: 192.0.2.53, ...
Nie umiem ci stąd powiedzieć, czy port 853 jest osiągalny na tym połączeniu, bo powłoka, z której robiłem test, nie mogła dosięgnąć też portu 443 i sama była wyraźnie filtrowana. Dziennik pokazuje natomiast tryb awarii: ścisły DoT, który nie może się połączyć, nie zgłasza niczego przydatnego. Czeka. Jeśli to włączysz i twój DNS ucichnie, sprawdź ss -tn dport = :853, zanim zaczniesz szukać w resolved.
Jak to porządnie przetestować
# does the transport actually come up
resolvectl flush-caches
resolvectl query ietf.org        # expect: acquired via ... encrypted transport: yes

# is anything still going out in the clear
sudo tcpdump -ni any 'port 53 and not host 127.0.0.53'
Drugie polecenie to to, które mówi prawdę. Przy działającym DoT nic nie powinno opuszczać maszyny na porcie 53, a cokolwiek to robi, to program, który znalazł drogę obok stuba.
DNS over HTTPS tu nie istnieje
Prosta odpowiedź na pytanie: systemd-resolved nie obsługuje DNS over HTTPS. Ani częściowo, ani za flagą, ani z opcją kompilacji, której nikt nie włącza. W ogóle nie ma tam DoH.
I nie jest to odczytane z dokumentacji, która mogłaby po prostu być nieaktualna. To jest to, co zawiera binarka:
$ strings /usr/lib/systemd/systemd-resolved | grep -icE 'application/dns-message|dns-query|:443'
0

$ grep -oE 'name="DNSOver[A-Za-z]*"' /usr/share/dbus-1/interfaces/org.freedesktop.resolve1.Manager.xml
name="DNSOverTLS"
Żadnego formatu przewodowego DoH, żadnego HTTP/2, jedna właściwość szyfrowania w interfejsie D-Bus i jest nią TLS. Pełna lista dyrektyw resolved.conf w upstreamie liczy siedemnaście ustawień i żadne nie wspomina o HTTPS.6
Proszono o to. Zgłoszenie #8639, „Add support for DNS-over-HTTPS to systemd-resolved”, otwarto 2 kwietnia 2018 i wciąż jest otwarte, z dwoma dołączonymi pull requestami i niczym scalonym.11 Osiem lat i dalej się liczy.
Czy to zła decyzja? Niekoniecznie, a argument za DoT jest przyzwoity. Oba niosą DNS wewnątrz TLS i oba zatrzymują tego samego biernego obserwatora. Przewaga DoH polega na tym, że chowa się na porcie 443 razem z całą resztą, więc sieć, która chce blokować szyfrowany DNS, musi się dużo bardziej napracować. To naprawdę przydatne, jeśli przeciwnikiem jest operator sieci.
Działa to też w drugą stronę. Tam, gdzie operatorem jesteś ty, ta nieodróżnialność oznacza, że nie możesz też audytować własnego DNS, a każda aplikacja dostarczająca własnego klienta DoH przestaje używać systemowego resolvera, i tak właśnie dostajesz przeglądarkę, która ignoruje twój split DNS, twój cache i twoje strefy wewnętrzne. Na twoim własnym sprzęcie resolver widoczny na znanym porcie to zaleta.
Więc: jeśli DoT dociera do twojego resolvera, używaj go i nic nie tracisz. Jeśli port 853 jest zablokowany, resolved nie ma odpowiedzi i potrzebujesz przed nim proxy DoH, dnscrypt-proxy albo cloudflared na pętli zwrotnej, z resolved skierowanym na niego. Buforowanie i walidacja zostają zadaniem resolved. Przenosi się tylko transport.
Co naprawdę dostarcza twoja dystrybucja
Ten sam demon zachowuje się bardzo różnie w zależności od tego, kto go spakował. Włączenie usługi to łatwiejsza połowa. Połowa, którą się pomija, to podłączenie go do narzędzi sieciowych, których dystrybucja faktycznie używa, a w jednej z tych czterech naprawdę nie jest podłączony, dopóki nie zrobisz tego sam.
| Zainstalowany | Włączony | nss-resolve podpięty | Konfiguracja przychodzi przez | Wspierany | |
|---|---|---|---|---|---|
| Fedora (33+) | tak | tak | tak, w systemd-libs | NetworkManager | tak |
| Ubuntu | tak | tak | tak | netplan, potem NM albo networkd | tak |
| Debian (12+) | osobny pakiet | nie | nie, osobny pakiet | sam wybierasz i podpinasz | tak |
| RHEL / Rocky / Alma (9, 10) | tak | nie | tak | NetworkManager, gdy mu powiesz | Technology Preview |
Walidacja i pełny cache: same ustawienia
To te same cztery linijki wszędzie, bo resolved.conf to resolved.conf w każdej dystrybucji. Różni się tylko to, jak reszta konfiguracji dociera do demona, czyli następne cztery sekcje.
# /etc/systemd/resolved.conf.d/60-local.conf
[Resolve]
DNSSEC=allow-downgrade
Cache=yes
CacheFromLocalhost=no
StaleRetentionSec=1d
Użyj drop-inu zamiast edytować /etc/systemd/resolved.conf, bo główny plik ma niższy priorytet niż dowolny drop-in, a aktualizacja pakietu może się z tobą o niego kłócić. Numeracja to udokumentowana konwencja: dostawcy biorą od 10 do 40 pod /usr/, ty bierzesz od 60 do 90 pod /etc/, więc twój wygrywa.6
Na systemd 261 i nowszym warto dodać piątą linijkę, bo do tej pory rozmiaru cache w ogóle nie dało się regulować:
DNSCacheSize=16384 # systemd 261+; default 4096, max 2^24
Zastosuj to i potwierdź, że demon zgadza się z plikiem, zamiast zakładać, że go przeczytał:
systemd-analyze cat-config systemd/resolved.conf   # every fragment, in precedence order
systemctl restart systemd-resolved
resolvectl status | grep -E 'DNSSEC|Protocols'
resolvectl statistics                              # verdicts should start moving
DNSSEC=allow-downgrade to ustawienie, które dałbym na maszynę, której nie zamierzam niańczyć, z powodów z sekcji wyżej. DNSSEC=yes to uczciwe ustawienie i zawodzi w sposób zamknięty. Wybierz świadomie.
Podłączanie do stosu sieciowego
Włączenie usługi to jedno polecenie. Sprawienie, żeby własne narzędzia sieciowe twojej dystrybucji przekazały jej konfigurację DNS, to część, która się różni, i właśnie tam „włączony” i „działa porządnie” się rozjeżdżają.
| Skąd pochodzi konfiguracja DNS | Żeby włączyć DNSSEC | Żeby ustawić rozmiar cache | Potrzebne dodatkowe podpięcie | |
|---|---|---|---|---|
| Fedora | NetworkManager, automatycznie | drop-in | drop-in | brak |
| Ubuntu | netplan, potem NM albo networkd | drop-in albo dla łącza w .network | drop-in | brak |
| Debian | ten stos, który wybrałeś | drop-in albo dla łącza w .network | drop-in | libnss-resolve plus stos poniżej |
| Rodzina RHEL | NetworkManager, gdy mu powiesz | drop-in | drop-in | dns=systemd-resolved |
Fedora
Najpełniejsza integracja z czterech i jedyna, w której wszystko jest już podłączone.
NetworkManager zarządza siecią i przekazuje DNS do resolved bez proszenia. Na tej maszynie nie ma nigdzie w /etc/NetworkManager/ linii dns=, a i tak działa, bo NetworkManager wykrywa działającego demona i go używa. /etc/resolv.conf to dowiązanie do stuba, a glibc jest podpięte, bo libnss_resolve.so.2 jest w systemd-libs, który nie jest opcjonalny:
$ rpm -qf /usr/lib64/libnss_resolve.so.2
systemd-libs-259.9-1.fc44.x86_64

$ grep ^hosts: /etc/nsswitch.conf
hosts: files myhostname mdns4_minimal [NOTFOUND=return] resolve [!UNAVAIL=return] dns
Więc na Fedorze drop-in powyżej to cała robota. Nie ma nic więcej do podłączania.
Ubuntu
Włączony domyślnie, a nss-resolve jest podpięty w ten sam sposób. Różnica polega na tym, że konfiguracja zwykle przychodzi przez netplan:
network:
  version: 2
  ethernets:
    enp1s0:
      dhcp4: true
      nameservers:
        addresses: [9.9.9.9, 149.112.112.112]
        search: [example.com]
Netplan przekazuje to swojemu rendererowi, NetworkManagerowi na desktopie albo systemd-networkd na serwerze, a renderer przekazuje to do resolved. Zwróć uwagę, czego netplan nie potrafi wyrazić. Nie ma klucza netplanu dla DNSSEC= ani dla DNSOverTLS=. Te idą do drop-inu powyżej, gdzie i tak jest ich miejsce.
Jeśli używasz systemd-networkd, ustawienia dla łącza są też dostępne natywnie w pliku .network, a ustawienie dla łącza wygrywa z globalnym:
# /etc/systemd/network/10-lan.network
[Network]
DNS=9.9.9.9#dns.quad9.net
DNSSEC=yes
DNSOverTLS=yes
Domains=~.
Debiana trzeba podłączyć ręcznie
To jest ta, która naprawdę nie jest podłączona, i powód, dla którego istnieje sekcja wyżej.
Od Debiana 12 systemd-resolved to osobny pakiet, a informacje o wydaniu mówią wprost o aktualizacji: „The new systemd-resolved package will not be installed automatically on upgrades” oraz „until it has been installed, DNS resolution might no longer work since the service will not be present on the system.”12 Te same informacje rozstrzygają szersze pytanie: „systemd-resolved was not, and still is not, the default DNS resolver in Debian.”
Instalacja to dwa pakiety, nie jeden, a drugi to ten, który wszyscy przeoczają:
apt install systemd-resolved libnss-resolve
systemctl enable --now systemd-resolved
libnss-resolve jest tylko w Suggests:, a nie w zależnościach,13 a Suggests to jedyna relacja, na którą apt nie reaguje. Więc nikt go nie instaluje.
Powód, dla którego nikt tego nie zauważa, jest ciekawszy niż powód, dla którego nikt go nie instaluje. Pomiń go, a glibc i tak dociera do resolved, bo /etc/resolv.conf wskazuje na stub, a zwykły nss-dns z nim rozmawia. Większość demona dalej działa:
Bez libnss-resolve | Z nim | |
|---|---|---|
| Cache | Tak, przez stub | Tak |
| Walidacja DNSSEC | Tak, odbywa się w demonie | Tak |
| DNS over TLS | Tak | Tak |
Bit AD dociera do glibc | Tak, resolv.conf zawiera trust-ad | Tak |
| Secure kontra insecure kontra bogus | Nie, tylko jeden bit | Tak |
| Adresy z zakresem łącza | Nie | Tak |
/etc/hosts czytany przez demona | Nie | Tak |
Nic w lewej kolumnie nie wygląda na zepsute, więc nic nie zostaje naprawione. Tracisz to, czego format przewodowy DNS nie potrafi przenieść, a najczytelniejszy przypadek to adres z przypisanym zakresem:
$ getent hosts _gateway            # via nss-resolve
fe80::5054:ff:fe12:3456 _gateway

$ dig +short @127.0.0.53 _gateway  # via the stub, as nss-dns would
192.0.2.1
Ta sama nazwa, ten sam demon, dwie różne odpowiedzi. Adres IPv6 link-local nic nie znaczy bez interfejsu, do którego jest przypisany, a w odpowiedzi DNS nie ma gdzie tego zapisać, więc stub może oddać tylko IPv4. Natywne API ma na to miejsce i daje ci adres, którego naprawdę chciałeś.
Wiersz z werdyktem to ten sam problem. AD to jeden bit, podpisane albo nie. Natywne API oddziela secure od insecure i od bogus, i to jest różnica między „nikt tego nie podpisał” a „ktoś to podpisał, a ktoś inny przy tym grzebał”. Aplikacja, której na tym zależy, nie odróżni tych przypadków przez sieć.
To jest przepaść między usługą, która działa, a usługą, która jest podłączona, i pozostaje niewidoczna, dopóki nie zaczniesz jej szukać.
Sprawdź, czy zadziałało:
grep ^hosts: /etc/nsswitch.conf # wants 'resolve [!UNAVAIL=return] dns'
Jak reszta twojej sieci do niego dociera zależy od tego, na którym ze stosów Debiana jesteś.
Pakiet deklaruje Provides: resolvconf i Conflicts: resolvconf, openresolv,13 więc przejmuje interfejs resolvconf w całości. /usr/sbin/resolvconf staje się dowiązaniem do resolvectl, który jest binarką wielowywołaniową: wywołany pod tą nazwą mówi protokołem resolvconf(8) i przekazuje wszystko, co dostanie, prosto do resolved.14 Wszystko, co już woła resolvconf -a, działa więc dalej bez zmian, z systemd-resolved jako jedynym wspieranym backendem.
Nie cały interfejs przetrwał, a luki zawodzą głośno, a nie po cichu:
Opcja resolvconf | Pod systemd-resolved |
|---|---|
-a <iface> | Rejestruje DNS dla łącza odczytany ze stdin. Ta, która ma znaczenie |
-d <iface> | Wyrejestrowuje, tak samo jak resolvectl revert |
-x | Mapowane na domenę trasowania ~. |
-p | Oznacza łącze jako niebędące trasą domyślną (systemd 257+) |
-f | Sprawia, że -a i -d nie narzekają na nieistniejący interfejs |
-m | Akceptowane i po cichu ignorowane |
-u, -i, -I, -l, -r, -R, -v, -V | Nieobsługiwane. Polecenie zawodzi |
Jedna pułapka, o której warto wiedzieć, zanim zaczniesz debugować: shim zapisuje /etc/resolv.conf tylko wtedy, gdy ten plik jest dowiązaniem do /run/systemd/resolve/resolv.conf, a nie wtedy, gdy jest plikiem statycznym.14
ifupdown, domyślny przy instalacji serwerowej Debiana. Zwrotkędns-nameserversw/etc/network/interfaceszawsze realizowały hooki starego pakieturesolvconf, asystemd-resolvedjest z tym pakietem w konflikcie i nie dostarcza własnych hooków w/etc/network/if-up.d/. Dla statycznego interfejsu nie polegaj na tej zwrotce. Ustaw serwery na łączu jawnie i pozwól resolved nimi zarządzać:# /etc/network/interfaces auto enp1s0 iface enp1s0 inet static address 192.0.2.10/24 gateway 192.0.2.1 up /usr/sbin/resolvconf -a $IFACE <<< 'nameserver 192.0.2.53' down /usr/sbin/resolvconf -d $IFACEDHCP na ifupdown jest już obsłużone.
isc-dhcp-clientdostarcza hooki nazwane od demona,/etc/dhcp/dhclient-enter-hooks.d/resolved-enteri/etc/dhcp/dhclient-exit-hooks.d/resolved,15 więc serwery DNS z dzierżawy lądują na właściwym łączu bez żadnej konfiguracji.systemd-networkdto najczystsza opcja i nie potrzebuje żadnego shimu, bo obie połowy pochodzą z tego samego projektu. DNS, DNSSEC i DoT dla łącza to natywne klucze w pliku.network, dokładnie jak w przykładzie z Ubuntu powyżej.NetworkManager na desktopie z Debianem trzeba raz o tym poinformować:
# /etc/NetworkManager/conf.d/10-resolved.conf
[main]
dns=systemd-resolved
Wybierz jeden i wiedz, który wybrałeś. Tryb awarii nie polega tu na demonie, który odmawia startu, tylko na dwóch stosach, które oba wierzą, że są właścicielami /etc/resolv.conf, co wygląda jak sporadyczne kłopoty z DNS i marnuje popołudnie. resolvectl status mówi, na którym łączu wylądowały serwery. Jeśli na żadnym, to nic nie zasila demona, i to jest błąd.
RHEL, Rocky i Alma
A to jest ta, którą warto przeczytać dwa razy. Pakiet jest, nss-resolve jest dostępny, NetworkManager potrafi nim sterować, a dokumentacja Red Hata mówi tak:
systemd-resolved is an unsupported Technology Preview.16
To sformułowanie jest w informacjach o wydaniu RHEL 9 od 9.0 i wciąż tam jest w 9.8. Technology Preview oznacza brak produkcyjnego SLA, a Red Hat wprost nie zaleca używania tego w produkcji.
Nie jest też włączony. Na tych systemach resolv.conf należy do NetworkManagera, więc włączenie to ustawienie NetworkManagera, a nie samo włączenie jednostki:
# /etc/NetworkManager/conf.d/10-resolved.conf
[main]
dns=systemd-resolved
systemctl enable --now systemd-resolved
systemctl reload NetworkManager
resolvectl status          # confirm NM actually handed the servers over
Potem drop-in powyżej działa bez zmian, a walidacja i cache zachowują się dokładnie tak jak na Fedorze.
Więc na RHEL masz decyzję, której w pozostałych nie ma. Chcesz walidującego, buforującego lokalnego resolvera ze split DNS na wspieranej maszynie z RHEL? Wtedy wspieraną odpowiedzią nie jest ten. Jest nią unbound albo dnsmasq przez własne dns=dnsmasq NetworkManagera, za którymi Red Hat naprawdę stanie.
Ta etykieta nie jest komentarzem do kodu. Jest komentarzem do tego, za czym Red Hat postawi SLA, a buforujący, walidujący resolver to rzecz, o którą klienci otwierają zgłoszenia. W porządku. Ale jeśli kupujesz RHEL dla wsparcia, to uruchomienie rozwiązywania nazw na niewspieranym komponencie jest decyzją do podjęcia świadomie i zapisania, a nie czymś, w co się wpada, bo akurat było w repozytorium.
Nic nie jest naprawdę okaleczone, a oto jak to udowodnić
Warto przetestować założenie, bo „moja dystrybucja to wyłączyła, będę musiał przekompilować” to odruch, a tutaj jest błędny.
systemd ma dwa zupełnie różne rodzaje opcji kompilacji, a mówi się o nich, jakby były jednym:17
| Opcja kompilacji | Rodzaj | Upstream | Fedora | Debian i Ubuntu | Zmienialna w czasie działania |
|---|---|---|---|---|---|
resolve | możliwość | włączona | zbudowana | true | nie, i oba ją budują |
nss-resolve | możliwość | enabled | zbudowana, w systemd-libs | enabled, jako libnss-resolve | nie, i oba ją budują |
dns-over-tls | możliwość | auto | auto, wychodzi OpenSSL | openssl | nie, i oba ją wkompilowują |
openssl | możliwość | enabled | enabled | enabled | nie, i oba ją włączają |
default-dnssec | tylko domyślna | allow-downgrade | no | no | tak, w drop-inie |
default-dns-over-tls | tylko domyślna | no | no | domyślna upstream | tak, w drop-inie |
default-mdns | tylko domyślna | yes | no | no | tak, w drop-inie |
default-llmnr | tylko domyślna | yes | resolve | no | tak, w drop-inie |
Przeczytaj ostatnią kolumnę. Każde ustawienie, na które ten wpis narzekał, jest w dolnej połowie i każde jest ustawieniem domyślnym, a nie możliwością. Kod jest wkompilowany w obu. Nikt niczego nie usunął.
Dowód jest wcześniej w tym wpisie i nie wymagał kompilatora. Na fabrycznym pakiecie Fedory, z wbudowanym DNSSEC=no, jedno polecenie włączyło walidację i zadziałała w pełni: podpisana strefa została uwierzytelniona, niepodpisana uczciwie zgłoszona, zepsuta odrzucona z precyzyjną diagnozą. Gdyby to było wykompilowane, resolvectl status nigdy nie powiedziałby yes/supported.
Więc sprawdź własną kompilację, zanim sięgniesz po zestaw narzędzi:
# is the crypto there at all
systemctl --version | tr ' ' '\n' | grep -E '^[+-](OPENSSL|GNUTLS|GCRYPT)$'

# ask for the feature and read back what the daemon says it can do
resolvectl dnssec <link> yes
resolvectl status <link> | grep DNSSEC          # yes/supported means the code is there
Na tej Fedorze to -GCRYPT +GNUTLS +OPENSSL, co w zupełności wystarcza: DNSSEC potrzebuje jednej z nich, a DoT jest budowany na OpenSSL.
Co dystrybucje naprawdę wycinają
Jest jedna rzecz, którą obie wyjmują, i nie ma jej na liście, na którą ktokolwiek narzeka.
Upstream wkompilowuje w binarkę zapasową listę serwerów DNS: Cloudflare, Google i Quad9.17 Zarówno Fedora, jak i Debian budują z -Ddns-servers= ustawionym na nic, i możesz to potwierdzić na dostarczonej binarce, zamiast wierzyć mi na słowo:
$ strings /usr/lib/systemd/systemd-resolved | grep -ciE 'quad9|one\.one\.one|dns\.google'
0
Nic. Żaden hiperskaler nie jest wypieczony w pliku wykonywalnym.
To jedyne miejsce, w którym obie dystrybucje poprawiły upstream, i warto to powiedzieć wprost, skoro tyle tego wpisu było o ustawieniach domyślnych, które uważam za złe. Maszyna, która traci konfigurację DNS, powinna zawieść głośno i czekać na ciebie. Nie powinna po cichu kierować każdej nazwy, o którą pytasz, do resolvera w innej jurysdykcji, którego nigdy nie wybrałeś. Chcesz zapasu? Ustaw FallbackDNS= i wybierz, kto nim jest.
Jeśli naprawdę potrzebujesz przekompilowania
Istnieje jeden prawdziwy przypadek: minimalna albo wbudowana kompilacja, w której ktoś przekazał -Ddns-over-tls=false i transportu naprawdę nie ma. Najpierw sprawdź poleceniami powyżej, bo to rzadkie i wygląda identycznie jak zwykłe wyłączone ustawienie.
Jeśli tego potrzebujesz, przebuduj pakiet, nigdy make install:
# Fedora
dnf download --source systemd
rpmbuild --rebuild --define '_with_upstream 1' systemd-*.src.rpm

# Debian and Ubuntu
apt source systemd
cd systemd-*/ && editor debian/rules       # change the -Ddefault-* flags
dpkg-buildpackage -us -uc -b
Nie uruchamiałem żadnego z nich na tej maszynie, więc traktuj je jako zarys roboty, a nie przetestowany przepis. Liczy się zasada. systemd to PID 1, a ręcznie zbudowane make install na kopii twojej dystrybucji wyjmuje go spod menedżera pakietów: koniec z aktualizacjami bezpieczeństwa, a następna aktualizacja będzie się z tobą bić o pliki. Budowanie pakietu zachowuje jedno i drugie. Dla prawie każdego uczciwa odpowiedź jest taka, że czterolinijkowy drop-in robi to samo w dwadzieścia sekund, i dlatego ta sekcja istnieje głównie po to, żeby cię od tego odwieść.
Trzy konfiguracje, które warto uruchomić
Nie menu wszystkich opcji. Trzy stanowiska, z których każdego naprawdę bym bronił.
| Laptop, wrogie sieci | Serwer, twoja własna sieć | Ścisła | |
|---|---|---|---|
| Przed czym się bronisz | Kawiarnia i portal hotelowy | Nic lokalnego; upstream już waliduje | Ścieżka resolvera, której nie ufasz |
DNSSEC= | allow-downgrade | no | yes |
DNSOverTLS= | opportunistic | no | yes |
StaleRetentionSec= | 1d | 1d | nieustawione |
| Przetrwa captive portal | Tak | nie dotyczy | Nie |
Przetrwa filtrowane .arpa | Tak | Tak | Nie |
| Przetrwa zablokowany port 853 | Tak | nie dotyczy | Nie |
| Napastnik może go zdegradować | Tak, oba ustawienia | nie dotyczy | Nie |
Laptop w sieciach, których nie kontrolujesz. Zaszyfruj transport i przyjmij ryzyko degradacji w zamian za to, że całość dalej działa za captive portalem.
# /etc/systemd/resolved.conf.d/60-local.conf
[Resolve]
DNS=9.9.9.9#dns.quad9.net 149.112.112.112#dns.quad9.net
DNSOverTLS=opportunistic
DNSSEC=allow-downgrade
Cache=yes
StaleRetentionSec=1d
Serwer w sieci, którą sam prowadzisz, z walidującym upstreamem. To już się stało jeden przeskok dalej. Nie rób tego dwa razy i nie uzależniaj się od publicznego resolvera.
[Resolve]
DNSSEC=no
DNSOverTLS=no
Cache=yes
CacheFromLocalhost=no
StaleRetentionSec=1d
Maszyna, na której chcesz prawdziwej rzeczy. Ściśle na obu frontach, nic, co napastnik mógłby zdegradować, i sprawdziłeś, że upstream to przeniesie.
[Resolve]
DNS=9.9.9.9#dns.quad9.net 149.112.112.112#dns.quad9.net
DNSOverTLS=yes
DNSSEC=yes
Cache=yes
Ta trzecia zepsuje odwrotny DNS, jeśli cokolwiek na twojej ścieżce filtruje .arpa, zepsuje się całkowicie, jeśli port 853 jest zablokowany, i zawodzi w sposób zamknięty, a nie po cichu. Takie są warunki. Poznaj je przed wdrożeniem, nie po, bo maszyna, która nie potrafi rozwiązać żadnej nazwy, to długa jazda, jeśli nie stoi w pokoju obok.
Cokolwiek wybierzesz, zastosuj to, a potem sprawdź, co demon naprawdę zdecydował, a nie co napisałeś:
systemd-analyze cat-config systemd/resolved.conf   # every file, in order
systemctl restart systemd-resolved
resolvectl status                                  # the state it is really in
resolvectl status jest tu wyrocznią, tak samo jak kompilacja jest wyrocznią dla strony w Hugo. Ustawienie w pliku to zamiar. To, co wypisuje status, to rzeczywistość.
Pozostałe polecenia warto znać, bo razem odpowiadają na prawie każde pytanie o tego demona, bez czytania dziennika:
| Polecenie | Co ci mówi |
|---|---|
resolvectl status | Serwery, domeny i protokoły dla każdego łącza oraz bieżący stan DNSSEC i DoT |
resolvectl query NAME | Odpowiedź, użyty protokół, werdykt DNSSEC i czy przyszła z cache |
resolvectl statistics | Trafienia w cache wobec chybień i bieżące zestawienie secure/insecure/bogus |
resolvectl show-cache | Wszystko, co jest teraz w cache, dla każdego zakresu |
resolvectl flush-caches | Opróżnia cache bez restartu demona |
resolvectl dns LINK ... | Ustawia serwery na jednym łączu w czasie działania, bez pliku konfiguracyjnego |
resolvectl dnssec LINK yes | Włącza walidację na jednym łączu, żeby przetestować przed zapisaniem |
resolvectl domain LINK ~x | Ustawia domeny trasowania i wyszukiwania na jednym łączu |
resolvectl revert LINK | Wyrzuca każdą zmianę z czasu działania na tym łączu |
resolvectl show-server-state | Sondowanie funkcji każdego serwera: co obsługuje każdy upstream |
resolvectl monitor | Podgląd zapytań i odpowiedzi na żywo, co bije zgadywanie |
Wszystko w środkowym bloku działa tylko w czasie działania i nie przetrwa ponownego podniesienia łącza, co czyni to właściwym sposobem na wypróbowanie ustawienia przed zapisaniem go w drop-inie. Oznacza to też, że nmcli device reapply po cichu cofnie twoje testy, więc sprawdzaj status po, a nie przed.
Ustawienia domyślne to stanowisko, nie przypadek
Trzy funkcje w pudełku. Jedna włączona.
Kusi, żeby czytać to jako lenistwo. To nie lenistwo. O każde z tych ustawień domyślnych spierali się ludzie, którzy widzieli kolejkę błędów po drugiej stronie decyzji, a Fedora przynajmniej uczciwie zapisała, że nie dałaby rady z obciążeniem wsparcia. To prawdziwe ograniczenie i nie będę udawał, że jest inaczej.
Ale ustawienie domyślne to stanowisko, a to mówi, że zapytanie, którego nikt nie może zweryfikować, jest akceptowalną podstawą do budowania. Standard mamy od 2005. Rejestry publikują rekordy za darmo, resolver na twojej maszynie implementuje całość, a powód, dla którego leży odłogiem, jest taki, że zbyt duża część internetu nigdy niczego nie podpisała, więc włączenie go sprawia, że to twoja maszyna wygląda na zepsutą. Tak wygląda każdy standard, którego nikt nie egzekwuje. Robienie tego porządnie to koszt, który ponosisz sam, a korzyść pojawia się dopiero wtedy, gdy wystarczająco wielu innych też go poniosło.
Dlatego spis jest tą częścią, na podstawie której naprawdę bym działał. Nie ustawienia. Ustawienia to dwadzieścia minut. Spis mówi, że organizacje publikujące wytyczne, dostarczające resolver i hostujące kod źródłowy świata w większości nie podpisały własnych stref, a gov.uk podpisała wierzchołek, po czym skierowała jedyną stronę, której nikt nie może uniknąć, na niepodpisaną delegację. Ktoś zrobił trudną część, a potem nigdy nie sprawdził nazwy, którą ludzie wpisują.
Możesz naprawić tylko swoje. Jeśli prowadzisz strefę, podpisz ją, zgłoś DS, a potem idź i odpytaj nazwę www tak, jak zrobiłby to odwiedzający, i potwierdź, że łańcuch przetrwa do końca. To jedno popołudnie. Zrób to, a argument za walidacją przestaje być teoretyczny dla każdego, kto rozwiązuje twoją nazwę, i to jedyna część tej sprawy, którą każdy z nas naprawdę może naprawić.
systemd-resolved.service(8)— „implements a caching and validating DNS/DNSSEC stub resolver”; cztery interfejsy klienckie, dwa stub listenery, rekordy syntetyczne, zasady trasowania i cztery tryby/etc/resolv.conf. ↩︎ ↩︎ ↩︎ ↩︎resolved.conf(5), w wersji dostarczanej z systemd 259.9 na Fedorze 44 —DNSSEC=,DNSOverTLS=,Cache=,CacheFromLocalhost=,StaleRetentionSec=i opis stuba proxy127.0.0.54. ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎resolved.conf(5)—DNSCacheSize=,MulticastDNSCacheSize=iLLMNRCacheSize=, „Each defaults to 4096”, dodane w systemd 261. ↩︎RFC 5737 — „IPv4 Address Blocks Reserved for Documentation”:
192.0.2.0/24,198.51.100.0/24i203.0.113.0/24. ↩︎RFC 3849 —
2001:DB8::/32zarezerwowany do dokumentacji, „to reduce the likelihood of conflict and confusion when relating documented examples to deployed systems”. ↩︎resolved.conf(5), najnowsza wersja upstream —DNSSEC=„Defaults toallow-downgrade”,DNSOverTLS=„Defaults tono”, konwencja numeracji drop-inów i pełna lista dyrektyw bez opcji DNS over HTTPS. ↩︎ ↩︎ ↩︎ ↩︎Fedora
systemd.spec, rawhide — flagi kompilacji meson-Ddefault-dnssec=no,-Ddefault-dns-over-tls=no,-Ddefault-mdns=no,-Ddefault-llmnr=resolve. ↩︎Pakietowanie
systemdw Debianie,debian/rules—-Ddefault-dnssec=no,-Ddefault-llmnr=no,-Ddefault-mdns=no,-Ddns-over-tls=openssl. systemd w Ubuntu wywodzi się z tego pakietowania. ↩︎Fedora Change: systemd-resolved — Fedora 33 uczyniła go domyślnym resolverem; zmienia ustawienie domyślne „from the upstream default
DNSSEC=allow-downgradetoDNSSEC=no”, bo funkcja „is known to cause compatibility problems with certain network access points”, a Fedora „is not prepared to handle an influx of DNSSEC-related bug reports”. ↩︎Fedora Magazine — Use DNS over TLS — zalecana konfiguracja
DNSOverTLS=yes, podana z gołymi adresami IP i bez formy SNI#hostname. ↩︎Zgłoszenie systemd #8639 — „Add support for DNS-over-HTTPS to systemd-resolved”, otwarte 2 kwietnia 2018, wciąż otwarte. ↩︎
Informacje o wydaniu Debiana 12, 5.2.3 — „The new
systemd-resolvedpackage will not be installed automatically on upgrades”; „until it has been installed, DNS resolution might no longer work”; „systemd-resolved was not, and still is not, the default DNS resolver in Debian.” ↩︎Pakietowanie
systemdw Debianie,debian/control— zwrotkasystemd-resolved:Provides: resolvconf,Conflicts: resolvconf, openresolv,Replaces: resolvconf, alibnss-resolvewymieniony tylko wSuggests:. ↩︎ ↩︎resolvconf(1), tryb zgodności resolvectl — resolvectl „is a multi-call binary. When invoked as ‘resolvconf’ … it is run in a limited resolvconf(8) compatibility mode”; systemd-resolved „is the only supported backend”; które opcje są obsługiwane, ignorowane lub odrzucane; oraz zasada, że /etc/resolv.conf jest zapisywany tylko wtedy, gdy jest dowiązaniem do /run/systemd/resolve/resolv.conf. ↩︎ ↩︎Lista plików
isc-dhcp-clientw Debianie — dostarcza/etc/dhcp/dhclient-enter-hooks.d/resolved-enteri/etc/dhcp/dhclient-exit-hooks.d/resolved. ↩︎Informacje o wydaniu RHEL 9.4, Technology Previews — „Note that
systemd-resolvedis an unsupported Technology Preview.” Przenoszone bez zmian od RHEL 9.0 do 9.8. ↩︎systemd
meson_options.txt— podział na opcje możliwości (resolve,nss-resolve,dns-over-tls,openssl) i opcje wartości domyślnych (default-dnssec,default-dns-over-tls,default-mdns,default-llmnr) oraz wkompilowana zapasowa listadns-servers. ↩︎ ↩︎