Każdej nazwie, którą twoja maszyna dziś rozwiązała, uwierzyła. Twój bank, twoje aktualizacje, twój serwer poczty. Odpowiedź przyszła z sieci i nic, nigdzie, nie sprawdziło, czy pochodzi od organizacji, do której należy nazwa, czy od kogoś, kto pierwszy zdołał wcisnąć pakiet. Na zwykłej odpowiedzi DNS nie ma podpisu, nie ma czego weryfikować i nie ma niczego, co zauważyłoby, że coś jest nie tak. W 1983 roku był to rozsądny projekt i dawno przestał nim być.
DNSSEC jest poprawką dokładnie na to i nie jest ani nowy, ani drogi. Właściciel strefy podpisuje swoje rekordy. Strefa nad nim publikuje skrót jego klucza i podpisuje go, i tak dalej w górę, aż łańcuch dojdzie do jednego klucza root, który twój resolver zna od urodzenia. Wszystko, co sprawdza łańcuch, odróżni prawdziwą odpowiedź od sfałszowanej. To standard od 2005 roku, root jest podpisany od lipca 2010, a rejestry publikują rekordy za darmo.1 2
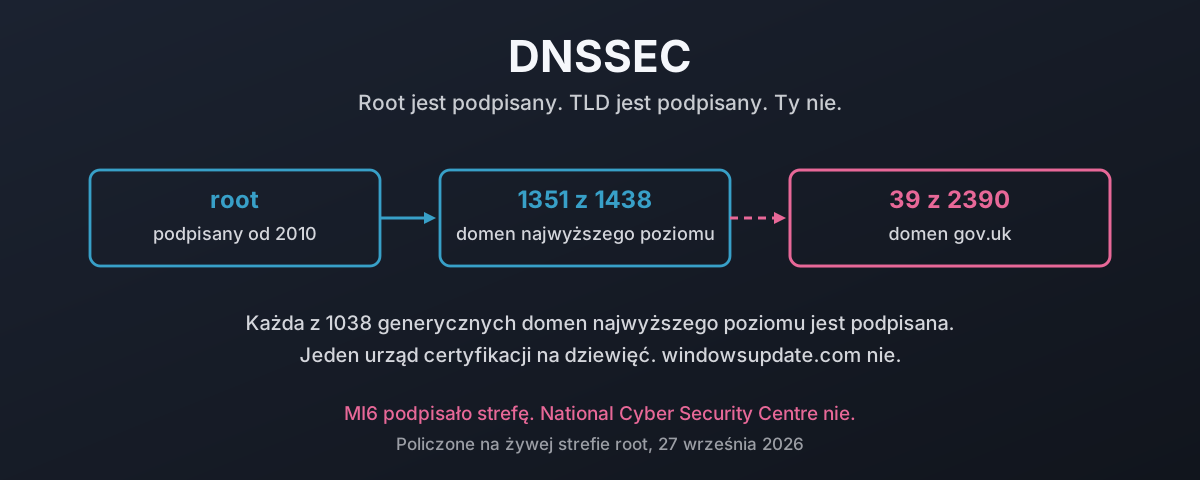
Wierzchołek drzewa jest skończony. Na potrzeby tego wpisu policzyłem żywą strefę root i 1351 z 1438 domen najwyższego poziomu jest podpisanych, w tym każda z 1038 domen generycznych. Potem spada z urwiska. Z 2390 domen gov.uk, które wciąż się rozwiązują, podpisanych jest trzydzieści dziewięć, a dziewięć z nich to rady parafialne. MI6 dało radę. National Cyber Security Centre nie.
Oto ile naprawdę kosztuje sfałszowana odpowiedź i co robi z nią podpis, policzone na żywej strefie root 27 września 2026, a potem w dół przez administrację, banki, dystrybucje, z których instalujesz, i urzędy certyfikacji. Jedno polecenie na domenę, bez niczyjej zgody, i każda nazwa wymieniona, żebyś mógł kłócić się z moimi wyborami, a nie z moją arytmetyką. Pod spodem jest pytanie, na które naprawdę chciałem odpowiedzi. Czterdzieści dwa lata po tym, jak Mockapetris spisał DNS, czy powodem, dla którego prawie nikt nie podpisuje, jest to, że prawie nikt nigdy nie zrozumiał, co DNS obiecywał?
Czym jest DNSSEC i do czego służy
W jednym zdaniu: DNSSEC kładzie podpis kryptograficzny na odpowiedziach DNS, żeby resolver mógł udowodnić, że odpowiedź pochodzi od właściciela strefy, a nie od tego, kto zdążył odpowiedzieć pierwszy.
To nie szyfrowanie, to nie firewall i to nie filtr. To podpis i łańcuch kluczy sięgający jednego klucza, któremu twój resolver już ufa. Cała idea na tym polega.
Teraz atak, bo protokół ma sens dopiero wtedy, gdy zobaczysz, przed czym chroni.
Resolver pytający o nazwę wysyła zapytanie i czeka. Odpowiedź jest dopasowywana po garści pól: nazwie z zapytania, typie, adresach i portach źródłowych i docelowych oraz 16-bitowym identyfikatorze transakcji. Każdy, kto wyprodukuje pakiet pasujący do tych pól, zanim przyjdzie prawdziwa odpowiedź, wygrywa. Resolver zapisuje fałszerstwo w pamięci podręcznej i podaje je każdemu klientowi, który zapyta, tak długo, jak napastnik kazał.
Praca Dana Kaminsky’ego z 2008 roku to ta, którą wszyscy pamiętają do połowy.3 Liczy się w niej nie to, że zatruwanie pamięci podręcznej istniało, bo wiedziano o nim od lat. Liczy się to, że znalazł sposób, by ponawiać zgadywanie w nieskończoność. Pytasz o nazwę, która nie istnieje, i każda nieudana próba nic nie kosztuje i pozwala od razu spróbować znowu, więc napastnik nie ściga się już raz z zapisanym rekordem, który żyje dobę. Branża odpowiedziała dodaniem losowości: losowe porty źródłowe na dokładkę do losowego identyfikatora transakcji, co zmieniło szansę z jednej na 65 536 na mniej więcej jedną na dwa miliardy.
To większa liczba. To nie jest dowód.
I od tamtej pory to zabezpieczenie się kruszy, bo każde z tych pól to zgadywanie utrudnione, a nie fakt, który da się sprawdzić. Losowość portów niweczy NAT, który przepisuje porty przewidywalnie. Ataki na fragmentację całkiem omijają dopasowanie. Ataki spoza ścieżki wracają w nowych formach, i każdy dostaje własną łatkę.
Podpis kończy spór. Podpisana odpowiedź albo weryfikuje się kluczem, który resolver potrafi połączyć łańcuchem z root, albo nie, i żadne zgadywanie nie da napastnikowi ważnego podpisu.
Co naprawdę daje im wygranie tego wyścigu
Mówmy konkretnie, bo „zatruwanie pamięci podręcznej” brzmi abstrakcyjnie, a skutki abstrakcyjne nie są.
| Co fałszują | Co dostają |
|---|---|
Rekord A twojej strony | Ruch i formularz logowania, który wygląda jak twój |
Twoje rekordy MX | Każdy przychodzący e-mail, łącznie z resetami haseł |
| Nazwę, którą sprawdza urząd certyfikacji | Ważny certyfikat dla domeny, która nie jest ich |
| Nazwę, z której twoje maszyny pobierają aktualizacje | Nic nie przychodzi i nikt się nie dowiaduje |
Twoją delegację NS | Wszystko powyższe naraz, tak długo, jak mówi TTL |
Trzeci wiersz zamienia problem DNS w problem certyfikatów. Wydawanie z walidacją domeny działa tak, że każe ci opublikować rekord, a potem go sprawdza. Jeśli napastnik kontroluje odpowiedź, którą CA widzi przy tym sprawdzeniu, CA wystawia mu prawdziwe papiery na twoją nazwę, i od tej chwili kłódka w przeglądarce jest jego. Wszystko, czego użytkownika nauczono sprawdzać, powie, że ze stroną wszystko w porządku.
Czwarty wiersz jest ten cichy. Sfałszowana odpowiedź nie musi nikogo nigdzie wysyłać. Wystarczy skierować usługę aktualizacji w czarną dziurę, a nic w całym stosie nie jest zbudowane, żeby krzyczeć o aktualizacjach, które nigdy nie przyszły.
Co robi z tym podpis
Mechanizm jest prostszy niż jego reputacja.
Każda podpisana strefa ma parę kluczy. Właściciel strefy podpisuje każdy zestaw rekordów połówką prywatną i publikuje obok niego RRSIG. Połówka publiczna trafia do strefy jako DNSKEY. Na razie to niczego nie dowodzi, bo napastnik, który potrafi sfałszować rekord A, potrafi sfałszować i pasujący do niego DNSKEY.
Domyka to rekord DS, a DS mieszka w strefie nadrzędnej, nie w twojej. To skrót twojego klucza, opublikowany i podpisany przez strefę nad tobą. Czyli uk ręczy za twój klucz, root ręczy za uk, a twój resolver od urodzenia wie dokładnie jedną rzecz: klucz root.2
Robotę wykonują trzy typy rekordów i warto wiedzieć, który jest który, bo tylko jeden z nich jest cudzym zadaniem:
| Rekord | Mieszka w | Mówi |
|---|---|---|
DNSKEY | twojej strefie | oto mój klucz publiczny |
RRSIG | twojej strefie | oto mój podpis pod tym zestawem rekordów |
DS | strefie twojego rodzica | ręczę za ten klucz |
Pierwsze dwa możesz publikować sam przez całe popołudnie i nic to nie zmienia. Dopóki rodzic nie opublikuje DS, jesteś podpisaną strefą, której nikt nie może zweryfikować, czyli tym samym co strefa niepodpisana, tylko z dodatkową robotą.
$ dig +short @127.0.0.53 uk DS
43876 8 2 A107ED2AC1BD14D924173BC7E827A1...

$ dig +short @127.0.0.53 damiendye.uk DS
2371 13 2 A5B2825C57899A5A15EE9703832C8358E0D19EF29DC72DD83C691ED77C33BD7F

$ dig +short @127.0.0.53 bbc.co.uk DS
                                          (nothing)
To w środku jest strefa tej strony. uk za nią ręczy, algorytm 13 to ECDSA P-256, a resolver walidujący może więc udowodnić każdą odpowiedź o niej aż do root. bbc.co.uk nie zwraca nic, więc nie może.
Jedno polecenie mówi ci, czy strefa jest w łańcuchu zaufania. Jeśli rodzic nie publikuje dla ciebie DS, nie jesteś podpisany, cokolwiek jeszcze skonfigurowałeś, a resolver walidujący potraktuje każdą odpowiedź o twojej domenie jako niemożliwą do zweryfikowania.
Ten jeden rekord to cały test.
Czego nie robi
Warto to powiedzieć wprost, bo przesadne zachwalanie to połowa powodów, dla których ludzie mu nie ufają.
| Czego nie robi | Dlaczego |
|---|---|
| Nie szyfruje niczego | Każda nazwa, o którą pytasz, nadal leci otwartym tekstem. Do tego jest DNS over TLS, i jedno nie zastępuje drugiego |
| Nie czyni przejętej strefy bezpieczną | Napastnik, który ma twój panel DNS, podpisze swoje fałszerstwa twoim kluczem, bez żadnego problemu |
| Nie chroni ostatniego odcinka | Między resolverem walidującym a aplikacją, chyba że ten odcinek też jest zaufany |
| Nie powstrzyma odebrania ci nazwy | Rejestrator albo sąd nadal może to zrobić, a podpis przez cały czas będzie w pełni ważny |
| Nie mówi niczego o treści | Podpisana odpowiedź jest autentyczna, nie uczciwa. Malware też może podpisać swoją strefę, i podpisuje |
Na tym ostatnim wierszu ludzie się potykają. DNSSEC dowodzi, że odpowiedź przyszła od tego, kto kontroluje strefę. Nie ma żadnego zdania na temat tego, czy to porządni ludzie.
Robi dokładnie jedną rzecz. Sprawia, że sfałszowanie odpowiedzi jest arytmetycznie niewykonalne, a nie tylko mało prawdopodobne.
Jak sprawdzić dowolną strefę, także cudzą
To ta część, dzięki której reszta wpisu jest możliwa, i wymaga jednego polecenia.
Strefa jest w łańcuchu zaufania, jeśli jej rodzic publikuje dla niej DS. To cały test i możesz go uruchomić wobec kogokolwiek, bez pozwolenia, z dowolnej maszyny:
dig +short damiendye.uk DS
Coś wróciło, znaczy podpisana. Nic nie wróciło, znaczy niepodpisana, cokolwiek jeszcze strefa ma skonfigurowane.
Jeśli chcesz więcej niż tak lub nie, warto znać jeszcze trzy:
| Polecenie | Mówi ci |
|---|---|
dig +short <zone> DS | Czy rodzic w ogóle ręczy za tę strefę |
delv @1.1.1.1 <zone> A | Czy łańcuch waliduje się od końca do końca, a jeśli nie, gdzie pęka |
resolvectl query <zone> | Do czego dochodzi resolver walidujący, z werdyktem napisanym słowami |
dig +dnssec <zone> SOA | RRSIG i datę jego wygaśnięcia, czyli to, co trzeba monitorować |
Dwie pułapki, o których trzeba wiedzieć, zanim zaufasz własnym wynikom, bo w obie wpadłem przy liczeniu do tego wpisu.
dig +short … DS wypisze łańcuch CNAME, jeśli nazwa jest aliasem, a nazwa hosta zawierająca cyfry wygląda na tyle podobnie do rekordu DS, że oszuka naiwny skrypt. Prawdziwy DS ma cztery pola: znacznik klucza, algorytm, typ skrótu, skrót szesnastkowo. Dopasuj ten kształt, bo inaczej policzysz niepodpisane strefy jako podpisane.
DS pod niepodpisanym rodzicem nic nie znaczy. Łańcuch musi dojść do root. update.microsoft.com ma DS, a microsoft.com nie, więc ta gałąź i tak jest nieweryfikowalna. Zawsze sprawdzaj całą ścieżkę, nie jeden poziom.
Wszystko, co policzono w dalszej części wpisu, zmierzono w ten sposób. Żadnego skanera, żadnego zewnętrznego dashboardu, żadnego rankingu od dostawcy. Zapytaj rodzica, czy ręczy za dziecko, i wymagaj, żeby odpowiedź parsowała się jako DS.
Strefa root jest skończona
Tutaj obiegowa wiedza jest po prostu nieaktualna. Ludzie wciąż mówią o DNSSEC, jakby problemem była infrastruktura.
Pobrałem żywą strefę root 27 września 2026, numer seryjny 2026092701, i policzyłem delegacje względem rekordów DS.4
| delegacje | podpisane | udział | |
|---|---|---|---|
gTLD (.com, .org, .dev, wszystkie) | 1038 | 1038 | 100% |
| TLD IDN | 151 | 136 | 90,1% |
| ccTLD | 248 | 176 | 71,0% |
arpa | 1 | 1 | 100% |
| Razem | 1438 | 1351 | 93,9% |
Każda bez wyjątku generyczna domena najwyższego poziomu jest podpisana. Wszystkie 1038, bez wyjątków, bo Registry Agreement ICANN wymaga tego od wszystkiego, co delegowano w programie nowych gTLD. 87 niepodpisanych to prawie wyłącznie kody krajów, a lista to głównie małe terytoria i garść państw:
ae ao aq ba bb bo bs cd cf cg ck cu cv cw do eg fk gb gf gh gm gp gq gt gu
hm im iq jm jo kh km kn kp mh mk mo mp mq mt mv mw mz ne ni np nr om pa pf
pk pn ps qa sd sl sm so st sv sy sz td tg tj tk to va vg vi ye zw
Jest tam gb, co jest raczej ciekawostką niż problemem, bo nikt go do niczego nie używa. Są też Watykan, Korea Północna, Kuba i Syria. Jest tk, przez lata największe źródło darmowych domen w internecie i razem z tym niezawodne źródło nadużyć.
Wierzchołek drzewa jest więc zrobiony. Rejestry wykonały część trudną, część drogą i część wymagającą koordynacji międzynarodowej, i ją skończyły. W związku z tym niczego poniżej tego punktu nie da się zrzucić na infrastrukturę.
A potem wszystko staje
Poniżej TLD obraz odwraca się całkowicie.
Każdy zbiór poniżej zmierzyłem tak samo: zapytaj rodzica o DS, przyjmij tylko rekord, który naprawdę parsuje się jako DS. Wszystko tu policzono 27 września 2026.
| Co | Podpisane | Udział |
|---|---|---|
| TLD w strefie root | 1351 / 1438 | 93,9% |
| Dystrybucje Linuksa i BSD | 19 / 96 | 20% |
| Brytyjskie banki i kasy budowlane | 13 / 98 | 13% |
| Rejestry pakietów i łańcuch dostaw | 4 / 22 | 18% |
| Strefy Microsoftu | 4 / 26 | 15% |
| Urzędy certyfikacji | 1 / 9 | 11% |
Każda domena gov.uk, która wciąż się rozwiązuje | 39 / 2390 | 1,63% |
Dziewięćdziesiąt cztery procent na górze. Półtora procent na dole. Łańcuch zaufania to łańcuch, którego jeden koniec przykręcono do ściany, a drugi leży na podłodze.
Uwaga o metodzie, bo tak zła liczba na nią zasługuje. Wiersz gov.uk to spis, a nie próba: to każda domena drugiego poziomu z własnego, opublikowanego rejestru rządu, przefiltrowana do 2390, które wciąż się rozwiązują. Pozostałe wiersze to dobrane listy organizacji, których sfałszowanie naprawdę by zabolało, co jest kwestią oceny, i każdą nazwę z nich wymieniam poniżej, żebyś mógł się nie zgadzać z moimi wyborami, a nie z moją arytmetyką.
Spis rządowy: 39 z 2390
Oficjalna lista domen gov.uk, którą publikuje rząd, liczy 3004 nazwy drugiego poziomu. Z nich 2390 wciąż się rozwiązuje. Trzydzieści dziewięć jest podpisanych.
Zanim przejdę do szczegółów, jedna rzecz o tym rejestrze. Najnowsza wersja, jaką publikuje gov.uk, nosi datę 1 października 2016.5 Dziesięć lat, dla autorytatywnej listy domen, pod którymi odpowiada brytyjskie państwo. To osobne małe odkrycie i na tym je zostawię.
A teraz zobacz, które to trzydzieści dziewięć.
| Podpisane | Niepodpisane |
|---|---|
mi6.gov.uk, sis.gov.uk | gchq.gov.uk, mi5.gov.uk |
nationalcrimeagency.gov.uk | ncsc.gov.uk, cyberessentials.ncsc.gov.uk |
cheltenham.gov.uk, cotswold.gov.uk, somerset.gov.uk, waverley.gov.uk, southribble.gov.uk, sedgemoor.gov.uk, fdean.gov.uk, westoxon.gov.uk | birmingham.gov.uk, manchester.gov.uk, leeds.gov.uk, glasgow.gov.uk, sheffield.gov.uk, liverpool.gov.uk, bristol.gov.uk, cardiff.gov.uk, edinburgh.gov.uk, belfast.gov.uk |
peakdistrict.gov.uk, snowdonia-npa.gov.uk, eryri-npa.gov.uk | hmrc.gov.uk, dvla.gov.uk, dwp.gov.uk, nhs.uk, homeoffice.gov.uk, mod.uk, parliament.uk |
| dziewięć rad parafialnych i miejskich | companieshouse.gov.uk, landregistry.gov.uk, police.uk, met.police.uk, tfl.gov.uk, ons.gov.uk |
Przeczytaj jeszcze raz pierwszą kolumnę. Secret Intelligence Service podpisała swoją strefę. National Cyber Security Centre nie.
Nie zrobiło tego też GCHQ, które jest organizacją macierzystą NCSC. Nie zrobił tego program Cyber Essentials, który istnieje po to, żeby certyfikować, że bezpieczeństwo innych jest wystarczające. Nie będę udawał, że to coś innego niż rzecz zdumiewająca.
A dziewięć z trzydziestu dziewięciu to rady parafialne i miejskie. Abinger. Aldenham. Ashmansworth. Wheathampstead. Frampton on Severn. Miejsca z sekretarzem, stroną prowadzoną na pół etatu i budżetem, który nie pokryłby jednego dnia konsultingu w Whitehall. Dały radę. HMRC, które trzyma dane podatkowe każdego dorosłego w kraju, nie.
Czy mogę zapytać, co w procesie na to pozwala. Nie kto: co. Bo NCSC publikuje wytyczne każące innym wdrażać DNSSEC, a urząd, który pisze te wytyczne, nie zrobił tego, co w nich stoi. Albo to ważne, i wtedy instytucja, która tak mówi, powinna była to zrobić lata temu, albo nie, i wtedy wytyczne powinny mówić właśnie to.
Wymówką będzie skala i dziedzictwo starych systemów. Nie przetrwa pierwszej kolumny. somerset.gov.uk to władza jednolita obsługująca 580 000 ludzi i jest podpisana. birmingham.gov.uk to władza jednolita obsługująca 1,1 miliona i nie jest. Ten sam kraj, ten sam rejestr, ci sami rejestratorzy, te same pieniądze na tych samych dostawców. Jedna to zrobiła.
Oprogramowanie, z którego się aktualizujesz
To ta część, która powinna martwić cię bardziej niż banki, i ta, której prawie nikt nie mierzy.
Każda maszyna, którą uruchamiasz, pobiera kod skądś według harmonogramu, a to „skądś” znajduje, pytając DNS.
Dziewięćdziesiąt dziewięć dystrybucji i BSD, dziewięćdziesiąt sześć wciąż się rozwiązuje. Podpisanych jest dziewiętnaście.
| Podpisane (19) | debian.org, fedoraproject.org, opensuse.org, gentoo.org, almalinux.org, artixlinux.org, cachyos.org, garudalinux.org, getsol.us, linuxmint.com, q4os.org, system76.com, tails.net, whonix.org, freebsd.org, netbsd.org, hardenedbsd.org, midnightbsd.org, opnsense.org |
| Duże komercyjne | ubuntu.com, canonical.com, redhat.com, suse.com, oracle.com, rockylinux.org, centos.org, eurolinux.com |
| Odmiany Ubuntu | kubuntu.org, xubuntu.org, lubuntu.me, ubuntustudio.com, ubuntukylin.com |
| Rodzina Arch | archlinux.org, arcolinux.com, endeavouros.com, manjaro.org, blackarch.org |
| Niezależne i minimalne | alpinelinux.org, voidlinux.org, nixos.org, devuan.org, slackware.com, antixlinux.com, mxlinux.org, puppylinux.com, tinycorelinux.net, slitaz.org, porteus.org, funtoo.org, calculate-linux.org |
| Nastawione na desktop | zorin.com, elementary.io, deepin.org, uniontech.com, bodhilinux.com, peppermintos.com, sparkylinux.org, neon.kde.org, nobaraproject.org, ultramarine-linux.org, vanillaos.org, solus-project.com |
| Bezpieczeństwo i prywatność | kali.org, parrotsec.org, qubes-os.org, backbox.org, pentoo.ch, trisquel.info, pureos.net, hyperbola.info, dragora.org |
| Regionalne i państwowe | altlinux.org, astralinux.ru, rosa.ru, openkylin.top, openeuler.org, opencloudos.org, openanolis.cn, mageia.org, openmandriva.org, pclinuxos.com |
| Wbudowane, niezmienne, urządzenia | openwrt.org, dd-wrt.com, librecmc.org, raspberrypi.com, armbian.com, flatcar.org, talos.dev, bottlerocket.dev, truenas.com, pfsense.org |
| BSD | openbsd.org, dragonflybsd.org, ghostbsd.org |
| I dwie najważniejsze | kernel.org, gnu.org |
Dziewiętnaście na dziewięćdziesiąt sześć. A nazwy z tej niepodpisanej listy nie są niszowe: Ubuntu, Red Hat, SUSE, Oracle, Arch, Alpine, NixOS, Rocky, każda odmiana Ubuntu, a także kernel.org i gnu.org.
Po dystrybucjach nastawionych na bezpieczeństwo i prywatność spodziewałem się czegoś innego i przeważnie się zawiodłem. Tails i Whonix podpisały, co pasuje. Kali, Parrot, Qubes, Trisquel i PureOS nie, co nie pasuje. OpenBSD zbudował dwudziestopięcioletnią reputację na robieniu dokładnie takich rzeczy dobrze i nie podpisał openbsd.org, podczas gdy FreeBSD, NetBSD, HardenedBSD i MidnightBSD podpisały.
Rejestry pakietów prawie w komplecie lądują w złej kolumnie: npm, crates.io, RubyGems, Packagist, Docker Hub i Quay są niepodpisane. Wyjątkiem jest pypi.org, i oddajmy mu sprawiedliwość, bo to też jeden z najczęściej atakowanych.
Microsoft i kanał aktualizacji
Cztery z dwudziestu sześciu stref Microsoftu są podpisane i wszystkie leżą w jednym kącie posiadłości:
| Podpisane | Niepodpisane |
|---|---|
live.com, outlook.com, office.com, office365.com | microsoft.com, windows.com, windowsupdate.com, update.microsoft.com |
azure.com, azurewebsites.net, microsoftonline.com, windows.net | |
github.com, npmjs.com, linkedin.com, visualstudio.com, xbox.com, bing.com |
Nazwy Outlooka i Office są podpisane i nic poza nimi, co wygląda na decyzję jednego zespołu, a nie firmy. Zwróć uwagę, co stoi w prawej kolumnie obok usługi aktualizacji: github.com i npmjs.com, dwa z największych punktów dystrybucji kodu w internecie, oba należące do Microsoftu, oba niepodpisane.
$ dig +short @127.0.0.53 windowsupdate.com DS
                                          (nothing)
$ dig +short @127.0.0.53 microsoft.com DS
                                          (nothing)
$ dig +short @127.0.0.53 com DS
19718 13 2 8ACBB0CD28F41250A80A491389424...
com jest podpisany, więc nic technicznego nie stoi na przeszkodzie. Microsoft mógłby opublikować DS jeszcze dziś po południu.
Standardowa odpowiedź na pytanie, czemu to nie ma znaczenia, brzmi: DNS to tylko jedna warstwa. Ładunki aktualizacji są podpisane kodowo, klient sprawdza podpis, a ruch idzie po TLS. Złam DNS, a i tak nie uruchomisz kodu.
Ta odpowiedź zależy w całości od tego, czy podpisywanie jest solidne. Nie było.
| Kiedy | Co stało się z zaufaniem do podpisów Microsoftu |
|---|---|
| 2012 | Flame sfałszował certyfikat łączący się łańcuchem z Microsoft Root Authority, używając kolizji MD5 przeciw ścieżce rejestracji licencjonowania Terminal Services, a potem użył go na fałszywym serwerze aktualizacji6 |
| 2021 | Netfilter stał się pierwszym znalezionym rootkitem z podpisem WHQL wydanym bezpośrednio przez Microsoft, po przejściu przez Windows Hardware Compatibility Program w czasie, gdy rozmawiał z serwerem dowodzenia i kontroli7 |
| 2021 | FiveSys, kolejny sterownik z certyfikatem WHQL, okazał się rootkitem, który instalował własny certyfikat główny i przepuszczał przez proxy ruch HTTP i HTTPS maszyny7 |
| 2022 | Złośliwe sterowniki podpisane przez Microsoft pojawiły się w atakach ransomware, a Microsoft unieważnił podpisy i zawiesił konta deweloperów7 |
| 2023 | Storm-0558 zdobył klucz podpisujący Microsoftu dla kont konsumenckich ze zrzutu awaryjnego, po przejęciu konta inżyniera, i fałszował tokeny uwierzytelniania akceptowane dla poczty firmowej w około 25 organizacjach, w tym w agencjach rządowych8 |
Bądźmy precyzyjni co do ostatniego wiersza, bo ludzie go przesadzają. Skradziony klucz podpisywał tokeny tożsamości, nie pliki binarne. Jest w tabeli z innego powodu: zawiodło przechowywanie materiału podpisującego Microsoftu, niewykryte przez dwa lata, przez zrzut awaryjny i przejęte konto inżyniera.
Wiersze nad nim to porażki podpisywania kodu, i są gorsze. Dwa razy w jednym roku własny program certyfikacji sprzętu Microsoftu położył podpis Microsoftu na działającym rootkicie i go wypuścił. Nie sfałszowany certyfikat, nie skradziony klucz. Prawowity proces, podpisujący malware, dokładnie tak, jak go zaprojektowano.
Obrona, która pozwala traktować DNS jako opcjonalny, została więc przełamana fałszerstwem, nadużyciem procesu i kradzieżą klucza, na przestrzeni jedenastu lat. Napastnik z podpisem, który maszyna zaakceptuje, to nie eksperyment myślowy. Dla aktora wspieranego przez państwo to problem zakupowy, a nie badawczy.
Daj temu napastnikowi sfałszowaną odpowiedź DNS i obraz jest pełny: podpisany kod, który kontroluje, dostarczony z serwera, który maszyna uważa za serwer Microsoftu, połączeniem, którego nic w stosie nie zakwestionuje. To jest Flame, z lepszym materiałem kluczowym.
DNSSEC to jedyna warstwa w tym łańcuchu, której nie obchodzi, czyj klucz podpisujący ma napastnik. Nie waliduje ładunku, waliduje to, dokąd maszynę wysłano, i zawodzi niezależnie od każdego certyfikatu i podpisu w grze. Czyli dokładnie to, czego chcesz od drugiej warstwy, i dokładnie dlatego nie powinna być tą wyłączoną.
A jest też tańszy atak, który nie potrzebuje żadnego klucza. Sfałszuj odpowiedź tak, żeby usługa aktualizacji rozwiązywała się donikąd, a maszyna po prostu nigdy się nie załata. Żadnego błędu, na który użytkownik zareaguje, żadnego alarmu, tylko flota po cichu zostająca w tyle, podczas gdy dashboard mówi, że wszystko gra. Gdybym chciał mieć infrastrukturę gotową do wykorzystania za pół roku, niczego bym na nią nie wypychał. Dopilnowałbym tylko, żeby nic nie dochodziło.
Banki, w całości
Tym razem nie próba. Dziewięćdziesiąt osiem brytyjskich banków i kas budowlanych, każdy rozwiązujący się tego dnia, od głównych ulic po kasy z jednym oddziałem i wiktoriańską nazwą.
Podpisanych jest trzynaście.
| Podpisane (13) | lloydsbank.com, halifax.co.uk, bankofscotland.co.uk, tsb.co.uk, co-operativebank.co.uk, smile.co.uk, monzo.com, aldermore.co.uk, hampshiretrustbank.co.uk, investec.com, handelsbanken.co.uk, allica.bank, weatherbys.bank |
| Banki z głównych ulic, niepodpisane | hsbc.co.uk, firstdirect.com, barclays.co.uk, natwest.com, rbs.co.uk, ulsterbank.co.uk, santander.co.uk, nationwide.co.uk, virginmoney.com, clydesdalebank.co.uk, metrobankonline.co.uk, bankofireland.co.uk, aibgb.co.uk, danskebank.co.uk |
| Cyfrowe i pretendenci, niepodpisane | starlingbank.com, revolut.com, chase.co.uk, marcus.co.uk, atombank.co.uk, zopa.com, tandem.co.uk, kroo.com, monese.com, cashplus.com, anna.money, mettle.co.uk |
| Handlowe, niepodpisane | tescobank.com, sainsburysbank.co.uk, marksandspencer.com, johnlewisfinance.com |
| MŚP i specjalistyczne, niepodpisane | shawbrook.co.uk, paragonbank.co.uk, oaknorth.co.uk, recognisebank.co.uk, redwoodbank.co.uk, ccbank.co.uk, closebrothers.com, unitedtrustbank.co.uk, gbbank.co.uk, cynergybank.co.uk, securetrustbank.com |
| Banki prywatne, niepodpisane | coutts.com, hoaresbank.co.uk, arbuthnotlatham.co.uk, rathbones.com, brownshipley.com, butterfieldgroup.com |
| Kasy budowlane, niepodpisane | każda sprawdzona: coventrybuildingsociety.co.uk, ybs.co.uk, skipton.co.uk, leedsbuildingsociety.co.uk, principality.co.uk, westbrom.co.uk, newcastle.co.uk, thenottingham.com, cumberland.co.uk, progressivebs.co.uk, saffronbs.co.uk, newburybs.co.uk, monbs.com, furnessbs.co.uk, ipswichbuildingsociety.co.uk, leekbs.co.uk, theloughborough.co.uk, mansfieldbs.co.uk, marsdenbs.co.uk, themelton.co.uk, familybuildingsociety.co.uk, penrithbs.co.uk, scottishbs.co.uk, srbs.co.uk, swansea-bs.co.uk, teachersbs.co.uk, thetipton.co.uk, thevernon.co.uk, beverleybs.co.uk, chorleybs.co.uk, dudleybuildingsociety.co.uk, esbs.co.uk, ecology.co.uk, harpendenbs.co.uk, hrbs.co.uk, darlington.co.uk, hanley.co.uk, bathbuildingsociety.co.uk |
Trzydzieści osiem kas budowlanych. Ani jedna nie jest podpisana. To instytucje, które trzymają hipoteki na bardzo wielu domach.
W kolumnie podpisanych wyróżniają się dwa wzorce. Lloyds Banking Group podpisał trzy swoje marki, lloydsbank.com, halifax.co.uk i bankofscotland.co.uk, a Co-operative Bank obie swoje. Decyzję podejmuje się więc raz, na poziomie organizacji, a potem stosuje. Żadnej przeszkody na poziomie pojedynczej domeny.
I Monzo podpisało, a Starling nie. Dwa banki-pretendenci założone w odstępie roku, na porównywalnej nowoczesnej infrastrukturze, z tym samym regulatorem i tymi samymi rejestratorami do dyspozycji. Jeden to zrobił.
Jedyne miejsce, gdzie robią to wszyscy
Spójrz na dwie ostatnie nazwy w kolumnie podpisanych: allica.bank i weatherbys.bank.
.bank to zastrzeżona domena najwyższego poziomu prowadzona przez fTLD Registry Services, a jej wymagania bezpieczeństwa czynią DNSSEC obowiązkowym, obok TLS i uwierzytelniania poczty, z coroczną ponowną weryfikacją każdego rejestrującego.9
| Te same instytucje, dwa reżimy | Podpisane |
|---|---|
| Na zwykłej domenie, gdzie DNSSEC jest opcjonalny | 13 z 98 |
Na .bank, gdzie jest obowiązkowy i sprawdzany co roku | oba |
Dwa to mała liczba, więc traktuj to jako demonstrację, a nie statystykę. Wymóg i tak jest jedynym, co się zmieniło.
To jest odpowiedź na każdą wymówkę dalej w tym wpisie, i przychodzi przed wymówkami. Te same banki, ci sami dostawcy, te same budżety i te same umiejętności dają 13% zgodności, kiedy to opcjonalne, i 100%, kiedy ktoś sprawdza co roku. Nic technicznego się nie ruszyło. Ktoś po prostu zapytał.
Nikt nie pilnuje strażników
Jeden urząd certyfikacji na dziewięć.
| Podpisane | Niepodpisane |
|---|---|
entrust.com | letsencrypt.org, digicert.com, sectigo.com, globalsign.com, identrust.com, buypass.com, zerossl.com, certum.eu |
To organizacje, których cały biznes polega na udowadnianiu, że coś jest tym, za co się podaje. To też organizacje, które sprawdzają kontrolę nad domeną przez DNS, każąc ci opublikować rekord, a potem go sprawdzając. Zapytanie, które decyduje, czy dostaniesz certyfikat dla domeny, jest w ośmiu z tych dziewięciu zapytaniem, którego nikt nie może zweryfikować.
To nie hipoteza. To udokumentowany schemat: sfałszuj zapytanie walidacyjne, dostań wystawiony certyfikat i od tej chwili masz ważne papiery na nazwę, która nie jest twoja. DNSSEC to jedna z niewielu rzeczy, które to wyraźnie utrudniają, a ci, których chroniłby najbardziej, go nie wdrożyli.
Powiem ci to za darmo. Jeśli twój model biznesowy to tożsamość, a nie podpisałeś własnej strefy, argument, że to trudne, nie jest dla ciebie dostępny.
A kto właściwie sprawdza?
Podpisywanie to tylko połowa. Podpisana strefa nikogo nie chroni, jeśli coś po drugiej stronie nie weryfikuje podpisu, i tu obraz robi się gorszy, a nie lepszy.
Walidacja może się odbywać w dwóch miejscach i nie są one równoważne:
Niemal cała walidacja na świecie jest tego pierwszego rodzaju. Google, Cloudflare i Quad9 walidują i razem obsługują ogromną liczbę użytkowników. To się liczy. Ale oznacza, że większość ludzi ma właściwość mój resolver mówi, że było w porządku.
Co potrafi każdy system operacyjny
| Waliduje na urządzeniu | Domyślnie | Jak to uzyskać | |
|---|---|---|---|
Linux z systemd-resolved | Tak, w pełni | wyłączone | jedna linia w pliku drop-in |
Linux z lokalnym unbound lub knot-resolver | Tak, w pełni | n/d | zainstaluj, skieruj na niego stub |
FreeBSD z local_unbound | Tak, w pełni | wyłączone | service local_unbound onestart |
| macOS Ventura i nowsze, iOS 16 i nowsze | Tak | wyłączone | dla aplikacji lub dla zapytania, w kodzie |
| macOS i iOS sprzed nich | tylko API | wyłączone | kDNSServiceFlagsValidate, aplikacja musi poprosić |
| Android | platforma tego nie oferuje | n/d | biblioteka zewnętrzna, we własnej aplikacji |
| Fisher-Price OS (Windows) | Nie. Nie potrafi | n/d | niedostępne za żadne pieniądze |
Dwa z nich zasługują na więcej niż wiersz.
Apple po cichu odrobił zadanie. iOS 16 i macOS Ventura dodały walidację DNSSEC po stronie klienta, słowami samego Apple na WWDC 2022: „iOS 16 and macOS Ventura now support client side DNSSEC validation.”10 Trzeba ją włączyć, nie działa automatycznie, ale włącza się ją z właściwą szczegółowością, więc aplikacja, której zależy, może o nią poprosić dla sesji albo dla pojedynczego zapytania:
let configuration = URLSessionConfiguration.default
configuration.requiresDNSSECValidation = true
Prawdziwy resolver walidujący w telefonie, sprawdzający podpisy na urządzeniu, i prawie nikt nie zauważył, że wszedł. Wcześniej mDNSResponder udostępniał kDNSServiceFlagsValidate każdemu, kto chciał użyć API w C.
Android tego nie oferuje. Resolver DNS jest aktualizowalnym modułem od Androida 10, a DNS over TLS dostał w Androidzie 9, więc platforma nie stała w miejscu, jeśli chodzi o DNS. Ale ani dokumentacja resolvera AOSP, ani publiczne API DnsResolver nie opisują walidacji DNSSEC, a powód, dla którego biblioteki takie jak MiniDNS istnieją i reklamują się tym, że przynoszą „DNSSEC close to your application”, jest taki, że platforma go nie przynosi. Nie znalazłem źródła pierwotnego, które mówiłoby wprost, że to niemożliwe, więc nie powiem więcej niż tyle: nie jest oferowane i pisałbyś to sam.
I wyrzuca się ją nawet tam, gdzie działa
Jeszcze jedno, z tej maszyny, czego się nie spodziewałem.
Resolver nadrzędny tutaj waliduje i to mówi. systemd-resolved z DNSSEC=no wyrzuca to, zanim zobaczy to jakakolwiek aplikacja:
# ---- before: stock Fedora, DNSSEC=no ----------------------------------
$ dig @192.0.2.53  damiendye.uk A | grep flags      # the upstream
;; flags: qr rd ra ad

$ dig @127.0.0.53  damiendye.uk A | grep flags      # the local stub
;; flags: qr rd ra

# ---- the fix: two lines in a drop-in ----------------------------------
$ sudo mkdir -p /etc/systemd/resolved.conf.d
$ printf '[Resolve]\nDNSSEC=allow-downgrade\n' \
    | sudo tee /etc/systemd/resolved.conf.d/10-dnssec.conf
$ sudo systemctl restart systemd-resolved

# ---- after: same query, same stub, nothing else changed ---------------
$ resolvectl status | grep -m1 DNSSEC=
                    DNSSEC=allow-downgrade/supported

$ dig @127.0.0.53  damiendye.uk A | grep flags
;; flags: qr rd ra ad
Ta sama nazwa, ta sama odpowiedź, ta sama sekunda. Przed plikiem drop-in resolver nadrzędny wykonał pracę, ustawił bit AD, a lokalny demon upuścił go na podłogę, więc domyślne ustawienie to nie po prostu tu nie walidujemy, tylko tu nie walidujemy i nie przekażemy werdyktu nikogo, kto to zrobił. Po nim bit wraca, i tym razem jest nasz, a nie czyjąś deklaracją.
resolvectl podaje werdykt słowami i rozdziela te dwa, które mają znaczenie:
$ resolvectl query damiendye.uk | tail -2
-- Data is authenticated: yes; Data was acquired via local or encrypted transport: no

$ resolvectl query ncsc.gov.uk | tail -2
-- Data is authenticated: no; Data was acquired via local or encrypted transport: no
Zwróć uwagę, czym ten drugi nie jest. Nie jest błędem. Niepodpisana strefa wraca jako nieuwierzytelniona, a nie fałszywa, rozwiązywanie się udaje i nic nigdzie się nie skarży. To cały problem 1,63% wyrażony jako polecenie: włączenie walidacji nie sprawia, że niepodpisane strefy przestają działać, sprawia, że stają się widoczne, i to tylko dla tego, kto ich szuka.
Największy system kliencki oblewa najbardziej podstawowy test
Teraz drugi koniec skali, i nie jest blisko.
Klient DNS Windows jest, według własnego opisu Microsoftu, „security-aware”, ale „non-validating”. Nie wykonuje walidacji DNSSEC. Nie da się go do tego zmusić. Zamiast tego prosi skonfigurowany serwer DNS o walidację, a potem szuka bitu AD w odpowiedzi.11
Trzy rzeczy w tej sprawie, i żadna nie jest mała:
- Nigdy nie sprawdza podpisu. Najsilniejsza gwarancja dostępna dla największego klienckiego systemu operacyjnego na świecie to jeden bit ustawiony przez maszynę, która akurat odpowiedziała.
- Domyślnie nie robi nawet tego. Klient ustawia bit DO i wymaga
ADtylko dla przestrzeni nazw wymienionych w Name Resolution Policy Table, obiekcie Group Policy, który ktoś musi celowo skonfigurować. Bez reguły w nim zapytanie nie niesie żadnego oczekiwania DNSSEC. - Microsoft mówi, że bit wymaga IPsec, żeby cokolwiek znaczyć. Ich dokumentacja mówi wprost, że skoro klient nie waliduje i opiera się na serwerze, „IPsec is used to establish this trust relationship”. Bit
ADprzychodzący nieuwierzytelnionym łączem to deklaracja od tego, kto dotarł pierwszy, czyli dokładnie ten atak, który cała ta technologia ma powstrzymać.
Na desktopie z największą bazą instalacji, prosto z pudełka: brak walidacji, brak wymogu AD i brak uwierzytelnionego kanału do resolvera. Najbardziej podstawowy test nie jest po prostu wyłączony. Nigdy go nie zaimplementowano.
A zwykła obrona, że klienckie systemy operacyjne po prostu takich rzeczy nie robią, umarła w 2022. Apple wypuścił walidację na urządzeniu na każdy iPhone i Maca w tym samym roku, w którym Microsoft tego nie zrobił. Porównanie nie dotyczy już desktopu i serwera ani urządzeń mobilnych i stacjonarnych. To jeden dostawca, który to zbudował, przeciw drugiemu, który nie.
To ma większe znaczenie niż ta sama luka na Linuksie, ze względu na to, kogo dotyczy. Serwer z Linuksem zwykle prowadzi ktoś, kto mógłby włączyć walidację jeszcze dziś po południu i wie, czym jest rekord DS. Maszyny, które nie potrafią walidować wcale, przy żadnym ustawieniu, to te stojące na biurkach w organizacjach, których strefy są niepodpisane w tabelach powyżej. systemd-resolved dostarcza tę możliwość wyłączoną, co jest decyzją, którą cofniesz jedną linią.12 Fisher-Price OS (Windows) dostarcza się bez tej możliwości.
Usługa, którą trzyma w kupie DNS
Wszystko dotąd dotyczyło nazw w publicznym internecie. Ta sama dziura istnieje wewnątrz budynku, i tam jest nośna.
Active Directory nie ma stałego adresu dla niczego. Maszyna przyłączona do domeny nie wie, gdzie mieszka jej kontroler domeny, więc pyta DNS. Proces lokalizatora pyta _ldap._tcp.dc._msdcs.<domain> o kontrolery i _kerberos._tcp o KDC, a cokolwiek wróci, wobec tego się uwierzytelnia.13
dig +short _ldap._tcp.dc._msdcs.corp.example SRV
Sfałszuj tę odpowiedź, a maszyna zaniesie swój ruch uwierzytelniający do hosta, którego wybrałeś. Powiedzmy uczciwie, czym to jest, a czym nie: Kerberos nie da biletu oszustowi, który nie ma kluczy, więc samo w sobie nie jest to przejęcie domeny. To pozycja na ścieżce, a z tego buduje się ciekawe ataki. Wymuś powrót do NTLM i przekaż go dalej. Usiądź w środku ruchu, który miał trafić do kontrolera. Albo skieruj całą infrastrukturę w nicość i patrz, jak logowania stają.
Group Policy, skrypty logowania, mapowane dyski i każde zaufanie za logowaniem znajduje się w ten sam sposób. To najcenniejszy zbiór nazw, jaki ma większość organizacji, i leży sobie niepodpisany.
Microsoft zbudował serwerową połowę poprawki, i zbudował ją dobrze. Strefę zintegrowaną z AD można podpisać, podpisywanie online stref dynamicznych przyszło w Windows Server 2012, a ponieważ strefa żyje w katalogu, prywatne klucze podpisujące replikują się na pozostałe serwery DNS przez samą replikację AD.14 Naprawdę niewygodną część DNSSEC, dostarczenie kluczy do maszyn, które ich potrzebują, rozwiązano tu czternaście lat temu tym, przez co strefa i tak już się replikowała.
Potem staje w tych samych dwóch miejscach co wszystko inne:
| Dwie połowy | Co dostarczył Microsoft | Co dostajesz prosto z pudełka |
|---|---|---|
Podpisanie strefy _msdcs | podpisywanie online dynamicznych stref zintegrowanych z AD, klucze replikowane przez samo AD | nic, dopóki administrator jej nie podpisze |
| Sprawdzenie podpisu | niewalidujący klient z poprzedniej sekcji | reguła w tabeli zasad plus IPsec, albo bit nic nie znaczy |
Więc strefa wewnętrzna, która decyduje, która maszyna zostanie twoim kontrolerem domeny, jest w większości infrastruktur tak samo niepodpisana jak publiczna. Różnica polega na tym, że żaden obcy nie może jej policzyć, więc w tym wpisie nie ma tabeli, która by kogoś zawstydzała. Zanim cokolwiek założysz, idź i sprawdź własną.
System operacyjny powinien to robić, i to domyślnie
Co prowadzi mnie do tej części, o którą chcę się spierać, a nie ją liczyć.
Walidacja odpowiedzi DNS to praca systemu operacyjnego. Należy do tej samej klasy zadań co utrzymywanie właściwego czasu zegara, przechowywanie magazynu zaufanych certyfikatów i posiadanie stosu TLS, i z tych samych powodów: każda aplikacja jej potrzebuje, prawie żadna nie powinna jej pisać, a sprawdzenie musi się odbyć raz, w miejscu, gdzie da się je zrobić porządnie. Ten spór o certyfikaty rozstrzygnęliśmy dawno temu. Nikt nie wypuszcza klienta poczty z własną prywatną opinią o głównych CA.
Trzy z czterech platform powyżej już to potrafią. Żadna nie robi tego prosto z pudełka:
$ grep DNSSEC= /usr/lib/systemd/resolved.conf   # Fedora 44, systemd 259.9
#DNSSEC=no
To wkompilowane ustawienie domyślne, wypisane w komentarzu, żeby administrator widział, jakie jest. Własny podręcznik systemd ma inne zdanie: zaleca ogólnie allow-downgrade, a true wszędzie tam, gdzie można polegać na resolverze nadrzędnym.15 Kod jest dostarczany, kotwica zaufania root jest dostarczana, a dokumentacja jest dostarczana z zaleceniem, żeby to włączyć. Ustawienie domyślne nadal mówi nie.
| Platforma | Kto musi zadziałać, zanim podpis zostanie sprawdzony |
|---|---|
systemd-resolved | administrator, raz, w pliku drop-in |
| macOS 13 i nowsze, iOS 16 i nowsze | autor każdej pojedynczej aplikacji |
| Android | autor każdej aplikacji, z biblioteką zewnętrzną |
| Windows | nikt nie może |
Ta kolumna to cały problem. Wymóg to jedna dźwignia, a liczba z .bank wyżej pokazuje, co robi. Ustawienie domyślne to ta sama dźwignia bez potrzeby egzekwowania czegokolwiek, bo przesądza o wyniku dla każdego, kto nigdy nie otwiera pliku konfiguracyjnego, a to prawie wszyscy. Opcjonalność dała nam 1,63% w administracji i 13% w bankowości. Ludzie nie włączają zabezpieczeń, których nie widzą, i racja co do technologii ani razu tego nie zmieniła.
Uczciwy zarzut jest taki, że domyślna walidacja psuje życie użytkownikom, gdy zepsuty jest resolver nadrzędny, a nie strefa. Do tego jest allow-downgrade, i to prawdziwy kompromis, a nie darmowy, bo do obniżenia napastnik może doprowadzić celowo. Mimo to dostarczanie allow-downgrade zamiast gołego no byłoby ogromną poprawą i przeniosłoby awarię tam, gdzie jej miejsce: na tego, kto w 2026 roku wciąż prowadzi resolver, który nie radzi sobie z DNSSEC.
Włączanie walidacji, i która część jest Fedory
Prawie wszystko, co następuje, należy do systemd, a nie do Fedory, i działa tak samo na Debianie, Ubuntu czy Archu. Dwie rzeczy tutaj naprawdę należą do dystrybucji:
| systemd upstream | Fedora 44, po instalacji | |
|---|---|---|
Wkompilowane default-dnssec | allow-downgrade | no |
| Główny plik konfiguracyjny | /usr/lib/systemd/resolved.conf, każde ustawienie domyślne zakomentowane dla informacji | dostarcza też /etc/systemd/resolved.conf z Cache=yes, który go zastępuje |
Upstream wybiera allow-downgrade w meson_options.txt, co jest ustawieniem kompromisowym, a nie odważnym.16 Fedora kompiluje to na no, a potem dostarcza drugi główny plik konfiguracyjny, a ponieważ używany jest tylko pierwszy znaleziony, ten, który dokumentuje wartości domyślne, nie jest już tym, który obowiązuje.15 Nie edytuj więc żadnego z nich. Kopia dostawcy należy do pakietu i aktualizacja odda ci zmianę z powrotem; kopia w /etc to plik, którego pozostałych linii po cichu brakuje.
Użyj zamiast tego pliku drop-in, tak jak robi to blok wyżej. Nadpisuje ten główny plik, który wygrał, przetrwa aktualizacje pakietów i zawiera tylko to, co zmieniłeś. Sprawdź wynik przez systemd-analyze cat-config systemd/resolved.conf, które wypisuje każdy plik w kolejności stosowania i rozstrzyga, co naprawdę wygrało.
Trzy ustawienia, a wybór między dwoma ostatnimi jest prawdziwym wyborem:
DNSSEC= | Co robi | Ile cię kosztuje |
|---|---|---|
no | nie waliduje niczego i wyrzuca też werdykt resolvera nadrzędnego | fałszerstwo przychodzi po cichu, tak jak dziś |
allow-downgrade | waliduje i ustępuje, gdy resolver nadrzędny sobie nie radzi | napastnik może celowo doprowadzić do ustąpienia |
yes | waliduje, kropka, bez drogi powrotu | twoje nazwy padają razem z resolverem nadrzędnym w dniu, w którym się zepsuje |
Zacznij od allow-downgrade, bo wtedy zepsuty resolver nic cię nie kosztuje. Przejdź na yes, gdy resolvectl status przez dwa tygodnie pokazuje supported i wiesz, czym naprawdę jest twój resolver nadrzędny. Szczegóły dla każdej dystrybucji innej niż Fedora są we wpisie o resolved.12
Co właściwie powstrzymuje ludzi
Dobra. Liczby są, jakie są. Dlaczego?
Podaje się cztery powody i nie wszystkie są bzdurą.
| Powód | Ile w nim prawdy |
|---|---|
| Zarządzanie kluczami jest trudne | Było prawdą. Dziś w dużej mierze zautomatyzowane przez dostawcę DNS |
| Może wyrzucić twoją domenę z internetu | Prawda, i to ten prawdziwy |
| Wsparcie rejestratorów i dostawców jest nierówne | W dużej mierze rozwiązane i łatwe do sprawdzenia przed decyzją |
| Brak widocznej korzyści, brak bata w postaci zgodności | Prawda, i pewnie rozstrzygające |
Zarządzanie kluczami było prawdziwą przeszkodą i w większości już nie jest. Podpisywanie oznaczało kiedyś prowadzenie własnych ceremonii kluczy, pamiętanie o ponownym podpisaniu przed wygaśnięciem podpisów i ręczną rotację kluczy według harmonogramu, którego trzeba było samemu pilnować. Na większości zarządzanych platform tę pracę wykonuje dziś dostawca DNS, a podpisywanie to przełącznik. To nie jest nic, ale to już nie jest projekt.
Tryb awarii to uczciwy zarzut i jedyny z czterech, do którego mam prawdziwą sympatię. Zrób DNSSEC źle, a twoja domena nie degraduje się, tylko znika. Każdy resolver walidujący odrzuca twoje rekordy, co jest dokładnie tym, co ma robić, a ludziom, którzy nie mogą się do ciebie dostać, nie możesz powiedzieć dlaczego, bo powiedzenie im tego wymaga DNS.
Trzy rzeczy sprawiają, że to gorsze niż zwykła awaria:
- Pada według zegara, a nie po zmianie. Podpisy mają datę ważności. Strefa, której nikt nie dotykał od wtorku, może zniknąć do niedzieli, bo zadanie ponownego podpisywania po cichu przestało działać.
- Pada dla jednych, a dla innych nie. Odrzucają cię tylko resolvery walidujące. Twój własny monitoring, jeśli nie waliduje, zgłosi stronę jako w pełni zdrową, podczas gdy rosnąca część internetu nie może się do niej dostać.
- Pada na warstwie, której używasz do naprawiania. Zdalny dostęp, twoja strona statusu i twoja własna poczta mogą wszystkie siedzieć pod nazwą, która właśnie zniknęła.
Ten strach jest racjonalny, zdejmował z anteny dużych operatorów i każda uczciwa obrona DNSSEC musi się z nim zmierzyć, a nie go zbywać.
Ale zauważ jego kształt: to strach przed dyscypliną operacyjną, której obecnie nie masz, a nie strach przed technologią.
I zauważ, kto płaci w każdej kolumnie. Niepodpisana strefa, którą ktoś sfałszuje, kosztuje twoich klientów, po cichu, i nikt nigdy nie zgłasza incydentu, bo nikt się nigdy nie dowiaduje. Podpisana strefa, która wygasa, kosztuje ciebie, natychmiast, publicznie, z twoim nazwiskiem na raporcie poawaryjnym. Obie to porażki. Tylko jedna z nich pojawia się w czyichkolwiek celach.
Certyfikaty miały ten sam problem i rozwiązały go podwójnie: awarię uczyniono widoczną, a potem ją zautomatyzowano. Ostrzeżenie przeglądarki sprawiło, że wygasły certyfikat stał się problemem wszystkich, potem przyszedł monitoring, a potem Let’s Encrypt sprawił, że odnowienie robiło zadanie cron o trzeciej nad ranem. Nic z tego nie uczyniło certyfikatów łatwiejszymi w zasadzie. Sprawiło, że trudniej o nich zapomnieć.
Wsparcie dostawców warto sprawdzić przez dziesięć minut, zamiast zakładać. Niektórzy rejestratorzy wciąż robią z publikacji DS zgłoszenie do supportu. Wielu nie.
A ten ostatni to prawdziwa odpowiedź, co rejestr .bank już udowodnił wyżej w tym wpisie. Nie ma kłódki w przeglądarce dla DNSSEC. Żaden klient nigdy nie wybrał banku, bo jego strefa była podpisana, żaden audytor cię za to nie obleje i żadna ogólna regulacja w Wielkiej Brytanii tego nie wymaga. Korzyść jest całkowicie niewidoczna, gdy działa, kosztem błędu jest awaria z twoim nazwiskiem, a osoba, która tę awarię dźwiga, nie jest osobą, która dostałaby uznanie.
Postaw wymóg i coroczną kontrolę przed tymi samymi instytucjami, a zgodność idzie z 13% do każdej bez wyjątku. Między tymi dwiema liczbami w technologii nic się nie zmieniło. W budżetach, dostawcach i umiejętnościach też nic. Jedyną zmienną było to, czy ktokolwiek miał zamiar spojrzeć.
Przy takich bodźcach zaskakujące nie jest to, że podpisanych jest 1,63% domen rządowych. Zaskakujące jest to, że trzydzieści dziewięć z nich jest.
Włączanie bez zdejmowania się z anteny
Całe ryzyko siedzi w jednym miejscu, więc tam włóż wysiłek. Wygaśnięcie podpisu to awaria, która przychodzi, chociaż nikt niczego nie dotknął, więc ustaw na nie alarm:
dig +dnssec damiendye.uk SOA | awk '/RRSIG/ {print "sig expires", $9}'
Traktuj to jak certyfikat. Pilnuj daty, alarmuj dużo wcześniej i zautomatyzuj odnowienie, żeby alarm był zabezpieczeniem, a nie procedurą.
Potem włącz to w spokojnym czasie, na czymś, co nie jest twoją główną domeną, i odczekaj dwa tygodnie, zanim zrobisz tę, która się liczy. Jeśli twój DNS jest na zarządzanej platformie, samo podpisywanie to bardzo prawdopodobnie przełącznik, a jedynym naprawdę ręcznym krokiem jest złożenie DS u rejestratora.
Czy to ta sama porażka co IPv6?
To oczywiste porównanie, więc zmierzyłem oba standardy w tych samych populacjach tego samego dnia. Te same organizacje, ci sami ludzie, dwie decyzje.
| n | DNSSEC podpisane | IPv6 osiągalne | |
|---|---|---|---|
| Brytyjskie banki i kasy budowlane | 98 | 13,3% | 36,7% |
| Dystrybucje Linuksa i BSD | 96 | 19,8% | 67,7% |
Każda działająca domena gov.uk | 2380 | 1,6% | 31,2% |
Dziewiętnaście razy dalej w administracji, na tych samych domenach.
A teraz zastanów się, co jest czym. IPv6 dotyka każdego routera, każdego hosta i każdej aplikacji, i wymaga dual stacku działającego równolegle przez lata. Podpisanie DNSSEC to przełącznik i jeden rekord wklejony u rejestratora.
Znacznie trudniejsze zadanie wygrywa z łatwym wszędzie, gdzie spojrzałem. Co wyklucza wygodne wytłumaczenie, że tak już idą standardy infrastrukturalne, powoli i niechętnie. DNSSEC nie posuwa się powoli. Nie posuwa się wcale.
Jedna różnica należy wyłącznie do DNSSEC. Wdroż IPv6, a coś dostajesz z powrotem: osiągalność, brak carrier-grade NAT do kupienia. Podpisz swoją strefę, a ty osobiście nic nie dostajesz. Ochrona ląduje na twoich użytkownikach, i to tylko na tych za resolverem walidującym. Bierzesz na siebie stałe ryzyko awarii w imieniu ludzi, których nigdy nie spotkasz, a to trudniej postawić przed zarządem niż jakąkolwiek przeszkodę techniczną z tego wpisu.
Połowę tego argumentu dotyczącą IPv6 opisałem gdzie indziej i nie będę jej tu powtarzał.17
Czy chodzi o to, że wciąż nie rozumiemy DNS?
Czterdzieści dwa lata od chwili, gdy Mockapetris spisał go w listopadzie 1983.18 Szesnaście od podpisania root.
Myślę, że problem ze zrozumieniem jest prawdziwy, i myślę, że jest bardziej konkretny niż to, że ludzie nie wiedzą, jak działa DNS. Mnóstwo kompetentnych inżynierów potrafi doskonale opisać rekursję, delegację i pamięć podręczną. Brakuje jednego kroku dalej, i to tego kroku, który ma znaczenie.
Prawie nikt nie przyswoił sobie, że DNS jest systemem autoryzacji.
Traktuje się go jak hydraulikę. Tablicę wyszukiwania. Coś, co zamienia nazwy na liczby i należy do tego, kto prowadzi sieć, odłożone w głowie obok DHCP. A to ujęcie jest błędne w sposób, który po cichu przesądza o bardzo wielu rzeczach, bo w praktyce to odpowiedź DNS decyduje, do której maszyny trafia twój ruch, z którego serwera przychodzą twoje aktualizacje i który host urząd certyfikacji uważa za twój. Kto kontroluje odpowiedź, kontroluje wszystkie trzy.
To niezrozumienie widać we wzorcu tego, kto podpisał. Nie budżet i nie umiejętności, a kiedy się to ustawi obok siebie, trudno czytać to inaczej niż jako wzorzec tego, czym dla każdego z nich jest DNS:
| Kto podpisał | Czym jest dla nich DNS |
|---|---|
| Rejestry i operatorzy TLD, 100% gTLD | samym produktem |
| Służba wywiadowcza | powierzchnią ataku, bo w ich modelu zagrożeń jest fałszerstwo |
| Dziewięć rad parafialnych | przełącznikiem, który zaoferował ich hosting i który ktoś pstryknął |
| Klienci danego dostawcy DNS | ustawieniem domyślnym, które odziedziczyli |
| Kto nie podpisał | |
| Banki, ministerstwa, dostawcy, CA | hydrauliką, poziomem poniżej ciekawych problemów |
Ci, którzy są najbliżej DNS jako rzeczy samej w sobie, podpisali wszyscy. Ci, którzy konsumują go jak media, nie podpisali, prawie bez wyjątku, niezależnie od tego, jak dobrze są wyposażeni i jak bardzo uważają się za świadomych bezpieczeństwa. GCHQ nie podpisało. Osiem z dziewięciu urzędów certyfikacji nie podpisało. To nie są organizacje, którym brakuje mądrych ludzi albo modeli zagrożeń.
Dlatego też odpowiedzią na Kaminsky’ego w 2008 roku było utrudnienie zgadywania, a nie dokończenie wdrażania tego, co czyni zgadywanie bez znaczenia. Utrudnienie zgadywania to poprawka hydrauliczna, a w hydraulice branża miała DNS zaszufladkowany.
Całe pokolenie nauczyło się DNS jako katalogu i nigdy nie poprawiło tego wpisu, kiedy po cichu stał się tym, co decyduje, z kim rozmawiasz.
Zbudowaliśmy to, a potem zostawiliśmy
Rejestry, operatorzy i ludzie od standardów wykonali trudną część. Napisali to, przepychali przez IETF przez dekadę, podpisali root na ceremonii ze świadkami i doprowadzili do podpisania 100% generycznych domen najwyższego poziomu. To prawdziwy kawałek wspólnej inżynierii i jest skończony.
A potem reszta z nas nie zrobiła swojej części, bo nasza część jest nudna, niewidoczna, niesie całe osobiste ryzyko i zero uznania, i nikt nie sprawdza.
Taki kształt ma każdy standard, którego nikt nie egzekwuje: koszt ponosi się w pojedynkę, a korzyść pojawia się dopiero wtedy, gdy dość innych też go poniosło. Więc rejestry go poniosły, a ci, którzy publikują wytyczne o jego ponoszeniu, nie.
Tyle że zadanie było tu mniejsze niż prawie każde z nich. Łańcuch był już zbudowany i opłacony, przez kogoś innego. Został jeden rekord.
A jeśli to jest ta część, którą widać
Ostatnia myśl, i chcę jasno powiedzieć, że to wniosek, a nie pomiar, bo wszystko inne w tym wpisie jest policzone, a to nie.
DNSSEC to mniej więcej najłatwiejsze do oceny zabezpieczenie, jakie istnieje. Nic nie kosztuje, roboty jest na popołudnie, standard jest skończony od dwudziestu lat i każdy może go sprawdzić z zewnątrz jednym poleceniem, bez pytania o pozwolenie. Żadnego audytu, żadnego kwestionariusza, żadnego NDA. Jeden dig.
Co więc 1,6% mówi ci o zabezpieczeniach, których stąd nie widać?
| Zabezpieczenie | Czy obcy może je sprawdzić | Kosztuje pieniądze | Widoczne, gdy działa |
|---|---|---|---|
Rekord DS u twojego rejestratora | Tak, jednym poleceniem | nie | nie |
| MFA na kontach, które się liczą | nie | tak | nie |
| Kopie zapasowe odtworzone w tym roku, a nie tylko zrobione | nie | tak | nie |
| Segmentacja sieci | nie | tak | nie |
Każdy wiersz pod pierwszym jest trudniejszy niż podpisanie strefy, kosztuje prawdziwe pieniądze, wymaga kogoś, kto za to odpowiada, i dzieli dokładnie tę właściwość, która zatopiła DNSSEC: niewidoczne, gdy działa, i nikt z zewnątrz nie sprawdza. Jedyne, co oddziela górny wiersz od reszty, to to, że możesz go sprawdzić, za darmo, u każdego, w tej chwili.
Jeśli organizacja nie zrobiła darmowej rzeczy, która zajmuje popołudnie i którą obcy może zweryfikować jednym poleceniem, nie mam ochoty zakładać, że zrobiła drogie rzeczy, które wymagają całego programu i które może zweryfikować tylko ktoś, kogo wpuści.
Oczywistym ruchem jest sprawdzić to na historii włamań, i spróbowałem. Z 23 brytyjskich organizacji z udokumentowanymi poważnymi incydentami 22 są niepodpisane.
Ta liczba niczego nie dowodzi i nie zamierzam udawać, że jest inaczej. Przy częstości bazowej 1,6% jedna podpisana organizacja na liście 23 to dokładnie to, co przewiduje przypadek. Gorzej, podpisany zbiór to dziewięć rad parafialnych i trzy parki narodowe, a niepodpisany to każde duże ministerstwo i każde duże miasto, więc wielkość decyduje i o tym, kto jest atakowany, i o tym, kto trafia do wiadomości. Każde porównanie częstości włamań między tymi dwiema grupami mierzyłoby, jak duża jest organizacja, a nie czy podpisała.
Więc nie, nie potrafię ci pokazać, że podpisane organizacje są rzadziej włamywane. Nikt nie potrafi, nie na danych, które ktokolwiek może zdobyć, a kto mówi inaczej, ten żartuje.
Organizacje, które dostały, spisały, co zawiodło
Nie potrzebujesz mojego wniosku, bo same to opublikowały, a to, co zawiodło, to lista powyżej.
British Library jest z nich najlepsza, bo spisała to dobrowolnie i szczegółowo po ataku ransomware w 2023 roku. Jej własny przegląd wymienia przyczyny: wejście najprawdopodobniej przez konto podmiotu zewnętrznego na serwerze Terminal Services bez uwierzytelniania wieloskładnikowego, potem przestarzała infrastruktura i ograniczona segmentacja sieci, które pozwoliły napastnikom przemieszczać się po całości, przy czym rosnącą złożoność dostępu podmiotów zewnętrznych zgłoszono wewnętrznie jako ryzyko w 2022 roku i rok później wciąż tam była.19 ICO doszło do tych samych wniosków.20
Trzy wiersze tabeli powyżej, potwierdzone od środka przez samą organizację, a nie wywnioskowane przeze mnie z zewnątrz.
A zanim ktoś użyje tego jak kija, British Library zasługuje na coś odwrotnego, i powiem dobitnie dlaczego.
Byli otwarci. Prawie nikt inny nie jest. Nie mieli żadnego obowiązku spisywać ani słowa. Standardowy scenariusz po incydencie to powiedzieć tyle, ile wymaga prawo, przepuścić to przez dział komunikacji, nie potwierdzać niczego konkretnego i czekać, aż cykl informacyjny pójdzie dalej. Tak zrobiła większość organizacji z niepodpisanych kolumn powyżej, kiedy przyszła ich kolej, i dlatego napisanie tej sekcji w ogóle zależy od decyzji jednej instytucji, żeby zachować się inaczej.
Zamiast tego opublikowali osiemnastostronicowy przegląd wymieniający ich własne błędy, publicznie, żeby inne instytucje mogły się na nich uczyć. To zachowanie, którego chciałbyś od każdej organizacji w tym wpisie, a nie dostajesz od prawie żadnej. Mogę ci pokazać, co naprawdę zawodzi wewnątrz włamanej organizacji, tylko dlatego, że British Library postanowiła ci to powiedzieć.
I jest drugi powód, dla którego reszta milczy, gorszy niż strategia komunikacyjna. Niektórych już nie ma.
KNP Logistics woziło towary jako Knights of Old od 1865 roku. W czerwcu 2023 weszła grupa Akira, zaszyfrowała firmę i zażądała około pięciu milionów funtów. Do września grupa była niewypłacalna, a 730 osób straciło pracę.21 Sto pięćdziesiąt osiem lat, przepadło w czternaście tygodni, i nikt tam nie spisuje dla ciebie żadnych wniosków.
Kiedy więc niepodpisane kolumny powyżej wyglądają na spokojne, ten spokój składa się z trzech różnych rzeczy: organizacji, w które jeszcze nie uderzono, organizacji, w które uderzono i które powiedziały tyle, ile wymaga prawo, i organizacji, w które uderzono i których już nie ma. Tylko pierwsza grupa ma jeszcze czas, żeby działać.
Co czyni następną część uczciwym testem mojego własnego argumentu, a nie tanim chwytem. Sprawdziłem ich strefę:
$ dig +short bl.uk DS
                                          (nothing)
$ dig +short bl.uk DNSKEY
                                          (nothing)
bl.uk jest niepodpisana. britishlibrary.co.uk też. Dwa lata po ataku ransomware, który na miesiące wyłączył instytucję, po publicznym przeglądzie, po ustaleniach ICO i po najdokładniejszej rundzie uwagi poświęconej bezpieczeństwu, jaką kiedykolwiek dostaje organizacja, darmowe zabezpieczenie, które zajmuje popołudnie i które obcy może zweryfikować jednym poleceniem, wciąż nie jest zrobione.
Nie czytam tego jako zaniedbania i nie uważam, że czyni ich to gorszymi od niepodpisanych organizacji, które nie opublikowały niczego. Czytam to jako najmocniejszy dowód w tym wpisie na to, o co w tym wszystkim chodziło. Jeśli DNSSEC nie zostaje zrobiony tutaj, w organizacji, która przeszła przez ogień, spisała wnioski i której sprawę przejrzał regulator, to nie jest pomijany dlatego, że ludzie są niedbali. Jest pomijany, bo nic i nikt nigdy nie wpisuje go na listę.
To uczciwa wersja argumentu. Nie niepodpisane strefy powodują włamania, czego nie da się udowodnić i co pewnie jest fałszem. Raczej: zabezpieczenia, których nikt z zewnątrz nie widzi, są, według opublikowanych dowodów organizacji, które przez to przeszły, tak samo zaniedbane jak to jedno zabezpieczenie, które widzi każdy z zewnątrz. DNSSEC nie jest przyczyną. Jest próbką, którą wolno ci pobrać.
Dlatego ten pomiar w ogóle warto robić. Nie dlatego, że niepodpisana strefa sama w sobie jest końcem świata, ale dlatego, że to jedna z bardzo niewielu właściwości bezpieczeństwa, które obcy może sprawdzić uczciwie, za darmo, u każdego, bez bycia wpuszczonym. Traktuj ją jak czujnik dymu, a nie wyrok, a potem idź i zadaj trudniejsze pytania temu, kto go uruchomił.
Jedyna część, którą kontrolujesz
Co zostawia jedyną część, którą ktokolwiek z nas naprawdę kontroluje. Twoją własną strefę. Nie NCSC, nie Microsoftu, nie twojego banku.
Idź i zapytaj rodzica, czy za ciebie ręczy:
dig +short yourdomain.uk DS
Jeśli wraca pusto, nie jesteś podpisany, a na większości zarządzanego DNS w 2026 roku poprawką jest przełącznik i rekord DS u rejestratora. Włącz to, a potem pilnuj daty wygaśnięcia tak, jak już pilnujesz certyfikatów, bo to jest dyscyplina, której cała ta rzecz naprawdę potrzebuje.
To cała robota. Jeden rekord i data w twoim monitoringu.
Więc proszę, zrób przynajmniej to jedno. Nie dlatego, że nadchodzi regulator, bo dla większości z was nie nadchodzi, i nie dlatego, że ktoś ci podziękuje, bo nikt nie podziękuje. Zrób to dlatego, że nikt nie nadchodzi, a standard, którego trzymasz się, gdy nikt nie sprawdza, to jedyny rodzaj, który kiedykolwiek był coś wart.
Trzydziestu dziewięciu sekretarzy parafialnych i jeden szpieg dali radę. Weź się w garść i zrób to.
RFC 4033 — „DNS Security Introduction and Requirements”, Arends i in., marzec 2005. Obecna specyfikacja DNSSEC, obok RFC 4034 i RFC 4035. ↩︎
IANA root trust anchors — XML publikowany przez IANA. Pierwszy skrót klucza ma
validFrom="2010-07-15", datę podpisania root; obecny KSK, znacznik klucza 20326, mavalidFrom="2017-02-02". ↩︎ ↩︎CERT VU#800113 — „Multiple DNS implementations vulnerable to cache poisoning”, komunikat z 2008 roku dotyczący techniki Kaminsky’ego i źródło skoordynowanej odpowiedzi w postaci losowych portów źródłowych. ↩︎
The root zone file — pobrany 27 września 2026, numer seryjny SOA 2026092701. Liczby w tym wpisie pochodzą z bezpośredniego parsowania delegacji NS i rekordów DS w tym pliku. ↩︎
List of gov.uk domain names — własny rejestr rządu. Najnowszy opublikowany plik nosi datę 1 października 2016 i wymienia 3004 domeny drugiego poziomu. ↩︎
Microsoft Security Response Center — Flame malware collision attack explained — „An attacker took advantage of the Terminal Services licensing system’s enrollment process for certificates that chained up to the Microsoft Root Authority which did not require internal access to Microsoft PKI”; sfałszowany certyfikat „could be used to sign code that chained up to the Microsoft Root Authority and worked on all versions of Windows”. ↩︎
SentinelOne — Driving Through Defenses: targeted attacks leverage signed malicious Microsoft drivers i analiza FiveSys od Bitdefendera — złośliwe sterowniki jądra z podpisami wydanymi bezpośrednio przez Microsoft w ramach Windows Hardware Compatibility Program, w tym sterowniki użyte później w atakach ransomware. ↩︎ ↩︎ ↩︎
Microsoft Security Response Center — Results of major technical investigations for Storm-0558 key acquisition — klucz podpisujący dla kont konsumenckich wyciekł do zrzutu awaryjnego przez wyścig, został przejęty po kompromitacji firmowego konta inżyniera i użyty do fałszowania tokenów, które system pocztowy błędnie akceptował dla kont firmowych. ↩︎
fTLD Registry Services security requirements — rejestr
.banki.insurance. „.BANKdomain names must be signed with DNSSEC with strong cryptographic algorithms”, obok obowiązkowego TLS i uwierzytelniania poczty, z coroczną ponowną weryfikacją każdego rejestrującego. ↩︎Apple, WWDC 2022 session 10079, “Improve DNS security for apps and servers” — „iOS 16 and macOS Ventura now support client side DNSSEC validation”, włączane dla sesji lub zapytania przez
requiresDNSSECValidationnaURLSessionConfiguration,URLRequestlubNWParameters. ↩︎Microsoft Learn — Understanding DNSSEC in Windows — klient DNS Windows „is non-validating, which means it does not perform DNSSEC validation and relies on its local DNS servers”; oczekiwanie bitu AD wynika z Name Resolution Policy Table, a „IPsec is used to establish this trust relationship” z serwerem DNS. ↩︎
Resolved: The Resolver You Are Already Running — zmierzony stan
systemd-resolved, w tym dlaczego każda popularna dystrybucja dostarczaDNSSEC=now czasie kompilacji i jak to zmienić. ↩︎ ↩︎MS-ADTS: DNS-Based Discovery — specyfikacja protokołu Active Directory dotycząca lokalizowania kontrolera domeny, w tym zapytania SRV
_ldap._tcp.dc._msdcs, które klient wysyła, by znaleźć kontrolery dla kontekstu nazw. ↩︎Microsoft Learn — Sign DNS zones with DNSSEC on Windows Server i What is DNSSEC on DNS Server in Windows Server? — podpisywanie stref pojawiło się w Windows Server 2008 R2, ale wykluczało aktualizacje dynamiczne, a Windows Server 2012 dodał podpisywanie online stref dynamicznych. W strefie zintegrowanej z Active Directory prywatne klucze podpisujące replikują się na pozostałe podstawowe serwery DNS przez replikację Active Directory. ↩︎
resolved.conf(5), systemd 259.9 w wersji dostarczanej w Fedorze 44 — podręcznik zalecaallow-downgrade, atruew systemach, gdzie można polegać na resolverze nadrzędnym, podczas gdy domyślne ustawienie pakietu w/usr/lib/systemd/resolved.conftoDNSSEC=no. ↩︎ ↩︎systemd
meson_options.txt—option('default-dnssec', type : 'combo', choices : ['yes', 'allow-downgrade', 'no'], value : 'allow-downgrade'). Domyślnym wyborem upstreamu jestallow-downgrade;#DNSSEC=now pliku dostawcy Fedory to to, co ustawiła zamiast tego ta kompilacja. ↩︎We Never Ran Out Of Addresses — wersja tego argumentu dotycząca IPv6, w tym 463 brytyjskie organizacje mające przydziały IPv6, które nie ogłaszają żadnego IPv6, oraz uwaga, że CGNAT ma zamówienie zakupu, a zrobienie tego porządnie nie ma żadnego. ↩︎
RFC 882 — „Domain Names: Concepts and Facilities”, P. Mockapetris, listopad 1983. Pierwotna specyfikacja, zastąpiona przez RFC 1034 i RFC 1035 w 1987 roku. ↩︎
British Library, “Learning Lessons from the Cyber-Attack”, 8 marca 2024 — własny przegląd Biblioteki dotyczący ataku ransomware z października 2023, wymieniający brak uwierzytelniania wieloskładnikowego na koncie użytym do wejścia, przestarzałą infrastrukturę, ograniczoną segmentację sieci i złożoność dostępu podmiotów zewnętrznych zapisaną jako ryzyko w 2022 roku. ↩︎
ICO statement on the British Library’s 2023 ransomware attack, kwiecień 2025. ↩︎
The Record — UK logistics firm blames ransomware attack for insolvency, 730 redundancies — KNP Logistics Group, spółka matka 158-letniego Knights of Old, zaatakowana przez Akirę w czerwcu 2023 po złamaniu metodą siłową hasła pracownika bez uwierzytelniania wieloskładnikowego, niewypłacalna do września. ↩︎