DNS to system, który zamienia nazwę, którą da się zapamiętać, na adres, z którym komputer może się połączyć.
Ta sekcja opisuje, jak to naprawdę działa i jak prowadzić to bezpiecznie.
Każde wyszukiwanie zaczyna się w korzeniu drzewa i schodzi w dół. Każdy krok podaje ci adres następnego serwera, którego trzeba zapytać. Nic w tym łańcuchu nie jest zgadywane i nic nie jest wbudowane poza samym pierwszym krokiem.
Te wpisy obejmują:
- Jak rozwiązywana jest nazwa, jedna delegacja po drugiej.
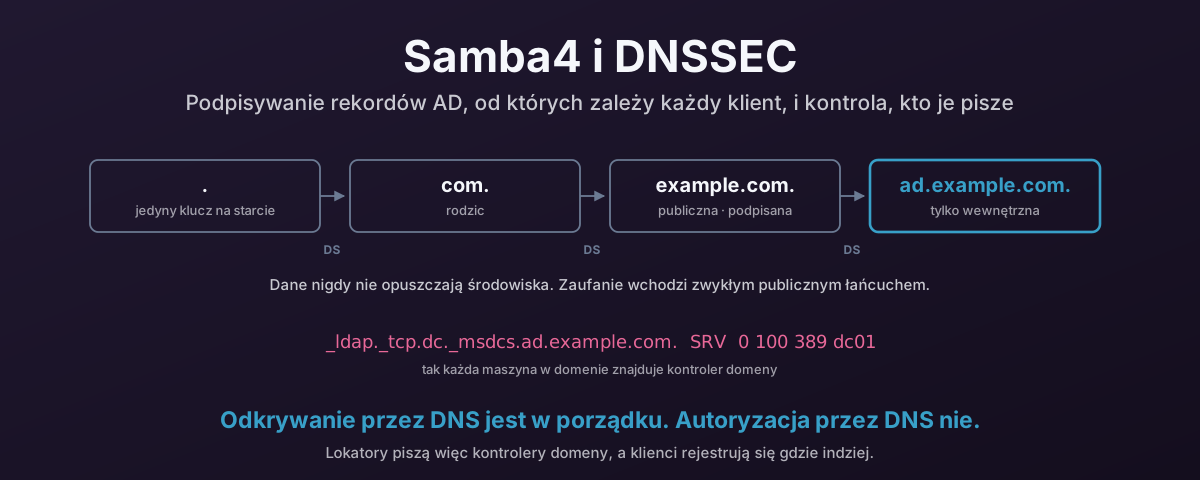
- Jak usługi ogłaszają, gdzie się znajdują, za pomocą rekordów SRV.
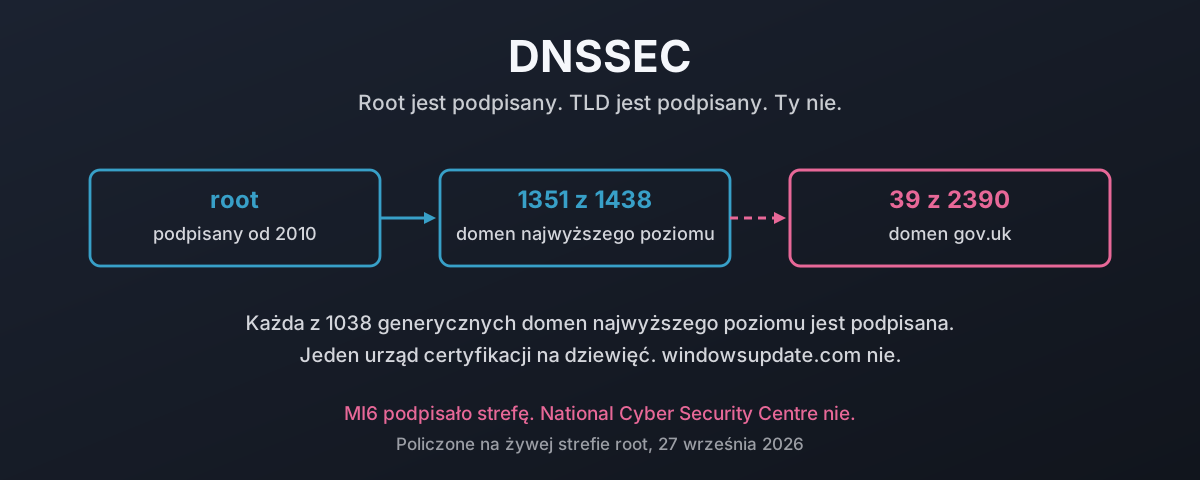
- Dlaczego podpisywanie stref ma znaczenie i przed czym podpis chroni, a przed czym nie.
- Jak publikować DNS domeny Active Directory z kontrolera domeny Samba, nie pozwalając klientom zapisywać rekordów, od których zależą.
- Kto kontroluje korzeń DNS i co przekazanie z 2016 roku zmieniło, a czego nie.
- Jak prowadzony jest rejestr
.uki co się stało, gdy jego własni członkowie odwołali zarząd w głosowaniu.
Wpisy o Active Directory zakładają Sambę jako kontroler domeny i BIND jako serwer DNS. Te same zasady dotyczą też kontrolera domeny Microsoftu.